Centralisation des validateurs : un cartel en formation ?
Quatre pools contrôlent 51 % de tout l'Ethereum staké, deux builders produisent 80 % de ses blocs — un regard lucide sur ceux qui décident réellement de ce qui entre sur la blockchain.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
Tout a commencé, comme la plupart des avancées majeures en technologie, avec une poignée de personnes dans une pièce, intimement convaincues que tout ce qui se faisait ailleurs était totalement erroné. Nous étions en 1992. Les rencontres dans la région de la baie de San Francisco entre Tim May, Eric Hughes et John Gilmore allaient donner naissance à ce que l'on appellerait les Cypherpunks. L'éthos fondateur du groupe avait en réalité été formulé bien plus tôt, dans le Manifeste crypto-anarchiste de Tim May, rédigé en 1988 et circulant lors de conférences avant même que quiconque ne dispose d'un système concret pour mettre ces concepts en pratique. May affirmait que, quels que soient les désirs d'une autorité centralisée, une cryptographie forte permettrait aux individus d'effectuer des transactions, de communiquer et de s'organiser d'une manière totalement hors de portée d'une autorité centrale, qui ne pourrait même pas en avoir connaissance, et encore moins les taxer ou les réguler. Pas éventuellement. Inévitablement.
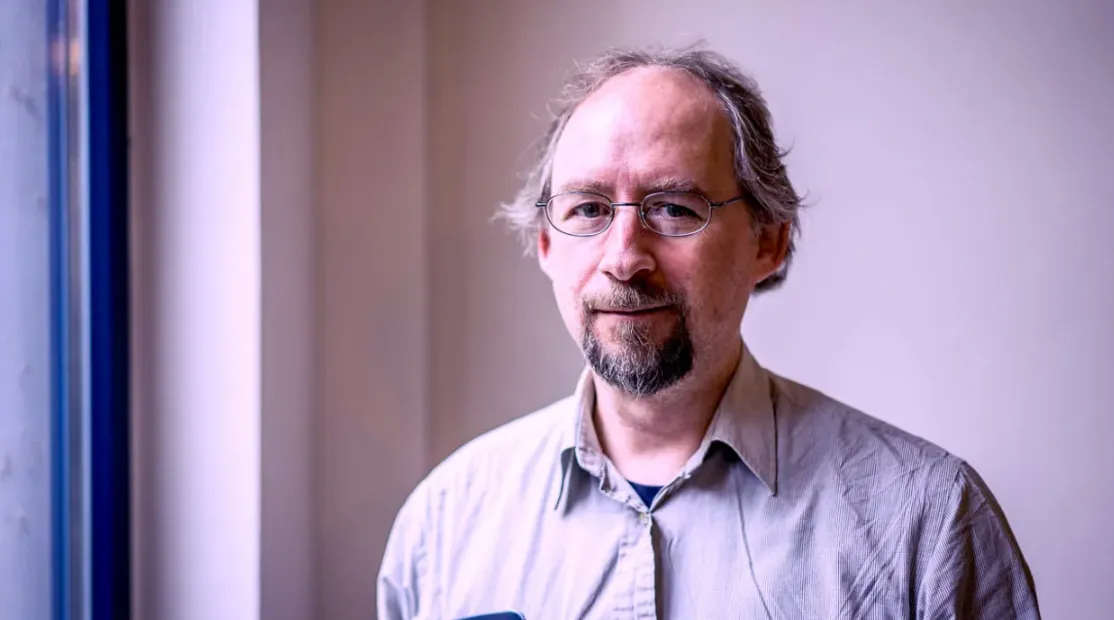
Les cypherpunks n'écrivaient pas d'articles académiques en attendant l'évaluation par les pairs. Ils écrivaient du code. Et pendant les 10 années suivantes, cette liste de diffusion n'a cessé de produire : Hashcash par Adam Back (sur la photo), b-money de Wei Dai, Bit Gold de Nick Szabo — autant de briques d'un système révocable qui restait à bâtir. Le 31 octobre 2008, Satoshi Nakamoto a envoyé un e-mail à la liste de diffusion de cryptographie issue des cypherpunks avec pour objet « Bitcoin P2P e-cash paper ». Les neuf pages qui suivaient exposaient son objectif très clairement : construire un système de paiement sans avoir besoin d'un tiers de confiance. C'était le saint Graal des cypherpunks, et cela fonctionnait réellement.
Au fond, ce rêve n'a même jamais vraiment porté sur l'argent. Il ne s'agissait pas d'un type de décision qu'un groupe particulier pouvait imposer aux autres. Aucun conseil d'administration. Aucune banque centrale. Aucun ministère pour décider des transactions jugées bonnes ou mauvaises. Le système fonctionnerait selon des règles vérifiables par tous et que personne ne pourrait modifier subrepticement. Le consensus, et non le commandement.
Aujourd'hui, cette vision fait face à une intense pression structurelle — non pas venue d'attaques extérieures, mais issue de l'attraction gravitationnelle inexorable des incitations économiques vers la concentration. Ce n'est pas une menace qui s'annonce avec éclat. Elle s'accumule précisément au niveau de la couche du système à laquelle la plupart des gens ne prêtent que peu d'attention : les validateurs.
Qui décide de ce qui entre sur la blockchain
Voici une définition simple, claire et fonctionnelle d'un validateur : les validateurs vérifient la conformité des transactions avec les règles du réseau, contrôlent les signatures cryptographiques, s'assurent que l'émetteur dispose de fonds suffisants et ajoutent les transactions valides à la blockchain. Ils appliquent rigoureusement les mêmes règles pour tous — sans aucun parti pris pour un groupe par rapport à un autre.
Le point clé réside dans le fait de « suivre les règles du réseau ». Car la question logique qui en découle — celle que la description technique élude — est de savoir à qui appartiennent exactement ces règles, et ce qui se passe lorsqu'elles sont subtilement modifiées avec le temps.
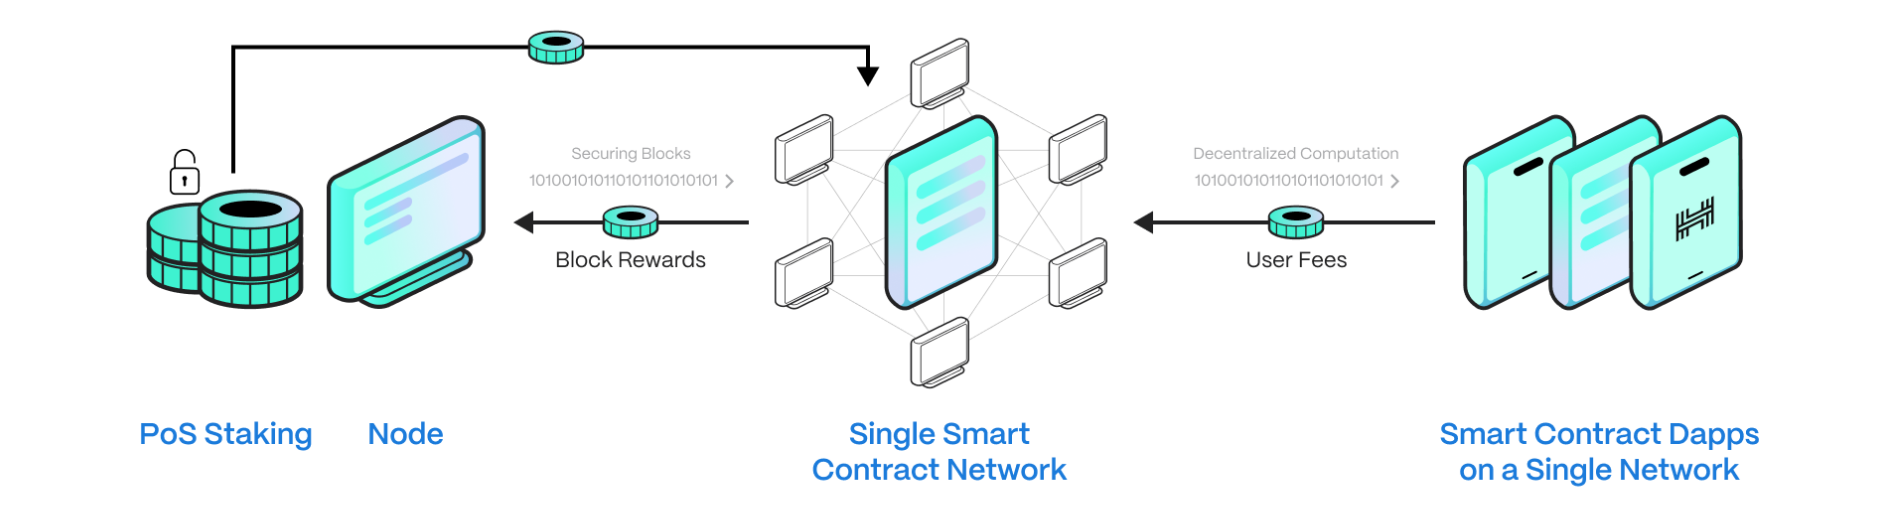
Dans les systèmes en Proof-of-Stake comme Ethereum, les validateurs sont élus en fonction de leur mise (stake). Plus la mise est élevée, plus le nombre de voix pour valider les blocs est important. Si vous aviez parlé de la concentration de pouvoir créée par ces systèmes à quelqu'un qui construisait les protocoles en 2008, cette personne aurait été horrifiée. Depuis la fin 2025, Lido, un protocole de staking liquide, contrôlait environ 27,7 % de l'offre totale d'Ethereum stakée. Coinbase en détenait 8,4 %. Binance en détenait 6,4 %. Le coefficient de Nakamoto pour le staking sur Ethereum — le nombre minimum d'entités devant s'entendre pour contrôler 51 % du consensus — était de quatre. Un réseau supposé fonctionner entièrement sans confiance repose en réalité entre les mains de quatre pools.
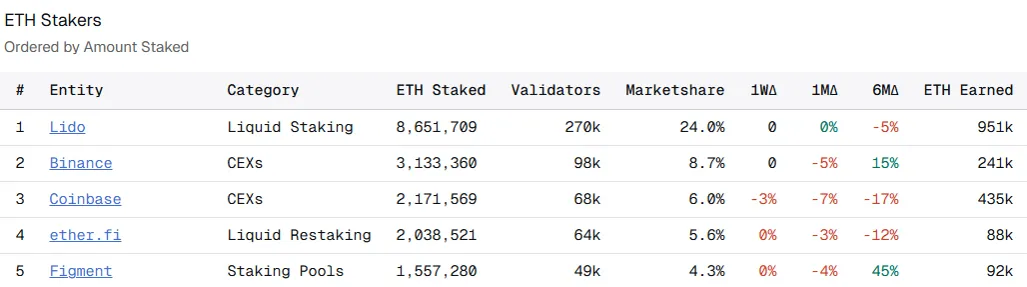
Le coefficient de Gini pour la distribution de la richesse parmi les 10 000 portefeuilles les plus riches d'Ethereum dépassait 84,57 % — un chiffre supérieur au dernier indicateur d'inégalité de l'Afrique du Sud, positionnant ce réseau parmi les répartitions les plus inégales de la planète.
Ce qui rend cette situation dangereuse n'est pas seulement le nombre d'acteurs aux commandes, mais le point d'impact par lequel une pression extérieure peut s'exercer. Les services de renseignement et les grandes institutions n'ont jamais eu besoin de corrompre un système à la base. Ils ne vont pas voir la police locale — ils s'adressent aux généraux. Ils ciblent les dirigeants politiques, pas les électeurs. La même logique s'applique à tout réseau au sein duquel un petit nombre d'entités bien capitalisées, légalement constituées et géographiquement accessibles concentrent l'essentiel du pouvoir de consensus. Nul besoin de compromettre un million de validateurs. Il suffit d'atteindre les cinq ou six institutions qui détiennent la majorité décisive, celles qui ont des départements de conformité, des avocats et des licences que l'on peut menacer. Une seule lettre au bon directeur juridique et, soudainement, les généraux commencent à prendre des décisions qui se répercutent en cascade sur chaque bloc généré par le réseau.
Il ne s'agit pas d'une théorie du complot. Cela s'est déjà produit. Tout cela s'est déroulé sur une période consignée, au sein d'une blockchain publique, mesurable et horodatée.
Contourner les règles : comment la censure s'est toujours opérée
Le Trésor américain a sanctionné Tornado Cash, un mixeur de confidentialité sur Ethereum, en août 2022. L'OFAC a inscrit les adresses de ses smart contracts sur sa liste Specially Designated Nationals — habituellement réservée aux trafiquants de drogue et aux pirates informatiques parrainés par des États — interdisant aux ressortissants et entités des États-Unis toute interaction avec celles-ci.
L'une des caractéristiques réelles du code de blockchain hébergé et immuable était que ces smart contracts ne pouvaient pas simplement être supprimés. En revanche, l'autre question (qui consistait à déterminer si les transactions interagissant avec ces contrats apparaîtraient ne serait-ce que sur la chaîne) s'est avérée étonnamment négociable.
À cette époque, Ethereum avait déjà séparé la tâche de construction des blocs de celle de leur proposition par le biais de son architecture Proposer-Builder Separation — PBS.
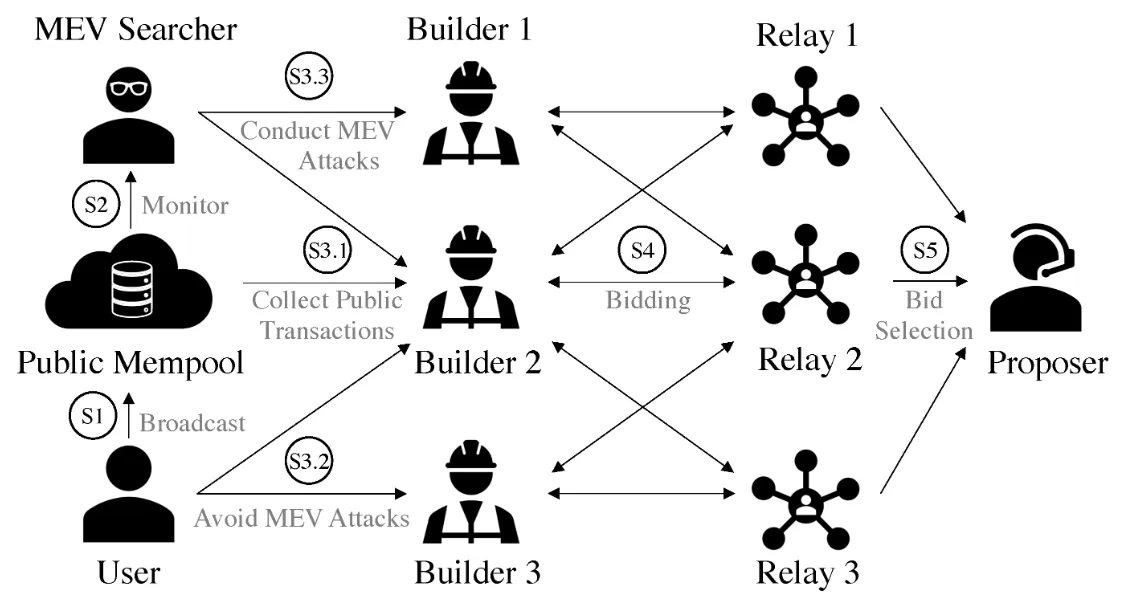
Une poignée de block builders spécialisés avait pour mission d'agréger diverses transactions, de choisir lesquelles inclure dans un bloc et d'optimiser la valeur extractible avant de remettre le produit final aux validateurs pour proposition. La conception de cette architecture visait à rendre l'extraction de MEV plus efficace. Mais cela a entraîné un effet secondaire que personne n'a dénoncé assez fort : cela a réduit le pouvoir d'inclusion des transactions à un nombre extrêmement restreint d'entreprises.
En août 2023, les tribunaux ayant statué sur la légalité des sanctions de l'OFAC visant des smart contracts, la réaction du marché des builders a été quasi immédiate. Alors que par le passé, 80 % de tous les blocs d'Ethereum refusaient d'inclure les transactions liées à Tornado Cash, ce chiffre a fait un virage significatif en tombant à seulement 9 %. Une étude rapportée par l'Université Carnegie Mellon a révélé qu'avant cette décision de justice, 46 % de l'ensemble des blocs d'Ethereum produits en novembre 2022 provenaient déjà d'acteurs désireux de se conformer aux sanctions de l'OFAC. À son apogée, près de 51 % de tous les blocs d'Ethereum sur une période de 24 heures rejetaient les transactions non conformes à l'OFAC. « Le fait que nous ayons atteint 51 % de blocs excluant les transactions de l'OFAC constitue indiscutablement un tournant décisif », a déclaré le PDG de bloXroute Labs.
Pour les transactions censurées, l'impact était bien concret. Les délais moyens d'inclusion pour les transactions sanctionnées ont presque doublé après l'implémentation de PBS, d'après les recherches académiques — passant de 15,8 secondes (août 2022) à 29,3 secondes (novembre 2022), alors que les transactions non censurées dans les mêmes blocs n'attendaient en moyenne que ~8,7 secondes. Les transactions retardées de cette manière, mais qui doivent impérativement s'exécuter en raison des contraintes économiques de nombreux protocoles DeFi — telles que les liquidations de comptes manquant de collatéral ou les mises à jour d'oracles de prix — subissent un réel préjudice financier. Les protocoles devant dénouer une position ou traiter une actualisation de cours — et se trouvant liés de près ou de loin à une adresse signalée par l'OFAC — ont vu leurs transactions s'accumuler dans une infrastructure où certains flux passaient au ralenti, certains acteurs étant moins égaux que d'autres.
Cette situation a été accentuée par le phénomène des attaques par poussière (dust attacks) documenté dans des recherches ultérieures. Avec 12 ETH, des chercheurs ont découvert que des acteurs malveillants pouvaient « contaminer » au moins 9 millions d'ETH — les destinataires recevant à leur insu de minuscules montants envoyés depuis des adresses sanctionnées vers des portefeuilles tiers non liés. Des fonds sanctionnés ont ainsi pénétré des adresses innocentes sans leur consentement. Or, le fait de se conformer aux sanctions sur les plateformes régulées peut conduire à déprioriser ou bloquer totalement les transactions de ces portefeuilles — ce que l'interface d'Aave a par exemple appliqué de manière documentée. La contamination était involontaire. Les conséquences, elles, ne l'étaient pas.
Même sur le seul plan de la concentration des block builders, la situation était déjà alarmante avant même d'aborder la question de la censure. Fin 2024, plus de 80 % — et par moments plus de 95 % — de tous les blocs d'Ethereum étaient construits par deux entités seulement. Concrètement, le traitement de l'ensemble de la couche transactionnelle de la deuxième plus grande blockchain au monde revenait à être sous-traité à un duopole non consenti. Tous les transferts d'USDT et les appels de smart contracts pour les transactions DeFi sur Ethereum transitaient par la même infrastructure exploitée par ces deux entreprises. Pas en théorie. En pratique, bloc par bloc.
La structure des pénalités et ceux qui la subissent
Les validateurs qui s'écartent des règles du réseau subissent un système de pénalités bien réel et strictement automatisé (gradué selon la gravité). Ce mécanisme est volontaire — les comportements malveillants doivent coûter cher — mais il crée une structure d'incitation qui renforce ces dynamiques préoccupantes ; combiné au problème de concentration, cela peut devenir hautement déstabilisateur.
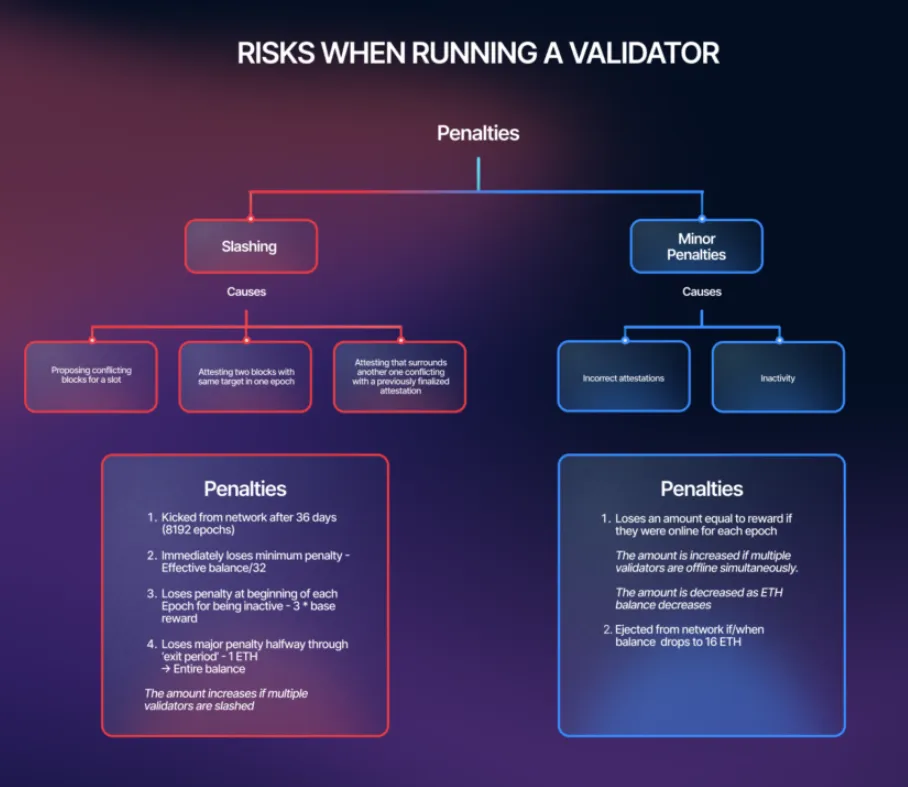
Le slashing est la punition la plus sévère. Un validateur expulsé pour avoir proposé des blocs concurrents ou signé des attestations contradictoires est immédiatement amputé d'un 32e (3,125 %) de son solde effectif et contraint de quitter le réseau de manière involontaire après environ ~36 jours. Au 18e jour de cette période de sortie, une pénalité de corrélation s'applique par rapport aux autres validateurs sanctionnés sur cette fenêtre, proportionnellement au nombre total de nœuds pénalisés, afin de décourager les attaques concertées. Par exemple, le coût d'un incident de slashing isolé est d'environ 1 ETH. En revanche, si un grand nombre de validateurs sont pénalisés simultanément, la pénalité de corrélation peut entraîner la perte de l'intégralité des 32 ETH mis en jeu. C'est un mécanisme d'une redoutable efficacité pour prévenir les attaques coordonnées. Mais son revers majeur est que tout changement brusque de comportement chez un opérateur de validation de grande envergure entraînerait des pertes corrélées désastreuses.
Des incidents réels illustrent l'ampleur des enjeux. En septembre 2022, un pirate a effectué une double signature avec l'une des clés publiques associées à Ankr, et quarante validateurs liés à celle-ci ont été simultanément slashés, entraînant des pertes cumulées de plus de 52 000 $. En novembre 2023, près d'une centaine de validateurs liés à Bitcoin Suisse ont été pénalisés pour des attestations erronées, causant une perte globale de près de 200 000 $. Il ne s'agissait pas d'erreurs délibérées, mais elles ont coûté de l'argent réel. Dans le cas d'un grand validateur institutionnel soumis à des obligations réglementaires, le slashing représente une menace sérieuse ; cependant, selon sa juridiction, les répercussions juridiques et réputationnelles liées au traitement de transactions non conformes le sont tout autant. Le résultat est une incitation extrêmement forte à rester dans une zone de confort pour les régulateurs et les contreparties.
Le goulet d'étranglement qui en résulte est mondial. Il ne fait aucune distinction de classe d'actifs, d'usage ou d'authenticité de la transaction sous-jacente. Chaque transfert d'USDT sur Ethereum, chaque interaction avec un protocole DeFi ou un smart contract doit franchir et être validé par une couche unique de validation, à la fois structurellement centralisée et facile à contraindre depuis l'extérieur. De plus, si ce point de passage obéit à une consigne externe — même implicitement, par la mise à jour d'un logiciel de relais ou par la modification de la politique d'un opérateur —, cette décision se répercute uniformément sur l'ensemble des transactions ultérieures. Les points d'étranglement sont minimes en nombre, et quiconque en prend le contrôle s'assure la maîtrise du reste.
À l'inverse, l'incitation financière à devenir l'un de ces points de passage s'oppose à la décentralisation. Mettre au point des technologies MEV de pointe, atteindre les volumes de staking nécessaires pour rentabiliser le liquid staking : tout cela exige des ressources financières et une sophistication opérationnelle qui favorisent naturellement les organisations puissantes et bien financées. Un validateur individuel opérant un nœud unique avec 32 ETH suit globalement les mêmes règles mais génère un rendement moindre et ne pèse en rien dans les décisions de gouvernance. Livrée à elle-même, l'économie du système pousse à une concentration accrue.
Le point positif réside dans le fait que ce problème a déjà été clairement cerné par une grande partie de ceux qui sont les mieux placés pour y répondre. En revanche, les incitations à courir après de nouveaux tokens et de nouvelles tendances restent nettement plus fortes que la volonté de surveiller en continu la gouvernance de l'infrastructure.
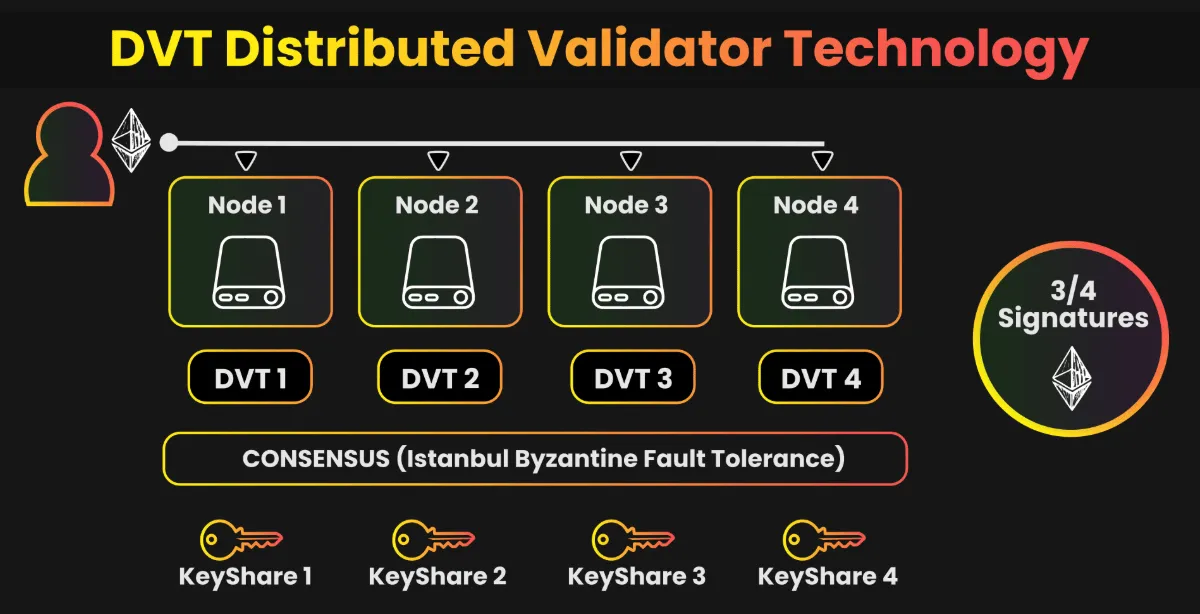
La technologie de validation distribuée — la DVT, mise en avant par le protocole Lido — s'attaque précisément à la vulnérabilité liée à l'opérateur unique par nœud. La DVT répartit la clé d'un validateur entre plusieurs opérateurs autonomes grâce à des schémas de signature à seuil, ce qui empêche toute signature tant que le quorum n'est pas atteint. Ainsi, un événement passible de slashing ne peut survenir par la faute d'une seule machine défaillante ou d'un opérateur compromis. De même, aucun régulateur isolé ne peut forcer un opérateur à censurer un flux pour que cette censure s'applique mécaniquement partout. L'adoption de la DVT par Lido a été notable en chiffres absolus : fin 2025, 711 456 ETH, soit environ 1,99 % de l'ensemble de la mise en jeu d'Ethereum, étaient sécurisés par des validateurs utilisant la DVT sous la supervision de Lido. C'était un pas décisif, mais qui ne représentait encore qu'une infime partie du tableau global.
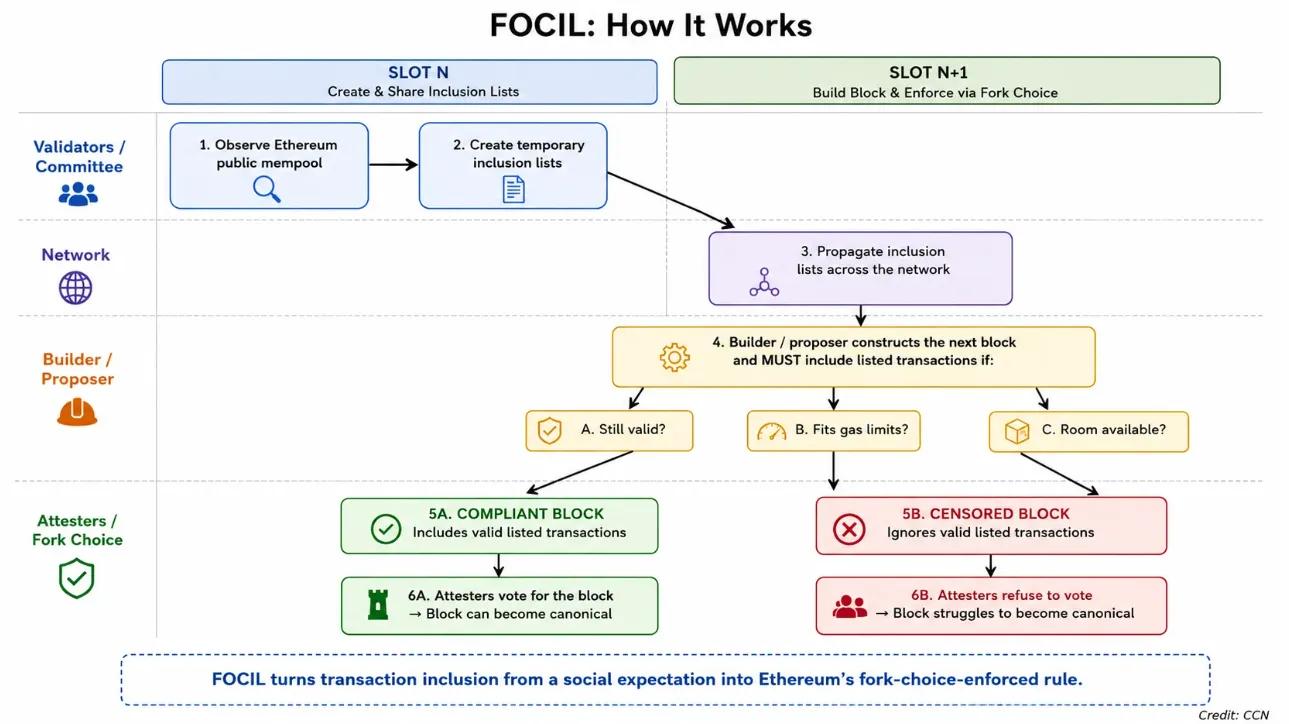
L'une des réponses structurelles majeures au problème de la centralisation des builders est l'EIP-7805, ou « Fork-Choice Enforced Inclusion Lists » (FOCIL). Visant à contrer la censure au niveau du protocole plutôt que de dépendre de la bonne volonté des acteurs, FOCIL a été approuvée dans le cadre de la prochaine mise à niveau Hegotá d'Ethereum, prévue pour la fin 2026. À chaque slot, 16 validateurs sont sélectionnés de manière pseudo-aléatoire pour composer un comité ; chaque membre vérifie la mempool publique indépendamment et diffuse la liste des transactions qu'il estime nécessaire d'intégrer. Le proposeur de bloc a dès lors l'obligation d'inclure ces transactions. Les attestateurs ne voteront que pour les blocs qui respectent les contraintes d'inclusion validées par l'ensemble des 16 membres du comité. Tout bloc qui omettrait l'une des transactions valides répertoriées n'obtiendra pas le soutien des attestateurs et ne pourra devenir canonique.
Cette architecture disperse la sélection des transactions à inclure auprès d'un comité tournant faisant intervenir l'ensemble des validateurs du système, au lieu de laisser cette prérogative entre les mains de 2 block builders. Pour censurer une transaction sous FOCIL, un attaquant devrait neutraliser un groupe de 16 validateurs désignés au hasard (qui ignorent à l'avance leur sélection pour ce créneau précis). Faire pression sur deux sociétés bien identifiées produisant la majeure partie des blocs est un problème d'une tout autre ampleur.
Le manque d'attention porté à la gouvernance n'est pas un défi technique et doit être qualifié pour ce qu'il est. La majorité des intervenants de l'écosystème crypto se focalisent sur les cours, les nouveaux protocoles et les rendements. La gouvernance des infrastructures — qui valide, quel est le degré de centralisation du stake, quels logiciels les builders exécutent — est un sujet peu passionnant pour le grand public et ne rapporte aucun token à ceux qui s'y consacrent. La composition du groupe des validateurs, la diversité des clients et la concentration des builders devraient être traitées comme des indicateurs primordiaux par les communautés les plus investies dans la pérennité des principes de la crypto. Les outils nécessaires à ce contrôle existent : analyses on-chain, tableaux de bord publics de staking, statistiques des relais surveillant la conformité avec l'OFAC. Les données sont accessibles. Ce qui fait défaut, c'est une attention soutenue portée aux véritables priorités.
La logistique est primordiale
Les cypherpunks de la première heure avaient compris ce qu'une grande partie des discussions crypto contemporaines semble oublier : la dimension fondamentale d'un système décentralisé ne réside pas dans le type d'actif qu'il permet de créer. Elle réside dans une infrastructure affranchie de toute autorisation pour transiger avec qui bon vous semble. Si une telle immunité existe, elle se situe au niveau de la couche qui traite et finalise les transactions — et elle est compromise ou annihilée précisément à ce niveau dès lors que les entités qui la dirigent s'exposent aux mêmes pressions que celles en vigueur dans le système financier traditionnel.
Ce constat n'a rien de théorique, comme l'ont prouvé les événements autour de Tornado Cash. Le code était immuable. Toutefois, l'infrastructure matérielle de traitement des transactions ne l'était pas. Chaque plateforme, protocole et utilisateur de cette infrastructure — qu'il ait ou non un quelconque lien avec Tornado Cash — a évolué au sein d'un environnement où la décision stratégique interne de deux ou trois entreprises de builders suffisait à donner la priorité à sa transaction ou, à l'inverse, à la reléguer.
La clé réside dans chaque goulot d'étranglement par lequel tout doit impérativement transiter. Les défaillances les plus critiques dans les chaînes d'approvisionnement ne surviennent pas au contact direct du consommateur final, mais bien au niveau de points de passage logistiques méconnus, ignorés de tous jusqu'au jour où ils cessent d'opérer. Il en va de même pour l'infrastructure des blockchains. Les protocoles les plus en vue, les lancements récents de tokens, les votes de gouvernance sur les paramètres de frais — voilà ce qui capte l'attention des communautés. La composition des validateurs, la structure du marché des builders, les ajustements de politiques sur les relais — voilà ce qui suscite bien moins d'intérêt. C'est précisément là que réside le déséquilibre, et quiconque se soucie de l'avenir de la crypto dans les dix prochaines années doit avoir les yeux rivés sur ces goulets d'étranglement. Car c'est là que l'avenir du réseau se décidera, en silence, au rythme de cycles quotidiens et au gré de choix peu surveillés, pris sous l'égide des entités par lesquelles chaque transaction est obligée de passer.
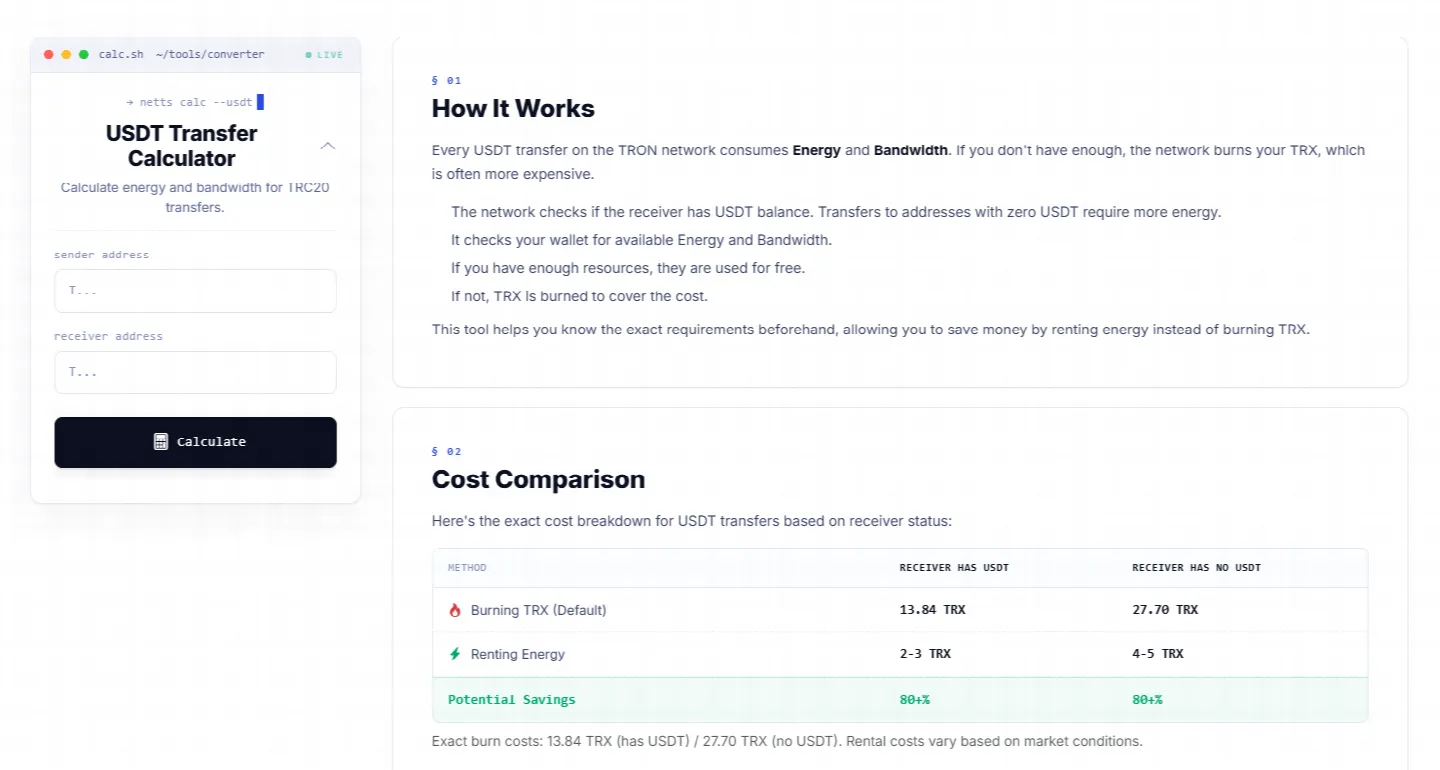
Netts met également à disposition un USDT Transfer Calculator, levant une partie de l'opacité sur les coûts on-chain avant la soumission d'une transaction, pour ceux qui souhaitent comprendre la mécanique concrète derrière l'arrivée d'un transfert d'USDT sur le réseau. Cet outil calcule précisément l'Energy et la Bandwidth requises pour tout envoi d'USDT TRC-20, en déterminant au préalable si l'adresse cible détient déjà des USDT — un facteur déterminant, car envoyer des fonds vers des adresses au solde nul consomme près du double d'Energy (131 000 unités contre 65 000).
L'écart de coût est considérable : un transfert standard d'USDT par burn de TRX coûte 13,84 TRX si le destinataire possède déjà un solde en USDT, et 27,70 TRX dans le cas contraire ; en comparaison, effectuer cette même transaction en utilisant de l'Energy louée ne revient qu'à 2 à 5 TRX, soit plus de 80 % d'économie. Pour les développeurs souhaitant intégrer ces calculs dans leurs applications, Netts propose un point de terminaison API qui renvoie les besoins en Energy et en Bandwidth pour n'importe quelle paire émetteur-récepteur via une simple requête GET. Dès lors que chaque frais de gas en USDT sur le réseau dépend directement de votre maîtrise des ressources consommées avant l'envoi, connaître ces chiffres à l'avance n'est pas un détail — c'est ce qui trace la frontière entre des coûts opérationnels maîtrisés et des dépenses superflues.