تمرکز ولیدیتورها: کارتل در حال شکلگیری؟
چهار استخر ۵۱٪ از کل اتریوم استیکشده را کنترل میکنند، دو سازنده ۸۰٪ از بلاکهای آن را تولید میکنند — نگاهی شفاف به اینکه چه کسی واقعاً تصمیم میگیرد چه چیزی وارد زنجیره شود.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
همه چیز، مانند بیشتر اتفاقات مهم در فناوری، با مشتی از افراد در یک اتاق آغاز شد که به شدت متقاعد شده بودند هر آنچه در جاهای دیگر رخ میدهد کاملاً نادرست است. سال ۱۹۹۲ بود. جلسات در منطقه خلیج سانفرانسیسکو میان تیم می (Tim May)، اریک هیوز (Eric Hughes) و جان گیلمور (John Gilmore) گرد هم آمد تا گروهی موسوم به سایفرپانکها (Cypherpunks) را تشکیل دهد. مانیفست بنیادین این گروه در واقع بسیار زودتر، در «مانیفست کریپتو آنارشیست» تیم می بیان شده بود؛ مکتوبی در سال ۱۹۸۸ که در کنفرانسها دست به دست میشد، پیش از آنکه کسی سیستمی واقعی برای ارتباط با این مفاهیم داشته باشد. می ادعا میکرد فارغ از خواست هر قدرت متمرکزی، رمزنگاری قوی به مردم امکان میدهد تا به شیوهای غیرقابلنفوذ، ورای توانایی هر مرجع مرکزی برای اطلاع داشتن، چه رسد به وضع مالیات یا مقررات، به معامله، ارتباط و سازماندهی بپردازند. نه سرانجام؛ بلکه به طرزی اجتنابناپذیر.
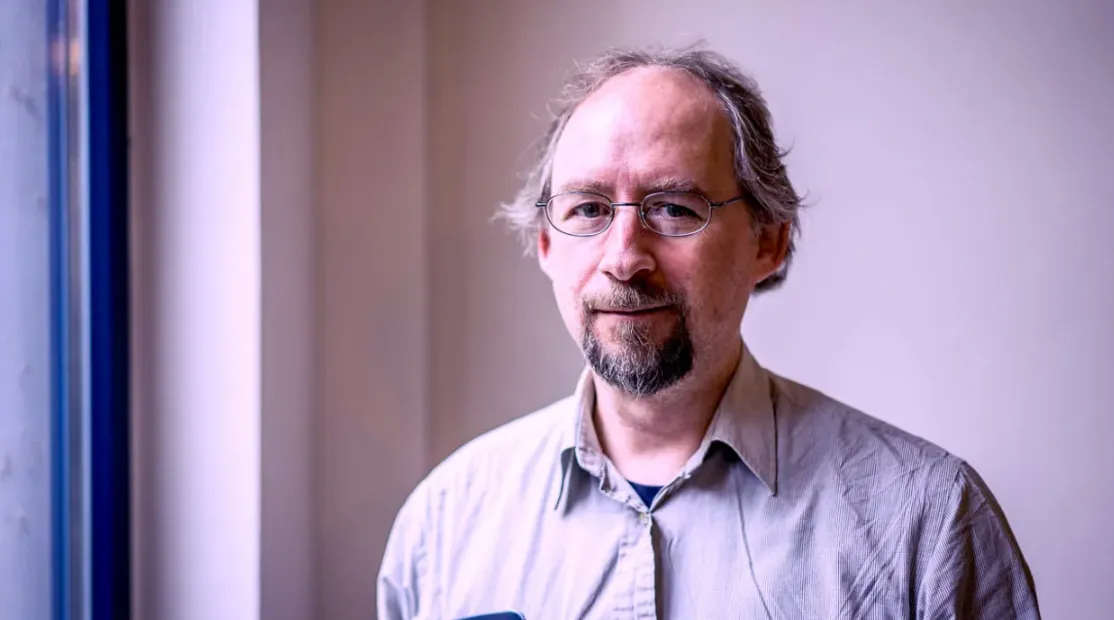
سایفرپانکها مقالات آکادمیک نمینوشتند تا منتظر داوری همتا بمانند. آنها کد مینوشتند. و در طول ۱۰ سال بعد، تمام کاری که این فهرست ایمیل انجام میداد تولید Hashcash توسط آدام بک (در تصویر)، b-money اثر وی دای و Bit Gold نیک سابو بود؛ هرکدام خشتی در یک سیستم ابطالپذیر که هنوز ساخته نشده بود. در ۳۱ اکتبر ۲۰۰۸، ساتوشی ناکاموتو ایمیلی با موضوع «Bitcoin P2P e-cash paper» به فهرست ایمیل رمزنگاری مشتقشده از سایفرپانکها فرستاد. سند نهصفحهایِ پس از آن، هدف خود را بسیار واضح بیان کرد: ساخت یک سیستم پرداخت بدون نیاز به یک شخص ثالث قابلاعتماد. این جام مقدس سایفرپانک بود و در عمل نیز کار کرد.
در بطن آن، این رویا حتی هرگز بر سر پول نبود. این در مورد نوعی تصمیمگیری نبود که هر گروهی بتواند برای بقیه بگیرد. نه هیئت مدیرهای در کار بود. نه بانک مرکزی. نه هیچ وزارتخانه دولتی که تصمیمی در مورد اینکه چه تراکنشهایی از وضعیت مناسب به نامناسب تغییر مییابند در دست داشته باشد. این سیستم طبق قوانینی عمل میکرد که هر کسی میتوانست اعتبارسنجی کند و هیچکس نمیتوانست پنهانی آن را دستکاری نماید. اجماع، نه دستور.
اکنون، آن چشمانداز تحت فشار ساختاری شدیدی قرار دارد — نه از جانب یک حمله خارجی، بلکه از کشش گرانشی و مهارناپذیر انگیزههای اقتصادی به سوی تمرکز. این خطری نیست که خودش را جار بزند. دقیقاً در لایهای از سیستم شکل میگیرد که اکثر مردم هرگز توجه چندانی به آن نخواهند داشت: ولیدیتورها.
چه کسی تصمیم میگیرد چه چیزی وارد زنجیره شود
این یک تعریف ساده، تمیز و کاربردی از ولیدیتور است: ولیدیتورها تراکنشها را برای انطباق با قوانین شبکه ارزیابی میکنند، امضاهای رمزنگاریشده را بررسی مینمایند، مطمئن میشوند که فرستنده وجه کافی دارد و تراکنشهای معتبر را به بلاکچین اضافه میکنند. آنها تمام قوانین یکسان را بدون هیچ تعصبی به نفع یک گروه بر دیگری، به طور یکنواخت اعمال میکنند.
نکته کلیدی «پیروی از قوانین شبکه» است. زیرا پرسش منطقی بعدی — موردی که در توضیحات فنی نادیده گرفته میشود — این است که دقیقاً قوانینِ چه کسی، و چه اتفاقی میافتد وقتی این قوانین به مرور زمان به شکلی ظریف تغییر میکنند؟
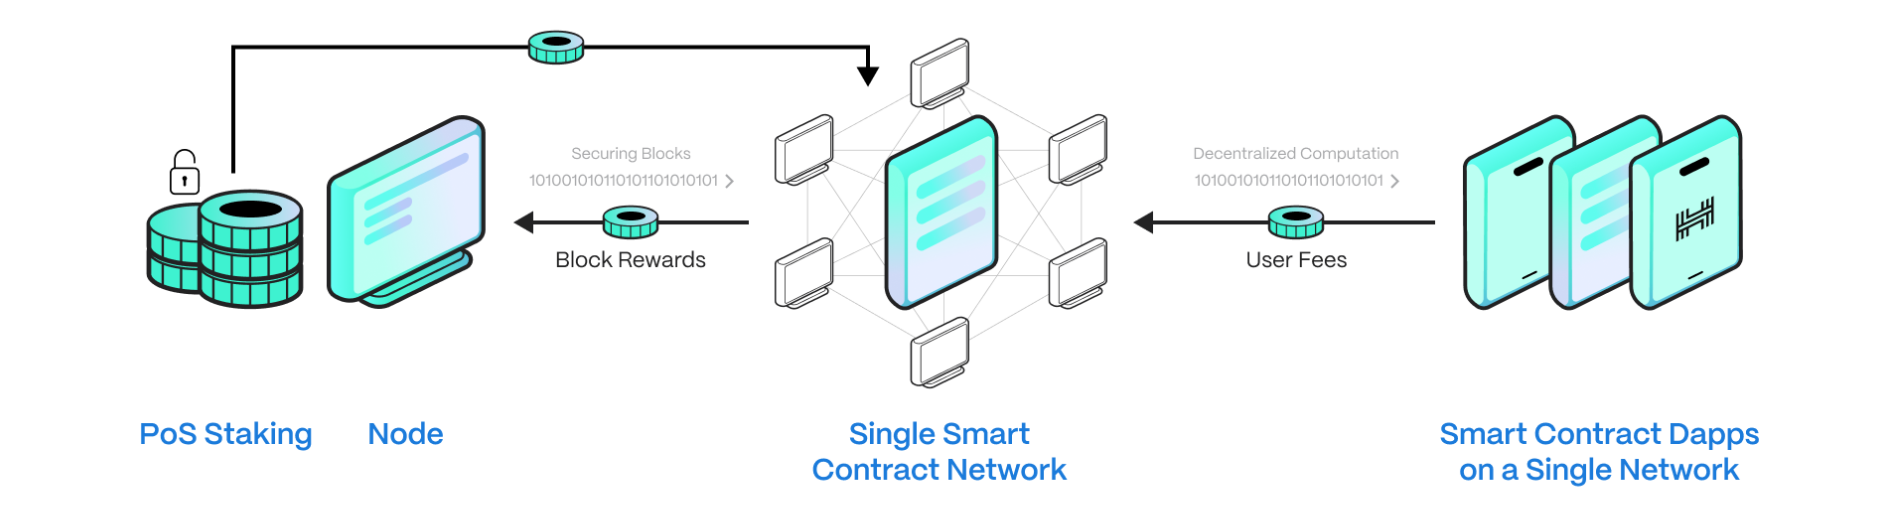
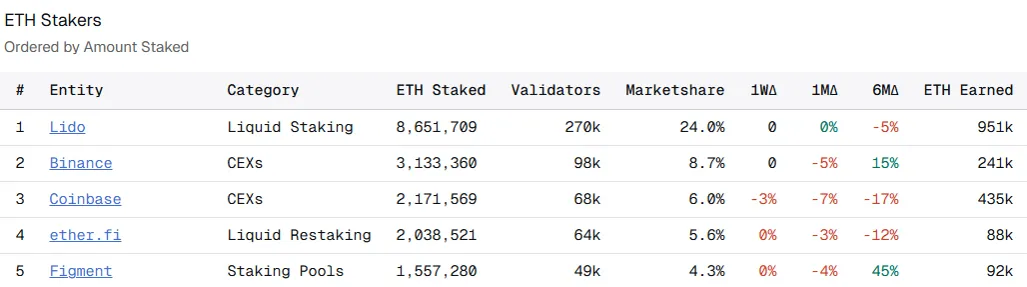
در سیستمهای اثبات سهام (PoS) مانند اتریوم، ولیدیتورها بر اساس میزان استیک خود انتخاب میشوند. استیک بیشتر، رأی بیشتر برای آنچه به عنوان بلاک تایید میشود. اگر تمرکز قدرتی را که توسط این سیستمها ایجاد شده برای کسی که آنها را در سال ۲۰۰۸ ساخته بازگو میکردید، وحشتزده میشد. از اواخر ۲۰۲۵، لیدو (Lido)، یک پروتکل استیکینگ نقدینگی، کنترل حدود ۲۷.۷٪ از کل عرضه استیکشده اتریوم را در دست داشت. کوینبیس ۸.۴٪ را در اختیار داشت. بایننس ۶.۴٪ را در دست داشت. ضریب ناکاموتو برای استیکینگ اتریوم — یعنی حداقل تعداد نهادهایی که باید تبانی کنند تا ۵۱٪ از اجماع را به دست گیرند — عدد چهار بود. شبکهای که قرار است کاملاً بدون نیاز به اعتماد (Trustless) باشد، در واقع توسط چهار استخر کنترل میشود.
ضریب جینی برای ۱۰,۰۰۰ کیف پول برتر اتریوم در توزیع ثروت بالای ۸۴.۵۷٪ اندازهگیری شده است — رقمی بالاتر از جدیدترین معیار نابرابری برای آفریقای جنوبی که آن را به عنوان یکی از نابرابرترین توزیعها روی کره زمین مطرح میکند.
آنچه این موضوع را خطرناک میکند تعداد بازیگران حاکم نیست، بلکه نقطهای است که فشار خارجی میتواند از آنجا اثر بگذارد. نهادهای اطلاعاتی و بازیگران بزرگ نهادی هرگز نیازی به فاسد کردن یک سیستم از پایینترین سطوح نداشتهاند. آنها سراغ پلیس محلی نمیروند — سراغ ژنرالها میروند. آنها با سیاستمداران طرف میشوند، نه رأیدهندگان. همین منطق در مورد هر شبکهای صدق میکند که در آن تعداد اندکی از نهادهای با سرمایه بالا، ثبتشده از نظر قانونی و از نظر جغرافیایی در دسترس، مالکان اصلی قدرت اجماع هستند. نیازی به نفوذ در میلیونها ولیدیتور نیست. به سراغ پنج یا شش نهادی بروید که حاشیه پیروزی را در دست دارند، دفاتری برای انطباق با قوانین (کمپلیانس)، وکیل و مجوزهایی دارند که میتوانید آنها را تهدید کنید. یک نامه به مشاور حقوقی ارشد (GC) مناسب، و ناگهان ژنرالها دست به انتخابهایی میزنند که در تکتک بلاکهای تولیدی شبکه سرازیر میشود.
این توهم توطئه نیست. قبلاً اتفاق افتاده است. همه اینها در یک زمان ثبتشده، قابل سنجش و روی بلاکچینی عمومی همراه با مُهر زمانی (Timestamp) رخ داده است.
پیچاندن قوانین: سانسور چگونه همواره اتفاق افتاده است
خزانهداری ایالات متحده در اوت ۲۰۲۲ تورنادوکش (Tornado Cash)، یک میکسر حریم خصوصی مبتنی بر اتریوم را تحریم کرد. دفتر کنترل داراییهای خارجی (OFAC) لیست اتباع ویژه و افراد مسدودشده (SDN) خود را — که معمولاً برای تحریم قاچاقچیان مواد مخدر و هکرهای تحت حمایت دولتها استفاده میشود — برای آدرسهای قرارداد هوشمند آن اعمال کرد و به افراد و نهادهای آمریکایی دستور داد با آنها تعامل نداشته باشند.
یکی از ویژگیهای واقعی کدهای غیرقابلتغییر میزبانیشده روی بلاکچین این بود که این قراردادهای هوشمند خود به تنهایی به سادگی قابل حذف نبودند. با این حال، پرسش نامرتبط دیگر (که تعیین میکرد آیا هرگونه تراکنشی در تعامل با این قراردادها در نهایت به زنجیره راه مییابد یا خیر) به طور غافلگیرکنندهای قابل معامله از آب درآمد.
در این نقطه، اتریوم قبلاً از طریق طراحی جداسازی پیشنهاددهنده از سازنده (PBS)، وظیفه ساخت بلاکها را از وظیفه پیشنهاد آنها جدا کرده بود.
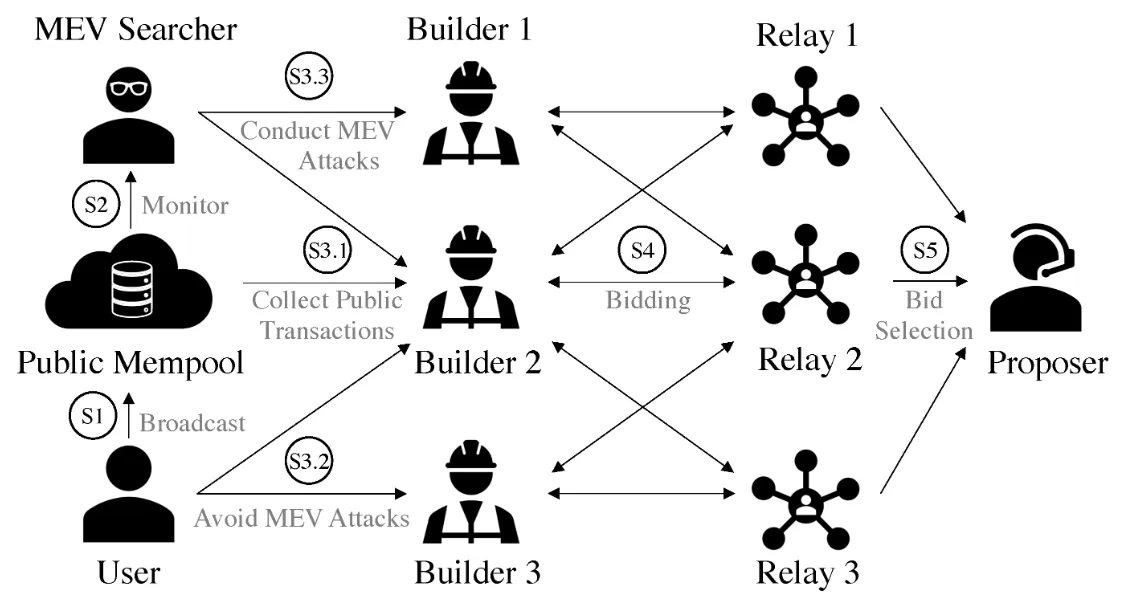
تعداد انگشتشماری از سازندگان بلاک تخصصی وظیفه داشتند تراکنشهای مختلف را جمعآوری کنند، انتخاب نمایند کدامیک را در یک بلاک بسازند و پیش از تحویل محصول نهایی به ولیدیتورها برای پیشنهاد دادن، ارزش قابل استخراج را بهینهسازی کنند. طراحی این معماری برای ارتقای استخراج کارآمدتر MEV بود. این مسئله عارضهای جانبی بر جای گذاشت که هیچکس به اندازه کافی با صدای بلند در مورد آن هشدار نداد: این طرح، قدرت گنجاندن تراکنشها را به تعداد بسیار کمی از شرکتها محدود کرد.
در اوت ۲۰۲۳ دادگاهها رأی دادند که OFAC قراردادهای هوشمند را تحریم میکند و پاسخی به بازار سازندگان تقریباً بلافاصله پدیدار شد. در تغییری معنادار نسبت به گذشته که در آن ۸۰٪ از کل بلاکهای اتریوم شامل تراکنشهای تورنادوکش نمیشد، این رقم اکنون تنها به ۹٪ کاهش یافته است. مطالعهای که توسط دانشگاه کارنگی ملون گزارش شد نشان داد پیش از آن حکم دادگاه، ۴۶٪ از کل بلاکهای اتریوم تولیدشده در نوامبر ۲۰۲۲ از سوی طرفهایی میآمدند که میخواستند از تحریمهای OFAC تبعیت کنند. در واقع، در اوج خود، نزدیک به ۵۱٪ از کل بلاکهای اتریوم در یک دوره ۲۴ ساعته تراکنشهای غیرمنطبق با OFAC را رد میکردند. مدیرعامل bloXroute Labs میگوید: «رسیدن ما به ۵۱ درصد از بلاکهایی که تراکنشهای OFAC را مستثنی میکنند، قطعاً یک نقطه عطف بسیار مهم است.»
در مورد تراکنشهای سانسورشده، این موضوع غیرانتزاعی و کاملاً ملموس بود. تحقیقات آکادمیک مستند کردند که میانگین تأخیر ورود برای تراکنشهای تحریمشده پس از PBS تقریباً دو برابر شد — از ۱۵.۸ ثانیه (اوت ۲۰۲۲) به ۲۹.۳ ثانیه (نوامبر ۲۰۲۲)، در حالی که تراکنشهای سانسورنشده در همان بلاکها به طور متوسط تنها حدود ۸.۷ ثانیه بود. تراکنشهایی که به این میزان با تأخیر مواجه میشوند و با این حال به دلیل واقعیتهای اقتصادی در بسیاری از پروتکلهای DeFi باید حتماً پردازش شوند — مانند تولید آربیتراژ، لیکویید شدن حسابهای فاقد وثیقه کافی و بهروزرسانیهای اوراکل قیمت — واقعاً ضرر اقتصادی به همراه دارند. پروتکلهایی که مجبور به تسویه یک پوزیشن یا پردازش یک بهروزرسانی قیمت بودند — و به نحوی با آدرس پرچمگذاریشده OFAC مرتبط بودند — شاهد متوقف شدن تراکنشهای خود در زیرساختی بودند که در آن برخی امواج به کندی از کنار هم عبور میکردند، چرا که برخی نسبت به بقیه کمتر برابر بودند.
این وضعیت با پدیده حمله داست (Dust Attack) که در تحقیقات بعدی مستند شد، تشدید گردید. محققان با استفاده از ۱۲ ETH کشف کردند که بازیگران متخاصم توانستهاند حداقل ۹ میلیون ETH را با فرستادن مبالغ بسیار اندک از آدرسهای تحریمشده به کیفپولهای نامرتبط، «آلوده» کنند؛ دریافتکنندگانی که بدون اطلاع این مقادیر را نگهداری میکردند. وجوه تحریمشده بدون رضایت وارد آدرسهای بیگناه شده است و اقدام برای تبعیت از تحریمها در پلتفرمهای تحت نظارت ممکن است به معنای اولویتزدایی یا مسدودسازی کامل تراکنشهای آن کیفپولها باشد — چیزی که فرانتاند پروتکل Aave به عنوان یک نمونه عینی، اقدام به انجام آن را مستند کرده است. آلودگی غیرارادی بود، اما پیامدهای آن به هیچ وجه غیرارادی نبودند.
حتی صرفاً از منظر تمرکز سازندگان بلاک، وضعیت قبل از ورود به بحث سانسور نیز هشداردهنده شده بود. در اواخر سال ۲۰۲۴، بیش از ۸۰٪ — و در برهههایی بالای ۹۵٪ — از تمام بلاکهای اتریوم توسط دو نهاد ساخته میشدند؛ برای برنامهای که عملاً واگذاری تمام لایه پردازش تراکنش دومین بلاکچین بزرگ جهان به یک دو قطبی غیرتوافقی (انحصار دوگانه) بود. تمام انتقالهای USDT و فراخوانیهای قرارداد هوشمند برای تراکنشهای DeFi در اتریوم، از همان زیرساختی عبور میکردند که توسط این دو شرکت استفاده میشد. نه در تئوری، بلکه در عمل و بلاک به بلاک.
ساختار مجازات و افرادی که آن را تاب میآورند
ولیدیتورهایی که نسبت به قوانین شبکه دچار انحراف شوند، با یک سیستم جریمه کاملاً واقعی و به معنای واقعی کلمه خودکار (که بر اساس درجه خطا مقیاسبندی میشود) مواجه خواهند شد. این امر از روی قصد و طراحی است — سوء رفتار باید پرهزینه باشد — اما ساختاری از انگیزهها را ایجاد میکند که به این پویایی نگرانکننده دامن میزند؛ این موضوع وقتی با معضل تمرکز همراه شود، میتواند بسیار مخرب باشد.
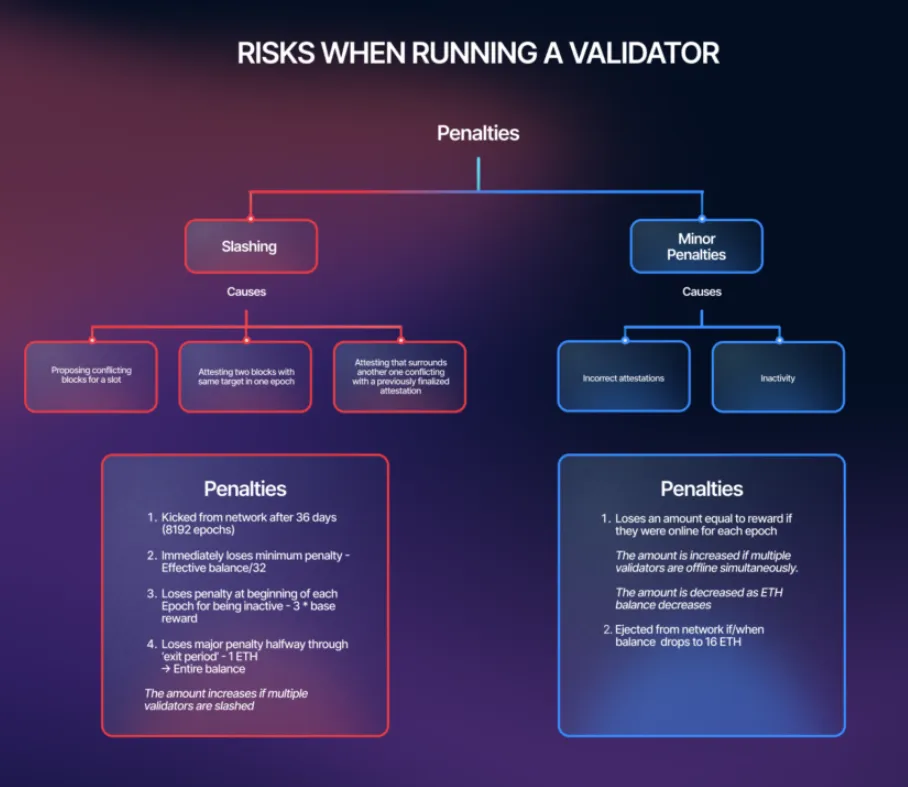
اسلشینگ (Slashing) افراطیترین روش مجازات است. ولیدیتوری که از سیستم خارج میشود و بلاکهای رقیب پیشنهاد میدهد یا تأییدیههای متناقض امضا میکند، فوراً ۱/۳۲ام (۳.۱۲۵٪) از موجودی مؤثر خود را از دست میدهد و مجبور میشود پس از حدود ۳۶ روز، به طور غیرارادی شبکه را ترک کند. در روز هجدهم آن دوره خروج، شما جریمه همبستگی را در مقایسه با سایرین که در پنجره زمانی متأخر اسلش شدهاند، متناسب با تعداد ولیدیتورهایی که با انگیزه رفتار مخرب قطع شدهاند متحمل میشوید. برای مثال، هزینه انزوا به دلیل یک حادثه اسلشینگ منفرد حدود ۱ ETH است. علاوه بر این، اگر تعداد زیادی از ولیدیتورها همزمان اسلش شوند، جریمه همبستگی میتواند باعث برداشت کل ۳۲ ETH سهام شود. این مکانیزمی زیبا و ساده برای جلوگیری از حملات هماهنگ است. به عنوان ایراد ثانویه آن، هرگونه تغییر ناگهانی در رفتار مورد انتظار یک عملیات ولیدیتور بزرگ، خسارات متوالی و فاجعهباری به همراه خواهد داشت.
حوادث واقعی ابعاد ماجرا را به تصویر میکشند. در سپتامبر ۲۰۲۲، یک هکر با یکی از کلیدهای عمومی مرتبط با Ankr امضای دوگانه (Double-signed) انجام داد و چهل ولیدیتور متصل به آن به طور همزمان اسلش شدند که خسارت تجمعی بیش از ۵۲,۰۰۰ دلار به بار آورد. تقریباً صد ولیدیتور مرتبط با Bitcoin Suisse برای تأییدیههای نادرست در نوامبر ۲۰۲۳ اسلش شدند که زیان مجموع آن نزدیک به ۲۰۰,۰۰۰ دلار بود. اینها اشتباهات عمدی نبودند، اما هزینه در بر داشتند. در مورد یک ولیدیتور نهادی بزرگ با تعهدات قانونی، اسلشینگ تهدیدی جدی به شمار میرود، اما بسته به ساختار قضایی آنها، پیامدهای حقوقی و حیثیتیِ ناشی از پردازش تراکنشهای نامنطبق با قوانین نیز خطرآفرین هستند — نتیجه، انگیزهای بسیار قوی برای ماندن در محدودهای است که رگولاتورها و طرفهای معامله با آن احساس راحتی میکنند.
و گلوگاهی که از این طریق ایجاد میشود، سراسری و جهانی است. این گلوگاه تفاوتی بین کلاس دارایی، هدف یا صحت تراکنش اصلی قائل نیست. هر انتقال USDT روی اتریوم، هر تعامل با یک پروتکل DeFi یا یک قرارداد هوشمند باید از لایه اعتبارسنجی واحدی بگذرد و تایید شود که هم از نظر ساختاری متمرکز است و هم به سادگی میتواند از خارج تحت فشار قرار گیرد. نکته دوم اینکه، اگر آن گلوگاه از یک دستور بیرونی پیروی کند — حتی به شکل ضمنی، مثل بهروزرسانی نرمافزار بازپخش (Relay) یا تغییر سیاست اپراتور آن — به همین ترتیب این تغییر روی تمام تراکنشهای بعدی نیز اعمال میشود. این گلوگاه تعداد کمی نقطه انسداد دارد و هرکس به آن نقاط دسترسی یابد، به همهچیز دست یافته است.
در مقابل، انگیزه تبدیل شدن به یکی از این نقاط انسداد، مانع از تمرکززدایی میشود. ایجاد فناوری پیشرفته MEV، مقیاسپذیری تا رسیدن به معیارهای استیکینگی که سهامگذاری نقدینگی را سودآور میکند — همه اینها نیازمند منابع مالی و ساختار پیچیده شرکتی است که به طور طبیعی سازمانهای بزرگ و برخوردار از سرمایه کافی را با آن سازگار میسازد. یک ولیدیتور انفرادی که یک نود منفرد را با ۳۲ ETH اجرا میکند، تقریباً تابع همان قوانین است اما سود کمتری میبرد و ابداً هیچ رأیی در مباحث حاکمیتی ندارد. اگر اقتصاد سیستم به حال خود رها شود، تمرکز را عمیقتر خواهد کرد.
نکته مثبت این است که مسئله قبلاً توسط بسیاری از کسانی که در بهترین موقعیت برای حل آن بودند به خوبی درک شده است. اما خبر خوب این است که انگیزهها برای تعقیب توکنها و روایتهای جدید، همچنان به طور قابل توجهی قویتر از هر انگیزهای برای نظارت همیشگی بر حاکمیت زیرساخت است.
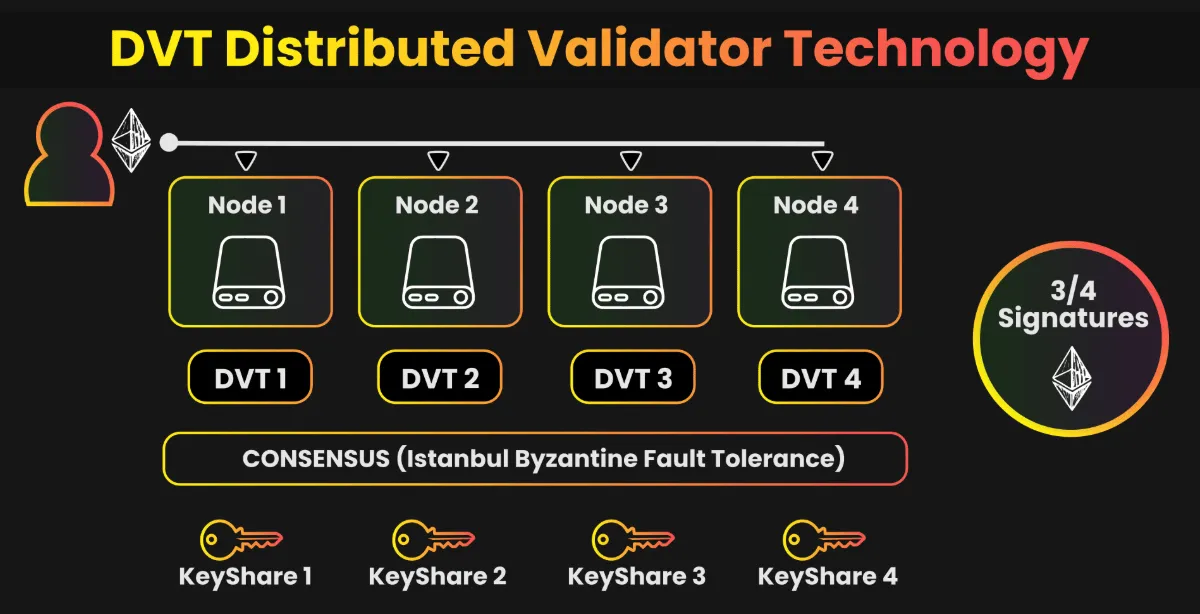
فناوری ولیدیتور توزیعشده (DVT) توسط پروتکل لیدو به شما میگوید که آسیبپذیری در سطح نود تکاپراتوره را برطرف کنید. DVT کلید یک ولیدیتور را طبق طرحهای امضای آستانهای (Threshold Signature) میان چندین اپراتور مستقل تقسیم میکند؛ بدین معنی که تا زمان دستیابی به حد نصاب، هیچ امضایی مجاز نیست. این بدان معناست که یک رویداد قابل اسلش هرگز نمیتواند از خرابی یک نود یا به خطر افتادن یک اپراتور ناشی شود، و همچنین هیچ رگولاتور واحدی نمیتواند به یک اپراتور دستور سانسور چیزی را بدهد و آن سانسور به صورت خودکار اعمال گردد. پذیرش DVT توسط لیدو از نظر آماری چشمگیر بوده است؛ در پایان سال ۲۰۲۵، تعداد ۷۱۱,۴۵۶ ETH و حدود ۱.۹۹٪ از کل استیک اتریوم تحت پشتیبانی ولیدیتورهای مجهز به DVT در لیدو قرار داشت: این گامی مهم بود اما همچنان بخش کوچکی از کل ماجراست.
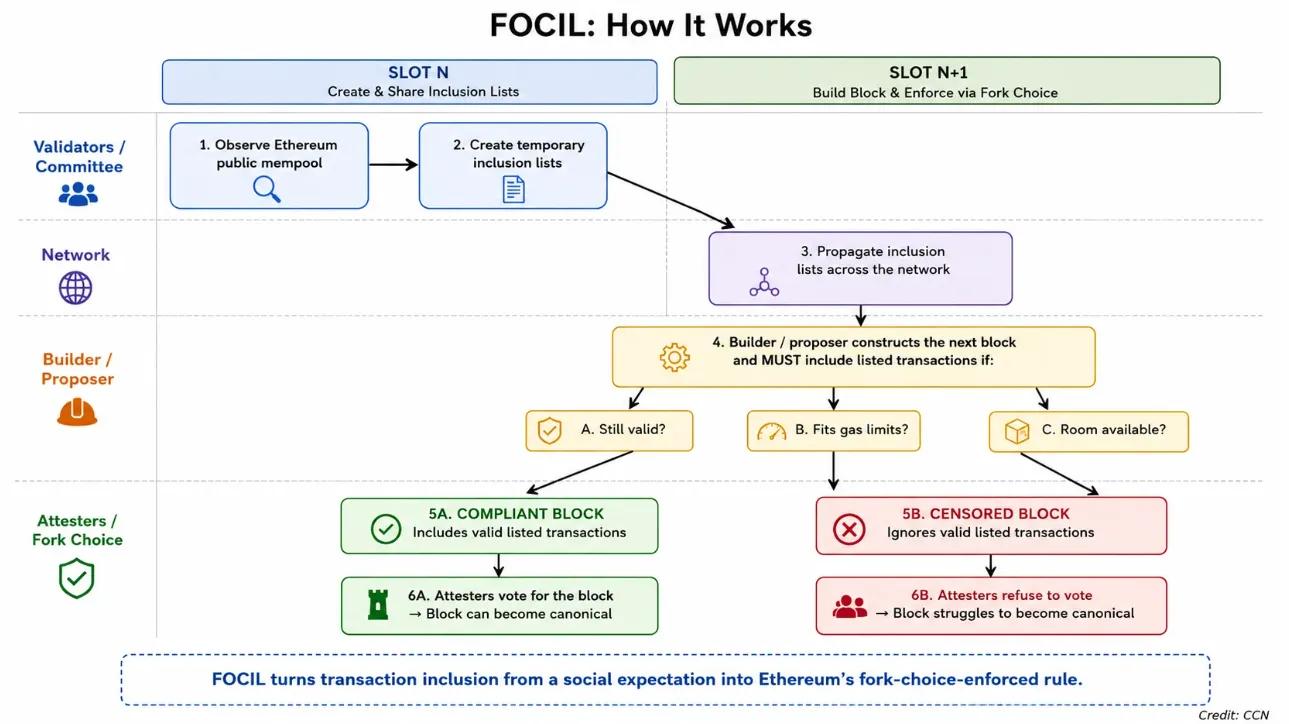
یکی از راهحلهای ساختاری عمده برای مسئله تمرکز سازندگان، EIP-7805 موسوم به فهرستهای گنجاندن تحمیلشده توسط انتخاب شاخه (FOCIL) است. FOCIL با هدف قرار دادن سانسور در سطح پروتکل به جای انطباق داوطلبانه، به عنوان بخشی از ارتقای آتی Hegotá اتریوم که برای اواخر ۲۰۲۶ برنامهریزی شده، چراغ سبز دریافت کرد. در هر اسلات (Slot)، ۱۶ ولیدیتور به صورت شبهتصادفی برای تشکیل یک کمیته انتخاب میشوند و هر کمیته ممپول عمومی را مستقلاً بررسی کرده و فهرستی از تراکنشهایی را که معتقدند باید گنجانده شوند منتشر مینماید. بنابراین، پیشنهاددهنده بلاک باید آن تراکنشها را درون آن قرار دهد. تاییدکنندگان (Attesters) فقط باید به بلاکهایی رأی دهند که محدودیتهای گنجاندن را از سوی تمام ۱۶ عضو کمیته برآورده کرده باشند. بلاکی که شامل هیچیک از تراکنشهای معتبر فهرستشده نباشد، از پشتیبانی تاییدکنندگان برخوردار نمیشود و نمیتواند به بلاک اصلی و معتبر (Canonical) تبدیل شود.
این طراحی، تصمیمگیری درباره اینکه چه تراکنشهایی گنجانده شوند را به جای متمرکز کردن روی ۲ سازنده بلاک، در یک کمیته چرخشی با استفاده از تمام ولیدیتورهای سیستم پخش میکند. یک مهاجم برای سانسور یک تراکنش تحت FOCIL، باید یک گروه تصادفی انتخابشده از ۱۶ ولیدیتور را (که هیچ دانش قبلی از انتخاب شدن خود در آن اسلات ندارند) از بین ببرد. اعمال فشار بر دو شرکت شناختهشده که بخش عمده بلاکها را تولید میکنند، اساساً مسئله متفاوتی است.
مشکل توجه به حاکمیت یک مسئله فنی نیست و باید به همین نام خوانده شود. اکثر افرادی که در زیستبومهای کریپتو حضور دارند به قیمت، به پروتکلهای جدید و به بازدهی اهمیت میدهند. حاکمیت زیرساخت — چه کسی اعتبارسنجی میکند، استیک چقدر متمرکز است، سازندگان چه نرمافزاری را اجرا میکنند — چندان برای اندیشیدن هیجانانگیز نیست و هیچ توکنی به افرادی که این نظارت را انجام میدهند پرداخت نمیکند. ترکیب مجموعه ولیدیتورها، تنوع کلاینتها و تمرکز سازندگان باید توسط جوامعی که بیشترین تعهد را به ویژگیهای بلندمدت رمزارزها دارند، به عنوان معیارهای درجه اول در نظر گرفته شود. ابزارهایی برای این پایش وجود دارند: تحلیلهای آنچین، داشبوردهای عمومی استیکینگ، آمارهای بازپخش از پلتفرمهای ردیابی انطباق با OFAC. دادهها در دسترس هستند؛ آنچه کمیاب است، توجه مداوم به پرسشهای درست است.
لجستیک همه چیز است
سایفرپانکهای اولیه چیزی را درک کرده بودند که به نظر میرسد بخش زیادی از گفتمان کریپتوی امروز آن را فراموش کرده است: بخش جالب در یک سیستم غیرمتمرکز این نیست که چه نوع دارایی را به گردش درمیآورد؛ بلکه زیرساختی است که نیاز به هیچ مجوزی برای معامله با هرکسی که میخواهید ندارد. اگر چنین مصونیتی وجود داشته باشد، در لایهای زندگی میکند که تراکنشها را تسویه مینماید — و دقیقاً در همان لایه واگذار یا تضعیف میشود اگر نهادهای کنترلکننده آن در دسترس اهرمهای اجباری مشابه با سیستم مالی سنتی قرار گیرند.
این موضوع نظری نیست، همانطور که اتفاقات پیرامون تورنادوکش آن را اثبات کرد. کد تغییرناپذیر بود. با این حال، زیرساخت واقعی پردازش تراکنشها اینطور نبود. هر پلتفرم، پروتکل و کاربری در آن زیرساخت — بدون هیچ ارتباطی با تورنادوکش — در محیطی زندگی میکرد که یک تصمیمگیری سیاستی خصوصی توسط دو یا سه شرکت سازنده به معنای اولویت دادن به تراکنش آنها بر تراکنش فرد دیگری یا برعکس بود.
نکته کلیدی در تکتک گلوگاههایی است که همهچیز باید از آنها فیلتر شود. بدترین شکستها در زنجیرههای تأمین نه در یک لایه سطح بالا و روبهرو با مصرفکننده، بلکه در نقاط خفگی گمنام لجستیکی رخ میدهد که هیچکس تا زمان توقف کارشان به آنها توجهی نمیکند. و همین موضوع در مورد زیرساخت بلاکچین نیز صدق میکند. پروتکلهای سرخط خبرها، جدیدترین توکنهای عرضهشده، رأیگیریهای حاکمیتی در مورد پارامترهای کارمزد — این نوع اخبار توجه جامعه را به خود جلب میکند. ترکیب ولیدیتورها، ساختار بازار سازندگان، بهروزرسانیهای خطمشی رله — اینها توجه به مراتب کمتری را برمیانگیزند. این عدم تعادل یک واقعیت است و هرکسی که نگران مسیر کریپتو طی ده سال آینده است، باید به این گلوگاهها نگاه کند — چرا که آینده سیستم واقعاً در آنجا تعیین خواهد شد؛ آرام و بیصدا با چرخشهای دوبار در روز در تصمیمات عمدتاً دیدهنشدهای که پیش پای نهادهایی گرفته میشود که تمام تراکنشها باید از آنها عبور کنند.
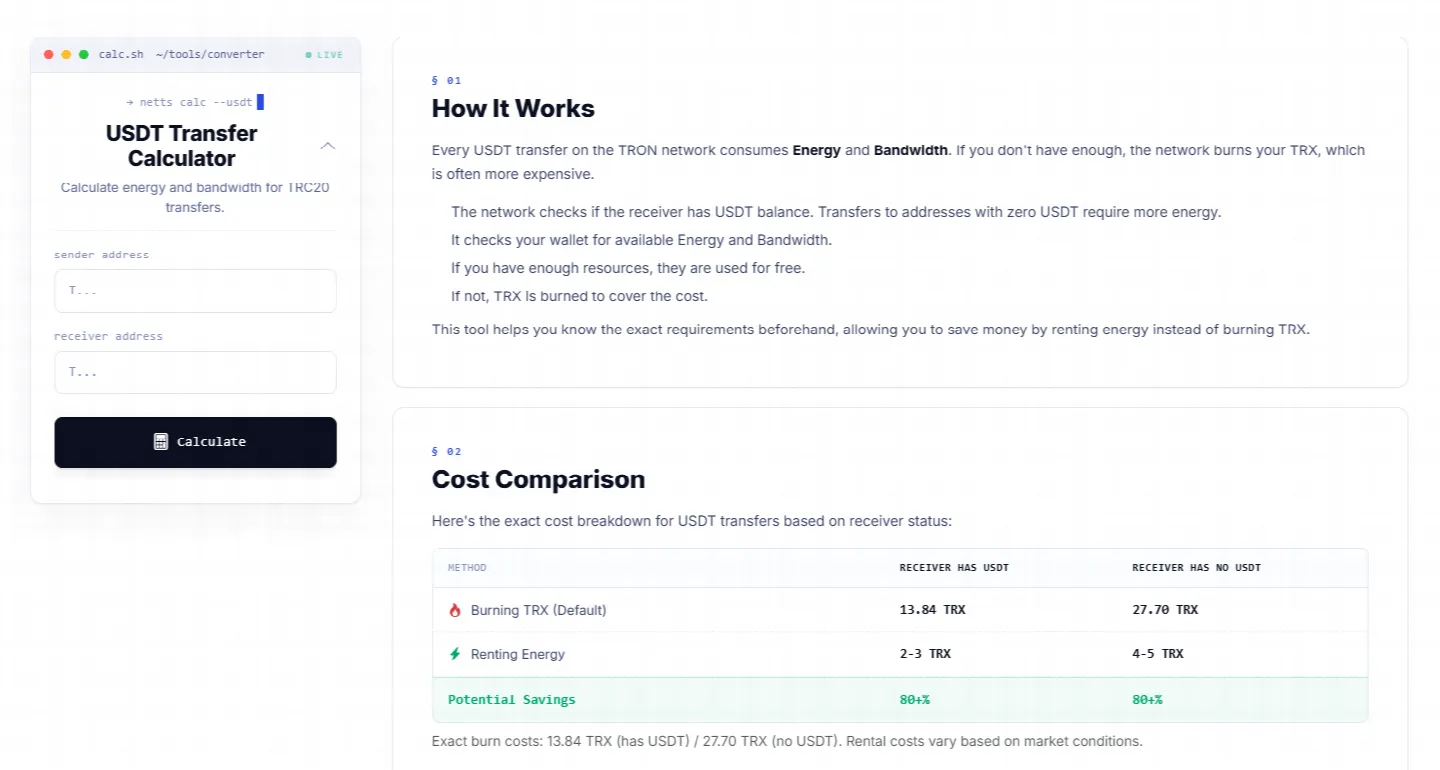
پلتفرم Netts همچنین یک محاسبهگر انتقال USDT ارائه میدهد که بخشی از ابهامات هزینههای آنچین را پیش از ارسال تراکنش برای کسانی که علاقهمند به بررسی سازوکارهای عملی اتفاقات زمان رسیدن انتقال USDT به شبکه هستند، برطرف میکند. این ابزار، Energy و Bandwidth دقیق مورد نیاز برای هر ارسال USDT در بستر TRC-20 را با در نظر گرفتن اینکه آیا آدرس مقصد در حال حاضر حاوی USDT است یا خیر، محاسبه میکند — عاملی که مهم است زیرا ارسال به آدرسهای با موجودی صفر تقریباً دو برابر بیشتر Energy مصرف میکند (۱۳۱,۰۰۰ واحد در برابر ۶۵,۰۰۰ واحد).
شما در اینجا تفاوت هزینهای بزرگی را مقایسه میکنید: یک انتقال معمول USDT از طریق سوزاندن TRX در صورتی که گیرنده موجودی USDT داشته باشد ۱۳.۸۴ TRX و اگر نداشته باشد ۲۷.۷۰ TRX هزینه دارد؛ در حالی که انجام تراکنش با استفاده از Energy اجارهشده صرفاً بین ۲ تا ۵ TRX هزینه خواهد داشت، که به معنای بیش از ۸۰ درصد صرفهجویی است. برای کمک به توسعهدهندگانی که میخواهند به این محاسبات به صورت برنامهنویسی دسترسی داشته باشند، Netts یک اندپوینت API فراهم کرده است که الزامات Energy و Bandwidth را برای هر جفت فرستنده-گیرنده دلخواه از طریق یک درخواست ساده GET برمیگرداند. هنگامی که هر کارمزد گس USDT در شبکه به عنوان مشتق مستقیمی از آشنایی شما با میزان مصرف منابع پیش از زدن دکمه ارسال عمل میکند، دانستن این اعداد پیش از موعد یک امر اختیاری نیست — بلکه مرز باریکی میان داشتن یک هزینه عملیاتی بهینه و پرداخت مبالغ اضافی عمدتاً غیرضروری است.