کریپتو و دزدان دریایی: بازارهای سیاهی که تسلیم مرگ نمیشوند
از چوبه دار بارتولومیو رابرتز تا کیف پولهای TRON مرتبط با حوثیها — نگاهی واقعبینانه به دیرپاترین ترفند دزدی دریایی: ناپدید کردن پول.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
بارتولومیو رابرتز بدنام عملاً هیچگاه حتی یک پنی از گنجینه معروفش را خرج نکرد. او که با نام جان رابرتز (متولد ۱۶۸۲) در روستایی در ولز متولد شده بود و تا آن زمان کمترین شانس را برای یک مسیر شغلی درخشان داشت، در نهایت تا سال ۱۷۱۹ — پس از اسیر شدنش به دست دزدان دریایی در سواحل غرب آفریقا و طی ماجراهایی جالب — دگرگون شد و احتمالاً به خوششانسترین و موفقترین غارتگر دریایی در تمام طول دوران طلایی دزدی دریایی تبدیل گردید.
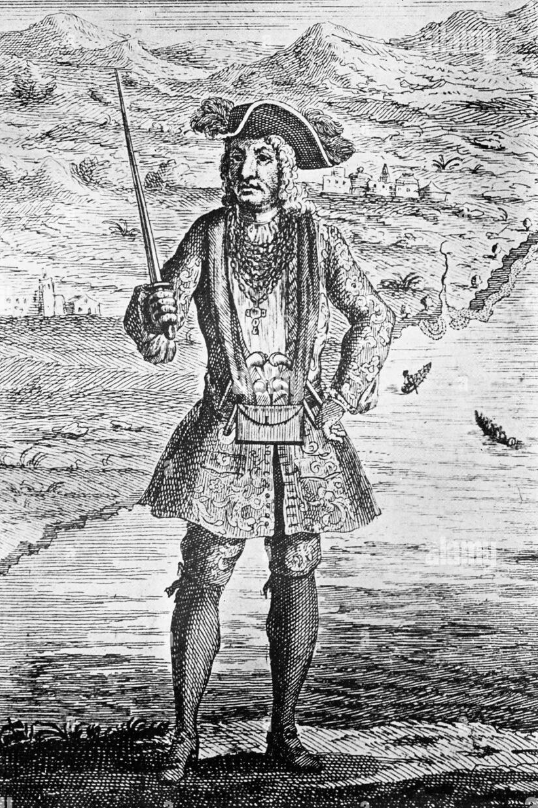
او که تحت تأثیر وسواس و رفتارهای تکانشی بود، طی سه سال بیش از ۴۰۰ کشتی را در سواحل قاره آمریکا و غرب آفریقا تصرف کرد، قوانین رفتاری سختگیرانهای برای نیروهایش وضع نمود و مانند یک واحد اعزامی نظامی کوچک عمل میکرد. کشتی جنگی نیروی دریایی بریتانیا، HMS Swallow، در ۱۰ فوریه ۱۷۲۲ ناوگان او را که در نزدیکی کیپ لوپز لنگر انداخته بود کشف کرد؛ جایی که بیشتر خدمهاش هنوز از یک شب مستی بهبود نیافته بودند. شلیک نخستین توپخانه، رابرتز را با برخورد مستقیم گلوله خوشهای کشت. یارانش پیکر او را به دریا انداختند. ۲۷۲ دزد دریایی باقیمانده دستگیر و در قلعه کیپ کوست محاکمه شدند؛ بهطوریکه بهجز ۵۲ نفر، همگی در یک دادگاه اعدام گردیدند. دوران سرقت او تنها سه سال به طول انجامیده بود.
آنها کمی بیش از دو سال تیتر اخبار بودند تا اینکه ادوارد تیچ — ملقب به ریشسیاه — در نوامبر ۱۷۱۸ تعقیب و کشته شد. سر او را به عنوان غنیمت بریدند و از دکل جلوی کشتی جنگی آویزان کردند. در سال ۱۷۰۱، کاپیتان ویلیام کید بازداشت، به لندن فرستاده و در اسکله اعدام (Execution Dock) در واپینگ به دار آویخته شد. جسد او در قفسی زنجیرشده و معلق بر فراز رود تیمز به مدت سه سال به نمایش گذاشته شد تا هشداری برای هر ملوان عبوری باشد؛ تصمیمی عامدانه و حسابشده برای اطمینان از اینکه بیشترین تعداد ملوانان شاغل، عاقبت کار را از فاصله نزدیک مشاهده کنند. در دهه ۱۷۴۰ کالیپو جک راکهام در جامائیکا به دار آویخته شد و چارلز وین نیز دستگیر، محاکمه و در سال ۱۷۲۱ در پورت رویال دار زده شد. با استثنائاتی بسیار اندک، افرادی که تاریخ آنها را ستوده است یا در نبرد جان باختند یا در عرض چند سال پس از نخستین غارتشان علناً اعدام شدند.
هیچکدام از آنها ناشناسماندن را برای ژستهای نمایشی انتخاب نکرده بودند؛ این ابزاری برای بقا بود. بر اساس قوانین دریایی انگلستان، دزدی دریایی مجازات مرگ داشت — بدون هیچگونه تخفیف در مجازات، بدون بخشش برای خوشرفتاری و بدون جریمه نقدی بهجای اعدام. قتلها معمولاً از طریق بهدار آویختن در نقاط ساحلیای صورت میگرفت که در دید کامل و جلوی چشم ملوانان باشد. هویتهای جعلی، نامهای مستعار جنگی در پناه دولتهای دستنشانده همپیمان و بازرسان بندری سربهراه که نه در مورد محموله سؤال میکردند و نه درباره کاپیتان — اساس زنده ماندن در حرفهای بود که بر ترس استوار بود و برملا شدن در آن به معنای مرگ تلقی میشد. تا آن زمان هیچ خط دفاعی دیگری وجود نداشت. یا ناپدید میشدی، یا عمرت کوتاه بود.
از همان زمانی که نخستین دزد دریایی محمولهای را سرقت کرد و بهشدت نیاز به نقد کردن آن پیدا کرد، جلوگیری از لو رفتن هویت هنگام روانه کردن ارزش مال به بازار سیاه، دغدغه اصلی جرایم دریایی بوده است. الگوریتمهای حل این مشکل تکامل یافتهاند، اما اصل مسئله تغییری نکرده است. امروزه دیگر کسی دزدان دریایی را در Execution Dock به دار نمیآویزد؛ اما از سوی دیگر، یک دزد دریایی سومالیایی که تحت قوانین ضد دزدی دریایی فدرال آمریکا محکوم شود، دهها سال را در زندان سپری میکند. فشار مرگ و زندگی شاید کمتر شده باشد، اما منطق مالی دقیقاً همان است؛ و فناوریای که این مجرمان ناخواسته برای مقابله با آن کشف کردهاند، همان چیزی است که بخش عظیمی از دنیا انرژی بیپایانی را صرف بحث و جدل درباره آن کرده است.
دریا همان دریاست، تنها دفتر کل تغییر کرده است
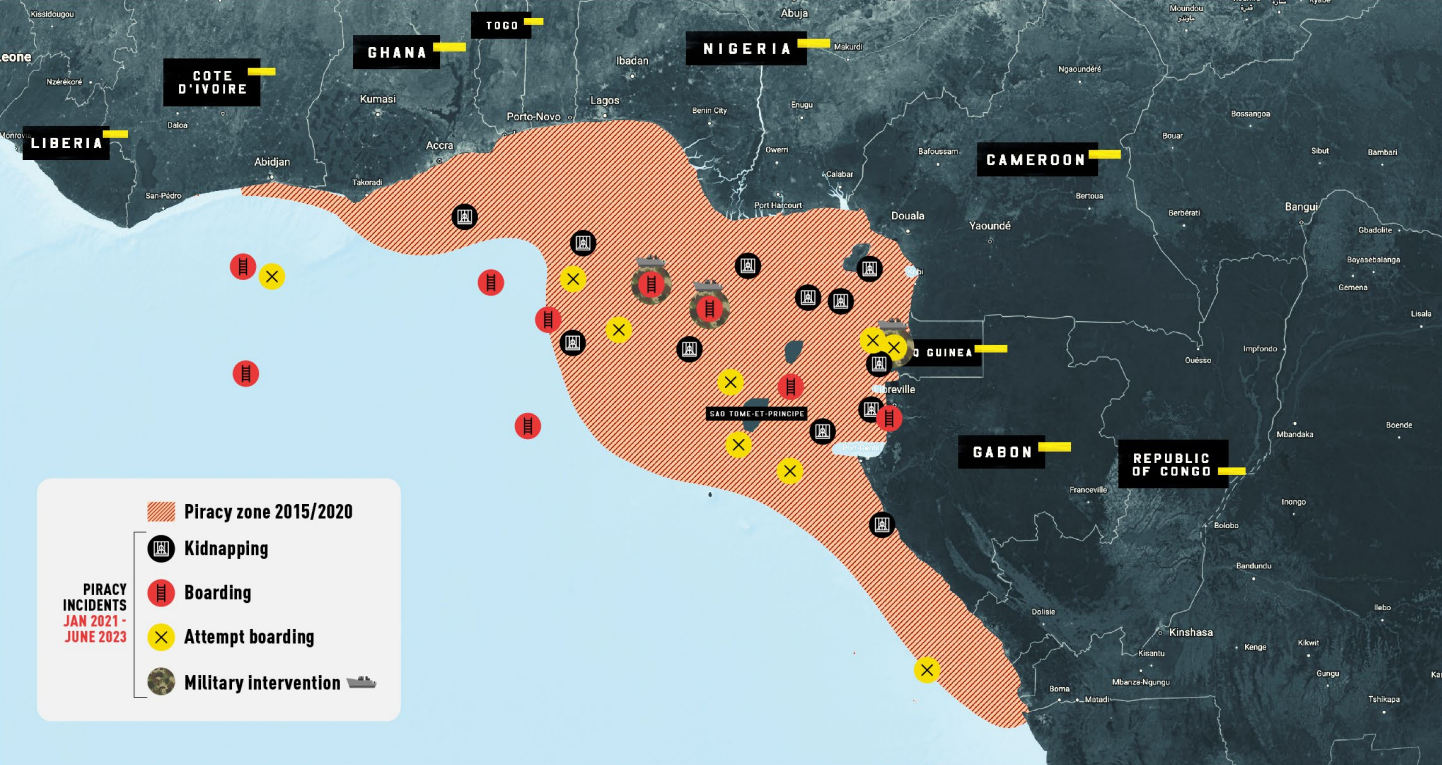
دزدی دریایی هرگز متوقف نشد. تا پایان دهه ۲۰۰۰، دزدی دریایی سومالی به یک بحران بینالمللی تبدیل شد: در اوج خود در سال ۲۰۱۱، دزدان با در اختیار داشتن بیش از ۳۰ کشتی و نگهداشتن بیش از ۷۰۰ خدمه به عنوان گروگان در هر مقطع زمانی، به طور متوسط سالانه ۷ میلیارد دلار بابت پرداخت فدیه، هزینههای تغییر مسیر و حق بیمه به اقتصاد جهانی آسیب میزدند. اما به طور کلی، آن عملیاتهای سرکوب تنها بهصورت مقطعی و کوتاهمدت جواب داد. در سال ۲۰۲۵، دفتر بینالمللی دریانوردی ICC تعداد ۱۳۷ مورد حادثه دزدی دریایی و حمله مسلحانه علیه کشتیها را به ثبت رساند؛ رقمی که نسبت به ۱۱۶ مورد در سال ۲۰۲۴ و ۱۲۰ مورد در سال ۲۰۲۳ افزایش داشته و بالاترین میزان از سال ۲۰۲۱ است. در میان این ۱۳۷ رویداد، دزدان وارد ۱۲۱ شناور شدند، چهار کشتی را کاملاً به غنیمت بردند و ۲۵ خدمه ربوده شده و ۴۶ نفر به گروگان گرفته شدند. خلیج گینه در غرب آفریقا ۲۱ حادثه را به ثبت رساند که شامل ۲۳ خدمه ربودهشده در چهار نوبت بود. تا اوایل سال ۲۰۲۶، همزمان با استقرار مجدد منابع دریایی به سمت تنگه هرمز، وقایع سواحل سومالی دوباره شدت گرفت؛ خلأ امنیتیای که گروههای دزدان دریایی بلافاصله از آن سوءاستفاده کردند.
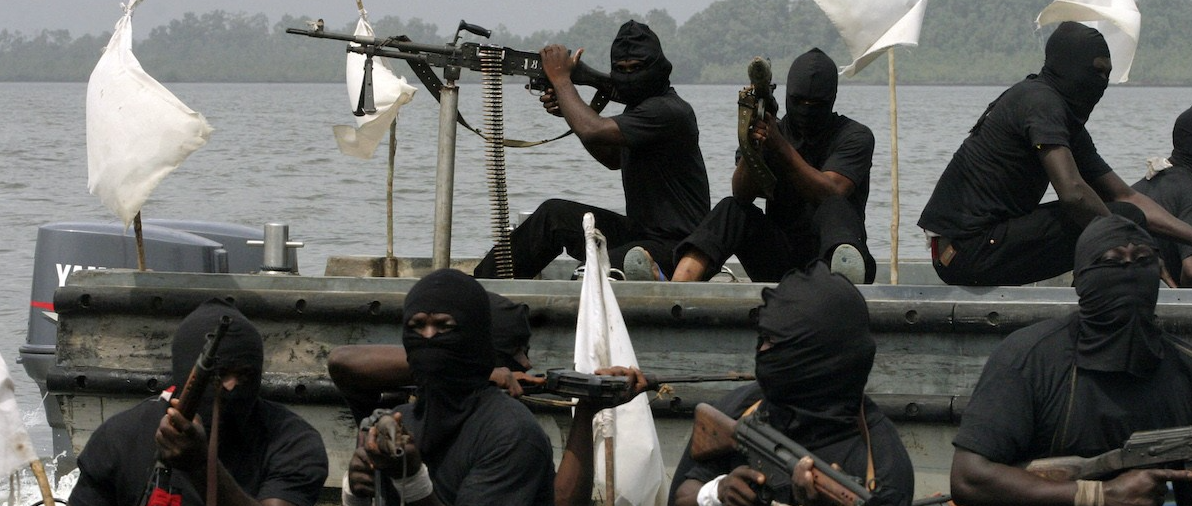
زیرساخت مالی محرک دزدی دریایی مدرن، به موازات تکامل خود تهدید، تغییر جهت داده است. وجوه باجخواهی و تسویهها کماکان از طریق شبکههای غیررسمی حواله انجام میشوند؛ آنچه تغییر کرده، لایهای است که روی این سیستم قرار گرفته: تبدیل عواید حاصله به داراییهای دیجیتال که در عرض چند ثانیه از مرزهای قضایی عبور میکنند، نیازی به روابط بانکی کارگزاری ندارند و — در صورتی که بازرسان ابزارها و اختیارات قضایی مناسب را داشته باشند — یک رکورد عمومی تغییرناپذیر از خود بر جای میگذارند.
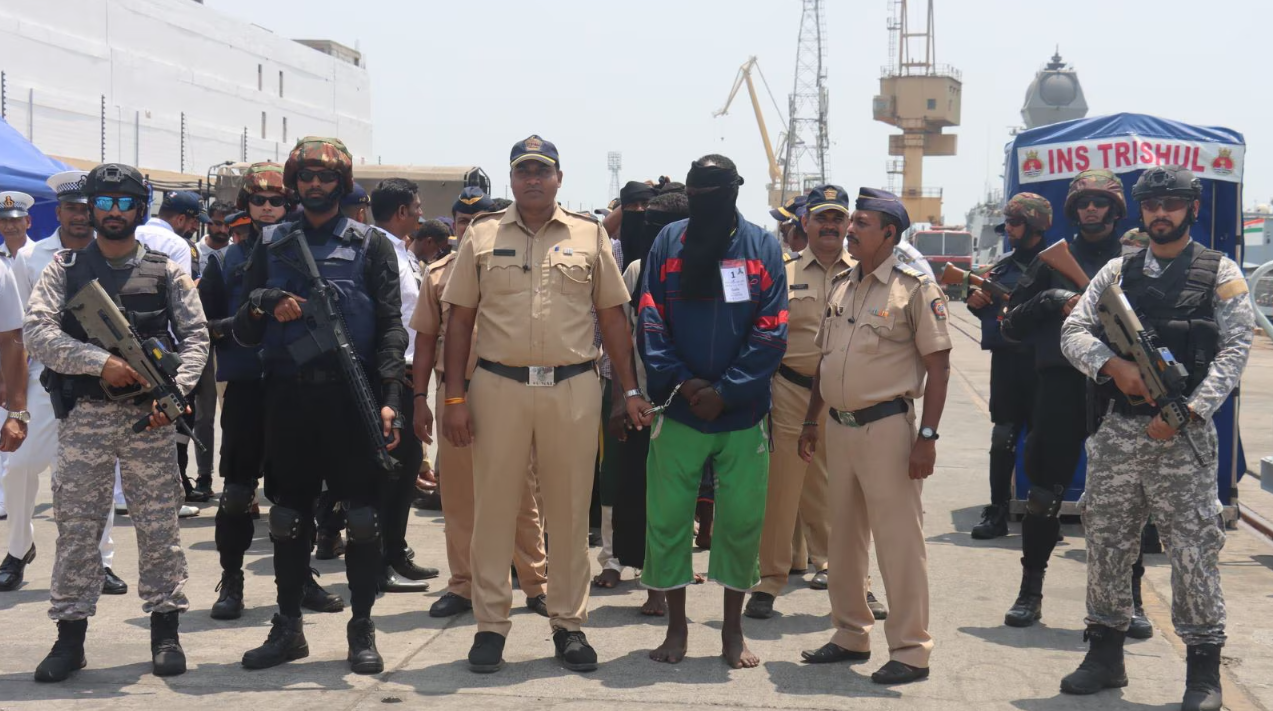
این ماجرا در پرونده کشتی MV Ruen بهوضوح به تصویر کشیده شد. در ۱۴ دسامبر، دزدان دریایی سومالی این کشتی فلهبر (با پرچم مالت) را در دریای عرب در حدود ۷۰۰ مایلی شرق بوساسو ربودند — این نخستین اقدام موفقیتآمیز در ربایش یک کشتی تجاری بزرگ از سال ۲۰۱۷ بود. این کشتی توسط ۳۵ دزد دریایی مسلح برای گروگان گرفتن ۱۷ خدمه مورد استفاده قرار گرفت و به عنوان یک کشتی مادر برای سازماندهی حملات عمل کرد. در مارس ۲۰۲۴، کشتی توسط نیروی دریایی هند رهگیری شد. پس از آتش سنگین دزدان دریایی — که یک پهپاد نظارتی را ساقط کردند و با کشتی جنگی درگیر شدند — کماندوهای MARCOS عملیاتی را آغاز کردند که بیش از ۴۰ ساعت به طول انجامید و در نهایت هر ۳۵ دزد دریایی بدون هیچگونه تلفاتی میان خدمه تسلیم شدند. این کشتی حامل حدود ۳۷,۸۰۰ تن بار به ارزش تقریبی ۱ میلیون دلار بود. ۳۵ دزد دریایی برای محاکمه به بمبئی منتقل شدند که اولین پرونده جنایی از این نوع در دادگاههای هند طی یک دهه گذشته به شمار میرفت. تحلیلگران امنیت دریایی اشاره کردند که پیچیدگی سازمانی این گروه گویای حمایتهای خارجی است؛ جریانهای مالی از سوی چنین حامیانی، اگر از طریق کریپتو صورت گرفته باشد، احتمالاً از صرافیهایی با حداقل پروتکلهای ضدپولشویی رد شدهاند.
حملات حوثیها در دریای سرخ تصویر واضحتر و مستندتری ارائه داد. از اواخر سال ۲۰۲۳، حدود ۱۰۰ حمله به کشتیهای تجاری تنها ظرف شش ماه انجام شد (بیش از یک تریلیون دلار محموله دریایی از ۲۳ اکتبر تا مه همان سال تحت تأثیر این حملات قرار گرفت). آوریل ۲۰۲۵ – دفتر کنترل داراییهای خارجی خزانهداری آمریکا (OFAC) هشت آدرس کیف پول رمزنگاریشده مرتبط با شبکه مالی حوثیها را تحریم کرد. بررسی این هشت آدرس توسط TRM Labs — که همگی روی شبکه TRON قرار داشتند و بیشتر با USDT تأمین مالی شده بودند — نشان داد نزدیک به ۹۰۰ میلیون دلار به نهادهای پرریسک و از پیش تحریمشده، مانند یک کارگزار روس که پهپادها را از طریق صرافی Garantex میفروخت، منتقل شده است. شرکت Elliptic همچنین ارتباطات مستقیمی بین پلتفرم پرداختی کامبوجی Huione Pay — که با طرحهای بزرگ پولشویی در ارتباط است — و کیف پولهای وابسته به حوثیها کشف کرد. بودجه تسلیحاتی که آن حملات پهپادی علیه کشتیهای کانتینری را امکانپذیر میساخت، حداقل تا حدی از همان مسیری عبور میکرد که کاربران عادی USDT هر روز از آن استفاده میکنند.
نهادها در عمل چه چیزی کشف کردهاند؟
پیوندهای میان رمزارز و جرایم سازمانیافته دریایی در گزارشهای رسمی نهادهایی ثبت شده است که بودجههای اختصاصی برای شناسایی و ردیابی این تراکنشها در نظر گرفتهاند.
در نگاه نخست، هضم آمار سرتیتر گزارش جرایم کریپتو Chainalysis در سال ۲۰۲۶ ممکن است دشوار باشد: آدرسهای کریپتویی غیرقانونی در سال ۲۰۲۵ حداقل ۱۵۴ میلیارد دلار دریافت کردهاند — رشدی ۱۶۲ درصدی نسبت به رقم بازنگریشده سال پیش که ۵۷.۲ میلیارد دلار بود. عامل اصلی، جهش ۶۹۴ درصدی فعالیتهای مربوط به نهادهای تحریمشده است: بازیگران دولتی و نایبان مالی آنها که برای دور زدن ساختار تحریمهای بینالمللی از داراییهای دیجیتال استفاده میکنند. گرایش به استیبلکوینها — ابزارهای نوینی که دقیقاً آنچه کاربران میخواستند (ثبات قیمت، جابهجایی بینالمللی و استقلال از بانکداری کارگزاری) را فراهم کردند — باعث شد تا ۸۴ درصد از حجم ناخالص کل تراکنشهای غیرقانونی در سال ۲۰۲۵ را به خود اختصاص دهند. با این حال، سهم نامشروع از حجم کل تراکنشهای آنچین (on-chain) همچنان زیر ۱٪ باقی مانده است.
گروه ویژه اقدام مالی — FATF — در چندین گزارش ارزیابی خود با جزئیات شرح داده است که چگونه درآمد حاصل از جرایم غارتگرانه به اکوسیستم رمزارز سرازیر میشود. مبالغ فدیه پرداخت میشوند، ظرف چند ساعت به داراییهای دیجیتال تبدیل شده، از طریق کیفپولهای متعدد به گردش درمیآیند و از طریق صرافیها و معاملهگران همتابههمتا (P2P) در حوزههای قضایی محلی که نظارت قانونی بهندرت به آنجا میرسد، نقد میشوند. گزارش مشترک دفتر مقابله با مواد مخدر و جرم سازمان ملل متحد (UNODC) در سال ۲۰۲۴ پیرامون جرایم سازمانیافته فراملی، استفاده از ارزهای دیجیتال برای پرداخت فدیه توسط شبکههای دزدی دریایی خلیج گینه را ثبت کرد؛ از جمله الگوهایی در حوادث متعدد میان سالهای ۲۰۲۱ تا ۲۰۲۴ که طی آنها پرداختها تا حدی در قالب انتقال USDT بوده و از طریق واسطههایی فراتر از دسترس مجریان قانون کشورهای متقاضی جابهجا شدهاند.
تعداد بیشماری از مردم وجود دارند که هرگز چیزی را نربودهاند، هزینه هیچ حمله پهپادی را ندادهاند و هرگز در فاصله هزاران مایلی از محل اقدامات یک دزد دریایی سومالیایی نبودهاند. با این حال، آنها هنوز در حال پرداخت بخشی از هزینههای روزمرهای هستند که پس از کشف رمزارز توسط مجرمان ایجاد شده است.
فردی که میخواهد چند صد دلار استیبلکوین برای یکی از اعضای خانوادهاش ارسال کند، اکنون مشمول ساختارهای انطباق قانونیای میشود که یک دهه قبل به شکلی نامعقول افراطی به نظر میرسید. فشارهای نظارتی در پی آسیبهای ثبتشده پولشویی و تأمین مالی نامشروع، صرافیهای ارائهدهنده خدمات به کاربران خرد را وادار کرده تا احراز هویت، نظارت بر تراکنشها، بررسی منبع وجوه و غربالگری در برابر فهرست روزافزون تحریمها را اجرا کنند. در چنین شرایطی، متوقف شدن خودکار یک برداشت توسط یک ربات نظارتی میتواند حسابی را برای روزها غیرفعال کند. اگر شما به آدرسی وجه بفرستید که فقط با چند واسطه قبلتر از حسابی مشکوک پول دریافت کرده باشد، بررسی آن ممکن است روزها طول بکشد.
بهسادگی میتوان درک کرد که چرا چنین مسائلی کاربران عادی کریپتو را آزردهخاطر میکند. واکنشها به جرایمی که دیگران مرتکب شدهاند به آنها این حس را میدهد که صرفاً به خاطر تمایل به یک سیستم مالی بدون نیاز به واسطههای متمرکز، مانند مظنونین با آنها رفتار میشود. تمام ویژگیهایی که رمزارز را برای تبهکاران جذاب میکند — شبهناشناس بودن، عدم توقیف یکجانبه و جابهجایی فرامرزی — دقیقاً همان قابلیتهایی است که بسیاری از محرومان از سیستم مالی سنتی به آنها وابسته هستند. البته این امر دزدی دریایی را توجیه نمیکند و شما این را میدانید؛ و به همین ترتیب توضیح میدهد که چرا آسیبهای جانبی ناشی از واکنشهای نظارتی اینقدر گسترده است.
نکته مفیدتر — که کمتر به آن پرداخته میشود — این است که زیرساخت ضدپولشویی (AML) در کارکرد اصلی خود فوقالعاده پیشرفت کرده است. علیرغم تمام اصطکاکهایی که این فرآیند بر تراکنشهای قانونی تحمیل میکند، در عمل کارآمد است. بینقص نیست، به اندازه کافی سریع نیست؛ اما مؤثر است. برای کاربران عادی، ما باید این استدلال را که کریپتو بدتر از سیستم مالی سنتی است کنار بگذاریم: سرعت تسویه بینالمللی، هزینههای پایین انتقال و دسترسی برای افراد فاقد حساب بانکی با عملکرد مجرمان روی همین بسترها زیر سؤال نمیرود. پرسش اصلی این است: آیا با توجه به اهداف مشروع این اقدامات، تحمل این سوءاستفادهها همزمان با تلاش برای ساخت ابزارهای بهتر جهت مقابله با آن، توجیهپذیر است؟ شواهد نشان میدهند که بله.
دفتر کل فراموش نمیکند
برداشتهای تاریک پیرامون پویایی رمزارز و جرم — مبنی بر اینکه بلاکچین به هرکسی که نحوه کار با آن را بلد باشد مصونیتی دائمی در برابر عواقب میبخشد — نادرست از آب درآمده است. پول در بلاکچین غیب نمیشود. پول ردی از خود بهجا میگذارد؛ یک سند کتبی با دسترسی آسان که تنها سرنخی خواهد بود که محققان میتوانند حتی سالها پس از واقعه، سر فرصت آن را دنبال کنند.
یک پرونده فوقالعاده بزرگ به اثبات این موضوع در جریان محکومیت ایلیا لیختنشتاین در سال ۲۰۲۴ کمک کرد. در هک سال ۲۰۱۶ صرافی Bitfinex، تعداد ۱۱۹,۷۵۴ بیتکوین به سرقت رفت. لیختنشتاین و همسرش هدر مورگان سالها این وجوه را میان کیفپولهای متعدد، سرویسهای میکسر و حسابهای صرافی جعلی جابهجا کردند. تحلیلگران بلاکچین مسیر این پول را در طی شش سال پنهانکاری عمدی ردیابی کردند و به یک محکومیت فدرال رسیدند. لیختنشتاین به پنج سال حبس محکوم شد. پول غیب نشد — در چارچوب حسابداری جا مانده بود.
همین اصل در جریان توقیف قبلی هایدرا (Hydra) در سال ۲۰۲۲ نیز اثبات شد — پلتفرمی در دارکنت روسیزبان که در طول فعالیت خود حدود ۵.۲ میلیارد دلار ارز دیجیتال را پردازش کرده بود. بازرسان در آلمان و ایالات متحده مسیرهای آنچین را برای ترسیم زیرساخت مالی این پلتفرم دنبال کردند، مالکان آن را دستگیر نمودند، سرورهایشان را ضبط کرده و حدود ۲۳ میلیون یورو بیتکوین را توقیف کردند. این پلتفرم سالها با این فرضیه فعالیت میکرد که پراکندگی جغرافیایی و پیچیدگی فنیاش آن را اساساً دستنیافتنی کرده است؛ اما اینگونه نبود. به طور مشابه، تحریمهای اعمالشده (در آوریل ۲۰۲۵) علیه شبکه کیف پول حوثیها این اصل را در مقیاسی بزرگتر نشان داد — شرکتهای تحلیل بلاکچین الگوهای پیچیده تراکنشهای چندمرحلهای را رهگیری کرده و ارتباطات آن را با نهادهای جهان واقعی — مانند دلالان سلاح، پولشویان و گردانندگان صرافیها — در گرههای کلیدی حتی در حوزههای قضایی ناسازگار مشخص ساختند.
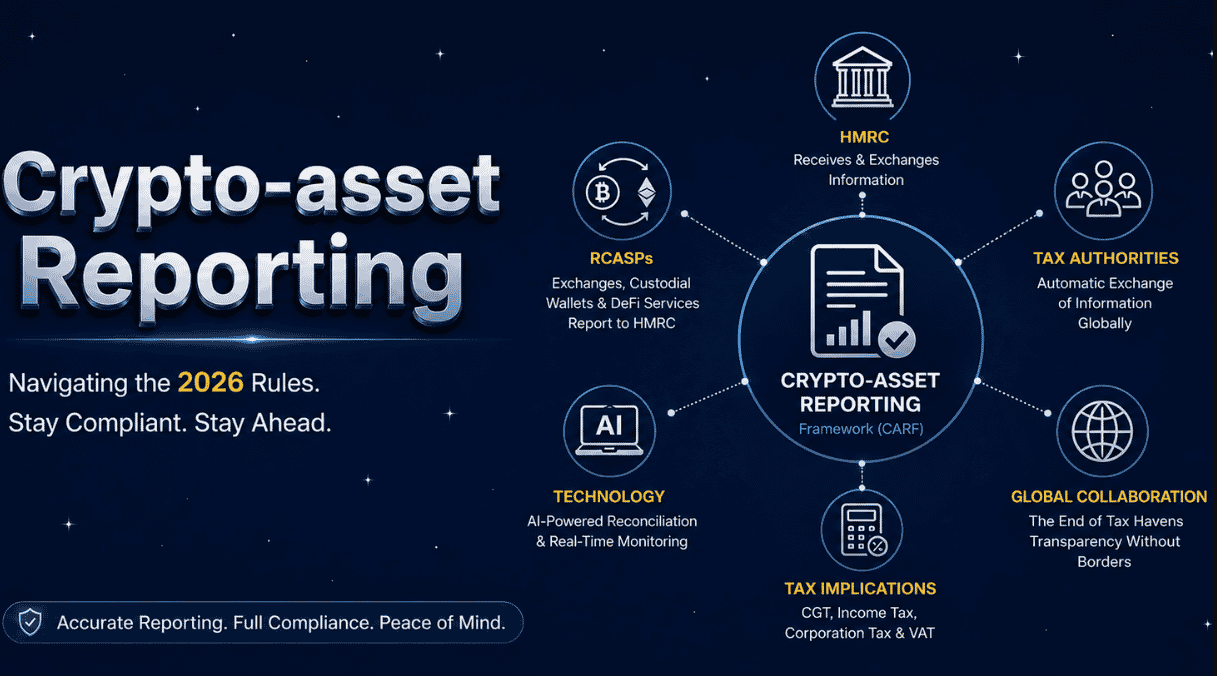
روزنههایی که تبهکاران شدیداً به آنها وابسته بودند، توسط چارچوبهای بینالمللی مسدود شدهاند. «چارچوب گزارشگری داراییهای رمزنگاریشده» (CARF) که در سال ۲۰۲۶ راهاندازی شد، برای نخستین بار تبادل خودکار دادهها میان حوزههای قضایی را امکانپذیر کرد و ساختار ردیابی وجوه در آن سوی مرزها را برای محققان به شدت ارتقا داد. «قانون سفر» FATF — که صرافیها را ملزم میکند اطلاعات هویتی را همراه با تراکنشهای بالاتر از آستانههای معین ارسال کنند — با یکپارچگی فزایندهای در اقتصادهای بزرگ در حال پذیرش جهانی است. هیچکدام از اینها اصل معضل را از میان نمیبرد؛ چراکه وقتی نمیتوان جرمی را ریشهکن کرد، اعمال قانون همواره با بالا بردن هزینه ارتکاب آن عمل میکند.
هیچ افقی به اندازه کافی فراخ نیست
افسانه رمانتیک دزد دریایی — رها، فراتر از قانون، در حال خرج کردن غنایمش در بنادر بینالمللی، بدون پاسخگویی به هیچکس — حتی در همان دوران وقوعش نیز یک افسانه بود. تاریخدانان بر این باورند که در اوج این فعالیتها — بین سالهای ۱۷۱۶ تا ۱۷۲۶ — بیش از ۴,۰۰۰ دزد دریایی در حوزه اقیانوس اطلس پرسه میزدند. میانگین سنی آنها ۲۷ سال بود — دقیقاً مشابه ملوانان بازرگانی آن دوران؛ مردان جوانی که درگیر شغلی مرگبار با شانس بقای آماری فوقالعاده اندک بودند و مرگشان خیلی زود پس از به دست گرفتن شمشیر یا کشیدن لنگر فرا میرسید و وقت چندانی برای لذت بردن از چیزی باقی نمیگذاشت.
هنری اِوری پروندهای است که عموماً به عنوان نماد پیروزی تلقی میشود. او در سال ۱۶۹۵ کشتی «گنج سوای» — گل سرسبد ناوگان امپراتور گورکانی هند — را تصرف کرد و غنیمتی به ارزش بین ۳۲۵,۰۰۰ تا ۶۰۰,۰۰۰ پوند به یغما برد. او رسماً آغازگر یکی از نخستین تعقیبوگریزهای دریایی هماهنگ بینالمللی در طول تاریخ شد. روایتهایی که بعدها فاش شدند نشان دادند اِوری با هویتی دگرگونشده به انگلستان بازگشت و در فقر کامل زندگی کرد؛ زیرا ثروت غارتشدهاش در صورتی که همه میدانستند متعلق به جیمز اِوری است، بیارزش بود. آن هم بدون وجود ابزارهای تحلیل بلاکچین؛ فاصله بین سرقت آن مال و امکان استفاده از آن، شکافی غیرقابل عبور بود.
در همین حال، مجرمان دریایی مدرن که از رمزارزها استفاده میکنند نیز با معضل کاملاً مشابهی مواجه شدهاند. هشت کیف پول غیر TRON جریان خروجی تجمیعی در حدود ۹۰۰ میلیون دلار مرتبط با رژیم حوثیها را نگهداری میکردند که ماهیت شبهناشناس آنها در عرض چند ماه در نتیجه اقدامات تحلیلی هماهنگ توسط TRM Labs، Elliptic و OFAC افشا شد. دزدان دریایی که کشتی MV Ruen را در دسامبر ۲۰۲۳ ربودند، تا مارس ۲۰۲۴ در بازداشت نیروی دریایی بودند و در بمبئی محاکمه شدند. شبکه مالی حوثیها که حملاتی علیه یک تریلیون دلار محموله در دریای سرخ را تأمین مالی میکرد، تحت تحریمهای سختگیرانه و ردیابی لحظهای روی بلاکچین قرار دارد.
این الگو تکرار میشود:
گرچه بارتولومیو رابرتز بیش از ۴۰۰ کشتی را تصرف کرد، اما هرگز نتوانست از دستاوردهای هیچکدام از آنها بهرهمند شود.
پس از مرگ او، از ۲۷۲ دزد دریایی دستگیرشده در کیپ لوپز، پنجاه و دو نفر در یک دادگاه به دار آویخته شدند.
تقریباً تمام ناخداهای مطرح دزدان دریایی که بین سالهای ۱۷۱۶ تا ۱۷۲۶ فعال بودند، ظرف کمتر از یک دهه جان باختند یا به زندان افتادند.
جک اسپارو فقط یک شخصیت سینمایی است. تاریخ واقعی دزدان دریایی سیاهه بلندی از اعدامهاست؛ اعدامهایی اغلب سریع و در ملأ عام که دوران حرفهای آنها بسیار کوتاهتر از یک قرارداد کاری معمولی بوده است. از نظر آماری، موفقترین دزد دریایی یعنی بارتولومیو رابرتز تنها در سه سال کارش پایان یافت و به محض مرگش، خدمهاش ظرف چند هفته پای چوبه دار در قلعه کیپ کوست تاب خوردند. ریشسیاه دو سال دوام آورد. کید فقط آنقدر زنده ماند تا برای اجرای حکم اعدام به لندن بازگردانده شود. استثناهای این قاعده، مردانی مانند هنری اِوری که از دستگیری گریختند، غنایم دزدیشان را با یک زندگی پر از بدبختی و گمنامی همیشگی معاوضه کردند — سرنوشتی کاملاً متفاوت، اما مسلماً نه بهتر. فناوری تغییر میکند، اما ریاضیات همان است.
مانعی که پیش روی دزدان دریایی قرار دارد همان چیزی است که برای ریشسیاه و بارتولومیو سیاه وجود داشت: چه فدیه از طریق حواله سنتی جابهجا شود و چه با کیف پول TRON، برای اینکه فایدهای داشته باشد باید خرج شود و قابل استفاده کردن پول دزدی یعنی رد پا به جا گذاشتن. این رد پا در قرنهای هفدهم و هجدهم به اسکله اعدام (Execution Dock) ختم میشد. خوب، اکنون اسکلهها تغییر آدرس دادهاند، اما کسانی که این درس را نادیده بگیرند، به همان سرنوشت دچار خواهند شد.
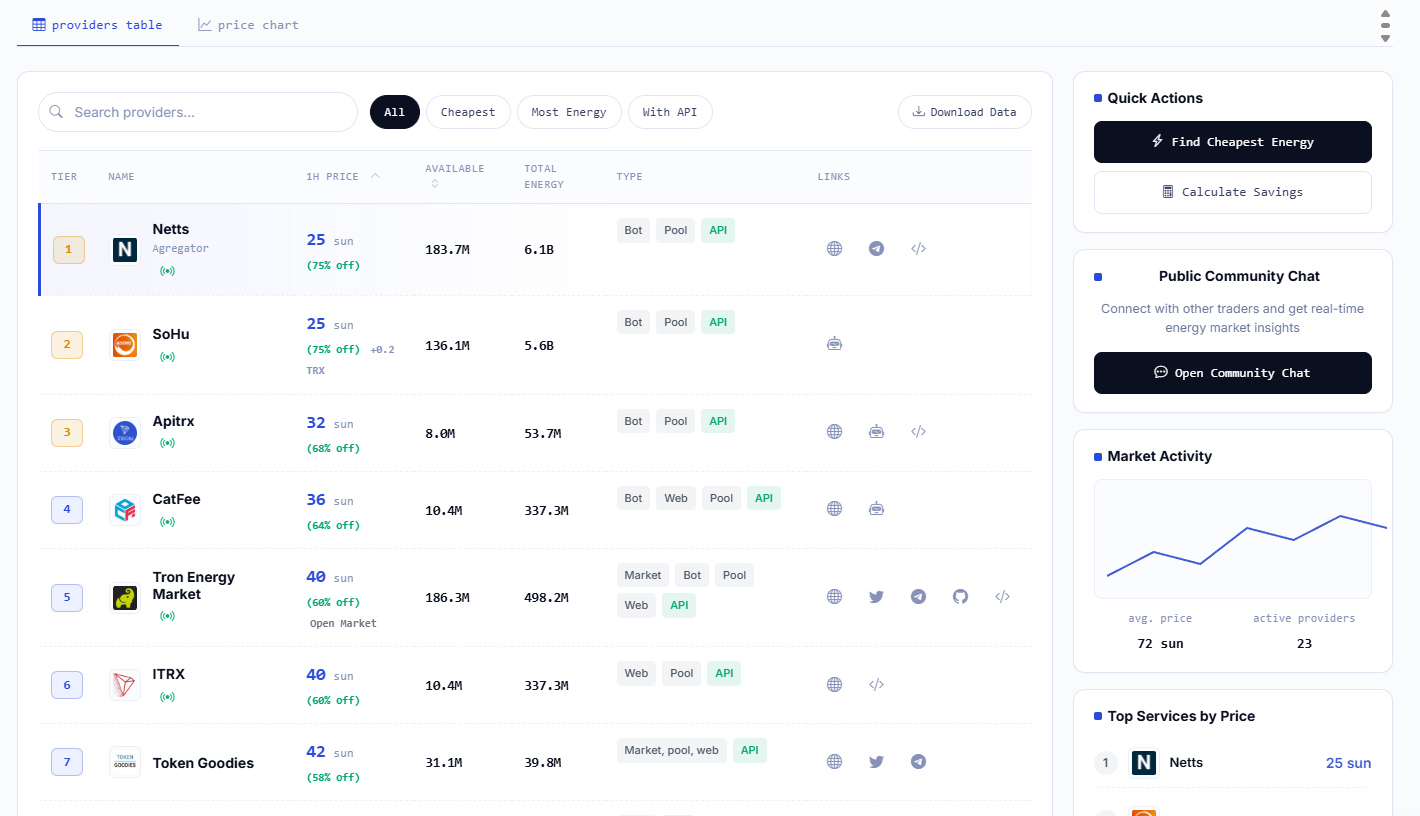
پیام عملی این موضوع برای کاربر عمومی کریپتو — که هیچ ربطی به مسائل فوق ندارد جز اینکه USDT را در شبکه TRON جابهجا میکند و ترجیح میدهد هزینه اضافی بابت آن نپردازد — ساده است: Netts یک تجمیعکننده لحظهای Energy است که اطلاعات بیش از ۲۰ ارائهدهنده TRON Energy — از جمله Netts، SoHu، CatFee، JustLendDAO، Feee.io و سایرین — را پردازش کرده و مقایسه زنده قیمت TRON Energy را نمایش میدهد تا هر فردی بتواند بهسادگی TRON Energy خریداری کند؛ یعنی مقایسه کل بازار در یک محیط کاربری بدون نیاز به مراجعه به تکتک سرویسها. این پلتفرم همچنین یک API برای تفویض خودکار در اختیار توسعهدهندگان و کاربرانی با حجم تراکنش بالا قرار میدهد که مدیریت Energy را در مقیاس وسیع انجام میدهند.