کریپتو و بیمه: بزرگترین مشکلات و موانع
چرا بیمه کریپتو سختتر از آن چیزی است که به نظر میرسد — برزخ مقرراتی، ریسک اوراکل، نبود دادههای اکچوئری، شکنندگی سرمایه و خلاء جبران خسارت قانونی.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
مقاله قبلی در این باره، کریپتو و بیمه: موج جدید، دیدگاهی خوشبینانه را ترسیم کرد: قراردادهای هوشمندی که جایگزین ارزیابان خسارت میشوند، پرداختهای پارامتریک که در چند ثانیه واریز میشوند، استخرهای همتا به همتا (P2P) که واسطههای شرکتی را حذف میکنند و بازاری که بهطور کلی شفافتر و در دسترستر است. خواندن آن مقاله برای هر کسی که کنجکاو است بداند چرا این ایدهها سرمایهها و استعدادهای جدی را به خود جذب میکنند، ارزشمند است. اما این مقاله به بخشی از گفتگو اختصاص دارد که پس از آن میآید — زمانی که این اشتیاق با موانع روبهرو میشود و پرسش این نیست که آیا بیمه کریپتو امکانپذیر است یا خیر، بلکه این است که آیا میتواند از آزمون سختی که هر محصول مالی نوآورانهای سرانجام با آن روبهرو میشود جان سالم به در ببرد یا نه.
این خوشبینی اشتباه نیست. سازوکارها واقعاً کار میکنند. مشکل اینجاست که بیمه، بهعنوان یک صنعت، یکی از دقیقترین و با وسواسترین زیرساختهای مالی است که بشریت تاکنون ساخته است — سرشار از استدلالهای محافظهکارانه، مقررات انباشتهشده و درسهای به سختی آموختهشدهای که پروژههای بومی کریپتو اغلب تنها زمانی به آنها پی میبرند که با سر به زمین میخورند. این موانع تئوریک نیستند. آنها تجربه واقعی دهها پروژهای هستند که با اطمینان کامل راهاندازی شدند، به اصطکاکهای دنیای واقعی برخوردند، و یا تغییر مسیر دادند، یا محدود شدند و یا در سکوت تعطیل گشتند. درک این موانع از درک پتانسیلهای رشد مهمتر است، زیرا این پتانسیلها تنها در دسترس پروژههایی خواهند بود که از این موانع جان سالم به در ببرند.
هزارتوی رگولاتوری که هیچکس نقشهای از آن ندارد
مقررات بیمه به شکلی تکهتکه و پراکنده است که حتی فعالان درون این صنعت را نیز کلافه میکند. تنها در ایالات متحده، هر ایالت کمیسیونر بیمه، قوانین صدور مجوز، الزامات سرمایهای و قوانین حمایت از مصرفکننده مختص به خود را دارد. یک بیمهگر سنتی که پوشش سراسری ارائه میدهد، سالها زمان و دهها میلیون دلار هزینه صرف دریافت مجوز در تمام ۵۰ ایالت میکند. در مقابل، یک پروژه بیمه بومی کریپتو معمولاً در یک حوزه قضایی با ردپایی بسیار سبکتر راهاندازی میشود و سپس بدون توجه چندان به محل زندگی واقعی کاربران، مشتریانی را از سراسر اینترنت جذب میکند.
این مدل کار میکند تا روزی که دیگر کار نکند. رگولاتورهای حوزه قضایی محل سکونت کاربر ممکن است در نقطهای تصمیم بگیرند که این پروژه در حال فروش بیمه بدون مجوز به شهروندان آنهاست. جریمهها میتوانند سنگین باشند. احکام قضایی میتوانند شامل تعطیلی اجباری پروژه شوند. آسیب به اعتبار میتواند آنقدر شدید باشد که حتی اگر فناوری پایه بینقص بوده باشد، پروژه را به نابودی بکشاند. چندین ابتکار بیمه غیرمتمرکز در اوایل دهه 2020، پس از آنکه بررسیهای انطباق قانونی ریسکهایی پیشبینینشده را آشکار کرد، در سکوت شروع به مسدودسازی جغرافیایی (geo-blocking) کاربران ایالتها یا کشورهای خاصی کردند. مسدودسازی جغرافیایی بخشی از مشکل را حل میکند، اما بخشی از ارزش پیشنهادی اصلی را تضعیف میسازد — ادعای اولیه، دسترسی جهانی و بدون نیاز به مجوز (permissionless) بود، و واقعیت عملی این است که دسترسی جهانی بدون مجوز میتواند به یک بمب ساعتی مقرراتی تبدیل شود.
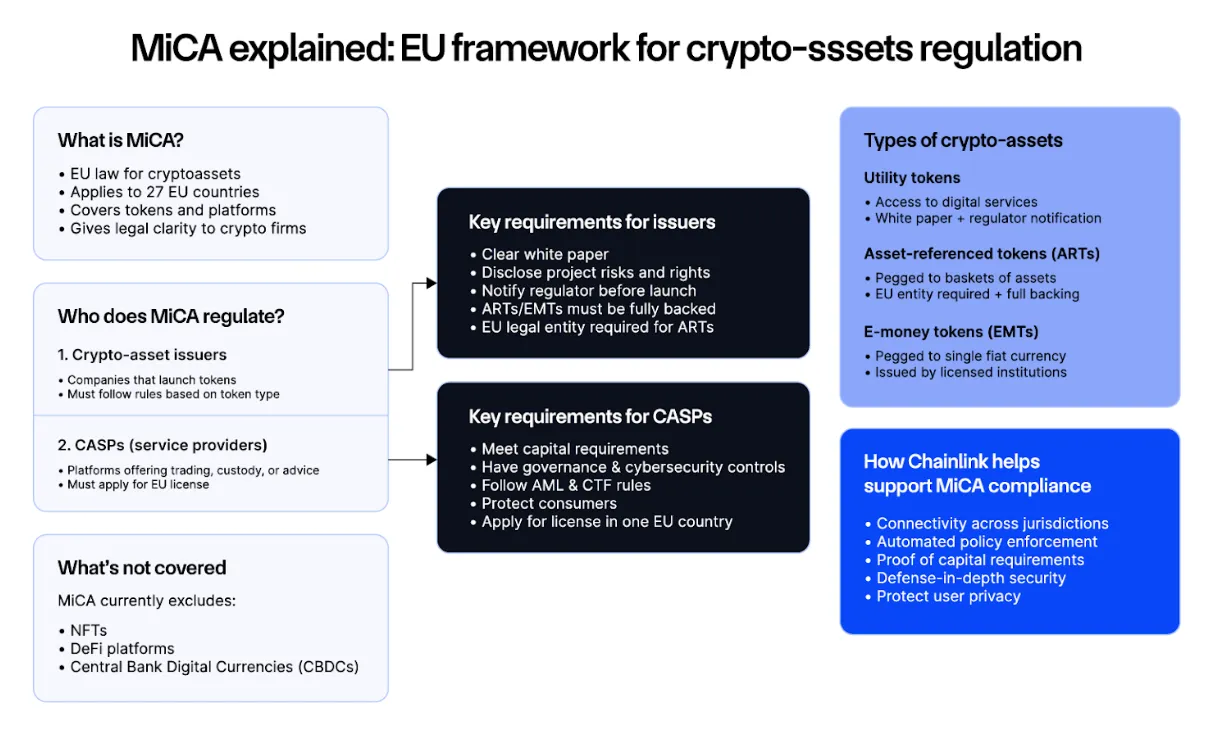
چارچوب MiCA در اتحادیه اروپا، که در اوایل این دهه نهایی شد و اکنون به مرحله اجرا درآمده، لایه دیگری از پیچیدگی را اضافه کرده است. MiCA مستقیماً بیمه را تنظیمگری نمیکند، اما به تمام فعالیتهای مجاور — عرضه توکن، عملیات استیبلکوینها، نگهداری داراییها (custody) — به روشهایی دستاندازی میکند که ساختار یک پروژه بیمه کریپتو را به شدت محدود میسازد. پروژههای فعال در اروپا اکنون باید در نظر بگیرند که آیا توکن آنها یک ابزار مالی تحت MiCA است، آیا سرمایه استخر آنها واجد شرایط پول الکترونیکی (e-money) است و آیا فعالیتهای فرامرزی آنها الزامات مجوزی ایجاد میکند که برای آن بودجهای در نظر نگرفته بودند یا خیر. هزینههای سربار انطباق با قوانین میتواند به راحتی از هزینههای مهندسی ساخت خود پروتکل فراتر برود.
رگولاتورهای آسیایی رویکردهای متفاوتی در پیش گرفتهاند. سنگاپور و هنگکنگ به سمت برنامههای سندباکس رسمی رفتهاند که امکان آزمایش بیمه کریپتو را تحت نظارت فراهم میکند، با این درک که پروژههای موفق در نهایت باید به سمت دریافت مجوز کامل مهاجرت کنند. چین عملاً درها را بهطور کامل بسته است. ژاپن چارچوب پیچیده مختص به خود را دارد که عناصر هر دو رویکرد را ترکیب میکند. هر پروژهای که تلاش کند در سراسر این مناطق فعالیت کند، در نهایت با مجموعهای وصلهپینهشده از ترتیبات قانونی مواجه میشود که تمرکز مهندسی را مصرف میکند — تمرکزی که بهتر بود صرف خود محصول شود.
مشکل اوراکل و نقطه اتکای منفرد به اعتماد
بیمه پارامتریک — مدلی که اغلب به عنوان برگ برنده و کاربرد انقلابی بیمه کریپتو ستایش میشود — کاملاً به اوراکلها وابسته است؛ پلهایی که دادههای دنیای واقعی را به قراردادهای هوشمند تزریق میکنند. وقتی یک بیمهنامه تاخیر پرواز بر اساس دادههای هوانوردی خسارت پرداخت میکند، یک اوراکل منبع آن داده است. وقتی یک قرارداد بیمه محصولات کشاورزی به دلیل کمتر بودن میزان بارندگی از حد نصاب به کشاورزان خسارت میدهد، یک اوراکل منبع اندازهگیری آن بارندگی است. قرارداد هوشمند تنها به اندازه اوراکلی که به آن داده میرساند قابل اعتماد است.
از نظر فنی، این بزرگترین مشکل حلنشده در بیمه کریپتو است. خود بلاکچین توسط هر کسی قابل راستیآزمایی است، قرارداد هوشمند را میتوان حسابرسی و تغییرناپذیر کرد، اما اوراکل همچنان یک سیستم خارجی باقی میماند که میتواند فاسد شود، مورد دستکاری قرار گیرد یا صرفاً اشتباه کند. چندین نقص فنی و هک اوراکل در طول دهه 2020، صدها میلیون دلار از پروتکلهای DeFi را تخلیه کرد؛ نه به این دلیل که قراردادهای هوشمند نقصی داشتند، بلکه به این دلیل که فیدهای قیمتی مورد اتکای آنها دستکاری شده بودند. نسخههای بیمهای این حملات حتی حساستر هستند — یک اوراکل هواشناسی دستکاریشده میتواند پرداخت خودکار گستردهای را آغاز کند که کل یک استخر را شبانه خالی کند، بدون اینکه هیچ کارآگاه سنتی بررسی کلاهبرداری بتواند وجوه را بازیابی کند.
پاسخ این صنعت ساخت شبکههای اوراکل بوده است — Chainlink، Pyth، RedStone و دیگران — که دادهها را از چندین منبع تجمیع میکنند تا خطر هرگونه نقطه شکست منفرد (single point of failure) را کاهش دهند. این سیستمها واقعاً بهتر از اتکا به یک منبع منفرد هستند. اما ضدگلوله نیستند. حمله هماهنگ به چندین ارائهدهنده اوراکل، هرچند پرهزینه، غیرممکن نیست. وجود نقص در منطق تجمیع دادهها میتواند حتی زمانی که منابع داده منفرد صادق هستند، خروجیهای اشتباه تولید کند. علاوه بر این، خود شبکههای اوراکل کارمزد دریافت میکنند که این کارمزدها به ساختار هزینهای محصول بیمهای که امکانپذیرش کردهاند فشار وارد میکند.
مشکل رویدادهای مورد مناقشه نیز وجود دارد. پروازی 119 دقیقه تاخیر دارد — آیا این تاخیر دو ساعته محسوب میشود یا خیر؟ اندازهگیری بارندگی دقیقاً روی مرز تعیینشده قرار میگیرد — آیا باید پرداخت خسارت فعال شود؟ قراردادهای هوشمند این موارد مرزی (edge cases) را بر اساس هر منطقی که در زمان استقرار درون آنها کدنویسی شده مدیریت میکنند. بیمهگران سنتی این موارد را از طریق داوری و بررسی انسانی حل میکنند که کندتر است اما توانایی مدیریت ابهامات را دارد. مدل پارامتریک خالص انعطافپذیری را فدای سرعت میکند و خود را در پذیرش پیچیدگیهای پروندههای خسارت واقعی ناتوان میبیند، در حالی که هر تلاشی برای بازگرداندن قضاوت انسانی به این چرخه، دقیقاً همان ناکارآمدیهایی را بازمیگرداند که این مدل قرار بود حذف کند.
جایی که جداول اکچوئری اصلاً وجود ندارند
قیمتگذاری بیمه یک علم محاسباتی و مبتنی بر آمار (اکچوئری) است. کارشناسان اکچوئری عمر حرفهای خود را صرف ساخت مدلهایی میکنند که نشان دهد وقایع خاص چند وقت یکبار رخ میدهند، شدت خسارات وارده هنگام وقوع چقدر است و چگونه پوشش را قیمتگذاری کنند تا حقبیمهها بتوانند خسارات پرداختی مورد انتظار به علاوه هزینههای عملیاتی و یک حاشیه سود معقول را پوشش دهند. دادههای زیربنای این مدلها در بیمه سنتی، اغلب دههها یا حتی قرنها قدمت دارند. جداول مرگ و میر برای بیمه عمر، آمارهای تصادفات برای پوشش خودرو، دادههای هواشناسی برای املاک — همه اینها طی نسلها جمعآوری، تصحیح و اعتبارسنجی شدهاند.
ریسکهای بومی کریپتو هیچکدام از این پیشینهها را ندارند. یک قرارداد هوشمند هر چند وقت یکبار اکسپلویت میشود؟ یک استیبلکوین خاص چند وقت یکبار پیوند قیمتی (peg) خود را از دست میدهد؟ یک صرافی بزرگ چند وقت یکبار هک میشود؟ پاسخ صادقانه به بسیاری از این سوالات این است که ما واقعاً نمیدانیم، زیرا مجموعه دادهها بسیار کوتاهمدت و ناقصتر از آن است که بتواند از مدلسازی معنادار اکچوئری پشتیبانی کند.
پروتکلهای بیمه DeFi که ریسک قراردادهای هوشمند را پوشش میدهند، اساساً حدسهای حسابشدهای درباره احتمالات میزنند، آن حدسها را بر اساس تعداد اندک حوادث واقعی رخداده کالیبره میکنند و با رسیدن دادههای جدید دست به تنظیم میزنند. این با دانش اکچوئری یکی نیست.
تحریفهای قیمتگذاری به روشهای قابل پیشبینی بروز میکنند. پوشش بیمهای برای پروتکلهای شناختهشده و حسابرسیشده معمولاً کمتر از ارزش واقعی قیمتگذاری میشود، زیرا سابقه قابل مشاهده آنها امن به نظر میرسد، در حالی که در واقعیت ممکن است پروتکلها دارای آسیبپذیریهای نهفتهای باشند که هنوز کشف نشدهاند. پوشش بیمهای برای پروتکلهای جدیدتر بیش از حد گران قیمتگذاری میشود، زیرا فقدان پیشینه تاریخی به عنوان ریسک بالا تلقی میشود، حتی زمانی که ریسک واقعی ممکن است کمتر از پروتکلهای قدیمیتری باشد که فقط سطح تماس تاریخی بیشتری داشتهاند. بازار فاقد تراکم اطلاعاتی برای قیمتگذاری دقیق این تمایزها است و ارائهدهندگان نیز عمق سرمایه لازم را برای تابآوری در صورت اشتباه بودن برآوردها در هر دو جهت ندارند.
مشکل ریسک همبسته (correlated risk) را هم به این اضافه کنید. بیمه سنتی کار میکند چون ریسکها عمدتاً همبستگی ندارند — تصادف خودروی شما ربطی به آتشسوزی خانه من ندارد و سیل در یک منطقه باعث زلزله در منطقه دیگر نمیشود. ریسکهای کریپتو شدیداً به هم پیوسته و همبستهاند. وقتی بازار سقوط میکند، نسبت وثیقه هر پروتکل بهطور همزمان افت میکند. وقتی یک پل بلاکچینی بزرگ هک میشود، چندین استخر بیمه که جنبههای مختلف آن پل را پوشش میدادند، همگی همزمان خسارت میپردازند. وقتی یک استیبلکوین پیوند خود را از دست میدهد، هر استخری که بر پایه آن استیبلکوین باشد درست در لحظهای که احتمال نیاز به پرداخت خسارت بیش از همیشه است، ارزش خود را از دست میدهد. این همبستگی، محاسبات پایهای تجمیع ریسک در بیمه را تضعیف میکند و دلیل این است که بیمهگران سنتی حتی با وجود پیشنهاد حقبیمههای قابل توجه، در پذیرش ریسکهای کریپتو بسیار محتاط هستند.
مسئله سرمایه که هیچکس تمایلی به پاسخ به آن ندارد
یک شرکت بیمه سنتی ملزم است ذخایر سرمایهای بسیار فراتر از خسارات پیشبینیشده را نزد خود نگه دارد. محاسبات این موضوع محافظهکارانه است، مقررات آن را اجباری میکند و نتیجه این است که حتی اگر رویدادی بزرگ خسارات سنگینی به بار آورد، بیمهگر توان پرداخت دارد. استخرهای بیمه غیرمتمرکز بر اساس مدل متفاوتی کار میکنند: شرکتکنندگان استخر سرمایه را در ازای درآمد حاصل از حقبیمه متعهد میشوند و استخر خسارتها را به محض بروز پرداخت میکند. وقتی سرمایه استخر تمام شود، دیگر تمام شده است.
از نظر عملی، این ساختار بسیار شکنندهتر از بیمه سنتی است. چندین استخر غیرمتمرکز در طول دهه 2020 خود را در موقعیت ناخوشایندی یافتند که در آن پوششی فراتر از توان پشتیبانی واقعی سرمایهشان صادر کرده بودند و سپس با مجموعهای از خسارتهای همبسته مواجه شدند که استخر را کاملاً خشکاند. دارندگان بیمهنامه در بهترین حالت خسارت جزئی دریافت کردند. تامینکنندگان سرمایه در استخر شاهد تبخیر سرمایهشان بودند. آسیب به اعتبار به کل این حوزه سرایت کرد و میزان مشارکت را در چندین پروژه غیرمرتبط کاهش داد.
موضوع بیمه اتکایی (reinsurance) توسعهنیافتهترین بخش این پازل است. در بیمه سنتی، شرکتهای اتکایی — شرکتهایی که تمام کسبوکارشان بیمه کردن شرکتهای بیمه در برابر خسارات فاجعهبار است — پشتوانه نهایی را فراهم میکنند.
شرکتهایی مانند Munich Re، Swiss Re و چند شرکت انگشتشمار دیگر این وظیفه را در مقیاس جهانی مدیریت میکنند. در بیمه کریپتو، استخرهای بیمه اتکایی غیرمتمرکز پیشنهاد شده و مورد آزمایش قرار گرفتهاند، اما مقیاس لازم برای جبران واقعی خسارات رویدادهای فاجعهبار هنوز در اکوسیستم وجود ندارد. سرمایهها پراکندهاند، استانداردهای پذیرش ریسک ناهماهنگ هستند و بزرگترین استخرها هنوز آنقدر کوچکاند که یک رویداد بحرانی واحد میتواند آنها را بهطور کامل تخلیه کند.
این وضعیت تعادلی ناپایدار ایجاد میکند که در آن بیمه غیرمتمرکز میتواند برای خسارات متوسط و پرتکرار به خوبی عمل کند، اما برای ارائه پوشش معتبر در برابر رویدادهای نادر و شدیدی که بیمه دقیقاً برای آنها ضروری است، با چالش مواجه میشود. کاربری که پوشش قرارداد هوشمند را از یک استخر غیرمتمرکز میخرد، در صورت بروز حادثهای جزئی پرداخت سریعی دریافت خواهد کرد، اما اگر یک اکسپلویت بزرگ چندین پروتکل را همزمان تخلیه کند، ظرفیت استخر برای پرداخت خسارت دقیقاً در لحظهای که تقاضا در اوج است، فرومیپاشد.
خلاء جبران خسارت قانونی وقتی کد به خطا میرود
بیمه سنتی حامل یک وعده ضمنی است که فراتر از متن بیمهنامه میرود. اگر بیمهگر به شما ستمی کند، میتوانید شکایت کنید. اگر بیمهگر ورشکست شود، صندوقهای تضمین دولتی بخشی از خسارت شما را پوشش میدهند. اگر بیمهگر با سوءنیت رفتار کند، رگولاتورها ابزار تنبیه دارند. کل این سازوکار حمایت از مصرفکننده در طول بیش از یک قرن قانونگذاری، رویه قضایی و نهادسازی ساخته شده است.
بیمه غیرمتمرکز تقریباً هیچیک از اینها را ندارد. اگر یک قرارداد هوشمند به اشتباه اجرا شود، کسی برای شکایت وجود ندارد — پروتکل همان موجودیت حقوقی است و آن موجودیت هم فقط یک سری کد است. اگر استخر به خاطر یک باگ خالی شود، دارندگان بیمهنامه هیچ صندوق تضمین دولتی ندارند که به آن متوسل شوند. اگر سازمان خودگردان (DAO) حاکم بر بررسی خسارات با سوءنیت عمل کند، سازوکارهای حل اختلاف تنها محدود به چارچوبی است که حاکمیت پروتکل تعریف کرده، که ممکن است کند، مبهم یا جانبدارانه به نفع دارندگان بزرگ توکن باشد. فقدان حق رجوع قانونی گاهی به عنوان یک ویژگی تبلیغ میشود — به هر حال سیستم بدون نیاز به اعتماد (trustless) است — اما برای کاربران عادی که بیمه میخرند، نبود یک راهکار جایگزین و پشتیبان دقیقاً همان چیزی است که هنگام بروز مشکل، این محصول را غیرجذاب میکند.
این مشکل ساختاری است و حل آن بدون کنار گذاشتن برخی از اصولی که بیمه غیرمتمرکز را متمایز میکند، دشوار است. افزودن روشهای سنتی حل اختلاف، پای وکلا، دادگاهها و تاخیرهایی را به میان میآورد که قرار بود این مدل آنها را حذف کند. اضافه کردن برنامههای تضمین دولتی مستلزم این است که پروژهها خود را تسلیم همان چارچوبهای مقرراتی کنند که قصد فرار از آنها را داشتند. افزودن بیمه بر روی بیمه نیز حلقهای بیپایان ایجاد میکند که هیچکس مایل به تامین مالی آن نیست. نتیجه، بازاری است که در آن محصولات تا زمانی که مشکلی پیش نیاید فوقالعاده کار میکنند، اما در لحظه وقوع حادثه عمیقاً ناامیدکننده میشوند.
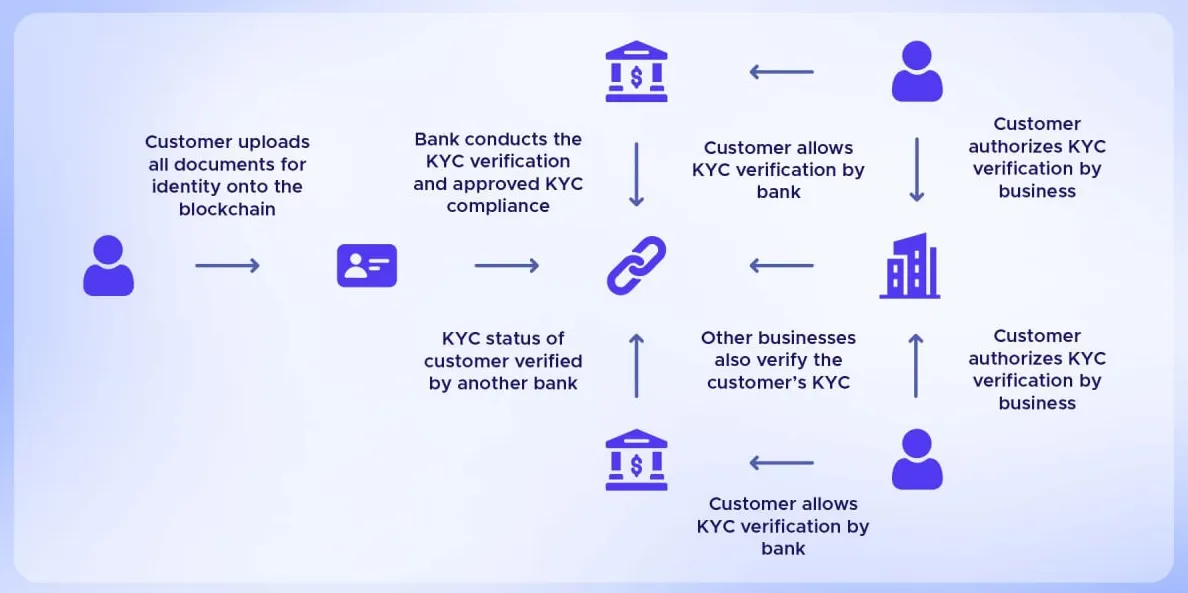
احراز هویت (KYC) و هویت دیجیتال چالش مرتبط دیگری هستند. بسیاری از پروژههای بیمه غیرمتمرکز اجازه مشارکت با نام مستعار را میدهند که بخشی از جذابیت آنهاست — حریم خصوصی، اصطکاک کمتر، فرآیند پیوستن سریعتر. اما قوانین ضد پولشویی در بیشتر حوزههای قضایی، بیمهگران را ملزم به شناسایی مشتریانشان میکنند و مراجع مالیاتی میخواهند بدانند چه کسی خسارتها را دریافت میکند. تنش بین مشارکت مستعار و رعایت مقررات حلنشده باقی مانده است و پروژههایی که تلاش میکنند با افزودن KYC در برخی آستانههای خاص این مسئله را دور بزنند، به محصولی میرسند که نه کاملاً غیرمتمرکز است و نه کاملاً منطبق بر قانون. کشف تقلب بسیار دشوار میشود — وقتی میتوان یک کیف پول را ظرف چند ثانیه ساخت و به همان سرعت کنار گذاشت، پرسش سنتی پذیرش ریسک مبنی بر اینکه «چه کسی در حال خرید بیمهنامه است؟» بخش اعظمی از معنای خود را از دست میدهد.
هیچکدام از این موانع مرگبار و غیرقابل عبور نیستند. تیمهای جدی در حال کار روی تکتک آنها هستند. شبکههای اوراکل بهتر در حال کاهش ریسک نقطه اتکای منفرد به اعتماد هستند. شرکتهای تخصصی اکچوئری در حال ساخت مدلهای ریسک بومی کریپتو هستند که میتوانند از قیمتگذاری دقیقتر پشتیبانی کنند. آزمایشهای بیمه اتکایی از نظر عمق سرمایه رو به رشد هستند. رگولاتورها در چندین حوزه قضایی در حال توسعه چارچوبهایی هستند که بیمه غیرمتمرکز را به عنوان دستهای بشناسند که ارزش سازگاری دارد نه سرکوب. روند کلی مثبت است، حتی اگر جدول زمانی طولانیتر از آن چیزی باشد که بیشتر علاقهمندان در ابتدا امید داشتند. معنای این موضوع در عمل این است که چند سال آینده بیمه کریپتو نه با تحولات ناگهانی شگفتانگیز، بلکه با پیشرفتهای تدریجی و انباشته مشخص خواهد شد. پروژههایی که زنده میمانند، آنهایی خواهند بود که موانع را جدی میگیرند، محافظهکارانه میسازند، در صورت لزوم با چارچوبهای سنتی یکپارچه میشوند و در برابر وسوسه بزرگنمایی تواناییهای فعلی فناوری مقاومت میکنند.
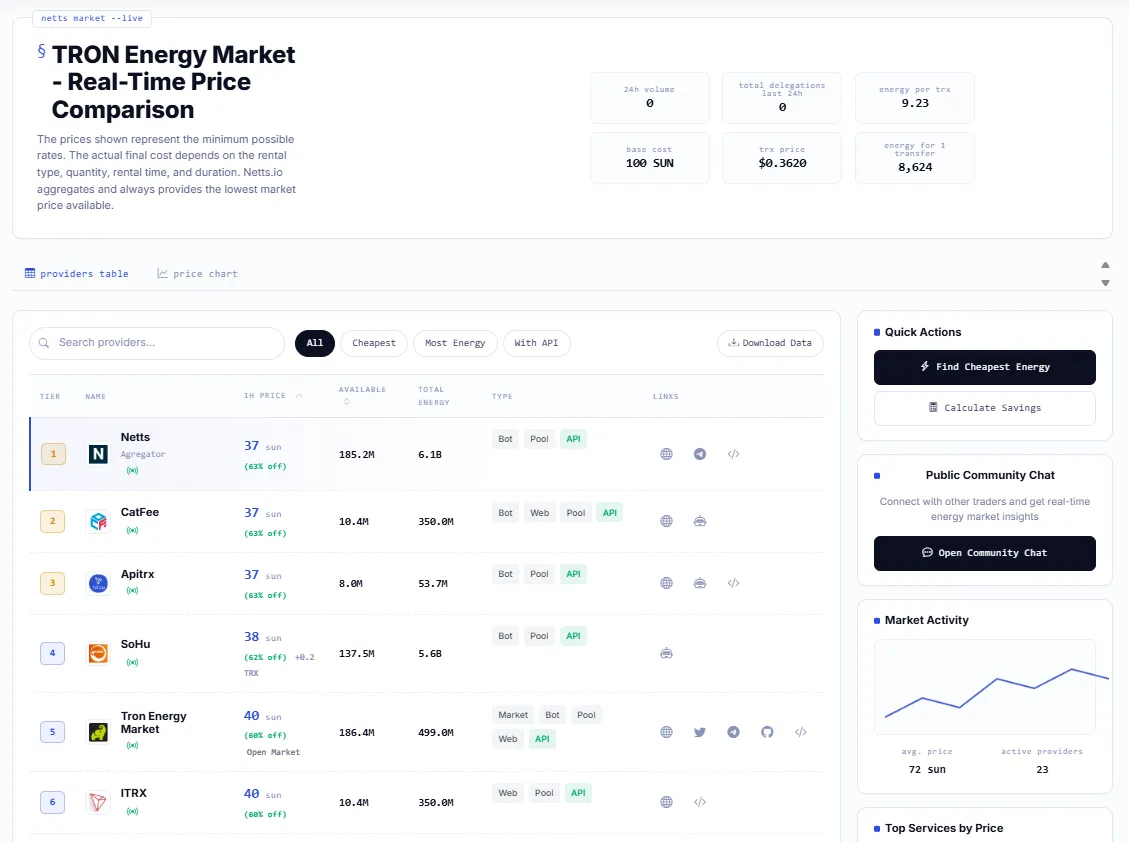
پشت تمام این موارد، مسئله نهچندان جذاب اما بنیادین زیرساخت و هزینه نهفته است. یک پروتکل بیمه که هزاران بیمهنامه کوچک، پرداخت حقبیمه و تسویه خسارت را در روز پردازش میکند، نمیتواند برای هر تراکنش TRX یا سایر منابع شبکه را بسوزاند. حاشیه سود عملیاتی در بیمههای خرد بیش از حد باریک است. به همین دلیل است که قیمتهای Energy و مدیریت منابع در TRON درست به همان اندازه برای یک پلتفرم بیمه غیرمتمرکز اهمیت دارد که قیمتگذاری اکچوئری برای یک شرکت سنتی مهم است. پروژههایی که این بخش را درست مدیریت کنند میتوانند پوشش مقرونبهصرفه را در مقیاس وسیع ارائه دهند. پروژههایی که اشتباه کنند، متوجه میشوند که به دلیل هزینهها از همان بازاری که قرار بود به آن خدمت کنند حذف شدهاند. برای پلتفرمهایی که میخواهند Energy شبکه TRON را با بهترین نرخ ممکن و بدون نیاز به استیک یا فریز کردن TRX دریافت کنند، بازارچه Netts.io TRON Energy به عنوان یک تجمیعکننده Energy در میان فهرستی طولانی از ارائهدهندگان معتبر عمل میکند — خود Netts با قیمت 25 sun به ازای هر واحد Energy، SoHu با 26 sun، CatFee با 27 sun و بسیاری دیگر — که به کاربران اجازه میدهد هر تراکنش را به صورت لحظهای به ارزانترین منبع تاییدشده هدایت کرده و میلیاردها واحد Energy را در میان تامینکنندگانی نظیر JustLend، Trongas و APITRX با تحویل چند ثانیهای و تا 75 درصد صرفهجویی در مقایسه با سوزاندن TRX تجمیع کنند.