Cripto e Seguros: Maiores Problemas e Obstáculos
Por que o seguro cripto é mais difícil do que parece — limbo regulatório, risco de oráculos, falta de dados atuariais, fragilidade de capital e a lacuna de recursos jurídicos.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
O artigo anterior sobre o tema, Cripto e Seguros: A Nova Onda, apresentou a visão otimista: smart contracts substituindo reguladores de sinistros, indenizações paramétricas pagas em segundos, pools peer-to-peer eliminando o intermediário corporativo e um mercado geralmente mais transparente e acessível. Aquele artigo merece ser lido por qualquer pessoa curiosa para entender por que essas ideias atraem capital sério e talentos de peso. Este texto, por outro lado, dedica-se à parte da conversa que vem a seguir — quando o entusiasmo se choca com os obstáculos, e a pergunta deixa de ser se o seguro cripto é possível e passa a ser se ele consegue sobreviver à prova de fogo pela qual todo produto financeiro inovador eventualmente precisa passar.
O otimismo não está equivocado. A mecânica funciona. O problema é que o setor de seguros é uma das peças de infraestrutura financeira mais cuidadosamente construídas pela humanidade — repleta de raciocínio conservador, regulação acumulada e lições duramente aprendidas que os projetos nativos de cripto frequentemente só descobrem quando tropeçam nelas. Os obstáculos não são teóricos. Eles refletem a experiência real de dezenas de projetos que foram lançados com confiança, enfrentaram o atrito do mundo real e acabaram pivotando, recuando ou encerrando as operações silenciosamente. Compreender quais são esses obstáculos importa mais do que entender o potencial de valorização, porque esse potencial só está ao alcance dos projetos que sobrevivem às dificuldades.
O Labirinto Regulatório que Ninguém Mapeou
A regulação de seguros é fragmentada de maneiras que até mesmo profissionais do setor acham frustrantes. Apenas nos Estados Unidos, cada estado tem seu próprio comissário de seguros, suas próprias regras de licenciamento, seus próprios requisitos de capital e seus próprios estatutos de proteção ao consumidor. Uma seguradora tradicional que oferece cobertura em nível nacional gasta anos e dezenas de milhões de dólares para obter licenças em todos os cinquenta estados. Um projeto de seguros nativo de cripto, em contrapartida, normalmente é lançado em uma única jurisdição com uma presença muito mais enxuta e, em seguida, atrai usuários de qualquer lugar da internet sem pensar muito sobre onde esses usuários realmente vivem.
Isso funciona até deixar de funcionar. Os reguladores da jurisdição de origem do usuário podem, em determinado momento, decidir que o projeto está vendendo seguros sem licença para seus cidadãos. As penalidades podem ser substanciais. As medidas corretivas podem incluir a liquidação forçada das atividades. O dano reputacional pode ser suficiente para encerrar um projeto mesmo que a tecnologia subjacente seja sólida. Diversas iniciativas de seguros descentralizados no início da década de 2020 precisaram bloquear silenciosamente o acesso geográfico de usuários de determinados estados ou países após auditorias de compliance revelarem uma exposição que não haviam previsto. O bloqueio geográfico resolve parte do problema, mas compromete parte da proposta de valor — o argumento original era o acesso global e sem permissões, mas a realidade prática é que o acesso global permissionless pode se transformar em uma bomba-relógio regulatória.
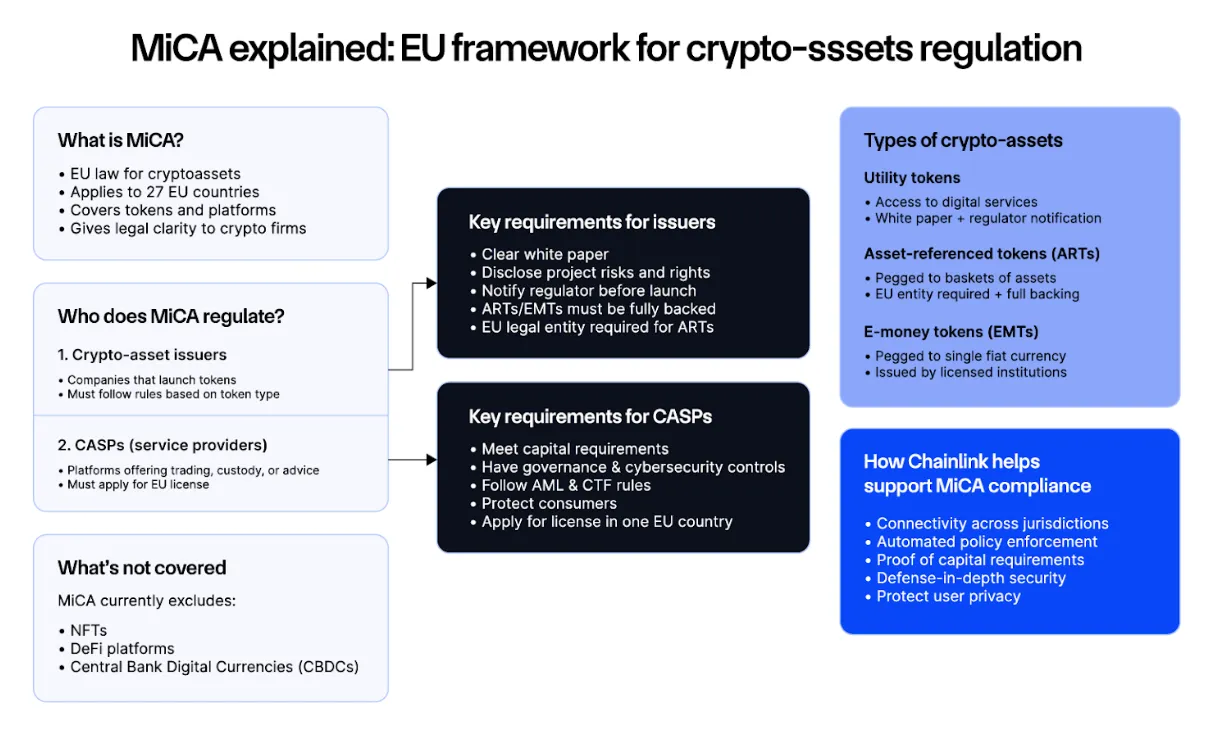
O framework MiCA da União Europeia, finalizado no início da década e agora em vigor, adicionou outra camada de complexidade. O MiCA não regula seguros de forma direta, mas afeta todas as atividades adjacentes — emissão de tokens, operações de stablecoins, custódia — de maneiras que restringem como um projeto de seguros cripto pode se estruturar. Projetos que operam na Europa agora precisam avaliar se o seu token se enquadra como instrumento financeiro sob o MiCA, se o capital do pool é qualificado como moeda eletrônica e se suas atividades transfronteiriças acionam requisitos de licenciamento não previstos no orçamento. Os custos de compliance podem facilmente ultrapassar os custos de engenharia necessários para construir o próprio protocolo.
Os reguladores asiáticos adotaram abordagens variadas. Singapura e Hong Kong avançaram em direção a programas formais de sandbox que permitem a experimentação de seguros cripto sob supervisão, partindo do princípio de que os projetos bem-sucedidos precisarão eventualmente migrar para um licenciamento completo. A China praticamente fechou as portas de forma definitiva. O Japão possui um framework próprio e intrincado, que combina elementos de ambas as abordagens. Qualquer projeto que tente operar entre diferentes regiões acaba enfrentando uma colcha de retalhos de acordos de compliance que drena a atenção da equipe de engenharia — uma energia que seria muito melhor aproveitada no desenvolvimento do produto em si.
O Problema dos Oráculos e o Ponto Único de Confiança
O seguro paramétrico — o modelo mais frequentemente celebrado como a grande aplicação revolucionária dos seguros cripto — depende inteiramente de oráculos, as pontes que alimentam os smart contracts com dados do mundo real. Quando uma apólice de atraso de voo realiza um pagamento com base em dados de aviação, um oráculo é a fonte desses dados. Quando um contrato de seguro agrícola paga agricultores porque o índice pluviométrico ficou abaixo de determinado patamar, um oráculo é a fonte dessa medição de chuva. O smart contract só é tão confiável quanto o oráculo que o alimenta.
Este é, em termos técnicos, o maior problema não resolvido nos seguros cripto. A blockchain em si pode ser verificada por qualquer pessoa, o smart contract pode ser auditado e tornado imutável, mas o oráculo permanece como um sistema externo suscetível a corrupção, manipulação ou simples erros. Diversas falhas de oráculos ao longo da década de 2020 drenaram centenas de milhões de dólares de protocolos DeFi não porque os smart contracts estavam com defeito, mas porque os feeds de preços nos quais eles confiavam foram manipulados. As versões dessas vulnerabilidades aplicadas a seguros são ainda mais sensíveis — um oráculo meteorológico adulterado poderia acionar um pagamento automatizado em massa que esvaziaria um pool da noite para o dia, sem que nenhum perito tradicional de fraudes tivesse meios para recuperar esses fundos.
A resposta da indústria tem sido a construção de redes de oráculos — Chainlink, Pyth, RedStone e outras — que agregam dados de múltiplas fontes para reduzir o risco de um ponto único de falha. Esses sistemas são genuinamente superiores ao uso de uma fonte isolada. Contudo, não são à prova de falhas. Um ataque coordenado a múltiplos provedores de oráculos, embora caro, não é impossível. Uma falha na lógica de agregação pode produzir saídas incorretas mesmo quando as fontes de dados individuais são legítimas. Além disso, as próprias redes de oráculos cobram taxas, que oneram a estrutura de custos do produto de seguro viabilizado por elas.
Há também o problema dos eventos controversos. Um voo atrasa 119 minutos — isso conta como um atraso de duas horas ou não? A medição pluviométrica atinge exatamente a linha de corte limite — o pagamento deve ser acionado? Os smart contracts lidam com esses casos limítrofes estritamente de acordo com a lógica programada neles no momento do deployment. As seguradoras tradicionais resolvem essas situações por meio de processos de regulação de sinistros, o que é mais demorado, porém capaz de arbitrar ambiguidades. O modelo puramente paramétrico troca flexibilidade por velocidade e se vê incapaz de absorver a complexidade de sinistros reais, enquanto qualquer tentativa de reinserir o julgamento humano no processo reintroduz exatamente as ineficiências que o modelo prometia eliminar.
Onde as Tabelas Atuariais Simplesmente Não Existem
A precificação de seguros é uma disciplina quantitativa. Atuários dedicam suas carreiras à construção de modelos para estimar a frequência com que determinados eventos ocorrem, a severidade das perdas resultantes e como precificar a cobertura para que os prêmios arrecadados cubram os pagamentos previstos somados aos custos operacionais e a uma margem de lucro razoável. Os dados que sustentam esses modelos, no setor tradicional, frequentemente abrangem décadas ou até séculos. Tabelas de mortalidade para seguros de vida, estatísticas de acidentes para seguros de automóveis, histórico meteorológico para coberturas patrimoniais — tudo isso foi coletado, refinado e validado ao longo de gerações.
Os riscos nativos de cripto não dispõem desse histórico. Com que frequência um smart contract sofre um exploit? Com que frequência uma determinada stablecoin perde sua paridade? Com que frequência uma exchange relevante é invadida? A resposta honesta para muitas dessas perguntas é que simplesmente não sabemos, porque o conjunto de dados é recente demais e limitado demais para sustentar uma modelagem atuarial consistente.
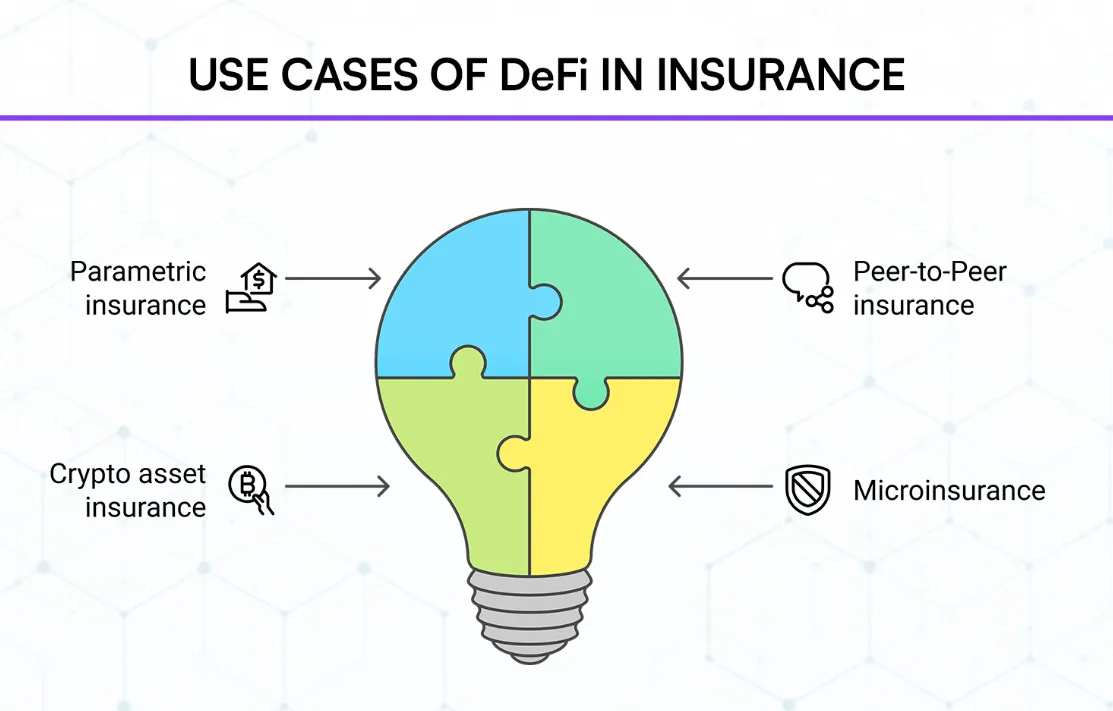
Os protocolos de seguro DeFi que cobrem risco de smart contract estão, essencialmente, fazendo suposições informadas sobre probabilidades, calibrando essas estimativas com base no pequeno número de incidentes reais que ocorreram e fazendo ajustes à medida que novos dados chegam. Isso não equivale a ciência atuarial.
As distorções de preço aparecem de maneiras previsíveis. A cobertura para protocolos conhecidos e bem auditados costuma ser subprecificada porque o histórico visível parece seguro, quando na realidade os protocolos podem ter vulnerabilidades ocultas ainda não descobertas. Já a cobertura para protocolos mais novos tende a ser sobreprecificada porque a falta de histórico é tratada como risco elevado, mesmo quando o risco real pode ser inferior ao de protocolos mais antigos que apenas possuem maior superfície histórica exposta. O mercado não dispõe de densidade informacional suficiente para precificar essas diferenças com precisão, e os provedores não contam com profundidade de capital para absorver erros em nenhuma das direções.
Some-se a isso o problema dos riscos correlacionados. O seguro tradicional funciona porque a maioria dos riscos não tem correlação — a batida do seu carro não tem relação com o incêndio da minha casa, e uma inundação em uma região não provoca terremotos em outra. Os riscos em cripto são profundamente correlacionados. Quando o mercado derrete, as taxas de colateralização de todos os protocolos se deterioram simultaneamente. Quando uma bridge importante sofre um hack, múltiplos pools de seguros que cobriam diferentes aspectos dessa mesma bridge precisam pagar indenizações ao mesmo tempo. Quando uma stablecoin perde sua paridade, qualquer pool denominado nessa moeda perde valor exatamente no momento em que as indenizações têm maior probabilidade de serem exigidas. Essa correlação corrompe a matemática básica da mutualização de riscos e explica por que as seguradoras tradicionais são extremamente cautelosas quanto à subscrição de riscos cripto, mesmo diante de prêmios atraentes.
A Questão de Capital que Ninguém Quer Responder
Uma seguradora tradicional é obrigada por lei a manter reservas de capital substancialmente superiores aos pagamentos projetados. A matemática por trás disso é conservadora, a regulação exige esse cumprimento e o resultado é que, mesmo quando um grande evento causa perdas volumosas, a seguradora tem condições de pagar. Os pools de seguros descentralizados operam sob uma lógica diferente: os participantes do pool alocam capital em troca do recebimento de prêmios, e o pool paga os sinistros conforme eles ocorrem. Se o capital do pool acabar, ele simplesmente acabou.
Na prática, essa estrutura é muito mais frágil do que a do seguro tradicional. Diversos pools descentralizados ao longo da década de 2020 se viram na desconfortável situação de terem emitido mais coberturas do que o seu capital poderia plausivelmente cobrir, enfrentando em seguida uma onda de sinistros correlacionados que drenou todo o pool. Os segurados receberam, no melhor dos cenários, pagamentos parciais. Os participantes do pool viram seu capital evaporar. O desgaste na reputação se espalhou por todo o segmento e reduziu a adesão de usuários em vários outros projetos não relacionados.
A questão do resseguro é a peça menos desenvolvida desse quebra-cabeça. No seguro tradicional, os resseguradores — companhias cujo negócio principal é segurar as próprias seguradoras contra perdas catastróficas — atuam como o suporte financeiro definitivo.
Munich Re, Swiss Re e um seleto grupo de empresas desempenham essa função em escala global. No segmento cripto, pools descentralizados de resseguro chegaram a ser propostos e testados, mas a escala necessária para oferecer uma garantia real a grandes eventos ainda não existe no ecossistema. O capital é fragmentado, os padrões de subscrição são inconsistentes e os maiores pools continuam pequenos a ponto de um único evento catastrófico poder esgotá-los completamente.
Isso gera um equilíbrio delicado em que o seguro descentralizado funciona bem para sinistros moderados e frequentes, mas tem dificuldades para oferecer coberturas confiáveis contra eventos severos e raros — justamente as situações para as quais o seguro é mais indispensável. O usuário que adquire cobertura para smart contract em um pool descentralizado pode até receber o pagamento com rapidez caso ocorra um incidente menor; mas se um grande exploit drenar vários protocolos ao mesmo tempo, a solvência do pool entra em colapso exatamente no momento de pico da demanda.
A Falta de Recursos Legais Quando o Código Falha
O seguro tradicional carrega uma garantia implícita que vai além do texto da apólice. Se a seguradora violar seus direitos, você pode acionar a Justiça. Se a seguradora falir, fundos garantidores estatais protegem uma parcela do seu reembolso. Se a seguradora agir de má-fé, os órgãos reguladores têm poder para intervir. Todo esse ecossistema de proteção ao consumidor foi consolidado ao longo de mais de um século de leis, jurisprudência e desenvolvimento institucional.
O seguro descentralizado praticamente não tem nada disso. Se um smart contract executar de forma incorreta, não há quem processar — o protocolo é a entidade, e a entidade é o código. Se o pool for esvaziado devido a um bug, os segurados não contam com nenhum fundo garantidor governamental para recorrer. Se a DAO responsável por gerir os sinistros agir de má-fé, os mecanismos de resolução de disputas dependem unicamente das regras de governança do protocolo, as quais podem ser lentas, opacas ou favorecer os maiores detentores de tokens. A ausência de recursos legais às vezes é apresentada como uma vantagem — afinal, o sistema não exige confiança em terceiros —, mas para o usuário comum contratando um seguro, a falta de uma proteção garantida é precisamente o que torna o produto desinteressante quando ocorrem problemas.
Trata-se de um problema estrutural e de difícil resolução sem abrir mão de princípios que diferenciam o seguro descentralizado. Incorporar a resolução tradicional de disputas traz de volta os advogados, tribunais e demoras que o modelo pretendia eliminar. Adotar programas estatais de garantia exige que os projetos se submetam às próprias matrizes regulatórias das quais tentavam escapar. Criar um seguro para cobrir o seguro gera um ciclo recursivo sem fim que ninguém está disposto a bancar. O resultado prático é um mercado em que os produtos funcionam de maneira impecável quando tudo corre bem, mas se tornam extremamente frustrantes no instante em que algo dá errado.
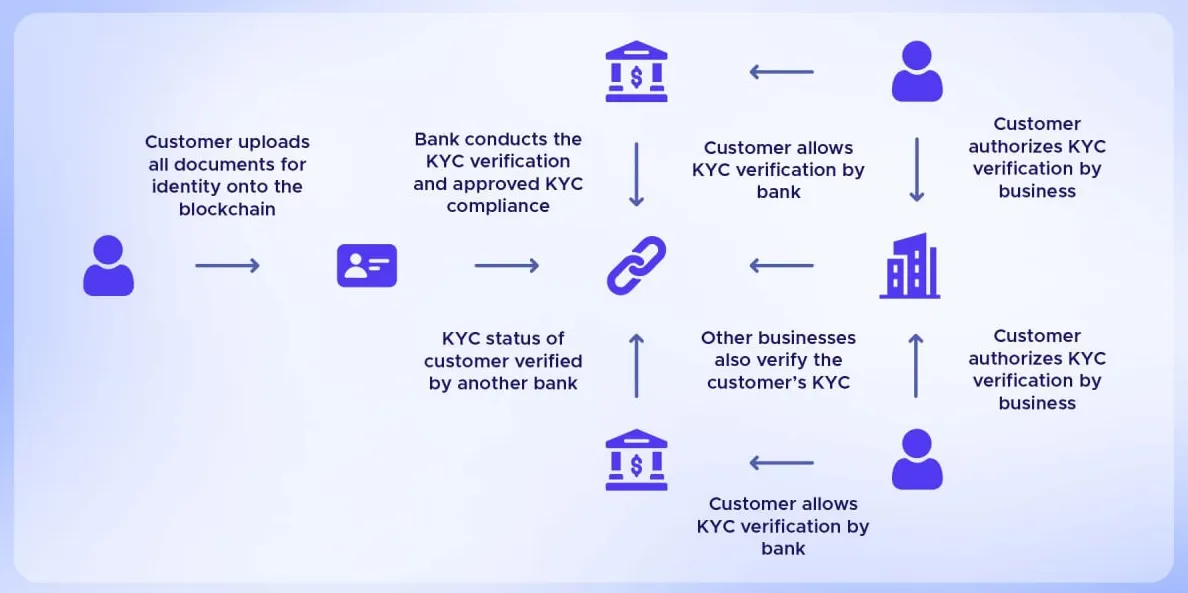
Os procedimentos de KYC e verificação de identidade representam um desafio similar. Muitos projetos de seguro descentralizado permitem a participação sob pseudônimo, o que faz parte do seu atrativo — privacidade, menor atrito e onboarding mais ágil. Contudo, as normas de prevenção à lavagem de dinheiro na maioria das jurisdições exigem que as seguradoras identifiquem seus clientes, enquanto as autoridades fiscais exigem saber quem está recebendo os pagamentos das indenizações. O impasse entre o uso de pseudônimos e a conformidade regulatória segue em aberto, e os projetos que tentam contornar isso exigindo KYC a partir de certos valores acabam entregando um produto que não é totalmente descentralizado nem plenamente regularizado. A detecção de fraudes torna-se particularmente desafiadora — quando a mesma carteira pode ser criada em segundos e descartada com a mesma velocidade, a avaliação de subscrição tradicional sobre quem está adquirindo a apólice perde praticamente todo o sentido.
Nenhum desses obstáculos é intransponível. Cada um deles está sendo trabalhado por equipes altamente qualificadas. Redes de oráculos mais robustas estão atenuando o problema do ponto único de confiança. Empresas especializadas em atuária estão desenvolvendo modelos de risco nativos de cripto capazes de embasar uma precificação mais acurada. Experimentos com resseguro estão ganhando mais profundidade de capital. Reguladores em diversas jurisdições estão elaborando estruturas que reconhecem o seguro descentralizado como uma categoria que vale a pena regulamentar em vez de proibir. A trajetória é favorável, ainda que o prazo seja mais longo do que o previsto inicialmente pelos mais entusiastas. Na prática, isso indica que os próximos anos do seguro cripto serão marcados menos por viradas espetaculares e mais por melhorias incrementais graduais. Os projetos que prevalecerem serão aqueles que encararem os desafios com seriedade, desenvolverem soluções com prudência, integrarem-se a estruturas tradicionais onde fizer sentido e evitarem prometer mais do que a tecnologia atual tem capacidade de entregar.
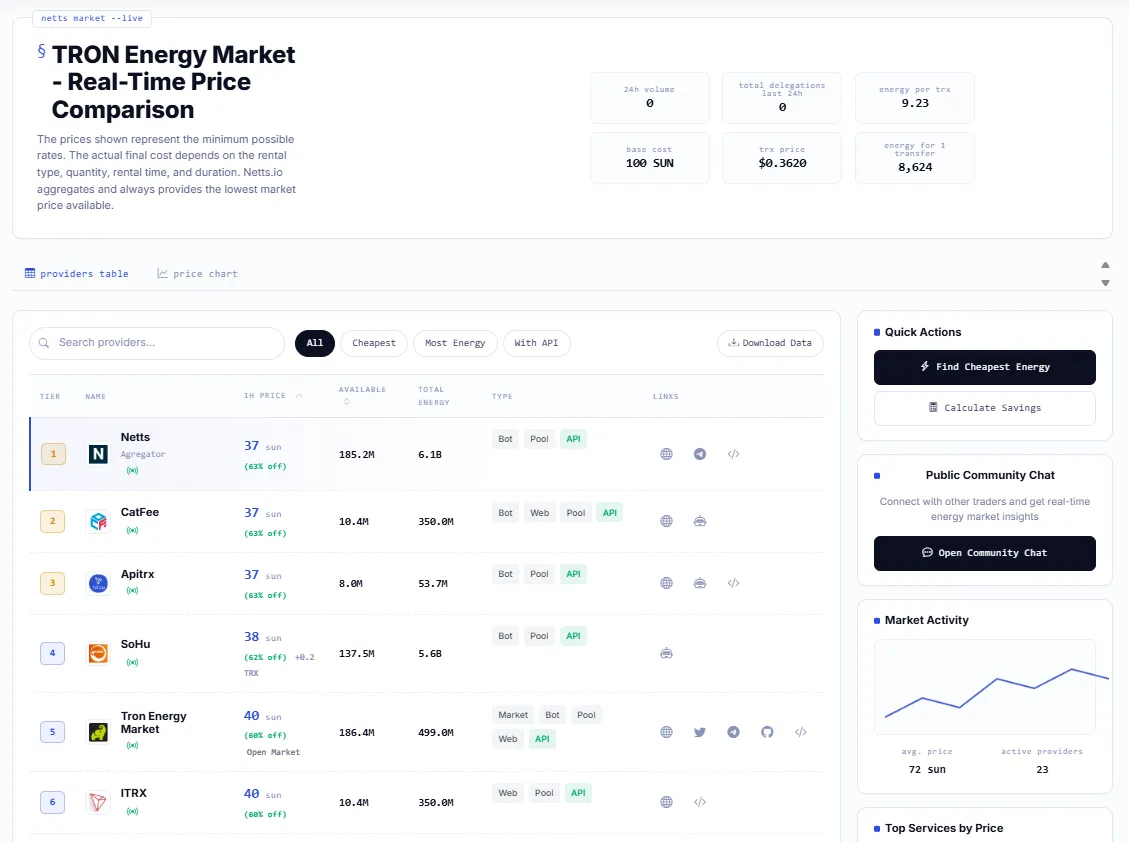
Por trás de tudo isso, encontra-se a questão essencial, embora pouco glamorosa, dos custos de infraestrutura. Um protocolo de seguros que processa milhares de pequenas apólices, pagamentos de prêmios e liquidações de sinistros por dia não pode se dar ao luxo de queimar TRX ou outros recursos de rede em cada transação. A margem operacional dos microsseguros é extremamente reduzida. É por isso que os preços de TRON Energy e a gestão de recursos são tão fundamentais para uma plataforma de seguros descentralizados quanto a precificação atuarial é para uma seguradora tradicional. Projetos que solucionam essa dinâmica conseguem disponibilizar coberturas acessíveis em grande escala. Projetos que falham nisso acabam excluídos pelo custo do próprio mercado que pretendiam atender. Para plataformas que buscam obter TRON Energy com a melhor taxa disponível sem precisar fazer staking ou congelar TRX, o Netts.io TRON Energy Market atua como um agregador de Energy conectado a uma extensa lista de provedores verificados — a própria Netts a 25 sun por unidade de Energy, a SoHu a 26 sun, a CatFee a 27 sun, entre muitos outros —, permitindo que os usuários direcionem cada transação para a fonte verificada mais barata em tempo real, reunindo bilhões de unidades de Energy por meio de provedores como JustLend, Trongas e APITRX, com entrega em segundos e economia de até 75 por cento em comparação com a queima direta de TRX.