क्रिप्टो और बीमा: सबसे बड़ी समस्याएं और बाधाएं
क्रिप्टो बीमा जितना दिखता है उससे कहीं अधिक कठिन क्यों है — विनियामक अनिश्चितता, ऑरेकल जोखिम, एक्चुरियल डेटा की कमी, पूंजी की संवेदनशीलता और क्षतिपूर्ति का अभाव।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
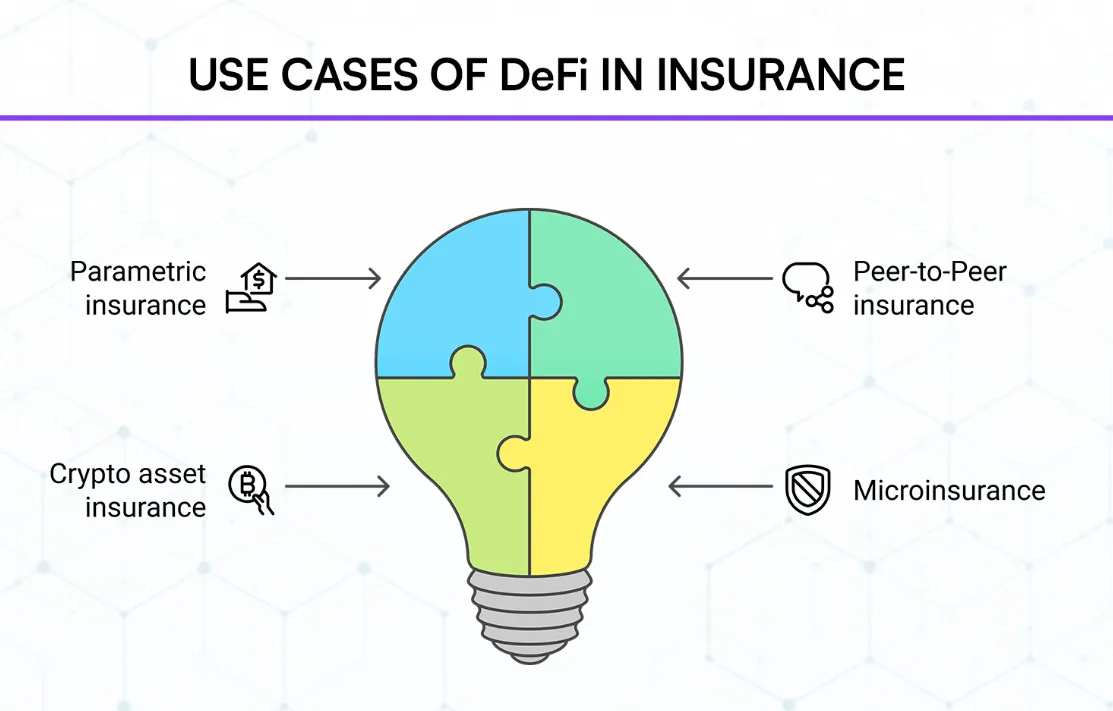
इस विषय पर पिछला लेख, Crypto and Insurance: New Wave, एक आशावादी दृष्टिकोण प्रस्तुत करता है: क्लेम एडजस्टर्स की जगह लेते स्मार्ट कॉन्ट्रैक्ट्स, सेकंडों में होने वाले पैरामीट्रिक पेआउट्स, कॉर्पोरेट बिचौलियों को हटाने वाले पीयर-टू-पीयर पूल्स, और कुल मिलाकर एक अधिक पारदर्शी तथा सुलभ बाजार। यह लेख उन सभी के लिए पढ़ने लायक है जो यह जानने के लिए उत्सुक हैं कि ये विचार गंभीर पूंजी और उत्कृष्ट प्रतिभा को क्यों आकर्षित करते हैं। यह लेख बातचीत के उस हिस्से के लिए है जो इसके बाद आता है — जब उत्साह का सामना बाधाओं से होता है, और सवाल यह नहीं रह जाता कि क्या क्रिप्टो बीमा संभव है, बल्कि यह बन जाता है कि क्या यह उस कठिन दौर से बच सकता है जिससे हर नए वित्तीय उत्पाद को अंततः गुजरना पड़ता है।
यह आशावाद गलत नहीं है। इसकी कार्यप्रणाली काम करती है। समस्या यह है कि बीमा, एक उद्योग के रूप में, मानवता द्वारा बनाए गए सबसे सावधानीपूर्वक तैयार किए गए वित्तीय बुनियादी ढांचों में से एक है — जो रूढ़िवादी तर्कों, संचित नियमों और कठिन अनुभवों से भरे पाठों से परिपूर्ण है, जिन्हें क्रिप्टो-मूल परियोजनाएं अक्सर तभी समझ पाती हैं जब वे इनसे टकराती हैं। बाधाएं सैद्धांतिक नहीं हैं। वे दर्जनों ऐसी परियोजनाओं का वास्तविक अनुभव हैं जिन्होंने आत्मविश्वास के साथ शुरुआत की, वास्तविक दुनिया की मुश्किलों का सामना किया, और फिर या तो दिशा बदली, पीछे हटीं, या चुपचाप बंद हो गईं। संभावित लाभ को समझने से अधिक महत्वपूर्ण इन बाधाओं को समझना है, क्योंकि लाभ केवल उन्हीं परियोजनाओं को मिल सकता है जो इन बाधाओं से पार पा सकें।
नियामकीय भूलभुलैया जिसे किसी ने मैप नहीं किया
बीमा विनियमन इस तरह से खंडित है कि उद्योग के भीतर के लोग भी इससे निराश हो जाते हैं। अकेले संयुक्त राज्य अमेरिका में, प्रत्येक राज्य का अपना बीमा आयुक्त, अपने लाइसेंसिंग नियम, अपनी पूंजी आवश्यकताएं और अपने उपभोक्ता संरक्षण कानून हैं। देश भर में कवरेज प्रदान करने वाला एक पारंपरिक बीमाकर्ता सभी पचास राज्यों में लाइसेंस प्राप्त करने में वर्षों और करोड़ों डॉलर खर्च करता है। इसके विपरीत, एक क्रिप्टो-मूल बीमा परियोजना आमतौर पर बहुत हल्के कानूनी दायरे के साथ एक ही क्षेत्राधिकार में शुरू होती है, और फिर इंटरनेट के जरिए कहीं से भी उपयोगकर्ताओं को आकर्षित करती है, बिना इस बात पर अधिक ध्यान दिए कि वे उपयोगकर्ता वास्तव में कहां रहते हैं।
यह तब तक काम करता है जब तक कि समस्याएं शुरू न हों। उपयोगकर्ता के गृह क्षेत्राधिकार के नियामक किसी समय यह निर्णय ले सकते हैं कि परियोजना उनके नागरिकों को बिना लाइसेंस के बीमा बेच रही है। इसके दंड काफी भारी हो सकते हैं। उपायों में जबरन संचालन बंद कराना शामिल हो सकता है। अंतर्निहित तकनीक सही होने के बावजूद प्रतिष्ठा को पहुंचने वाला नुकसान किसी परियोजना को समाप्त करने के लिए पर्याप्त हो सकता है। 2020 के दशक की शुरुआत में कई विकेंद्रीकृत बीमा पहलों ने पाया कि अनुपालन समीक्षाओं में उन जोखिमों का खुलासा होने के बाद, जिनका उन्होंने अनुमान नहीं लगाया था, उन्होंने विशेष राज्यों या देशों के उपयोगकर्ताओं को चुपचाप जियो-ब्लॉक कर दिया। जियो-ब्लॉकिंग समस्या के एक हिस्से को तो हल करती है लेकिन इसके मूल मूल्य प्रस्ताव को कमजोर करती है — मूल विचार वैश्विक अनुमति-रहित (permissionless) पहुंच का था, और व्यावहारिक वास्तविकता यह है कि वैश्विक अनुमति-रहित पहुंच एक विनियामक टाइम बम बन सकती है।
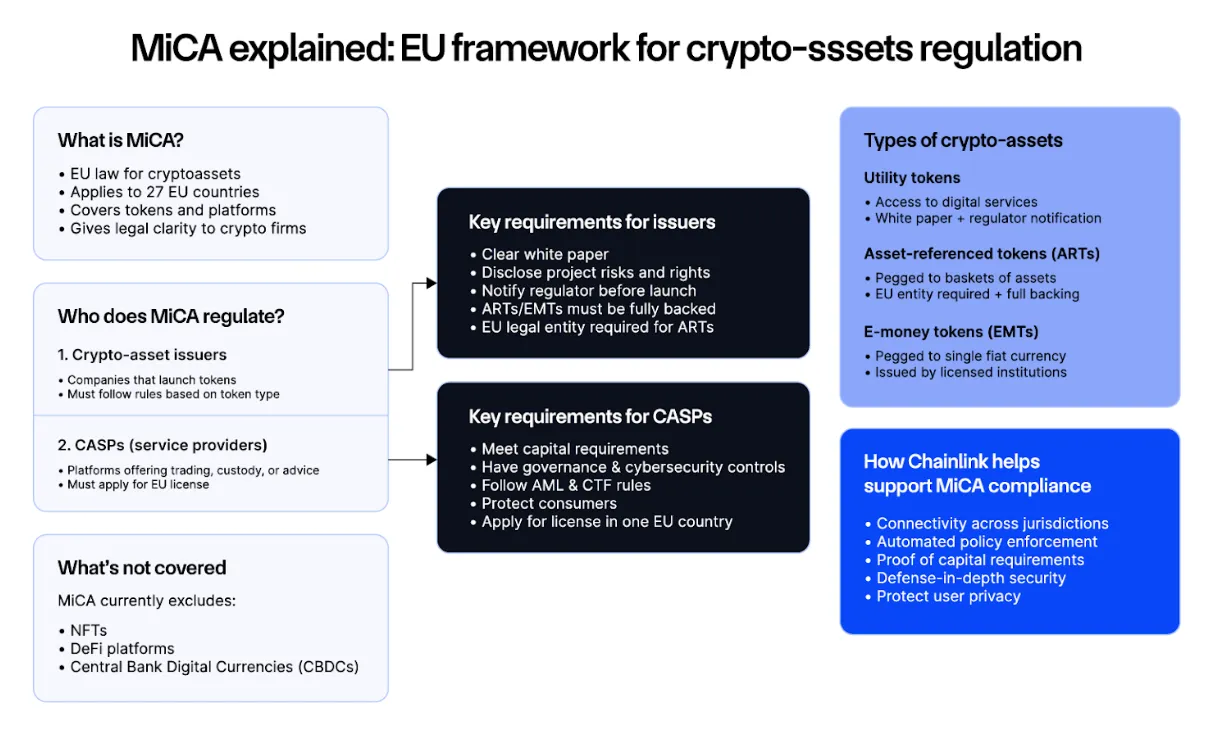
यूरोपीय संघ के MiCA ढांचे ने, जिसे दशक की शुरुआत में अंतिम रूप दिया गया था और अब लागू किया गया है, जटिलता की एक और परत जोड़ दी है। MiCA सीधे बीमा को नियंत्रित नहीं करता है, लेकिन यह हर संबंधित गतिविधि — टोकन जारी करना, स्टेबलकॉइन संचालन, कस्टडी — को इस तरह से प्रभावित करता है जिससे यह सीमित हो जाता है कि एक क्रिप्टो बीमा परियोजना खुद को कैसे संरचित कर सकती है। यूरोप में काम करने वाली परियोजनाओं को अब यह विचार करने की आवश्यकता है कि क्या उनका टोकन MiCA के तहत एक वित्तीय साधन है, क्या उनकी पूल पूंजी ई-मनी के रूप में योग्य है, और क्या उनकी सीमा-पार गतिविधियां ऐसी लाइसेंसिंग आवश्यकताओं को ट्रिगर करती हैं जिनके लिए उन्होंने बजट नहीं बनाया था। अनुपालन का खर्च स्वयं प्रोटोकॉल बनाने के इंजीनियरिंग खर्च से आसानी से अधिक हो सकता है।
एशियाई नियामकों ने अलग-अलग दृष्टिकोण अपनाए हैं। सिंगापुर और हांगकांग औपचारिक सैंडबॉक्स कार्यक्रमों की ओर बढ़े हैं जो निगरानी के तहत क्रिप्टो बीमा प्रयोगों की अनुमति देते हैं, इस समझ के साथ कि सफल परियोजनाओं को अंततः पूर्ण लाइसेंसिंग में स्थानांतरित होना होगा। चीन ने प्रभावी रूप से दरवाजे पूरी तरह से बंद कर दिए हैं। जापान का अपना जटिल ढांचा है जो दोनों दृष्टिकोणों के तत्वों को जोड़ता है। विभिन्न क्षेत्रों में काम करने की कोशिश करने वाली किसी भी परियोजना को अनुपालन व्यवस्थाओं के एक ऐसे पेचवर्क से जूझना पड़ता है जो उस इंजीनियरिंग ध्यान को खा जाता है जिसे वास्तविक उत्पाद पर बेहतर ढंग से लगाया जा सकता था।
ऑरेकल समस्या और भरोसे का एकल बिंदु
पैरामीट्रिक बीमा — वह मॉडल जिसे अक्सर क्रिप्टो बीमा के सबसे बेहतरीन अनुप्रयोग के रूप में सराहा जाता है — पूरी तरह से ऑरेकल्स (oracles) पर निर्भर करता है, वे सेतु जो वास्तविक दुनिया के डेटा को स्मार्ट कॉन्ट्रैक्ट्स में भेजते हैं। जब कोई फ्लाइट डिले पॉलिसी एविएशन डेटा के आधार पर भुगतान करती है, तो ऑरेकल उस डेटा का स्रोत होता है। जब फसल बीमा अनुबंध किसानों को भुगतान करता है क्योंकि वर्षा एक सीमा से कम हुई थी, तो ऑरेकल उस वर्षा माप का स्रोत होता है। स्मार्ट कॉन्ट्रैक्ट केवल उतना ही भरोसेमंद होता है जितना कि उसे डेटा प्रदान करने वाला ऑरेकल।
तकनीकी शब्दों में, यह क्रिप्टो बीमा में सबसे बड़ी अनसुलझी समस्या है। ब्लॉकचेन को स्वयं कोई भी सत्यापित कर सकता है, स्मार्ट कॉन्ट्रैक्ट का ऑडिट किया जा सकता है और उसे अपरिवर्तनीय बनाया जा सकता है, लेकिन ऑरेकल एक बाहरी प्रणाली बना रहता है जिसे भ्रष्ट, हेरफेर या केवल गलत किया जा सकता है। 2020 के दशक में कई ऑरेकल विफलताओं ने DeFi प्रोटोकॉल से सैकड़ों मिलियन डॉलर खाली कर दिए, इसलिए नहीं कि स्मार्ट कॉन्ट्रैक्ट्स टूटे हुए थे, बल्कि इसलिए कि जिन प्राइस फीड्स पर वे निर्भर थे, उनमें हेरफेर किया गया था। इन हमलों के बीमा संस्करण और भी अधिक संवेदनशील हैं — एक हेरफेर किया गया मौसम ऑरेकल बड़े पैमाने पर स्वचालित भुगतान को ट्रिगर कर सकता है जो रातोंरात एक पूल को खाली कर देता है, जिसमें कोई भी पारंपरिक धोखाधड़ी जांचकर्ता फंड को पुनर्प्राप्त करने में सक्षम नहीं होता है।
उद्योग की प्रतिक्रिया ऑरेकल नेटवर्क — Chainlink, Pyth, RedStone और अन्य — बनाने की रही है जो विफलता के किसी भी एकल बिंदु के जोखिम को कम करने के लिए कई स्रोतों से डेटा एकत्र करते हैं। ये प्रणालियां एकल स्रोत पर निर्भर रहने से वास्तव में बेहतर हैं। वे अभेद्य नहीं हैं। कई ऑरेकल प्रदाताओं पर एक समन्वित हमला, हालांकि महंगा है, असंभव नहीं है। एकत्रीकरण तर्क (aggregation logic) में एक खामी गलत आउटपुट उत्पन्न कर सकती है, भले ही व्यक्तिगत डेटा स्रोत ईमानदार हों। और ऑरेकल नेटवर्क स्वयं शुल्क लेते हैं, जो बीमा उत्पाद की लागत संरचना को प्रभावित करता है जिसे वे सक्षम करते हैं।
विवादित घटनाओं की समस्या भी है। एक उड़ान में 119 मिनट की देरी होती है — क्या इसे दो घंटे की देरी माना जाए या नहीं? वर्षा का माप बिल्कुल सीमा (threshold) पर आता है — क्या पेआउट ट्रिगर होना चाहिए? स्मार्ट कॉन्ट्रैक्ट्स इन सीमांत मामलों (edge cases) को उसी तर्क के अनुसार संभालते हैं जो परिनियोजन (deployment) के समय उनमें लिखा गया था। पारंपरिक बीमाकर्ता निर्णय के माध्यम से उन्हें संभालते हैं, जो धीमा है लेकिन अस्पष्टता को संभालने में सक्षम है। शुद्ध पैरामीट्रिक मॉडल गति के लिए लचीलेपन का त्याग करता है और खुद को वास्तविक दावों की उलझनों को समायोजित करने में असमर्थ पाता है, जबकि प्रक्रिया में मानवीय निर्णय को वापस जोड़ने का कोई भी प्रयास ठीक उन्हीं अकुशलताओं को फिर से पेश करता है जिन्हें खत्म करने के लिए इस मॉडल को बनाया गया था।
जहां एक्चुरियल तालिकाएं मौजूद ही नहीं हैं
बीमा मूल्य निर्धारण (pricing) एक मात्रात्मक विषय है। एक्चुअरी अपना करियर इस बात के मॉडल बनाने में बिताते हैं कि विशेष घटनाएं कितनी बार होती हैं, उनके होने पर नुकसान कितना गंभीर होता है, और कवरेज की कीमत कैसे तय की जाए ताकि प्रीमियम अपेक्षित भुगतान के साथ-साथ परिचालन लागत और उचित लाभ मार्जिन को कवर कर सके। पारंपरिक बीमा में इन मॉडलों के आधारभूत आंकड़े अक्सर दशकों या सदियों तक फैले होते हैं। जीवन बीमा के लिए मृत्यु दर तालिकाएं, ऑटो कवरेज के लिए दुर्घटना के आंकड़े, संपत्ति के लिए मौसम का डेटा — यह सब पीढ़ियों से एकत्र, परिष्कृत और मान्य किया गया है।
क्रिप्टो-मूल जोखिमों का ऐसा कोई इतिहास नहीं है। एक स्मार्ट कॉन्ट्रैक्ट का कितनी बार शोषण (exploit) होता है? एक विशेष स्टेबलकॉइन कितनी बार डी-पेग होता है? एक बड़ा एक्सचेंज कितनी बार हैक होता है? इनमें से कई सवालों का सच्चा जवाब यह है कि हम बस नहीं जानते क्योंकि डेटासेट इतना छोटा और अधूरा है कि वह सार्थक एक्चुरियल मॉडलिंग का समर्थन नहीं कर सकता।
स्मार्ट कॉन्ट्रैक्ट जोखिम को कवर करने वाले DeFi बीमा प्रोटोकॉल अनिवार्य रूप से संभावनाओं के बारे में अनुमान लगा रहे हैं, उन अनुमानों को वास्तविक रूप से हुई छोटी संख्या में घटनाओं के आधार पर जांच रहे हैं, और नया डेटा आने पर समायोजन कर रहे हैं। यह एक्चुरियल साइंस के समान नहीं है।
मूल्य निर्धारण की विसंगतियां अनुमानित तरीकों से सामने आती हैं। जाने-माने, अच्छी तरह से ऑडिट किए गए प्रोटोकॉल के लिए कवरेज की कीमत कम आंकी जाती है क्योंकि दृश्य ट्रैक रिकॉर्ड सुरक्षित दिखता है, जबकि वास्तव में प्रोटोकॉल में अव्यक्त कमजोरियां हो सकती हैं जिन्हें अभी तक खोजा नहीं गया है। नए प्रोटोकॉल के लिए कवरेज की कीमत अधिक रखी जाती है क्योंकि इतिहास की कमी को बढ़े हुए जोखिम के रूप में माना जाता है, भले ही वास्तविक जोखिम उन पुराने प्रोटोकॉल की तुलना में कम हो सकता है जिनके पास अधिक ऐतिहासिक एक्सपोजर है। बाजार में इन अंतरों को सटीक रूप से मापने के लिए सूचना का घनत्व नहीं है, और प्रदाताओं के पास किसी भी दिशा में गलत होने पर नुकसान झेलने के लिए पूंजी की गहराई नहीं है।
इसके साथ सहसंबद्ध जोखिम (correlated risk) की समस्या को भी जोड़ें। पारंपरिक बीमा इसलिए काम करता है क्योंकि जोखिम अधिकतर असंबंधित होते हैं — आपकी कार दुर्घटना का मेरे घर में लगी आग से कोई संबंध नहीं है, और एक क्षेत्र में बाढ़ से दूसरे क्षेत्र में भूकंप नहीं आता है। क्रिप्टो जोखिम गहराई से सहसंबद्ध हैं। जब बाजार गिरता है, तो हर प्रोटोकॉल का कोलैटरल अनुपात एक साथ बिगड़ जाता है। जब एक प्रमुख ब्रिज हैक हो जाता है, तो उस ब्रिज के विभिन्न पहलुओं को कवर करने वाले कई बीमा पूल एक साथ भुगतान करते हैं। जब एक स्टेबलकॉइन डी-पेग होता है, तो उस स्टेबलकॉइन में मूल्यांकित प्रत्येक पूल उस समय मूल्य खो देता है जब भुगतान की आवश्यकता होने की सबसे अधिक संभावना होती है। यह सहसंबंध बीमा पूलिंग के बुनियादी गणित को कमजोर करता है और यही कारण है कि पारंपरिक बीमाकर्ता पर्याप्त प्रीमियम की पेशकश के बावजूद क्रिप्टो जोखिमों को अंडरराइट करने में बेहद सतर्क रहते हैं।
पूंजी का सवाल जिसका कोई जवाब नहीं देना चाहता
एक पारंपरिक बीमा कंपनी को अपेक्षित भुगतान से काफी अधिक पूंजी भंडार रखने की आवश्यकता होती है। इसका गणित रूढ़िवादी है, नियम इसे लागू करते हैं, और इसका परिणाम यह होता है कि जब कोई बड़ी घटना बड़े नुकसान का कारण बनती है, तब भी बीमाकर्ता भुगतान कर सकता है। विकेंद्रीकृत बीमा पूल एक अलग मॉडल पर काम करते हैं: पूल प्रतिभागी प्रीमियम आय के बदले पूंजी लगाते हैं, और पूल दावों के उत्पन्न होने पर उनका भुगतान करता है। जब पूल खाली हो जाता है, तो पूल समाप्त हो जाता है।
व्यावहारिक दृष्टि से, यह पारंपरिक बीमा की तुलना में बहुत अधिक नाजुक संरचना है। 2020 के दशक के दौरान कई विकेंद्रीकृत पूलों ने खुद को इस अजीब स्थिति में पाया कि उन्होंने अपनी पूंजी की क्षमता से कहीं अधिक कवरेज जारी कर दिया था, और फिर सहसंबद्ध दावों के एक समूह का अनुभव किया जिसने पूल को पूरी तरह समाप्त कर दिया। पॉलिसीधारकों को अधिक से अधिक आंशिक भुगतान ही प्राप्त हुआ। पूल प्रतिभागियों ने अपनी पूंजी को गायब होते देखा। इस प्रतिष्ठात्मक नुकसान ने व्यापक श्रेणी को प्रभावित किया और कई असंबंधित परियोजनाओं में भागीदारी को कम कर दिया।
पुनर्बीमा (reinsurance) का प्रश्न इस पहेली का सबसे अविकसित हिस्सा है। पारंपरिक बीमा में, पुनर्बीमाकर्ता — ऐसी कंपनियां जिनका पूरा व्यवसाय बीमाकर्ताओं को विनाशकारी नुकसान से बचाना है — अंतिम बैकस्टॉप प्रदान करते हैं।
Munich Re, Swiss Re, और कुछ अन्य कंपनियां विश्व स्तर पर इसे संभालती हैं। क्रिप्टो बीमा में, विकेंद्रीकृत पुनर्बीमा पूलों का प्रस्ताव रखा गया है और प्रयोग किए गए हैं, लेकिन प्रमुख घटनाओं को वास्तविक रूप से बैकस्टॉप करने के लिए आवश्यक पैमाना अभी तक इकोसिस्टम में मौजूद नहीं है। पूंजी खंडित है, अंडरराइटिंग मानक असंगत हैं, और सबसे बड़े पूल अभी भी इतने छोटे हैं कि एक भी विनाशकारी घटना उन्हें पूरी तरह से समाप्त कर सकती है।
यह एक अजीब संतुलन बनाता है जहां विकेंद्रीकृत बीमा मध्यम, लगातार दावों के लिए अच्छी तरह से सेवा कर सकता है लेकिन दुर्लभ, गंभीर घटनाओं के लिए विश्वसनीय रूप से कवरेज प्रदान करने के लिए संघर्ष करता है, जो वास्तव में वे स्थितियां हैं जिनके लिए बीमा की सबसे अधिक आवश्यकता होती है। जो ग्राहक विकेंद्रीकृत पूल से स्मार्ट कॉन्ट्रैक्ट कवरेज पॉलिसी खरीदता है, उसे एक छोटी घटना होने पर तुरंत भुगतान मिल सकता है, लेकिन यदि कोई बड़ा हमला एक साथ कई प्रोटोकॉल को नुकसान पहुंचाता है, तो भुगतान करने की पूल की क्षमता ठीक उसी समय ध्वस्त हो जाती है जब मांग सबसे अधिक होती है।
कोड गलत होने पर क्षतिपूर्ति (Recourse) का अभाव
पारंपरिक बीमा एक अंतर्निहित वादा रखता है जो पॉलिसी दस्तावेज़ से परे जाता है। यदि बीमाकर्ता आपके साथ गलत करता है, तो आप मुकदमा कर सकते हैं। यदि बीमाकर्ता दिवालिया हो जाता है, तो राज्य गारंटी फंड आपके दावे के एक हिस्से की रक्षा करते हैं। यदि बीमाकर्ता दुर्भावनापूर्ण व्यवहार करता है, तो नियामकों के पास कार्रवाई की शक्ति होती है। उपभोक्ता संरक्षण का पूरा ढांचा एक सदी के कानून, केस लॉ और संस्थागत विकास के माध्यम से बनाया गया है।
विकेंद्रीकृत बीमा में ऐसा बहुत कम है। यदि कोई स्मार्ट कॉन्ट्रैक्ट गलत तरीके से निष्पादित होता है, तो मुकदमा करने के लिए कोई इकाई नहीं होती — प्रोटोकॉल ही इकाई है, और वह इकाई कोड है। यदि किसी बग के कारण पूल समाप्त हो जाता है, तो पॉलिसीधारकों के पास सहारा लेने के लिए कोई सरकारी गारंटी फंड नहीं होता है। यदि दावों को नियंत्रित करने वाला DAO दुर्भावना से काम करता है, तो विवाद समाधान तंत्र वही होते हैं जो प्रोटोकॉल का गवर्नेंस अनुमति देता है, जो धीमा, अपारदर्शी या सबसे बड़े टोकन धारकों के प्रति पक्षपाती हो सकता है। कानूनी उपाय की कमी को कभी-कभी एक विशेषता के रूप में प्रस्तुत किया जाता है — आखिरकार सिस्टम ट्रस्टलेस है — लेकिन बीमा खरीदने वाले सामान्य उपयोगकर्ताओं के लिए, किसी सुरक्षा तंत्र का न होना ही कुछ गलत होने पर इस उत्पाद को अनाकर्षक बना देता है।
यह समस्या संरचनात्मक है और उन सिद्धांतों को छोड़े बिना इसे हल करना कठिन है जो विकेंद्रीकृत बीमा को विशिष्ट बनाते हैं। पारंपरिक विवाद समाधान को जोड़ने से वकील, अदालतें और देरी फिर से सामने आ जाती हैं जिन्हें मॉडल द्वारा समाप्त किया जाना था। सरकारी गारंटी कार्यक्रमों को जोड़ने के लिए परियोजनाओं को उन नियामक ढांचों के अधीन होना पड़ता है जिनसे वे बचने की कोशिश कर रहे थे। बीमा के ऊपर बीमा जोड़ने से एक अंतहीन सिलसिला शुरू होता है जिसे कोई भी फंड करने को तैयार नहीं है। इसका परिणाम एक ऐसा बाजार है जहां उत्पाद तब शानदार ढंग से काम करते हैं जब कुछ भी गलत नहीं होता है, लेकिन कुछ भी गलत होते ही वे बेहद निराशाजनक हो जाते हैं।
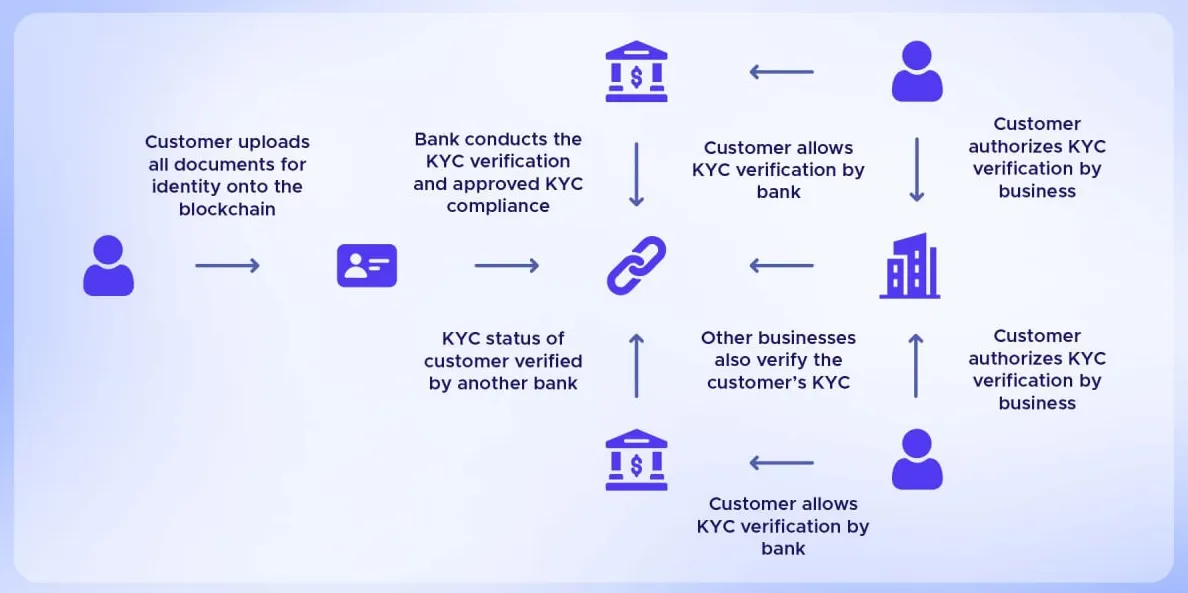
KYC और पहचान एक संबंधित चुनौती पेश करते हैं। कई विकेंद्रीकृत बीमा परियोजनाएं छद्म नाम (pseudonymous) से भागीदारी की अनुमति देती हैं, जो उनके आकर्षण का हिस्सा है — गोपनीयता, कम रुकावट, त्वरित ऑनबोर्डिंग। लेकिन अधिकांश क्षेत्राधिकारों में धन शोधन निवारण (AML) नियमों के तहत बीमाकर्ताओं को अपने ग्राहकों की पहचान करना आवश्यक होता है, और कर प्राधिकरण यह जानना चाहते हैं कि पेआउट कौन प्राप्त कर रहा है। छद्म नाम से भागीदारी और विनियामक अनुपालन के बीच का तनाव अनसुलझा है, और जो परियोजनाएं कुछ सीमाओं पर KYC जोड़कर संतुलन साधने का प्रयास करती हैं, वे अंततः ऐसा उत्पाद पेश करती हैं जो न तो पूरी तरह से विकेंद्रीकृत होता है और न ही पूरी तरह से अनुपालन करने वाला। धोखाधड़ी का पता लगाना विशेष रूप से कठिन हो जाता है — जब एक ही वॉलेट सेकंडों में बनाया जा सकता है और उतनी ही तेजी से छोड़ा जा सकता है, तो पॉलिसी कौन खरीद रहा है, इस पारंपरिक अंडरराइटिंग सवाल का अधिकांश अर्थ समाप्त हो जाता है।
इनमें से कोई भी बाधा लाइलाज नहीं है। गंभीर टीमों द्वारा इनमें से प्रत्येक पर काम किया जा रहा है। बेहतर ऑरेकल नेटवर्क भरोसे के एकल बिंदु की समस्या को कम कर रहे हैं। विशेष एक्चुरियल फर्में क्रिप्टो-मूल जोखिम मॉडल का निर्माण कर रही हैं जो अधिक सटीक मूल्य निर्धारण का समर्थन कर सकते हैं। पुनर्बीमा प्रयोगों में पूंजी की गहराई बढ़ रही है। कई क्षेत्राधिकारों के नियामक ऐसे ढांचे विकसित कर रहे हैं जो विकेंद्रीकृत बीमा को दबाने के बजाय समायोजित करने योग्य श्रेणी के रूप में मान्यता देते हैं। दिशा सकारात्मक है, भले ही समय सीमा अधिकांश उत्साही लोगों की शुरुआती उम्मीद से अधिक लंबी हो। व्यावहारिक रूप से इसका मतलब यह है कि क्रिप्टो बीमा के अगले कई वर्षों की विशेषता नाटकीय सफलताओं के बजाय संचित क्रमिक सुधार होंगे। जीवित रहने वाली परियोजनाएं वे होंगी जो बाधाओं को गंभीरता से लेंगी, रूढ़िवादी तरीके से निर्माण करेंगी, जहां उपयोगी हो वहां पारंपरिक ढांचों के साथ एकीकृत होंगी, और तकनीक वर्तमान में जो प्रदान कर सकती है उससे अधिक का वादा करने के प्रलोभन का विरोध करेंगी।
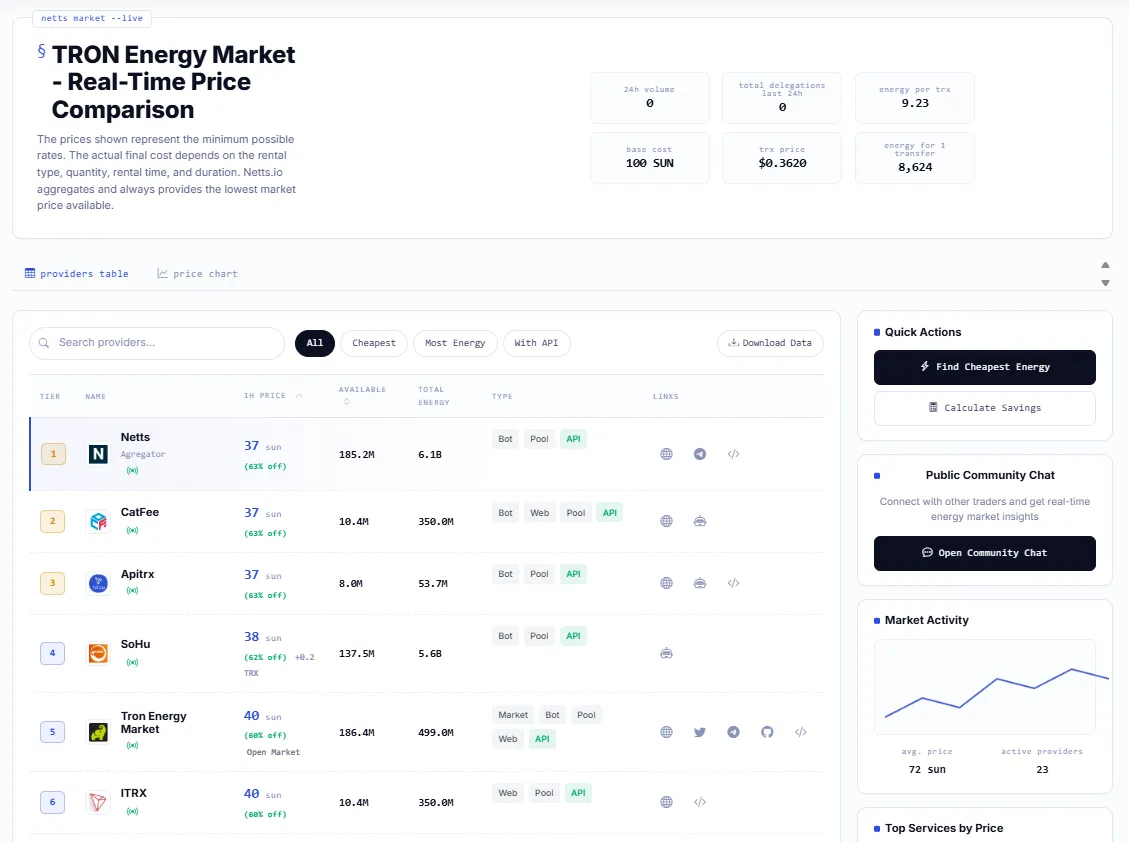
इस सब के पीछे लागत का गैर-आकर्षक बुनियादी ढांचा प्रश्न निहित है। एक बीमा प्रोटोकॉल जो प्रतिदिन हजारों छोटी पॉलिसियों, प्रीमियम भुगतानों और क्लेम सेटलमेंट को संसाधित करता है, वह प्रत्येक लेनदेन पर TRX या अन्य नेटवर्क संसाधनों को बर्न करने का जोखिम नहीं उठा सकता है। माइक्रो-इंश्योरेंस पर परिचालन मार्जिन बहुत कम होता है। यही कारण है कि विकेंद्रीकृत बीमा प्लेटफॉर्म के लिए TRON Energy की कीमतें और संसाधन प्रबंधन उतना ही महत्वपूर्ण है जितना कि पारंपरिक बीमा के लिए एक्चुरियल मूल्य निर्धारण। जो परियोजनाएं इसे सही तरीके से संभालती हैं वे बड़े पैमाने पर किफायती कवरेज की पेशकश कर सकती हैं। जो परियोजनाएं इसमें विफल रहती हैं, वे खुद को उसी बाजार से बाहर पाती हैं जिसकी सेवा के लिए उन्हें बनाया गया था। उन प्लेटफॉर्मों के लिए जो TRX को स्टेक या फ्रीज किए बिना सर्वोत्तम उपलब्ध दर पर TRON Energy प्राप्त करना चाहते हैं, Netts.io TRON Energy Market सत्यापित प्रदाताओं की एक लंबी सूची में Energy एग्रीगेटर के रूप में कार्य करता है — Netts स्वयं 25 sun प्रति Energy यूनिट पर, SoHu 26 sun पर, CatFee 27 sun पर, और कई अन्य — जिससे उपयोगकर्ता वास्तविक समय में प्रत्येक लेनदेन को सबसे सस्ते सत्यापित स्रोत पर रूट कर सकते हैं, जिसमें JustLend, Trongas और APITRX सहित प्रदाताओं के माध्यम से अरबों Energy यूनिट्स का पूलिंग शामिल है, जो सेकंडों में डिलीवरी और TRX बर्न करने की तुलना में 75 प्रतिशत तक की बचत प्रदान करता है।