Krypto und Versicherungen: Die größten Probleme und Hürden
Warum Krypto-Versicherungen komplexer sind als gedacht – regulatorische Grauzonen, Orakel-Risiken, fehlende versicherungsmathematische Daten, fragile Kapitaldecken und Schutzlücken.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Der vorherige Artikel zu diesem Thema, Crypto and Insurance: New Wave, hat die optimistische Vision dargelegt: Smart Contracts, die Schadensregulierer ersetzen, parametrische Auszahlungen in Sekundenschnelle, Peer-to-Peer-Pools, die den intermediären Mittelsmann überflüssig machen, sowie ein insgesamt transparenterer und zugänglicherer Markt. Dieser Artikel lohnt sich für jeden, der verstehen möchte, warum diese Ideen substanzielles Kapital und hochkarätige Talente anziehen. Der vorliegende Beitrag widmet sich dem nächsten Kapitel der Debatte – dem Moment, in dem die Begeisterung auf die realen Hürden trifft. Hier geht es nicht mehr darum, ob Krypto-Versicherungen technisch machbar sind, sondern ob sie den Härtetest überstehen können, dem sich jedes neuartige Finanzprodukt früher oder später stellen muss.
Der Optimismus ist keineswegs unbegründet. Die zugrunde liegenden Mechanismen funktionieren. Die Herausforderung besteht vielmehr darin, dass die traditionelle Assekuranz zu den am feinsten austarierten Finanzinfrastrukturen der Menschheit gehört – geprägt von konservativer Risikobewertung, über Jahrzehnte gewachsenen Regulierungen und mühsam erlernten Lektionen, auf die krypto-native Initiativen oft erst stoßen, wenn sie darüber stolpern. Diese Hindernisse sind nicht theoretischer Natur. Sie spiegeln die tatsächlichen Erfahrungen von Dutzenden Projekten wider, die voller Zuversicht starteten, an realen Reibungspunkten scheiterten und daraufhin entweder umstrukturieren, sich zurückziehen oder ihren Betrieb geräuschlos einstellen mussten. Diese Hindernisse zu verstehen, ist weitaus entscheidender, als allein das Potenzial im Blick zu haben – denn dieses Potenzial erschließt sich nur jenen Projekten, die diesen Parcours erfolgreich meistern.
Das regulatorische Labyrinth ohne Kompass
Die Regulierung des Versicherungswesens ist in einem Maße fragmentiert, das selbst Branchenkenner vor enorme Herausforderungen stellt. Allein in den USA verfügt jeder Bundesstaat über einen eigenen Versicherungsbeauftragten, eigene Zulassungsrichtlinien, eigene Kapitalanforderungen und eigene Verbraucherschutzgesetze. Ein traditioneller Assekuranzkonzern, der seine Policen landesweit anbieten will, investiert Jahre und zig Millionen Dollar, um die entsprechenden Lizenzen in sämtlichen 50 Bundesstaaten zu erlangen. Ein krypto-natives Versicherungsprojekt hingegen startet üblicherweise in einer einzigen Rechtsordnung mit minimalem administrativem Aufwand und gewinnt anschließend weltweit über das Internet Kunden, ohne genauer zu analysieren, wo diese Nutzer tatsächlich steuerlich oder rechtlich ansässig sind.
Das funktioniert so lange, bis es nicht mehr funktioniert. Früher oder später können Aufsichtsbehörden aus dem Heimatland des Nutzers zu dem Schluss kommen, dass das Projekt unlizenzierte Versicherungsgeschäfte an ihre Bürger vertreibt. Die verhängten Strafen können beträchtlich sein; zu den Maßnahmen gehört mitunter die erzwungene Liquidation. Der daraus resultierende Reputationsschaden reicht oft aus, um ein Projekt vollständig zum Erliegen zu bringen – selbst wenn die Technologie dahinter fehlerfrei war. Zahlreiche dezentrale Versicherungsinitiativen sahen sich Anfang der 2020er-Jahre dazu gezwungen, Nutzer aus bestimmten Regionen oder Staaten mittels Geo-Blocking stillschweigend auszuschließen, nachdem interne Compliance-Prüfungen unvorhergesehene Risiken offengelegt hatten. Das Geo-Blocking löst zwar einen Teil dieses Problems, untergräbt jedoch das ursprüngliche Kernversprechen: der weltweite, erlaubnisfreie Zugang. In der Praxis kann sich genau dieser permissionless Zugang als regulatorische Zeitbombe entpuppen.
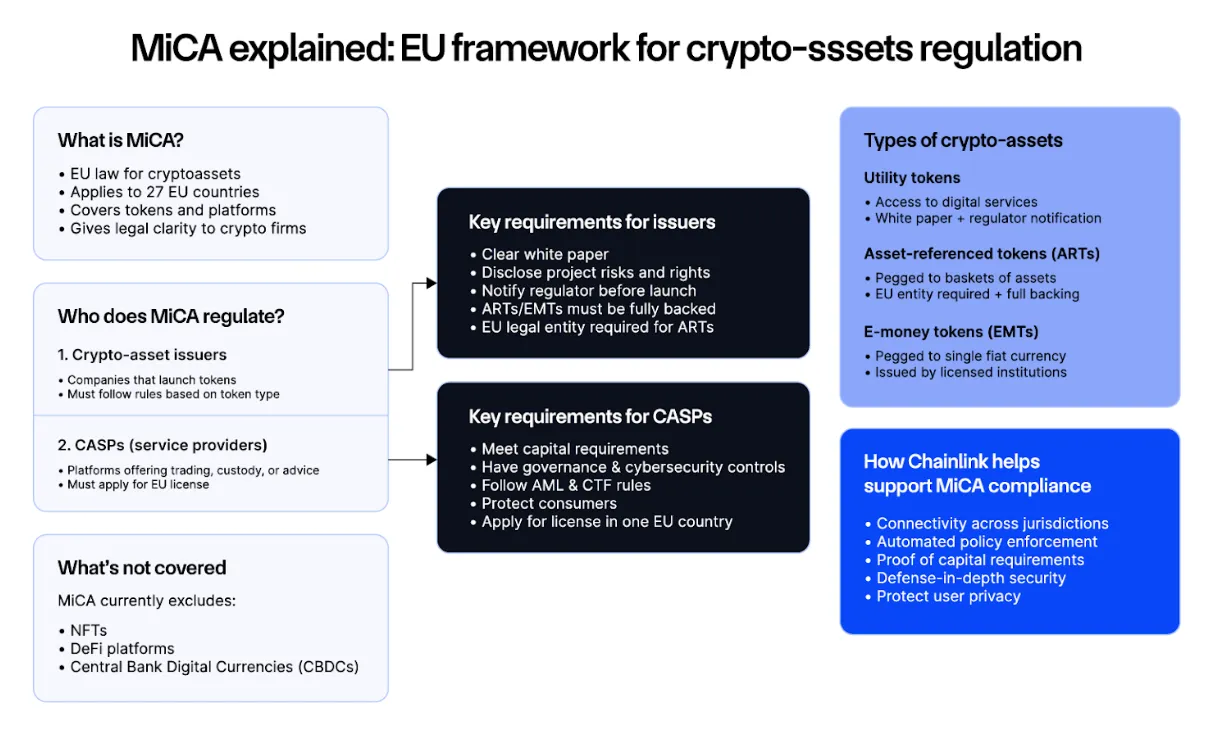
Das MiCA-Regelwerk der Europäischen Union, das Anfang des Jahrzehnts finalisiert wurde und inzwischen in Kraft ist, sorgt für eine zusätzliche Ebene an Komplexität. Zwar reguliert MiCA Versicherungen nicht direkt, erfasst aber sämtliche angrenzenden Kernbereiche – von der Token-Emission über Stablecoin-Transaktionen bis hin zur Verwahrung –, was den strukturellen Spielraum krypto-nativer Versicherungsprojekte stark einschränkt. Projekte, die in Europa aktiv sind, müssen nun sorgfältig evaluieren, ob ihr nativer Token unter MiCA als Finanzinstrument eingestuft wird, ob ihr Pool-Kapital als E-Geld gilt und ob ihre grenzüberschreitenden Aktivitäten ungeplante Lizenzpflichten auslösen. Der finanzielle und operative Aufwand für Compliance kann den technischen Entwicklungsaufwand für das eigentliche Protokoll mühelos übersteigen.
Die asiatischen Regulierungsbehörden wählen unterschiedliche Ansätze. Singapur und Hongkong haben offizielle Sandbox-Programme etabliert, die kontrollierte Experimente mit Krypto-Versicherungen unter Aufsicht ermöglichen – verknüpft mit der Maßgabe, dass erfolgreiche Projekte später in eine reguläre Volllizenzierung überführt werden müssen. China hat diesen Markt faktisch vollständig geschlossen. Japan wiederum verfügt über ein detailliertes eigenes Rahmenwerk, das Aspekte beider Ansätze kombiniert. Für jedes Projekt, das eine länderübergreifende Präsenz anstrebt, entsteht so ein extrem heterogenes Compliance-Mosaik, das erhebliche Entwicklerkapazitäten bindet, die eigentlich für die Weiterentwicklung des Produkts benötigt würden.
Das Orakel-Problem und der Single Point of Trust
Parametrische Versicherungen – oft als das Paradebeispiel für den Mehrwert von Krypto-Policen gefeiert – hängen elementar von Orakeln ab: jenen Schnittstellen, die reale Daten von außen in Smart Contracts einspeisen. Wird eine Entschädigung bei Flugverspätungen auf Basis von Luftfahrtdaten automatisiert ausgezahlt, fungiert ein Orakel als Datenquelle. Zahlt eine Ernteausfallpolice Landwirten Geld aus, weil die Niederschlagsmenge unter einen definierten Schwellenwert gesunken ist, liefert ein Orakel diese meteorologischen Messwerte. Ein Smart Contract ist folglich immer nur so zuverlässig wie das Orakel, das ihn mit Daten versorgt.
Aus technischer Sicht stellt dies das größte ungelöste Problem im Krypto-Versicherungssektor dar. Die Blockchain selbst lässt sich von jedermann transparent auditieren, der Smart Contract kann unabhängig geprüft und unveränderlich gestaltet werden – das Orakel jedoch bleibt ein externes System, das kompromittiert, manipuliert werden oder schlicht fehlerhafte Daten übermitteln kann. Mehrere Orakel-Zwischenfälle in den 2020er-Jahren führten in DeFi-Protokollen zu Verlusten in dreistelliger Millionenhöhe. Nicht etwa, weil die Smart Contracts Programmierfehler aufwiesen, sondern weil die zugrunde liegenden Preis-Feeds manipuliert wurden. Im Versicherungsbereich sind solche Angriffsvektoren noch kritischer: Ein manipuliertes Wetter-Orakel könnte eine automatische Massenauszahlung veranlassen, die einen Liquiditätspool über Nacht vollständig leert – ohne dass ein traditioneller Schadensprüfer intervenieren oder die Gelder wiederbeschaffen könnte.
Als Antwort auf diese Risiken hat die Branche dezentrale Orakel-Netzwerke aufgebaut – wie Chainlink, Pyth, RedStone und weitere –, die Daten aus einer Vielzahl unterschiedlicher Quellen bündeln, um Single Points of Failure zu minimieren. Diese Systeme stellen zweifelsohne einen deutlichen Fortschritt gegenüber einzelnen Datenquellen dar. Völlig unfehlbar sind sie dennoch nicht. Ein koordinierter Angriff auf mehrere Orakel-Anbieter ist zwar kapitalintensiv, aber keineswegs undenkbar. Eine fehlerhafte Aggregationslogik kann selbst dann unzutreffende Resultate erzeugen, wenn die einzelnen Datenquellen integer sind. Hinzu kommt, dass Orakel-Netzwerke für ihren Dienst Gebühren verlangen, was die Margen und die Kostenstruktur der darauf basierenden Versicherungsprodukte kontinuierlich belastet.
Darüber hinaus existiert das Problem von Grenzfällen und Auslegungsfragen. Ein Flug verspätet sich um exakt 119 Minuten – gilt dies als zweistündige Verspätung oder nicht? Eine Niederschlagsmessung landet punktgenau auf der definierten Auslöseschwelle – greift der Versicherungsschutz? Smart Contracts entscheiden über solche Grenzfälle strikt binär nach den Kriterien, die bei ihrer Bereitstellung im Code hinterlegt wurden. Traditionelle Assekuranzen nutzen stattdessen Schlichtungsverfahren, die zwar zeitaufwendiger sind, dafür aber Spielraum für differenzierte Bewertungen bieten. Das rein parametrische Modell tauscht Flexibilität gegen Abwicklungsgeschwindigkeit ein und stößt bei komplexen Realfällen an Grenzen. Jeder Versuch wiederum, menschliches Ermessen nachträglich wieder einzubinden, holt genau jene Ineffizienzen zurück in das System, die man eigentlich eliminieren wollte.
Wenn versicherungsmathematische Tabellen fehlen
Die Preisfindung im Versicherungswesen ist eine streng quantitative Disziplin. Aktuare widmen ihre berufliche Laufbahn der Modellierung von Eintrittswahrscheinlichkeiten spezifischer Schadensereignisse, der Ermittlung potenzieller Schadenshöhen sowie der Kalkulation von Tarifen. Ziel ist es, dass die vereinnahmten Prämien die erwarteten Auszahlungen, die laufenden Betriebskosten und eine risikoadäquate Gewinnmarge verlässlich decken. Die Datengrundlage dieser Modelle stützt sich in der traditionellen Assekuranz häufig auf Erfahrungswerte aus vielen Jahrzehnten oder gar Jahrhunderten: Sterbetafeln in der Lebensversicherung, Unfallstatistiken für Kfz-Tarife oder historische Wetteraufzeichnungen für Sachversicherungen – all diese Daten wurden über Generationen hinweg zusammengetragen, bereinigt und statistisch validiert.
Krypto-spezifische Risiken verfügen über keinerlei vergleichbare Historie. Wie oft wird ein Smart Contract tatsächlich durch Exploits kompromittiert? Wie wahrscheinlich ist der De-Pegging-Vorfall eines bestimmten Stablecoins? Wie hoch ist die statistische Frequenz, mit der eine führende Börse gehackt wird? Die ehrliche Antwort auf viele dieser Fragen lautet: Es fehlen schlicht die Daten. Die Historie ist schlicht zu kurz und die Datensätze sind zu lückenhaft, um daraus belastbare versicherungsmathematische Modelle abzuleiten.
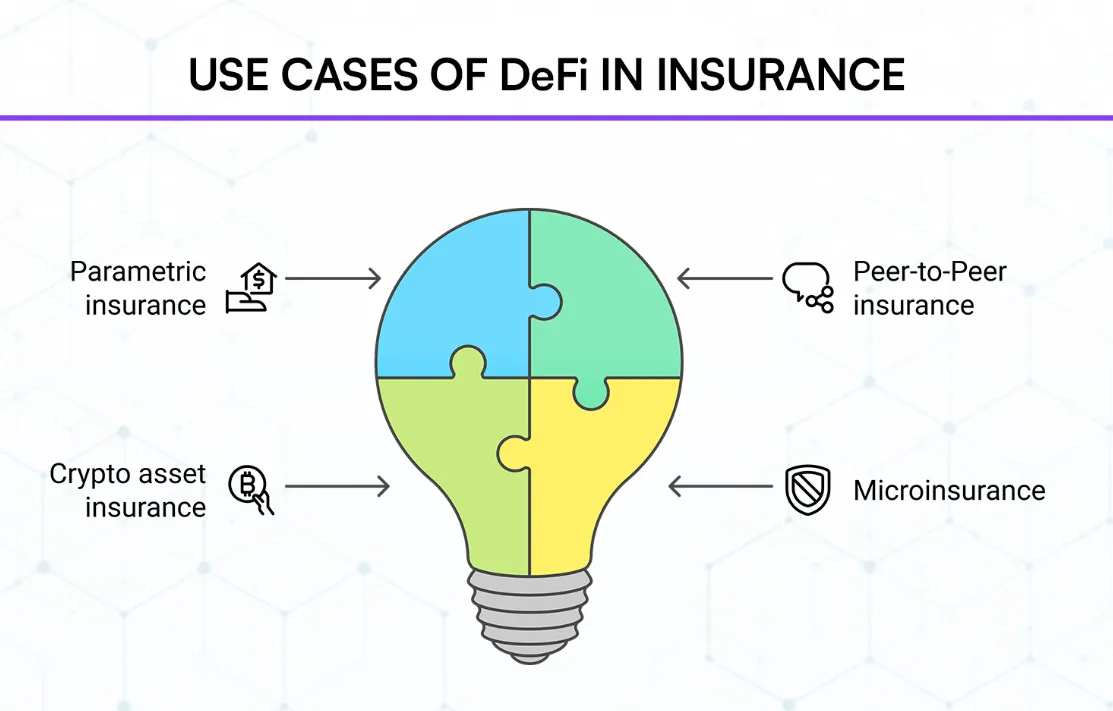
DeFi-Versicherungsprotokolle, die Smart-Contract-Risiken absichern, operieren im Grunde mit fundierten Schätzwerten. Sie kalibrieren diese Annahmen anhand der wenigen historisch dokumentierten Vorfälle und passen ihre Parameter fortlaufend an, wenn neue Vorfälle eintreten. Mit etablierter Versicherungsmathematik hat diese Vorgehensweise wenig gemein.
Die daraus resultierenden Fehlbewertungen zeigen sich in wiederkehrenden Mustern. Der Schutz für etablierte, mehrfach auditierte Protokolle wird am Markt häufig zu günstig angeboten, da der scheinbar makellose Track Record trügerische Sicherheit suggeriert – während unter der Oberfläche unentdeckte Schwachstellen schlummern können. Umgekehrt wird die Deckung für neuere Protokolle oft überteuert gehandelt, da das Fehlen historischer Werte pauschal mit einem extremen Risiko gleichgesetzt wird – selbst wenn das tatsächliche Gefahrenpotenzial geringer sein mag als bei älteren Protokollen mit deutlich größerer Angriffsfläche. Dem Markt fehlt die nötige Informationstiefe, um diese Feinheiten akkurat einzupreisen, und den Anbietern fehlt die erforderliche Kapitaldecke, um Fehleinschätzungen in die eine oder andere Richtung aufzufangen.
Erschwerend kommt das Problem korrelierter Risiken hinzu. Klassische Versicherungen funktionieren deshalb zuverlässig, weil Risiken weitgehend unkorreliert sind: Ein Autounfall steht in keinem Zusammenhang mit dem Wohnungsbrand eines Nachbarn, und eine Überschwemmung in einer Region löst keine Erdbeben in einer anderen aus. Krypto-Risiken weisen hingegen eine massive Korrelation auf. Kommt es zu einem abrupten Markteinbruch, verschlechtern sich die Besicherungsquoten über nahezu alle Protokolle hinweg zeitgleich. Wird eine zentrale Cross-Chain-Bridge gehackt, müssen mehrere Liquiditätspools, die unterschiedliche Aspekte dieser Bridge absichern, simultan Auszahlungen leisten. Verliert ein Stablecoin seine Bindung, büßt jeder auf diesen Stablecoin lautende Pool genau in jenem Augenblick an Wert ein, in dem die Wahrscheinlichkeit von Schadensforderungen am höchsten ist. Diese systemische Korrelation hebelt die mathematische Basis des Versicherungskollektivs aus und erklärt, warum etablierte Versicherer bei der Deckung von Krypto-Risiken trotz attraktiver Prämienangebote extrem zurückhaltend agieren.
Die Kapitalfrage, die niemand gerne stellt
Ein reguliertes Versicherungsunternehmen ist gesetzlich verpflichtet, erhebliche Eigenkapitalreserven vorzuhalten, die weit über den statistisch erwarteten Schadenssummen liegen. Diese Berechnungen sind strikt konservativ ausgelegt, werden von Aufsichtsbehörden engmaschig überwacht und stellen sicher, dass der Versicherer selbst bei kumulierten Großschadensereignissen voll zahlungsfähig bleibt. Dezentrale Versicherungspools basieren auf einer gänzlich anderen Struktur: Liquiditätsgeber hinterlegen Kapital im Pool, um Prämieneinnahmen zu generieren, und der Pool begleicht daraus anfallende Forderungen. Ist die Liquidität im Pool aufgebraucht, gibt es kein Auffangnetz mehr.
In der Praxis erweist sich diese Architektur als deutlich fragiler im Vergleich zum traditionellen Deckungsstock. Mehrere dezentrale Pools sahen sich in den 2020er-Jahren mit der Situation konfrontiert, dass das gezeichnete Deckungsvolumen in keinem realistischen Verhältnis zu den hinterlegten Sicherheiten stand. Kam es in der Folge zu einer Welle korrelierter Schadensfälle, leerte sich der Pool vollständig. Die Versicherten erhielten bestenfalls Teilbeträge. Die Liquiditätsanbieter verloren ihr eingesetztes Kapital. Der dadurch entstandene Reputationsverlust strahlte negativ auf das gesamte Marktsegment ab und ließ die Beteiligung über diverse nicht involvierte Projekte hinweg einbrechen.
Das Thema Rückversicherung stellt in diesem Kontext die größte strukturelle Leerstelle dar. Im klassischen Finanzsektor dienen Rückversicherer – Konzerne, deren Kerngeschäft darin besteht, Erstversicherer gegen existenzbedrohende Kumulschäden abzusichern – als unverzichtbare letzte Instanz.
Konzerne wie Munich Re oder Swiss Re stellen diese Deckung weltweit bereit. Im Bereich der Krypto-Versicherungen wurden zwar dezentrale Rückversicherungspools konzipiert und pilotiert, das notwendige Kapitalvolumen zur glaubwürdigen Absicherung von Großschadensereignissen ist im Ökosystem bislang jedoch nicht vorhanden. Die Liquidität ist stark zersplittert, die Underwriting-Standards weichen drastisch voneinander ab, und selbst die volumenstärksten Pools sind noch so klein dimensioniert, dass ein einzelner schwerer Zwischenfall ausreichen würde, um ihre Reserven restlos aufzuzehren.
Daraus resultiert ein problematisches Marktgleichgewicht: Dezentrale Modelle eignen sich durchaus zur Regulierung moderater, punktueller Schäden, stoßen jedoch an ihre Grenzen, wenn es darum geht, belastbaren Schutz gegen seltene, verheerende Extremrisiken zu bieten – genau jene Ereignisse also, für die Versicherungen primär abgeschlossen werden. Wer eine Smart-Contract-Deckung über einen dezentralen Pool erwirbt, wird bei kleineren Zwischenfällen zügig entschädigt. Führt jedoch ein komplexer Exploit zum gleichzeitigen Kollaps mehrerer Protokolle, bricht die Solvenz des Pools genau in dem Moment zusammen, in dem der Schutz am dringendsten gebraucht wird.
Rechtsschutzlücken, wenn der Code versagt
Traditionelle Versicherungspolicen beinhalten ein rechtlich durchsetzbares Versprechen, das weit über das bloße Vertragsdokument hinausreicht. Verhält sich der Versicherer vertragswidrig, steht der Klageweg offen. Wird das Unternehmen insolvent, greifen staatliche Auffang- und Garantiefonds, um berechtigte Forderungen zumindest anteilig zu begleichen. Handelt das Institut unlauter, verfügen die Aufsichtsbehörden über wirksame Sanktionsinstrumente. Dieser Verbraucherschutzapparat ist das Ergebnis von über einem Jahrhundert Gesetzgebung, Rechtsprechung und institutioneller Entwicklung.
Dezentrale Versicherungskonzepte bieten demgegenüber kaum vergleichbare Schutzmechanismen. Führt ein Smart Contract eine Transaktion fehlerhaft aus, fehlt eine juristische Gegenpartei für eine Klage – das Protokoll bildet die Entität, und die Entität besteht ausschließlich aus Code. Leert sich ein Pool infolge eines Softwarefehlers, existiert kein gesetzlicher Garantiefonds zur Entschädigung der Betroffenen. Agiert die über Schadensfälle abstimmende DAO treuwidrig, beschränken sich die Rechtsmittel auf jene Verfahren, die in den internen Governance-Regeln vorgesehen sind – Prozesse, die häufig langwierig, intransparent oder strukturell zugunsten großer Token-Inhaber gewichtet sind. Das Fehlen klassischer Rechtsmittel wird zuweilen als Feature deklariert – das System arbeite schließlich „trustless“ –, doch für den Endnutzer erweist sich genau dieses Fehlen einer Rückfallebene als massiver Nachteil, sobald Komplikationen auftreten.
Diese Herausforderung ist struktureller Natur und lässt sich kaum bewältigen, ohne fundamentale Prinzipien dezentraler Systeme aufzugeben. Die Einführung klassischer Streitbeilegungsverfahren bringt Anwälte, Gerichte und Verzögerungen zurück, die man durch die Automatisierung eigentlich vermeiden wollte. Der Anschluss an staatliche Entschädigungssysteme würde bedeuten, sich genau den Regulierungsregimen zu unterwerfen, von denen man sich emanzipieren wollte. Zusätzliche Versicherungsabsicherungen für die Versicherungspools selbst zu schaffen, führt in einen infiniten Regress, für dessen Kapitalisierung sich kaum Geldgeber finden. Die Konsequenz ist ein Marktumfeld, in dem Produkte reibungslos funktionieren, solange der Normalbetrieb herrscht – sich im Ernstfall jedoch schnell als unzureichend erweisen.
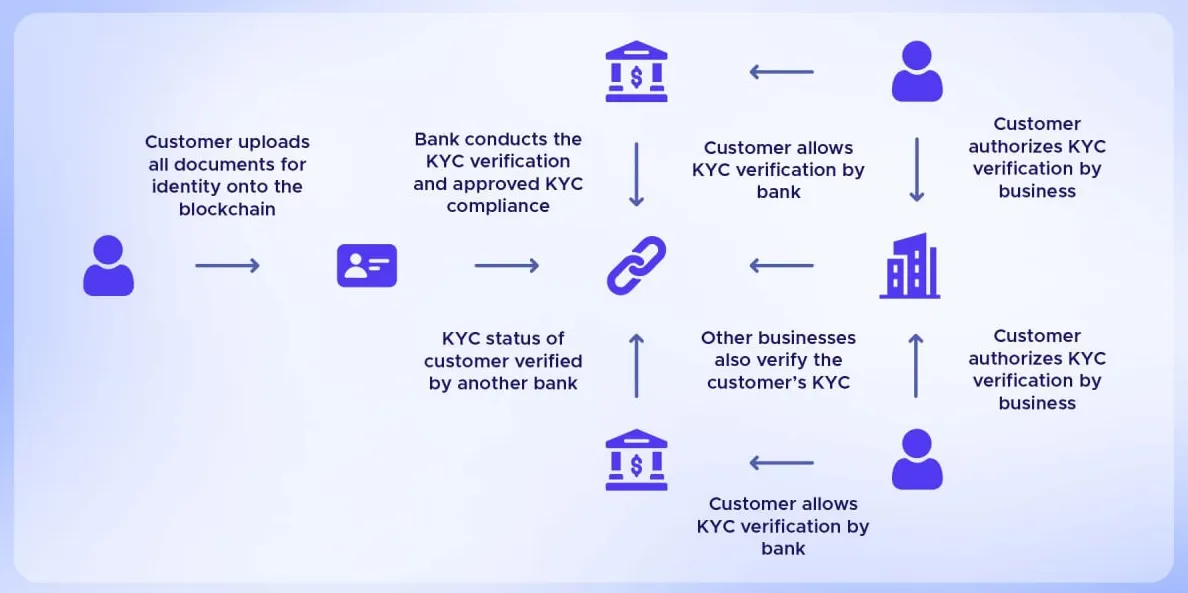
Auch die Bereiche KYC und Identitätsmanagement werfen komplexe Fragen auf. Viele dezentrale Versicherungsprotokolle gestatten eine pseudonyme Nutzung – ein zentrales Argument für viele Anwender, das Privatsphäre, geringe Barrieren und schnelles Onboarding verspricht. Allerdings verpflichten die Geldwäschegesetze der meisten Jurisdiktionen Versicherer dazu, ihre Vertragspartner eindeutig zu identifizieren; ebenso fordern Finanzbehörden Transparenz darüber, an wen Schadenszahlungen fließen. Das Spannungsfeld zwischen anonymer Interaktion und regulatorischer Konformität bleibt ungelöst. Versuche von Projekten, diesen Spagat über abgestufte KYC-Prüfungen ab bestimmten Schwellenwerten zu meistern, münden meist in Kompromissen: Die Produkte sind weder vollständig dezentral noch erfüllen sie lückenlos alle regulatorischen Standards. Auch die Betrugsprävention gestaltet sich ungleich schwerer – wenn sich neue Wallets in Sekundenschnelle generieren und sofort wieder verwerfen lassen, verliert die klassische versicherungstechnische Prüfung, wer die Police tatsächlich erwirbt, weitgehend ihre Aussagekraft.
Keines dieser Hindernisse bedeutet das definitive Aus für die Technologie. An jedem dieser Probleme arbeiten professionelle Teams. Ausgereiftere Orakel-Architekturen verringern Abhängigkeiten von einzelnen Datenlieferanten. Spezialisierte Aktuare entwickeln krypto-spezifische Risikomodelle für eine präzisere Tarifierung. Dezentrale Rückversicherungskonzepte gewinnen an Liquidität. Parallel dazu erarbeiten Gesetzgeber in mehreren Staaten Rahmenwerke, die dezentrale Versicherungen als eigenständige Kategorie anerkennen, anstatt sie pauschal zu unterbinden. Der Trend zeigt nach oben, auch wenn der Zeithorizont länger ist, als viele Enthusiasten anfangs dachten. Für die Praxis bedeutet dies: Die kommenden Jahre werden im Krypto-Versicherungsbereich weniger von spektakulären Technologiesprüngen geprägt sein, sondern vielmehr von kontinuierlichen, schrittweisen Verbesserungen. Langfristig durchsetzen werden sich jene Initiativen, die die Hürden nüchtern analysieren, konservativ planen, bei Bedarf mit bestehenden Strukturen kooperieren und darauf verzichten, Erwartungen zu wecken, die die Technologie zum jetzigen Zeitpunkt schlicht noch nicht erfüllen kann.
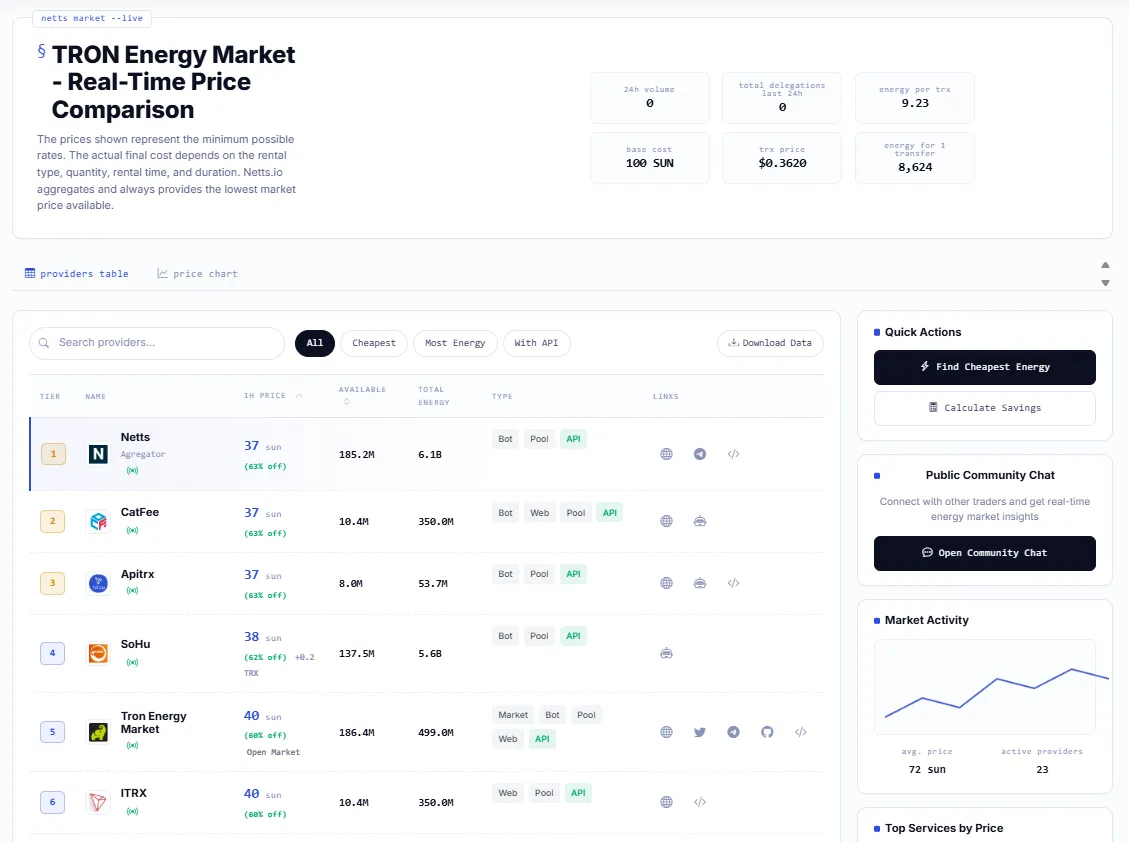
Hinter all diesen Entwicklungen steht die fundamentale, oft übersehene Kostenfrage der Infrastruktur. Ein Versicherungsprotokoll, das täglich tausende Kleinstpolicen, Prämienzahlungen und Schadensregulierungen abwickelt, kann es sich wirtschaftlich nicht leisten, bei jeder Transaktion TRX oder andere Netzwerkressourcen ineffizient zu verbrennen. Die operativen Margen im Bereich der Mikroversicherungen sind dafür schlicht zu gering. Aus diesem Grund sind die TRON-Energy-Preise und ein optimiertes Ressourcenmanagement für eine dezentrale Versicherungsplattform von ebenso existentieller Bedeutung wie die versicherungsmathematische Tarifierung für einen traditionellen Konzern. Projekte, die dieses Kostenmanagement beherrschen, können bezahlbaren Versicherungsschutz im großen Maßstab bereitstellen. Wer diesen Faktor vernachlässigt, verliert schnell die Wettbewerbsfähigkeit in genau jenem Markt, den man eigentlich revolutionieren wollte. Für Plattformen, die TRON Energy zu den besten Konditionen beziehen möchten, ohne dafür TRX selbst staken oder einfrieren zu müssen, dient der Netts.io TRON Energy Market als zentraler Energy-Aggregator über eine Vielzahl verifizierter Anbieter hinweg – darunter Netts selbst ab 25 Sun pro Energy-Einheit, SoHu ab 26 Sun, CatFee ab 27 Sun und viele weitere. Nutzer können jede Transaktion in Echtzeit über die günstigste geprüfte Quelle routen, greifen auf Milliarden gebündelter Energy-Einheiten von Anbietern wie JustLend, Trongas und APITRX zu, profitieren von einer Bereitstellung innerhalb von Sekunden und sparen im Vergleich zum direkten Verbrennen von TRX bis zu 75 Prozent der Transaktionskosten.