Crypto et assurance : Les plus grands problèmes et obstacles
Pourquoi l'assurance crypto est plus complexe qu'il n'y paraît : vide juridique, risque d'oracle, manque de données actuarielles, fragilité du capital et absence de recours.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
L'article précédent sur le sujet, Crypto et assurance : La nouvelle vague, exposait la vision optimiste : des smart contracts remplaçant les experts en sinistres, des paiements paramétriques arrivant en quelques secondes, des pools peer-to-peer éliminant les intermédiaires institutionnels, et un marché globalement plus transparent et accessible. Cet article vaut le détour pour quiconque souhaite comprendre pourquoi ces idées attirent des capitaux et des talents considérables. Celui-ci s'intéresse à la suite logique de la discussion — lorsque l'enthousiasme se heurte aux obstacles, et que la question n'est plus de savoir si l'assurance crypto est possible, mais si elle peut survivre à l'épreuve que traverse inévitablement tout produit financier novateur.
Cet optimisme n'est pas infondé. La mécanique fonctionne. Le problème réside dans le fait que l'assurance, en tant qu'industrie, est l'une des infrastructures financières les plus minutieusement conçues de l'histoire humaine — forgée par une logique conservatrice, une réglementation accumulée et des leçons chèrement acquises que les projets crypto-native ne découvrent souvent qu'en trébuchant dessus. Les obstacles ne sont pas théoriques. Ils représentent l'expérience concrète de dizaines de projets qui se sont lancés avec confiance, ont rencontré les frictions du monde réel et ont dû pivoter, réduire la voilure ou fermer discrètement leurs portes. Comprendre ces obstacles importe davantage que d'en comprendre les avantages, car le potentiel n'est accessible qu'aux projets qui parviennent à les surmonter.
Le labyrinthe réglementaire que personne n'a cartographié
La réglementation de l'assurance est fragmentée à un point que même les professionnels du secteur trouvent frustrant. Rien qu'aux États-Unis, chaque État dispose de son propre commissaire aux assurances, de ses règles d'agrément, de ses exigences de capital et de ses lois sur la protection des consommateurs. Un assureur traditionnel proposant une couverture nationale passe des années et dépense des dizaines de millions de dollars pour obtenir des licences dans les cinquante États. Un projet d'assurance crypto-native, en revanche, se lance généralement dans une seule juridiction avec une présence minimale, puis attire des utilisateurs du monde entier via Internet sans vraiment se soucier de leur lieu de résidence.
Cela fonctionne jusqu'au jour où ce n'est plus le cas. Les régulateurs de la juridiction d'origine de l'utilisateur peuvent, à un moment donné, considérer que le projet vend des assurances sans licence à leurs citoyens. Les sanctions peuvent être substantielles. Les mesures correctives peuvent aller jusqu'à la liquidation forcée. L'atteinte à la réputation peut suffire à anéantir un projet, même si la technologie sous-jacente était irréprochable. Au début des années 2020, plusieurs initiatives d'assurance décentralisée se sont retrouvées contraintes de géo-bloquer discrètement des utilisateurs de certains États ou pays après que des audits de conformité ont révélé des risques imprévus. Le géo-blocage résout une partie du problème mais affaiblit la proposition de valeur initiale — l'argument de départ étant un accès mondial et sans permission, alors que la réalité pratique montre que cet accès sans permission peut devenir une bombe à retardement réglementaire.
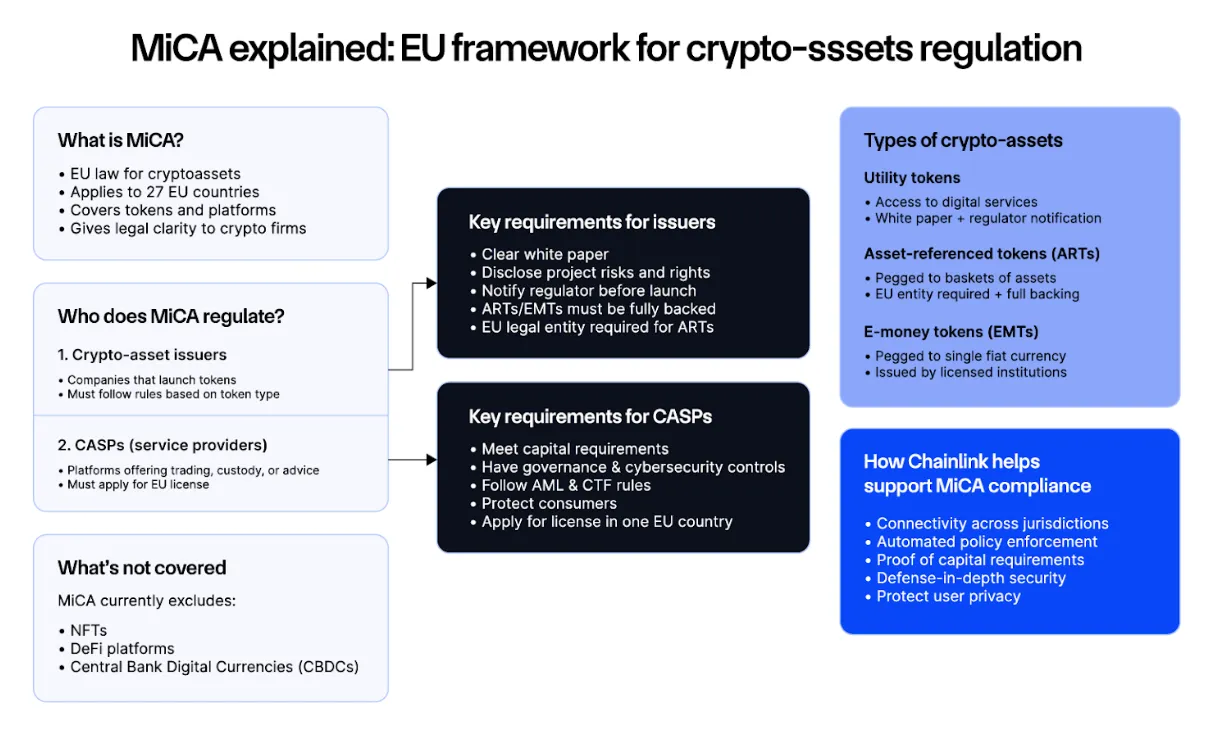
Le cadre MiCA de l'Union européenne, finalisé plus tôt dans la décennie et désormais en vigueur, a ajouté un niveau de complexité supplémentaire. MiCA ne régule pas directement l'assurance, mais touche à toutes les activités périphériques — émission de tokens, opérations sur stablecoins, conservation — d'une manière qui contraint la façon dont un projet d'assurance crypto peut se structurer. Les projets opérant en Europe doivent désormais déterminer si leur token est un instrument financier au sens de MiCA, si les capitaux de leur pool sont assimilables à de la monnaie électronique, et si leurs activités transfrontalières déclenchent des exigences d'agrément non budgétisées. Les coûts de mise en conformité peuvent facilement dépasser les coûts d'ingénierie nécessaires au développement du protocole lui-même.
Les régulateurs asiatiques ont adopté des approches variées. Singapour et Hong Kong se sont orientés vers des programmes de bac à sable formels permettant d'expérimenter l'assurance crypto sous surveillance, étant entendu que les projets viables devront à terme basculer vers un régime de licence complet. La Chine a purement et simplement fermé la porte. Le Japon dispose de son propre cadre complexe combinant des éléments de ces deux approches. Tout projet tentant d'opérer sur plusieurs régions se retrouve face à une mosaïque de dispositions réglementaires qui accapare des ressources d'ingénierie qui seraient bien mieux employées au service du produit.
Le problème des oracles et le point de défaillance unique
L'assurance paramétrique — le modèle le plus souvent célébré comme l'application phare de l'assurance crypto — repose entièrement sur les oracles, ces passerelles qui transmettent les données du monde réel aux smart contracts. Lorsqu'une police d'assurance pour retard de vol indemnise un voyageur sur la base de données aériennes, un oracle est la source de ces données. Lorsqu'un contrat d'assurance récolte indemnise des agriculteurs parce que les précipitations sont passées sous un certain seuil, un oracle est la source de cette mesure pluviométrique. Le smart contract n'est digne de confiance qu'à hauteur de l'oracle qui l'alimente.
D'un point de vue technique, c'est le principal problème non résolu de l'assurance crypto. La blockchain elle-même peut être vérifiée par n'importe qui, le smart contract peut être audité et rendu immuable, mais l'oracle reste un système externe qui peut être corrompu, manipulé ou tout simplement erroné. Plusieurs défaillances d'oracles au cours des années 2020 ont vidé des protocoles DeFi de centaines de millions de dollars, non pas parce que les smart contracts étaient défectueux, mais parce que les flux de prix sur lesquels ils s'appuyaient avaient été manipulés. Les déclinaisons de ces attaques dans le secteur de l'assurance sont encore plus critiques : un oracle météo manipulé pourrait déclencher un paiement automatisé massif vidant une pool du jour au lendemain, sans qu'aucun enquêteur en fraude traditionnel ne puisse récupérer les fonds.
La réponse du secteur a été de développer des réseaux d'oracles — Chainlink, Pyth, RedStone et d'autres — qui agrègent les données de multiples sources pour réduire le risque d'un point de défaillance unique. Ces systèmes sont indéniablement plus sûrs que le recours à une source isolée. Pour autant, ils ne sont pas infaillibles. Une attaque coordonnée sur plusieurs fournisseurs d'oracles, bien que coûteuse, n'est pas impossible. Une faille dans la logique d'agrégation peut produire des données incorrectes même si les sources individuelles sont intègres. De plus, les réseaux d'oracles eux-mêmes facturent des frais, ce qui pèse sur la structure de coûts du produit d'assurance qu'ils rendent possible.
Se pose également le problème des événements contestés. Un vol a 119 minutes de retard — cela compte-t-il comme un retard de deux heures ou non ? Un relevé de précipitations se situe exactement au seuil limite — l'indemnisation doit-elle se déclencher ? Les smart contracts gèrent ces cas limites selon la logique programmée lors de leur déploiement. Les assureurs traditionnels les traitent par l'arbitrage, un processus plus lent mais capable de gérer l'ambiguïté. Le modèle paramétrique pur troque la flexibilité contre la rapidité et se révèle incapable d'absorber la complexité des sinistres réels, tandis que toute tentative de réintroduire le jugement humain fait réapparaître précisément les inefficacités que le modèle était censé éliminer.
L'absence flagrante de tables actuarielles
La tarification de l'assurance est une discipline quantitative. Les actuaires consacrent leur carrière à élaborer des modèles sur la fréquence d'apparition d'événements spécifiques, l'ampleur des pertes engendrées et la tarification de la couverture nécessaire pour que les primes couvrent les indemnisations prévues, les coûts opérationnels et une marge bénéficiaire raisonnable. Dans l'assurance traditionnelle, les données sous-jacentes à ces modèles couvrent souvent des décennies, voire des siècles. Tables de mortalité pour l'assurance-vie, statistiques d'accidents pour l'assurance auto, données météorologiques pour les biens immobiliers : tout a été recueilli, affiné et validé sur plusieurs générations.
Les risques crypto-native ne bénéficient d'aucun historique de ce type. À quelle fréquence un smart contract est-il exploité ? À quelle fréquence un stablecoin spécifique perd-il son ancrage ? À quelle fréquence un exchange majeur est-il piraté ? En toute franchise, nous ne le savons tout simplement pas pour beaucoup de ces questions, car l'échantillon de données est trop récent et trop restreint pour permettre une modélisation actuarielle pertinente.
Les protocoles d'assurance DeFi couvrant le risque de smart contract se contentent pour l'essentiel d'estimations approximatives sur les probabilités, calibrant leurs hypothèses sur le faible nombre d'incidents réels observés et s'ajustant à mesure que de nouvelles données apparaissent. Cela n'a rien à voir avec la science actuarielle.
Les distorsions tarifaires se manifestent de manière prévisible. La couverture des protocoles réputés et bien audités a tendance à être sous-évaluée parce que leur historique visible semble rassurant, alors qu'en réalité ces protocoles peuvent comporter des vulnérabilités latentes non encore découvertes. À l'inverse, la couverture des protocoles plus récents a tendance à être surévaluée parce que le manque d'historique est interprété comme un risque accru, même si le risque réel est parfois plus faible que celui d'anciens protocoles disposant simplement d'une surface d'exposition historique plus large. Le marché ne dispose pas de la densité d'information requise pour tarifer ces nuances avec précision, et les fournisseurs manquent de réserves de capital pour absorber des erreurs d'estimation dans un sens comme dans l'autre.
À cela s'ajoute le problème du risque corrélé. L'assurance traditionnelle fonctionne parce que les risques sont pour la plupart décorrélés : votre accident de voiture n'a aucun lien avec l'incendie de ma maison, et une inondation dans une région ne provoque pas de tremblements de terre dans une autre. Les risques crypto sont profondément corrélés. Quand le marché s'effondre, les ratios de collatéral de chaque protocole se détériorent simultanément. Lorsqu'un bridge majeur est piraté, de multiples pools d'assurance couvrant différents aspects de ce bridge doivent indemniser en même temps. Lorsqu'un stablecoin perd son ancrage, toutes les pools libellées dans ce stablecoin perdent de la valeur au moment précis où les indemnisations sont les plus susceptibles d'être exigées. Cette corrélation fragilise la logique fondamentale de mutualisation de l'assurance et explique pourquoi les assureurs traditionnels sont extrêmement réticents à souscrire des risques crypto, même contre des primes substantielles.
La question du capital que personne ne veut aborder
Une compagnie d'assurance traditionnelle est tenue de détenir des réserves de capital largement supérieures aux indemnisations prévues. Ce calcul repose sur des bases prudentielles, la réglementation l'impose, et le résultat est que même si un événement majeur engendre de lourdes pertes, l'assureur est en mesure de payer. Les pools d'assurance décentralisées fonctionnent sur un modèle différent : les participants à la pool engagent du capital en échange de revenus tirés des primes, et la pool règle les sinistres au fur et à mesure. Quand la pool est vide, elle est vide.
En termes pratiques, il s'agit d'une structure bien plus fragile que celle de l'assurance traditionnelle. Au cours des années 2020, plusieurs pools décentralisées se sont retrouvées dans la situation délicate d'avoir émis plus de couvertures que leur capital ne pouvait raisonnablement garantir, avant de subir une vague de sinistres corrélés qui ont asséché les fonds. Les assurés n'ont reçu au mieux que des indemnisations partielles. Les participants à la pool ont vu leur capital s'évaporer. Le préjudice de réputation a rejailli sur l'ensemble du secteur et a freiné la participation sur de multiples projets indépendants.
La question de la réassurance reste l'aspect le moins développé de cette problématique. Dans l'assurance traditionnelle, les réassureurs — des entreprises dont l'unique activité est d'assurer les assureurs contre les pertes catastrophiques — constituent le filet de sécurité ultime.
Munich Re, Swiss Re et une poignée d'autres gèrent cela à l'échelle mondiale. Dans l'assurance crypto, des pools de réassurance décentralisées ont été proposées et testées, mais l'envergure nécessaire pour véritablement couvrir des événements majeurs fait encore défaut dans l'écosystème. Le capital est fragmenté, les critères de souscription sont hétérogènes et les pools les plus importantes sont encore trop restreintes pour ne pas être intégralement vidées par un événement catastrophique unique.
Cela crée un équilibre précaire où l'assurance décentralisée fonctionne bien pour des sinistres modérés et fréquents, mais peine à offrir une couverture crédible pour les événements rares et graves, qui sont précisément la raison d'être première de l'assurance. L'utilisateur qui souscrit une police de couverture de smart contract auprès d'une pool décentralisée peut être indemnisé rapidement en cas d'incident mineur ; en revanche, si un exploit d'envergure vide plusieurs protocoles en même temps, la capacité de paiement de la pool s'effondre au moment précis où la demande culmine.
L'impasse des recours juridiques quand le code défaille
L'assurance traditionnelle s'accompagne d'un engagement implicite qui va au-delà des termes du contrat. Si l'assureur vous lèse, vous pouvez le poursuivre en justice. Si l'assureur fait faillite, des fonds de garantie étatiques protègent une partie de votre indemnisation. Si l'assureur agit de mauvaise foi, les régulateurs disposent de moyens de coercition. Tout l'appareil de protection des consommateurs a été bâti au cours d'un siècle de législation, de jurisprudence et d'évolution institutionnelle.
L'assurance décentralisée ne possède presque rien de tout cela. Si un smart contract s'exécute mal, il n'y a personne à poursuivre : le protocole est l'entité, et l'entité n'est que du code. Si la pool se vide en raison d'un bug, les assurés ne disposent d'aucun fonds de garantie public vers lequel se tourner. Si la DAO qui régit les réclamations agit de mauvaise foi, les mécanismes de résolution des litiges se limitent à ce que la gouvernance du protocole permet, ce qui peut être lent, opaque ou biaisé au profit des plus gros détenteurs de tokens. L'absence de recours est parfois présentée comme un atout — le système étant « trustless » après tout —, mais pour les utilisateurs ordinaires souscrivant une assurance, l'absence de garantie de secours est précisément ce qui rend le produit peu attractif en cas de problème.
Ce problème est structurel et difficile à résoudre sans renier certains des principes qui font la spécificité de l'assurance décentralisée. Intégrer une résolution traditionnelle des litiges réintroduit les avocats, les tribunaux et les délais que le modèle était censé abolir. Intégrer des programmes publics de garantie exige que les projets se soumettent aux cadres réglementaires qu'ils cherchaient à contourner. Ajouter une assurance par-dessus l'assurance engendre une régression à l'infini que personne n'est prêt à financer. Le résultat est un marché où les produits fonctionnent à merveille tant qu'aucun accroc ne survient, et deviennent profondément décevants dès que le moindre problème apparaît.
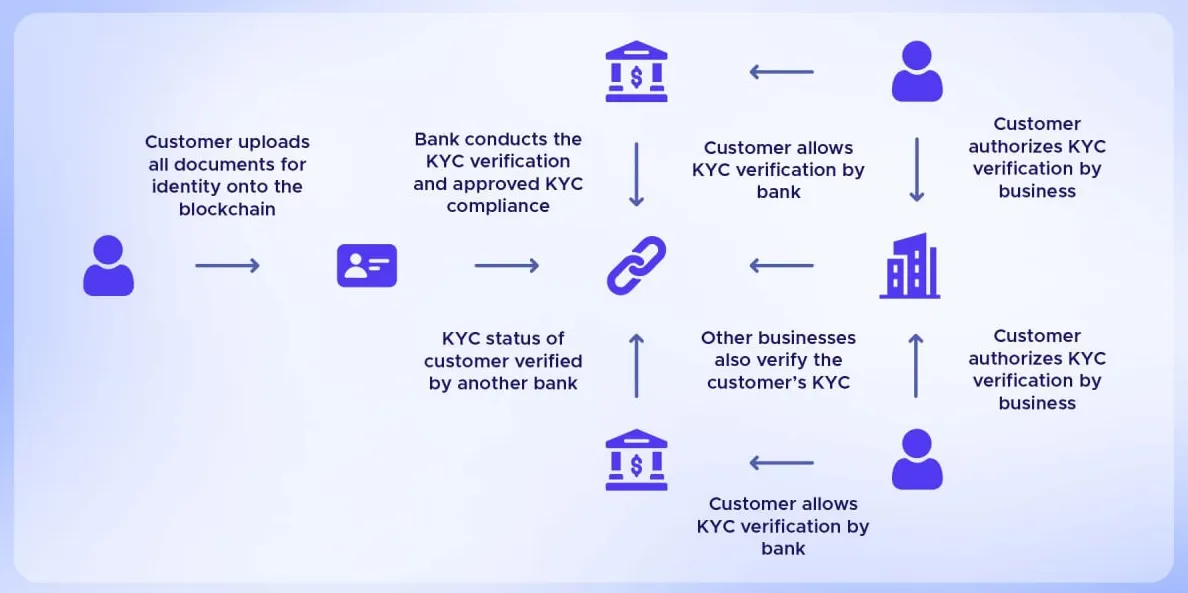
Le KYC et l'identité posent un défi connexe. De nombreux projets d'assurance décentralisée autorisent une participation sous pseudonyme, ce qui constitue une partie de leur attrait : confidentialité, frictions réduites, onboarding accéléré. Toutefois, les règles anti-blanchiment en vigueur dans la plupart des juridictions imposent aux assureurs d'identifier leurs clients, et les administrations fiscales exigent de savoir qui perçoit les indemnisations. La tension entre pseudonymat et conformité réglementaire n'est toujours pas résolue, et les projets qui tentent de concilier les deux en introduisant le KYC à partir de certains seuils finissent par proposer un produit qui n'est ni totalement décentralisé, ni pleinement conforme. La détection des fraudes devient particulièrement complexe : lorsqu'un même wallet peut être créé en quelques secondes et abandonné tout aussi vite, la question traditionnelle de souscription visant à savoir qui achète la police perd l'essentiel de son sens.
Aucun de ces obstacles n'est rédhibitoire. Chacun d'entre eux est pris à bras-le-corps par des équipes rigoureuses. De meilleurs réseaux d'oracles réduisent le problème du point de défaillance unique. Des cabinets d'actuariat spécialisés élaborent des modèles de risque crypto-native permettant une tarification plus précise. Les expérimentations en réassurance gagnent en profondeur de capital. Les régulateurs de plusieurs juridictions développent des cadres reconnaissant l'assurance décentralisée comme une catégorie à encadrer plutôt qu'à étouffer. La trajectoire est positive, même si les délais sont plus longs que ce que la plupart des enthousiastes espéraient au départ. En pratique, cela signifie que les prochaines années de l'assurance crypto seront moins marquées par des percées spectaculaires que par une succession d'améliorations incrémentales. Les projets qui survivront seront ceux qui prendront les obstacles au sérieux, construiront avec prudence, s'intégreront aux cadres traditionnels dès que cela est pertinent, et résisteront à la tentation de surévaluer ce que la technologie est actuellement en mesure d'apporter.
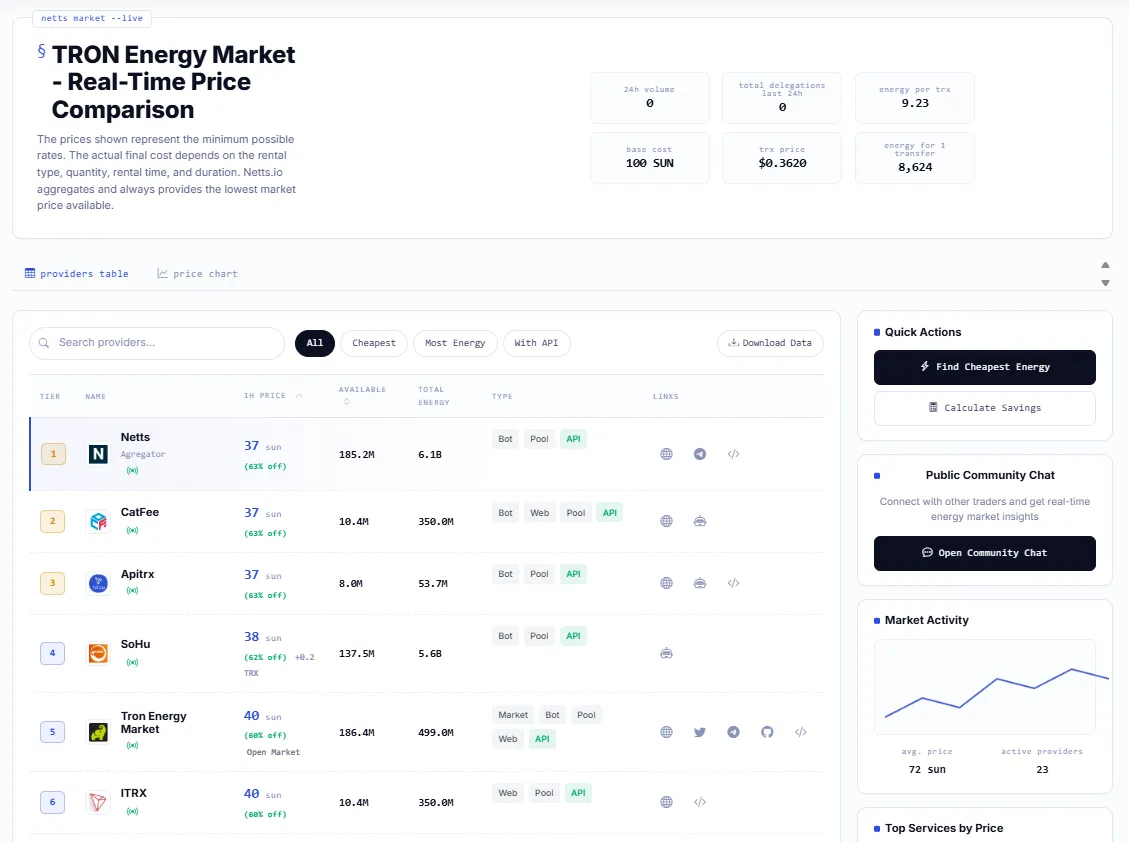
Sous-jacente à tout cela se trouve la question infrastructurelle, moins glamour mais cruciale, du coût. Un protocole d'assurance qui traite chaque jour des milliers de petites polices, de paiements de primes et de règlements de sinistres ne peut pas se permettre de brûler du TRX ou d'autres ressources réseau à chaque transaction. La marge opérationnelle sur la micro-assurance est trop mince. C'est pourquoi les prix de l'Energy TRON et la gestion des ressources sont tout aussi essentiels pour une plateforme d'assurance décentralisée que ne l'est la tarification actuarielle pour un assureur traditionnel. Les projets qui maîtrisent cet aspect peuvent proposer une couverture abordable à grande échelle. Ceux qui le négligent se retrouvent exclus du marché même qu'ils étaient censés servir. Pour les plateformes souhaitant obtenir de l'Energy TRON au meilleur tarif sans staker ni geler de TRX, le marché d'Energy TRON Netts.io agit comme un agrégateur d'Energy à travers une vaste sélection de fournisseurs vérifiés — Netts lui-même à 25 sun par unité d'Energy, SoHu à 26 sun, CatFee à 27 sun, et bien d'autres —, permettant aux utilisateurs d'acheminer chaque transaction vers la source vérifiée la plus compétitive en temps réel, mutualisant des milliards d'unités d'Energy parmi des prestataires comme JustLend, Trongas et APITRX, avec une livraison en quelques secondes et jusqu'à 75 % d'économies par rapport au burn de TRX.