Крипта та страхування: головні проблеми та перешкоди
Чому криптострахування складніше, ніж здається: регуляторна невизначеність, ризик оракулів, відсутність актуарних даних, крихкість капіталу та дефіцит правового захисту.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
У попередній статті на цю тему, Crypto and Insurance: New Wave, було викладено оптимістичне бачення: смартконтракти замінюють страхових комісарів, параметричні виплати надходять за лічені секунди, пірингові пули усувають корпоративних посередників, а ринок загалом стає більш прозорим і доступним. Цю статтю варто прочитати всім, кому цікаво, чому подібні ідеї приваблюють серйозний капітал і таланти. Цей же матеріал присвячений іншій стороні медалі — коли ентузіазм стикається з реальними перешкодами, і питання полягає не в тому, чи можливе криптострахування, а в тому, чи зможе воно витримати суворі випробування, через які з часом проходить будь-який інноваційний фінансовий продукт.
Цей оптимізм не безпідставний. Механіка працює. Проблема полягає в тому, що страхування як галузь — це одна з найбільш ретельно вибудуваних фінансових інфраструктур, коли-небудь створених людством. Вона сповнена консервативної логіки, накопиченого регулювання та важко здобутих уроків, про які криптонативні проєкти часто дізнаються лише тоді, коли самі наступають на ці граблі. Ці перешкоди не є теоретичними. Це реальний досвід десятків проєктів, які впевнено запускалися, стикалися з практичними проблемами та зрештою змінювали курс, скорочували масштаби або непомітно закривалися. Розуміти ці перешкоди важливіше, ніж бачити потенційні вигоди, адже ці вигоди дістануться лише тим проєктам, які зможуть вистояти під тиском викликів.
Регуляторний лабіринт, який ніхто не наніс на карту
Регулювання страхування настільки фрагментоване, що це розчаровує навіть фахівців усередині індустрії. Лише в Сполучених Штатах кожен штат має власного страхового комісара, свої правила ліцензування, власні вимоги до капіталу та окремі закони про захист прав споживачів. Традиційний страховик, який пропонує покриття по всій країні, витрачає роки та десятки мільйонів доларів на отримання ліцензій у всіх п’ятдесяти штатах. Натомість криптонативний страховий проєкт зазвичай реєструється в одній юрисдикції з мінімальними вимогами, а потім залучає користувачів з усього інтернету, мало замислюючись над тим, де вони насправді проживають.
Це працює рівно до певного моменту. Регулятори з юрисдикції користувача одного разу можуть вирішити, що проєкт продає їхнім громадянам страхові послуги без ліцензії. Штрафи можуть бути суттєвими. Заходи впливу можуть включати примусове закриття. Репутаційні збитки здатні вбити проєкт, навіть якщо базова технологія була бездоганною. На початку 2020-х років кілька ініціатив децентралізованого страхування почали непомітно блокувати за геолокацією користувачів з певних штатів або країн після того, як перевірки комплаєнсу виявили ризики, яких вони не передбачали. Геоблокування вирішує частину проблеми, але підриває ключову ціннісну пропозицію: початковою ідеєю був глобальний доступ без дозволів (permissionless), тоді як сувора реальність перетворює такий доступ на регуляторну бомбу уповільненої дії.
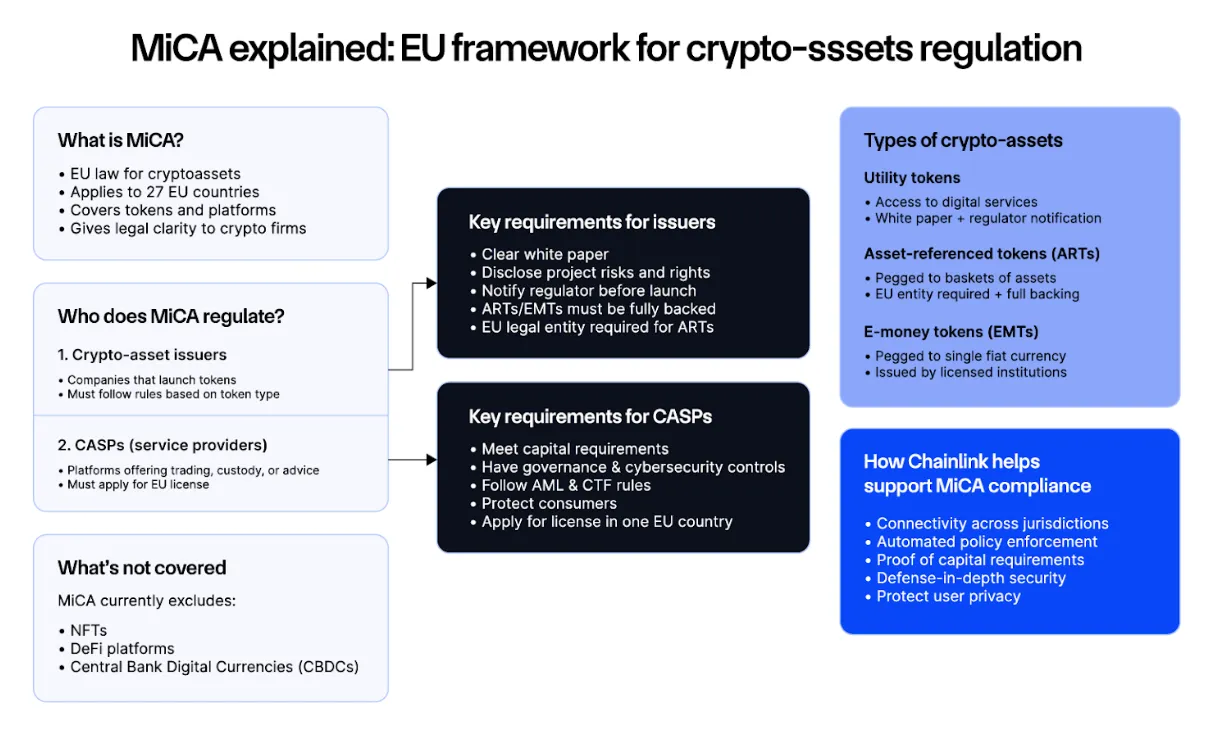
Регламент MiCA Європейського Союзу, фіналізований на початку десятиліття і чинний сьогодні, додав ще один рівень складності. MiCA не регулює страхування напряму, але торкається кожної суміжної діяльності — емісії токенів, операцій зі стейблкоїнами, кастодіального зберігання — у спосіб, що суворо обмежує можливі структури для проєкту криптострахування. Проєкти, які працюють у Європі, тепер мають зважати на те, чи є їхній токен фінансовим інструментом згідно з MiCA, чи кваліфікується капітал пулу як електронні гроші, і чи створює їхня транскордонна діяльність вимоги до ліцензування, які раніше не закладалися в бюджет. Витрати на дотримання вимог можуть легко перевищити витрати на інженерну розробку самого протоколу.
Регулятори азійських країн обрали різні підходи. Сінгапур та Гонконг перейшли до формальних пісочниць (sandboxes), які дозволяють експерименти з криптострахуванням під наглядом, але з умовою, що успішні проєкти зрештою повинні будуть отримати повноцінні ліцензії. Китай фактично повністю закрив цей ринок. Японія має власну складну систему, яка поєднує елементи обох підходів. Будь-який проєкт, який намагається працювати в кількох регіонах одночасно, стикається з клаптиковою ковдрою регуляторних зобов'язань, що відволікає увагу інженерів від розвитку самого продукту.
Проблема оракулів і єдина точка відмови
Параметричне страхування — модель, яку найчастіше називають проривним рішенням для криптострахування, — повністю залежить від оракулів, мостів, які передають реальні дані у смартконтракти. Коли поліс страхування від затримки авіарейсу виплачує кошти на основі авіаційних даних, джерелом цих даних є оракул. Коли договір страхування врожаю виплачує компенсацію фермерам через те, що рівень опадів був нижчим за пороговий рівень, оракул є джерелом цих вимірювань. Смартконтракт надійний лише настільки, наскільки надійний оракул, який його живить.
З технічної точки зору це найбільша невирішена проблема в криптострахуванні. Сам блокчейн може перевірити будь-хто, смартконтракт можна перевірити аудитом і зробити незмінним, але оракул залишається зовнішньою системою, яку можна скомпрометувати, зманіпулювати або яка може просто помилитися. Кілька збоїв оракулів протягом 2020-х років вивели з DeFi-протоколів сотні мільйонів доларів не через помилки в смартконтрактах, а через те, що цінові потоки, на які вони спиралися, зазнали маніпуляцій. Страхові версії таких атак ще чутливіші: скомпрометований погодний оракул може запустити масову автоматичну виплату, яка спустошить пул за лічені години, і жоден традиційний слідчий з шахрайства не зможе повернути ці кошти.
Відповіддю індустрії стало створення мереж оракулів — Chainlink, Pyth, RedStone та інших, які агрегують дані з кількох джерел, щоб мінімізувати ризик єдиної точки відмови. Ці системи справді значно кращі, ніж покладання на одне джерело, проте вони не є абсолютно невразливими. Скоординована атака на кількох постачальників оракулів, хоч і дорога, але можлива. Помилка в логіці агрегації може призвести до хибних результатів, навіть якщо окремі джерела даних подають достовірну інформацію. До того ж самі мережі оракулів стягують комісії, що безпосередньо впливає на собівартість страхового продукту.
Існує також проблема спірних ситуацій. Рейс затримано на 119 хвилин — це вважається двогодинною затримкою чи ні? Кількість опадів опинилася точно на пороговому рівні — чи має відбутися виплата? Смартконтракти обробляють такі граничні випадки відповідно до тієї логіки, яку в них заклали під час розгортання. Традиційні страховики вирішують їх шляхом розгляду претензій, що відбувається повільніше, але дозволяє врахувати неоднозначність. Чиста параметрична модель приносить гнучкість у жертву швидкості та виявляється нездатною впоратися з нюансами реальних випадків, тоді як будь-яка спроба повернути людську оцінку в цей процес повертає саме ту неефективність, яку ця модель мала усунути.
Де актуарні таблиці просто відсутні
Розрахунок вартості страхування — це кількісна дисципліна. Актуарії присвячують кар'єру побудові моделей того, як часто відбуваються певні події, наскільки серйозними є збитки в разі їх настання та як оцінити вартість покриття, щоб премії покривали очікувані виплати, операційні витрати й забезпечували розумний прибуток. Дані, що лежать в основі цих моделей у традиційному страхуванні, часто охоплюють десятиліття або навіть століття. Таблиці смертності для страхування життя, статистика аварій для автострахування, метеорологічні дані для майна — усе це збиралося, вдосконалювалося та перевірялося поколіннями.
Криптонативні ризики не мають такої історії. Як часто експлуатують вразливості в смартконтрактах? Як часто певний стейблкоїн втрачає прив'язку? Як часто зламують великі біржі? Чесна відповідь на багато з цих питань полягає в тому, що ми просто не знаємо, оскільки набір даних занадто короткий і обмежений, щоб підтримувати змістовне актуарне моделювання.
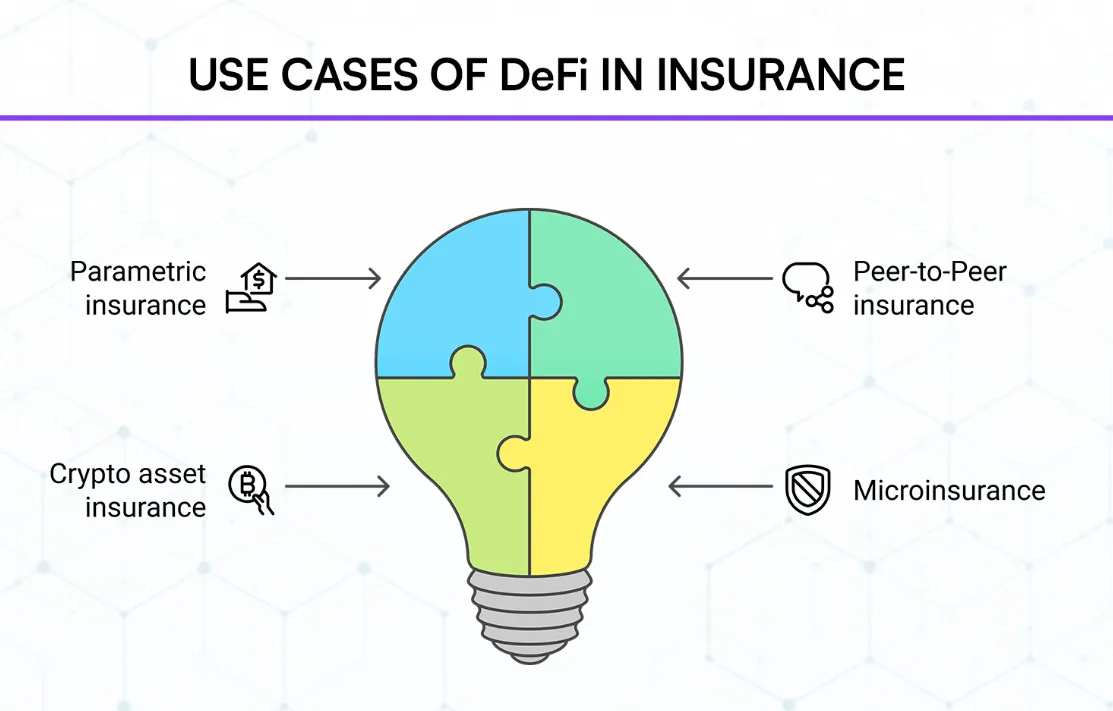
Протоколи DeFi-страхування, які покривають ризики смартконтрактів, фактично роблять обґрунтовані припущення щодо ймовірностей, калібрують ці оцінки за невеликою кількістю реальних інцидентів і вносять корективи в міру появи нових даних. Це далеко не те саме, що актуарна наука.
Викривлення цін проявляються цілком очікувано. Покриття для відомих протоколів із надійними аудитами часто недооцінюється, оскільки публічна історія виглядає безпечною, хоча насправді протоколи можуть мати приховані вразливості, які ще не виявлені. Покриття для нових протоколів, навпаки, зазвичай переоцінене, оскільки відсутність історії сприймається як підвищений ризик, навіть якщо фактичний ризик може бути нижчим, ніж у старіших протоколів із ширшою поверхнею для потенційних атак. Ринок не має достатньої щільності інформації для точного розрахунку цих відмінностей, а провайдери не мають достатньої глибини капіталу, щоб покрити наслідки помилки в будь-який бік.
Додайте до цього проблему корельованого ризику. Традиційне страхування працює, оскільки ризики здебільшого не пов'язані між собою: аварія вашого автомобіля не пов'язана з пожежею в моєму будинку, а повінь в одному регіоні не спричиняє землетрусів в іншому. Крипторизики є глибоко взаємопов'язаними. Коли ринок падає, коефіцієнти забезпечення кожного протоколу погіршуються одночасно. Коли зламують великий кросчейн-міст, кілька страхових пулів, які покривали різні аспекти цього мосту, змушені здійснювати виплати одночасно. Коли стейблкоїн втрачає прив'язку, кожен деномінований у ньому пул втрачає вартість саме в той момент, коли виплати потрібні найбільше. Ця кореляція руйнує базову математику пулів страхування і є причиною того, чому традиційні страховики вкрай обережно андеррайтингують крипторизики навіть за умови пропозиції значних премій.
Питання капіталу, на яке ніхто не хоче відповідати
Традиційна страхова компанія зобов'язана утримувати резерви капіталу, які суттєво перевищують очікувані виплати. Математика тут консервативна, регулювання забезпечує її дотримання, і в результаті страховик здатен платити навіть тоді, коли масштабна подія викликає великі збитки. Децентралізовані страхові пули працюють за іншою моделлю: учасники пулу вносять капітал в обмін на дохід від премій, і пул покриває вимоги в міру їх виникнення. Коли кошти в пулі закінчуються, він просто стає порожнім.
З практичної точки зору це значно крихкіша структура, ніж у традиційному страхуванні. Кілька децентралізованих пулів протягом 2020-х років опинилися в скрутному становищі, випустивши більше покриття, ніж міг витримати їхній капітал, після чого низка взаємопов'язаних страхових випадків спустошила пул. Власники полісів отримали в кращому разі лише часткові виплати. Учасники пулу спостерігали, як їхній капітал зникає. Репутаційні втрати поширилися на весь сектор і знизили активність у багатьох інших проєктах.
Питання перестрахування залишається найбільш нерозвиненою частиною цього процесу. У традиційному страхуванні саме перестраховики — компанії, чия діяльність повністю полягає в страхуванні страховиків від катастрофічних збитків — забезпечують фінальну лінію захисту.
Munich Re, Swiss Re та кілька інших компаній займаються цим у глобальному масштабі. У сфері криптострахування ідеї децентралізованих пулів перестрахування пропонувалися й тестувалися, але масштабу, необхідного для реального захисту від великих катастрофічних подій, в екосистемі досі немає. Капітал залишається фрагментованим, стандарти андеррайтингу — непослідовними, а найбільші пули все ще занадто малі, тож одна масштабна подія може повністю їх вичерпати.
Це створює специфічний баланс: децентралізоване страхування непогано підходить для помірних і частих страхових випадків, але ледве спроможне запропонувати надійне покриття для рідкісних, катастрофічних подій — саме для тих випадків, коли страхування найбільш необхідне. Клієнт, який купує поліс покриття ризику смартконтракту в децентралізованому пулі, може отримати швидку виплату під час незначного інциденту. Проте якщо масштабна атака спустошить кілька протоколів одночасно, платоспроможність пулу зруйнується саме тоді, коли потреба в ній досягне піку.
Дефіцит правового захисту, коли код підводить
Традиційне страхування несе в собі неявну гарантію, яка виходить за рамки тексту поліса. Якщо страховик порушує ваші права, ви можете подати до суду. Якщо компанія банкрутує, державні гарантійні фонди захищають частину вашої виплати. Якщо страховик вдається до недобросовісних дій, регулятори мають важелі впливу. Увесь механізм захисту споживачів створювався протягом понад сотні років законодавчої практики, судових прецедентів та інституційного розвитку.
У децентралізованому страхуванні цього майже немає. Якщо смартконтракт виконується некоректно, судитися нема з ким: протокол є організацією, а організація — це просто код. Якщо пул спустошується через баг, у власників полісів немає державного гарантійного фонду, на який можна розраховувати. Якщо DAO, що управляє виплатами, діє недобросовісно, механізми вирішення спорів обмежуються тим, що дозволяє система управління протоколу, яка може бути повільною, непрозорою або зміщеною на користь найбільших власників токенів. Відсутність юридичного захисту іноді підносять як перевагу — мовляв, системі не потрібна довіра (trustless), — але для звичайних користувачів відсутність страховочної сітки робить продукт ненадійним саме тоді, коли щось іде не так.
Ця проблема є структурною, і її важко розв'язати, не відмовившись від деяких принципів, які роблять децентралізоване страхування унікальним. Інтеграція традиційного вирішення спорів повертає юристів, суди й затримки, від яких модель якраз намагалася позбутися. Додавання державних програм гарантування вимагає від проєктів підпорядкування регуляторним рамкам, яких вони хотіли уникнути. Спроба нашарувати страхування поверх страхування веде до нескінченної рекурсії, яку ніхто не готовий фінансувати. У результаті з'являється ринок, де продукти працюють бездоганно, поки все йде за планом, і стають вкрай проблемними, щойно виникає збій.
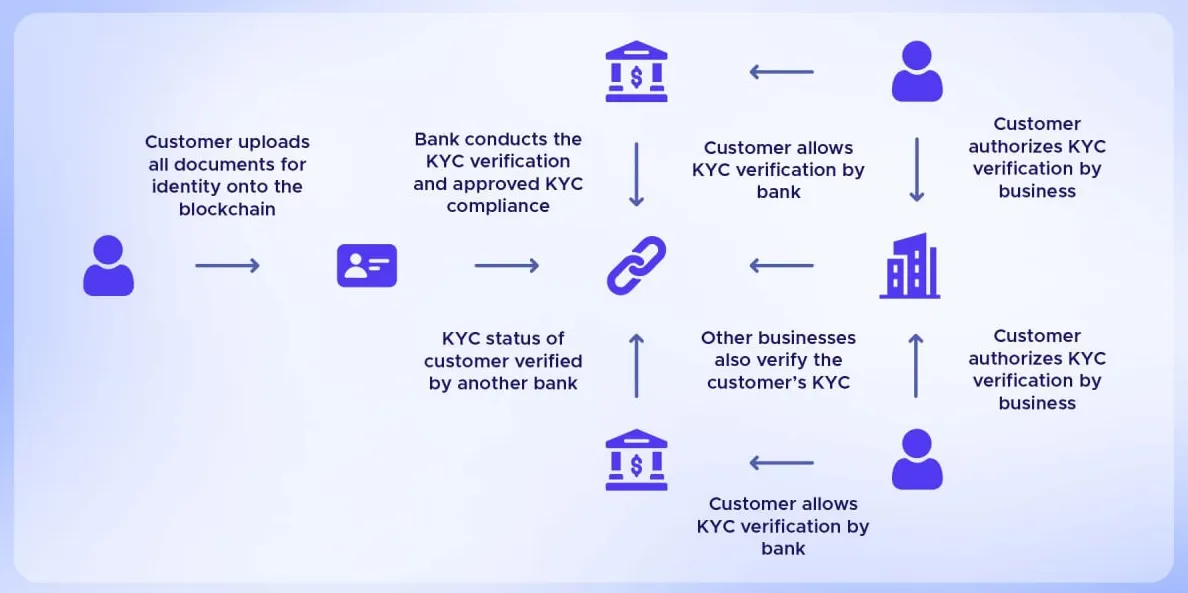
Процедури KYC та ідентифікація особи створюють ще одну проблему. Багато проєктів децентралізованого страхування дозволяють псевдонімну участь, у чому й полягає частина їхньої привабливості: конфіденційність, менше тертя, швидкий онбординг. Проте правила боротьби з відмиванням грошей у більшості юрисдикцій зобов'язують страховиків ідентифікувати своїх клієнтів, а податкові органи хочуть знати, хто отримує виплати. Конфлікт між псевдонімною участю та дотриманням законів залишається нерозв'язаним, а проєкти, які намагаються знайти баланс, впроваджуючи KYC за певних лімітів, зрештою пропонують продукт, який не є ані повністю децентралізованим, ані повністю відповідним нормам. Виявлення шахрайства стає вкрай складним: коли гаманець можна створити за кілька секунд і так само швидко покинути, класичне питання андеррайтингу про те, хто саме купує поліс, втрачає сенс.
Жодна з цих перешкод не є фатальною. Над кожною з них працюють серйозні команди. Досконаліші мережі оракулів знижують ризик єдиної точки відмови. Спеціалізовані актуарні компанії розробляють нативні криптомоделі оцінки ризиків для точнішого ціноутворення. Експерименти з перестрахуванням залучають дедалі більший капітал. Регулятори в кількох країнах формують правові межі, що визнають децентралізоване страхування як категорію, яку варто інтегрувати, а не забороняти. Динаміка є позитивною, навіть якщо часові рамки виявилися довшими, ніж очікували оптимісти на старті. На практиці це означає, що наступні кілька років для криптострахування будуть ознаменовані не стільки гучними проривами, скільки поступовими точковими вдосконаленнями. Виживуть ті проєкти, які серйозно сприймають труднощі, будують виважено, за потреби інтегруються з традиційними структурами й уникають спокуси завищувати реальні можливості технології на поточному етапі.
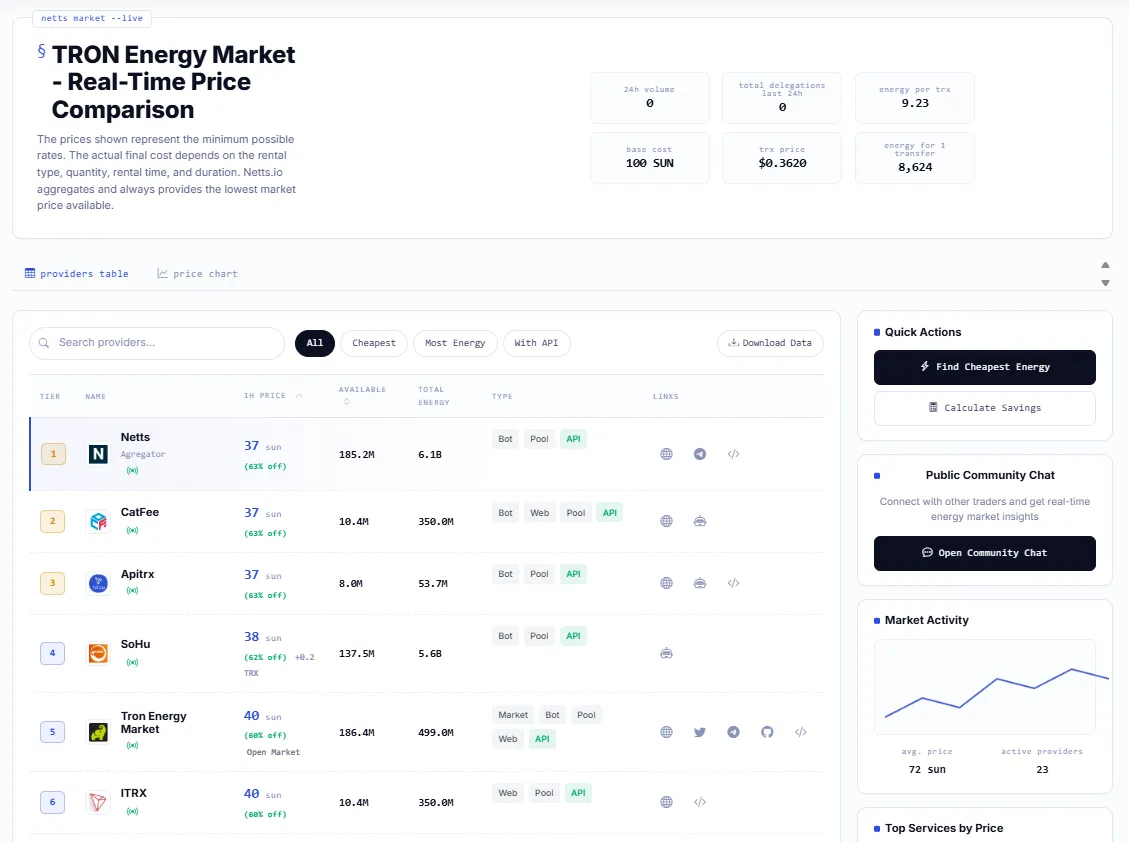
За всім цим стоїть не надто привабливе, але фундаментальне інфраструктурне питання витрат. Страховий протокол, який обробляє тисячі дрібних полісів, виплат премій і компенсацій за збитками на день, не може дозволити собі спалювати TRX або інші мережеві ресурси на кожній транзакції. Операційна маржа мікрострахування занадто мала. Саме тому ціни на TRON Energy та ефективне управління ресурсами мають для платформи децентралізованого страхування таке саме значення, як актуарні розрахунки — для традиційної. Проєкти, які вирішують це питання правильно, можуть запропонувати доступне покриття в масштабах ринку. Ті, хто помиляється, просто витісняються з тієї самої ніші, яку прагнули обслуговувати. Для платформ, які хочуть отримувати TRON Energy за найкращим доступним тарифом без необхідності стейкати або заморожувати TRX, ринок Netts.io TRON Energy Market працює як агрегатор Energy серед довгого переліку перевірених постачальників: сам Netts за ціною 25 sun за одиницю Energy, SoHu за 26 sun, CatFee за 27 sun та багато інших. Це дає користувачам змогу в режимі реального часу спрямовувати кожну транзакцію до найдешевшого перевіреного джерела, об'єднуючи мільярди одиниць Energy від постачальників рівня JustLend, Trongas та APITRX, із доставкою за лічені секунди та економією до 75 відсотків порівняно зі спалюванням TRX.