مركزية المدققين: هل نحن أمام كارتل قيد التشكيل؟
تسيطر أربعة مجمعات على 51% من إجمالي عملات Ethereum المرهونة (Staked)، ويقوم منشئان اثنان ببناء 80% من كتلها — نظرة واقعية ودقيقة حول من يقرر فعليًا ما يتم تسجيله على البلوكشين.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
بدأ الأمر، كما هو الحال مع معظم الأحداث المفصلية في عالم التكنولوجيا، مع حفنة من الأشخاص في غرفة واحدة مقتنعين تمامًا بأن كل ما يحدث في العالم الخارجي خاطئ تمامًا. كان ذلك في عام 1992. أدت اللقاءات في منطقة خليج سان فرانسيسكو بين تيم ماي، وإريك هيوز، وجون جيلمور إلى ولادة ما عُرف لاحقًا بحركة السايفر بانك (Cypherpunks). في الواقع، كانت الفلسفة التأسيسية للمجموعة قد كُتبت في وقت أبكر بكثير، ضمن «بيان الأناركية المشفرة» لتيم ماي عام 1988، وتداولت في المؤتمرات قبل أن تتوفر أي منظومة حقيقية تترجم تلك المفاهيم إلى واقع. أكد ماي حينها أنه بغض النظر عما تريده أي سلطة مركزية، فإن التشفير القوي سيمكن الأفراد من التعامل، والتواصل، والتنظيم بطريقة محصنة تتجاوز تمامًا قدرة أي سلطة على معرفة ما يجري، ناهيك عن فرض الضرائب أو التنظيمات. لم يكن ذلك مجرد احتمال مستقبلي، بل حتمية لا مفر منها.
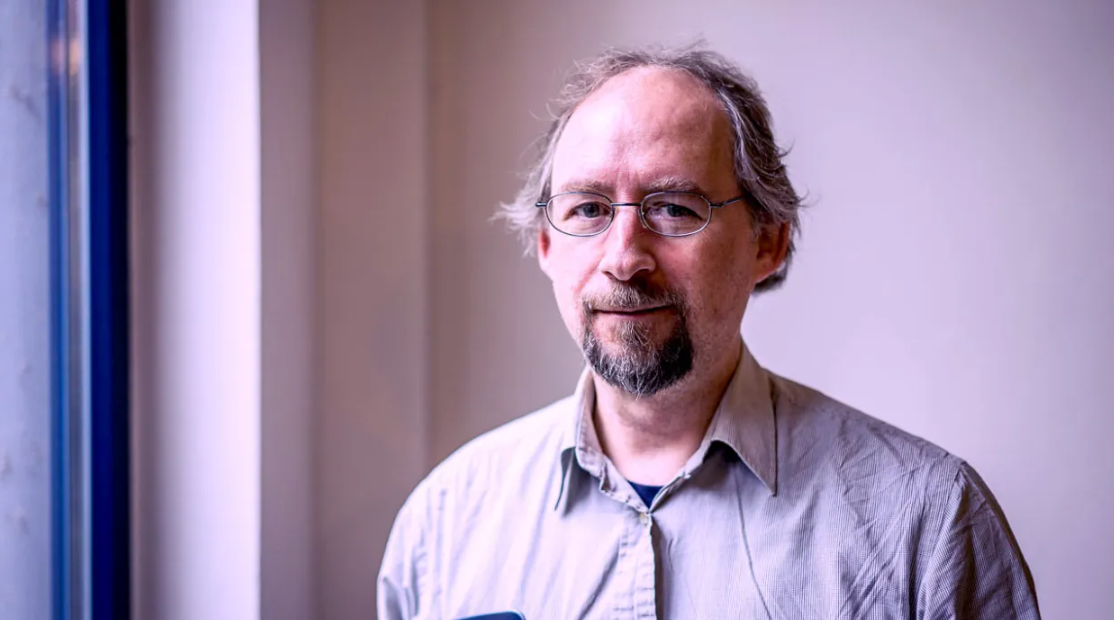
لم يكتب نشطاء السايفر بانك أوراقًا أكاديمية في انتظار مراجعات الأقران، بل كتبوا برمجيات وشفرات. وعلى مدى السنوات العشر التالية، كانت القائمة البريدية للمجموعة مصدرًا لمشاريع مثل Hashcash لآدم باك (في الصورة)، وb-money لوي داي، وBit Gold لنيك زابو؛ وكانت كل منها حجر زاوية في نظام غير قابل للإلغاء لم يكن قد بُني بعد. في 31 أكتوبر 2008، أرسل ساتوشي ناكاموتو رسالة إلى القائمة البريدية للتشفير المنبثقة عن السايفر بانك بعنوان «Bitcoin P2P e-cash paper». وضحت تلك الوثيقة المكونة من تسع صفحات هدفها بجلاء تام: بناء نظام دفع مالي دون الحاجة إلى طرف ثالث موثوق. كان ذلك هو الحلم الأسمى للسايفر بانك، وقد أثبت نجاحه بالفعل.
في جوهره، لم يكن الحلم مقتصرًا على المال حتى. لم تكن المسألة تتعلق بقرارات تتخذها جهة واحدة نيابة عن البقية. لا مجلس إدارة، لا بنك مركزي، ولا وزارة حكومية تقرر مصير المعاملات وتصنفها بين مقبولة ومرفوضة. كان من المفترض أن يعمل وفق قواعد يستطيع الجميع التحقق منها، ولا يستطيع أحد التلاعب بها خلسة. إجماع وليس إملاءات.
اليوم، تواجه هذه الرؤية ضغطًا هيكليًا هائلًا — ليس بفعل هجمات خارجية، بل نتيجة الجاذبية الحتمية للحوافز الاقتصادية الدافعة نحو التركيز والمركزية. هذا التهديد لا يُعلن عن نفسه صراحة، بل يتراكم تحديدًا عند الطبقة التي نادرًا ما يلتفت إليها معظم الناس: طبقة المدققين (Validators).
من يملك سلطة تقرير ما يُسجل على البلوكشين
التعريف البسيط والواضح للمدقق هو: يتحقق المدققون من مطابقة المعاملات لقواعد الشبكة، ويتأكدون من صحة التوقيعات المشفرة، ويتحققون من امتلاك المرسل للأموال الكافية، ثم يضيفون المعاملات الصحيحة إلى البلوكشين. وهم يطبقون هذه القواعد بالتساوي ودون أي انحياز لفئة على حساب أخرى.
المفتاح هنا يكمن في عبارة «اتباع قواعد الشبكة». لأن السؤال البديهي التالي — الذي غالبًا ما يتجاهله الوصف التقني — هو: قواعد مَن تحديدًا، وماذا يحدث عندما تتغير هذه القواعد بمرور الوقت تدريجيًا وبشكل خفي؟
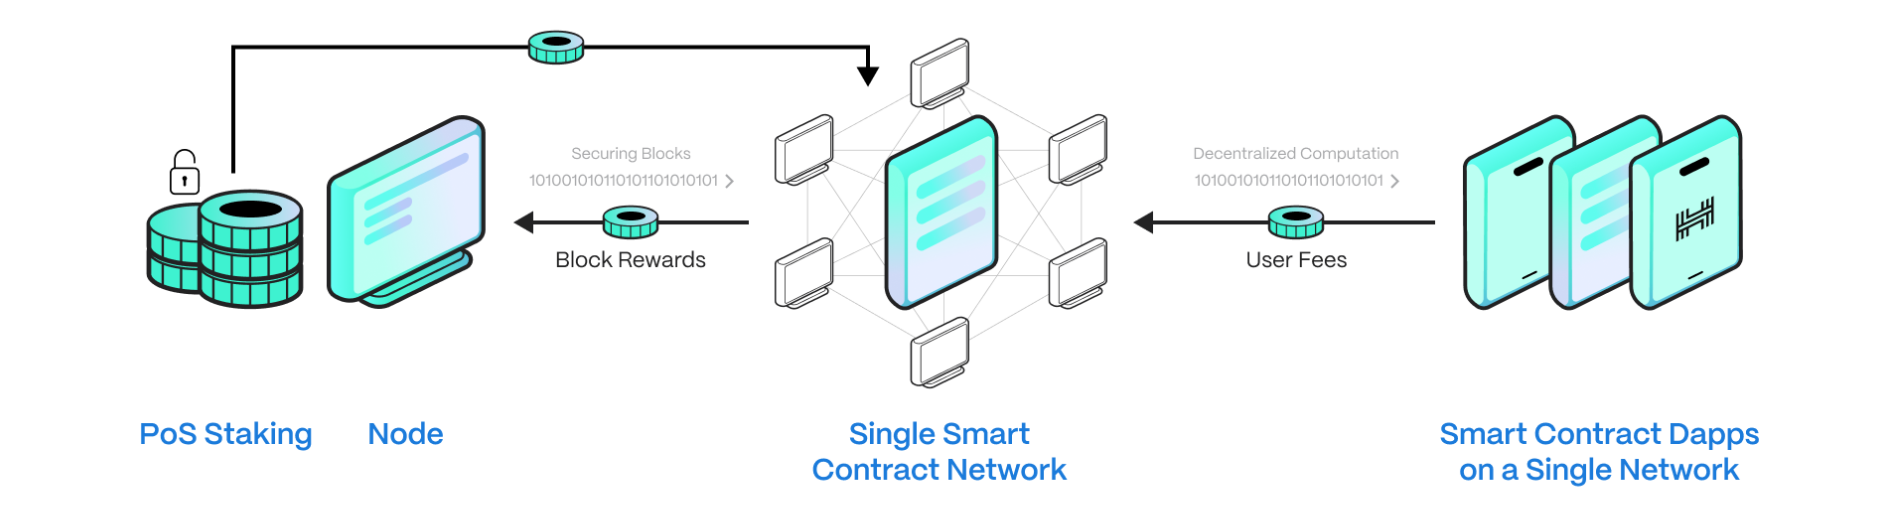
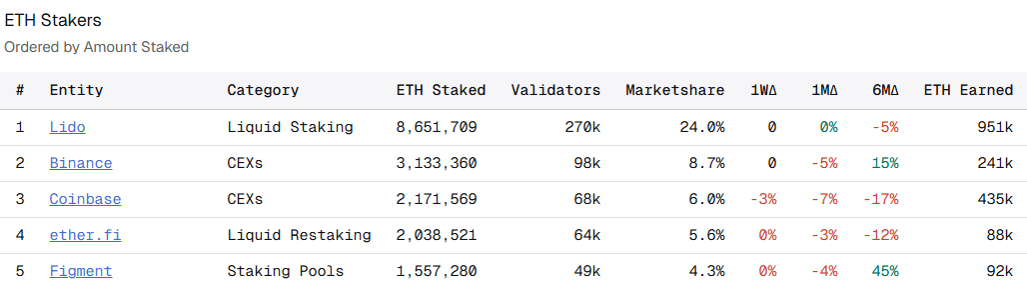
في أنظمة إثبات الحصة (Proof-of-Stake) مثل Ethereum، يتم اختيار المدققين وفقًا لحجم حصتهم المرهونة (Stake). كلما زادت الحصة، زادت الأصوات المؤثرة في قبول الكتل. لو تم عرض مستوى تركيز القوة التي تولدها هذه الأنظمة على الأشخاص الذين صمموها في عام 2008 لأصابهم الهلع. منذ أواخر عام 2025، استحوذ بروتوكول الرهن السائل Lido وحده على حوالي 27.7% من إجمالي معروض Ethereum المرهون، في حين استحوذت Coinbase على 8.4%، وBinance على 6.4%. كان معامل ناكاموتو لعملية التحصيص في Ethereum — وهو الحد الأدنى للكيانات التي يتطلب تواطؤها للسيطرة على 51% من الإجماع — هو أربعة كيانات فقط. شبكة كان يُفترض أن تكون خالية تمامًا من الحاجة إلى الثقة تخضع عمليًا لسيطرة أربعة مجمعات فقط.
تجاوز معامل جيني لتوزيع الثروة بين أكبر 10,000 محفظة في Ethereum نسبة 84.57% — وهي نسبة تفوق أحدث مقاييس عدم المساواة في جنوب إفريقيا، مما يجعله من بين أعلى التوزيعات غير المتكافئة على كوكب الأرض.
ما يجعل هذا الوضع محفوفًا بالمخاطر ليس مجرد عدد الكيانات المسيطرة، بل منافذ التأثير التي يمكن للضغوط الخارجية النفاذ منها. لم تحتج أجهزة الاستخبارات والجهات المؤسسية الكبرى يومًا إلى اختراق أي نظام من جذوره وقواعده الدنيا. إنهم لا يتفاوضون مع أفراد الشرطة المحليين، بل يتجهون مباشرة إلى الجنرالات وقادة الجيوش؛ ولا يستهدفون الناخبين، بل صناع القرار السياسي. وينطبق المنطق نفسه تمامًا على أي شبكة تتركز فيها أغلبية قوة الإجماع لدى عدد ضئيل من الكيانات ذات الملاءة المالية العالية، والمسجلة قانونيًا، والتي يمكن الوصول إليها جغرافيًا بسهولة. لا داعي لاختراق مليون مدقق؛ يكفي الوصول إلى المؤسسات الخمس أو الست التي ترجح كفة الأغلبية، والتي تمتلك أقسام امتثال ومحامين وتراخيص يمكن التلويح بتهديدها. خطاب واحد موجه إلى المستشار القانوني العام المناسب كفيل بأن يدفع هؤلاء «الجنرالات» إلى اتخاذ قرارات تسري تلقائيًا عبر كل كتلة تصدرها الشبكة.
هذا ليس ضربًا من نظريات المؤامرة؛ لقد حدث بالفعل. وكل هذه الوقائع مسجلة زمنيًا، وقابلة للقياس، ومتاحة علنًا على البلوكشين مع طوابعها الزمنية.
التلاعب بالقواعد: كيف فُرضت الرقابة على أرض الواقع
في أغسطس 2022، فرضت وزارة الخزانة الأمريكية عقوبات على Tornado Cash، وهو بروتوكول خلط العملات لتعزيز الخصوصية مبني على Ethereum. أدرج مكتب مراقبة الأصول الأجنبية (OFAC) عناوين العقود الذكية للبروتوكول ضمن قائمة المواطنين المعينين خصيصًا (SDN) — وهي قائمة تُستخدم عادةً لمعاقبة مهربي المخدرات وقراصنة الإنترنت المدعومين من الدول — وألزم الأفراد والكيانات الأمريكية بالامتناع التام عن التعامل معها.
من الخصائص الأساسية لكود البلوكشين المستضاف وغير القابل للتغيير (Immutable) أنه لا يمكن حذف هذه العقود الذكية نفسها ببساطة. لكن المسألة الموازية (والتي تحدد ما إذا كانت أي معاملات تتفاعل مع هذه العقود ستصل أصلًا إلى السلسلة) أثبتت أنها قابلة للتفاوض والمساومة بشكل مفاجئ.
في تلك المرحلة، كانت Ethereum قد فصلت بالفعل مهمة بناء الكتل عن مهمة اقتراحها عبر آلية فصل المقترح عن المنشئ (Proposer-Builder Separation - PBS).
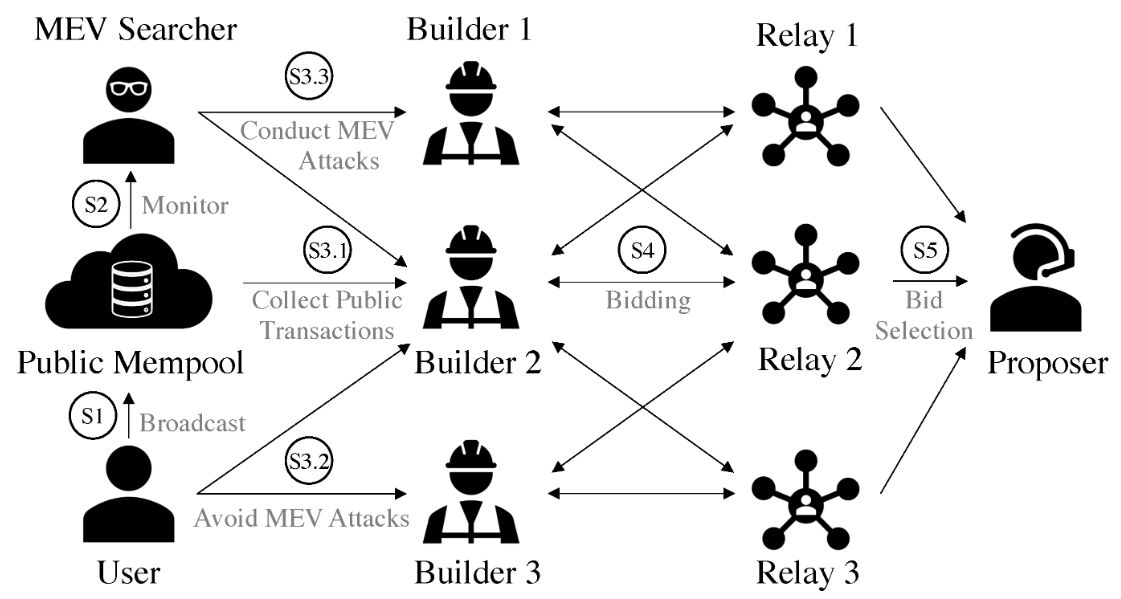
أوكلت المهمة إلى مجموعة محدودة من منشئي الكتل المتخصصين لتجميع مختلف المعاملات، واختيار ما يتم تضمينه داخل الكتلة، وتحسين القيمة القصوى المستخرجة (MEV) قبل تسليم النسخة النهائية إلى المدققين لاقتراحها. كان الهدف من هذا التصميم المعماري تعزيز كفاءة استخراج MEV. لكنه أفرز أثرًا جانبيًا لم يتم التحذير منه بالقدر الكافي: لقد حصر سلطة إدراج المعاملات في يد عدد محدود جدًا من الشركات.
شهد أغسطس 2023 صدور أحكام قضائية تؤيد شرعية عقوبات OFAC على العقود الذكية، وجاء رد سوق منشئي الكتل فوريًا تقريبًا. وفي تحول حاد، بعد أن كانت نسبة كتل Ethereum الخالية من معاملات Tornado Cash قد بلغت سابقًا 80%، انخفضت تلك النسبة إلى 9% فقط. وأظهرت دراسة أجرتها جامعة كارنيغي ميلون أنه حتى قبل ذلك الحكم القضائي، كانت 46% من جميع كتل Ethereum المنتجة في نوفمبر 2022 تأتي من جهات تسعى للامتثال لعقوبات OFAC. في الواقع، وفي ذروة تلك الفترة، كانت قرابة 51% من جميع كتل Ethereum خلال 24 ساعة ترفض وتستبعد المعاملات المتوافقة مع عقوبات OFAC. وعلق الرئيس التنفيذي لـ bloXroute Labs قائلًا: «إن وصولنا إلى مرحلة تستبعد فيها 51% من الكتل المعاملات الخاضعة لعقوبات OFAC يمثل بلا شك نقطة تحول مفصلية».
بالنسبة للمعاملات الخاضعة للرقابة، لم يكن التأخير مسألة نظرية. فقد وثقت الأبحاث الأكاديمية تضاعف متوسط فترات انتظار الإدراج للمعاملات المعاقبة بعد تطبيق PBS تقريبًا؛ إذ ارتفعت من 15.8 ثانية (أغسطس 2022) إلى 29.3 ثانية (نوفمبر 2022)، مقارنة بمتوسط 8.7 ثانية فقط للمعاملات غير الخاضعة للرقابة في نفس الكتل. إن المعاملات التي تتأخر بهذه الفترات الزمنية وتتطلب تنفيذًا عاجلًا بحكم الضرورات الاقتصادية في بروتوكولات DeFi — مثل التوليد التحكيمي، وتصفية الحسابات ذات الضمانات الناقصة، وتحديثات أوراكل الأسعار — تمثل في الواقع ضررًا اقتصاديًا حقيقيًا. فالبروتوكولات التي اضطرت لتسوية مركز مالي أو معالجة تحديث للأسعار — وكانت مرتبطة بأي شكل بعنوان مصنف من OFAC — واجهت تكدسًا لمعاملاتها ضمن بنية تحتية أصبحت تمرر بعض الحزم ببطء شديد، لمجرد أن بعض المعاملات باتت «أقل مساواة» من غيرها.
وتفاقم ذلك مع ظاهرة هجمات الغبار (Dust attacks) التي وثقتها دراسات لاحقة. فباستخدام 12 ETH فقط، اكتشف باحثون قدرة جهات معادية على «تلويث» ما لا يقل عن 9 ملايين ETH — عبر إرسال مقادير ضئيلة جدًا من عناوين خاضعة للعقوبات إلى محافظ عشوائية غير ذات صلة. ونتيجة لذلك، دخلت أموال معاقبة إلى محافظ بريئة تمامًا دون موافقة أصحابها، وكان الامتثال للعقوبات لدى المنصات المنظمة يعني تقليل أولوية المعاملات القادمة من هذه المحافظ أو حظرها بالكامل — وهو ما طبقته واجهة بروتوكول Aave كمثال عملي موثق. كان التلوث غير طوعي، لكن التبعات الناتجة عنه كانت حتمية وصارمة.
وحتى بمعزل عن ملف الرقابة، بدا تركيز منشئي الكتل مفرطًا للغاية. ففي أواخر عام 2024، كان أكثر من 80% — وتجاوزت النسبة في بعض الفترات 95% — من إجمالي كتل Ethereum يجري إنشاؤها عبر كيانين اثنين فقط. وهو ما يُترجم عمليًا إلى تفويض كامل طبقة معالجة المعاملات لثاني أكبر شبكة بلوكشين في العالم إلى احتكار ثنائي بحكم الأمر الواقع. فجميع تحويلات USDT ونداءات العقود الذكية لمعاملات DeFi على Ethereum كانت تعبر البنية التحتية لهاتين الشركتين. ليس نظريًا، بل عمليًا في كل كتلة تلو الأخرى.
هيكل العقوبات وتبعاته على المشغلين
يواجه المدققون الذين ينحرفون عن قواعد الشبكة نظام عقوبات مؤتمتًا وقاسيًا يتصاعد بحسب درجة المخالفة. صُمم هذا النظام عمدًا لجعل السلوك السيئ باهظ التكلفة، لكنه يولد في الوقت نفسه هيكل حوافز يعزز ديناميكيات المركزية؛ مما يتسبب في اضطراب بالغ عند اجتماعه مع مشكلة تركز الحصص.
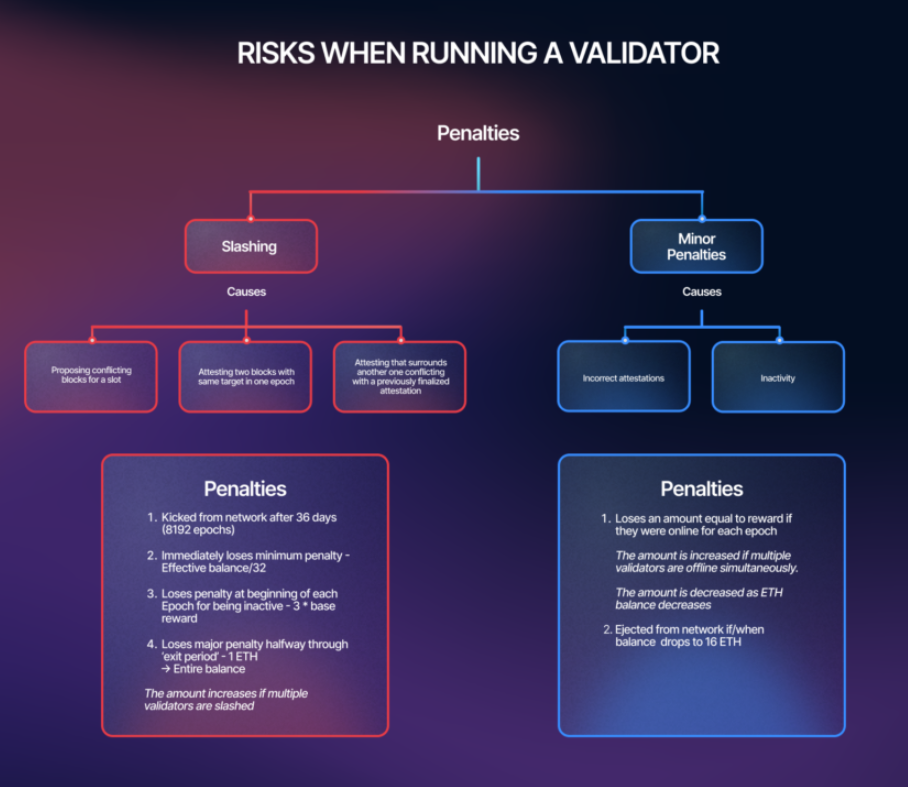
يُعد «القطع» (Slashing) أشد أشكال العقوبات صرامة. فالمدقق المستبعد نتيجة اقتراح كتل متضاربة أو توقيع إثباتات متباينة يُقتطع منه فورًا 1/32 (3.125%) من رصيده الفعلي، ويُجبر على الخروج قسرًا من الشبكة بعد ~36 يومًا تقريبًا. وفي اليوم الثامن عشر من فترة الخروج تلك، يخضع لـ «عقوبة الارتباط» (Correlation penalty) بالتناسب مع عدد المدققين الآخرين الذين تعرضوا للقطع خلال نفس الفترة الزمنية، وهو ما يهدف لردع السلوكيات الخبيثة المنسقة. فعلى سبيل المثال، تبلغ تكلفة القطع الفردي المنعزل نحو 1 ETH تقريبًا. ولكن إذا تعرض عدد كبير من المدققين للقطع في وقت متزامن، فإن عقوبة الارتباط قد تؤدي إلى مصادرة كامل الحصة المرهونة البالغة 32 ETH. إنه تصميم بارع لمنع الهجمات المنسقة، لكن أثره الجانبي هو أن أي خطأ غير مقصود أو تغيير فجائي في السلوك المتوقع من مشغل تدقيق كبير قد يؤدي إلى خسائر متزامنة كارثية.
وتؤكد الحوادث الواقعية حجم هذه المخاطر. ففي سبتمبر 2022، قام مخترق بتوقيع مزدوج باستخدام أحد المفاتيح العامة التابعة لـ Ankr، مما أدى لقطع فوري لأربعين مدققًا تابعًا لها بخسائر إجمالية تجاوزت $52,000. وفي نوفمبر 2023، تعرض ما يقرب من مائة مدقق مرتبطين بشركة Bitcoin Suisse للقطع نتيجة إثباتات خاطئة، محققين خسائر ناهزت $200,000. لم تكن تلك أخطاء متعمدة، ومع ذلك كلفت مبالغ طائلة. بالنسبة لمدقق مؤسسي كبير يخضع لالتزامات قانونية، يمثل القطع خطرًا جسيمًا، لكن توازيه أيضًا التبعات القانونية وتراجع السمعة إذا ما تبين قيامه بمعالجة معاملات غير ممتثلة — مما يخلق حافزًا فائق القوة للبقاء داخل الحدود التنظيمية التي تريح السلطات وشركاء الأعمال.
هذا الاختناق التنظيمي بات عالمي النطاق، ولا يفرق بين فئات الأصول، أو الغرض منها، أو صحة المعاملة الأصلية. فكل تحويل لـ USDT عبر Ethereum، وكل تفاعل مع بروتوكولات DeFi أو العقود الذكية، بات ملزمًا بالمرور والتحقق عبر طبقة واحدة تعاني من المركزية الهيكلية وسهولة الاستجابة للضغوط الخارجية. علاوة على ذلك، إذا انصاع هذا الاختناق لتوجيه خارجي — ولو ضمنيًا عبر تحديث برمجيات الترحيل (Relays) أو تغيير سياسة المشغل — فإن هذا الانصياع يمتد فورًا إلى جميع المعاملات التالية. إنها نقاط اختناق محدودة للغاية، ومن يضع يده على هذه النقاط يفرض سيطرته على المنظومة بأكملها.
على النقيض من ذلك، فإن الحوافز الاقتصادية القائمة تُقصي اللامركزية وتعيق التوسع الفردي. فبناء تقنيات MEV متطورة والوصول إلى نصاب الحصص الذي يجعل التحصيص السائل مربحًا يتطلبان موارد مالية ضخمة وخبرات مؤسسية متقدمة تناسب الكيانات الكبيرة والممولة جيدًا. أما المدقق الفردي الذي يدير عقدة واحدة بـ 32 ETH، فيخضع لنفس القواعد تقريبًا ولكن بعوائد أقل وبلا أي وزن حقيقي في نقاشات الحوكمة. وإذا تُرِكت المنظومة لآلياتها الاقتصادية الحالية دون تدخل، فإنها ستدفع نحو مزيد من المركزية والتركز.
النقطة الإيجابية هي أن أبعاد هذه المعضلة أصبحت مفهومة بعمق لدى أبرز الخبراء القادرين على معالجتها. إلا أن المشكلة تكمن في أن الحوافز لمطاردة الرموز الجديدة والاتجاهات الرائجة لا تزال أقوى بكثير من الاهتمام بمراقبة حوكمة البنية التحتية بانتظام.
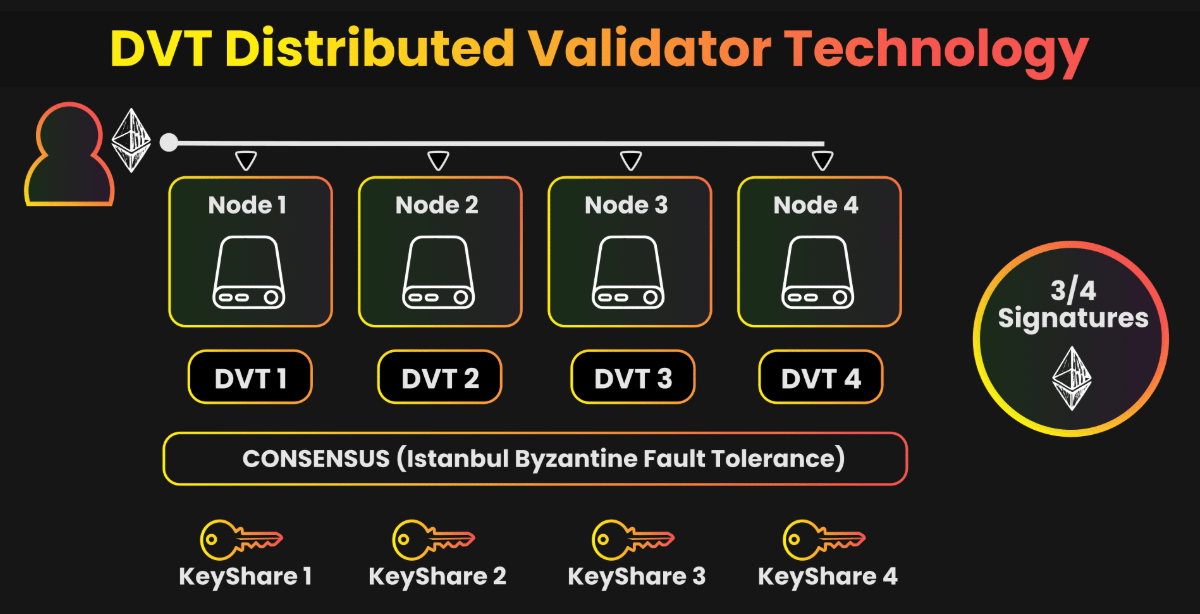
تعمل تقنية المدقق الموزع (Distributed Validator Technology - DVT) التي تبناها بروتوكول Lido على معالجة نقطة الضعف الناتجة عن تشغيل العقدة بواسطة مشغل فردي. تقوم DVT بتوزيع مفتاح المدقق على عدة مشغلين مستقلين باستخدام مخططات التوقيع العتبي (Threshold signatures)، مما يمنع التوقيع إلا بعد اكتمال النصاب المطلوب. ويعني ذلك استحالة التسبب في حادثة قطع نتيجة تعطل عقدة واحدة أو اختراق مشغل فردي، كما يستحيل على أي جهة تنظيمية إصدار أوامر لمشغل واحد بفرض رقابة لتسري تلقائيًا في الشبكة. ورغم أن تبني DVT لدى Lido حقق أرقامًا لافتة — فمع نهاية عام 2025، كان 711,456 ETH وما يقارب 1.99% من إجمالي حصص Ethereum المرهونة مدعومة بمدققي DVT لدى Lido — إلا أن هذه الخطوة، رغم أهميتها، تظل قطرة في بحر المنظومة الكلية.
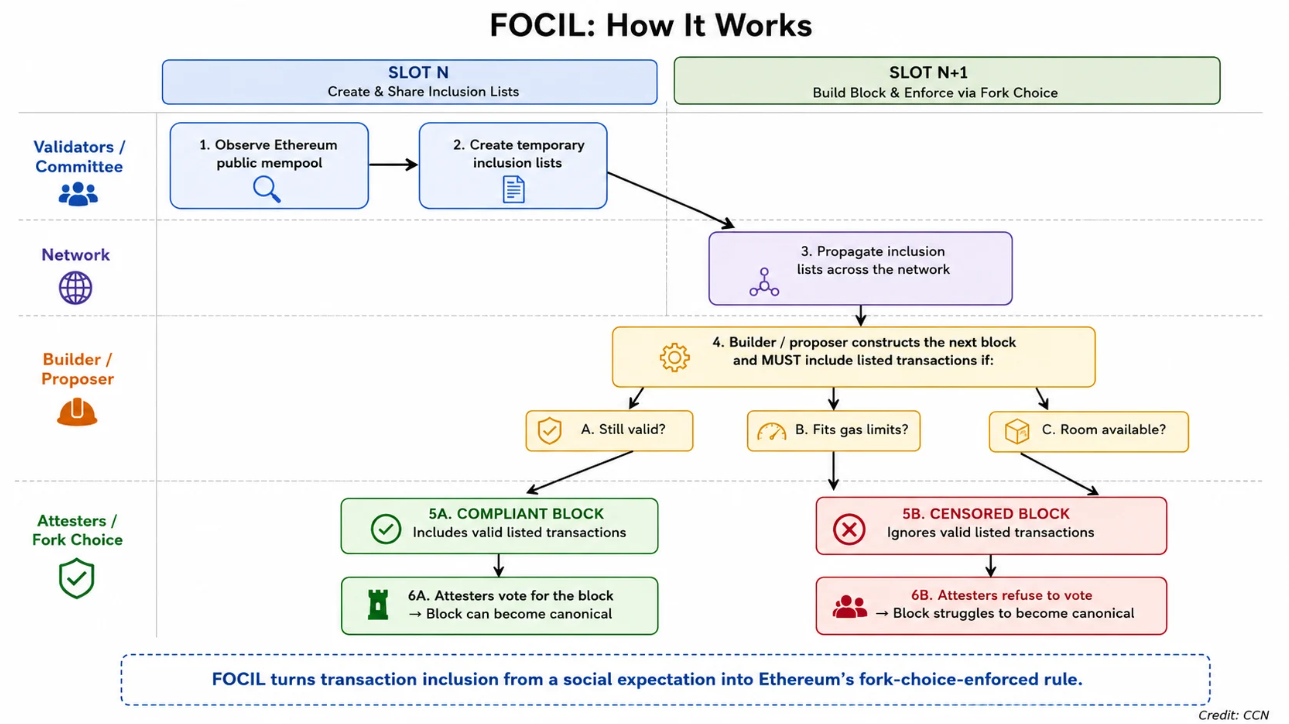
ومن أبرز الحلول الهيكلية لمركزية منشئي الكتل مقترح EIP-7805 المعروف بقوائم الإدراج المفروضة باختيار التفرع (Fork-Choice Enforced Inclusion Lists - FOCIL). يهدف FOCIL إلى معالجة الرقابة على مستوى البروتوكول بدلاً من الاعتماد على الامتثال الطوعي، وقد أُقر ضمن ترقية Hegotá المرتقبة لـ Ethereum أواخر عام 2026. في هذا النموذج، يتم اختيار 16 مدققًا بصورة شبه عشوائية في كل فتحة زمنية (Slot) لتشكيل لجنة تقوم بفحص حوض المعاملات العام (Mempool) بشكل مستقل وبث قائمة بالمعاملات التي يجب إدراجها. وبناءً عليه، يُلزم منشئ الكتلة بتضمين تلك المعاملات حتمًا؛ ولن يصوت المدققون إلا للكتل التي تستوفي شروط الإدراج المقرة من أعضاء اللجنة الـ 16. وأي كتلة تستبعد تلك المعاملات المحددة والصالحة ستُحرم من أصوات التأييد ولن تصبح معتمدة في السلسلة الأساسية.
يعمل هذا التصميم على توزيع سلطة تحديد المعاملات المدرجة عبر لجان متغيرة تضم جميع مدققي الشبكة، بدلاً من حصرها في يد شركتين لبناء الكتل. ولكي يتمكن أي طرف معادٍ من حظر معاملة ما تحت مظلة FOCIL، سيتعين عليه التنسيق الفوري لاختراق أو إسقاط 16 مدققًا تم اختيارهم عشوائيًا (ولا يعلمون باختيارهم مسبقًا في تلك الفتحة الزمنية). وهي مهمة تختلف جذريًا من حيث الصعوبة والتعقيد عن الضغط على شركتين معروفتين تبنيان معظم الكتل اليوم.
إن مسألة ضعف الاهتمام بالحوكمة ليست معضلة تقنية، ويجب تسميتها بمسمياتها الحقيقية. فأغلب المنخرطين في مجتمع العملات المشفرة ينصب تركيزهم على الأسعار، والبروتوكولات الجديدة، والعوائد المالية. أما حوكمة البنية التحتية — من يتولى التدقيق، ومدى مركزية الحصص، ونوعية البرمجيات التي يستخدمها المنشئون — فهي ملفات لا تحظى بالحماس الكافي ولا تدر أي رموز ربحية لمن يتابعها. ومع ذلك، ينبغي التعامل مع تركيبة مجموعات المدققين، وتنوع برمجيات العملاء، ومركزية المنشئين بوصفها مقاييس جوهرية وأولية من جانب المجتمعات الحريصة على مبادئ الكريبتو طويلة الأمد. وأدوات المراقبة متاحة بالفعل: التحليلات على السلسلة، ولوحات بيانات التحصيص العامة، وإحصائيات مرحلات الامتثال لـ OFAC. البيانات حاضرة ومتوفرة، لكن ما ينقصنا فعلًا هو توجيه الانتباه المستمر نحو القضايا المصيرية الحقيقية.
البنية اللوجستية هي جوهر كل شيء
أدرك رواد السايفر بانك الأوائل حقيقة يغفل عنها الكثيرون في نقاشات الكريبتو اليوم: القيمة الحقيقية للأنظمة اللامركزية لا تكمن في طبيعة الأصول التي تصدرها، بل في امتلاك بنية تحتية تتيح إجراء المعاملات بحرية تامة ودون الحاجة لإذن مسبق مع أي شخص. وإذا كان لهذه المناعة وجود فعلي، فإنها تكمن حصرًا في الطبقة المسؤولة عن تسوية المعاملات — وتتلاشى أو تضعف تمامًا عند تلك الطبقة إذا أصبحت الكيانات المتحكمة بها عرضة لنفس أدوات الإكراه والإلزام المتبعة في النظام المالي التقليدي.
وهذه المسألة ليست افتراضية إطلاقًا، وتجربة Tornado Cash خير برهان عليها. فقد ظل الكود البرمجي محصنًا وغير قابل للتغيير، بينما أثبتت البنية التحتية الحقيقية لمعالجة المعاملات قابليتها للتطويع. ووجدت كل منصة وبروتوكول ومستخدم على تلك البنية التحتية — حتى أولئك الذين لا تربطهم أي صلة بـ Tornado Cash — أنفسهم داخل بيئة تحدد فيها القرارات الداخلية لشركتين أو ثلاث من منشئي الكتل إمكانية تقديم معامَلة معينة أو تأخيرها على حساب الأخرى.
السر يكمن دائمًا في نقاط الاختناق التي تعبرها كل العمليات. فأخطر الانهيارات في سلاسل الإمداد لا تقع في واجهة المستهلكين المباشرة، بل عند العقد اللوجستية الخفية التي يتجاهلها الجميع حتى تتوقف فجأة عن العمل. والأمر عينه ينطبق على البنية التحتية للبلوكشين. تتصدر البروتوكولات البارزة، وإطلاق الرموز الجديدة، وتصويتات الحوكمة على الرسوم اهتمامات المجتمع، في حين تحظى تركيبة المدققين، وبنية سوق المنشئين، وتحديثات برمجيات الترحيل باهتمام أقل بكثير. هذا الخلل يفرض على كل من يكترث بمستقبل الكريبتو خلال العقد المقبل مراقبة تلك الاختناقات عن كثب — لأن مصير هذا النظام يتحدد هناك، بهدوء وخلف الكواليس، عبر قرارات يومية تتخذها جهات تمر عبرها المعاملات كافة.
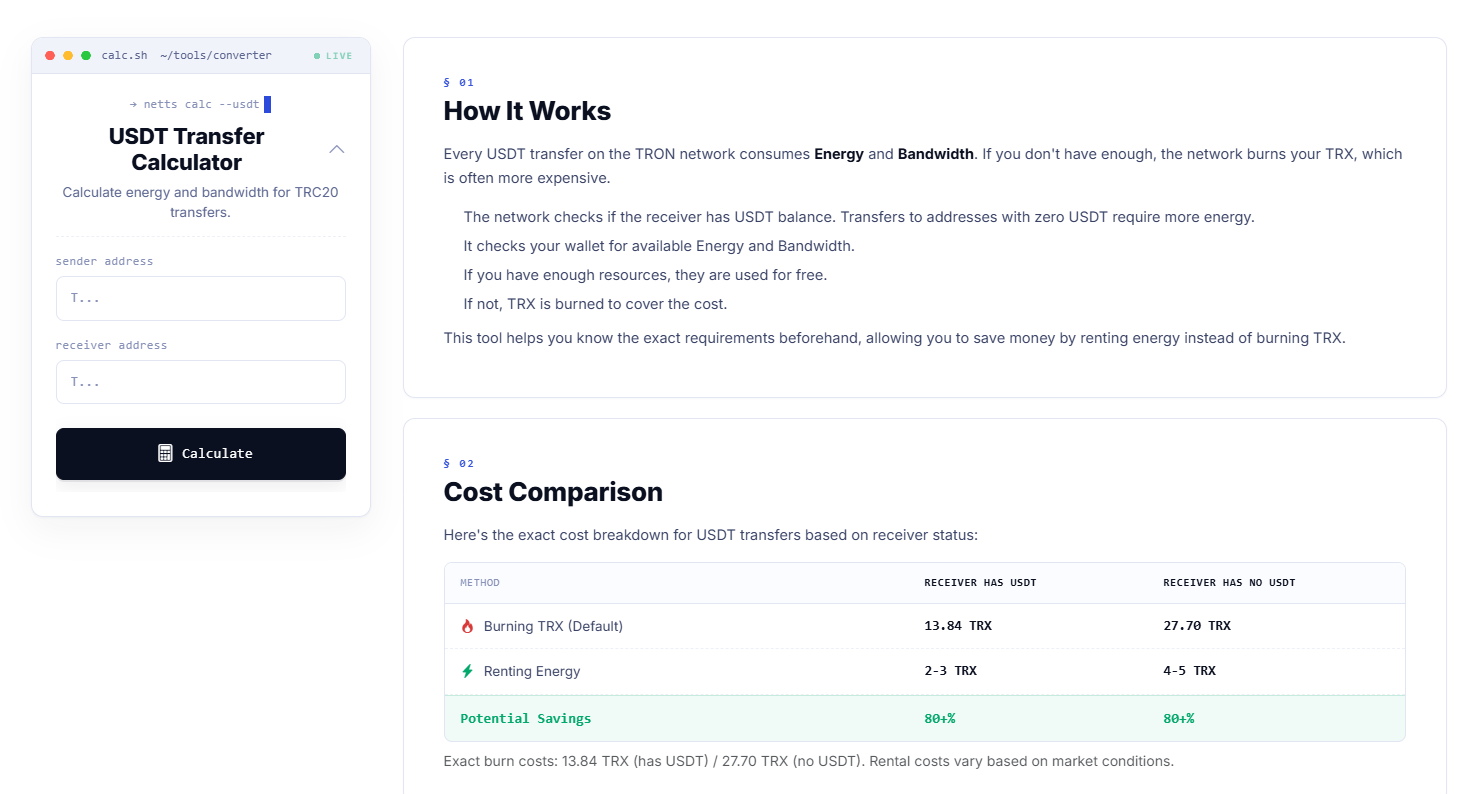
تقدم Netts أيضًا حاسبة تحويل USDT (USDT Transfer Calculator)، لإزالة الضبابية وتوضيح التكاليف على السلسلة مسبقًا قبل إرسال المعاملة، وذلك للراغبين في الإلمام بالتفاصيل الميكانيكية العملية لما يحدث عند وصول تحويل USDT إلى الشبكة. تحسب الأداة بدقة كميات Energy وBandwidth اللازمة لأي عملية إرسال USDT من نوع TRC-20، مع الأخذ في الحسبان ما إذا كان العنوان المستهدف يمتلك رصيدًا مسبقًا من USDT — وهو أمر حيوي لأن التحويل إلى عناوين ذات رصيد صفري يستهلك ضعف الطاقة تقريبًا (131,000 وحدة مقابل 65,000).
الفارق في التكلفة هنا هائل: فتحويل USDT التقليدي عبر حرق TRX يكلف 13.84 TRX إذا كان المستلم يمتلك رصيدًا مسبقًا، ويرتفع إلى 27.70 TRX إذا كان رصيده صفرًا؛ في حين أن إجراء المعاملة ذاتها باستخدام Energy المستأجرة لا يتطلب سوى 2 إلى 5 TRX، ما يوفر أكثر من 80 بالمائة من التكلفة. ولمساعدة المطورين الراغبين في تضمين هذه الحسابات برمجياً، توفر Netts نقطة نهاية API تتيح استرداد متطلبات Energy وBandwidth لأي عنوانين (مرسل ومستقبل) عبر طلب GET بسيط. وعندما تكون رسوم غاز USDT على الشبكة انعكاسًا مباشرًا لمدى درايتك باستهلاك الموارد قبل الضغط على زر الإرسال، فإن معرفة هذه الأرقام مسبقًا لم تعد مجرد خيار ثانوي — بل هي الفارق الحقيقي بين كفاءة التكاليف التشغيلية وبين إهدار الأموال في نفقات إضافية يمكن تجنبها بسهولة.