Doğrulayıcı Merkeziyeti: Yeni Bir Kartel mi Doğuyor?
Dört havuz stake edilmiş tüm Ethereum'un %51'ini kontrol ediyor, iki blok üreticisi blokların %80'ini üretiyor — zincire neyin gireceğine gerçekte kimin karar verdiğine dair net bir bakış.
Diğer diller: English中文УкраїнськаTiếng Việt한국어Tagalog
İçindekiler
Teknolojideki önemli şeylerin çoğunda olduğu gibi her şey, başka yerlerde olan her şeyin tamamen yanlış olduğuna derinden inanan bir avuç insanın aynı odada toplanmasıyla başladı. Yıl 1992'ydi. San Francisco Körfez Bölgesi'nde Tim May, Eric Hughes ve John Gilmore arasındaki buluşmalar, Cypherpunks olarak bilinecek oluşumu meydana getirecekti. Grubun kurucu felsefesi aslında çok daha önce, Tim May'in 1988'de kaleme aldığı ve henüz kimsenin bu kavramlarla bağlantı kurabileceği gerçek bir sisteme sahip olmadığı dönemlerde konferanslarda elden ele dolaşan Kripto Anarşist Manifestosu'nda ortaya konmuştu. May, herhangi bir merkezi otoritenin ne isteyeceğinden bağımsız olarak, güçlü kriptografinin insanların merkezi otoritelerin vergilendirmesi veya düzenlemesi bir yana, haberdar dahi olamayacağı şekilde işlem yapmasına, iletişim kurmasına ve örgütlenmesine imkân tanıyacağını savunuyordu. Eninde sonunda değil. Kaçınılmaz olarak.
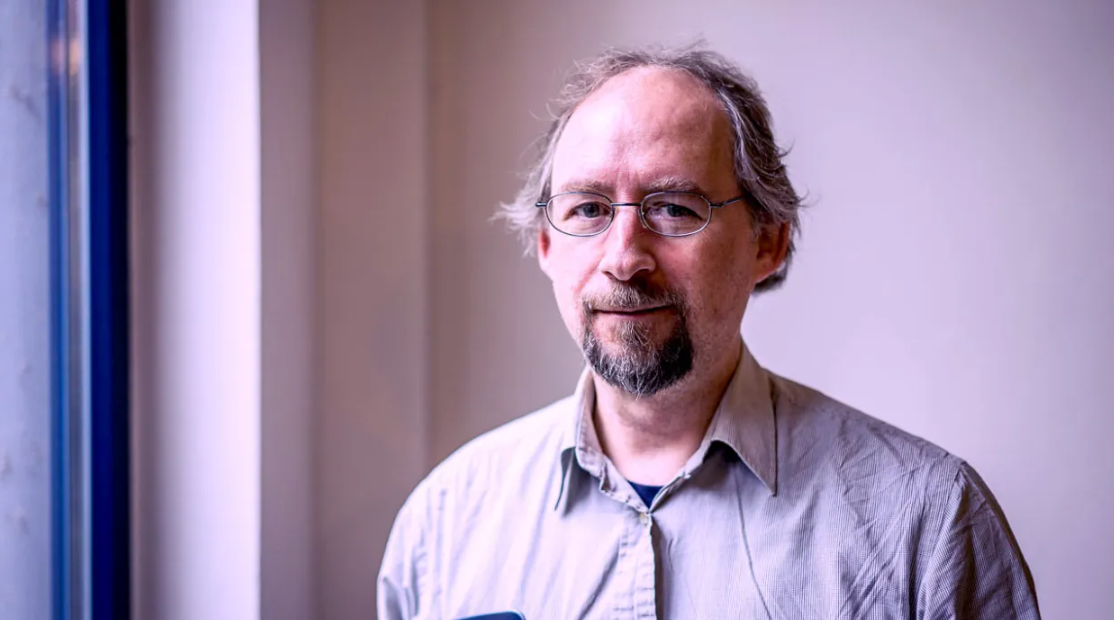
Cypherpunk'lar akademik makaleler yazıp hakem değerlendirmesi beklemediler. Kod yazdılar. Sonraki 10 yıl boyunca bu e-posta listesinin yaptığı tek şey, Adam Back'in Hashcash'ini (fotoğraftaki), Wei Dai'nin b-money'sini ve Nick Szabo'nun Bit Gold'unu üretmek oldu; her biri henüz inşa edilmemiş feshedilebilir bir sistemin yapı taşlarıydı. 31 Ekim 2008'de Satoshi Nakamoto, Cypherpunk kökenli kriptografi e-posta listesine "Bitcoin P2P e-cash paper" konu başlığıyla bir e-posta gönderdi. Takip eden dokuz sayfalık belge, amacını çok net bir şekilde ortaya koyuyordu: güvenilir bir üçüncü tarafa ihtiyaç duymayan bir ödeme sistemi inşa etmek. Bu, Cypherpunk'ların kutsal kasesiydi ve gerçekten işe yaradı.
Temelinde, bu hayal hiçbir zaman sadece para ile ilgili olmadı. Bu, herhangi bir grubun geri kalanlar adına verebileceği bir karar türüyle ilgili değildi. Yönetim kurulu yoktu. Merkez bankası yoktu. Hangi işlemlerin meşru, hangilerinin geçersiz olduğuna karar veren bir hükümet bakanlığı yoktu. Herkesin doğrulayabileceği ve hiç kimsenin gizlice değiştiremeyeceği kurallara göre işleyecekti. Komuta değil, konsensüs.
Şimdiyse bu vizyon yoğun bir yapısal baskı altında — dışarıdan gelen bir saldırı nedeniyle değil, ekonomik teşviklerin merkezileşmeye doğru karşı konulamaz çekim gücü yüzünden. Bu, kendini açıkça belli eden bir tehdit değil. Sistemin tam da çoğu insanın üzerinde pek düşünmediği katmanında birikiyor: doğrulayıcılar.
Zincire Neyin Gireceğine Kim Karar Veriyor?
Doğrulayıcının basit, net ve işlevsel bir tanımı şudur: Doğrulayıcılar, işlemlerin ağ kurallarına uygunluğunu denetler, kriptografik imzaları doğrular, göndericinin yeterli bakiyeye sahip olup olmadığını kontrol eder ve geçerli işlemleri blokzincire ekler. Tüm kuralları eşit bir şekilde, bir grubu diğerine kayırmadan uygularlar.
Buradaki kilit nokta "ağ kurallarına uymaktır". Çünkü teknik açıklamanın üstünü örttüğü asıl soru şudur: Tam olarak kimin kuralları ve bu kurallar zaman içinde gizlice değiştirildiğinde ne olur?
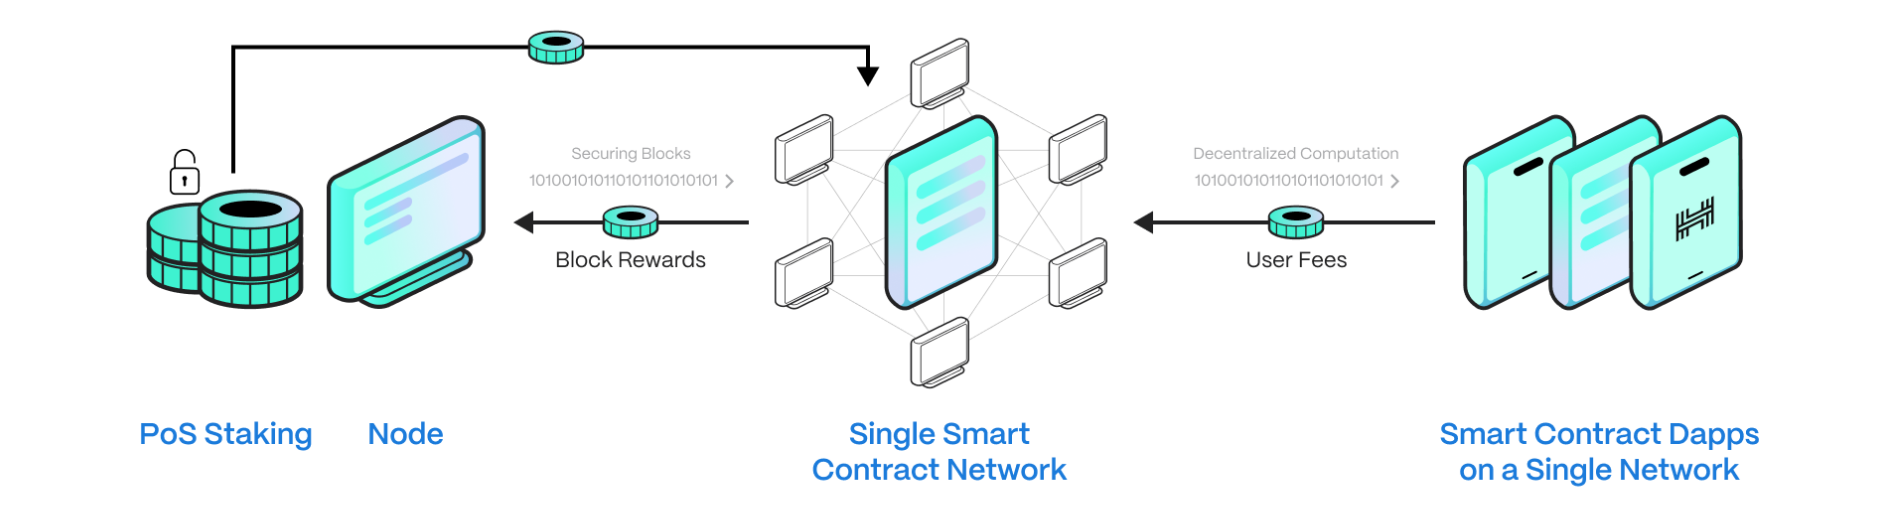
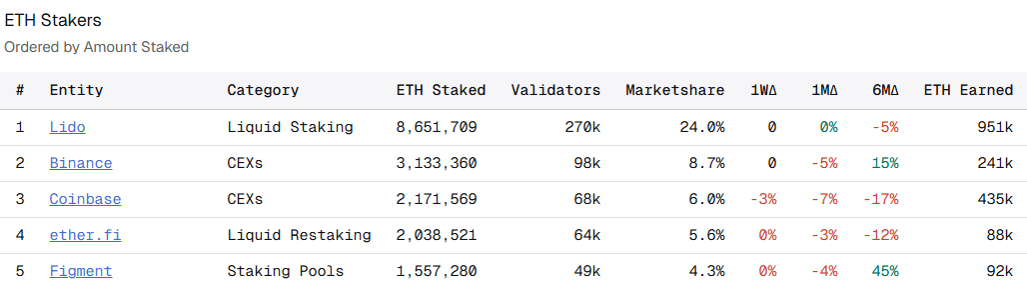
Ethereum gibi hisse ispatı (proof-of-stake) sistemlerinde doğrulayıcılar sahip oldukları stake miktarına göre seçilir. Daha fazla stake, bloklara nelerin dahil edileceği konusunda daha fazla oy hakkı demektir. Bu sistemlerin yarattığı güç yoğunlaşmasını 2008'de bu sistemleri inşa eden birine anlatsaydınız dehşete düşerdi. 2025'in sonlarından itibaren, bir likit staking protokolü olan Lido, stake edilen toplam Ethereum arzının yaklaşık %27,7'sini elinde tutuyordu. Coinbase %8,4'e, Binance ise %6,4'e sahipti. Ethereum staking'i için Nakamoto katsayısı — yani konsensüsün %51'ini ele geçirmek için iş birliği yapması gereken minimum yapı sayısı — dörttü. Tamamen güvene dayalı olmaması (trustless) gereken bir ağ, gerçekte yalnızca dört havuz tarafından kontrol ediliyor.
Servet dağılımında Ethereum'un en büyük 10.000 cüzdanı için Gini katsayısı %84,57'nin üzerinde ölçüldü; bu da Güney Afrika'nın en güncel eşitsizlik metriğinden bile daha yüksek olup yeryüzündeki en adaletsiz dağılımlardan biri olarak nitelendirilmesine yol açtı.
Bunu tehlikeli kılan şey kontrolü elinde tutan aktörlerin sayısı değil, dış baskının etki edebileceği temas noktasıdır. İstihbarat teşkilatları ve büyük kurumsal aktörler bir sistemi hiçbir zaman en alttan başlayarak yozlaştırma ihtiyacı duymazlar. Mahalle polisine gitmezler, generallere giderler. Seçmenlere değil, siyasetçilere yönelirler. Aynı mantık; iyi sermayelendirilmiş, yasal olarak kurulmuş ve coğrafi olarak erişilebilir az sayıda kuruluşun konsensüs gücünün çoğuna sahip olduğu her ağ için geçerlidir. Bir milyon doğrulayıcıyı tehlikeye atmanıza gerek yoktur. Karar çoğunluğunu elinde tutan, uyum departmanları, avukatları ve tehdit edebileceğiniz lisansları olan beş veya altı kuruma ulaşmanız yeterlidir. Doğru genel hukuk müşavirine giden tek bir mektup ve aniden generaller, ağın ürettiği her bloğa kademe kademe yansıyan kararlar almaya başlar.
Bu bir komplo teorisi değildir. Bu durum zaten yaşandı. Bütün bunlar zaman damgalarıyla, ölçülebilir ve halka açık bir blokzincir üzerinde kayda geçti.
Kuralları Esnetmek: Sansür Her Zaman Nasıl Gerçekleşti
ABD Hazinesi, Ağustos 2022'de Ethereum tabanlı bir gizlilik mikseri olan Tornado Cash'e yaptırım uyguladı. OFAC, genellikle uyuşturucu kaçakçılarına ve devlet destekli bilgisayar korsanlarına yaptırım uygulamak için kullanılan Özel Olarak Belirlenmiş Vatandaşlar (SDN) listesini akıllı sözleşme adreslerine uyguladı ve Amerikalı kişi ve kuruluşların bunlarla etkileşime girmesini yasakladı.
Barındırılan ve değiştirilemez blokzincir kodunun temel özelliklerinden biri, bu akıllı sözleşmelerin doğrudan silinemeyecek olmasıydı. Ancak bununla bağlantılı olmayan diğer bir konu (bu sözleşmelerle etkileşime giren işlemlerin zincire hiç dahil edilip edilmeyeceği sorusu) şaşırtıcı biçimde müzakereye açık çıktı.
Bu noktada Ethereum, Önerici-Oluşturucu Ayrımı (PBS) tasarımı aracılığıyla blok oluşturma görevini blok önerme görevinden zaten ayırmıştı.
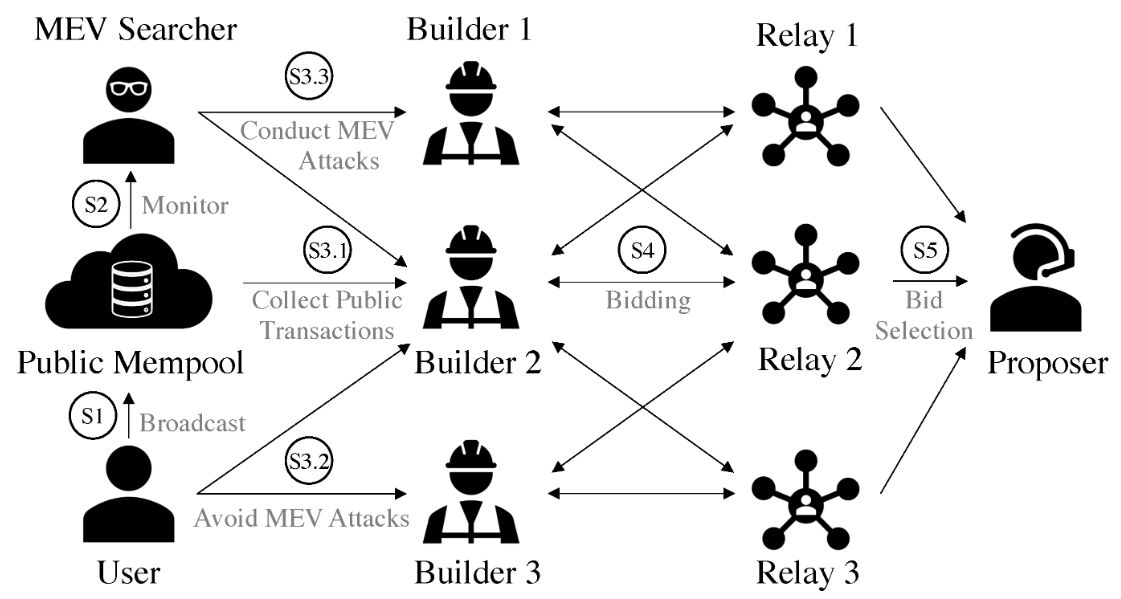
Az sayıda özel blok üreticisi (builder); çeşitli işlemleri bir araya getirmek, hangilerinin bloğa dahil edileceğini seçmek ve nihai ürünü öneride bulunmaları için doğrulayıcılara teslim etmeden önce çıkarılabilir değeri optimize etmekle görevliydi. Mimarinin tasarımı, MEV çıkarımını daha verimli kılmayı amaçlıyordu. Ancak bu durum, kimsenin yeterince yüksek sesle dile getirmediği bir yan etki doğurdu: İşlemleri bloğa dahil etme gücünü sadece birkaç şirketin eline bıraktı.
Ağustos 2023'te mahkemelerin OFAC yaptırımlarının akıllı sözleşmeleri kapsadığına karar vermesiyle, blok üreticisi piyasasından neredeyse anında bir yanıt geldi. Geçmişte tüm Ethereum bloklarının %80'inin Tornado Cash işlemlerini dışlamasından büyük bir geri dönüş yaşanarak bu oran yalnızca %9'a düştü. Carnegie Mellon Üniversitesi tarafından aktarılan bir araştırma, mahkeme kararından önce, Kasım 2022'de üretilen tüm Ethereum bloklarının %46'sının zaten OFAC yaptırımlarına uymak isteyen taraflardan geldiğini ortaya koydu. Hatta en yoğun döneminde, 24 saatlik bir zaman diliminde üretilen tüm Ethereum bloklarının yaklaşık %51'inin OFAC uyumlu olmayan işlemleri reddettiği belirtildi. bloXroute Labs CEO'su, "OFAC işlemlerini dışlayan blokların oranının yüzde 51'e ulaşmış olması kesinlikle çok önemli bir dönüm noktasıdır," ifadelerini kullandı.
Sansürlenen işlemler açısından bu durum hiç de soyut değildi. Akademik araştırmaların belgelediğine göre, yaptırım uygulanan işlemlerin bloklara dahil edilme sürelerindeki ortalama gecikmeler PBS sonrasında neredeyse ikiye katlandı — Ağustos 2022'deki 15,8 saniyeden Kasım 2022'de 29,3 saniyeye çıktı; aynı bloklardaki sansürlenmemiş işlemlerin ortalaması ise yalnızca ~8,7 saniyeydi. Bu denli geciken ancak DeFi protokollerindeki ekonomik gereklilikler (arbitraj, yetersiz teminata sahip hesapların likidasyonu ve fiyat orakıllarının güncellenmesi gibi) nedeniyle zamanında gerçekleşmesi gereken işlemler, fiilen ciddi ekonomik zararlara yol açar. Bir pozisyonu kapatmak veya fiyat güncellemesini işlemek zorunda olan ve bu süreçte OFAC tarafından işaretlenmiş bir adresle dolaylı bağı bulunan protokollerin işlemleri, bazılarının diğerlerinden "daha az eşit" olması yüzünden belirli veri akışlarının çok daha yavaş ilerlediği bir altyapıya takılıp kaldı.
Bu durum, sonraki araştırmalarda belgelenen "toz saldırısı" (dust attack) fenomeniyle daha da karmaşık bir hal aldı. Araştırmacılar, 12 ETH kullanarak kötü niyetli aktörlerin en az 9 milyon ETH'yi "lekeleyebildiğini" keşfetti; zira yaptırım uygulanan adreslerden ilişkisiz cüzdanlara gönderilen cüzi miktardaki bakiyeler, etkilenen alıcıların cüzdanlarında saklı kalıyordu. Yaptırımlı fonlar masum adreslere rızaları dışında girmişti ve regüle platformlarda yaptırımlara uyma zorunluluğu, bu cüzdanlardan gelen işlemlerin önceliğinin düşürülmesi veya tamamen engellenmesi anlamına gelebiliyordu — ki Aave'nin ön yüzü bunu somut bir örnek olarak bizzat uyguladığını belgeledi. Bulaşma gayriihtiyariydi. Ancak sonuçları öyle olmadı.
Sansür meselesine girmeden önce bile, durum yalnızca blok üreticisi yoğunlaşması açısından dahi vahim bir noktaya ulaşmıştı. 2024'ün sonlarında, tüm Ethereum bloklarının %80'inden fazlası — ve bazı dönemlerde %95'in üzerindeki kısmı — yalnızca iki kuruluş tarafından inşa ediliyordu. Bu, pratikte dünyanın en büyük ikinci blokzincirinin tüm işlem işleme katmanını rıza dışı bir ikili tekele (duopoly) devretmek anlamına gelen bir tabloydu. Ethereum üzerindeki tüm USDT transferleri ve DeFi işlemlerine ait akıllı sözleşme çağrıları, bu iki şirketin kullandığı aynı altyapıdan geçiyordu. Teoride değil. Pratikte, blok blok.
Ceza Mekanizması ve Buna Maruz Kalanlar
Ağ kurallarının dışına çıkan doğrulayıcılar, derecesine göre ölçeklenen oldukça somut ve kelimenin tam anlamıyla otomatik bir ceza sistemiyle karşı karşıya kalır. Bu durum kasıtlı bir tasarımdır — kural ihlali maliyetli olmalıdır — ancak merkezileşme sorunuyla birleştiğinde oldukça yıkıcı olabilen ve bu endişe verici dinamikleri besleyen bir teşvik yapısı yaratır.
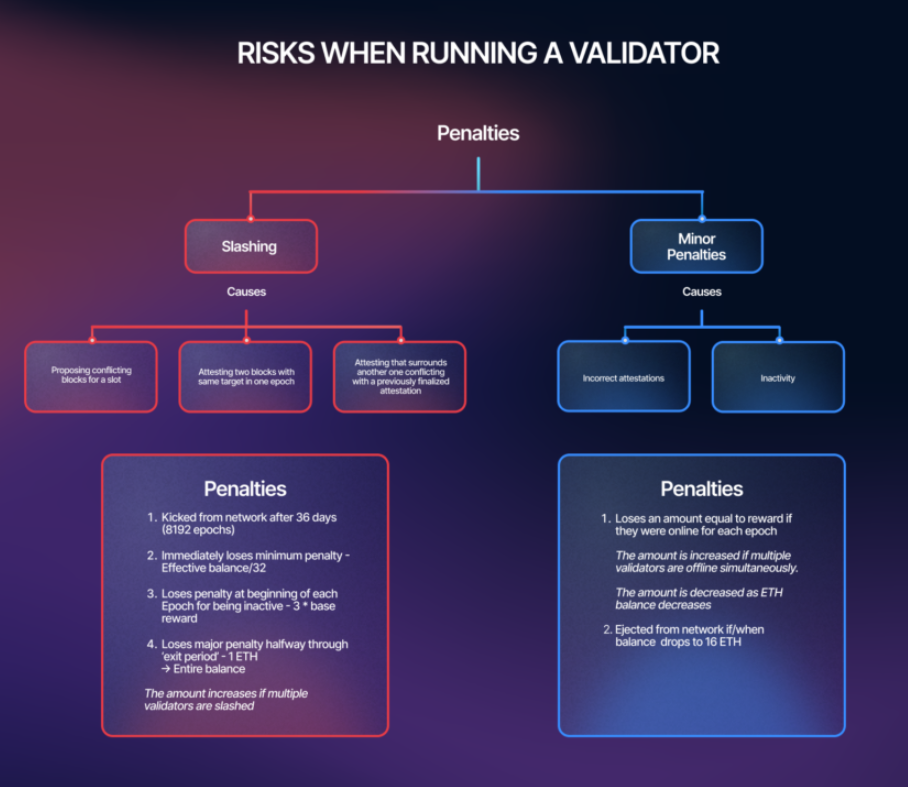
Slashing (kesinti), en ağır cezalandırma yöntemidir. Rakip bloklar öneren veya çelişkili onaylar (attestation) imzalayan ihraç edilmiş bir doğrulayıcının efektif bakiyesinin 1/32'si (%3,125) anında kesilir ve yaklaşık 36 gün sonra ağdan zorunlu olarak çıkarılır. Bu çıkış sürecinin 18. gününde, kötü niyetli davranışları caydırmak amacıyla, geriye dönük zaman diliminde kesintiye uğrayan diğer doğrulayıcıların sayısıyla orantılı bir korelasyon cezasına maruz kalırsınız. Örneğin, tekil bir slashing vakasının izolasyon maliyeti yaklaşık 1 ETH'dir. Buna ek olarak, çok sayıda doğrulayıcı aynı anda cezalandırılırsa, korelasyon cezası 32 ETH'lik stake'in tamamının silinmesine neden olabilir. Bu, koordineli saldırıları önlemek için son derece zarif ve basit bir mekanizmadır. İkincil bir dezavantajı ise, büyük bir doğrulayıcı operasyonunun beklenen davranışındaki ani bir değişikliğin zincirleme ve felaket boyutunda kayıplara yol açabilmesidir.
Gerçek olaylar riskin boyutunu gözler önüne sermektedir. Eylül 2022'de bir bilgisayar korsanı, Ankr ile ilişkili genel anahtarlardan biriyle çift imza attı ve buna bağlı kırk doğrulayıcı aynı anda cezalandırılarak toplamda 52.000 dolardan fazla kayba uğradı. Kasım 2023'te Bitcoin Suisse ile bağlantılı yaklaşık yüz doğrulayıcı, hatalı onaylar nedeniyle cezalandırıldı ve toplam zarar yaklaşık 200.000 doları buldu. Bunlar kasıtlı hatalar değildi, ancak paraya mal oldular. Yasal yükümlülükleri bulunan büyük bir kurumsal doğrulayıcı için slashing ciddi bir tehdit oluştururken, faaliyet gösterdikleri yargı alanına bağlı olarak uyumsuz işlemleri onaylıyor görünmenin hukuki ve itibari sonuçları da bir o kadar risklidir — bunun sonucunda, regülatörlerin ve karşı tarafların kendilerini rahat hissettiği alanda kalmak için son derece güçlü bir teşvik ortaya çıkar.
Ve bu durumun yarattığı darboğaz küreseldir. Varlık sınıfına, amaca ya da alttaki işlemin meşruiyetine göre ayrım yapmaz. Ethereum üzerindeki her USDT transferi, bir DeFi protokolüyle veya akıllı sözleşmeyle yapılan her etkileşim; hem yapısal olarak merkezileşmiş hem de dışarıdan kolayca baskı altına alınabilecek tek bir doğrulama katmanından geçmek ve orada onaylanmak zorundadır. İkincisi, şayet bu darboğaz harici bir talimata uyarsa — aktarıcı (relay) yazılımını güncellemek veya operatörünün politikasını değiştirmek gibi örtük bir yolla dahi olsa — bu durum sonrasındaki tüm işlemlere de aynı şekilde sirayet eder. Az sayıda boğaz noktası vardır ve bu boğaz noktalarını kontrol eden herkes, her şeyi kontrol eder.
Buna karşılık, bu boğaz noktalarından biri haline gelme dürtüsü merkeziyetsizliği engeller. Gelişmiş MEV teknolojileri inşa etmek, likit staking'i karlı kılan stake kriterlerine ulaşmak; tüm bunlar doğası gereği büyük ve iyi finanse edilmiş organizasyonların altından kalkabileceği finansal kaynakları ve kurumsal yetkinliği gerektirir. 32 ETH ile tek bir düğüm (node) çalıştıran bireysel bir doğrulayıcı, hemen hemen aynı kurallara tabi olarak daha az kazanır ve hiçbir yönetişim tartışmasında oy kullanamaz. Kendi haline bırakıldığında sistemin ekonomisi, merkezileşmeyi daha da derinleştirir.
İşin olumlu yanı, bu meselenin onu çözebilecek en iyi konumdaki kişilerin birçoğu tarafından zaten gayet iyi anlaşılmış olmasıdır. Ancak madalyonun diğer yüzünde, yeni token'ların ve anlatıların peşinden koşma dürtüsü, altyapı yönetişimini sürekli denetleme motivasyonundan hala çok daha güçlüdür.
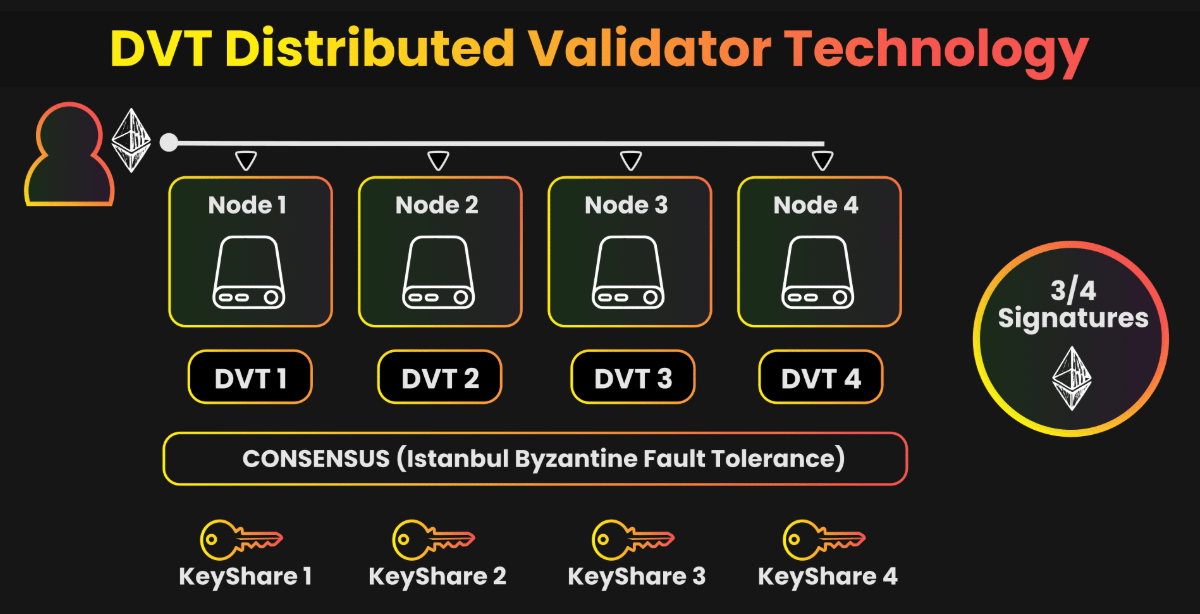
Lido Protocol tarafından sunulan Dağıtık Doğrulayıcı Teknolojisi (DVT), tekil operatör düğümü düzeyindeki güvenlik açıklarını gidermeyi hedefler. DVT, eşik imza şemalarına dayalı olarak bir doğrulayıcı anahtarını birden fazla özerk operatör arasında paylaştırır; bu da salt çoğunluk (nisap) sağlanmadan hiçbir imzalama işleminin yapılamayacağı anlamına gelir. Yani tek bir düğümün çökmesi veya tek bir operatörün ele geçirilmesi asla slashing gerektiren bir olaya yol açamaz; aynı şekilde hiçbir düzenleyici kurum tek bir operatöre sansür talimatı vererek bu sansürün otomatik olarak uygulanmasını sağlayamaz. Lido'nun DVT'yi benimsemesi mutlak rakamlar bazında kayda değer olmuştur; 2025'in sonunda 711.456 ETH ve toplam Ethereum stake'inin yaklaşık %1,99'u Lido bünyesindeki DVT destekli doğrulayıcılar tarafından tutuluyordu: Bu önemli bir adımdı, ancak yine de tablonun yalnızca küçük bir parçasıydı.
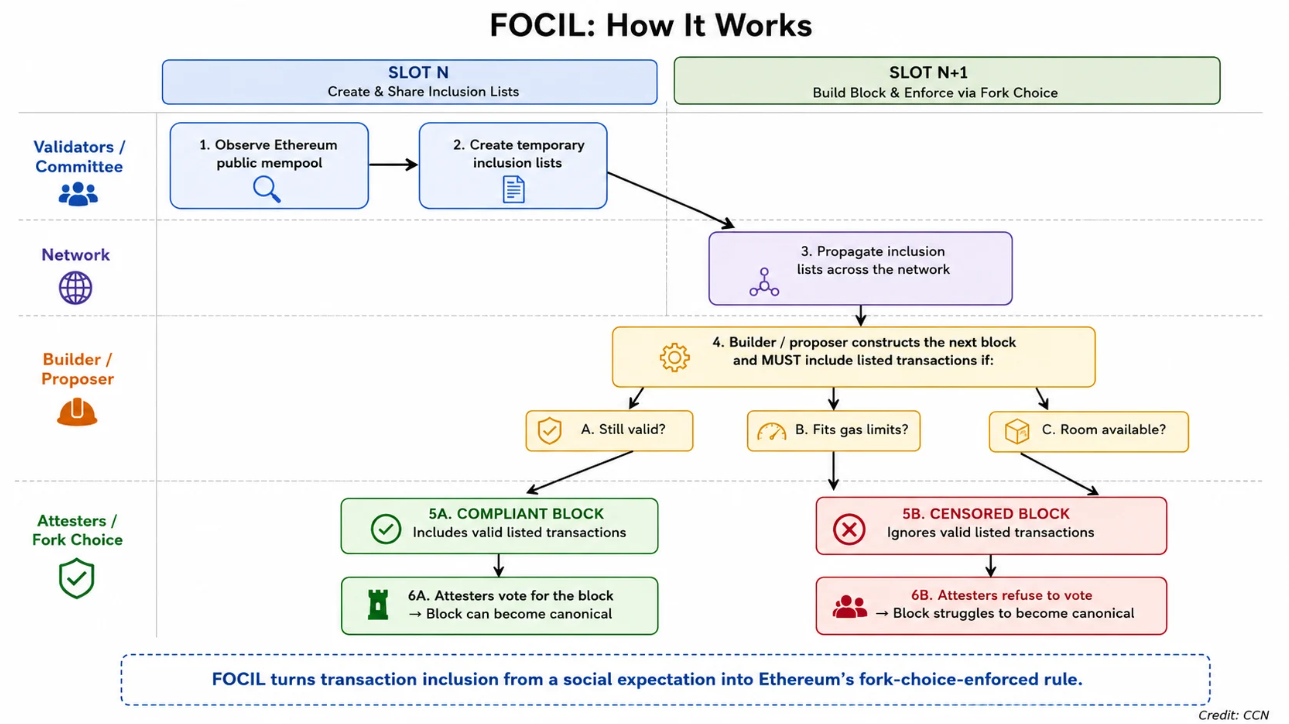
Blok üreticisi merkezileşmesi sorununa yönelik en önemli yapısal çözümlerden biri, EIP-7805 yani Fork-Choice Enforced Inclusion Lists (FOCIL) tasarımıdır. Gönüllü uyum yerine protokol düzeyinde sansürle mücadeleyi hedefleyen FOCIL, Ethereum'un 2026 sonlarında yapılması planlanan Hegotá yükseltmesinin bir parçası olarak onaylandı. Her yuvada (slot), 16 doğrulayıcı sözde rastgele (pseudorandom) seçilerek bir komite oluşturur ve her komite genel mempool'u bağımsız olarak denetleyerek dahil edilmesi gerektiğini düşündüğü işlemlerin bir listesini yayınlar. Böylece blok önericisi bu işlemleri bloğa dahil etmek zorunda kalır. Onaylayıcılar (attesters), yalnızca 16 komite üyesinin tamamından gelen dahil etme kısıtlamalarını karşılayan hazır bloklara oy vermekle yükümlüdür. Listelenen geçerli işlemlerin hiçbirini içermeyen bir blok, onaylayıcı desteği alamaz ve kanonik (geçerli ana zincir) hale gelemez.
Bu tasarım, hangi işlemlerin dahil edileceğine dair kararı 2 blok üreticisinin tekeline bırakmak yerine, sistemdeki tüm doğrulayıcıları kullanan rotasyonel bir komiteye dağıtır. FOCIL altında bir işlemi sansürlemek isteyen kötü niyetli bir aktörün, o slotta seçileceğinden önceden haberi olmayan rastgele belirlenmiş 16 kişilik bir doğrulayıcı grubunu saf dışı bırakması gerekir. Blokların büyük bölümünü üreten bilinen iki şirkete baskı yapmakla kıyaslandığında bu, biçimsel olarak bambaşka bir zorluk seviyesidir.
Yönetişim dikkati sorunu teknik bir mesele değildir ve bu şekilde adlandırılmalıdır. Kripto ekosistemlerindeki alanları işgal eden insanların çoğu fiyata, yeni protokollere ve getirilere odaklanmaktadır. Kimin doğrulama yaptığı, stake'in ne kadar merkezileştiği, blok üreticilerinin hangi yazılımları çalıştırdığı gibi altyapı yönetişimi konuları üzerine düşünmek pek heyecan verici değildir ve bu izlemeyi yapanlara herhangi bir token kazandırmaz. Doğrulayıcı kümesi bileşimi, istemci çeşitliliği ve blok üreticisi yoğunlaşması; kriptonun uzun vadeli niteliklerine en çok bağlı topluluklar tarafından birinci dereceden metrikler olarak ele alınmalıdır. Bu izleme için gerekli araçlar mevcuttur: zincir üstü analizler, herkese açık staking panelleri, OFAC uyumluluğunu takip eden platformların aktarıcı (relay) istatistikleri. Veri eldedir. Kıt olan şey, doğru sorulara gösterilen sürekli ve kararlı dikkattir.
Lojistik Her Şeydir
İlk Cypherpunk'lar, günümüz kripto dünyasındaki tartışmaların çoğunun unuttuğu bir şeyi kavramışlardı: Merkeziyetsiz bir sistemdeki asıl ilginç nokta, ürettiği varlığın türü değildir. İstediğiniz herhangi biriyle işlem yapma konusunda izin gerektirmeyen altyapının ta kendisidir. Şayet böyle bir dokunulmazlık varsa, işlemleri nihai olarak sonuçlandıran katmanda yaşar; onu kontrol eden kuruluşlar geleneksel finans sisteminde kullanılan aynı zorlama kaldıraçlarına açık hale gelirse, tam da bu katmanda kaybedilir veya zayıflar.
Tornado Cash örneğinde de görüldüğü gibi, bu kuramsal bir durum değildir. Kod değiştirilemez durumdaydı. Ancak fiili işlem işleme altyapısı öyle değildi. Tornado Cash ile hiçbir ilgisi bulunmayan o altyapıdaki her platform, protokol ve kullanıcı; iki veya üç blok üreticisi şirketin aldığı özel bir politika kararının kendi işlemlerini bir başkasınınkinin önüne geçirdiği veya tam tersine geri plana ittiği bir ekosistemde varlığını sürdürdü.
Her şeyin içinden süzülmek zorunda olduğu kilit darboğazlar vardır. Tedarik zincirlerindeki en feci aksaklıklar, tüketiciye dönük üst düzey katmanlarda değil, durana kadar kimsenin dikkat etmediği gözden uzak lojistik tıkanma noktalarında meydana gelir. Aynı durum blokzincir altyapısı için de geçerlidir. Manşetleri süsleyen protokoller, en yeni token lansmanları, ücret parametrelerine dair yönetişim oylamaları; topluluğun dikkatini en çok bu tür haberler çeker. Doğrulayıcı kompozisyonu, blok üreticisi piyasa yapısı, aktarıcı politikası güncellemeleri ise çok daha az ilgi görür. Gerçekte bir dengesizliğin var olduğu ve önümüzdeki on yıl içinde kriptonun nereye evrileceğini umursayan herkesin bu darboğazlara bakması gerektiği açıktır; zira sistemin geleceği tam da buralarda, tüm işlemlerin geçmek zorunda olduğu kuruluşların inisiyatifinde büyük ölçüde gözden kaçan ve günde iki kez tekrarlanan kararlarla sessizce tayin edilecektir.
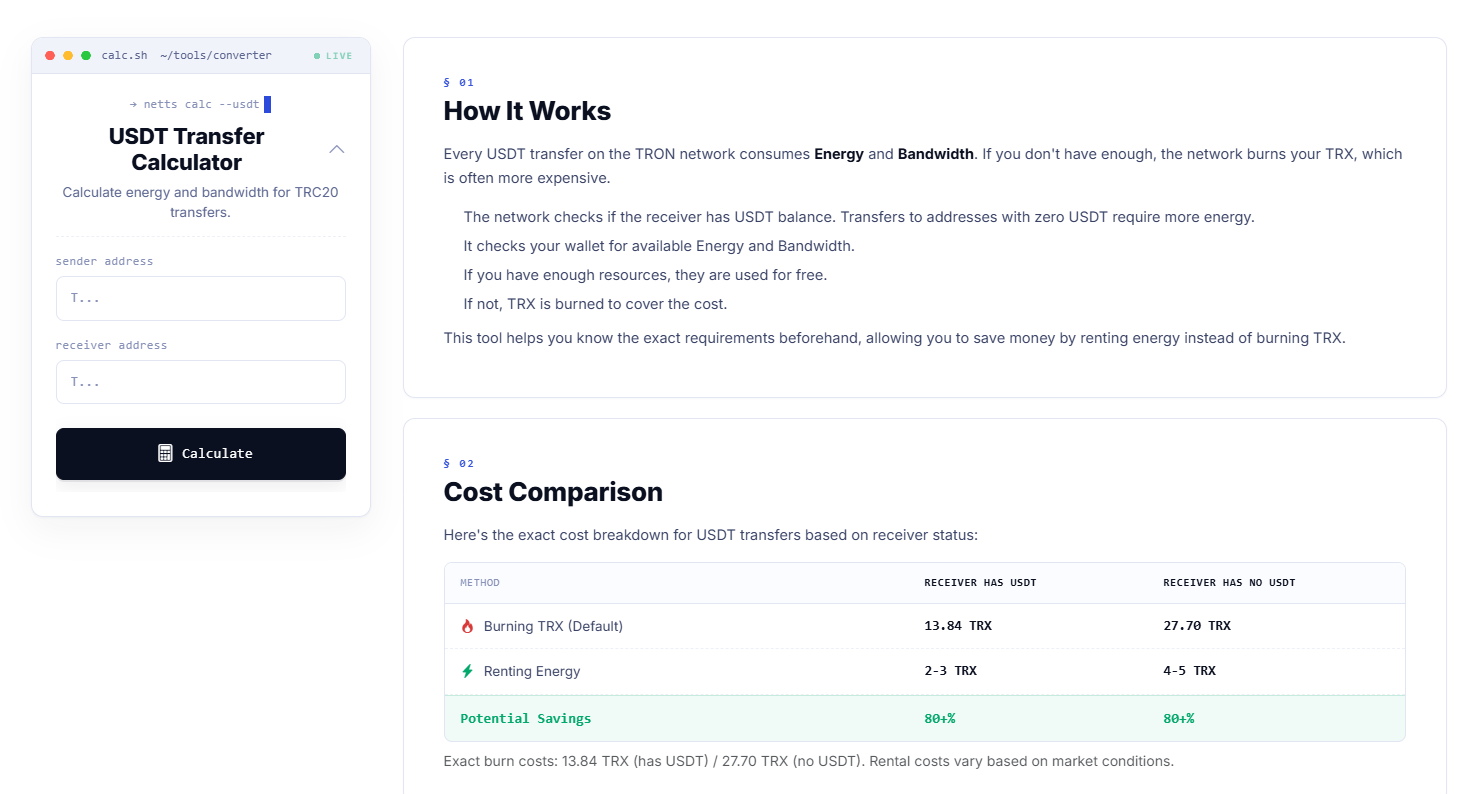
Netts, fiili bir USDT transferi ağa ulaştığında arka planda neler yaşandığının pratik mekaniğini kavramak isteyenler için işlem göndermeden önce zincir üstü maliyetlerin belirsizliğini ortadan kaldıran bir USDT Transfer Hesaplayıcısı sunmaktadır. Bu araç, hedef adresin halihazırda USDT tutup tutmadığını da hesaba katarak herhangi bir TRC-20 USDT transferi için gereken net Energy ve Bandwidth miktarını hesaplar — ki bu çok önemlidir, zira bakiyesi sıfır olan adreslere gönderim yapmak neredeyse iki kat Energy gerektirir (65.000 birime kıyasla 131.000 birim).
Burada ciddi bir maliyet karşılaştırması söz konusudur: TRX yakımı yoluyla yapılan standart bir USDT transferi, alıcının USDT bakiyesi varsa 13,84 TRX, yoksa 27,70 TRX tutarındadır; oysa kiralanan Energy kullanılarak yapılan alım işlemi yalnızca 2 ila 5 TRX'e mal olur, bu da yüzde 80'in üzerinde tasarruf anlamına gelir. Bu hesaplamalara programatik olarak erişmek isteyen geliştiriciler için Netts, basit bir GET isteği aracılığıyla rastgele gönderici-alıcı çiftleri için gereken Energy ve Bandwidth ihtiyaçlarını döndüren bir API uç noktası sağlar. Ağdaki her USDT gas ücreti, gönder butonuna basmadan önce kaynak kullanımına olan aşinalığınızın doğrudan bir sonucu olarak şekillenirken, bu rakamları önceden bilmek bir lüks değildir — optimize edilmiş bir operasyonel maliyet ile gereksiz yere fazladan ödeme yapmak arasındaki o ince çizgidir.