验证节点中心化:卡特尔正在形成?
四个质押池控制了 51% 的以太坊质押份额,两个构建者打包了其 80% 的区块——客观审视究竟是谁在真正决定什么能被写入区块链。
正如科技领域大多数重大事件一样,一切始于一间屋子里的少数几个人,他们深信其他地方发生的一切都是彻底错误的。那是 1992 年。蒂姆·梅(Tim May)、埃里克·休斯(Eric Hughes)和约翰·吉尔摩(John Gilmore)在旧金山湾区的聚会逐渐汇聚成了后来著名的“密码朋克”(Cypherpunks)。该团体的核心理念其实早在 1988 年蒂姆·梅撰写的《密码无政府主义宣言》中就已确立,并在任何人拥有连接这些概念的实际系统之前就在各大研讨会上流传。梅声称,无论任何中心化权威作何想法,强大的密码学技术都将让人们能够以一种中心化权威根本无法察觉、更谈不上征税或监管的方式进行交易、交流与组织。不是可能,而是必然。
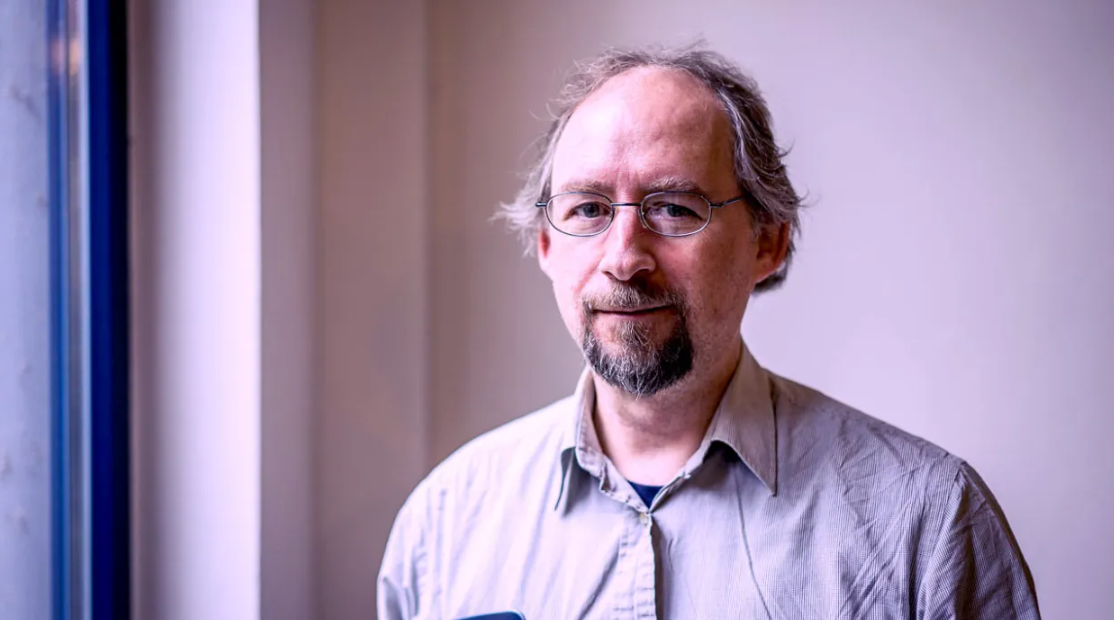
密码朋克们不写学术论文,也不等待同行评审。他们直接编写代码。在接下来的 10 年里,这个邮件列表不断产出亚当·贝克(Adam Back,见图)的 Hashcash、戴伟(Wei Dai)的 b-money 以及尼克·萨博(Nick Szabo)的 Bit Gold——每一项都是尚未建成的不可撤回系统中的一块砖石。2008 年 10 月 31 日,中本聪(Satoshi Nakamoto)向源自密码朋克的密码学邮件列表发送了一封主题为“Bitcoin P2P e-cash paper”的邮件。随附的九页文档清晰阐明了其目标:构建一个无需信任第三方即可运行的支付系统。这是密码朋克梦寐以求的圣杯,而且它真的成功运作了。
从本质上讲,这个梦想甚至从来都不仅仅与金钱有关。它关乎任何单一群体都无权替其他人做出决定的系统。没有董事会。没有中央银行。没有任何政府部门能够决定哪些交易是好的、哪些交易是坏的。它将按照每个人都可以验证、且无人可以暗中篡改的规则运行。依靠共识,而非指令。
如今,这一愿景正承受着巨大的结构性压力——这种压力并非来自外部攻击,而是源于经济激励不可抗拒地滑向中心化的引力。这并不是一种大张旗鼓显现的威胁。它恰恰积聚在大多数人从未深入思考过的系统层级:验证节点。
究竟是谁在决定什么能被写入区块链
验证节点的定义简单、纯粹且功能明确:验证节点负责验证交易是否符合网络规则、校验密码学签名、检查发送方是否有足够的资金,并将有效交易打包进区块链。他们平等地执行同样的规则——不偏袒任何一方。
关键在于“遵循网络规则”。因为一个自然引申出的问题——一个在技术描述中往往被一笔带过的问题是:这究竟是谁的规则?当这些规则随时间推移被微妙修改时,又会发生什么?
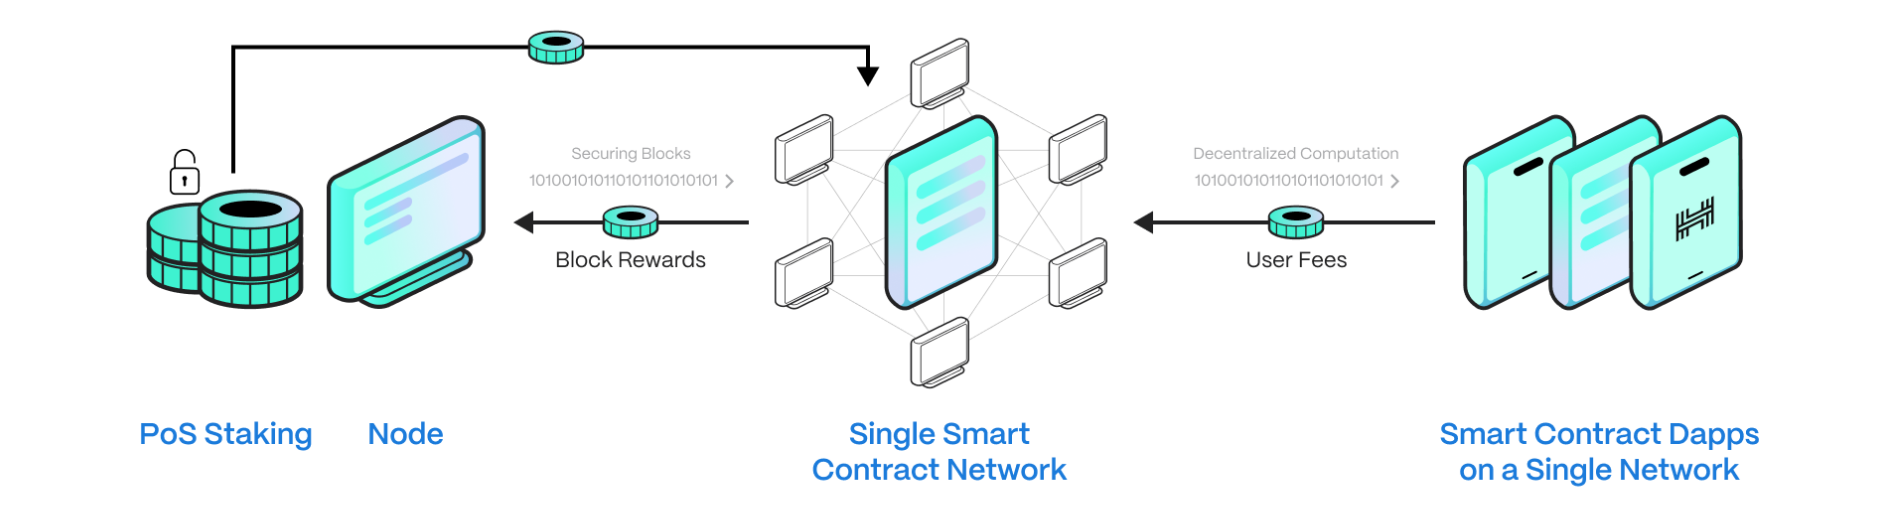
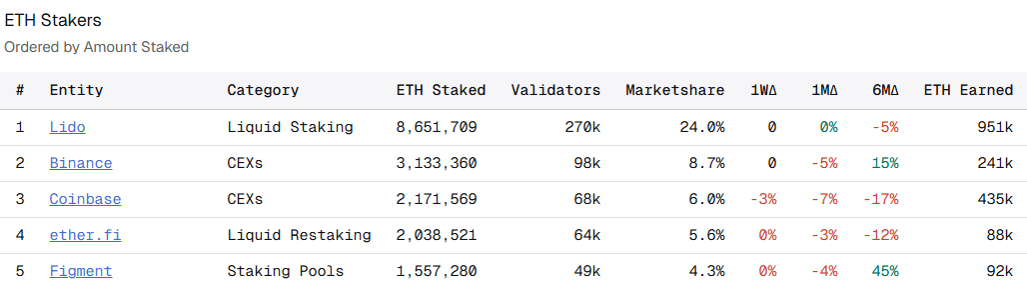
在以太坊等权益证明(PoS)系统中,验证节点是根据其质押量选出的。质押越多,对区块提案的表决权就越大。如果向 2008 年构建这些系统的人提及这种机制所带来的权力集中,他们一定会感到震惊。截至 2025 年底,流动性质押协议 Lido 控制了约 27.7% 的以太坊质押总量。Coinbase 占 8.4%。Binance 占 6.4%。以太坊质押的中本聪系数(Nakamoto coefficient)——即掌控 51% 共识所需勾结的最小实体数量——仅为 4。一个本应完全无需信任的网络,实际上却由四个质押池控制。
以太坊前 10,000 个钱包的财富分配基尼系数测算超过 84.57%——高于南非最新的不平等指标,使其成为地球上财富分配最不平等的“生态”之一。
真正让这种情况变得危险的,并不是控制者的数量,而是外部压力可以发挥作用的切入点。情报机构和大型机构行为体从来都不需要从底层腐化一个系统。他们不会去找地方警察——他们直接去找将军。他们瞄准的是政客,而不是选民。同样的逻辑也适用于任何大多数共识权力归属于少数资本雄厚、合法注册、地理位置明确的实体的网络。无需拉拢上百万个验证节点。只需攻破掌握决定性优势的五六家机构即可,这些机构拥有合规部门、律师以及可以被威胁吊销的牌照。只需向相关的总法律顾问发出一封信,刹那间,将领们就会开始做出层层下达的决定,并渗透到网络产出的每一个区块中。
这绝非阴谋论。它已经真真切切地发生了。这一切都发生在带有时间戳、可衡量且公开的区块链记录之上。
曲解规则:审查是如何悄然发生的
2022 年 8 月,美国财政部对基于以太坊的隐私混币器 Tornado Cash 实施了制裁。美国外国资产控制办公室(OFAC)将其通常用于制裁毒贩和国家支持黑客的“特别指定国民清单”(SDN)套用到了其智能合约地址上,并命令美国个人及实体不得与之发生交互。
托管在区块链上的不可篡改代码的一个真正特性在于,这些智能合约本身无法被直接删除。然而另一个看似不相关的问题(即与这些合约交互的交易最终是否能够上链),事实证明却有着出奇巨大的“协商空间”。
彼时,以太坊已经通过其提议者-构建者分离(PBS)架构设计,将构建区块的任务与提议区块的任务分离开来。
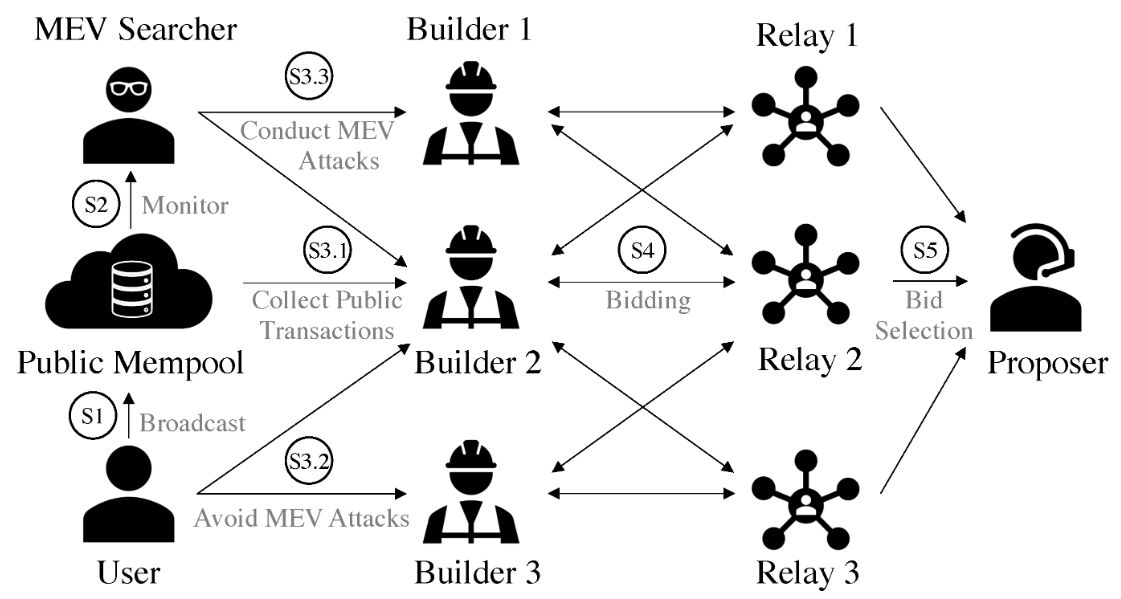
少数专门的区块构建者负责聚合各类交易,决定打包哪些交易,并在将最终产物交付给验证节点提议之前优化可提取价值(MEV)。这一架构的设计初衷是为了促进更高效率的 MEV 提取。但它带来了一个无人大声疾呼的副作用:它将交易打包权收拢到了极少数公司手中。
2023 年 8 月,法院裁定支持 OFAC 对智能合约的制裁,构建者市场的反应几乎是立竿见影的。此前多达 80% 的以太坊区块都不包含涉及 Tornado Cash 的交易,而在重大转变后,这一比例骤降至仅 9%。卡内基梅隆大学报道的一项研究发现,在该法院判决之前,2022 年 11 月产出的所有以太坊区块中,已经有 46% 来自意图遵守 OFAC 制裁的主体。事实上在峰值时期,24 小时内近 51% 的以太坊区块据称拒绝了不符合 OFAC 规范的交易。“我们达到 51% 排除 OFAC 交易的区块这一事实,无疑是一个重要的分水岭,”bloXroute Labs 的首席执行官表示。
就受到审查的交易而言,这种影响绝非抽象概念。学术研究记录显示,在 PBS 实施后,受制裁交易的平均打包延迟几乎翻了一番——从 15.8 秒(2022 年 8 月)激增至 29.3 秒(2022 年 11 月),而同一区块中未受审查的交易平均仅需约 8.7 秒。在许多 DeFi 协议中,由于经济现实要求(如套利生成、清算抵押不足的账户和价格预言机更新),被延误如此长时间的交易切实代表着经济损失。那些必须平仓或处理价格更新的协议——因其与 OFAC 标记地址存在关联——目睹自己的交易在基础设施中被堵塞,因为某些交易“比其他交易更不平等”,只能以更慢的速度被放行。
随后的研究所记录的粉尘攻击(dust attack)现象进一步加剧了这一问题。研究人员发现,攻击者仅用 12 ETH 就成功“污染”了至少 900 万 ETH——将受制裁地址发送的极小额资金打入无关钱包,使受影响的接收方无端受累。受制裁资金在未经许可的情况下进入了无辜地址,而在受监管平台上遵守制裁要求可能意味着调低这些钱包交易的优先级或彻底拦截——Aave 前端就有记录表明自己曾这样做过。污染是被动的。后果却是实在的。
甚至在撇开审查问题之前,仅就区块构建者的集中度而言,情况就已非常严峻。在 2024 年底,超过 80%——有时甚至超过 95%——的以太坊区块仅由两家实体构建。这项方案在事实上将全球第二大区块链的整个交易处理层外包给了一个未经共识授权的双头垄断。以太坊上所有的 USDT 转账以及用于 DeFi 交易的智能合约调用,都必须流经这两家公司所运营的基础设施。这不是理论假说。而在现实中,每个区块都是如此。
惩罚结构与承受其重的人
偏离网络规则的验证节点将面临一套切切实实、自动化执行(根据程度按比例调整)的惩罚机制。这是设计使然——作恶必须付出高昂代价——但这套激励结构助长了令人不安的动态;一旦与中心化问题相结合,它可能极具破坏性。
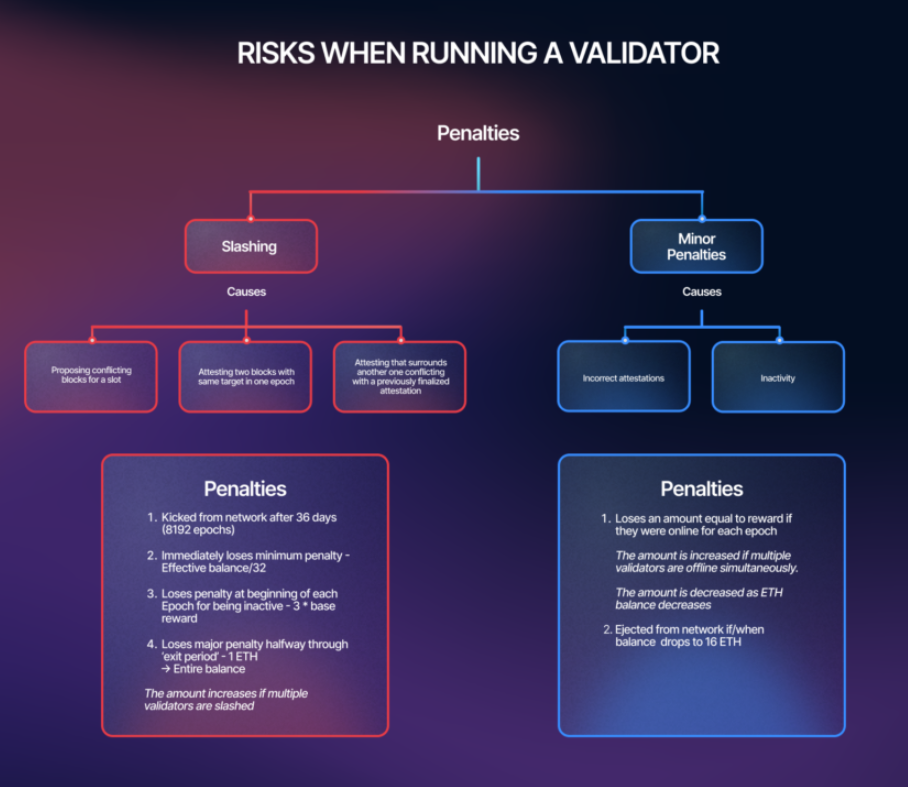
罚没(Slashing)是最严厉的惩罚方式。提议竞争区块或签署冲突见证的被逐出验证节点,会立刻被扣除其有效质押的 1/32(3.125%),并在约 36 天后被迫退出网络。在退出期的第 18 天,还将根据滞后窗口期内被罚没的其他节点比例面临关联惩罚,以此遏制协同恶意攻击。例如,单次罚没事件引发的惩罚成本约为 1 ETH。然而,如果大量验证节点同时被罚没,关联惩罚可能导致整整 32 ETH 的质押金被全部罚光。这是防止协同攻击的一个精妙机制。但其附带的缺陷是,大型验证节点运营方的任何突发异常行为,都将带来灾难性的关联损失。
真实事件印证了这一风险。2022 年 9 月,一名黑客利用与 Ankr 相关的公钥之一进行了双重签名,导致关联的 40 个验证节点同时被罚没,累计损失超过 52,000 美元。2023 年 11 月,近百个与 Bitcoin Suisse 相关的验证节点因错误见证而被罚没,总损失接近 200,000 美元。这些并非故意为之的过失,却付出了真金白银的代价。对于承担法律义务的大型机构验证节点而言,罚没构成了严重的资金威胁,但在其所处司法管辖区内,被认定处理不合规交易同样会招致法律和声誉风险——其结果便是形成了一种极强的动机:主动退缩到监管机构和交易对手认为舒适的安全区内。
由此产生的瓶颈具有全局性。它不区分资产类别、交易目的或底层交易的真实性。以太坊上的每一笔 USDT 转账、与 DeFi 协议或智能合约的每一次交互,都必须通过这个在结构上高度集中且极易受到外部施压的单一验证层并由其确认。其次,如果该瓶颈屈从于外部指令——哪怕是隐性的,例如更新其中继软件或更改运营方策略——这种影响也会同样蔓延至其后的所有交易。它的扼流点屈指可数,谁掐住了这些扼流点,谁就控制了一切。
相反,成为这些扼流点之一的诱人前景阻碍了去中心化。开发先进的 MEV 技术、达到使流动性质押有利可图的规模门槛——这些都需要巨额资金和高度复杂的企业化运作,自然让资金充裕的大型机构占得先机。运行单一节点且只有 32 ETH 的独立验证者遵循着大体相同的规则,收益却少得多,在任何治理讨论中更是毫无话语权。任其自然发展,系统自身的经济模型将进一步加剧中心化。
好的一面是,许多最有能力应对这一问题的人已经深刻理解了其弊端。而遗憾的是,追逐新代币和新叙事的激励依然远强于时刻紧盯基础设施治理的动力。
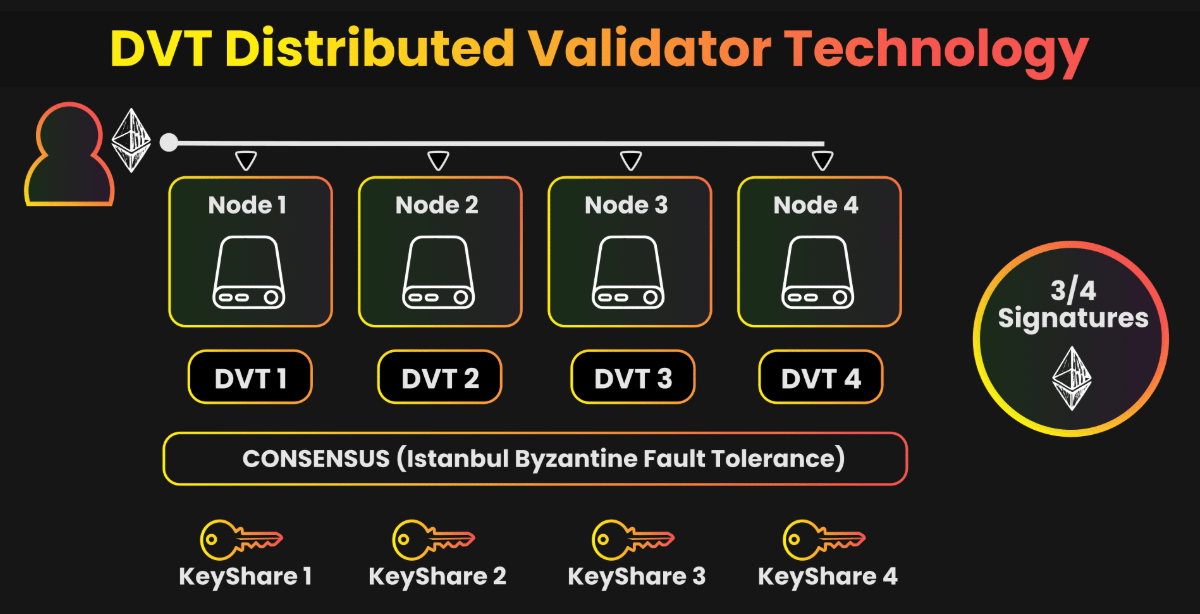
分布式验证节点技术(DVT,如 Lido Protocol 所倡导)旨在解决单运营方节点层面的脆弱性。DVT 基于门限签名方案将验证节点密钥拆分给多个自治运营方,这意味着在达成法定人数之前无法进行签名。这表明,单节点故障或单一运营方沦陷绝不会引发可罚没事件,任何单一监管机构也无法向单个运营方下达审查指令并让该审查自动生效。Lido 对 DVT 的采纳在绝对规模上已相当可观,截至 2025 年底,在 Lido 旗下已有 711,456 ETH(约占以太坊总质押量的 1.99%)由支持 DVT 的验证节点提供保障:这是重要的一步,但仍只是整体中的一小部分。
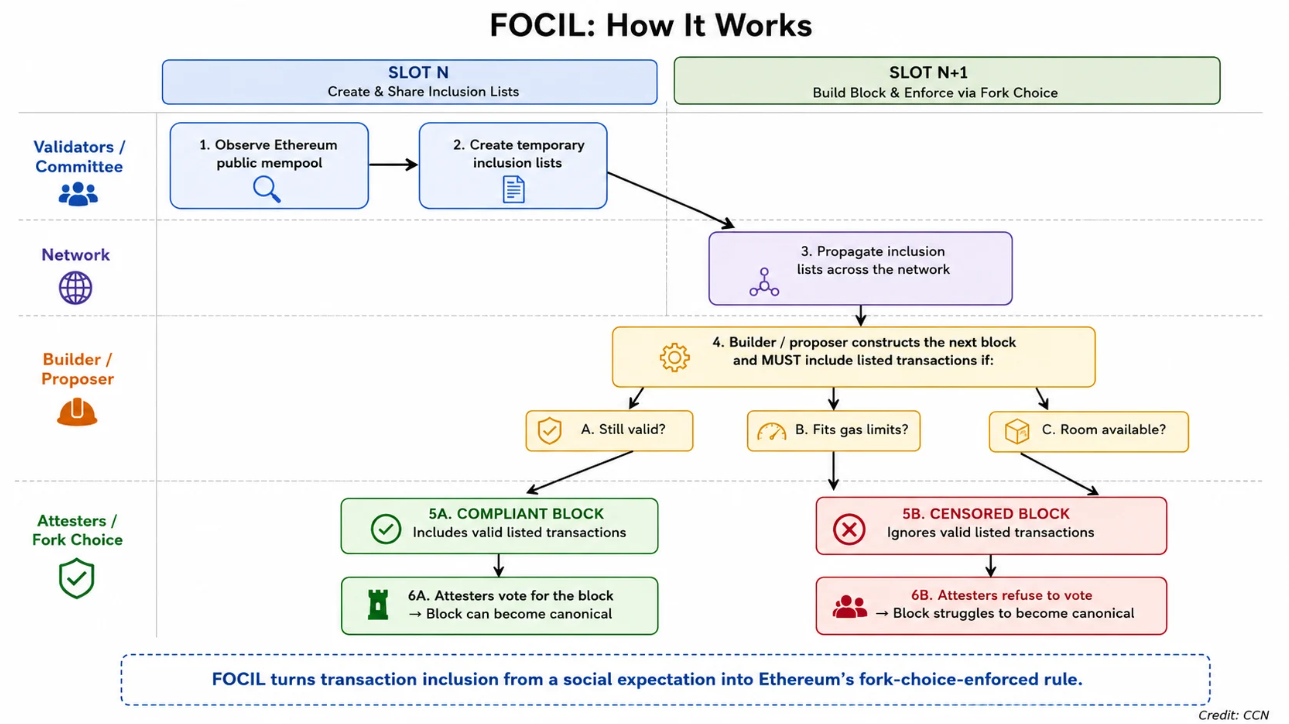
解决构建者中心化问题的主要结构性方案之一是 EIP-7805,即分叉选择强制包含列表(FOCIL)。FOCIL 旨在从协议层解决审查问题,而非依赖自愿合规,它已被批准作为以太坊预计于 2026 年底推出的 Hegotá 升级的一部分。在每个时隙(slot),系统会伪随机选出 16 个验证节点组成委员会,每个委员会成员独立检查公共内存池(mempool),并广播他们认为应当被打包的交易列表。随后,区块提议者必须将这些交易包含在区块中。见证者仅对满足全部 16 名委员会成员包含限制的可用区块投票。未能包含这些列出的有效交易的区块将无法获得见证者支持,也无法成为规范链区块。
该设计将决定包含哪些交易的权力分散到一个由系统中所有验证节点轮流组成的委员会中,而不是集中在 2 个区块构建者手里。在 FOCIL 机制下,攻击者必须破坏一组随机挑选的 16 个验证节点(它们事先不知道自己会在该时隙被选中)才能审查一笔交易。这与向构建绝大部分区块的两家已知公司施压相比,有着本质上的不同。
治理关注度不足并不是技术缺陷,我们应当正视这一点。身处加密生态中的绝大多数人关心的只是价格、新协议和收益率。基础设施治理——谁在验证、质押有多集中、构建者运行什么软件——思考起来并不引人入胜,也不会给监控者带来任何代币回报。最致力于加密货币长期特性的社区应当将验证节点集构成、客户端多样性和构建者集中度视作头等关键指标。用于此类监控的工具确实存在:链上分析、公开质押看板、追踪 OFAC 合规的中继统计数据等。数据唾手可得。真正匮乏的,是对正确问题的持久关注。
后勤机制决定一切
最初的密码朋克领悟到了当今许多加密讨论似乎遗忘的一点:去中心化系统中真正耐人寻味的并非它发行了何种资产。而是无需许可即可与任何人进行交易的基础设施。如果这种不受制约的特性确实存在,它必然寄宿于结算交易的层级——而一旦控制该层级的实体屈服于传统金融体系中常见的强迫手段,这一特性也将在此层级被剥夺或削弱。
这绝非纸上谈兵,Tornado Cash 的遭遇就是明证。代码确实不可篡改。然而,实际的交易处理基础设施却并非如此。该基础设施上的每一个平台、协议和用户——哪怕与 Tornado Cash 毫无干系——都生活在一个两三家构建者公司的私营策略决策即可决定其交易被优待或受冷落的环境中。
关键在于一切交易必须流经的所有瓶颈。供应链中最严重的崩溃往往不发生在面向消费者的顶层,而是发生在无人注意、直到彻底停摆才被察觉的隐蔽物流扼流点。区块链基础设施亦是如此。热门协议、最新代币发售、费用参数的治理投票——这类新闻占据了社区的全部注意力。验证节点构成、构建者市场结构、中继策略更新——这些受到的关注少之又少。这种失衡是确凿存在的,任何在乎加密行业未来十年走向的人都必须密切审视这些瓶颈——因为系统的未来正是在那里被悄然决定的,就在所有交易都必须流经的实体脚下,在每日循环两次、大多未被察觉的决策中被敲定。
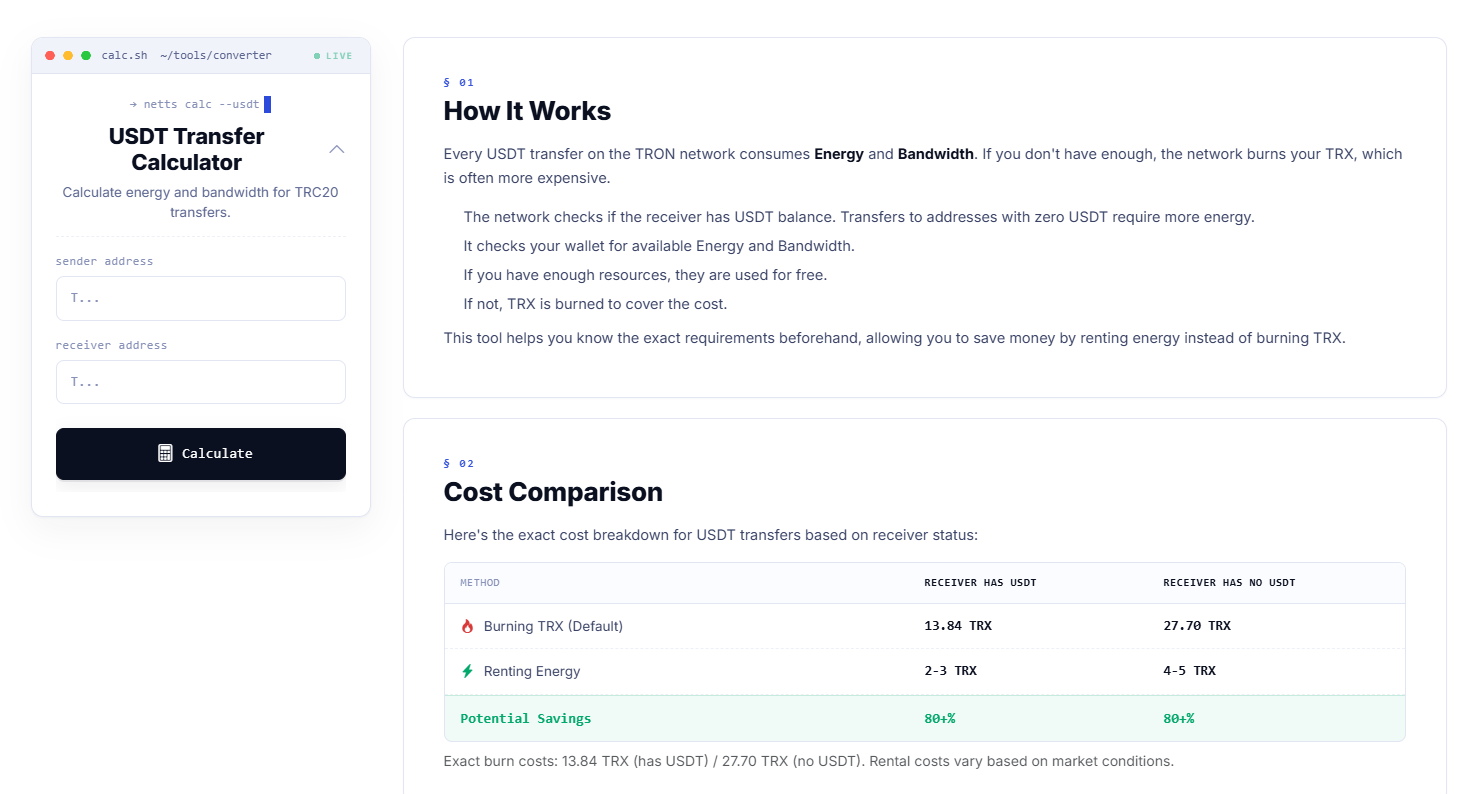
对于那些希望深入探究 USDT 实际转账进入网络时底层运作机制的人,Netts 还提供了 USDT Transfer Calculator,帮助用户在提交交易前消除链上成本的不透明性。该工具可精确计算任何 TRC20 USDT 发送所需的 Energy 和 Bandwidth,并考量目标地址是否已持有 USDT——这一点至关重要,因为向余额为零的地址发送转账几乎需要消耗两倍的 Energy(131,000 单位对比 65,000 单位)。
这里涉及巨大的成本差异:通过燃烧 TRX 进行常规 USDT 转账,若接收方已有 USDT 余额需花费 13.84 TRX,若无余额则需花费 27.70 TRX;而使用租赁的 Energy 处理这笔交易只需花费 2 至 5 TRX,意味着节省超过 80% 的成本。为了协助希望通过编程调用这些计算的开发者,Netts 提供了 API 端点,只需发送简单的 GET 请求即可返回任意发送方-接收方地址对的 Energy 和 Bandwidth 需求。当网络上的每一笔 USDT 手续费都直接取决于你在点击发送前对资源消耗的了解程度时,提前获知这些数字不再可有可无——它正是合理控制运营成本与为不必要的开销买单之间的分水岭。