Proof of Stake et Proof of Work : comprendre la différence
Le PoW et le PoS ne sont pas des acronymes interchangeables — ils représentent des philosophies fondamentalement différentes sur la manière dont une blockchain gagne le droit d'être digne de confiance.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
PoW et PoS sont deux abréviations qui apparaissent constamment dans l'actualité crypto. Proof of Work & Proof of Stake. Vous les voyez dans les livres blancs, sur les listes des plateformes d'échange, au cœur des débats communautaires, dans les petits caractères des projets cherchant à obtenir vos fonds. La plupart des gens les survolent. Beaucoup de personnes impliquées dans la crypto depuis des années seraient incapables d'expliquer ce qui différencie concrètement l'un de l'autre. Cet article s'adresse à eux — et à quiconque se pose, à juste titre, un peu plus de questions sur cette différence qu'il n'y paraît.
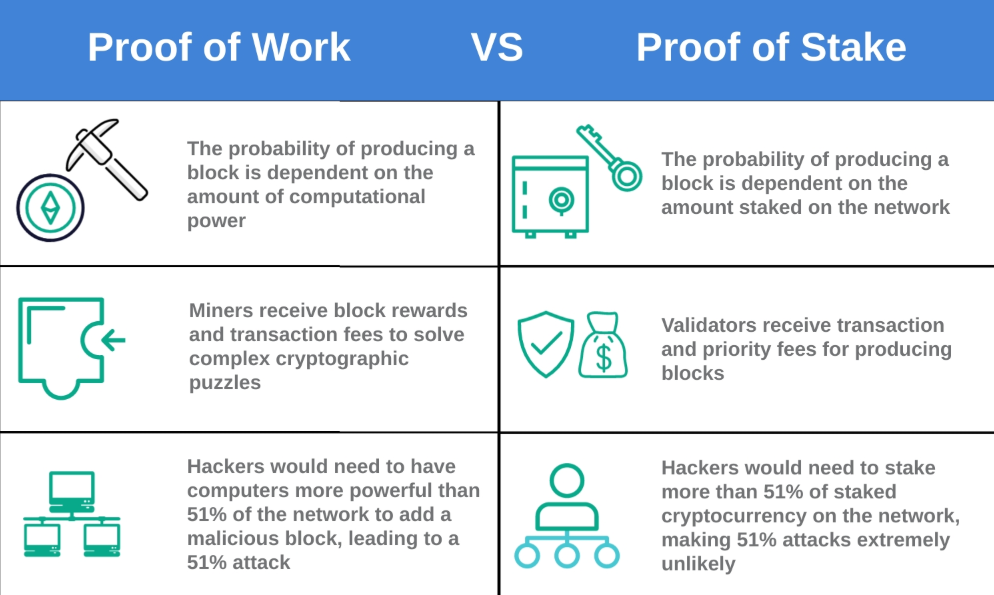
Commençons par la définition académique, car c'est celle que vous rencontrerez le plus souvent. Le Proof of Work (PoW) est le mécanisme de consensus par lequel les participants d'un réseau, appelés mineurs, résolvent des énigmes cryptographiques complexes en déployant une puissance de calcul colossale. Le gagnant résout l'énigme et peut ajouter un nouveau bloc de transactions à la blockchain, empochant une récompense dans la crypto-monnaie native du réseau. D'un autre côté, le Proof of Stake est un mécanisme de consensus dans lequel les validateurs sont sélectionnés pour proposer et attester de nouveaux blocs en fonction de la quantité de crypto-monnaie « stakée » (mise en jeu) comme garantie. Ce stake peut être détruit, un processus appelé slashing, en cas de comportement malveillant des validateurs.
Voilà pour la version théorique. Elle est exacte, mais totalement inutile pour comprendre pourquoi cela devrait vous intéresser.
Voici une version plus simple : en PoW, vous consommez littéralement de l'électricité réelle pour prouver que c'est à votre tour d'écrire sur la blockchain. En PoS, vous le faites en engageant votre propre capital (skin in the game). Les deux mécanismes visent donc à résoudre le même problème — comment amener des milliers d'inconnus, sans aucune raison de se faire confiance, à s'accorder sur un registre partagé indiquant qui possède quoi ? — en s'appuyant sur différents types d'engagements financiers que personne n'a envie de perdre.
Rencontrez Bob
Bob n'est pas développeur. Bob a entendu dire par un ami qu'on pouvait gagner de l'argent dans la crypto et a ouvert un compte sur une plateforme d'échange pour la première fois. Il n'a aucune idée de ce qu'est un mécanisme de consensus et n'a pas besoin de le savoir — pourtant, cette distinction s'apprête à dicter ses décisions sans même qu'il s'en rende compte.
L'une des premières choses que fait Bob, c'est d'investir dans un projet affichant plus de 90 % de rendement de staking. Les blockchains PoS vantent des rendements annuels (APY) pour les validateurs, et ces chiffres mirobolants attirent l'œil. Ce que Bob ignore, c'est que ces rendements sont libellés dans le même actif que celui qu'il stake. Ce rendement lui est ensuite versé dans un jeton qui ne vaut plus que 60 centimes parce que le marché l'a sanctionné par une dévaluation de plus de 40 % — un phénomène fréquent sur les petites chaînes PoS. Entre-temps, son stake est bloqué pour une période déterminée sans qu'il puisse retirer ses fonds. Le piège classique : là où devait se trouver un revenu passif, le mécanisme s'est transformé en compte à rebours sous tension.
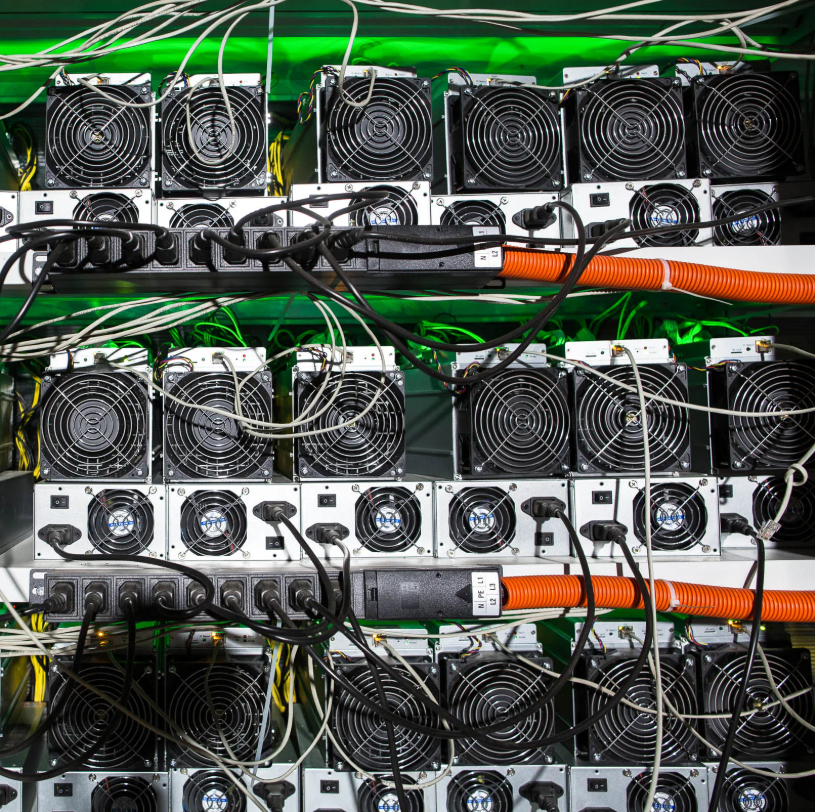
Bob pourrait aussi tomber sur des offres d'investissement pour du cloud mining — des systèmes dérivés du PoW où quelqu'un promet de miner du Bitcoin avec l'argent de Bob (c'est-à-dire de la puissance de hachage pré-vendue) moyennant des frais. En réalité, en tenant compte des frais, de l'amortissement du matériel et du coût de l'électricité, le cloud mining légitime s'avère rarement avantageux pour le client. Quant aux autres, qui composent la majorité du marché, ils n'impliquent aucun minage réel : les premiers investisseurs sont payés grâce aux fonds des nouveaux arrivants, jusqu'à ce que tout l'édifice s'effondre. Tout cela paraît crédible, avec l'image de marque du PoW et tout le reste — les coûts réels du matériel sont concrets pour ceux qui ont vu des photos de fermes de serveurs. Pourtant, ces photos ne prouvent en rien ce qui arrive réellement à l'argent de Bob.
Savoir si un projet est en PoW ou en PoS ne protégera pas Bob de toutes les arnaques. Cependant, cela lui donne une base pour poser les bonnes questions : d'où provient le hashrate et à quel coût ? Quelles sont les conditions de slashing ? Quelle est la période de déblocage ? Qui contrôle l'ensemble des validateurs ? Ces questions ont des réponses précises qu'un projet sérieux fournira sans hésiter.
Aucun de ces deux mécanismes n'est apparu par hasard. Tous deux sont nés du travail d'ingénieurs confrontés à des problèmes techniques complexes, et les deux solutions sont bien plus subtiles que ce que leur formulation superficielle laisse penser.
Au moment du lancement de Bitcoin, ses principes de base avaient déjà été esquissés en 1997 par Adam Back avec Hashcash, qui proposait une solution pour endiguer le spam par e-mail — l'envoi d'un message nécessitait un léger calcul informatique, rendant l'envoi de nombreux e-mails coûteux, peu pratique et impossible à automatiser à grande échelle. En 2008, Satoshi Nakamoto a poussé ce concept plus loin avec le livre blanc de Bitcoin, intégrant le calcul de Proof of Work au cœur d'un registre distribué sans confiance requise. Ce qui est fascinant, c'est que ce « travail » peut être vérifié par n'importe qui en quelques millisecondes et s'avère quasi impossible à falsifier — on ne peut pas faire semblant d'avoir résolu l'énigme sans l'avoir réellement résolue. C'est cette asymétrie entre le coût de production de la preuve et celui de sa vérification qui fait toute la force du PoW.
Le Proof of Stake est apparu pour la première fois sur les forums Bitcoin vers 2011 (au moins), lorsque les ingénieurs ont commencé à pointer du doigt la faille évidente du PoW : toute cette consommation d'électricité représentait un gaspillage financier — elle n'existait que pour rendre les attaques coûteuses. L'idée était que bloquer du capital plutôt que de brûler de l'électricité offrait le même effet dissuasif pour une fraction du coût. La première application concrète a vu le jour le 12 août 2012 avec le lancement de Peercoin par Sunny King et Scott Nadal, qui ont formalisé le concept de Proof of Stake dans un article : « PPCoin: Peer-to-Peer Crypto-Currency with Proof-of-Stake ». À l'époque, Vitalik Buterin affirmait que Peercoin était « la seule proposition fonctionnelle de PoS » à ce jour. Il n'a pas défrayé la chronique comme Bitcoin. Pourtant, il a posé les bases d'un concept qui allait bouleverser une grande partie de l'écosystème.
La mise à niveau d'Ethereum vers le Proof of Stake, communément appelée « the Merge », a marqué la transition d'Ethereum après avoir fonctionné en Proof of Work depuis son lancement en 2015 jusqu'en septembre 2022. Cet événement unique a réduit la consommation énergétique annuelle d'Ethereum d'environ 99,95 %, passant d'environ 83 térawattheures à 0,03. Le PoS ou l'une de ses variantes est aujourd'hui utilisé par plus de 70 % des 100 premières crypto-monnaies par capitalisation boursière.
La réalité technique derrière chaque mécanisme
C'est au niveau mécanique que les véritables différences apparaissent, et les compromis cessent alors d'être abstraits.
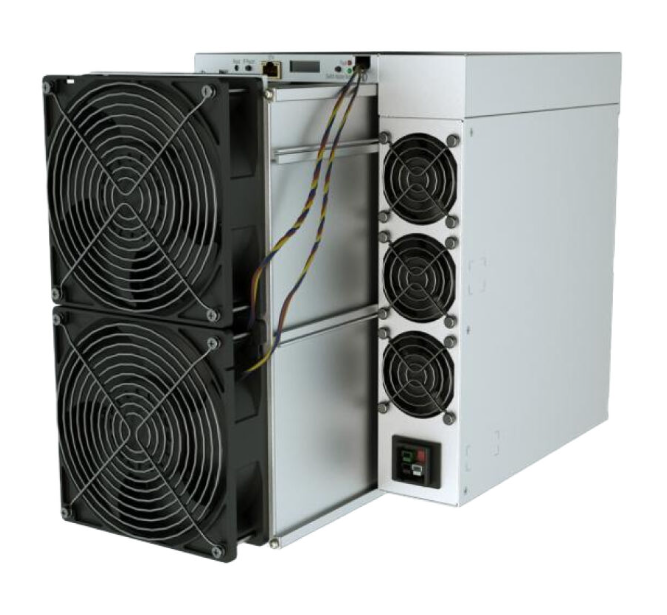
En PoW, les mineurs soumettent sans arrêt leur matériel à une fonction de hachage (une opération mathématique qui prend n'importe quelle entrée pour produire une sortie de taille fixe). L'objectif : trouver une valeur d'entrée qui génère un hachage inférieur ou égal à un nombre déterminé. Il n'y a aucun raccourci, il faut tester des valeurs aléatoires aussi vite que le matériel le permet. Le réseau Bitcoin ajuste sa difficulté tous les 2 016 blocs afin que l'intervalle moyen entre les blocs reste d'environ dix minutes — quelle que soit la hausse du hashrate mondial. Aujourd'hui, le hashrate global dépasse 750 exahashes par seconde. L'Antminer S21 XP de Bitmain, l'un des mineurs commerciaux les plus efficaces actuels, fournit 270 terahashes pour une alimentation directe de 3 645 watts — disposer d'un matériel de ce calibre est devenu indispensable, pas une option.
Les détenteurs sont récompensés simplement pour leur participation ou le staking de leurs jetons sur le réseau (contrairement au PoW où les utilisateurs sont en compétition pour les blocs et les récompenses). Cela consiste à déposer leur mise — 32 ETH dans le cas d'Ethereum — dans un smart contract sur le réseau. Le protocole attribue ensuite de manière pseudo-aléatoire les responsabilités de validation, pondérées par le montant du stake, sur différents créneaux temporels (slots). Pour chaque créneau, un validateur unique est désigné pour proposer un nouveau bloc, et un autre comité de validateurs est sélectionné pour attester ce bloc — en vérifiant par cryptographie qu'il respecte les règles. Ce n'est pas le coût du calcul qui assure la sécurité, mais simplement le fait que tout validateur proposant un bloc frauduleux ou incohérent voit sa garantie stakée détruite par le protocole. Si vous stakez 32 ETH et tentez de frauder, le réseau peut tout anéantir. C'est cette menace de sanction financière — tout perdre — qui rend la malhonnêteté économiquement irrationnelle en conditions normales.
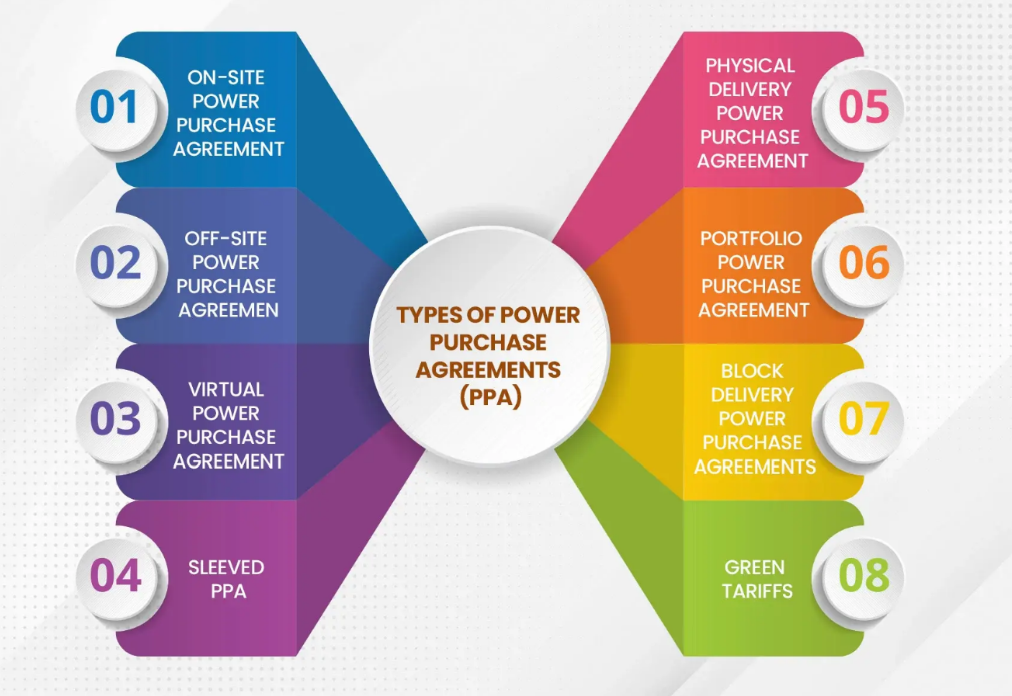
Les exigences matérielles sont diamétralement opposées, voyons-les en face. Pour faire tourner un validateur Ethereum, il suffit d'une machine aux caractéristiques modestes à semi-professionnelles : 16 gigaoctets de RAM, un disque SSD NVMe de 2 téraoctets, une connexion Internet stable sans coupures fréquentes, et la capacité d'exécuter l'un des deux clients logiciels en continu. Pour une machine dédiée, le coût du matériel s'élève à quelques centaines de dollars, l'équivalent d'un PC gamer haut de gamme. À l'inverse, chaque ASIC compétitif pour Bitcoin coûte des milliers de dollars et consomme autant d'électricité qu'un gros appareil ménager — tout en ne représentant qu'une infime fraction du hashrate total du réseau. Les installations massives de minage PoW sont de véritables infrastructures industrielles composées d'entrepôts géants, d'installations électriques sur mesure, de systèmes de refroidissement complets et de contrats d'achat d'électricité (PPA) de gros. Toute l'infrastructure d'un validateur PoS peut tenir dans un placard.
La finalité — le moment où une transaction devient irréversible — fonctionne également de manière différente. Bitcoin repose sur une finalité probabiliste : bien que chaque bloc supplémentaire rende une annulation exponentiellement plus coûteuse, elle n'est jamais absolument définitive. Le seuil habituel de 6 confirmations demande environ une heure. Contrairement à Bitcoin, Ethereum garantit non seulement une finalité de consensus, mais aussi une finalité économique grâce à son mécanisme PoS : les blocs de contrôle finalisés dès lors qu'un validateur les a attestés ne peuvent plus être modifiés, sauf à détruire plus d'un tiers de tous les ETH stakés — ce qui représente actuellement plus de trente milliards de dollars. Cette finalité est atteinte en environ 12,8 minutes.
Quand la différence devient critique
Les deux mécanismes ont été éprouvés face à des attaques réelles, et les échecs constatés sont riches d'enseignements.
L'attaque classique sur un réseau PoW est l'attaque des 51 % : un attaquant contrôlant plus de la moitié du hashrate du réseau peut miner en secret sa propre version concurrente de la blockchain, exclure un paiement qu'il a précédemment effectué sur une plateforme d'échange et, dès que sa chaîne devient plus longue que la chaîne publique, la propager. Le réseau retiendra la chaîne la plus longue comme légitime, et l'attaquant pourra ainsi annuler une transaction tout en conservant ce qu'il a reçu en échange. C'est ce qu'on appelle une double dépense.
Une telle attaque est, en pratique, impossible sur Bitcoin. Acquérir 51 % du hashrate de Bitcoin nécessiterait des milliards de dollars en matériel, en plus des coûts d'électricité — avec des estimations dépassant les 10 milliards de dollars pour maintenir une telle capacité dans la durée. Des années plus tard, la dissuasion reste totale car les coûts économiques sont prohibitifs.
Cette force dissuasive n'existe pas sur les petits réseaux PoW. Bitcoin Gold est un fork de Bitcoin créé en 2017 qui a été attaqué en mai 2018. Les pirates ont loué du hashrate sur des plateformes de vente de puissance de calcul, l'ont dirigé vers Bitcoin Gold et ont réalisé des doubles dépenses estimées à 18 millions de dollars en BTG sur les plateformes d'échange avant d'être repérés. Les plateformes touchées ont immédiatement retiré Bitcoin Gold de leurs listes. Il est toujours négocié, mais à une infime fraction de sa valeur passée. Ethereum Classic a également subi des attaques similaires en 2019, ainsi qu'une autre le 1er août, où une seule attaque a entraîné 5,6 millions de dollars de doubles dépenses en ETC et une réorganisation de plus de 7 000 blocs, effaçant plusieurs jours d'historique du réseau. En louant du hashrate, attaquer Ethereum Classic pendant une heure ne coûte aujourd'hui qu'environ 3 283 $ (selon les dernières données). Ce montant représente l'intégralité de la sécurité économique d'une blockchain.
Examinons la surface d'attaque du Proof of Stake. Un attaquant qui accumule suffisamment de fonds pour détenir plus d'un tiers des validateurs dispose de prérogatives similaires : réorganisations de chaîne, censure de transactions, MEV. Réorganiser la chaîne d'Ethereum en s'appropriant plus d'un tiers des ETH stakés coûterait plus de 36 milliards de dollars. Le mécanisme de slashing crée en outre une dissuasion encore plus forte : une attaque réussie détruit également le stake de l'attaquant en guise de sanction, de sorte qu'une attaque majoritaire en PoS se traduit par une perte financière nette (même en cas de succès technique).
Certaines blockchains ont délibérément choisi leur positionnement sur cette échelle de compromis. L'écosystème Bitcoin reste sur le PoW parce que sa communauté considère cette dépense énergétique comme une fonctionnalité : le coût thermodynamique — et pas seulement économique — de la réécriture de l'historique est perçu comme un engagement absolu du système. Ethereum a choisi le PoS pour gagner en scalabilité et en sobriété écologique.
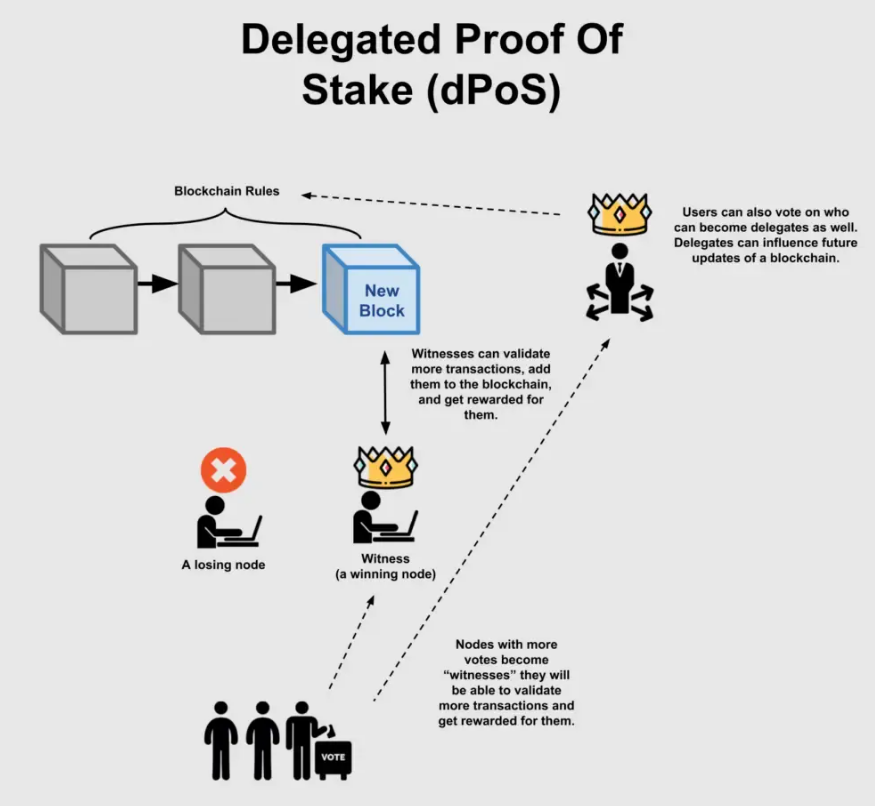
TRON repose sur un système de Delegated Proof of Stake (DPoS), où les détenteurs de jetons votent pour élire 27 super représentants qui produisent les blocs à tour de rôle ; une architecture qui sacrifie un peu de décentralisation au profit d'un débit très élevé et de frais de transaction minimes. Ouroboros, la variante de PoS utilisée par Cardano, repose sur des preuves cryptographiques examinées par des pairs. Le mécanisme d'horodatage de Solana, adossé à une solution hybride de Proof of History, permet d'atteindre un débit massif bien avant l'entrée dans le groupe des validateurs, au prix d'exigences matérielles beaucoup plus gourmandes et de pannes réseau historiquement fréquentes.
Le choix du mécanisme de consensus n'est pas une question d'image. Il détermine les coûts de transaction, la rapidité de finalité, l'infrastructure nécessaire pour participer au réseau, l'étendue de la surface d'attaque à chaque instant et l'empreinte réglementaire de la blockchain. Bob veut simplement recevoir son stablecoin, sans payer plus de frais de réseau que le montant transféré ; ces choix technologiques l'impactent déjà concrètement — dans la structure des frais de gaz en USDT sur le réseau choisi par son destinataire, dans le délai de confirmation des blocs, et dans la possibilité qu'un producteur de blocs conforme à la réglementation vienne censurer sa transaction.
Ce qui pourrait mal tourner
Le fait de souligner ces disparités matérielles mérite qu'on s'y attarde un instant, car cela illustre une divergence plus profonde dans la nature de l'engagement exigé par ces deux approches.
Un mineur PoW n'est pas un équipement facilement réutilisable. Un ASIC Antminer S21 XP est conçu exclusivement pour miner du Bitcoin : il ne peut pas être converti pour valider Ethereum, mine le Litecoin de façon très inefficace (le Litecoin utilisant Scrypt), et ne vaudra guère plus que le prix de la ferraille en cas d'effondrement du cours du Bitcoin. Il s'agit d'un investissement matériel tangible et illiquide dans le réseau, qui génère en continu des coûts d'électricité. C'est l'un des piliers de la sécurité du PoW : les mineurs ne peuvent pas simplement partir ailleurs.
L'engagement capitalistique d'un validateur PoS est d'une nature totalement différente. Les ETH stakés sont verrouillés, mais l'ETH reste un actif liquide — lorsque le validateur se retire, après un délai de quelques jours, ses fonds lui sont restitués. L'engagement est bien réel, mais réversible, contrairement à des puces en silicium. C'est la raison pour laquelle la sécurité du PoS dépend directement de la valorisation de l'actif staké : une chute brutale du cours réduit à la fois le coût d'acquisition d'une part majoritaire et le pouvoir dissuasif du slashing.
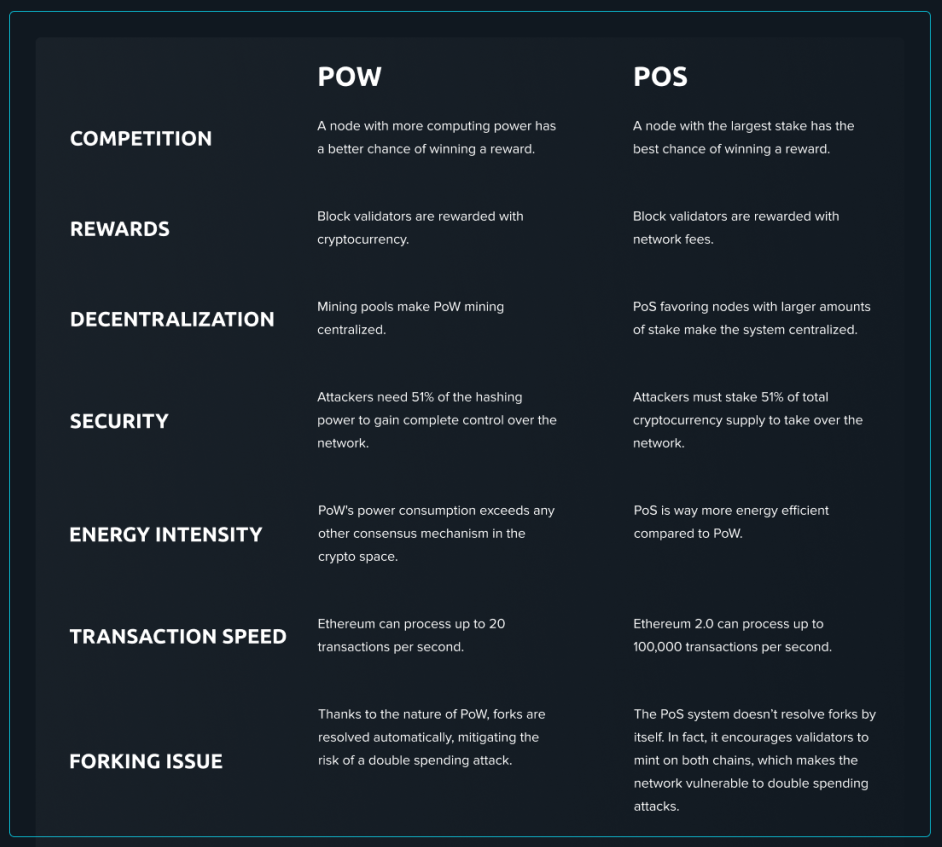
Ces nuances se reflètent dans les procédures de validation. En PoW, le matériel prend le relais et le processus tourne presque de manière autonome : les machines tournent, les calculs sont vérifiés par le réseau et les participants encaissent leurs récompenses. En PoS, la validation est une tâche logicielle : le nœud validateur doit rester connecté en permanence, synchronisé, fournir ses attestations dans des fenêtres de temps très courtes, ne jamais signer en double et maintenir ses logiciels à jour. Des pénalités s'accumulent progressivement en cas de déconnexion. Si vous émettez des attestations contradictoires, vous êtes sanctionné par le slashing — ce qui entraîne la perte d'une part majeure de vos fonds. Assurer le bon fonctionnement d'un validateur PoS ressemble bien plus à l'administration d'un serveur de production qu'à la gestion d'un parc de machines industrielles.
De plus, les deux systèmes présentent des profils de risques bien distincts :
PoW : attaques des 51 % via la location de hashrate sur les petits réseaux ; concentration de la fabrication du matériel entre les mains d'une poignée de constructeurs (Bitmain, MicroBT) ; centralisation des pools de minage créant des vecteurs de capture de la gouvernance.
PoS : centralisation des validateurs ; slashing causé par des erreurs opérationnelles (comme l'exécution de clés privées en doublon) ; attaques longue portée (long-range attacks) où un assaillant récupère d'anciennes clés privées pour forker l'historique de la chaîne ; capture de la gouvernance via l'accumulation de droits de vote par les gros détenteurs.
Aucun des deux mécanismes ne supprime le risque. Ils ne font que le déplacer, mais comprendre précisément où il réside permet aux participants de l'évaluer en toute connaissance de cause.
Comprenez votre infrastructure
Comprendre le fonctionnement du réseau électrique d'une maison semble être de la pure théorie — jusqu'au moment où l'on touche le mauvais fil en faisant des travaux. Personne ne prévoit de s'électrocuter. L'accident arrive parce qu'on a sous-estimé la complexité du système avant d'agir. Dans l'univers crypto, l'équivalent consiste à croire que toutes les blockchains fonctionnent de manière identique, que les mécanismes de consensus ne sont que des détails d'implémentation, et que le choix entre PoW et PoS n'est qu'une note technique en bas de page plutôt qu'un élément structurel du système auquel vous confiez votre argent.
Rien n'est isolé dans la crypto. Le mécanisme de consensus détermine la grille des frais, le délai de finalité, les conditions d'accès à la validation et le profil des acteurs du marché des mineurs ou des validateurs. Tous ces éléments sont indissociables. Ils découlent d'un même choix initial, décliné sous différentes formes.
Bob a le droit de savoir cela. Pas pour devenir développeur, mais pour être en mesure, lorsqu'on lui propose du cloud mining en PoW ou des rendements miracles de staking en PoS, d'analyser d'un coup d'œil l'architecture de l'offre et de poser les questions décisives qui séparent une opportunité d'un piège. Les réponses à ces interrogations (d'où les explorateurs de blocs tirent-ils leurs données ? Qui décide de ce qui est valide ?) sont accessibles à tous sur n'importe quelle blockchain digne de confiance. Les projets qui refusent de les communiquer donnent déjà, à leur manière, leur propre réponse.
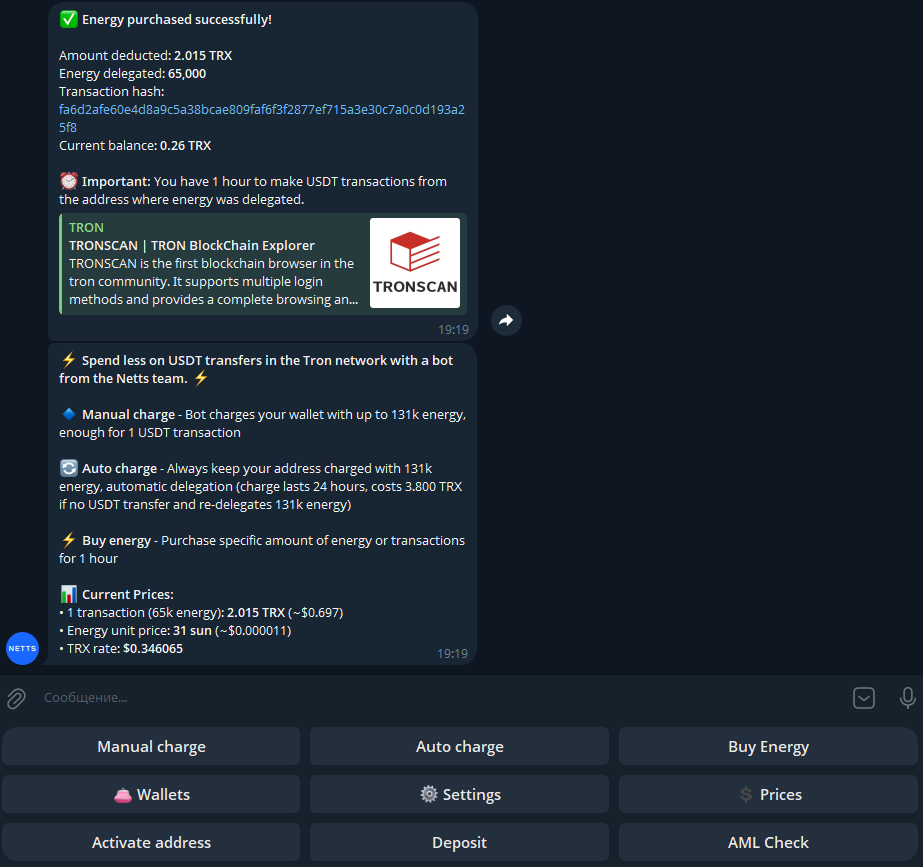
Pour les utilisateurs de TRON en particulier, où chaque transfert d'USDT consomme de l'Energy et de la Bandwidth tandis que le DPoS maintient des frais bas, le bot Netts Energy Charge offre une solution particulièrement avantageuse. Au lieu de devoir brûler des TRX à chaque envoi de jetons, le bot vous permet de recevoir de l'Energy déléguée directement sur votre portefeuille dès que vous en avez besoin — soit par des recharges manuelles pour des transferts ponctuels, soit via une délégation automatique 24h/24 pour les portefeuilles actifs. Côté coût, l'Energy TRON achetée via le bot ne requiert que 1,625 TRX pour effectuer une transaction USDT en période creuse — un contraste saisissant avec les 13,84 TRX ou plus requis par la méthode de combustion classique selon le mode d'exécution ; des économies qui s'accumulent très vite pour quiconque transfère des jetons régulièrement.