プルーフ・オブ・ステークとプルーフ・オブ・ワーク:その違いを理解する
PoWとPoSは単なる置き換え可能な略語ではありません。ブロックチェーンがどのように信頼を獲得するのかという、根本的に異なる哲学を表しています。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
PoWとPoSは、暗号資産業界の報道で常に見かける2つの略語です。プルーフ・オブ・ワーク(Proof of Work)とプルーフ・オブ・ステーク(Proof of Stake)。ホワイトペーパー、取引所の上場告知、コミュニティでの議論のスレッド、さらには投資を募るプロジェクトの利用規約など、至る所に登場します。多くの人はそれらを受け流してしまいます。暗号資産業界に何年も関わってきた人たちでさえ、機能面で両者を区別する要素を正確に説明できないことが多々あります。この記事はそうした人々、そして両者の違いについて正しい疑問を抱いているすべての人に向けて書かれています。
まずは学術的な定義から始めましょう。普段最も目にする機会が多い説明だからです。プルーフ・オブ・ワーク(PoW)は、マイナーと呼ばれるネットワーク参加者が暗号パズルの計算を行い、膨大な計算能力を競い合うコンセンサスメカニズムです。勝者がそのパズルを解き、ブロックチェーンに新しいトランザクションブロックを追加することで、ネットワークのネイティブコインによる報酬を獲得します。一方、プルーフ・オブ・ステーク(PoS)は、担保として「ステーク(預託)」された暗号資産の量に基づいて、新しいブロックの提案と検証を行うバリデータが選出されるコンセンサスメカニズムです。不正な行動をとったバリデータに対しては、そのステークが没収・破棄される「スラッシング」と呼ばれるペナルティが科されます。
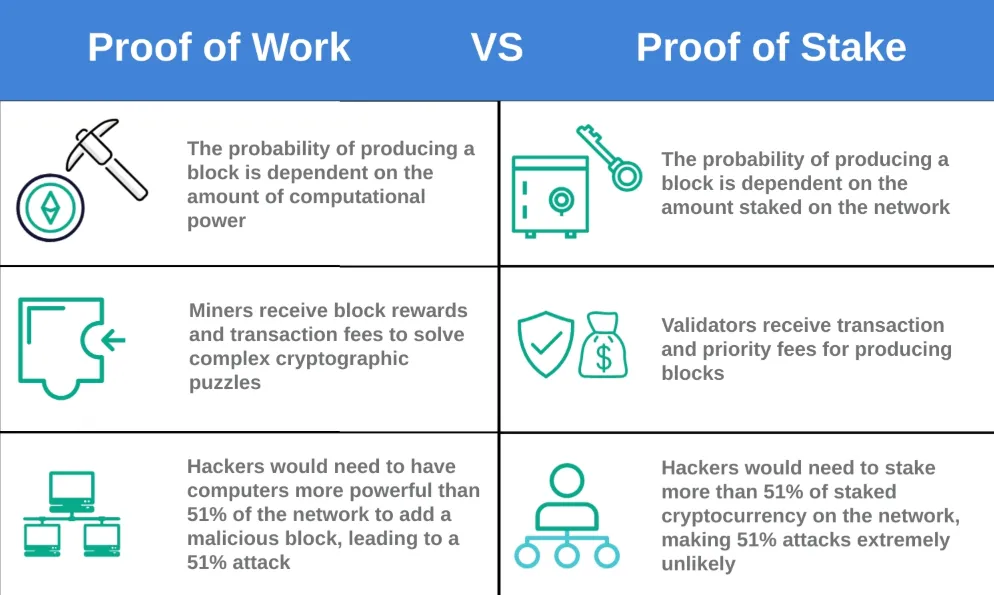
これが教科書通りの説明です。正確ではありますが、なぜ一般のユーザーがそれを気にする必要があるのかを説明する上では、ほとんど役に立ちません。
より直感的に言えば、こうです。PoWでは、ブロックチェーンへの書き込み権を獲得するために文字通り実際の電力を消費します。一方のPoSでは、自己資金(ステーク)をリスクに晒すことでそれを行います。つまり、どちらのメカニズムも同じ課題を解決しようとしています。「互いを信頼する理由が何もない何千人もの見知らぬ人たちに、誰が何を所有しているかという共通の記録について、どうやって合意を形成させるか?」という課題に対し、人々が何を失うことを恐れるかに着目して異なる賭け金を設定しているのです。
ボブの登場
ボブはエンジニアではありません。暗号資産で儲かるという話を友人から聞き、初めて取引所のアカウントを開設しました。彼にはコンセンサスメカニズムが何なのか見当もつきませんし、知る必要もないと考えています。しかし、知らず知らずのうちに、この違いが彼の今後の決断を大きく左右することになります。
ボブが最初にしたことの一つは、ステーキング利回り90%以上を謳うプロジェクトへの投資でした。PoSチェーンはバリデータ向けのAPY(年間収益率)を宣伝し、そうした魅力的な数字で誘惑します。ボブが知らなかったのは、それらの利回りがステークしている資産そのもので支払われるという事実です。その結果、市場の売り圧力によって価格が40%以上暴落し、わずか60セントの価値しかなくなったコインで利回りが支払われることになります。これは小規模なPoSチェーンでは珍しくない現象です。さらにその間、彼のステークは一定期間ロックアップされ、引き出すことさえできません。不労所得が得られるはずだった仕組みが、気付けば時限爆弾付きの罠へと変貌を遂げていたのです。
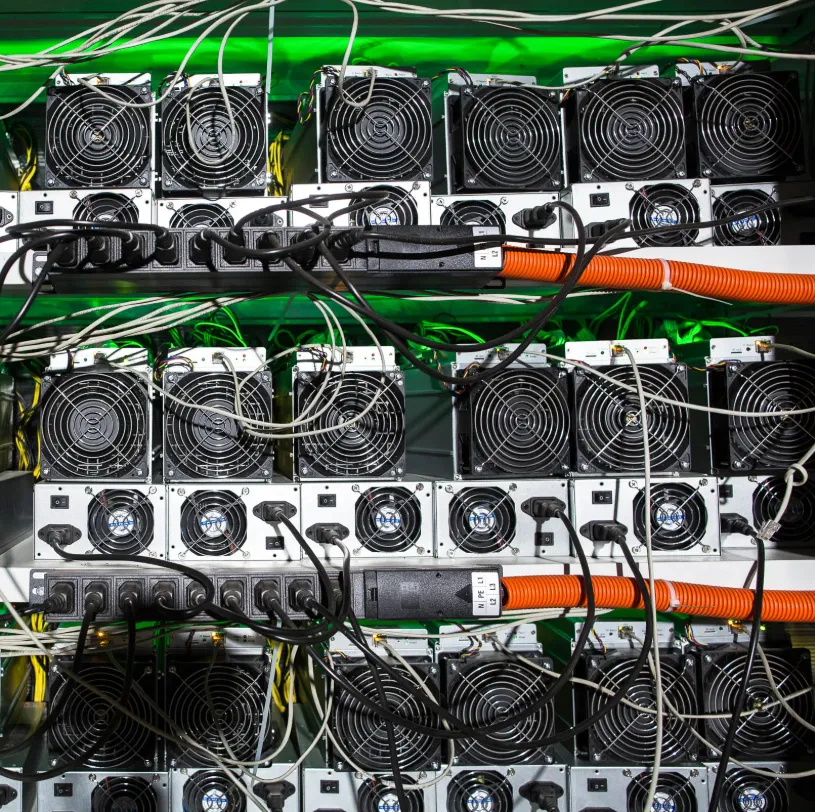
また、ボブはクラウドマイニングサービスの投資勧誘を目にするかもしれません。これはPoWに関連したスキームで、ボブの資金(事前購入されたハッシュレート)を使って誰かが代わりにBitcoinをマイニングすると約束するものです。しかし実際には、手数料、ハードウェアの減価償却、電力コストを考慮すると、正規のクラウドマイニングが顧客にとって利益になることは滅多にありません。さらに、市場の大部分を占める悪質な案件では、マイニングなど一切行われていません。後から参加した人の資金を初期投資家への支払いに充てるだけの構造であり、最終的には崩壊します。PoWの看板を掲げてサーバーファームの写真を見せられれば信用できるように思えますが、写真自体はボブの資金が実際にどう使われているかの証明にはなりません。
プロジェクトがPoWかPoSかを知るだけで、ボブがあらゆる詐欺から身を守れるわけではありません。しかし、それは適切な疑問を投げかけるための基準を与えてくれます。ハッシュレートはどこから来ておりコストはいくらか、スラッシングの条件はどうなっているか、ロック解除期間はどれくらいか、バリデータセットを支配しているのは誰か、といった点です。本物のプロジェクトであれば、こうした質問に対してすぐに明確な回答を提示できます。
どちらのメカニズムも突如として現れたわけではありません。いずれも困難なエンジニアリングの課題に真摯に取り組んだ人々によって生み出されたものであり、表面的な説明よりもはるかに複雑な構造を持っています。
Bitcoinの誕生に先立ち、その基本原則は1997年にアダム・バック(Adam Back)が発表したHashcashですでに提示されていました。これは電子メールのスパムを抑制するためのソリューションであり、メールを送信するたびにわずかな計算作業を要求することで、大量送信をコスト面から非現実的にする仕組みでした。2008年、サトシ・ナカモト(Satoshi Nakamoto)はBitcoinのホワイトペーパーでこの概念を新たな次元へと引き上げ、プルーフ・オブ・ワークの計算をトラストレスな分散型台帳の不可欠な要素として組み込みました。その素晴らしい点は、一度行われた「作業(ワーク)」は誰でもミリ秒単位で検証可能であり、かつ偽装がほぼ不可能であるという点です。実際に計算を行わずにパズルを解いたように見せかけることはできません。証明の生成コストと検証コストのこの非対称性こそが、PoWを動かす原動力です。
プルーフ・オブ・ステークがBitcoinのフォーラムに初めて登場したのは、少なくとも2011年頃のことでした。エンジニアたちがPoWの明らかな欠点に気付き始めた時期です。莫大な電力消費は経済的に無駄であり、攻撃コストを引き上げるためだけに存在しているという指摘でした。電力を消費する代わりに資本をロックアップすることで、ごくわずかなコストで同等の抑止効果が得られると主張されたのです。初の実用例は2012年8月12日、サニー・キング(Sunny King)とスコット・ナダル(Scott Nadal)によるPeercoinのリリースでした。彼らは論文「PPCoin: Peer-to-Peer Crypto-Currency with Proof-of-Stake」でプルーフ・オブ・ステークの概念を提唱しました。当時、ヴィタリック・ブテリン(Vitalik Buterin)はPeercoinを「現在までに唯一機能しているPoSの提案」と評価しました。Bitcoinほどのメディア注目は集めませんでしたが、業界の大半を根本から変えることになるコンセプトを打ち立てたのです。
イーサリアムのプルーフ・オブ・ステークへの移行(一般に「The Merge」と呼ばれる)は、2015年の立ち上げからプルーフ・オブ・ワークで運用されてきたEthereumが、2022年9月に移行を果たした出来事です。この1つのイベントにより、Ethereumの年間エネルギー消費量は約83テラワット時から0.03テラワット時へと、約99.95%削減されました。現在、時価総額上位100の暗号資産のうち70%以上で、PoSまたはその派生形が採用されています。
各メカニズムの技術的な実態
機械的なレベルで現れる実際の違いを見ると、すべてのトレードオフはもはや抽象的なものではなくなります。
PoWでは、マイナーはハードウェアを通じてハッシュ関数(任意の入力を受け取り、固定長の出力を返す数学的演算)を絶え間なく計算し続けます。課題となるのは、特定の値以下のハッシュを生成する入力値を見つけることです。近道はなく、ハードウェアの限界速度でランダムな値をひたすら試すしかありません。Bitcoinのネットワークは、全体のハッシュパワーが増加してもブロック間の平均時間が約10分に保たれるよう、2,016ブロックごとにディフィカルティ(採掘難易度)を調整します。現在、世界の総ハッシュレートは毎秒750エクサハッシュを超えています。今日の最も効率的な商用マイナーの1つであるBitmain Antminer S21 XPは、3645ワットの電力を消費しながら270テラハッシュの処理能力を誇ります。このクラスの競争力あるハードウェアを所有することは、選択肢ではなく必須条件となっています。
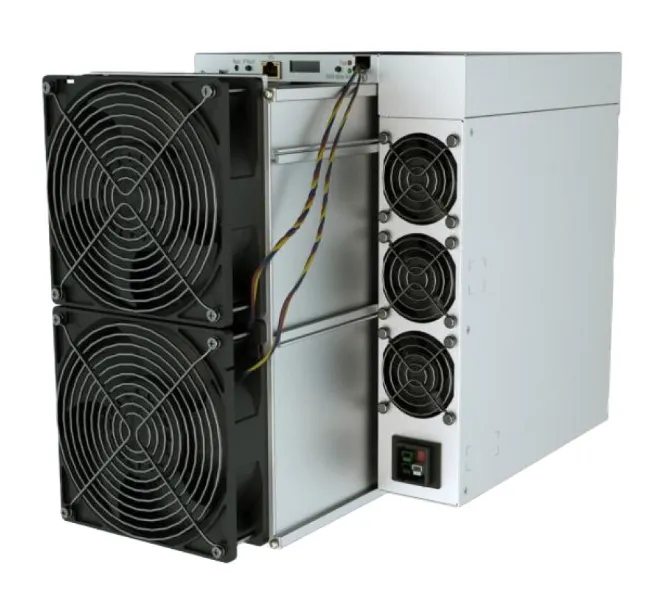
一方、PoSの保有者は、ネットワークにコインをステークして参加するだけで報酬を得られます(ユーザーがブロック生成権と報酬を競い合うPoWとは対照的です)。これは、自身のステーク(Ethereumの場合は32 ETH)をネットワーク上のスマートコントラクトにデポジットすることを意味します。その後、ステーク規模に応じて重み付けされた検証の役割が、各タイムスロットに擬似ランダムに割り当てられます。特定のスロットごとに1つのバリデータが新しいブロックの提案者として選ばれ、別のバリデータ委員会がそのブロックを検証・承認(暗号技術によってルールに従っているかを確認)します。安全性を担保するのは計算コストではなく、不正または矛盾したブロックを提案したバリデータはプロトコルによってステークされた担保を没収・破棄されるという仕組みです。もし32 ETHをステークして不正を試みれば、ネットワークはそのすべてを消滅させることができます。この「経済的処罰の脅威(全財産を失うリスク)」というステップこそが、不正行為を経済的に割に合わないものにしているのです。
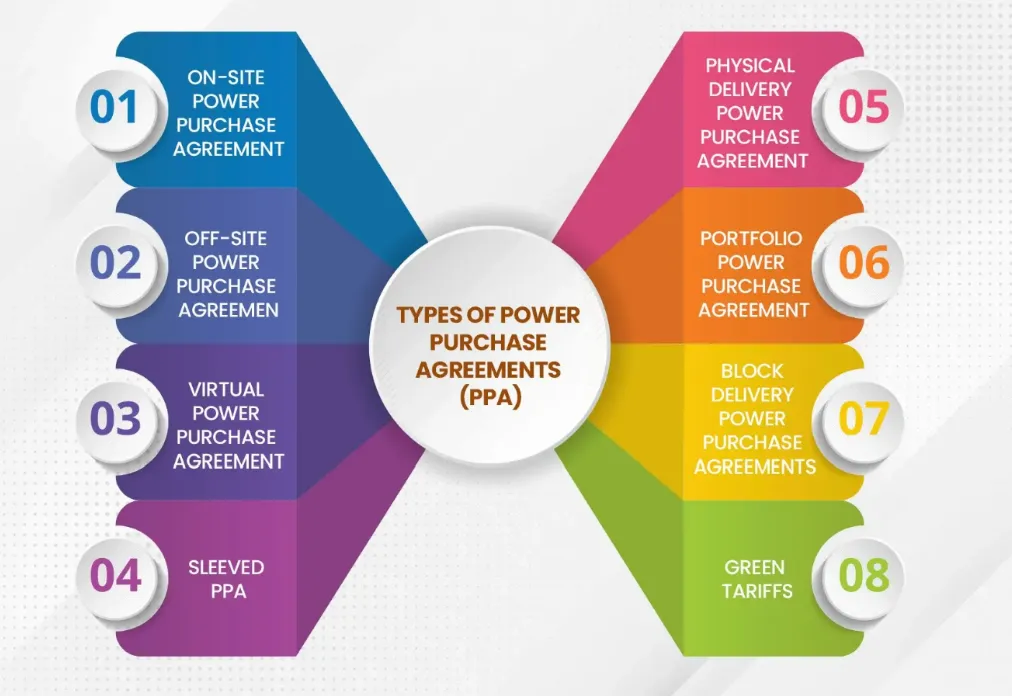
ハードウェアの違いは歴然としています。率直に比較してみましょう。Ethereumのバリデータを稼働させるために必要なのは、中級からいわゆる「サーバーグレード」程度のスペックです。16GBのRAM、2TBのNVMe SSD、途切れないインターネット接続、そしてダウンタイムなしに2つのソフトウェアクライアントのいずれかを実行できる能力があれば十分です。専用マシンを組むとしても、ハードウェア費用は数百ドル程度であり、ハイエンドのゲーミングPCと同等です。それに対し、競争力のあるBitcoinのASICマイナーは1台あたり数千ドルし、家庭用電化製品並みの電力を消費します。しかも、それ単体ではネットワーク全体のハッシュパワーのごくわずかな破片にすぎません。大規模なPoWマイニング施設は、倉庫規模の建物、特注の電気設備、本格的な産業用冷却システム、大口電力購入契約(PPA)などで構成される、文字通りの産業インフラプロジェクトです。一方、PoSバリデータの運用は、クローゼットの片隅で完結します。
ファイナリティ(トランザクションが不可逆になる時点)の仕組みも異なります。Bitcoinは「確率的ファイナリティ」を採用しています。ブロックが追加されるたびに履歴の覆しは指数関数的に困難になりますが、絶対的に確定するわけではありません。一般的な目安である6回の承認には約1時間かかります。対照的にEthereumは、PoSメカニズムを通じてコンセンサスファイナリティだけでなく「経済的ファイナリティ」を提供します。バリデータによって承認されたチェックポイントブロックは、ステークされた全ETHの3分の1以上(現在で言えば300億ドル以上)を破棄する犠牲を払わない限り、覆すことができません。このファイナリティには約12.8分で到達します。
違いが決定打となる瞬間
どちらのメカニズムも過酷な条件下でストレステストを受けてきており、その失敗事例は非常に示唆に富んでいます。
PoWネットワークに対する古典的な攻撃は「51%攻撃」です。ネットワークのハッシュレートの半分以上を握る攻撃者は、秘密裏に競合するブロックチェーンをマイニングし、自身が以前に取引所へ送金したトランザクションを除外した上で、そのチェーンが公開チェーンより長くなった段階で公開することができます。ネットワークはより長いチェーンを正当なものとして採用するため、攻撃者は受け取った資産を手元に残したまま、元の送金を無効化できます。これが「二重支払い(ダブルスペンド)」です。
この攻撃は、Bitcoinにおいては実質的に不可能です。Bitcoinのハッシュレートの51%を確保するには、電気代に加えて数十億ドル規模のハードウェア調達が必要であり、その能力を維持するには100億ドル以上かかると試算されています。経済的に割に合わないという抑止力が働いているためです。
しかし、小規模なPoWネットワークにはその抑止力が存在しません。2017年に誕生したBitcoinのフォークであるBitcoin Goldは、2018年5月に攻撃を受けました。攻撃者は商用のハッシュレート市場からハッシュパワーをレンタルしてBitcoin Goldに向け、攻撃が検知されるまでに取引所で推定1800万ドル相当のBTGの二重支払いを成功させました。被害を受けた取引所はBitcoin Goldを上場廃止にしました。現在も取引は行われていますが、かつての価値のほんの一部にすぎません。Ethereum Classicも2019年に同様の攻撃の犠牲となり、さらに2020年8月1日の攻撃では560万ドルのETC二重支払いと7,000ブロックを超えるリオーグ(ブロックチェーンの再編成)が発生し、数日分のネットワーク履歴が実質的に消去されました。最新のデータによると、レンタルハッシュレートを利用してEthereum Classicを1時間攻撃するためのコストは約3,283ドルにすぎません。この金額こそが、そのブロックチェーンの経済的安全性のすべてなのです。
プルーフ・オブ・ステークの攻撃対象領域も見てみましょう。バリデータセットの3分の1以上を支配できるだけのステークを集めた攻撃者は、リオーグの実行権、トランザクションの検閲、MEVの独占といった同様の能力を行使できます。Ethereumのチェーンを破壊するために必要なETHの3分の1以上を取得するには360億ドル以上がかかります。さらにスラッシングの仕組みが強力な抑止力として働きます。攻撃が成功したとしてもペナルティとして攻撃者のステークが破棄されるため、PoSにおける過半数攻撃は、たとえ技術的に成功したとしてもトータルで莫大な経済的損失を被ることになります。
一部のブロックチェーンは、このトレードオフのバランスを考慮して独自の選択を行っています。BitcoinのエコシステムがPoWを維持し続けているのは、そのコミュニティがエネルギー消費を「機能」と捉えているためです。歴史を書き換えるための経済的コストだけでなく「熱力学的コスト」こそが、システムへの絶対的なコミットメントであると考えられています。一方、Ethereumはスケーラビリティと環境への配慮からPoSを選択しました。
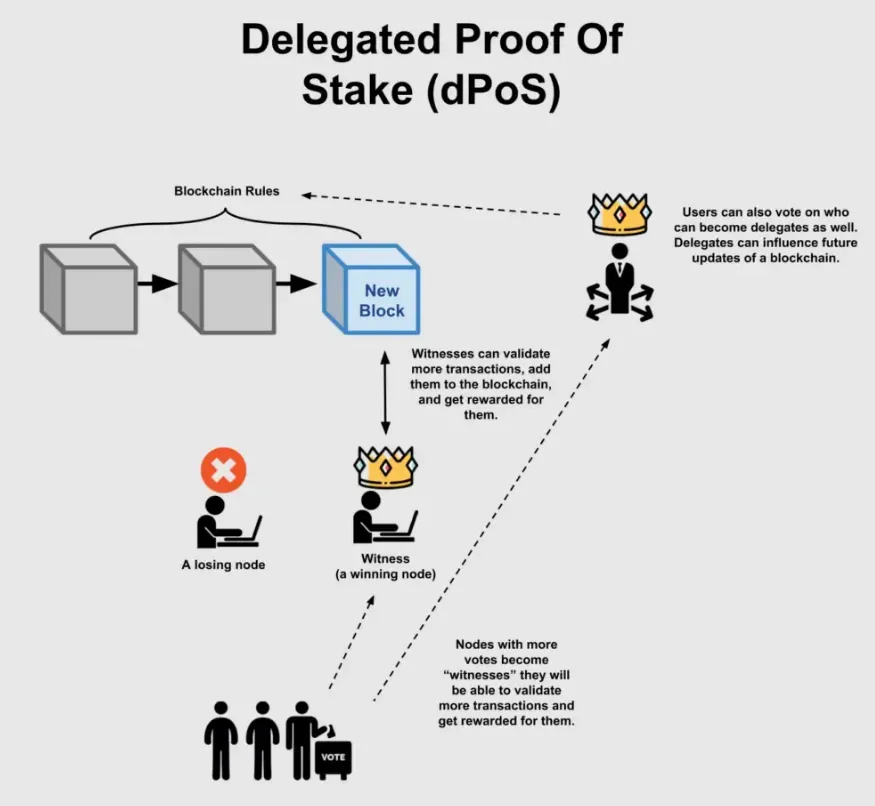
TRONはDelegated Proof of Stake(DPoS)システムを採用しており、トークン保有者の投票によって選出された27人のスーパー代表(Super Representatives)が交代でブロックを生成します。これは分散性をある程度犠牲にする代わりに、高いスループットと極めて低い取引手数料を実現する設計です。Cardanoが採用するPoS派生形「Ouroboros」は、査読済みの暗号学的証明をベースにしています。Solanaはハイブリッド型のProof of Historyソリューションにタイムスタンプメカニズムを重ねることで、バリデータセットに到達する前の段階で超高速なスループットを可能にしていますが、その代償としてより高性能なハードウェアが要求され、過去には頻繁なネットワーク停止を引き起こしてきました。
コンセンサスメカニズムの選択は、単なるブランディングの問題ではありません。取引手数料、ファイナリティの速度、参加に必要なインフラ、常に晒されている攻撃対象領域の広さ、そして規制上の位置づけを決定づけるものです。ボブはステーブルコインを受け取りたいだけであり、送金金額以上の手数料を払いたくないだけかもしれません。しかし、送金相手がどのネットワークを使用しているかによるUSDTのガス代の構造、待たされるブロック確認時間、さらには規制準拠のブロックビルダーによって取引が検閲されるリスクに至るまで、それらの選択はすでに彼の取引に影響を及ぼしているのです。
何が問題になり得るのか
ハードウェアの違いを強調してきた理由は、この2つのメカニズムの間にある「コミットメントの性質の違い」を浮き彫りにするためでもあります。
PoWのマイナーは、単なる汎用機器ではありません。Antminer S21 XP ASICはBitcoinをマイニングするために特化して設計されており、Ethereumの検証には転用できず、Litecoinのマイニング効率も極めて悪く(LitecoinはScryptを採用)、Bitcoinの価格が暴落すればスクラップ同然の価値しか残りません。これはネットワークに対する有形で流動性のない投資であり、さらに電気代という継続的なコストが発生します。マイナーが簡単に逃げ出せないという事実こそが、PoWのセキュリティを強固にしている要因の一つです。
一方、PoSバリデータの資本コミットメントはまったく性質が異なります。ステークされたETHはロックされますが、ETH自体は流動性の高い資産です。バリデータが撤退する場合、一定の待機日数を経てETHは手元に戻ってきます。そのコミットメントは確かなものですが、シリコンチップのハードウェアとは異なり可逆的です。これが、PoSのセキュリティがステーク資産の市場価格の高さに依存している理由の一つです。トークン価格が急落すれば、過半数のステークを取得するコストが下がり、スラッシングによる抑止力も低下します。
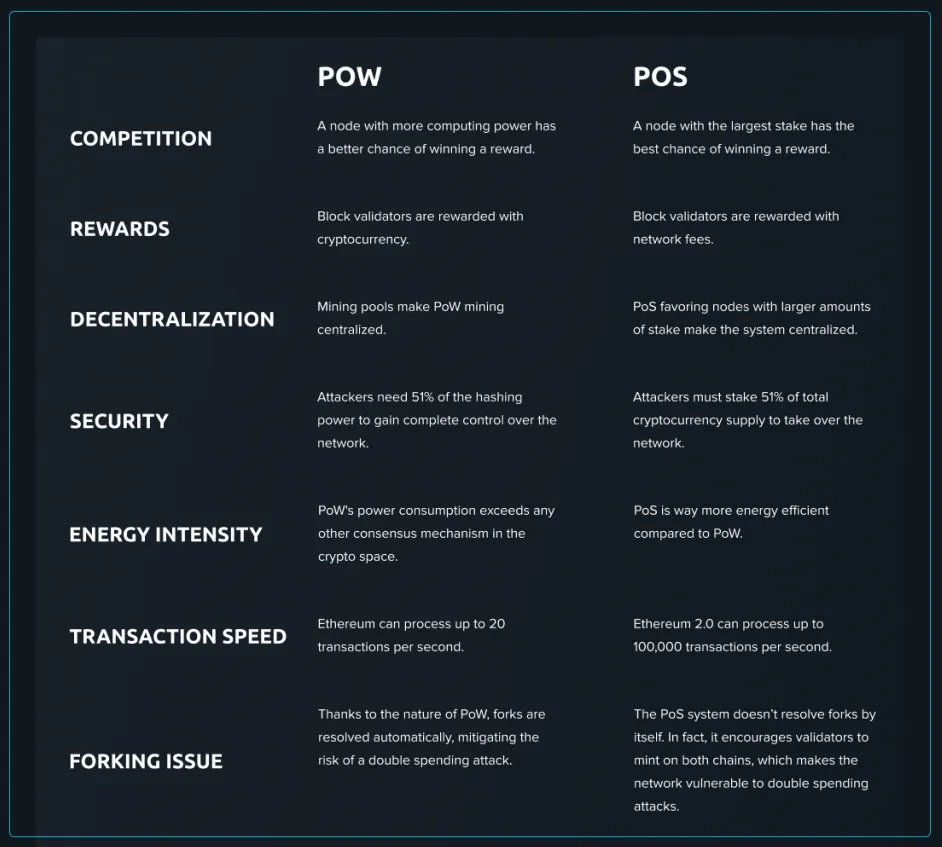
これらの違いは検証プロセスそのものにも表れます。PoWでは、マイナーの役割は純粋に計算作業であり、ハードウェアが動作して計算結果が他のマイナーによって検証されれば報酬が得られるため、基本的には自動で完結します。しかしPoSにおける検証は、本質的にソフトウェアの運用業務です。バリデータノードは常にオンラインを保ち、同期を維持し、短いタイムウィンドウ内で承認を行い、決して二重署名をせず、ソフトウェアを常に最新の状態に保つ必要があります。オフラインになればペナルティとして資産が徐々に削られます。矛盾した承認を送信すればスラッシングを受け、投資額の大部分を失うことになります。健全なPoSバリデータを運用することは、産業機械を動かすというより、商用サーバーを運用・保守することに極めて近いのです。
さらに、両システムにはそれぞれ異なる主要なセキュリティリスクが存在します。
PoW:レンタルハッシュレートによる小規模ネットワークへの51%攻撃、一部の製造業者(Bitmain、MicroBTなど)へのハードウェア集中、マイニングプールの集中によるガバナンス乗っ取りのリスク。
PoS:バリデータの集中化、秘密鍵の重複実行などの運用ミスによるスラッシング、攻撃者が過去の古い秘密鍵を入手してチェーンの履歴をフォークさせるロングレンジ攻撃、大口保有者による投票権(ステーク)の買い占めを通じたガバナンスの乗っ取り。
どちらのメカニズムもリスクを完全に排除できるわけではありません。リスクの所在を移動させているだけであり、そのリスクがどこに潜んでいるかを正確に理解することこそが、参加者に公正な判断力を与えてくれます。
インフラを理解する
家庭内の電気の仕組みを理解することは、一見すると単なる机上の学問のように思えるかもしれません。しかし、配線作業中に誤ったコードに触れて感電してしまえば話は別です。誰も感電しようと思って作業するわけではありません。実際よりも単純な仕組みだと思い込んで行動した結果、手痛い目に遭うのです。暗号資産の世界でも同様です。すべてのブロックチェーンがほぼ同じように動いていると思い込み、コンセンサスメカニズムを単なる実装上の詳細にすぎないと考え、PoWとPoSの選択を自分のお金を預けるシステムの構造的事実ではなく、単なる技術的な注釈程度に捉えていると、同じ過ちを犯すことになります。
暗号資産において、独立して完結している要素など一つもありません。コンセンサスメカニズムは、手数料の体系、ファイナリティの時間、誰が検証に参加できるか、そしてマイナーやバリデータの市場を誰が支配しているかを決定づけます。これらはバラバラに存在しているのではなく、根本にある同一の設計思想が形を変えて現れているにすぎません。
ボブはこの事実を知るべきです。彼をエンジニアにするためではなく、PoWのクラウドマイニングや高利回りのPoSステーキングの話を持ちかけられた際に、提示されている仕組みの構造を一目で見抜き、チャンスと罠を見分けるための適切な質問ができるようになるためです。ブロックエクスプローラーがどこからデータを取得しているのか、何が正当であるかを誰が決めているのかといった疑問に対する答えは、すべての真っ当なブロックチェーンにおいて公開されています。それらの情報を提供しようとしないプロジェクトは、その沈黙によって自らの正体を語っているのです。
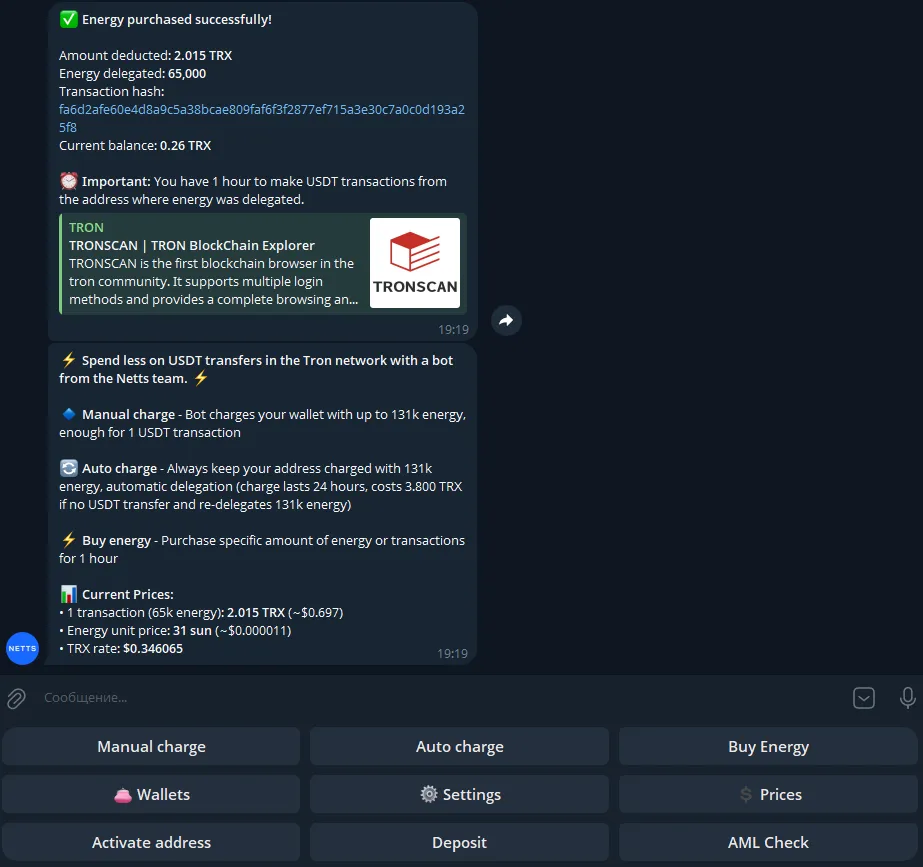
特にTRONユーザーにとって、DPoSによって手数料が低く抑えられている一方で、USDTの送金ごとにEnergyとBandwidthが消費される環境では、Netts Energy Charge Botが非常に便利な解決策となります。トークンを送金するたびにTRXをバーンする代わりに、このbotを利用することで、必要な時に必要な分だけ自分のウォレットにEnergyを委任(デリゲート)させることができます。単発の送金向けの都度チャージにも、アクティブなウォレット向けの24時間自動委任にも対応しています。コスト面で見ても、オフピーク時にbot経由で購入したTRON Energyを使用すれば、1回のUSDT送金に必要なコストはわずか1.625 TRXで済みます。通常の手法でバーンした場合にかかる13.84 TRX以上というコストと比較すれば、その差は歴然です。トークンを頻繁に送金するユーザーにとって、このコスト削減効果は極めて大きなものとなります。