Proof of Stake und Proof of Work: Den Unterschied verstehen
PoW und PoS sind keine austauschbaren Akronyme – sie stehen für grundlegend unterschiedliche Philosophien darüber, wie sich eine Blockchain das Recht verdient, vertrauenswürdig zu sein.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
PoW und PoS sind zwei Abkürzungen, die in der Krypto-Berichterstattung ständig auftauchen. Proof of Work & Proof of Stake. Man sieht sie in Whitepapern, bei Börsennotierungen, in Community-Diskussionen bei Argumenten gegen andere und im Kleingedruckten von Projekten, die versuchen, an Ihre Investition zu gelangen. Die meisten Menschen überfliegen sie einfach. Viele, die sich seit vielen Jahren mit Krypto beschäftigen, könnten nicht erklären, was das eine vom anderen in funktionaler Hinsicht unterscheidet. Dies ist für sie – und für alle anderen, die sich zu Recht etwas mehr Gedanken über den Unterschied machen, als es zunächst den Anschein hat.
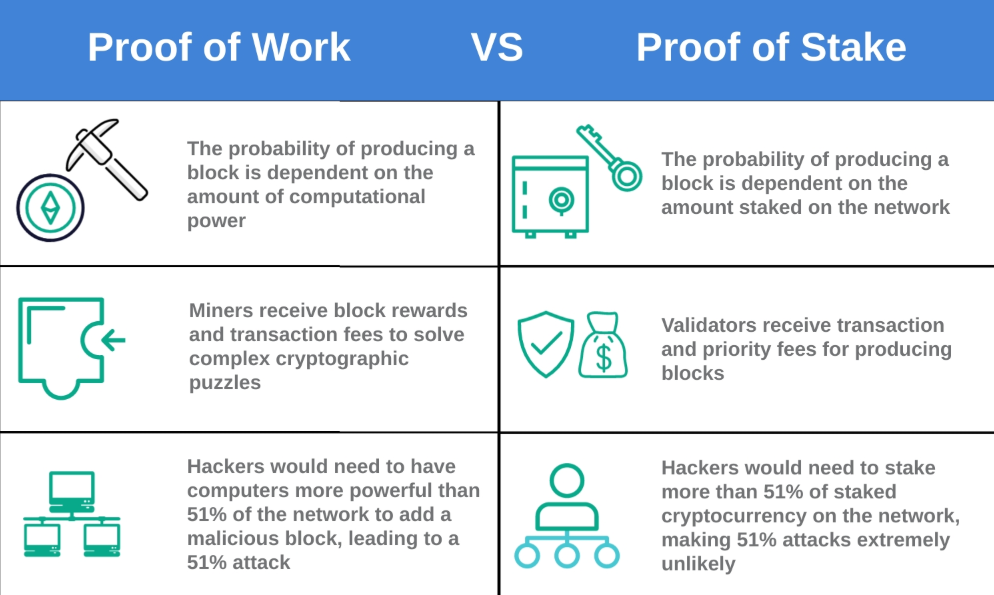
Zuerst die akademische Definition, da dies gewöhnlich diejenige ist, der man am häufigsten begegnet. Proof of Work (PoW) ist der Konsensmechanismus, bei dem Teilnehmer eines Netzwerks, sogenannte Miner, kryptografische Rätselberechnungen durchführen und um enorme Mengen an Rechenleistung konkurrieren. Der Gewinner löst das Rätsel und kann der Blockchain einen neuen Block von Transaktionen hinzufügen, wofür er eine Belohnung in der nativen Münze des Netzwerks erhält. Andererseits ist Proof of Stake ein Konsensmechanismus, bei dem Validatoren ausgewählt werden, um neue Blöcke basierend auf der Menge an Kryptowährung vorzuschlagen und zu bestätigen, die als Sicherheit „gestakt“ ist. Dieser Stake kann im Falle von Fehlverhalten der Validatoren zerstört werden – ein Prozess, der als Slashing bekannt ist.
Das ist die Lehrbuchversion. Sie ist präzise, aber als Erklärung dafür, warum das überhaupt jemanden interessieren sollte, vollkommen wertlos.
Hier ist eine einfachere: Bei PoW verbraucht man im wahrsten Sinne des Wortes echten Strom, um zu demonstrieren, dass man an der Reihe ist, in die Blockchain zu schreiben. Bei PoS tut man dies mit eigenem Risiko („Skin in the Game“). Beide Mechanismen zielen also darauf ab, dasselbe Problem zu lösen – Wie bringe ich Tausende von Fremden, die keinen Grund haben, einander zu vertrauen, dazu, einen Konsens über ein gemeinsames Register darüber zu erzielen, wer was besitzt? –, indem sie unterschiedliche Einsätze nutzen bezüglich dessen, was die Menschen bei einem Scheitern verlieren könnten.
Auftritt Bob
Bob ist kein Entwickler. Bob hat von seinem Freund gehört, dass man mit Krypto Geld verdienen kann, und hat zum ersten Mal sein Börsenkonto eröffnet. Er hat keine Ahnung, was ein Konsensmechanismus ist, und das muss er auch nicht – und doch wird diese Unterscheidung genau die Entscheidungen prägen, die er trifft, ohne dass er es merkt.
Eines der ersten Dinge, die Bob tut, ist der Einstieg in ein Projekt mit über 90% Staking-Rendite. PoS-Chains werben mit jährlichen prozentualen Renditen für Validatoren, und diese verlockenden Zahlen üben ihren Reiz aus. Was Bob nicht weiß, ist die Tatsache, dass diese Erträge in demselben Vermögenswert denominiert sind, den er stakt. Dann wird diese Rendite in einem Coin ausgezahlt, der nur noch 60 Cent wert ist, weil der Markt ihn mit einer weiteren Abwertung von über 40% abgestraft hat – kein unübliches Verhalten bei kleinen PoS-Chains. In der Zwischenzeit könnte sein Stake für einen bestimmten Zeitraum gesperrt sein, in dem er nicht aussteigen kann. Das Kennzeichen einer Falle – wo eigentlich passives Einkommen entstehen sollte, wird der Mechanismus zu etwas mit einem Countdown versehenen.
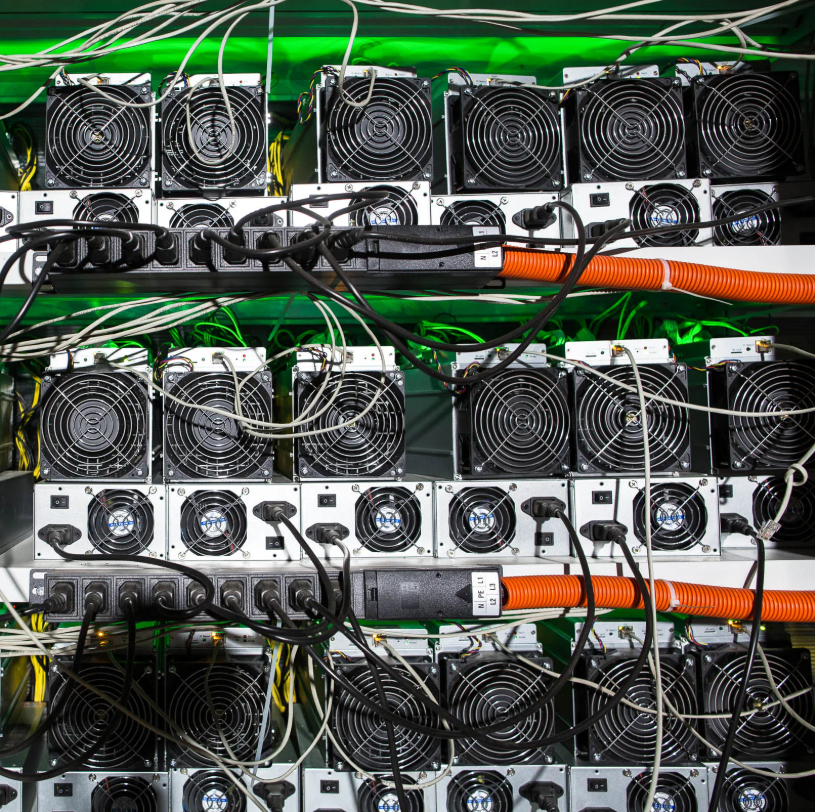
Bob könnte auch auf Anlageangebote für Cloud-Mining-Dienste stoßen – PoW-nahe Modelle, bei denen jemand verspricht, Bitcoin mit Bobs Geld (d. h. vorab verkaufter Hash-Power) zu schürfen, gegen eine Gebühr für dieses Privileg. Zieht man jedoch Gebühren, Hardware-Abschreibung und Stromkosten in Betracht, erweist sich legitimes Cloud-Mining für den Kunden selten als vorteilhaft. Letzteres, was den Großteil des Marktes ausmacht, beinhaltet überhaupt kein Mining: Frühe Investoren werden von den später Hinzukommenden ausbezahlt, bis das gesamte Gebilde in sich zusammenfällt. Es klingt glaubwürdig, mit PoW-Branding und allem drum und dran – die eigentlichen Hardwarekosten sind real für diejenigen, die Zeit an Orten mit Fotos von Serverfarmen verbracht haben. Die Fotos liefern jedoch keinen Beweis dafür, was tatsächlich mit Bobs Geld geschieht.
Das Wissen darüber, ob ein Projekt PoW oder PoS nutzt, schützt Bob nicht vor allen Betrügereien. Es verschafft ihm jedoch eine Grundlage für die richtigen Fragen: Woher kommt die Hashrate und zu welchen Kosten; was sind die Slashing-Bedingungen; wie lang ist die Entsperrungsfrist; wer kontrolliert das Validatoren-Set? Die gestellten Fragen haben überprüfbare Antworten, die ein echtes Projekt zügig beantworten wird.
Keiner der Mechanismen entstand aus dem Nichts. Beide stammen von Menschen, die sich intensiv mit schwierigen technischen Problemen befasst haben, und beide Lösungen sind wesentlich komplexer, als ihre oberflächliche Beschreibung vermuten lässt.
Zum Zeitpunkt des Bitcoin-Starts waren dessen Grundprinzipien bereits 1997 durch Adam Backs Hashcash vorgezeichnet worden, das eine Lösung zur Eindämmung von E-Mail-Spam vorschlug – das Senden einer E-Mail erforderte ein kleines bisschen Rechenarbeit, was es teuer und unpraktisch machte, mehr als ein paar E-Mails ohne die Möglichkeit eines Massenversands zu verschicken. Im Jahr 2008 hob Satoshi Nakamoto dies mit dem Bitcoin-Whitepaper auf eine neue Ebene, indem er Proof-of-Work-Berechnungen als integralen Bestandteil eines vertrauenslosen, verteilten Hauptbuchs adaptierte. Das Großartige daran ist, dass die „Arbeit“ von jedermann in Millisekunden überprüft werden kann und nahezu unmöglich vorzutäuschen ist – man kann die Lösung des Rätsels nicht fälschen, ohne sie tatsächlich erbracht zu haben. Diese Asymmetrie zwischen den Kosten für die Erstellung des Beweises und denen für dessen Überprüfung ist das, was PoW antreibt.
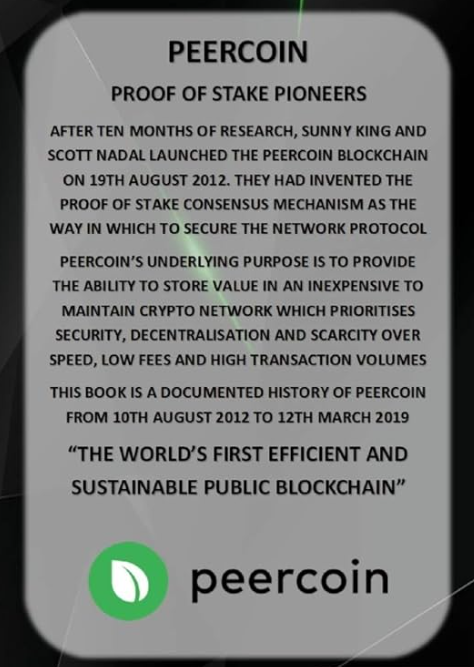
Proof of Stake tauchte zum ersten Mal um (mindestens) 2011 in Bitcoin-Foren auf, als Ingenieure begannen, die offensichtliche Schwachstelle von PoW zu erkennen: Der gesamte Stromverbrauch war finanziell verschwenderisch – er dient einzig und allein dazu, Angriffe teuer zu machen. Es wurde argumentiert, dass das Sperren von Kapital anstelle des Verbrennens von Strom denselben Abschreckungseffekt zu einem Bruchteil der Kosten erzielen würde. Die erste praktische Anwendung erfolgte am 12. August 2012 mit der Veröffentlichung von Peercoin durch Sunny King und Scott Nadal, die das Konzept des Proof-of-Stake in einem Dokument vorstellten: „PPCoin: Peer-to-Peer Crypto-Currency with Proof-of-Stake“. Damals behauptete Vitalik Buterin, Peercoin sei „der bisher einzige funktionale PoS-Vorschlag“. Es schaffte es nicht wie Bitcoin in die Presse. Dennoch legte es das Konzept dar, das letztendlich den Großteil der Branche verändern sollte.
Das Ethereum-Proof-of-Stake-Update, allgemein als „The Merge“ bezeichnet, fand statt, als Ethereum von seinem Start im Jahr 2015 bis zum September 2022 auf Proof of Work lief und dann überging. Dieses eine Ereignis senkte Ethereums jährlichen Energieverbrauch um etwa 99,95%, von rund 83 Terawattstunden auf 0,03. PoS oder eine Variante davon wird mittlerweile von über 70% der Top-100-Kryptowährungen nach Marktkapitalisierung genutzt.
Technische Fakten hinter jedem Mechanismus
Die wirklichen Unterschiede werden auf mechanischer Ebene sichtbar, und alle Kompromisse hören auf, abstrakt zu sein.
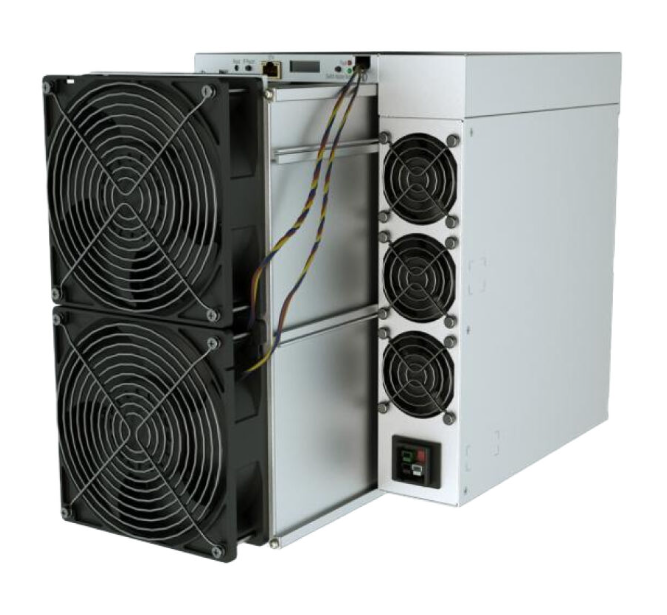
Bei PoW jagen Miner mit ihrer Hardware kontinuierlich Daten durch eine Hash-Funktion (eine mathematische Operation, die eine beliebige Eingabe nimmt und eine Ausgabe fester Größe liefert). Die Aufgabenstellung: eine Eingabe zu finden, die einen Hash erzeugt, der kleiner oder gleich einer bestimmten Zahl ist. Es gibt keine Abkürzungen; man probiert Zufallswerte so schnell durch, wie die Hardware es erlaubt. Das Bitcoin-Netzwerk passt die Schwierigkeit alle 2.016 Blöcke an, sodass die durchschnittliche Zeit zwischen Blöcken bei etwa zehn Minuten bleibt – ungeachtet der steigenden gesamten Hashing-Power. Heute liegt die globale Hashrate bei über 750 Exahashes pro Sekunde. Der Bitmain Antminer S21 XP, einer der heute effizientesten kommerziellen Miner, liefert 270 Terahashes bei einem direkten Stromverbrauch von 3645 Watt – der Besitz konkurrenzfähiger Hardware dieser Leistungsklasse ist eine Notwendigkeit, keine Option.
Halter werden einfach dafür belohnt, dass sie teilnehmen oder ihre Coins im Netzwerk staken (im Gegensatz zu PoW, wo Nutzer um Blöcke und Belohnungen konkurrieren). Das bedeutet, ihren Stake – 32 ETH im Fall von Ethereum – in einen Smart Contract im Netzwerk einzuzahlen. Dieser weist dann pseudozufällig und gewichtet nach der Stake-Größe Validierungsaufgaben über eine Reihe von Zeitfenstern (Slots) zu. Für jeden gegebenen Slot wird ein einzelner Validator ausgewählt, um einen neuen Block vorzuschlagen, und ein weiteres Komitee von Validatoren wird bestimmt, um diesen Block zu attestieren – also kryptografisch zu bestätigen, dass er den Regeln entspricht. Es sind nicht die Rechenkosten, die Sicherheit bieten, sondern die einfache Tatsache, dass jeder Validator, der einen betrügerischen oder inkonsistenten Block vorschlägt, seine hinterlegte Sicherheit durch das Protokoll zerstört bekommt. Wer 32 ETH stakt und versucht, unehrlich zu sein, riskiert, dass das Netzwerk alles vernichtet. Es ist dieser dritte Schritt, die Drohung des finanziellen Verlusts – alles zu verlieren –, der unter normalen Bedingungen Unehrlichkeit wirtschaftlich unrentabel macht.
Die Unterschiede bei der Hardware sind gravierend, sprechen wir sie also direkt an. Um einen Ethereum-Validator zu betreiben, benötigt man lediglich Spezifikationen, die zwischen durchschnittlich und sogenannter „Server-Klasse“ liegen: eine Maschine mit 16 Gigabyte RAM, eine 2-Terabyte-NVMe-SSD, Internet, das nicht alle fünf Minuten (oder öfter) ausfällt, und die Fähigkeit, einen von zwei Software-Clients ohne Ausfallzeiten zu betreiben. Für ein dediziertes Gerät belaufen sich die Hardwarekosten auf wenige hundert Dollar, vergleichbar mit dem Preis eines High-End-Gaming-PCs. Jeder wettbewerbsfähige Bitcoin-ASIC kostet Tausende von Dollar und verbraucht Strommengen, die mit Haushaltsgeräten konkurrieren – und sie repräsentieren nur einen winzigen Bruchteil der Hash-Power des Netzwerks. Riesige PoW-Mining-Anlagen sind buchstäblich industrielle Infrastrukturprojekte, bestehend aus lagerhausgroßen Gebäuden, maßgeschneiderten Elektroinstallationen, vollständigen industriellen Kühlsystemen und Stromabnahmeverträgen (PPA) für Großhandelsstrom. Der gesamte Betrieb eines PoS-Validators passt dagegen in einen Schrank.
Finalität – der Zeitpunkt, an dem eine Transaktion unumkehrbar ist – funktioniert ebenfalls unterschiedlich. Bitcoin erreicht probabilistische Finalität: Während jeder zusätzliche Block eine Umkehrung exponentiell teurer macht, ist sie niemals absolut sicher. Das übliche Limit von 6 Bestätigungen dauert etwa eine Stunde. Im Gegensatz zu Bitcoin bietet Ethereum durch seinen PoS-Mechanismus nicht nur Konsens-Finalität, sondern ökonomische Finalität: Checkpoint-Blöcke, die finalisiert wurden, nachdem ein Validator sie attestiert hat, können nicht rückgängig gemacht werden, es sei denn, mehr als ein Drittel des gesamten gestakten ETH wird zerstört – was derzeit weit über dreißig Milliarden Dollar entspricht. Diese Finalität wird in etwa 12,8 Minuten erreicht.
Wenn der Unterschied kritisch wird
Beide Mechanismen wurden unter widrigen Bedingungen einem Stresstest unterzogen, und die Ausfälle sind lehrreich.
Der klassische Angriff auf ein PoW-Netzwerk ist ein 51%-Angriff: Ein Angreifer mit mehr als der Hälfte der Hashrate eines Netzwerks kann heimlich seine eigene konkurrierende Version der Blockchain schürfen, eine zuvor an eine Börse getätigte Zahlung ausschließen und, sobald diese Kette länger als die öffentliche ist, diese verbreiten. Das Netzwerk übernimmt die längere Kette als kanonisch, und der Angreifer kann eine Zahlung löschen, während er das behält, was er im Gegenzug erhalten hat. Das ist ein Double-Spend.
Dieser Angriff ist bei Bitcoin praktisch unmöglich. Der Erwerb von 51% der Bitcoin-Hashrate würde neben den Stromkosten Milliarden an Hardware erfordern – Schätzungen gehen von über 10 Milliarden Dollar für eine dauerhafte Kapazität aus. Auch Jahre später hält die Abschreckung stand, weil die wirtschaftlichen Hürden unüberwindbar sind.
Diese Abschreckung existiert bei kleineren PoW-Netzwerken nicht. Bitcoin Gold ist ein Fork von Bitcoin, der 2017 geschaffen und im Mai 2018 angegriffen wurde. Die Angreifer mieteten Hashrate von kommerziellen Marktplätzen, leiteten sie auf Bitcoin Gold um und führten Double-Spends im geschätzten Wert von 18 Millionen Dollar an BTG auf Börsen durch, bevor der Angriff bemerkt wurde. Die betroffenen Börsen strich Bitcoin Gold aus ihren Notierungen. Es wird zwar immer noch gehandelt, aber nur noch zu einem winzigen Bruchteil seines früheren Wertes. Ethereum Classic fiel 2019 ähnlichen Angriffen zum Opfer, sowie einem weiteren am 1. August, bei dem ein einzelner Angriff zu 5,6 Millionen Dollar an doppelt ausgegebenem ETC und einer Reorganisation von mehr als 7.000 Blöcken führte, die praktisch tagelange Netzwerkgeschichte auslöschte. Über gemietete Hashrate kostet ein einstündiger Angriff auf Ethereum Classic derzeit etwa 3.283 Dollar (nach aktuellen Daten). Diese Zahl stellt die gesamte wirtschaftliche Sicherheit einer ganzen Blockchain dar.
Die Angriffsfläche von Proof of Stake: Ein Angreifer, der genügend Stake aufbaut, um mehr als ein Drittel des Validatoren-Sets zu dominieren, verfügt über ähnliche Fähigkeiten – Reorganisationsrechte, Transaktionszensur, MEV. Es kostet mehr als 36 Milliarden Dollar, Ethereum durch den Erwerb von über einem Drittel aller gestakten ETH lahmzulegen, und dieser Betrag wird als Sicherheitskosten verbucht. Der Slashing-Mechanismus schafft dabei eine noch stärkere Abschreckung: Ein erfolgreicher Angriff zerstört zur Strafe auch den Stake des Angreifers, sodass PoS-Mehrheitsangriffe wirtschaftlich insgesamt negativ sein können (selbst wenn sie technisch gelingen).
Einige Blockchains haben gezielt bestimmte Punkte entlang dieser Kompromisskurve gewählt. Das Bitcoin-Ökosystem bleibt bei PoW, weil seine Community diesen Energieaufwand als Kernfeature betrachtet: Der thermodynamische Aufwand – und nicht nur ein rein ökonomischer –, um Historie neu zu schreiben, wird als absolutes Systemversprechen angesehen. Ethereum wählte PoS, um skalierbar und umweltfreundlich zu sein.
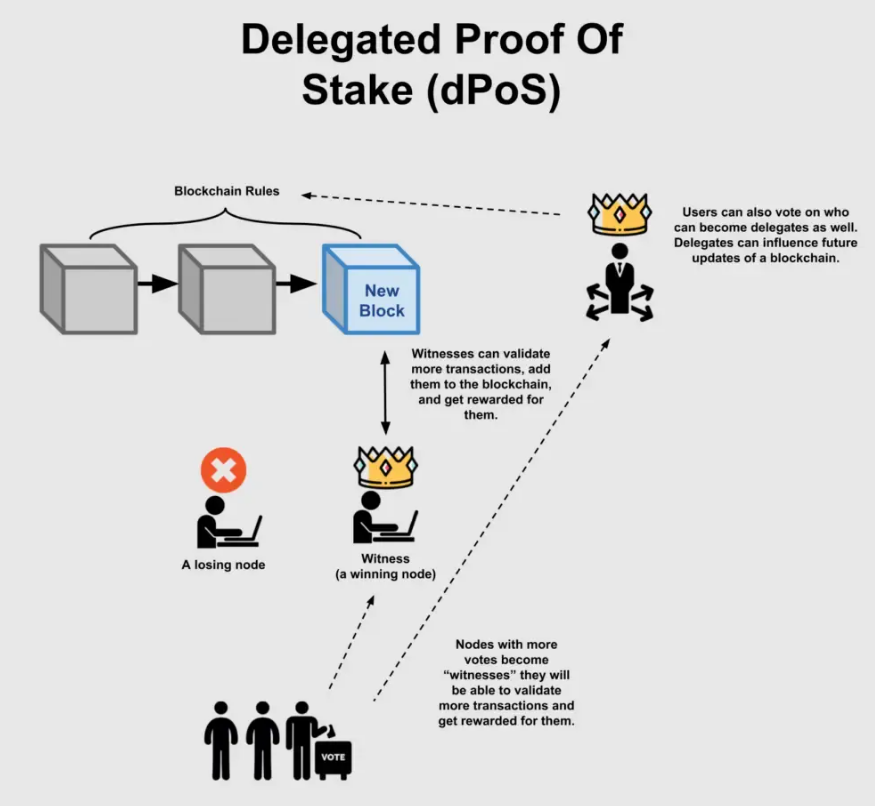
TRON basiert auf einem Delegated Proof of Stake-System, bei dem Token-Inhaber 27 Super Representatives wählen, die sich bei der Blockproduktion abwechseln; ein Entwurf, der zugunsten eines hohen Durchsatzes und minimaler Transaktionsgebühren etwas Dezentralisierung opfert. Ouroboros, die von Cardano verwendete PoS-Variante, basiert auf Peer-Review-geprüften kryptografischen Nachweisen. Solanas Zeitstempelmechanismus auf Basis einer hybriden Proof of History-Lösung ermöglicht einen hohen Durchsatz bereits Minuten vor dem eigentlichen Eintritt in das Validatoren-Set, wenn auch um den Preis ressourcenhungrigerer Hardware-Anforderungen und historisch häufiger Netzwerkausfälle.
Die Wahl des Konsensmechanismus ist keine Branding-Entscheidung. Sie bestimmt die Transaktionskosten, die Finalitätsgeschwindigkeit, welche Infrastruktur für die Teilnahme am Netzwerk erforderlich ist, wie groß die Angriffsfläche zu jedem Zeitpunkt ist und welchen regulatorischen Fußabdruck das Netzwerk künftig hinterlässt. Bob möchte einfach nur seine Stablecoins erhalten und nicht mehr an Netzwerkgebühren zahlen, als die Transaktion selbst wert ist; diese Entscheidungen haben ihn längst beeinflusst – in der USDT-Gasgebührenstruktur des Netzwerks, das sein Transaktionspartner nutzt, in der Blockbestätigungszeit, die er abwarten muss, und darin, ob ein regelkonformer Block-Builder seine Transaktion zensieren kann.
Was schiefgehen könnte
Die Tatsache, dass dieser Hardware-Unterschied hervorgehoben wird, verdient ein kurzes Innehalten, denn er verweist auf einen tieferen Grund für die unterschiedliche Verbindlichkeit dieser beiden Mechanismen.
Ein PoW-Miner ist nicht einfach beliebig austauschbares Equipment. Ein Antminer S21 XP ASIC ist darauf ausgelegt, Bitcoin zu schürfen, kann aber nicht für die Ethereum-Validierung angepasst werden, schürft Litecoin extrem ineffizient (Litecoin nutzt Scrypt) und lässt sich bei einem Zusammenbruch des Bitcoin-Kurses kaum über dem Schrottwert verkaufen. Dies stellt eine greifbare und illiquide Investition in das Netzwerk dar, die durch Stromkosten kontinuierlich weiterläuft. Das macht einen Teil der Stärke der PoW-Sicherheit aus: Die Miner können nirgendwohin ausweichen.
Die Kapitalbindung bei einem PoS-Validator ist etwas völlig anderes. Das gestakte ETH ist gesperrt, aber ETH bleibt ein liquider Vermögenswert – verlässt der Validator das Netzwerk, wird das ETH nach einer Wartezeit von einigen Tagen zurückgegeben. Die Bindung ist spürbar, aber in einer Weise reversibel, wie es Siliziumchips nicht sind. Dies ist ein Grund dafür, warum die PoS-Sicherheit von hohen Marktpreisen des gestakten Vermögenswerts abhängt: Ein stark fallender Token-Preis senkt sowohl die Kosten für den Erwerb einer Mehrheitsbeteiligung als auch die abschreckende Wirkung des Slashings.
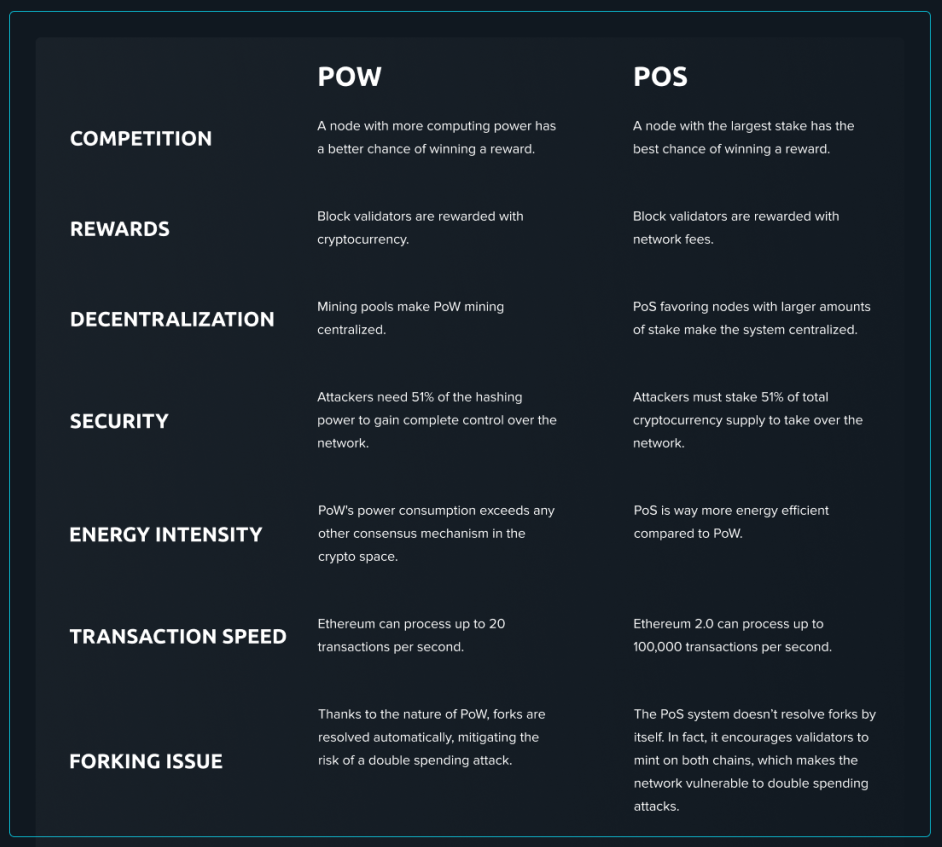
Diese Unterschiede zeigen sich in den Validierungsprozessen. Der Miner erledigt die Aufgabe automatisch, denn bei PoW ist seine Arbeit rechnerischer Natur und läuft praktisch von selbst – die Hardware arbeitet, die Berechnungen werden von Minern verifiziert und andere streichen ihre Belohnung ein. Die Validierung in PoS ist eine Software-Aufgabe: Der Validator-Node muss ständig online sein, synchronisiert bleiben, innerhalb enger Zeitfenster attestieren, darf niemals doppelt signieren und muss seine Software aktuell halten. Wer offline geht, verliert schrittweise Strafgebühren. Wer widersprüchliche Attestierungen einreicht, wird „geslasht“ – was den Verlust eines großen Teils der Investition bedeutet. Ein funktionierender PoS-Validator ähnelt viel eher der Wartung eines Produktionsservers als dem Betrieb von Industrieanlagen.
Darüber hinaus weisen beide Systeme unterschiedliche Hauptsicherheitsrisiken auf:
PoW: 51%-Angriffe bei geringer gemieteter Hashrate, kleine Netzwerke; Hardware-Konzentration bei einer Handvoll von Herstellern (Bitmain, MicroBT); Mining-Pool-Zentralisierung schafft Angriffsvektoren für Governance-Übernahmen.
PoS: Validator-Zentralisierung; Slashing durch operative Fehler wie das Ausführen doppelter privater Schlüssel; Long-Range-Angriffe, bei denen der Angreifer alte private Schlüssel erlangt und die Historie der Chain forkt; Governance-Übernahme durch Großanleger, die Stimmrechte akkumulieren.
Keiner der Mechanismen eliminiert Risiken. Beide verschieben sie lediglich – doch wer genau versteht, wo das Risiko liegt, kann es als Teilnehmer deutlich besser und ehrlicher einschätzen.
Kennen Sie Ihre Infrastruktur
Zu verstehen, wie der Strom im Haus funktioniert, klingt nach reiner Theorie – bis man bei einer Reparatur mit dem Werkzeug das falsche Kabel berührt. Niemand plant, einen Stromschlag zu bekommen. Man wird getroffen, weil man von einem einfacheren System ausgegangen ist, als tatsächlich existiert, und entsprechend gehandelt hat. Das Krypto-Pendant dazu ist die Annahme, dass alle Blockchains fast identisch funktionieren, dass Konsensmechanismen bloße Implementierungsdetails seien und dass die Wahl zwischen PoW und PoS eher eine technische Fußnote als eine strukturelle Tatsache über das System darstellt, dem man sein Geld anvertraut.
In Krypto existiert nichts isoliert. Der Konsensmechanismus bestimmt die Gebührenstruktur, die Finalitätszeit, wer Zugang zur Validierung hat und wer den Miner- oder Validatorenmarkt beherrscht. Keines dieser Dinge ist getrennt vom anderen zu betrachten. Es handelt sich um dieselbe Grundsatzentscheidung, die lediglich unterschiedlich umgesetzt wird.
Bob hat es verdient, das zu wissen. Nicht, um ihn in einen Entwickler zu verwandeln, sondern damit er, wenn ihm jemand ein PoW-Cloud-Mining-Projekt oder ein hochverzinstes PoS-Staking-Modell anbietet, genug Kontext hat, um schon aus meilenweiter Entfernung die Struktur des Angebots zu durchschauen und die richtigen Fragen zu stellen, die eine echte Chance von einer Falle unterscheiden. Der einzige Unterschied besteht darin, dass die Antworten, die die Community erhalten hat (auf Fragen wie: Woher beziehen Block-Explorer ihre Daten? Wer entscheidet, was gültig ist?), für jede legitime Blockchain öffentlich zugänglich sind. Es sind die Projekte, die darauf keine Antwort liefern, die damit bereits ihre Antwort geben.
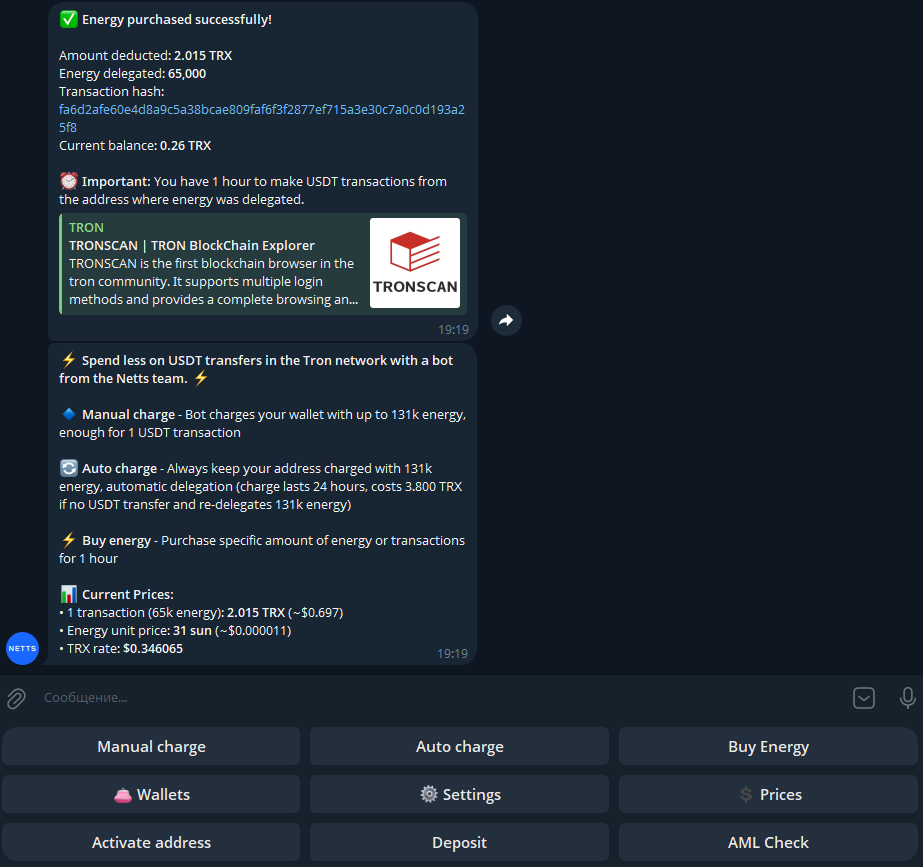
Gerade für TRON-Nutzer, bei denen jeder USDT-Transfer Energy und Bandwidth beansprucht, während DPoS die Gebühren niedrig hält, bietet der Netts Energy Charge Bot eine nützliche Abkürzung. Anstatt jedes Mal TRX verbrennen zu müssen, wenn Sie Token versenden, ermöglicht Ihnen der Bot, Energy genau dann auf Ihre Wallet delegieren zu lassen, wenn Sie sie benötigen – entweder durch manuelle Aufladungen für einzelne Überweisungen oder durch eine automatische 24-Stunden-Delegierung für aktive Wallets. In puncto Kosten erfordert die über den Bot erworbene TRON Energy in Schwachlastzeiten lediglich 1.625 TRX für das Senden einer USDT-Transaktion – ein deutlicher Unterschied zu den regulären Burn-Kosten von 13.84 TRX oder mehr, je nach Implementierungsmethode. Diese Ersparnisse summieren sich für jeden, der regelmäßig Token transferiert, sehr schnell.