Account Abstraction बनाम EOAs: आपको इस पर ध्यान क्यों देना चाहिए
कार्ड खो गया? बैंक को कॉल करें। आपकी प्राइवेट की खो गई? हमेशा के लिए गायब। Account abstraction इस अंतर को पाटता है — ट्रेड-ऑफ और नए अटैक सरफेस के साथ।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
- EOAs के आंतरिक कामकाज और सीड फ़्रेज़ का अत्यधिक महत्वपूर्ण होना
- Account Abstraction पब्लिक की मैनेजमेंट की अंतर्निहित सीमाएँ
- परिदृश्य: कौन क्या उपयोग करता है और क्यों
- इतिहास: प्रत्येक मॉडल की उत्पत्ति
- कमजोरियां — विशिष्ट अपराध जो उनका फायदा उठाते हैं
- प्रत्येक दृष्टिकोण व्यावहारिक है। प्रत्येक को समझने की आवश्यकता है
अब एक ऐसे व्यक्ति की कल्पना करें जिसने अपना वित्तीय जीवन पारंपरिक बैंकिंग प्रणाली के सभी चरणों और तौर-तरीकों के बीच बिताया है। वे सब कुछ एक मोबाइल ऐप पर करते हैं और उन्होंने कभी यह नहीं सोचा कि जब चीजें गलत होती हैं तो क्या होता है, क्योंकि जब भी ऐसा हुआ है तो इसका जवाब उन्हें मुंहजबानी याद है: कुछ गलत हो, तो बैंक को कॉल करें। यात्रा के दौरान आपका कार्ड खो गया? होटल में एक नया कार्ड आ जाता है। अपना पिन भूल गए? एक वेरिफिकेशन कॉल और नया पिन, सब कुछ मिनटों में ठीक हो जाता है। रिकॉर्ड रिकवर करने योग्य होता है, क्योंकि बैंक, जो कि रिकॉर्ड का संरक्षक (guardian) है, इसे नियंत्रित करता है।
आप उस व्यक्ति को क्रिप्टो में शामिल करते हैं, उन्हें एक सेल्फ-कस्टडी वॉलेट देते हैं और यहीं पर उनकी सोच लड़खड़ा जाती है। कॉल करने के लिए कोई फ़ोन नंबर नहीं है। कोई संरक्षक नहीं है। एक सामान्य Externally Owned Account या EOA के लिए, वॉलेट को एक क्रिप्टोग्राफ़िक प्राइवेट की द्वारा नियंत्रित किया जाता है, जिसे आप एक तरह से सीड फ़्रेज़ (seed phrase) द्वारा दर्शाया गया मान सकते हैं — आमतौर पर वॉलेट बनाए जाने पर बारह या चौबीस शब्द जनरेट होते हैं। यदि वे शब्द खो जाते हैं, नष्ट हो जाते हैं या बिल्कुल भी याद नहीं रहते, तो फंड गायब हो जाते हैं। लॉक नहीं होते। सपोर्ट टिकट से रिकवर करने योग्य नहीं होते। हमेशा के लिए चले जाते हैं। एस्केलेशन के लिए कोई रास्ता नहीं है क्योंकि एस्केलेशन के लिए कोई संरचना ही मौजूद नहीं है। की (key) ही अकाउंट है। अकाउंट ही की (key) है।
नहीं, यह कोई काल्पनिक परिदृश्य नहीं है। यह अधिकांश सेल्फ-कस्टडी क्रिप्टो वॉलेट्स के काम करने की बुनियादी हकीकत है, और यह वही चुनौती है जिसे हल करने के लिए account abstraction बनाया गया था — नए प्रकार के जोखिमों की कीमत पर, जिन्हें किसी भी जागरूक उपयोगकर्ता को समझने में सक्षम होना चाहिए।
EOAs के आंतरिक कामकाज और सीड फ़्रेज़ का अत्यधिक महत्वपूर्ण होना
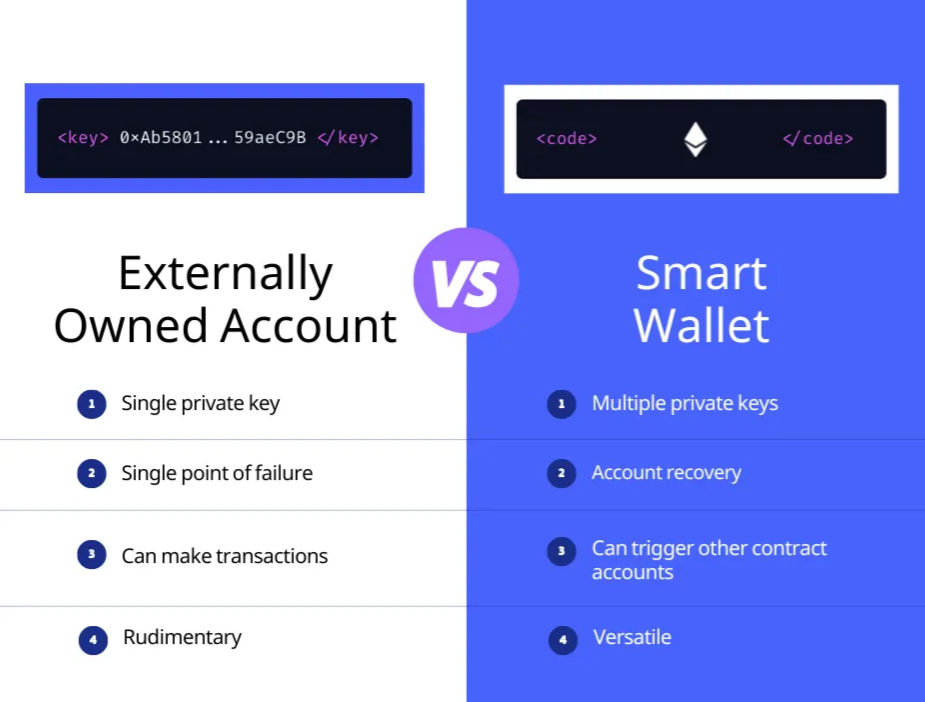
अब यदि हम सोचें कि क्रिप्टो अकाउंट का सबसे बुनियादी रूप क्या है, तो वह एक Externally Owned Account (EOA) होगा। एक प्राइवेट की से पब्लिक की निकलती है और वॉलेट एड्रेस बनाने के लिए इसे हैश किया जाता है। प्राइवेट की ही अकाउंट है, और जिसके पास यह होती है, उसके पास उस अकाउंट को संचालित करने की क्षमता होती है। कोई मल्टीफैक्टर ऑथेंटिकेशन नहीं, कोई रिकवरी मेथड नहीं, किसी भी प्रोटोकॉल में इन-बिल्ट बैकअप सिस्टम नहीं होता है। वॉलेट द्वारा इस्तेमाल किया जाने वाला सॉफ़्टवेयर स्वयं आपके लिए की (key) को मैनेज करता है और ऊपर से एक इस्तेमाल योग्य इंटरफ़ेस दिखाता है, लेकिन बुनियादी संरचना हमेशा यही रहेगी कि इस स्तर के अकाउंट के मालिक आप ही हैं।
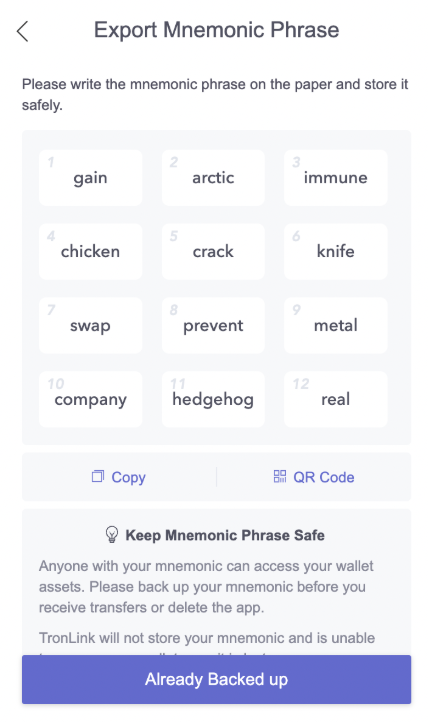
TRON नेटवर्क के प्राथमिक वॉलेट, TronLink के ऑनबोर्डिंग के दौरान यह पूरी तरह से स्पष्ट कर दिया जाता है। नया वॉलेट जनरेट करने पर, एप्लिकेशन बारह शब्दों का एक सीड फ़्रेज़ बनाता है और तुरंत उपयोगकर्ता को इसे लिखने, इसे वेरिफाई करने और इसे कहीं सुरक्षित सहेजने के लिए कहता है। चेतावनियाँ कम करके नहीं आंकी गई हैं — यदि यह शब्द खो जाता है, तो TronLink अब आपका एक्सेस रिकवर करने में आपकी सहायता नहीं कर सकता है। कॉल करने के लिए कोई कस्टमर सर्विस नंबर नहीं है, भरने के लिए कोई अकाउंट रिकवरी फॉर्म नहीं है, और ऐसा कोई तकनीकी एस्केलेशन नहीं है जो सीड फ़्रेज़ गायब होने के बाद वॉलेट को रीस्टोर कर दे। ऐसा TronLink के एक एप्लिकेशन के रूप में किसी कमी की वजह से नहीं है — वास्तव में यह TRON के अकाउंट मॉडल का डिज़ाइन है, जो फिर से, Ethereum के समान externally owned accounts का उपयोग करता है, जबकि पूरी तरह से प्राइवेट की होने के कारण ही फंड्स पर नियंत्रण रहता है।
यह एक नेमोनिक फ़्रेज़ (mnemonic phrase) है जो आपकी प्राइवेट की के लिए मास्टर की के रूप में काम करता है, जिसे क्रिप्टोग्राफ़िक डेटा के एक रैंडम स्ट्रिंग की तुलना में थोड़ा अधिक मानवीय और अनुकूल बनाने के लिए डिज़ाइन किया गया है। "थोड़ा अधिक याद रखने योग्य" का मतलब "खोना मुश्किल" नहीं होता, और क्रिप्टो में नुकसान का इतिहास ऐसे उदाहरणों से भरा पड़ा है जहां यह व्यवस्था टूट गई — स्टिकी नोट्स पर लिखे गए फ़्रेज़ कचरे के डिब्बे में फेंक दिए गए, क्लाउड स्टोरेज पर स्टोर किए गए स्क्रीनशॉट जो बाद में हैक हो गए, घर की आग में जल गए हार्डवेयर वॉलेट (बिना किसी बैकअप के)। Chainalysis ने अनुमान लगाया कि कुल माइन किए गए Bitcoin में से 17% और 23% के बीच स्थायी रूप से खो चुका है — इसमें से अधिकांश चोरी के बजाय चाबियों (keys) के खोने के कारण हुआ है। यह संख्या कम नहीं हो रही है।
EOA सुरक्षा जितनी शक्तिशाली है, उतनी ही सख्त भी है। किसी तीसरे पक्ष द्वारा किसी भी ट्रांजैक्शन को रिवर्स नहीं किया जा सकता या रिकवरी की अनुमति नहीं दी जा सकती। यही अपरिवर्तनीयता (immutability) है जो ब्लॉकचेन को एक विश्वसनीय सेटलमेंट लेयर बनाती है। हालाँकि, इसका मतलब यह भी है कि एक स्टैंडर्ड सेल्फ-कस्टडी वॉलेट का प्रत्येक उपयोगकर्ता सिर्फ़ एक शब्द भूलने, एक हार्डवेयर विफलता और एक सफल फ़िशिंग हमले से पूरी तरह से अपरिवर्तनीय नुकसान से केवल एक कदम दूर है।
Account Abstraction पब्लिक की मैनेजमेंट की अंतर्निहित सीमाएँ
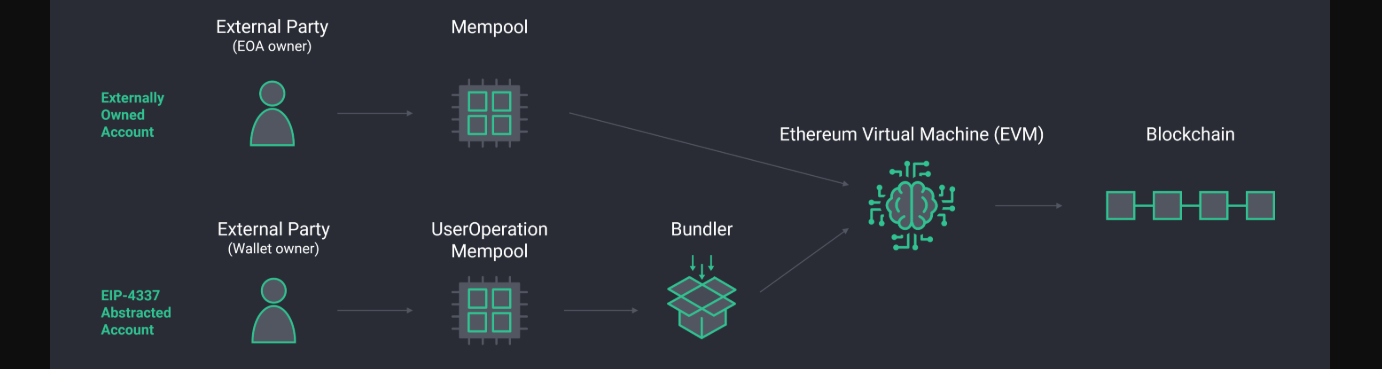
Account abstraction अपग्रेड्स का एक ऐसा समूह है जो लचीलेपन से रहित प्राइवेट-की मॉडल को प्रोग्राम करने योग्य अकाउंट लॉजिक से बदल देता है। अकाउंट इसके बजाय एक स्मार्ट कॉन्ट्रैक्ट होगा जो इस बारे में अनुकूलित नियम लागू कर सकता है कि कौन ट्रांजैक्शन को मंज़ूरी दे सकता है, रिकवरी कैसे काम करती है, फंड्स ट्रांसफर होने से पहले किन शर्तों का पूरा होना ज़रूरी है और यहाँ तक कि गैस का भुगतान कौन करता है।
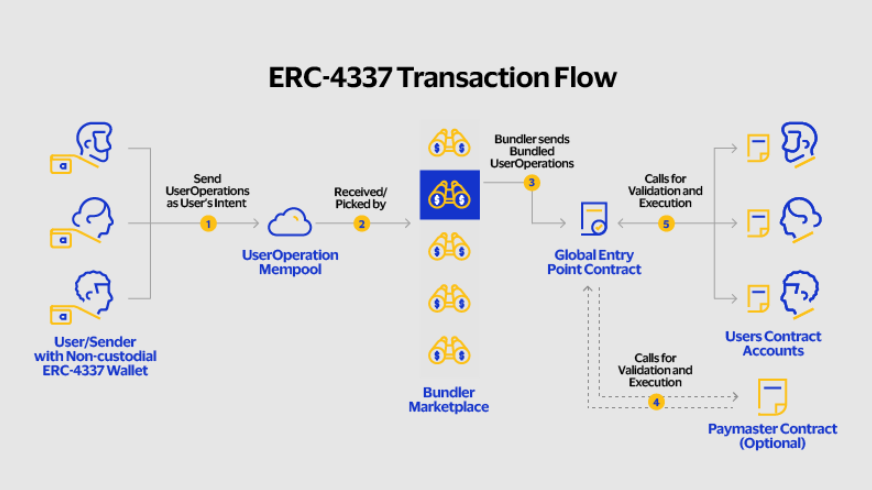
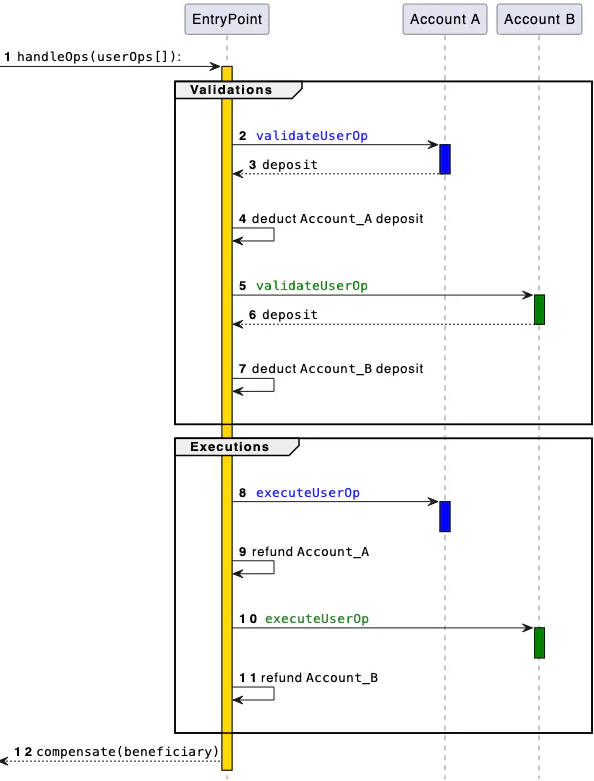
2021 में, ERC-4337 का प्रस्ताव रखा गया था और मार्च 2023 में इसे मेननेट पर लॉन्च किया गया, जिसने एक ऐसा मानक प्रदान किया जिसने Ethereum प्रोटोकॉल का उपयोग करके account abstraction को सक्षम किया, लेकिन प्रोटोकॉल या चेन में किसी भी बदलाव की आवश्यकता के बिना। नया प्रोटोकॉल न केवल एक नया ट्रांजैक्शन प्रकार जोड़ता है जिसे UserOperation कहा जाता है, बल्कि एक नया मेमपूल भी जोड़ता है जहाँ ये ऑपरेशंस प्रोसेसिंग से पहले रहते हैं और दो प्रकार के एक्टर्स पेश करता है: Bundlers जो उपयोगकर्ता की ओर से UserOperations को एकत्र और सबमिट करते हैं, और Paymasters जो गैस को स्पॉन्सर कर सकते हैं ताकि उपयोगकर्ताओं को नेटिव टोकन रखने की आवश्यकता न पड़े। अब कोई अकाउंट केवल एक की-पेयर का प्रतिनिधित्व नहीं करता — यह प्रोग्रामेबल वैलिडेशन लॉजिक वाला एक स्मार्ट कॉन्ट्रैक्ट है।
यह जो क्षमताएँ खोलता है वे काफी महत्वपूर्ण हैं। उदाहरण के लिए, एक स्मार्ट अकाउंट दो-में-से-तीन सिग्नेचर के साथ एक बड़े विथड्रॉल को अधिकृत कर सकता है। यह रिकवरी गार्जियन (संरक्षक) भी नियुक्त कर सकता है — जिन पर भरोसा किया जा सके, या अन्य वॉलेट्स जिन्हें मूल साइनिंग की खो जाने की स्थिति में की-रोटेशन (key rotation) पर हस्ताक्षर करने के लिए एक साथ उपयोग किया जा सके। यह पासकी (passkeys), बायोमेट्रिक ऑथेंटिकेशन (या आप में से रूढ़िवादियों के लिए एक ईमेल आधारित लॉगिन) का भी समर्थन करता है, खर्च की सीमाएं लागू करता है और USDT में गैस का भुगतान करता है, जिससे उपयोगकर्ता को eth रखने की आवश्यकता नहीं होती है। आठ प्रमुख नेटवर्कों में अपने स्मार्ट वॉलेट को लॉन्च करते समय Coinbase द्वारा इस्तेमाल किया गया यह सटीक दृष्टिकोण था, जिसमें कोई सीड फ़्रेज़ या पासकी-आधारित ऑथेंटिकेशन नहीं था: किसी भी ऐप से सेकंडों में निर्मित वॉलेट।
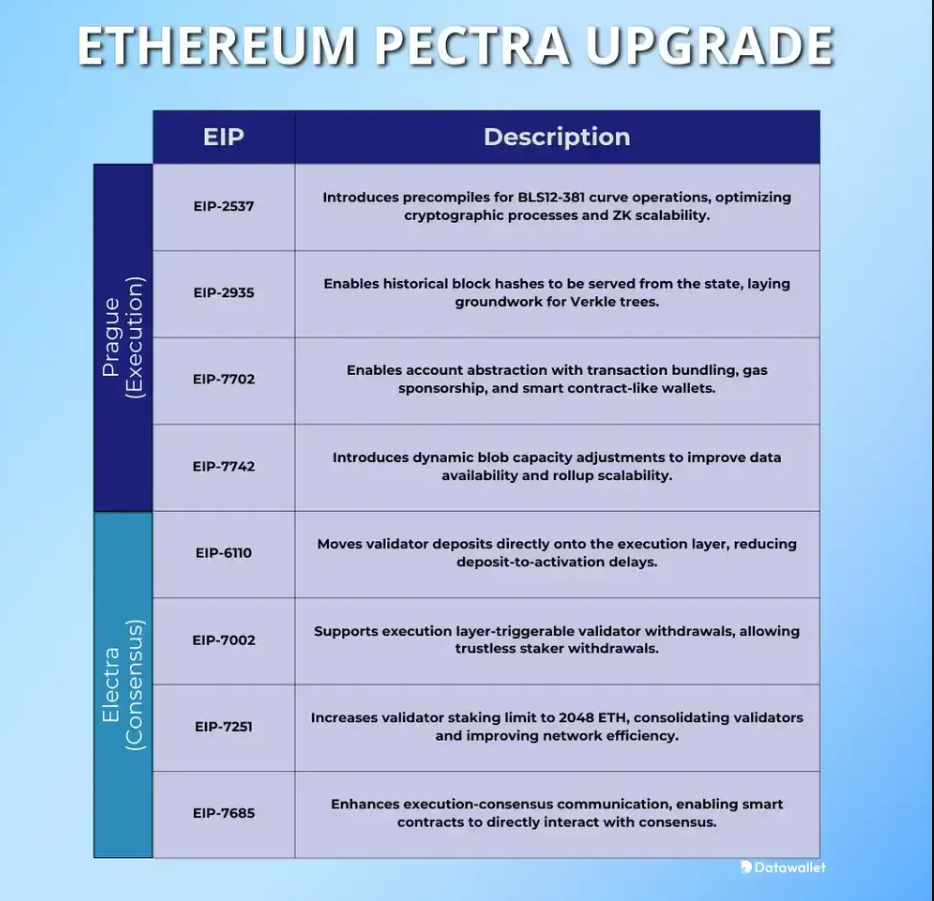
इसके चलते मई 2025 में Ethereum के Pectra अपग्रेड में EIP-7702 को शामिल किया गया, जिससे यह दृष्टिकोण और आगे बढ़ गया। उपयोगकर्ताओं को एक नए स्मार्ट कॉन्ट्रैक्ट वॉलेट में अपग्रेड करने के लिए कहने के बजाय, यह मौजूदा EOA को एकल ट्रांजैक्शन निष्पादन की अवधि के लिए अपने खाते के तर्क को अस्थायी रूप से सौंपने में सक्षम बनाता है: इसका मतलब यह होना चाहिए कि एक MetaMask उपयोगकर्ता अपने एड्रेस को छोड़े बिना या एक नए अकाउंट में फंड ट्रांसफर किए बिना स्मार्ट वॉलेट सुविधाओं — बैच किए गए ट्रांजैक्शन, गैसलेस, सेशन कीज़ — का उपयोग कर सकता है।
इसमें से कुछ भी मुफ़्त में नहीं मिलता। यह सब जटिलता पर निर्भर करता है और जटिलता के साथ नया अटैक सरफेस आता है।
सबसे बड़ा गैर-तकनीकी ट्रेडऑफ वास्तविक अनामी (anonymity) का नुकसान है। एक EOA अपनी प्राइवेट की द्वारा दर्शाए गए हेक्स वर्ण मानों की सिर्फ एक लंबी स्ट्रिंग है। स्मार्ट अकाउंट को आमतौर पर कुछ अधिक विशिष्ट चीज़ों से भी जोड़ने की आवश्यकता होती है — (आमतौर पर) रिकवरी के लिए ईमेल, ऑथेंटिकेशन के लिए फ़ोन नंबर, गार्जियन वॉलेट्स का एक संग्रह जो पहचानों से भी जुड़े होते हैं। Coinbase: एक "स्मार्ट वॉलेट" जो किसी व्यक्ति के डिवाइस के बायोमेट्रिक ऑथेंटिकेशन सिस्टम से जुड़ी पासकी पर निर्भर करता है, जो किसी अकाउंट को उनके स्वामित्व वाले हार्डवेयर से बांधता है। या Starknet पर Argent, जो इसका विस्तार करता है, ईमेल और फ़ोन के माध्यम से रिकवरी को सक्षम करता है लेकिन प्रति दिन ट्रांसफर सीमा लागू करता है (और उनसे परे गार्जियन की की मंज़ूरी) — कुछ समान प्राइवेसी जोखिमों के साथ एक बैंक खाते के समान।
और गार्जियंस की समस्या भी एक विषय है। सोशल रिकवरी में, जिन लोगों (या तीसरे पक्ष के संस्थानों) पर कोई भरोसा करता है, उन्हें एक निश्चित अवधि में एक्सेस खो जाने की स्थिति में की-रोटेशन पर साइन करने के लिए नामित किया जा सकता है। यह रिकवरी तंत्र उन गार्जियंस के ठीक से व्यवहार करने पर निर्भर करता है, इसलिए यदि वे कॉम्प्रोमाइज़ हो जाते हैं (यानी हैक हो जाते हैं), ऑफ़लाइन रहने के लिए मजबूर किए जाते हैं या ज़रूरत पड़ने पर असहयोगी हो जाते हैं, तो यह विफल हो जाता है। एक एडवांस अटैकर जो आपके बड़े क्रिप्टो बैलेंस के बारे में जानता है, वह आपकी साइनिंग की की तुलना में आपके द्वारा असाइन किए गए गार्जियंस को अधिक टारगेट कर सकता है।
परिदृश्य: कौन क्या उपयोग करता है और क्यों
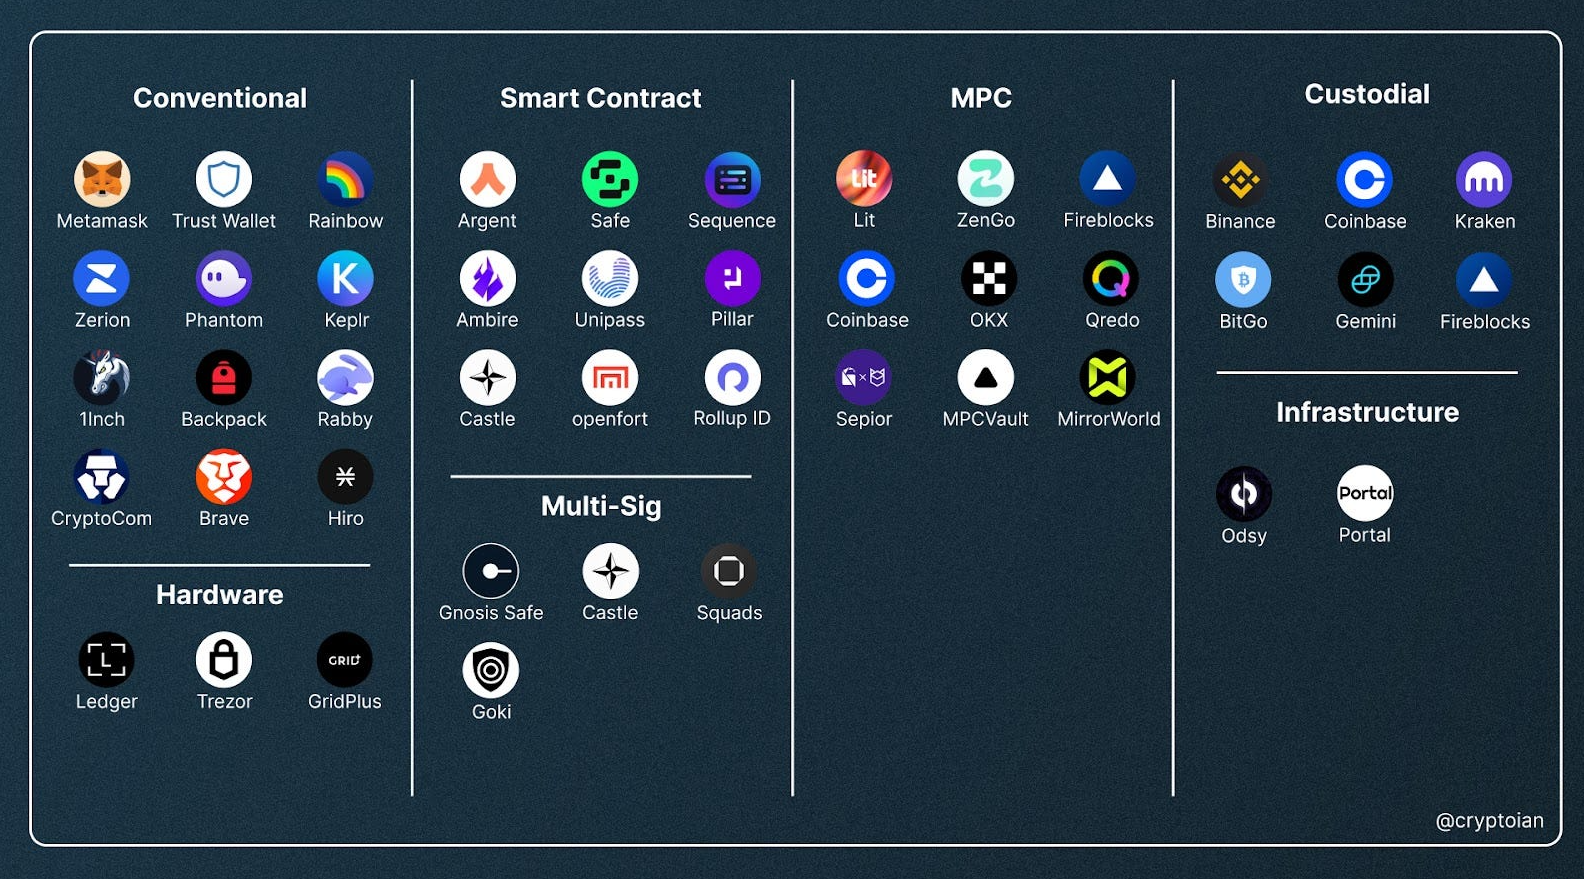
वास्तविक दुनिया में इसे अपनाने की तुलना करते समय, हम देखते हैं कि ये मॉडल अपने संबंधित उपयोगकर्ता आधारों को कितनी अलग तरह से आकर्षित करते हैं — और कुछ परियोजनाओं पर एक नज़र डालने से यह अंतर स्पष्ट हो जाता है।
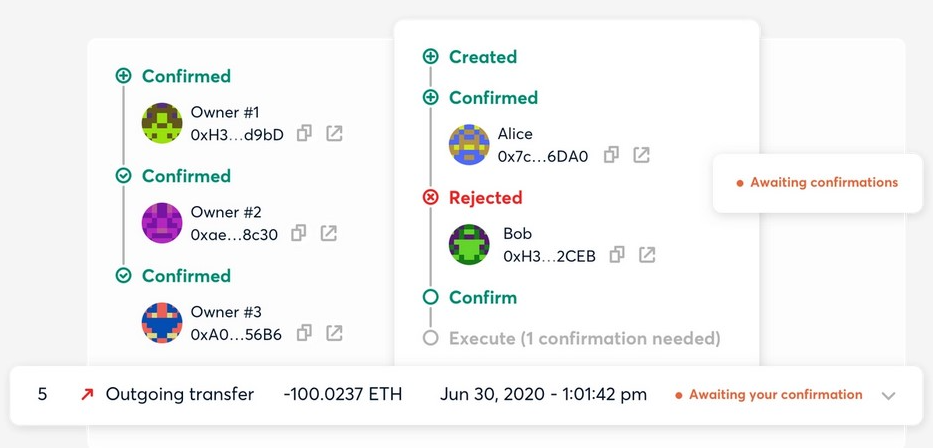
Safe, जिसे पहले Gnosis Safe कहा जाता था, बड़े संस्थागत और टीम ट्रेजरी के लिए पसंदीदा मल्टी-सिग्नेचर स्मार्ट वॉलेट है। किसी भी ट्रांजैक्शन के होने से पहले इसे हस्ताक्षरित सिग्नेचर्स की एक निर्धारित सीमा की आवश्यकता होती है — उदाहरण के लिए, पाँच में से तीन — और इसलिए यह किसी एक की (key) के कॉम्प्रोमाइज़ होने का सामना कर सकता है। Safe इकोसिस्टम में सबसे बड़े ऑन-चेन स्मार्ट वॉलेट TVL वाला एग्रीगेटर है। Safe की तकनीक Worldcoin के World App के लिए अंतर्निहित अकाउंट लेयर के रूप में काम करती है, जो दुनिया भर में करोड़ों उपयोगकर्ताओं के लिए पहचान और भुगतान को संभालती है। हालांकि दोनों टोकनाइज्ड एसेट मैनेजमेंट के लिए Safe-आधारित इंफ्रास्ट्रक्चर से जुड़े हैं, जो इसकी मल्टी-सिग्नेचर सुरक्षा और कॉइन हैंडलिंग के लिए इसके व्यापक ऑडिट इतिहास से आकर्षित हुए हैं।
Argent जो Starknet पर नेटिव रूप से चलता है (जहाँ सभी अकाउंट्स डिफ़ॉल्ट रूप से स्मार्ट कॉन्ट्रैक्ट हैं), में दैनिक ट्रांसफर सीमाएँ, गार्जियन-आधारित सोशल रिकवरी और ईमेल या फ़ोन लॉगिन इन-बिल्ट हैं — यकीनन यह हमारे पास सेल्फ-कस्टोडियल क्रिप्टो में बैंक जैसे अकाउंट अनुभव का सबसे करीबी विकल्प है। Argent उन उपयोगकर्ताओं को आकर्षित करता है जो अपनी संपत्तियों की वास्तविक सेल्फ-कस्टडी चाहते हैं लेकिन सीड फ़्रेज़ को मैनेज करने में सहज नहीं होंगे। Safe के मल्टी-सिग्नेचर थ्रेशोल्ड के विपरीत, Argent द्वारा सुरक्षा गारंटी को दोहराया नहीं जा सकता: प्रत्येक मालिक के लिए हैकर आईडी का उपयोग करके मैन-इन-द-मिडिल हमले के साथ की-रोटेशन को रोकने के बजाय (यानी Safe थ्रेशोल्ड बनाने में मदद के लिए अपने स्वयं के स्मार्ट कॉन्ट्रैक्ट का उपयोग करता है), यह केवल अपने गार्जियन सिस्टम के माध्यम से प्राइवेट कीज़ के अनधिकृत लिक्विडेशन की अनुमति नहीं देता है, और यदि कोई बाहर कार्य करने का प्रयास करता है तो वे अपने आउटपुट के खिलाफ दुर्भावनापूर्ण कार्यों को निष्पादित करने से पहले बिना अधिकार के किसी भी व्यक्ति पर विवाद करने में सक्षम होने के साथ टाइम-लॉक्ड कार्रवाई का सामना करते हैं।
Coinbase Smart Wallet ऑनबोर्डिंग की समस्या को सीधे हल करता है। यहाँ कोई सीड फ़्रेज़ नहीं है, पासकी के माध्यम से एक अकाउंट बनने में कुछ सेकंड लगते हैं। Base, Ethereum और अन्य EVM चेन्स पर काम करते हुए — उपयोगकर्ता गैस-प्रायोजन क्षमता भी मौजूद है — Coinbase के बुनियादी ढांचे पर बने किसी भी dapp के साथ बातचीत करने वाला उपयोगकर्ता शायद कभी खुद गैस शुल्क नहीं देखेगा। पूरे ERC-4337 इकोसिस्टम में 40 मिलियन से अधिक स्मार्ट अकाउंट्स बनाए गए हैं और 100 मिलियन से अधिक UserOperations प्रोसेस किए गए हैं।
MetaMask का Ethereum वॉलेट क्षेत्र में दबदबा बना हुआ है, लेकिन यह मुख्य रूप से एक EOA (Externally-Owned Account) वॉलेट के रूप में काम करता है। इसका उपयोगकर्ता आधार बहुत बड़ा और काफी पुराना है — सभी उपयोगकर्ताओं को किसी नए स्मार्ट अकाउंट मॉडल पर लाने के लिए फंड माइग्रेशन, इंटरफ़ेस में बदलाव और ऐसे स्तर पर उपयोगकर्ता शिक्षा की आवश्यकता होगी जो रातोंरात कभी नहीं हो सकती। EIP-7702 के साथ 2025 में इसे पेश करने वाला MetaMask Smart Account व्यावहारिक मध्य मार्ग है: जिन EOAs के कुछ ट्रांजैक्शंस पर संबंधित डिपॉजिट होते हैं, वे अपने फंड्स को स्थानांतरित किए बिना या अपना एड्रेस बदले बिना स्मार्ट अकाउंट सुविधाओं तक पहुंचने में सक्षम होते हैं।
इसके विपरीत, TronLink और व्यापक TRON इकोसिस्टम का मामला कम उत्साहजनक है। चूँकि TronLink वॉलेट्स स्टैंडर्ड EOAs हैं, वे उस मॉडल का पालन करते हैं जहाँ कोई भी — यहाँ तक कि आप भी — आपके सीड फ़्रेज़ और प्राइवेट की कॉम्बिनेशन के बिना इसे रिकवर नहीं कर सकता है, यही कारण है कि TronLink की ऑनबोर्डिंग हमेशा नोट करती है कि अपने सीड फ़्रेज़ को सुरक्षित न रखने के कारण आपके वॉलेट तक पहुंच खोना 100% अपरिवर्तनीय है; कोई बैकस्टॉप नहीं है।
इतिहास: प्रत्येक मॉडल की उत्पत्ति
ऐतिहासिक रूप से, EOA मॉडल तब से मौजूद है जब से Bitcoin खुद मौजूद है। जब सातोशी नाकामोटो ने 2008 में Bitcoin व्हाइटपेपर प्रकाशित किया था, तब से यह हमेशा एक पब्लिक / प्राइवेट की पेयर था — जिसके पास भी प्राइवेट की थी वह फंड्स खर्च कर सकता था। Ethereum ने 2015 में लॉन्च के समय इसका अनुसरण किया, जिसमें EOA को बेस यूजर अकाउंट प्रकार के रूप में रखा गया।
सीमाएं Ethereum के डेवलपर्स के लिए तुरंत स्पष्ट थीं। 2015 की शुरुआत से ही, विटालिक ब्यूटिरिन और अन्य ने सिंगल-की मॉडल के कारण होने वाली अनावश्यक नाजुकता के साथ विभिन्न समस्याओं की ओर इशारा करना शुरू कर दिया और account abstraction पर चर्चा शुरू कर दी। भले ही शुरुआती स्मार्ट कॉन्ट्रैक्ट्स के पीछे के खाते externally owned accounts (EOAs) थे, फिर भी 2017 में लॉन्च किए गए Gnosis Safe जैसे मल्टी-सिग्नेचर वॉलेट्स ने ट्रांजैक्शंस पर हस्ताक्षर करने के लिए कई चाबियों की आवश्यकता के द्वारा इस कार्यक्षमता के लिए उपयोग के मामलों को पहले ही लागू कर दिया था। चूँकि वास्तविक प्रोटोकॉल-स्तरीय account abstraction को कोर ट्रांजैक्शन प्रोसेसिंग में बदलावों पर सहमति प्राप्त करने की आवश्यकता होगी, इसलिए इसे मानकीकृत करना मुश्किल साबित हुआ।
असफल प्रोटोकॉल-स्तरीय प्रस्तावों के लंबे इतिहास से जन्मा, ERC-4337 एक व्यावहारिक एप्लिकेशन-लेयर कार्यान्वयन प्रदान करता है। Ethereum के ट्रांजैक्शन प्रोसेसिंग को संशोधित करने के बजाय, इसने अलग से बनाए गए मेमपूल, एक संयुक्त स्वामित्व वाले EntryPoint कॉन्ट्रैक्ट, Bundler और Paymaster आर्किटेक्चर के शीर्ष पर एक ओवरलेइंग इंफ्रास्ट्रक्चर का निर्माण किया — जिससे विवादास्पद हार्ड फोर्क्स के बिना स्मार्ट अकाउंट्स की अनुमति मिली। 2021 में विटालिक ब्यूटिरिन, योआव वीस, ड्रोर तिरोश, शहाफ नाकसन, एलेक्स फोर्शतत, क्रिस्टोफ गज़सो और जाडेन हेस द्वारा इसे औपचारिक रूप दिया गया। मार्च 2023 में, इसके बाद मेननेट पर तैनाती की गई।
कमजोरियां — विशिष्ट अपराध जो उनका फायदा उठाते हैं
दोनों का खुले में फायदा उठाया जाता है, प्रत्येक का अपना अटैक सरफेस होता है।
EOAs के साथ, हमला सीधा है: प्राइवेट की हासिल करें → वॉलेट पर कब्जा करें। फ़िशिंग प्रमुख है — नकली वॉलेट पेज, खराब ब्राउज़र ऐड-ऑन, आपके सीड एक्सप्रेशन को "सत्यापित" करने का अनुरोध करने वाले मनमौजी सपोर्ट एजेंट, या दिखावटी एयरड्रॉप आमंत्रण। मैलवेयर का असर अधिक सूक्ष्म होता है: क्रेडेंशियल चुराने वाला सॉफ़्टवेयर स्थानीय रूप से संग्रहीत सीड फ़्रेज़ के लिए कॉम्प्रोमाइज़ की गई मशीन के फ़ाइल सिस्टम की जाँच करता है और उपयोगकर्ता को पता चलने से पहले ही वॉलेट को खाली कर देता है। एक प्रलेखित अभियान ने एक धोखाधड़ी वाले निवेश लिंक के माध्यम से एक क्रेडेंशियल-स्टीलर डाला, सीड फ़्रेज़ और टू-फैक्टर ऑथेंटिकेशन बैकअप को निर्यात किया, जबकि कानून प्रवर्तन और एक्सचेंजों की सहायता से आंशिक रूप से रिकवर होने से पहले दर्जनों पीड़ितों से $432k से अधिक की निकासी की गई।
पैमाना महत्वपूर्ण है। CertiK के अनुसार, अकेले 2025 की पहली छमाही में 34 अलग-अलग मामलों में वॉलेट कॉम्प्रोमाइज़ होने के परिणामस्वरूप चोरी किए गए फंड्स में $1.71 बिलियन का नुकसान हुआ। फरवरी 2025: Bybit उल्लंघन, जो अब तक की सबसे बड़ी क्रिप्टो चोरी है, जिसमें उत्तर कोरियाई लाज़रस ग्रुप द्वारा प्राइवेट की कॉम्प्रोमाइज़ के माध्यम से $1.4 बिलियन मूल्य का Ethereum ले जाया गया। फ़िशिंग ने इसी समय सीमा के दौरान 132 व्यक्तिगत घटनाओं से अन्य $410 मिलियन की चोरी की। पूरे वर्ष 2025 के लिए कुल क्रिप्टो चोरी $4 बिलियन से अधिक थी।
Account abstraction वॉलेट्स का अपना अटैक सरफेस होता है। पेमास्टर — जो उपयोगकर्ताओं के लिए गैस शुल्क का भुगतान करता है — विशेष रूप से एक आकर्षक अटैक वेक्टर है। पेमास्टर डिप्लीशन अटैक चलाने के लिए वैध लेकिन कम-मूल्य वाले UserOperations की एक बड़ी संख्या सबमिट करता है, जो अंततः वास्तविक गतिविधियों को किए बिना पेमास्टर के ETH डिपॉजिट की खपत करेगा। इसका मतलब यह है कि हमलावर एक ऑपरेशन के निष्पादन के बाद होने वाले UserOperation के सत्यापन और निष्पादन चरणों के बीच लगने वाली गैस लागत से कम का भुगतान कर सकते हैं। सिग्नेचर रीप्ले अटैक ऐसे स्मार्ट अकाउंट कार्यान्वयन का फायदा उठाते हैं जो हस्ताक्षरित संदेश को किसी विशिष्ट चेन आईडी से ठीक से नहीं बांधते हैं, जिससे किसी अन्य नेटवर्क पर एक वैध सिग्नेचर का पुन: उपयोग करने की अनुमति मिलती है।
मार्च 2026 में सार्वजनिक किए गए एक पेपर में, Trail of Bits ने कई ERC-4337 स्मार्ट अकाउंट ऑडिट से छह आवर्ती भेद्यता पैटर्नों के साथ अपने विश्लेषण का दस्तावेजीकरण किया, जिसमें सिग्नेचर बाइंडिंग और इनफ्लेटेड गैस मापदंडों के साथ गैस इनफ्लेशन अटैक शामिल थे, जिससे अकाउंट्स से ETH खाली हो रहा था। अप्रैल 2026: कई DeFi प्रोटोकॉल पर पेमास्टर कॉन्ट्रैक्ट्स में री-एंट्रेंसी कमजोरियों के कारनामों के कारण $12 मिलियन का नुकसान। लंबा संदर्भ: इस हमले ने इस तथ्य का फायदा उठाया कि, पेमास्टर के शुरुआती स्टेट रीड और उसके स्टेट अपडेट के कारण (कमजोरी का एक वर्ग जिसे कुछ पारंपरिक स्मार्ट कॉन्ट्रैक्ट सुरक्षा अनुभव वाले लोग पहचान सकते हैं), ERC-4337 निष्पादन प्रवाह में एक उपयुक्त समय विंडो होती है।
कोई भी मॉडल जोखिम को समाप्त नहीं करता है। और वे दोनों इसे अलग-अलग स्थानों पर स्थानांतरित करते हैं। एक EOA शब्दों की एक स्ट्रिंग को सुरक्षित करने के लिए एकमात्र उपयोगकर्ता की क्षमता पर सब कुछ दांव पर लगाता है। एक स्मार्ट अकाउंट कोड की गुणवत्ता, गार्जियन सुरक्षा, इंफ्रास्ट्रक्चर प्रदाता और बंडलर्स तथा पेमास्टर्स की ऑपरेशनल सुरक्षा के बीच जोखिम को फैलाता है।
प्रत्येक दृष्टिकोण व्यावहारिक है। प्रत्येक को समझने की आवश्यकता है
बड़े पैमाने पर, EOA मॉडल को अत्यधिक मान्यता मिली है। इसने एक दशक से अधिक समय से एक साथ Bitcoin और Ethereum के माध्यम से खरबों डॉलर का संचालन किया है। इसके सुरक्षा गुण अच्छी तरह से समझे गए हैं, इसके अटैक सरफेस को अच्छी तरह से मैप किया गया है, और इसकी विफलता का एकमात्र बिंदु — प्राइवेट की का नुकसान — पूरी तरह से उपयोगकर्ता के नियंत्रण में है जब तक कि इसे सही तरीके से किया जाता है। अधिकांश व्यक्ति हार्डवेयर वॉलेट, विभिन्न भौतिक स्थानों में स्थित रिडंडेंट ऑफ़लाइन बैकअप, और सीड फ़्रेज़ एक्सपोज़र के आसपास एक सख्त ऑपरेशनल अनुशासन के साथ पर्याप्त सुरक्षा प्राप्त कर सकते हैं।
Account abstraction एक वास्तविक समस्या को हल करता है, उपभोक्ता स्तर पर EOA मॉडल को नहीं अपनाया जा सकता है। अधिकांश लोग जो पासवर्ड रिकवरी ईमेल और बैंक अकाउंट वेरिफिकेशन कॉल के आदी हैं, वे सीड फ़्रेज़ को विश्वसनीय रूप से प्रबंधित नहीं करेंगे — और उस विफलता की कीमत पूर्ण नुकसान है। स्मार्ट अकाउंट रिकवरी तंत्र और लचीली ऑथराइजेशन संरचनाएं प्रदान करते हैं जो उन लाखों लोगों के लिए क्रिप्टो को सुलभ बना देंगे जो इसके साथ बड़े नहीं हुए हैं। ट्रेडऑफ जटिलताएं हैं, ज्यादातर सॉफ़्टवेयर डेवलपमेंट से जुड़ी इंफ्रास्ट्रक्चर पर निर्भरता और तकनीकी कमजोरियों का एक पूरा नया वर्ग जो आज तक केवल आंशिक रूप से मैप किया गया है।
महत्वपूर्ण बात यह है कि कोई भी मॉडल स्वाभाविक रूप से सभी उद्देश्यों के लिए बेहतर या बदतर नहीं है और न ही किसी प्लेटफॉर्म के पास अपनी सीमाओं की पूरी सीमा के बारे में आपको मार्गदर्शन करने की कोई प्रेरणा होनी चाहिए। स्मार्ट अकाउंट्स पर बनाई गई ये परियोजनाएं पहले से यह घोषणा नहीं करने जा रही हैं कि सुरक्षा पेशेवरों द्वारा उनके पेमास्टर्स और बंडलर्स दोनों के लिए अभी भी नए अटैक सरफेसेस का ऑडिट किया जा रहा है।
यदि आप एक TRON उपयोगकर्ता हैं जो एक सुविकसित इकोसिस्टम की गति की तलाश कर रहे हैं, लेकिन प्रत्येक ट्रांजैक्शन पर TRX बर्न करना बर्दाश्त नहीं कर सकते हैं, तो Netts इस समस्या को हल करने के लिए यहाँ है। हम Energy रेंटल की पेशकश करते हैं जो दैनिक संचालन के लिए एक अभिनव और समझदारी भरा समाधान बनाता है — एक एकल इंटरफ़ेस के माध्यम से एकत्रित सबसे कम TRON Energy प्रदाता, इतनी कम TRON Energy कीमत पर कि यह वास्तव में प्रत्येक ट्रांजैक्शन पर मायने रखता है।