Account Abstraction เทียบกับ EOA: ทำไมคุณถึงควรใส่ใจ
บัตรหาย? โทรหาธนาคาร Private key หาย? จบกันตลอดกาล Account abstraction มาช่วยปิดช่องว่างนี้ — พร้อมกับข้อแลกเปลี่ยนและเวกเตอร์การโจมตีรูปแบบใหม่
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
- กลไกการทำงานภายในของ EOA และเหตุผลที่ Seed Phrase มีความสำคัญยิ่ง
- ข้อจำกัดโดยเนื้อแท้ของการจัดการ Public Key ใน Account Abstraction
- ภูมิทัศน์การใช้งาน: ใครใช้อะไรและทำไม
- ประวัติความเป็นมา: จุดกำเนิดของแต่ละโมเดล
- ช่องโหว่ — การก่ออาชญากรรมที่มุ่งเป้าโจมตีจุดอ่อนเหล่านี้
- แต่ละแนวทางใช้งานได้จริง และแต่ละแบบต้องอาศัยความเข้าใจ
ลองจินตนาการถึงคนที่ใช้ชีวิตในโลกการเงินผ่านขั้นตอนและวิธีการทั้งหมดในระบบธนาคารแบบดั้งเดิม พวกเขาทำทุกอย่างผ่านแอปมือถือและไม่เคยต้องสงสัยเลยว่าจะเกิดอะไรขึ้นเมื่อมีปัญหา เพราะเมื่อไหร่ก็ตามที่เกิดเรื่อง คำตอบก็ชัดเจนอยู่ในใจเสมอ: มีอะไรผิดพลาดก็แค่โทรหาธนาคาร บัตรหายระหว่างเดินทางเหรอ? บัตรใบใหม่ก็ถูกส่งตรงมาถึงโรงแรม ลืมรหัส PIN ใช่ไหม? แค่โทรยืนยันตัวตนแล้วตั้ง PIN ใหม่ ทุกอย่างเรียบร้อยในไม่กี่นาที ข้อมูลประวัติสามารถกู้คืนได้ เพราะธนาคารซึ่งเป็นผู้ดูแลข้อมูลเป็นผู้ควบคุมมันทั้งหมด
แต่เมื่อคุณพาคนคนนั้นเข้าสู่โลกคริปโต มอบกระเป๋าเงินแบบ self-custody ให้ ตรรกะนี้จะพังทลายลงทันที เพราะที่นี่ไม่มีเบอร์โทรศัพท์ให้ติดต่อ ไม่มีผู้ดูแล สำหรับ Externally Owned Account หรือ EOA ทั่วไป กระเป๋าเงินจะถูกควบคุมด้วย private key ทางการเข้ารหัสลับ ซึ่งเปรียบได้กับ seed phrase — โดยทั่วไปมักจะเป็นคำศัพท์ 12 หรือ 24 คำที่สร้างขึ้นเมื่อเปิดใช้งานกระเป๋า หากคำเหล่านี้สูญหาย ถูกทำลาย หรือเพียงแค่จำไม่ได้ เงินทุนเหล่านั้นก็จะหายไปทันที ไม่ใช่แค่ถูกล็อก ไม่สามารถกู้คืนผ่านการส่ง support ticket ได้ แต่หายไปอย่างถาวร ไม่มีช่องทางให้ร้องเรียนหรือยื่นเรื่อง เพราะไม่มีโครงสร้างพื้นฐานใดๆ มารองรับเรื่องนี้ กุญแจคือบัญชี และบัญชีก็คือกุญแจ
นี่ไม่ใช่สถานการณ์สมมติที่เพ้อฝัน แต่มันคือความเป็นจริงขั้นพื้นฐานของการทำงานของกระเป๋าเงินคริปโตแบบ self-custody ส่วนใหญ่ และมันก็คือความท้าทายที่ account abstraction ถูกสร้างขึ้นมาเพื่อแก้ไข — โดยต้องแลกมาด้วยการนำเข้าสู่ความเสี่ยงรูปแบบใหม่ที่ผู้ใช้งานที่มีความเข้าใจควรจะต้องตระหนักรู้ไว้
กลไกการทำงานภายในของ EOA และเหตุผลที่ Seed Phrase มีความสำคัญยิ่ง
หากเราพิจารณาว่ารูปแบบพื้นฐานที่สุดของบัญชีคริปโตคืออะไร คำตอบก็คือ Externally Owned Account (EOA) ซึ่ง private key จะถูกนำไปสร้างเป็น public key และผ่านกระบวนการแฮชเพื่อสร้างเป็นที่อยู่กระเป๋าเงิน private key คือตัวบัญชี และใครก็ตามที่ถือมันไว้ก็มีอำนาจในการสั่งการบัญชีนั้น ไม่มีการยืนยันตัวตนแบบหลายปัจจัย (MFA) ไม่มีวิธีกู้คืนข้อมูล และไม่มีโปรโตคอลใดที่มีระบบสำรองข้อมูลในตัว ซอฟต์แวร์กระเป๋าเงินเพียงแค่ช่วยจัดการกุญแจให้คุณและแสดงผลหน้าตาอินเทอร์เฟซที่ใช้งานง่ายครอบทับไว้ แต่โครงสร้างพื้นฐานยังคงเป็นการที่คุณเป็นเจ้าของบัญชีระดับนี้อย่างสมบูรณ์
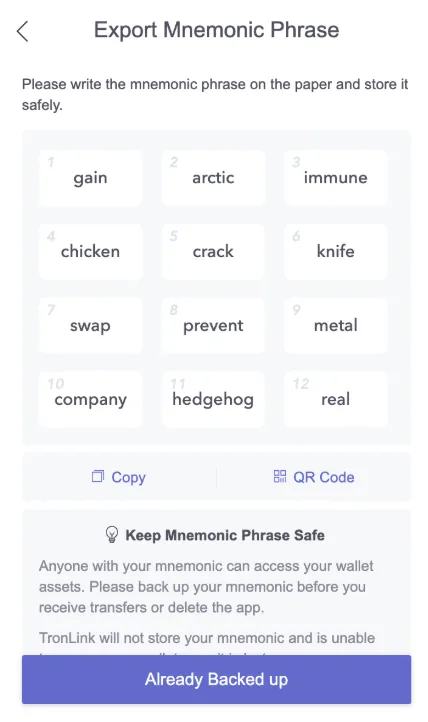
เรื่องนี้เห็นได้ชัดเจนมากระหว่างขั้นตอนการเริ่มต้นใช้งาน TronLink ซึ่งเป็นกระเป๋าเงินหลักในเครือข่าย TRON เมื่อสร้างกระเป๋าใหม่ แอปพลิเคชันจะสร้าง seed phrase จำนวน 12 คำ และกำหนดให้ผู้ใช้ต้องจดบันทึก ตรวจสอบยืนยัน และบันทึกไว้ในที่ปลอดภัยทันที การแจ้งเตือนไม่ได้พูดเกินจริงเลย — หากชุดคำเหล่านี้หายไป แม้แต่ TronLink เองก็ไม่สามารถช่วยคุณกู้คืนการเข้าถึงได้ ไม่มีเบอร์ฝ่ายบริการลูกค้าให้ติดต่อ ไม่มีแบบฟอร์มกู้คืนบัญชีให้กรอก และไม่มีขั้นตอนทางเทคนิคใดๆ ที่จะกู้คืนกระเป๋าได้เมื่อ seed phrase สูญหาย นี่ไม่ได้เป็นเพราะข้อจำกัดของ TronLink ในฐานะแอปพลิเคชัน — แต่เป็นเพราะการออกแบบโมเดลบัญชีของ TRON ซึ่งเช่นเดียวกับ Ethereum ที่ใช้บัญชีภายนอก (EOA) โดยการควบคุมเงินทั้งหมดขึ้นอยู่กับการถือครอง private key เพียงอย่างเดียวเท่านั้น
มันคือชุดคำช่วยจำ (mnemonic phrase) ที่ทำหน้าที่เป็นมาสเตอร์คีย์สำหรับ Private Key ของคุณ ซึ่งออกแบบมาเพื่อให้มนุษย์ใช้งานและจดจำได้ง่ายกว่าชุดข้อมูลการเข้ารหัสแบบสุ่มทั่วไป แต่คำว่า "จำง่ายขึ้นเล็กน้อย" ไม่ได้แปลว่า "ทำหายยาก" และประวัติศาสตร์ความสูญเสียในโลกคริปโตก็เต็มไปด้วยตัวอย่างที่ช่องว่างนี้พังทลายลง — ไม่ว่าจะเป็นชุดคำที่เขียนไว้บนกระดาษโน้ตแล้วเผลอทิ้งลงถังขยะ สกรีนช็อตที่บันทึกไว้บนคลาวด์แล้วถูกแฮกในภายหลัง หรือฮาร์ดแวร์วอลเล็ตที่ถูกไฟไหม้ในบ้าน (โดยไม่มีการสำรองข้อมูลไว้) Chainalysis ประเมินว่าระหว่าง 17% ถึง 23% ของ Bitcoin ที่ถูกขุดขึ้นมาทั้งหมดได้สูญหายไปอย่างถาวร — ซึ่งส่วนใหญ่เกิดจากการทำกุญแจหายมากกว่าการถูกขโมย และตัวเลขนี้ก็ไม่ได้ลดลงเลย
ความปลอดภัยของ EOA นั้นทรงพลังพอๆ กับความเด็ดขาดของมัน ไม่มีการทำธุรกรรมใดที่บุคคลที่สามจะสามารถย้อนกลับหรืออนุญาตให้กู้คืนได้ ความไม่สามารถเปลี่ยนแปลงได้ (immutability) นี้เองที่ทำให้บล็อกเชนเป็นเลเยอร์การชำระบัญชีที่เชื่อถือได้ อย่างไรก็ตาม นี่ก็หมายความว่าผู้ใช้กระเป๋าเงิน self-custody มาตรฐานทุกคนต่างอยู่ห่างจากความสูญเสียที่ไม่สามารถย้อนกลับได้เพียงแค่คำหนึ่งคำที่ลืมไป ความล้มเหลวของฮาร์ดแวร์เพียงครั้งเดียว หรือการโจมตีแบบฟิชชิ่งที่สำเร็จเพียงครั้งเดียวเท่านั้น
ข้อจำกัดโดยเนื้อแท้ของการจัดการ Public Key ใน Account Abstraction
Account abstraction คือกลุ่มของการอัปเกรดที่เข้ามาแทนที่โมเดล private key อันแข็งทื่อ ด้วยตรรกะของบัญชีที่สามารถเขียนโปรแกรมกำหนดได้ โดยบัญชีจะกลายเป็นสมาร์ตคอนแทรกต์ที่สามารถนำกฎเกณฑ์ที่ปรับแต่งได้มาใช้ เช่น ใครสามารถอนุมัติธุรกรรมได้บ้าง การกู้คืนบัญชีทำงานอย่างไร เงื่อนไขใดที่ต้องเกิดขึ้นก่อนที่เงินจะถูกโอนออก และแม้กระทั่งใครเป็นผู้จ่ายค่าแก๊ส
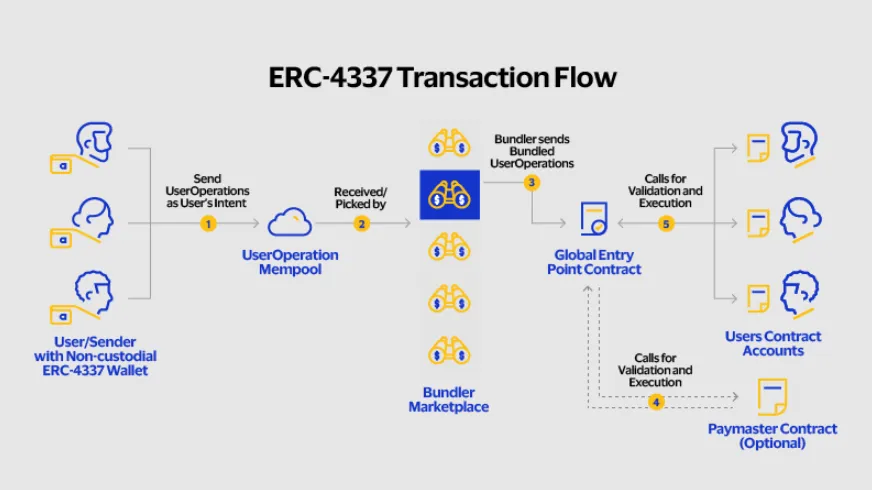
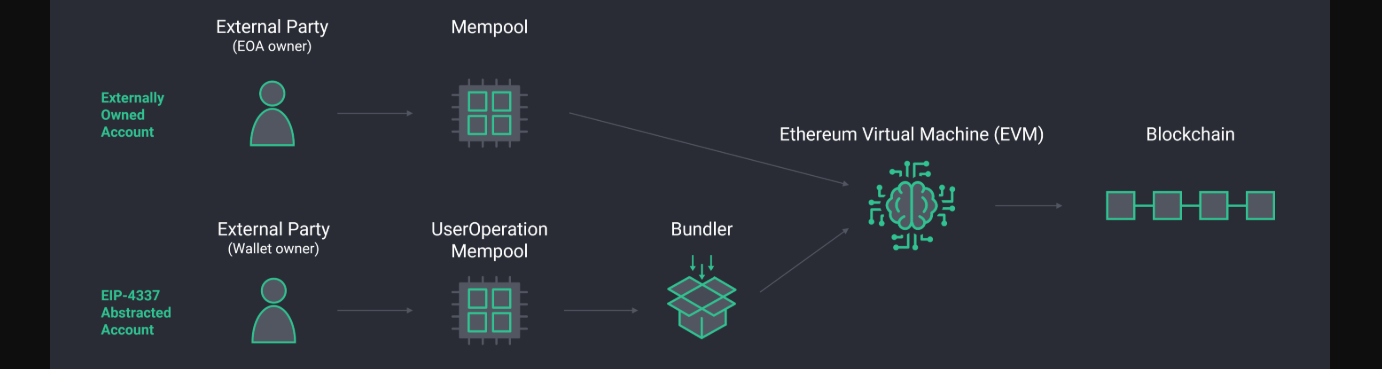
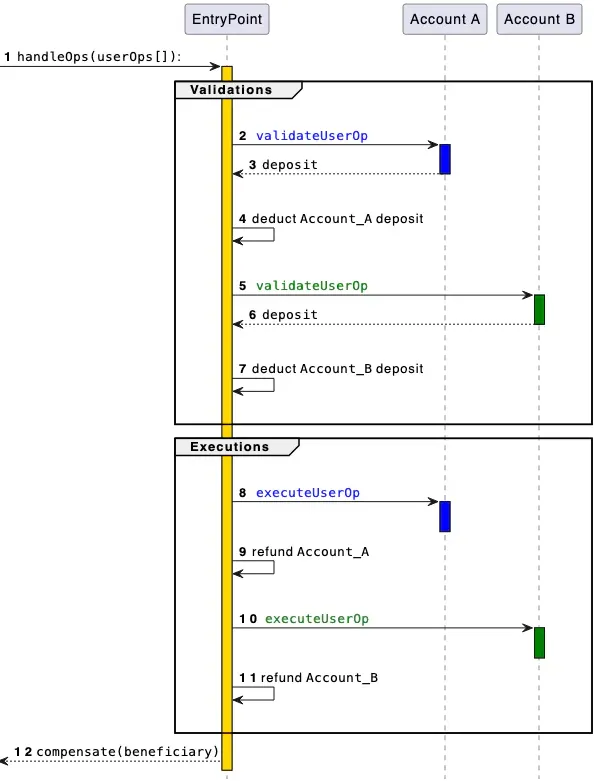
ในปี 2021 ได้มีการเสนอ ERC-4337 และเปิดตัวบน mainnet ในเดือนมีนาคม 2023 ซึ่งเป็นมาตรฐานที่เปิดใช้งาน account abstraction บนโปรโตคอล Ethereum โดยไม่จำเป็นต้องเปลี่ยนแปลงตัวโปรโตคอลหรือสายเชนหลัก โปรโตคอลใหม่นี้เพิ่มประเภทธุรกรรมใหม่ที่เรียกว่า UserOperation รวมถึงเพิ่ม mempool ใหม่ที่การดำเนินการเหล่านี้จะไปพักไว้ก่อนที่จะได้รับการประมวลผล และยังแนะนำผู้มีบทบาทสองประเภท ได้แก่: Bundlers ที่ทำหน้าที่รวบรวมและส่ง UserOperations ในนามของผู้ใช้ และ Paymasters ที่สามารถสนับสนุนค่าแก๊สได้ ทำให้ผู้ใช้ไม่จำเป็นต้องถือเหรียญประจำเครือข่าย บัญชีจะไม่ใช่แค่ตัวแทนของคู่คีย์อีกต่อไป — แต่มันคือสมาร์ตคอนแทรกต์ที่มีตรรกะการตรวจสอบความถูกต้องที่สามารถตั้งโปรแกรมได้
สิ่งที่สิ่งนี้ปลดล็อกถือว่ามหาศาลมาก ตัวอย่างเช่น บัญชีอัจฉริยะ (smart account) อาจอนุญาตการถอนเงินจำนวนมากได้ก็ต่อเมื่อมีลายเซ็นสองในสาม นอกจากนี้ยังสามารถแต่งตั้งผู้พิทักษ์การกู้คืน (recovery guardians) — ซึ่งเป็นบุคคลที่ได้รับความไว้วางใจ หรือกระเป๋าเงินอื่นๆ ที่สามารถนำมาใช้ร่วมกันเพื่อลงนามในการเปลี่ยนคีย์ ในกรณีที่คีย์การลงนามเดิมสูญหาย นอกจากนี้ยังรองรับ passkeys การยืนยันตัวตนด้วยข้อมูลไบโอเมตริก (หรือการเข้าสู่ระบบผ่านอีเมลสำหรับผู้ที่ยังไม่คุ้นชินกับเทคโนโลยี) การจำกัดวงเงินการใช้จ่าย และการจ่ายค่าแก๊สด้วย USDT โดยไม่จำเป็นต้องให้ผู้ใช้ถือ ETH นี่คือแนวทางเดียวกับที่ Coinbase ใช้ในการเปิดตัว Smart Wallet บนแปดเครือข่ายหลัก โดยไม่ต้องใช้ seed phrase แต่ใช้การยืนยันตัวตนผ่าน passkey: กระเป๋าเงินที่สร้างขึ้นได้ในเวลาไม่กี่วินาทีจากแอปพลิเคชันใดก็ได้
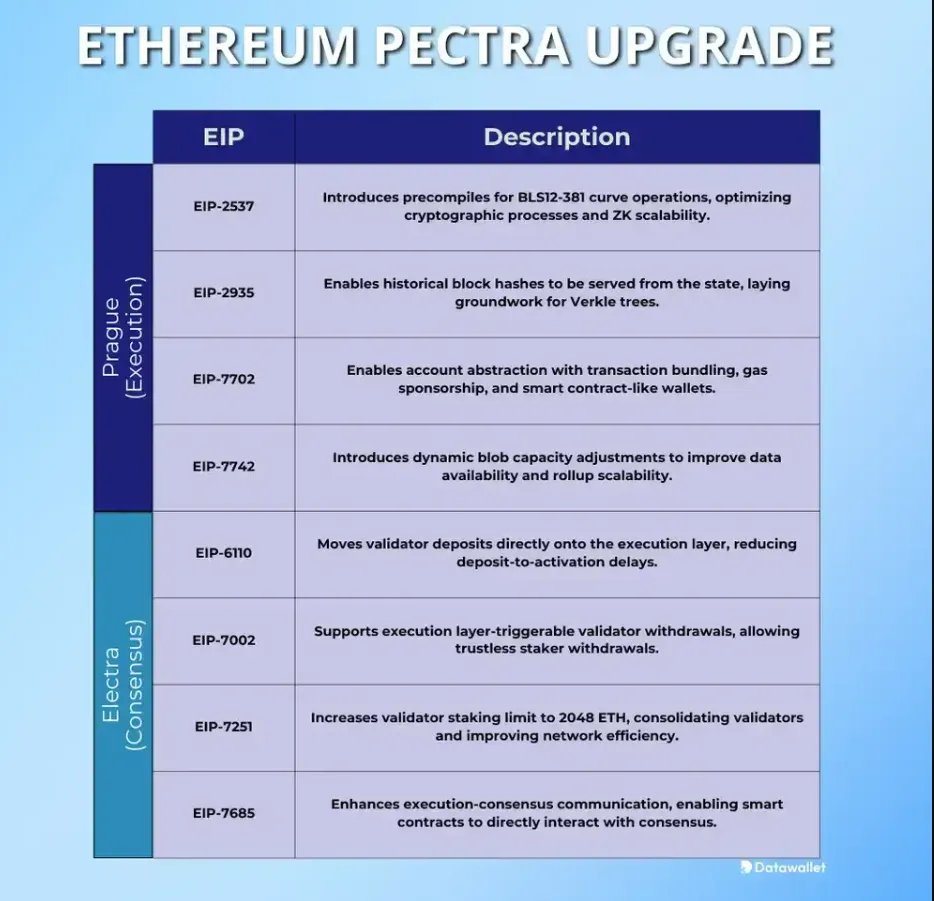
สิ่งนี้นำไปสู่การอัปเกรด Pectra ของ Ethereum ในเดือนพฤษภาคม 2025 ที่ได้รวม EIP-7702 เข้ามาเพื่อพัฒนาแนวทางนี้ให้ก้าวหน้าไปอีกขั้น แทนที่จะขอให้ผู้ใช้อัปเกรดไปใช้กระเป๋าสมาร์ตคอนแทรกต์ใหม่ มันกลับเปิดทางให้ EOA ที่มีอยู่เดิมสามารถมอบหมายตรรกะของบัญชีได้ชั่วคราวตลอดช่วงอายุของการทำธุรกรรมหนึ่งครั้ง นั่นหมายความว่าผู้ใช้ MetaMask สามารถใช้ฟีเจอร์ของกระเป๋าเงินอัจฉริยะได้ — ไม่ว่าจะเป็นการทำธุรกรรมแบบกลุ่ม (batched transactions), ธุรกรรมที่ไม่ต้องใช้แก๊ส (gasless), session keys – โดยไม่ต้องทิ้งที่อยู่เดิมหรือย้ายเงินทุนไปยังบัญชีใหม่
แต่ไม่มีอะไรได้มาฟรีๆ ทั้งหมดนี้แลกมาด้วยความซับซ้อน และความซับซ้อนก็นำมาซึ่งเวกเตอร์การโจมตี (attack surface) รูปแบบใหม่
ข้อแลกเปลี่ยนที่ไม่ใช่เชิงเทคนิคที่ใหญ่ที่สุดคือการสูญเสียการไม่เปิดเผยตัวตนที่แท้จริง (true anonymity) EOA เป็นเพียงสตริงยาวของค่าฐานสิบหกที่แทนค่าด้วย private key ของมัน แต่ smart account มักจะต้องเชื่อมโยงกับสิ่งที่ระบุตัวตนได้ชัดเจนกว่านั้น — (โดยทั่วไป) คืออีเมลสำหรับการกู้คืน หมายเลขโทรศัพท์สำหรับการยืนยันตัวตน หรือกลุ่มกระเป๋าเงินของผู้พิทักษ์ที่เชื่อมโยงกับตัวตนจริง เช่น Coinbase: "Smart Wallet" ที่พึ่งพา passkeys ที่ผูกกับระบบยืนยันตัวตนด้วยไบโอเมตริกของอุปกรณ์ผู้ใช้ ซึ่งเป็นการผูกบัญชีเข้ากับฮาร์ดแวร์ที่พวกเขาครอบครอง หรือ Argent บน Starknet ที่ขยายขอบเขตออกไป โดยอนุญาตให้กู้คืนผ่านอีเมลและโทรศัพท์ แต่บังคับใช้วงเงินโอนต่อวัน (และต้องได้รับการอนุมัติจากคีย์ของผู้พิทักษ์หากเกินวงเงิน) — ซึ่งคล้ายคลึงกับบัญชีธนาคารที่มีความเสี่ยงด้านความเป็นส่วนตัวในลักษณะเดียวกัน
และปัญหาเรื่องผู้พิทักษ์ (guardians) ก็เป็นอีกหนึ่งประเด็น ในระบบ social recovery บุคคล (หรือสถาบันบุคคลที่สาม) ที่ผู้ใช้ไว้วางใจอาจได้รับการแต่งตั้งให้อนุมัติการเปลี่ยนคีย์ในกรณีที่พวกเขาไม่สามารถเข้าถึงบัญชีได้ในช่วงระยะเวลาหนึ่ง กลไกการกู้คืนนี้ขึ้นอยู่กับความซื่อสัตย์และการทำงานอย่างถูกต้องของผู้พิทักษ์เหล่านั้น ดังนั้นหากพวกเขาถูกบุกรุก (เช่น ถูกแฮก) ถูกบีบบังคับให้ออฟไลน์ หรือแค่ไม่ให้ความร่วมมือเมื่อถึงเวลาจำเป็น ระบบก็จะล้มเหลว ผู้โจมตีระดับสูงที่ล่วงรู้ว่าคุณถือครองยอดคริปโตจำนวนมากอาจพุ่งเป้าไปที่ผู้พิทักษ์ที่คุณแต่งตั้งไว้มากกว่าตัวคีย์การลงนามของคุณเองเสียอีก
ภูมิทัศน์การใช้งาน: ใครใช้อะไรและทำไม
เมื่อเปรียบเทียบการนำไปใช้งานจริง เราจะเห็นว่าโมเดลเหล่านี้ดึงดูดฐานผู้ใช้ที่แตกต่างกันอย่างไร — และการพิจารณาบางโปรเจกต์จะช่วยเน้นย้ำถึงความแตกต่างนี้ได้อย่างชัดเจน
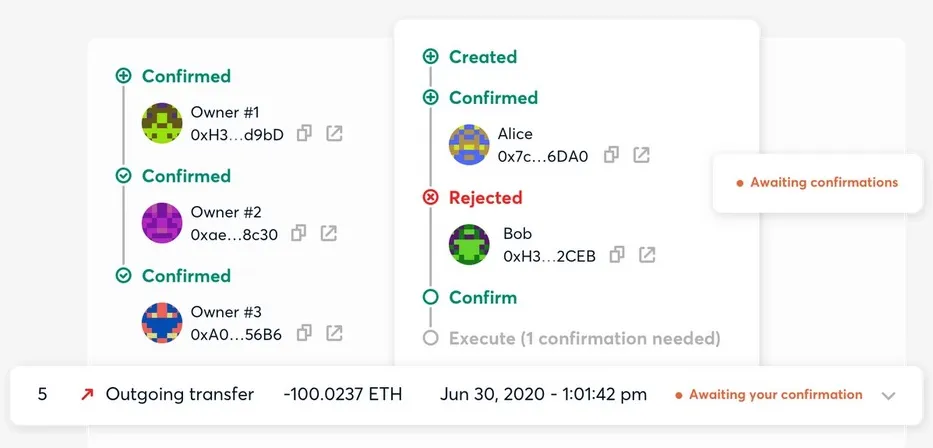
Safe ซึ่งเดิมชื่อ Gnosis Safe เป็นกระเป๋าเงินอัจฉริยะแบบ multi-signature ที่ได้รับความนิยมสำหรับสถาบันขนาดใหญ่และการบริหารคลังของทีมต่างๆ โดยจำเป็นต้องมีเกณฑ์จำนวนลายเซ็นที่กำหนดไว้ — เช่น สามในห้า — ก่อนที่ธุรกรรมใดๆ จะเกิดขึ้นได้ ดังนั้นจึงสามารถรับมือกับการที่คีย์ใดคีย์หนึ่งถูกเจาะได้ Safe เป็นแพลตฟอร์มที่ครอง TVL ของกระเป๋าเงินอัจฉริยะบนเชนที่ใหญ่ที่สุดในระบบนิเวศ เทคโนโลยีของ Safe ยังทำหน้าที่เป็นเลเยอร์บัญชีพื้นฐานสำหรับ World App ของ Worldcoin ซึ่งดูแลเรื่องการยืนยันตัวตนและการชำระเงินให้กับผู้ใช้หลายสิบล้านคนทั่วโลก ในขณะที่หลายภาคส่วนได้นำโครงสร้างพื้นฐานที่อิงตาม Safe ไปใช้ในการจัดการสินทรัพย์ที่แปลงเป็นโทเค็น (tokenized assets) โดยดึงดูดใจจากความปลอดภัยของ multi-signature และประวัติการตรวจสอบความปลอดภัยอย่างยาวนานในการจัดการเหรียญ
Argent ซึ่งทำงานแบบเนทีฟบน Starknet (ที่ซึ่งทุกบัญชีเป็นสมาร์ตคอนแทรกต์โดยค่าเริ่มต้น) มีการจำกัดวงเงินการโอนรายวันในตัว มีระบบ social recovery ผ่านผู้พิทักษ์ และการเข้าสู่ระบบด้วยอีเมลหรือโทรศัพท์ — ซึ่งอาจกล่าวได้ว่าเป็นประสบการณ์ที่ใกล้เคียงกับบัญชีธนาคารมากที่สุดในโลกคริปโตแบบ self-custodial Argent ดึงดูดผู้ใช้ที่ต้องการการดูแลสินทรัพย์ด้วยตนเองอย่างแท้จริง แต่ไม่สะดวกใจที่จะต้องมาคอยจัดการ seed phrase ต่างจากเกณฑ์ multi-signature ของ Safe การรับประกันความปลอดภัยของ Argent ไม่สามารถจำลองแบบได้เหมือนกันเป๊ะ: แทนที่จะป้องกันการเปลี่ยนคีย์ด้วยการโจมตีแบบ man-in-the-middle โดยใช้ ID แฮกเกอร์สำหรับเจ้าของทุกคน (เช่น Safe ใช้สมาร์ตคอนแทรกต์ของตนเองเพื่อช่วยสร้างเกณฑ์) มันเพียงแค่ป้องกันไม่ให้เกิดการชำระบัญชี private key โดยไม่ได้รับอนุญาตผ่านระบบผู้พิทักษ์ และหากมีใครพยายามทำรายการนอกเงื่อนไข ก็จะพบกับคำสั่งที่มีการล็อกเวลา (time-locked) พร้อมโอกาสในการโต้แย้งใครก็ตามที่ไม่มีอำนาจก่อนที่จะดำเนินการใดๆ ที่เป็นอันตรายต่อสินทรัพย์ของตน
Coinbase Smart Wallet แก้ปัญหาเรื่องการเริ่มต้นใช้งานได้อย่างตรงจุด ไม่จำเป็นต้องมี seed phrase บัญชีใช้เวลาสร้างเพียงไม่กี่วินาทีผ่าน passkeys ทำงานได้ทั้งบน Base, Ethereum และ EVM เชนอื่นๆ — พร้อมความสามารถในการสนับสนุนค่าแก๊สให้ผู้ใช้ ดังนั้นผู้ใช้ที่โต้ตอบกับ dApp ใดๆ ที่สร้างขึ้นบนโครงสร้างพื้นฐานของ Coinbase อาจไม่จำเป็นต้องเห็นค่าธรรมเนียมแก๊สเลยด้วยซ้ำ มี smart account มากกว่า 40 ล้านบัญชีถูกสร้างขึ้นทั่วระบบนิเวศ ERC-4337 พร้อมกับ UserOperations มากกว่า 100 ล้านรายการที่ได้รับการประมวลผล
MetaMask ยังคงครองตลาดกระเป๋าเงิน Ethereum ส่วนใหญ่ แต่ทำงานหลักในรูปแบบกระเป๋า EOA (Externally-Owned Account) ฐานผู้ใช้ของมันมีขนาดมหาศาลและอยู่มานาน — การจะย้ายผู้ใช้ทั้งหมดไปยังโมเดล smart account ใหม่อาจต้องมีการโยกย้ายเงินทุน การเปลี่ยนอินเทอร์เฟซ และการให้ความรู้แก่ผู้ใช้ในระดับที่ไม่สามารถทำได้ในชั่วข้ามคืน MetaMask Smart Account ที่เปิดตัวในปี 2025 พร้อมกับ EIP-7702 จึงเป็นทางสายกลางที่ใช้งานได้จริง: EOA ที่มีการฝากสินทรัพย์ตามเกณฑ์ในบางธุรกรรมจะสามารถเข้าถึงฟีเจอร์ของ smart account ได้โดยไม่ต้องย้ายเงินทุนหรือเปลี่ยนที่อยู่กระเป๋า
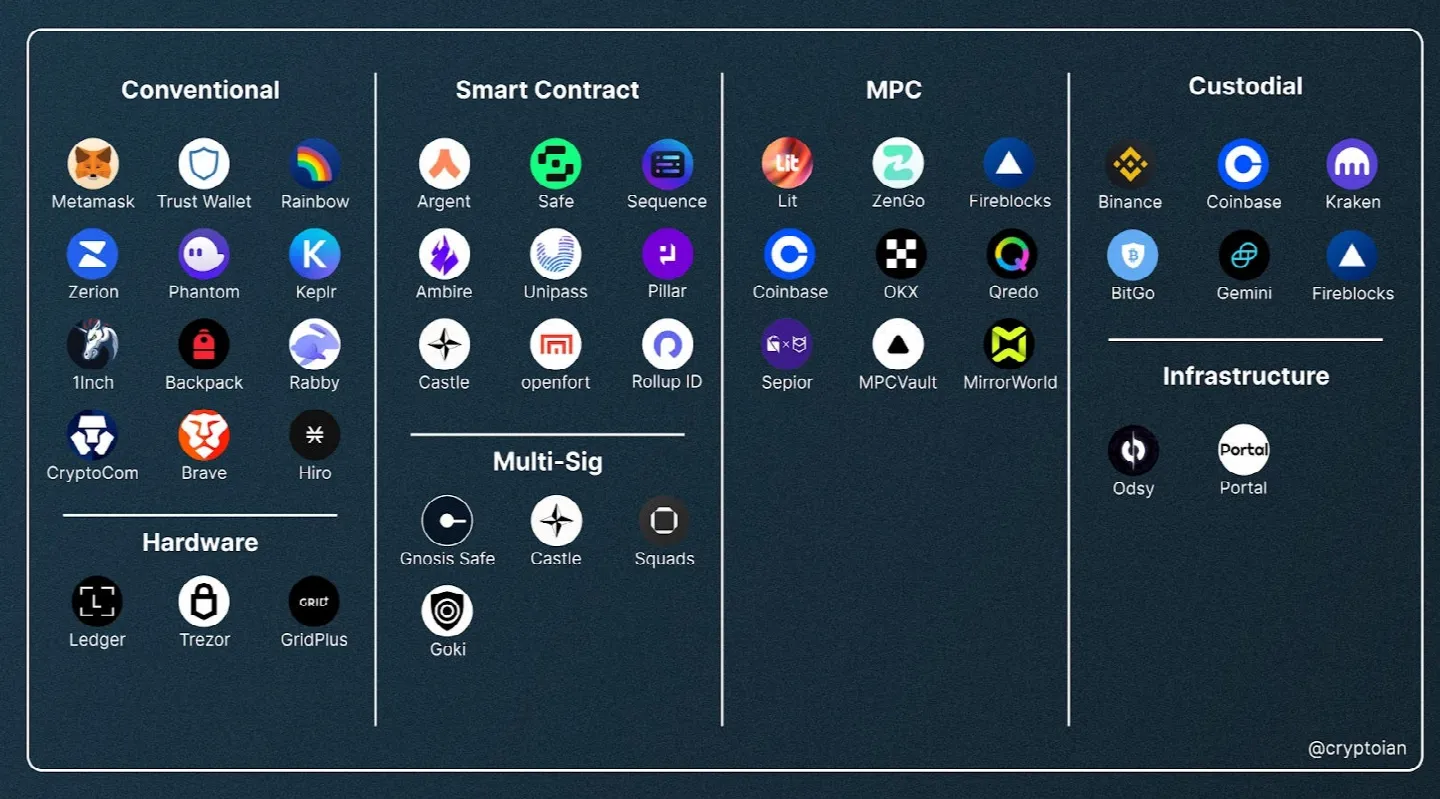
ในทางตรงกันข้าม กรณีของ TronLink และระบบนิเวศ TRON ในวงกว้างนั้นเป็นอีกภาพหนึ่ง เนื่องจากกระเป๋า TronLink เป็น EOA มาตรฐาน จึงดำเนินตามโมเดลที่ไม่มีใคร — แม้แต่ตัวคุณเอง — จะสามารถกู้คืนได้หากขาดชุดคำ seed phrase และ private key ร่วมกัน ซึ่งเป็นเหตุผลที่การเริ่มต้นใช้งาน TronLink มักจะเน้นย้ำเสมอว่า การสูญเสียการเข้าถึงกระเป๋าของคุณเนื่องจากการไม่รักษา seed phrase ให้ปลอดภัยนั้นไม่สามารถย้อนกลับได้ 100%; และไม่มีมาตรการรองรับใดๆ ทั้งสิ้น
ประวัติความเป็นมา: จุดกำเนิดของแต่ละโมเดล
ในอดีต โมเดล EOA มีมานานพอๆ กับตัว Bitcoin เอง ย้อนกลับไปเมื่อ Satoshi Nakamoto เผยแพร่ whitepaper ของ Bitcoin ในปี 2008 มันเป็นคู่ของ public / private key เสมอมา — ใครก็ตามที่ถือ private key จะสามารถใช้จ่ายเงินนั้นได้ Ethereum ก็เดินตามรอยนี้เมื่อเปิดตัวในปี 2015 โดยคง EOA ไว้เป็นประเภทบัญชีผู้ใช้พื้นฐาน
ข้อจำกัดดังกล่าวเป็นที่ประจักษ์ต่อนักพัฒนาของ Ethereum ในทันที ตั้งแต่ช่วงต้นปี 2015 ทาง Vitalik Buterin และคณะได้เริ่มชี้ให้เห็นถึงปัญหาต่างๆ ของโมเดลคีย์เดี่ยวที่ทำให้เกิดความเปราะบางโดยไม่จำเป็น และเริ่มพูดคุยกันถึงเรื่อง account abstraction แม้ว่าบัญชีที่อยู่เบื้องหลังสมาร์ตคอนแทรกต์ในยุคแรกจะเป็น externally owned accounts (EOAs) แต่กระเป๋าเงินแบบ multi-signature เช่น Gnosis Safe ที่เปิดตัวในปี 2017 ก็ได้นำกรณีการใช้งานของฟังก์ชันนี้มาใช้จริงแล้วโดยการกำหนดให้ต้องใช้หลายคีย์เพื่อลงนามในธุรกรรม แต่เนื่องจากการทำ account abstraction ในระดับโปรโตคอลที่แท้จริงนั้นจำเป็นต้องได้รับฉันทามติในการเปลี่ยนแปลงการประมวลผลธุรกรรมหลัก จึงกลายเป็นเรื่องยากที่จะกำหนดให้เป็นมาตรฐานเดียวกัน
ERC-4337 เกิดขึ้นจากประวัติศาสตร์อันยาวนานของข้อเสนอระดับโปรโตคอลที่ไม่ประสบความสำเร็จ โดยนำเสนอการทำงานในระดับชั้นแอปพลิเคชัน (application-layer) ที่นำไปใช้ได้จริง แทนที่จะแก้ไขการประมวลผลธุรกรรมของ Ethereum มันกลับสร้างโครงสร้างพื้นฐานซ้อนทับอยู่บน mempool ที่ดูแลแยกต่างหาก มีคอนแทรกต์ EntryPoint ที่ใช้งานร่วมกัน ตลอดจนสถาปัตยกรรม Bundler และ Paymaster — ซึ่งช่วยให้สามารถใช้งาน smart account ได้โดยไม่ต้องทำฮาร์ดฟอร์กที่เป็นข้อพิพาท มาตรฐานนี้ถูกกำหนดขึ้นอย่างเป็นทางการในปี 2021 โดย Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso และ Tjaden Hess ก่อนจะมีการปรับใช้บน mainnet ในเดือนมีนาคม 2023
ช่องโหว่ — การก่ออาชญากรรมที่มุ่งเป้าโจมตีจุดอ่อนเหล่านี้
ทั้งสองโมเดลต่างถูกโจมตีจริงในโลกภายนอก โดยแต่ละแบบก็มีเวกเตอร์การโจมตีเป็นของตนเอง
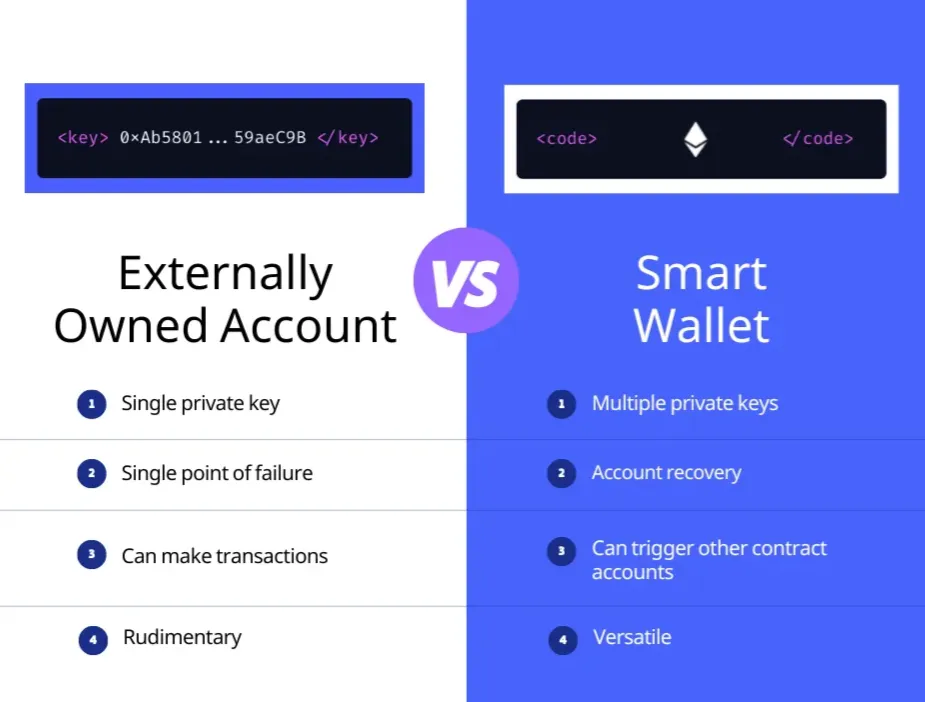
สำหรับ EOA รูปแบบการโจมตีนั้นตรงไปตรงมา: ได้ private key ไป → ก็เป็นเจ้าของกระเป๋า การฟิชชิ่งเป็นรูปแบบที่พบมากที่สุด — หน้าเว็บกระเป๋าเงินปลอม ส่วนขยายเบราว์เซอร์ที่เป็นอันตราย เจ้าหน้าที่ฝ่ายบริการลูกค้าปลอมที่ขอให้คุณ "ยืนยัน" ชุดคำ seed phrase หรือคำเชิญแอร์ดรอปหลอกลวง มัลแวร์นั้นแนบเนียนยิ่งกว่า: ซอฟต์แวร์ขโมยข้อมูลประจำตัวจะคอยสแกนระบบไฟล์ของเครื่องที่ตกเป็นเหยื่อเพื่อหา seed phrase ที่บันทึกไว้ในเครื่อง และดูดเงินออกจากกระเป๋าก่อนที่ผู้ใช้จะรู้ตัวด้วยซ้ำ มีแคมเปญหนึ่งที่ถูกบันทึกไว้ว่ามีการปล่อยมัลแวร์ขโมยข้อมูลผ่านลิงก์การลงทุนปลอม ขโมยทั้ง seed phrase และข้อมูลสำรองการยืนยันตัวตนแบบสองปัจจัย พร้อมดูดเงินไปมากกว่า $432k จากเหยื่อหลายสิบราย ก่อนที่จะสามารถกู้คืนกลับมาได้บางส่วนด้วยความช่วยเหลือจากหน่วยงานบังคับใช้กฎหมายและแพลตฟอร์มแลกเปลี่ยน
ขอบเขตความเสียหายนั้นมหาศาล ตามข้อมูลของ CertiK การถูกเจาะกระเป๋าเงินนำไปสู่ความสูญเสียจากเงินที่ถูกขโมยไปมูลค่า 1.71 พันล้านดอลลาร์ จาก 34 กรณีที่แยกจากกันในครึ่งแรกของปี 2025 เพียงอย่างเดียว ในเดือนกุมภาพันธ์ 2025: การเจาะระบบ Bybit ซึ่งเป็นการขโมยคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์ มูลค่า 1.4 พันล้านดอลลาร์ใน Ethereum ถูกขโมยผ่านการเจาะ private key โดยกลุ่ม Lazarus ของเกาหลีเหนือ การฟิชชิ่งกวาดเงินไปอีก 410 ล้านดอลลาร์จากเหตุการณ์ 132 ครั้งในช่วงเวลาเดียวกัน ความสูญเสียจากการขโมยคริปโตทั้งหมดตลอดทั้งปี 2025 สูงกว่า 4 พันล้านดอลลาร์
กระเป๋าเงินแบบ account abstraction เองก็มีเวกเตอร์การโจมตีของตนเองเช่นกัน โดย Paymaster — ซึ่งทำหน้าที่จ่ายค่าแก๊สแทนผู้ใช้ — ถือเป็นเป้าหมายการโจมตีที่สร้างผลกำไรได้อย่างมาก การโจมตีแบบทำให้ Paymaster หมดตัว (paymaster depletion attack) จะส่ง UserOperations ที่ถูกต้องตามเงื่อนไขแต่มีมูลค่าต่ำจำนวนมหาศาลเข้ามาทำงาน ซึ่งสุดท้ายแล้วจะเผาผลาญเงินฝาก ETH ของ paymaster จนหมดโดยไม่ได้มีกิจกรรมที่มีประโยชน์จริงเกิดขึ้น ซึ่งหมายความว่าผู้โจมตีสามารถจ่ายน้อยกว่าต้นทุนค่าแก๊สที่เกิดขึ้นจริง ระหว่างขั้นตอนการตรวจสอบความถูกต้องและการดำเนินการของ UserOperation ที่เกิดขึ้นหลังจากการทำรายการ Signature replay attacks ใช้ประโยชน์จากการนำ smart account ไปใช้โดยไม่ได้ผูกมัดข้อความที่ลงนามเข้ากับ chain ID ที่เฉพาะเจาะจงอย่างถูกต้อง ทำให้สามารถนำลายเซ็นที่ถูกต้องไปใช้ซ้ำบนเครือข่ายอื่นได้
ในเอกสารทางวิชาการที่เผยแพร่ในเดือนมีนาคม 2026 ทาง Trail of Bits ได้บันทึกการวิเคราะห์ร่วมกับรูปแบบช่องโหว่ที่เกิดขึ้นซ้ำๆ 6 รูปแบบจากการตรวจสอบ smart account ตามมาตรฐาน ERC-4337 หลายครั้ง ซึ่งครอบคลุมถึงการผูกมัดลายเซ็นและการโจมตีด้วยการปั่นค่าแก๊ส (gas inflation attacks) ด้วยการตั้งค่าพารามิเตอร์แก๊สที่สูงเกินจริงเพื่อดูด ETH ออกจากบัญชี ในเดือนเมษายน 2026: เกิดความสูญเสียมูลค่า 12 ล้านดอลลาร์จากการใช้ช่องโหว่ reentrancy ใน paymaster contracts ของโปรโตคอล DeFi หลายแห่ง หากมองในบริบทที่กว้างขึ้น: การโจมตีนี้ใช้ประโยชน์จากความจริงที่ว่า ระหว่างการอ่านสถานะเริ่มต้นของ paymaster และการอัปเดตสถานะของมัน (ซึ่งเป็นประเภทของช่องโหว่ที่ผู้ที่มีประสบการณ์ด้านความปลอดภัยของ smart contract แบบดั้งเดิมอาจคุ้นเคย) โฟลว์การทำงานของ ERC-4337 มีช่องว่างของเวลาที่เปิดโอกาสให้ทำเช่นนั้นได้
ไม่มีโมเดลใดที่ขจัดความเสี่ยงออกไปได้หมดสิ้น ทั้งสองเพียงแค่ย้ายความเสี่ยงไปไว้ในจุดที่แตกต่างกัน บัญชี EOA วางเดิมพันทั้งหมดไว้กับความสามารถของผู้ใช้คนเดียวในการรักษาความปลอดภัยของชุดคำศัพท์ ส่วน smart account จะกระจายความเสี่ยงไประหว่างคุณภาพของโค้ด ความปลอดภัยของผู้พิทักษ์ ผู้ให้บริการโครงสร้างพื้นฐาน ตลอดจนความปลอดภัยในการดำเนินงานของ bundlers และ paymasters
แต่ละแนวทางใช้งานได้จริง และแต่ละแบบต้องอาศัยความเข้าใจ
เมื่อมองในแง่ของสเกลการใช้งาน โมเดล EOA ได้รับการพิสูจน์มาแล้วอย่างกว้างขวาง มันรองรับการเก็บรักษามูลค่าระดับหลายล้านล้านดอลลาร์ผ่าน Bitcoin และ Ethereum รวมกันมานานกว่าทศวรรษ คุณสมบัติด้านความปลอดภัยของมันเป็นที่เข้าใจอย่างถ่องแท้ เวกเตอร์การโจมตีของมันถูกทำแผนที่ไว้อย่างชัดเจน และจุดบกพร่องจุดเดียว (single point of failure) ของมัน — นั่นคือการสูญเสีย private key — อยู่ภายใต้การควบคุมของผู้ใช้อย่างสมบูรณ์ตราบใดที่มีการจัดการอย่างถูกต้อง คนส่วนใหญ่สามารถได้รับการปกป้องที่เพียงพอได้ด้วยฮาร์ดแวร์วอลเล็ต การสำรองข้อมูลออฟไลน์หลายชุดไว้ในสถานที่ทางกายภาพที่แตกต่างกัน และการมีวินัยในการปฏิบัติงานที่เข้มงวดเกี่ยวกับการไม่เปิดเผย seed phrase
Account abstraction เข้ามาแก้ไขปัญหาที่เกิดขึ้นจริง เนื่องจากโมเดล EOA ไม่สามารถนำมาปรับใช้ในระดับผู้บริโภคทั่วไปได้ คนส่วนใหญ่ที่คุ้นเคยกับอีเมลเพื่อกู้คืนรหัสผ่านและการโทรยืนยันตัวตนกับบัญชีธนาคาร จะไม่สามารถจัดการ seed phrase ได้อย่างน่าเชื่อถือ — และราคาของความล้มเหลวนั้นคือการสูญเสียทุกอย่างไปโดยสิ้นเชิง Smart account มอบกลไกการกู้คืนและโครงสร้างการอนุญาตที่ยืดหยุ่น ซึ่งจะช่วยเปิดโลกคริปโตให้กับผู้คนนับล้านที่ไม่ได้เติบโตมากับมัน ข้อแลกเปลี่ยนคือความซับซ้อน การพึ่งพาโครงสร้างพื้นฐานที่ส่วนใหญ่อยู่ในแวดวงความคุ้นเคยของการพัฒนาซอฟต์แวร์ และช่องโหว่ทางเทคนิครูปแบบใหม่ทั้งหมดที่จนถึงทุกวันนี้ก็ยังถูกทำแผนที่ไว้เพียงบางส่วนเท่านั้น
สิ่งสำคัญคือ ไม่มีโมเดลใดที่ดีกว่าหรือแย่กว่าสำหรับทุกวัตถุประสงค์โดยเนื้อแท้ และไม่มีแพลตฟอร์มใดที่จะมีแรงจูงใจในการพาคุณไปสำรวจข้อจำกัดทั้งหมดของมันอย่างละเอียด โปรเจกต์ที่สร้างขึ้นบน smart account จะไม่บอกคุณตรงๆ ล่วงหน้าหรอกว่า เวกเตอร์การโจมตีใหม่ๆ กำลังอยู่ระหว่างการตรวจสอบความปลอดภัยโดยผู้เชี่ยวชาญ ทั้งในส่วนของ paymasters และ bundlers ของพวกเขา
หากคุณเป็นผู้ใช้ TRON ที่ต้องการความเร็วของระบบนิเวศที่พัฒนามาอย่างดี แต่ไม่อยากเผา TRX ไปกับทุกๆ ธุรกรรม Netts พร้อมเข้ามาแก้ปัญหานี้ เราให้บริการเช่า Energy ซึ่งเป็นโซลูชันที่สร้างสรรค์และสมเหตุสมผลสำหรับการทำธุรกรรมในชีวิตประจำวัน — โดยรวบรวมผู้ให้บริการ TRON Energy ที่ถูกที่สุดผ่านอินเทอร์เฟซเดียว ด้วยราคา TRON Energy ที่ต่ำจนสร้างความแตกต่างได้อย่างแท้จริงในทุกธุรกรรม