Абстракція акаунта проти EOA: чому це важливо для вас
Втратили картку? Зателефонуйте до банку. Втратили приватний ключ? Втрачено назавжди. Абстракція акаунта долає цей розрив — але з компромісами та новими векторами атак.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
А тепер уявіть людину, яка провела все своє фінансове життя в рамках традиційної банківської системи на кожному з її етапів. Вона робить усе через мобільний додаток і ніколи не замислювалася, що відбувається, коли щось іде не так, тому що щоразу відповідь відома напам'ять: якщо виникли проблеми — зателефонуйте в банк. Втратили картку в поїздці? Нову доставлять прямо в готель. Забули PIN-код? Дзвінок для верифікації та новий PIN — усе вирішується за лічені хвилини. Запис можна відновити, адже банк, будучи хранителем даних, повністю контролює його.
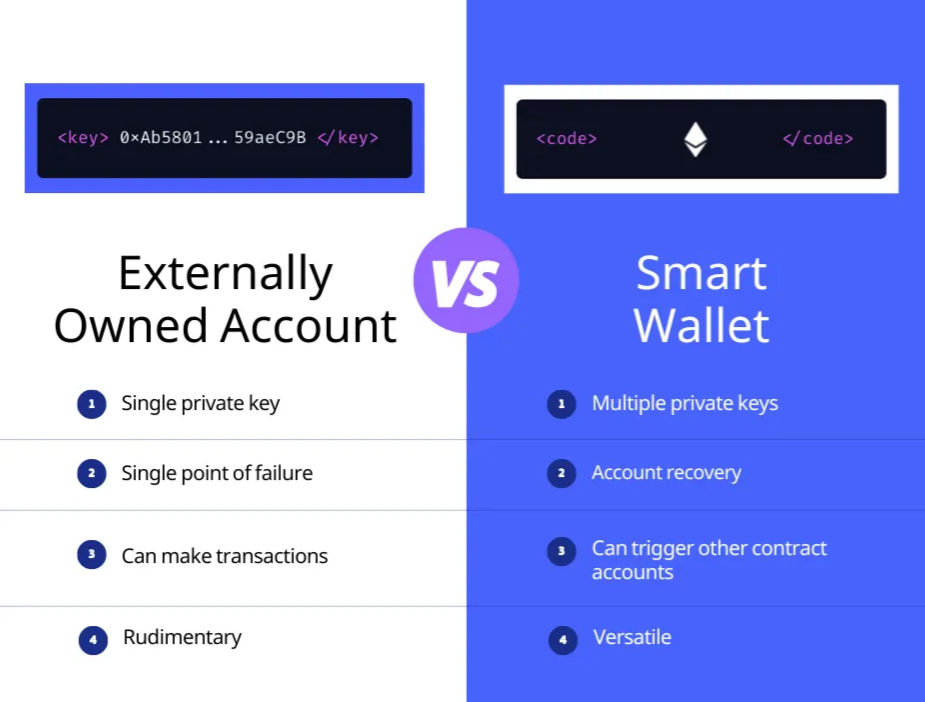
Ви знайомите таку людину з криптосвітом, даєте їй некастодіальний гаманець, і ось тут уся звична логіка ламається. Немає номера телефону, за яким можна зателефонувати. Немає ніякого хранителя. Для звичайного Externally Owned Account або EOA гаманець контролюється криптографічним приватним ключем, який певною мірою можна уявити у вигляді сід-фрази — зазвичай це дванадцять або двадцять чотири слова, що створюються під час ініціалізації гаманця. Якщо ці слова втрачені, знищені або їх просто ніхто не запам'ятав, кошти зникають. Не блокуються. Їх неможливо повернути через службу підтримки. Вони втрачені назавжди. Тут немає шляхів для ескалації проблеми, тому що не існує самої структури для такої ескалації. Ключ — це акаунт. Акаунт — це ключ.
Ні, це не якась примарна вигадка. Це фундаментальна реальність функціонування більшості некастодіальних криптогаманців, і саме цей виклик покликана подолати абстракція акаунта — щоправда, ціною появи нового класу ризиків, про які повинен знати кожен свідомий користувач.
Внутрішній устрій EOA та чому сід-фраза настільки критична
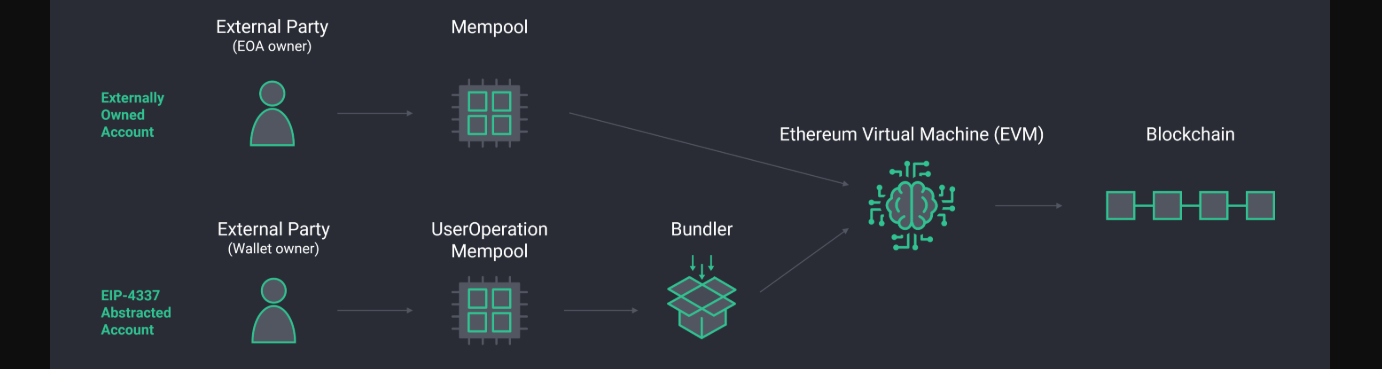
Якщо розглядати найбільш базову форму криптоакаунта, то це буде Externally Owned Account (EOA). Приватний ключ генерує публічний ключ, який потім хешується для створення адреси гаманця. Приватний ключ і є акаунтом, і той, хто ним володіє, має повний контроль над цим акаунтом. Жодної багатофакторної автентифікації, жодного методу відновлення, жоден протокол не має вбудованої системи резервного копіювання. Програмне забезпечення самого гаманця лише керує ключем за вас і надає зручний інтерфейс користувача, але на базовому рівні цим акаунтом завжди володієте ви особисто.
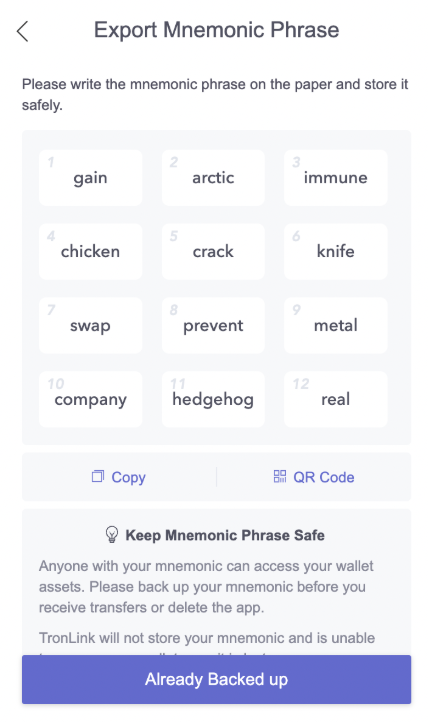
Це стає абсолютно очевидним під час реєстрації в основному гаманці мережі TRON — TronLink. Під час створення нового гаманця додаток генерує сід-фразу з дванадцяти слів і відразу ж вимагає від користувача записати її, перевірити та зберегти в безпечному місці. Попередження звучать без прикрас: якщо ці слова будуть загублені, TronLink уже нічим не зможе допомогти відновити ваш доступ. Немає номера служби підтримки, куди можна зателефонувати, немає форми відновлення облікового запису та немає технічних засобів, які б дозволили відновити гаманець, якщо сід-фраза зникла. Це не якась недоробка TronLink як застосунку — насправді це сама архітектура моделі акаунтів TRON, яка так само, як і Ethereum, використовує зовні керовані акаунти, де повний контроль над грошима забезпечується виключно наявністю приватного ключа.
Це мнемонічна фраза, яка слугує майстер-ключем для вашого приватного ключа і створена для того, щоб бути трохи зручнішою для сприйняття людиною, ніж довільний рядок криптографічних даних. Проте «дещо легше запам'ятати» не означає «важко втратити», і історія втрат у крипті сповнена прикладів, коли цей бар'єр давав збій: фрази, записані на стікерах і викинуті у смітник, скриншоти у хмарних сховищах, які згодом зламали, апаратні гаманці, що згоріли під час пожеж (без резервних копій). Chainalysis підрахувала, що від 17% до 23% усього видобутого Bitcoin було назавжди втрачено — здебільшого через втрачені ключі, а не крадіжки. І цей показник не зменшується.
Безпека EOA настільки ж потужна, наскільки й безкомпромісна. Жодна третя сторона не може скасувати транзакцію чи надати доступ для відновлення. Саме ця незмінність робить блокчейн надійним розрахунковим рівнем. Однак це також означає, що кожного користувача стандартного некастодіального гаманця від повної та безповоротної втрати відділяє лише одне забуте слово, одна апаратна несправність або одна успішна фішингова атака.
Внутрішні обмеження управління публічними ключами в абстракції акаунта
Абстракція акаунта — це сімейство оновлень, які замінюють жорстку модель приватних ключів програмованою логікою облікового запису. Акаунт стає смартконтрактом, здатним реалізовувати індивідуальні правила щодо того, хто може схвалювати транзакції, як відбувається відновлення, які умови мають виконуватися перед переказом коштів і навіть хто оплачує газ.
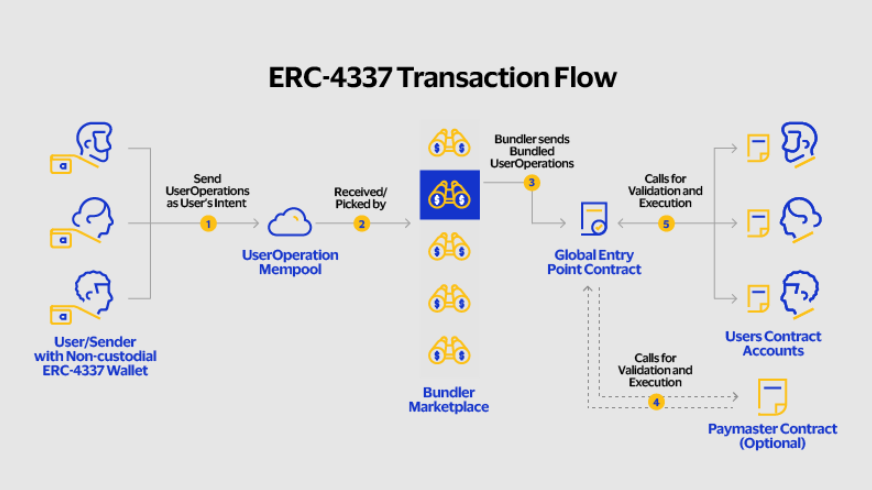
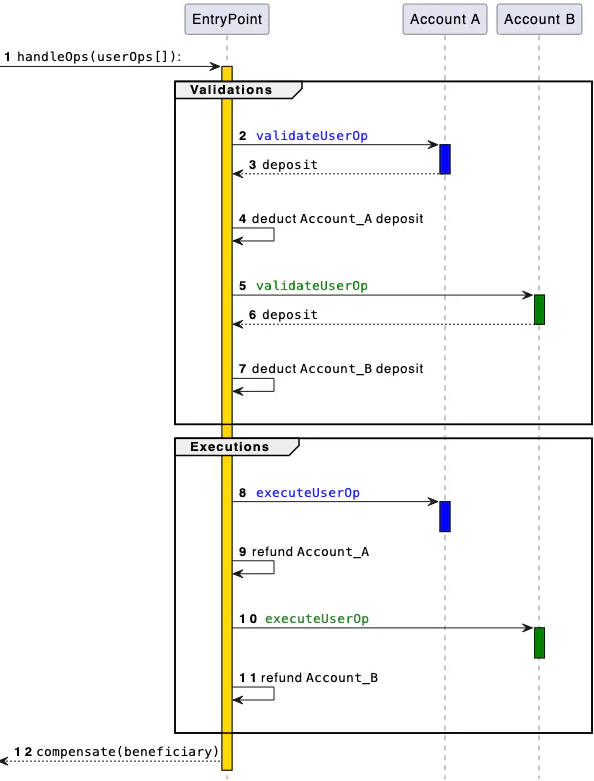
У 2021 році було запропоновано стандарт ERC-4337, який у березні 2023 року запустили в мейннеті. Він забезпечив абстракцію акаунта за допомогою протоколу Ethereum, не вимагаючи водночас жодних змін у самому протоколі чи блокчейні. Цей підхід додає новий тип транзакцій під назвою UserOperation, а також окремий мемпул, де ці операції перебувають до обробки, та вводить два типи учасників: Bundlers (пакувальники), які збирають і відправляють UserOperations від імені користувача, і Paymasters (платники), які можуть спонсорувати газ, звільняючи користувачів від необхідності тримати нативний токен. Акаунт більше не є просто парою ключів — тепер це смартконтракт із програмованою логікою валідації.
Можливості, які це відкриває, колосальні. Наприклад, смарт-акаунт може вимагати двох із трьох підписів для авторизації великого виведення коштів. Він також може призначати опікунів відновлення (guardians) — довірених осіб або інші гаманці, які разом можуть підписати зміну ключів у разі втрати оригінального ключа підпису. Він також підтримує паскеї (passkeys), біометричну автентифікацію (або вхід через електронну пошту для консервативних користувачів), встановлює ліміти витрат і дозволяє сплачувати комісію за газ у USDT, не вимагаючи наявності ETH. Саме цей підхід застосувала біржа Coinbase, запустивши свій Smart Wallet у восьми великих мережах без сід-фраз і на базі автентифікації через passkey: гаманець, який створюється за секунди з будь-якого застосунку.
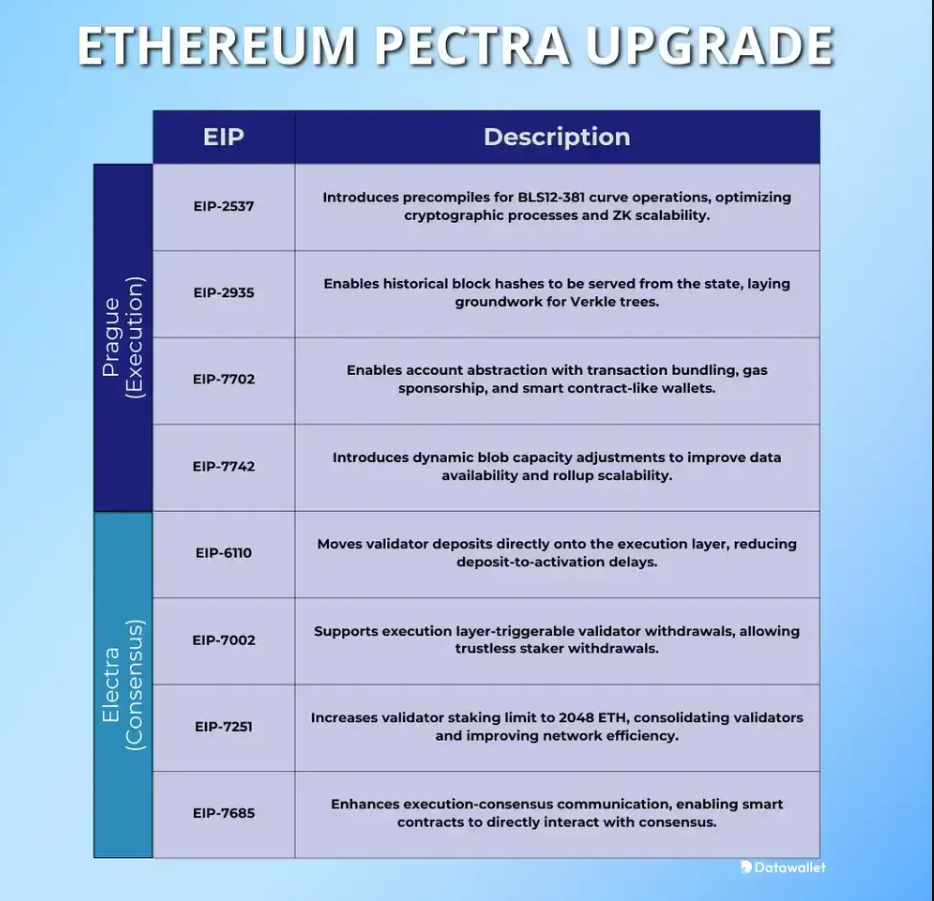
Усе це привело до того, що оновлення Ethereum Pectra в травні 2025 року містить EIP-7702, розвиваючи цей підхід ще далі. Замість того щоб просити користувачів переходити на новий смартконтракт-гаманець, воно дозволяє наявному EOA тимчасово делегувати логіку свого акаунта на час виконання однієї транзакції. Це означає, що користувач MetaMask зможе отримати доступ до функцій смарт-гаманця — групових транзакцій, операцій без газу, сесійних ключів — без необхідності змінювати адресу чи переказувати кошти на новий акаунт.
Але ніщо не дається задарма. Усе зводиться до складності, а разом зі складністю з'являється і новий простір для атак.
Найбільшим нетехнічним компромісом є втрата справжньої анонімності. EOA — це лише довгий шістнадцятковий рядок символів, представлений його приватним ключем. Смарт-акаунти ж зазвичай вимагають прив'язки до чогось більш конкретного: електронної пошти для відновлення, номера телефону для авторизації або набору гаманців-опікунів, які також асоційовані з певними особами. Coinbase: Smart Wallet покладається на passkeys, пов'язані з біометричною системою пристрою, прив'язуючи акаунт до обладнання власника. Або Argent у мережі Starknet, що пішов далі: дозволяє відновлення через пошту й телефон, але встановлює щоденні ліміти на перекази (із підтвердженням опікунами транзакцій понад ліміт), нагадуючи класичний банківський рахунок із такими ж ризиками для конфіденційності.
Проблема опікунів також актуальна. У механізмі соціального відновлення люди (або сторонні установи), яким ви довіряєте, можуть бути призначені для підтвердження зміни ключів у разі втрати доступу. Цей механізм повністю покладається на сумлінність опікунів: якщо їх скомпрометують (тобто зламають), змусять бути офлайн або вони просто відмовляться співпрацювати у важливий момент, система не спрацює. Досвідчений зловмисник, знаючи про ваші великі криптоактиви, може націлитися скоріше на призначених вами опікунів, ніж на ваш власний ключ підпису.
Ландшафт: хто, що і чому використовує
Порівнюючи реальний рівень впровадження, ми бачимо, наскільки по-різному ці моделі приваблюють свої цільові аудиторії, і огляд деяких проєктів наочно ілюструє цю різницю.
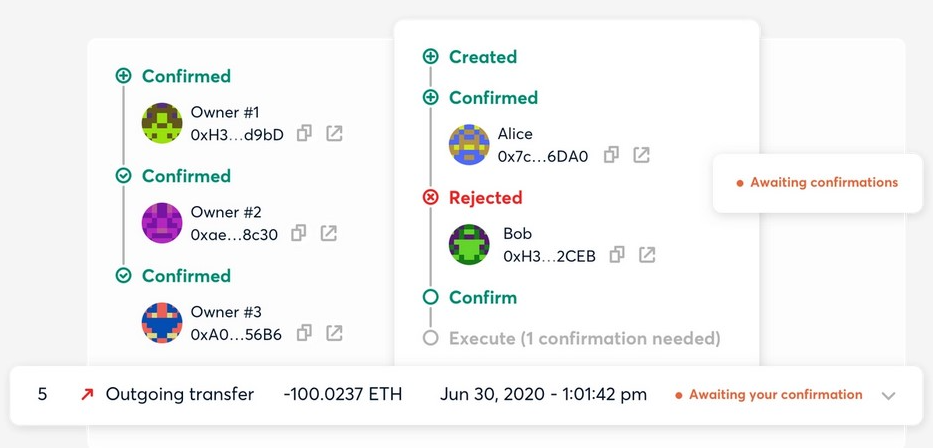
Safe (колишній Gnosis Safe) — це вибір номер один серед мультисиг смарт-гаманців для великих інституціоналів та скарбниць команд. Для здійснення будь-якої транзакції тут потрібен заздалегідь визначений поріг підписів — наприклад, три з п'яти, що захищає систему від компрометації одного ключа. Safe — це агрегатор із найбільшим ончейн TVL серед смарт-гаманців в екосистемі. Технологія Safe слугує базовим рівнем акаунтів для World App від Worldcoin, який забезпечує ідентифікацію та платежі для десятків мільйонів користувачів по всьому світу. Обидва спираються на інфраструктуру Safe для управління токенізованими активами завдяки надійності мультипідпису та масштабній історії аудитів коду для операцій із монетами.
Argent, що нативно працює на Starknet (де всі акаунти за замовчуванням є смартконтрактами), має вбудовані щоденні ліміти переказів, соціальне відновлення через опікунів і вхід через email чи телефон — фактично це найближче наближення до банківського інтерфейсу у світі некастодіальної крипти. Argent обирають ті, хто хоче справжнього самостійного володіння активами, але не готовий самостійно управляти сід-фразою. На відміну від порогу мультипідпису Safe, гарантії безпеки Argent влаштовані інакше: замість того щоб запобігати зміні ключів шляхом атаки типу «людина посередині» з ідентифікатором хакера для кожного власника (як Safe, де контракти формують кворуми), система опікунів просто блокує несанкціоновану ліквідацію приватних ключів. Якщо ж хтось намагається діяти в обхід, транзакція заморожується за таймлоком, даючи час оскаржити дії зловмисника до того, як він зможе завдати шкоди активам.
Coinbase Smart Wallet вирішує проблему онбордингу безпосередньо. Тут немає сід-фраз — створення акаунта займає секунди завдяки passkeys. Працюючи на Base, Ethereum та інших EVM-мережах, із можливістю спонсорування комісій користувача, такий гаманець дозволяє взаємодіяти з будь-яким dapp на інфраструктурі Coinbase без необхідності взагалі стикатися з оплатою газу. В екосистемі ERC-4337 було створено понад 40 мільйонів смарт-акаунтів і оброблено понад 100 мільйонів UserOperations.
MetaMask продовжує домінувати в просторі гаманців Ethereum, але здебільшого функціонує як EOA-гаманець (Externally-Owned Account). Його база користувачів величезна й досить консервативна — переведення всіх користувачів на нову модель смарт-акаунтів вимагало б міграції коштів, зміни інтерфейсів та навчання аудиторії в масштабах, які неможливо реалізувати за один день. MetaMask Smart Account, представлений у 2025 році завдяки EIP-7702, є прагматичним компромісом: EOA, що мають відповідні депозити для певних транзакцій, отримують доступ до функцій смарт-акаунта без необхідності переказувати кошти чи змінювати свою адресу.
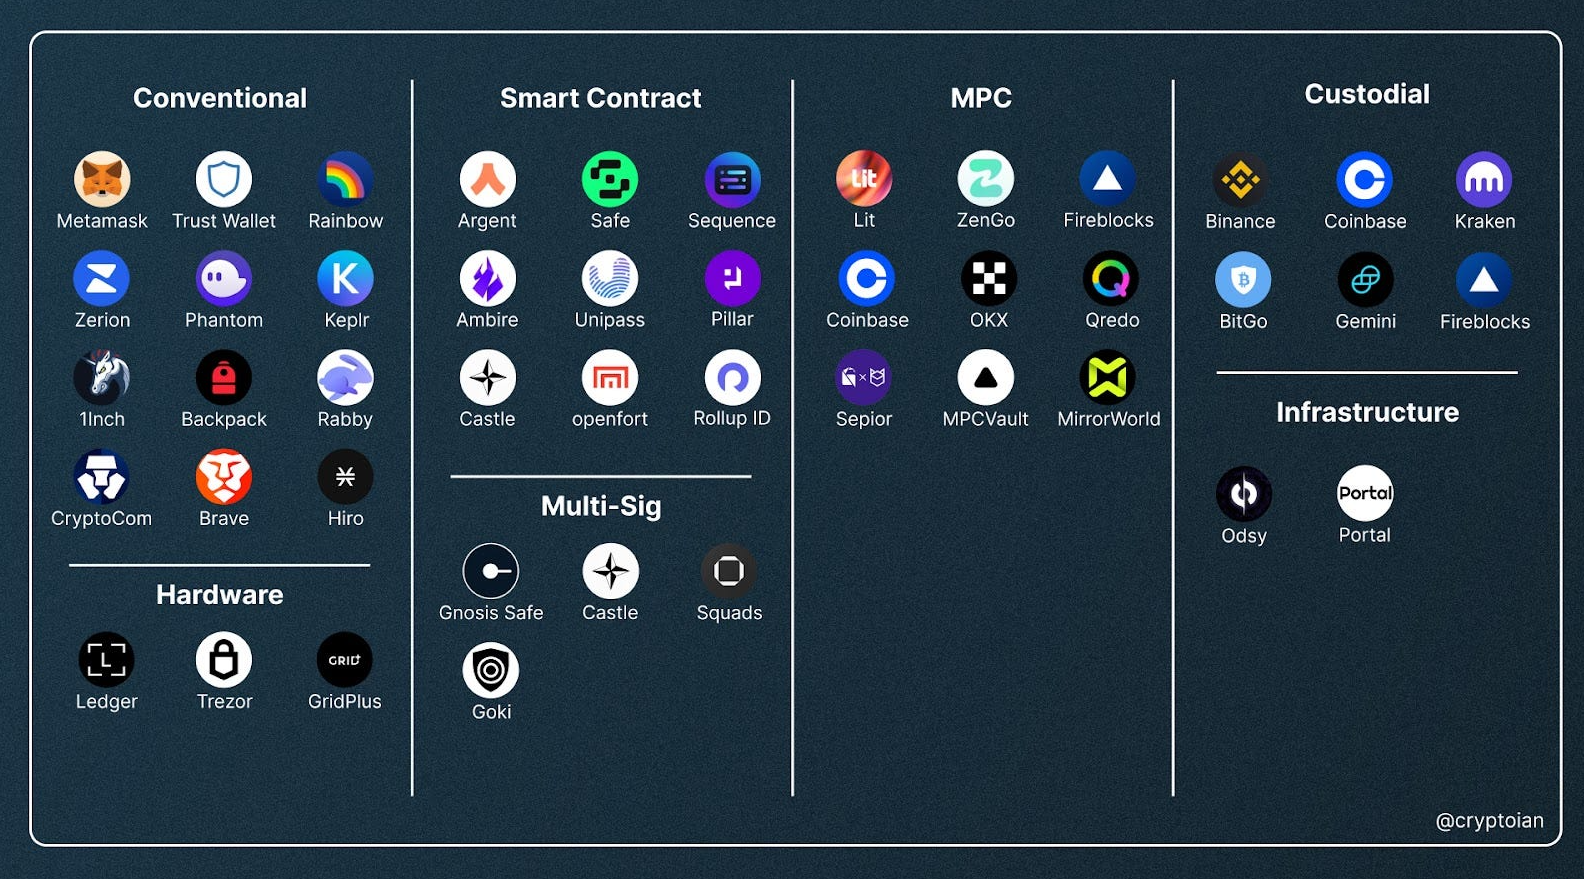
На противагу цьому, ситуація з TronLink та ширшою екосистемою TRON виглядає менш райдужно. Оскільки гаманці TronLink є стандартними EOA, вони функціонують за моделлю, де ніхто — навіть ви самі — не зможе відновити доступ у разі втрати комбінації сід-фрази та приватного ключа. Саме тому під час реєстрації в TronLink завжди наголошується: втрата доступу до гаманця через ненадійне збереження сід-фрази є на 100% безповоротною; жодної страховки тут не існує.
Історія: витоки кожної моделі
Історично модель EOA існує стільки ж, скільки й сам Bitcoin. Коли Сатоші Накамото опублікував whitepaper Bitcoin у 2008 році, в його основі завжди лежала пара публічного та приватного ключів: той, хто володіє приватним ключем, може витрачати кошти. Ethereum пішов цим самим шляхом під час запуску у 2015 році, зберігши EOA як базовий тип облікового запису користувача.
Обмеження стали очевидними розробникам Ethereum практично одразу. Ще на початку 2015 року Віталік Бутерін та інші розробники почали вказувати на численні проблеми моделі з одним ключем, яка створювала зайву вразливість, і розпочали дискусії щодо абстракції акаунта. Незважаючи на те, що за ранніми смартконтрактами стояли саме зовнішні акаунти (EOA), мультисиг-гаманці, такі як Gnosis Safe, запущений у 2017 році, вже реалізували подібну функціональність, вимагаючи кількох ключів для підписання транзакцій. Проте стандартизувати справжню абстракцію акаунта на рівні протоколу виявилося непросто, оскільки для цього був потрібен консенсус щодо змін у базовій обробці транзакцій.
Стандарт ERC-4337, що з'явився після довгої історії безуспішних пропозицій на рівні протоколу, запропонував практичну реалізацію на рівні додатків. Замість модифікації механізму обробки транзакцій Ethereum він вибудував додаткову інфраструктуру поверх окремого мемпулу, спільного контракту EntryPoint, а також архітектури Bundler та Paymaster, що дозволило запустити смарт-акаунти без суперечливих хардфорків. Стандарт був формалізований у 2021 році Віталіком Бутеріним, Йоавом Вайсом, Дрором Тірошем, Шахафом Наксоном, Алексом Форштатом, Крістофом Газсо та Тьяденом Гессом. У березні 2023 року відбулося його розгортання в основній мережі.
Вразливості: специфічні атаки, які їх експлуатують
Обидві моделі стикаються з атаками в реальному житті, і кожна має свій вектор загроз.
У випадку з EOA логіка атаки проста: здобути приватний ключ → захопити гаманець. Фішинг залишається головним інструментом: підроблені сторінки гаманців, шкідливі розширення для браузерів, фальшиві агенти підтримки, які просять «верифікувати» вашу сід-фразу, або фіктивні запрошення на аірдропи. Шкідливе програмне забезпечення діє витонченіше: програми-викрадачі облікових даних просто сканують файлову систему скомпрометованого комп'ютера в пошуках збережених сід-фраз і спустошують гаманець ще до того, як користувач зрозуміє, що сталося. В одній із задокументованих кампаній стілер розповсюджувався через шахрайське посилання на інвестиційний проєкт — він викрав сід-фрази та резервні копії двофакторної автентифікації, вивівши понад $432 тис. у десятків жертв, перш ніж кошти вдалося частково повернути за сприяння правоохоронних органів і бірж.
Масштаби вражають. За даними CertiK, компрометація гаманців призвела до втрати $1,71 млрд у 34 окремих інцидентах лише за першу половину 2025 року. Лютий 2025 року відзначився зломом Bybit, що став найбільшою крадіжкою в історії крипти: $1,4 млрд в Ethereum було викрадено північнокорейським угрупованням Lazarus Group через компрометацію приватного ключа. Фішинг за той самий період забрав ще $410 млн у 132 окремих випадках. Загальні збитки від крадіжок у криптосфері за весь 2025 рік перевищили $4 млрд.
Гаманці з абстракцією акаунта мають свої вразливі місця. Paymaster, який оплачує витрати на газ за користувачів, є надзвичайно привабливим вектором атаки. Атака на виснаження paymaster полягає у відправці великої кількості валідних, але копійчаних UserOperations, які зрештою спалюють депозит ETH платника без виконання реальних корисних дій. Це означає, що зловмисники можуть заплатити менше за фактично витрачений газ через розрив між фазами валідації та виконання UserOperation, адже списання відбувається вже після виконання операції. Атаки повторного відтворення підпису (signature replay) використовують недоліки смарт-акаунтів, які належним чином не прив'язують підписане повідомлення до конкретного chain ID, що дозволяє використати дійсний підпис в іншій мережі.
У звіті, опублікованому в березні 2026 року, компанія Trail of Bits виклала результати свого аналізу разом із шістьма повторюваними шаблонами вразливостей, виявленими під час численних аудитів смарт-акаунтів ERC-4337, серед яких проблеми прив'язки підписів та атаки на штучне завищення газу (gas inflation), коли завищені параметри вимивали ETH з акаунтів. Квітень 2026 року: втрати на $12 млн через експлуатацію вразливостей повторного входу (reentrancy) у контрактах paymaster одразу в кількох DeFi-протоколах. Атака скористалася тим, що між початковим зчитуванням стану paymaster та його оновленням у процесі виконання ERC-4337 виникає часове вікно (клас вразливостей, добре знайомий фахівцям із традиційної безпеки смартконтрактів).
Жодна з моделей не ліквідує ризики повністю — вони лише перерозподіляють їх у різні площини. EOA робить абсолютну ставку на здатність користувача зберегти послідовність слів. Смарт-акаунт розподіляє цей ризик між якістю коду, безпекою опікунів, надійністю інфраструктурного провайдера та операційною безпекою самих bundlers і paymasters.
Обидва підходи життєздатні. Кожен потребує розуміння
На практиці модель EOA довела свою ефективність у колосальних масштабах. Вона успішно обслуговує трильйони доларів у мережах Bitcoin та Ethereum уже понад десятиліття. Її властивості безпеки добре вивчені, вектори атак детально нанесені на карту, а єдина точка відмови — втрата приватного ключа — повністю підконтрольна користувачеві за умови правильного підходу. Більшість людей може забезпечити собі надійний захист за допомогою апаратних гаманців, продубльованих офлайн-копій у різних фізичних місцях і суворої дисципліни щодо нерозголошення сід-фрази.
Абстракція акаунта вирішує цілком реальну проблему: модель EOA складно масштабувати до рівня масового споживача. Більшість людей, які звикли відновлювати паролі через email та підтверджувати банківські операції за дзвінком, не зможуть надійно зберігати сід-фрази — а ціною помилки тут є повна втрата всього. Смарт-акаунти надають механізми відновлення та гнучкі схеми авторизації, які здатні відкрити шлях у крипту мільйонам тих, хто не звик розбиратися в технічних тонкощах. Але платою за це є складність, залежність від інфраструктури (здебільшого знайомої за традиційною розробкою ПЗ) та абсолютно новий клас технічних уразливостей, які досі вивчені лише частково.
Важливо розуміти: жодна з цих моделей не є апріорі кращою чи гіршою для всіх завдань, і жодна платформа не зацікавлена детально розповідати вам про всі свої обмеження. Проєкти, побудовані на базі смарт-акаунтів, не стануть відкрито заявляти, що нові вектори атак на їхні paymasters і bundlers усе ще досліджуються фахівцями з безпеки.
Якщо ви є користувачем TRON і прагнете швидкості розвиненої екосистеми, але не хочете спалювати TRX під час кожної транзакції, Netts допоможе вирішити цю проблему. Ми пропонуємо оренду Energy — інноваційне та розумне рішення для щоденних операцій. Найвигідніші постачальники TRON Energy об'єднані в єдиному інтерфейсі за настільки низькою ціною TRON Energy, що різниця стає відчутною з кожною здійсненою транзакцією.