Hesap Soyutlama ve EOA Karşılaştırması: Neden Önemsemelisiniz?
Kartınızı mı kaybettiniz? Bankayı arayın. Özel anahtarınızı mı kaybettiniz? Sonsuza dek gitti. Hesap soyutlama bu açığı kapatıyor — ödünler ve yeni saldırı yüzeyleriyle birlikte.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
- EOA'ların İç İşleyişi ve Kurtarma İfadesinin Neden Kritik Olduğu
- Hesap Soyutlama Açık Anahtar Yönetiminin Doğal Sınırları
- Genel Görünüm: Kim Neyi Neden Kullanıyor?
- Tarihçe: Her Modelin Kökenleri
- Güvenlik Açıkları — Bunları İstismar Eden Belirli Suçlar
- Her Yaklaşım Uygulanabilirdir. Her Biri Anlayış Gerektirir
Şimdi finans dünyasındaki hayatını geleneksel bankacılık sisteminin tüm aşamaları ve yöntemleri içinde geçirmiş bir karakter hayal edin. Her şeyi bir mobil uygulamadan halleder ve işler ters gittiğinde ne olacağını hiç merak etmemiştir; çünkü ne zaman bir sorun çıksa cevabı ezbere bilir: bir şeyler ters giderse bankayı ara. Seyahatte kartınızı mı kaybettiniz? Otele yenisi gelir. PIN kodunuzu mu unuttunuz? Bir doğrulama araması ve yeni bir PIN ile her şey dakikalar içinde çözülür. Kayıtlar kurtarılabilirdir, çünkü kayıtların koruyucusu olan banka bunları kontrol eder.
Bu kişiyi kriptoya dahil edip eline bir self-custody (bireysel gözetim) cüzdanı verdiğinizde, mantık tam bu noktada çöker. Aranacak bir telefon numarası yoktur. Bir koruyucu yoktur. Standart bir Harici Olarak Sahip Olunan Hesap (Externally Owned Account - EOA) için cüzdan, bir anlamda kurtarma ifadesi (seed phrase) ile temsil edildiği düşünülebilecek bir kriptografik özel anahtar tarafından kontrol edilir — genellikle cüzdan oluşturulurken üretilen on iki veya yirmi dört kelime. Bu kelimeler kaybolursa, yok olursa veya basitçe hatırlanmazsa, fonlar buharlaşır. Kilitlenmez. Bir destek talebiyle geri getirilemez. Kalıcı olarak gider. Durumu iletebilecek bir merci yoktur, çünkü böyle bir eskalasyon yapısı mevcut değildir. Anahtar hesaptır. Hesap anahtardır.
Hayır, bu hayali bir senaryo değil. Çoğu bireysel gözetimli kripto cüzdanının nasıl çalıştığına dair temel gerçekliktir ve hesap soyutlamanın (account abstraction) çözmek için ortaya çıktığı zorluk da tam olarak budur — bilgili her kullanıcının kavraması gereken yeni bir risk sınıfını beraberinde getirme pahasına.
EOA'ların İç İşleyişi ve Kurtarma İfadesinin Neden Kritik Olduğu
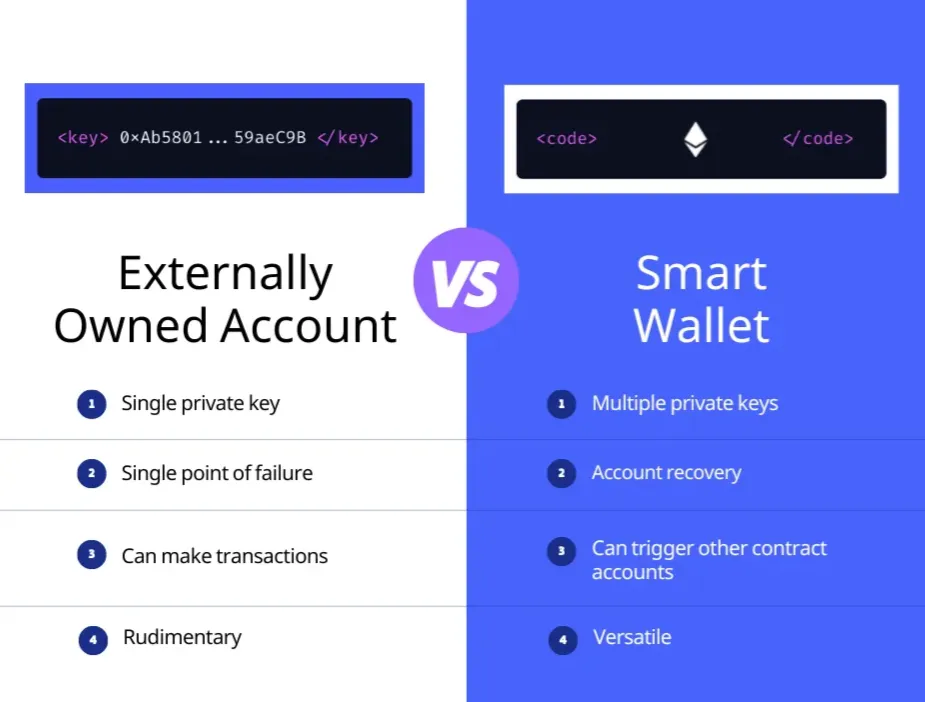
Bir kripto hesabının en temel biçiminin ne olduğunu düşünürsek, bu Harici Olarak Sahip Olunan Hesap (EOA) olurdu. Bir özel anahtardan açık anahtar türetilir ve bu, bir cüzdan adresi oluşturmak üzere bir karmaya (hash) tabi tutulur. Özel anahtar hesabın ta kendisidir ve onu elinde tutan kişi, o hesabı yönetme yetkisini de elinde tutar. Çok faktörlü kimlik doğrulama yoktur, kurtarma yöntemi yoktur, hiçbir protokolün yerleşik bir yedekleme sistemi bulunmaz. Cüzdanın kullandığı yazılımın kendisi sizin için anahtarı yönetir ve üzerinde kullanılabilir bir arayüz gösterir; ancak temel yapı her zaman bu düzeydeki hesabın mülkiyetinin sizde olmasıdır.
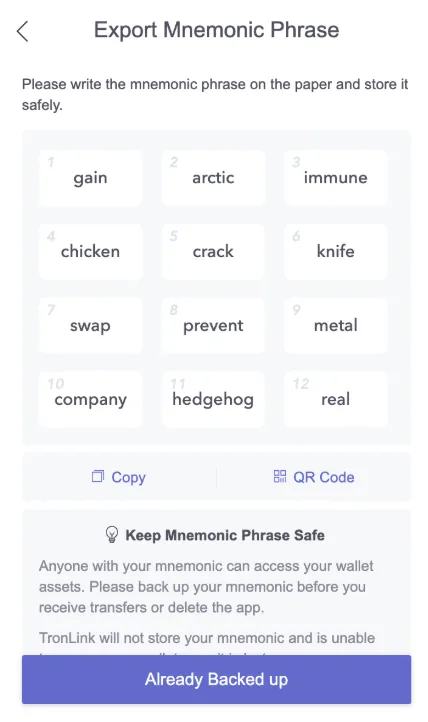
Bu durum, TRON ağının birincil cüzdanı olan TronLink'e ilk katılım sürecinde açıkça belirtilir. Uygulama yeni bir cüzdan oluştururken on iki kelimelik bir kurtarma ifadesi üretir ve kullanıcıdan bunu hemen yazmasını, doğrulamasını ve güvenli bir yere kaydetmesini şart koşar. Uyarılar kesinlikle hafife alınamaz — bu kelimeler kaybolursa, TronLink erişiminizi geri kazanmanıza hiçbir şekilde yardımcı olamaz. Arayacak bir müşteri hizmetleri numarası, doldurulacak bir hesap kurtarma formu ve kurtarma ifadesi kaybolduğunda bir cüzdanı geri getirebilecek hiçbir teknik çözüm yoktur. Bu durum TronLink uygulamasının bir eksikliğinden kaynaklanmaz; aslında TRON'un hesap modelinin tasarımıdır. Bu model de tıpkı Ethereum gibi, yalnızca özel anahtara sahip olma sayesinde paranın tam kontrolünü sağlarken harici olarak sahip olunan hesapları kullanır.
Bu, rastgele bir kriptografik veri dizisinden biraz daha insan dostu olması için tasarlanmış, Özel Anahtarınız için ana anahtar görevi gören bir anımsatıcı ifadedir (mnemonic phrase). "Biraz daha akılda kalıcı" olması, "kaybetmesi zor" anlamına gelmez; kripto kayıplarının tarihi, bu ayrımın çöktüğü örneklerle doludur: çöp kutularına atılan yapışkanlı not kağıtlarına yazılmış ifadeler, daha sonra hacklenen bulut depolama alanlarında saklanan ekran görüntüleri, ev yangınlarında yanan (ve yedeği olmayan) donanım cüzdanları. Chainalysis, çıkarılan tüm Bitcoin'lerin %17'si ile %23'ü arasındaki kısmının kalıcı olarak kaybedildiğini hesaplamıştır — bunun büyük kısmı hırsızlıktan ziyade kaybedilen anahtarlardan kaynaklanmaktadır. Bu oran kesinlikle azalmıyor.
EOA güvenliği, boyun eğmez olduğu kadar güçlüdür. Hiçbir işlem üçüncü bir tarafça geri alınamaz veya kurtarma izni verilemez. Blokzinciri güvenilir bir mutabakat katmanı yapan şey tam da bu değiştirilemezliktir. Ancak bu aynı zamanda, standart bir bireysel gözetimli cüzdan kullanan her kullanıcının unutulan tek bir kelime, tek bir donanım arızası ve tek bir başarılı kimlik avı saldırısı kadar tam ve geri döndürülemez kayba yakın olduğu anlamına gelir.
Hesap Soyutlama Açık Anahtar Yönetiminin Doğal Sınırları
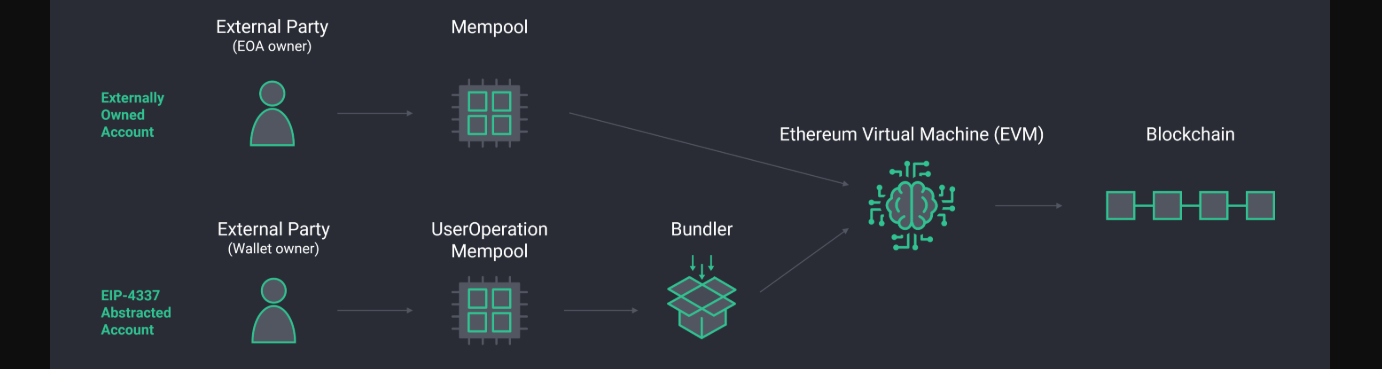
Hesap soyutlama, esnek olmayan özel anahtar modelini programlanabilir hesap mantığıyla değiştiren bir dizi yükseltmedir. Hesap bunun yerine; işlemleri kimin onaylayabileceği, kurtarmanın nasıl çalışacağı, fonların hareket etmesinden önce hangi koşulların sağlanması gerektiği ve hatta gas ücretini kimin ödeyeceği konusunda özel kurallar uygulayabilen bir akıllı sözleşme haline gelir.
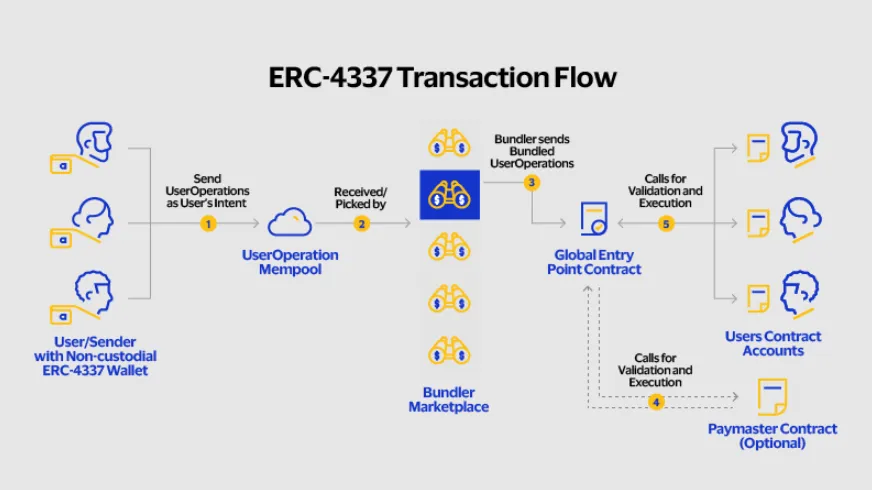
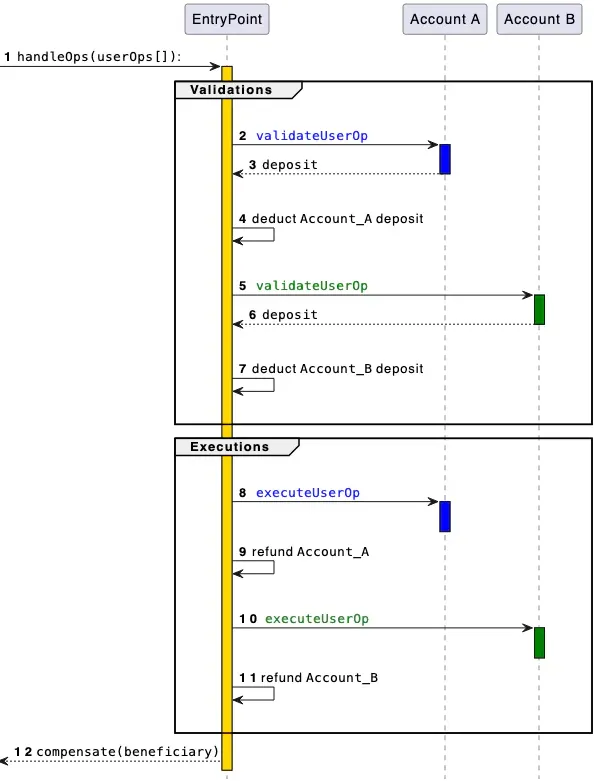
2021 yılında ERC-4337 önerildi ve Mart 2023'te ana ağda (mainnet) yayına girdi; Ethereum protokolünü kullanarak ancak protokolde veya zincirde herhangi bir değişiklik gerektirmeden hesap soyutlamayı etkinleştiren bir standart sağladı. Yeni protokol sadece UserOperation adı verilen yeni bir işlem türü eklemekle kalmaz, aynı zamanda bu işlemlerin işlenmeden önce beklediği yeni bir mempool ekler ve iki tür aktör sunar: kullanıcı adına UserOperation'ları toplayıp gönderen Bundler'lar ve kullanıcıların yerel token'ı tutmak zorunda kalmaması için gas ücretini karşılayabilen Paymaster'lar. Bir hesap artık yalnızca bir anahtar çiftini temsil etmez — programlanabilir doğrulama mantığına sahip bir akıllı sözleşmedir.
Bunun sağladığı olanaklar oldukça büyüktür. Örneğin, bir akıllı hesap büyük bir çekim işlemini üçte iki (2/3) imza ile yetkilendirebilir. Ayrıca kurtarma koruyucuları (guardians) atayabilir — orijinal imzalama anahtarının kaybolması durumunda anahtar rotasyonunu imzalamak için hep birlikte kullanılabilecek güvenilir kişiler veya diğer cüzdanlar. Ayrıca geçiş anahtarlarını (passkeys), biyometrik kimlik doğrulamayı (veya aranızdaki teknolojiye mesafeli olanlar için e-posta tabanlı bir girişi) destekler, harcama limitleri uygular ve kullanıcının ETH tutmasını gerektirmeden gas ücretlerini USDT ile öder. Bu, Coinbase'in sekiz büyük ağda Akıllı Cüzdanını (Smart Wallet) başlatırken kullandığı tam çerçeveydi; kurtarma ifadesi olmadan, geçiş anahtarı tabanlı kimlik doğrulama ile herhangi bir uygulamadan saniyeler içinde oluşturulan bir cüzdan.
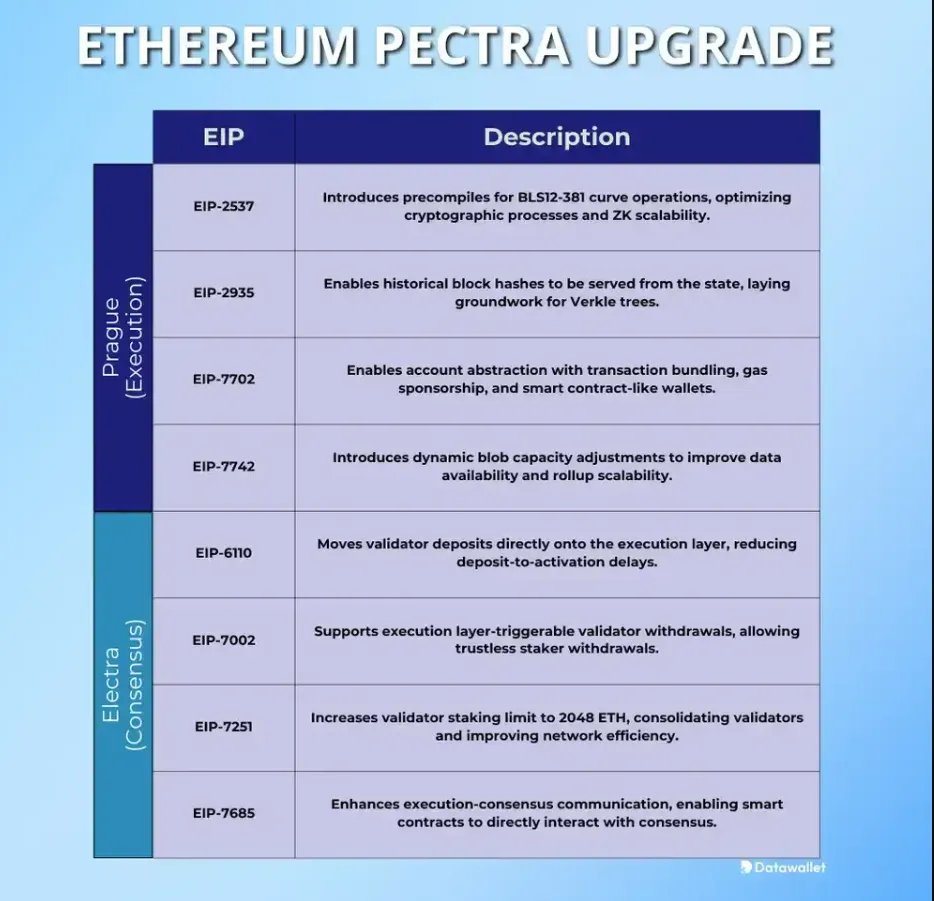
Bu durum, Ethereum'un Mayıs 2025'teki Pectra yükseltmesinde EIP-7702'ye yer vermesine ve bu yaklaşımı daha da ileriye taşımasına yol açtı. Kullanıcılardan yeni bir akıllı sözleşme cüzdanına geçmelerini istemek yerine, mevcut bir EOA'nın tek bir işlemin yürütülme süresi boyunca hesap mantığını geçici olarak devretmesine olanak tanır: Bu, bir MetaMask kullanıcısının adresinden vazgeçmeden veya fonlarını yeni bir hesaba taşımadan akıllı cüzdan özelliklerini (toplu işlemler, gas'siz işlemler, oturum anahtarları) kullanabilmesi anlamına gelir.
Bunların hiçbiri karşılıksız gelmez. Mesele karmaşıklığa dayanır ve karmaşıklıkla birlikte yeni saldırı yüzeyi ortaya çıkar.
Teknik olmayan en büyük ödün, gerçek anonimliğin kaybedilmesidir. Bir EOA, özel anahtarıyla temsil edilen uzun bir onaltılık (hex) karakter değerleri dizisinden ibarettir. Akıllı hesapların ise genellikle daha benzersiz bir şeye de bağlanması gerekir — (genellikle) kurtarma için e-posta, kimlik doğrulama için telefon numarası, kimliklerle de ilişkili olan bir dizi koruyucu cüzdan. Coinbase: Kişinin cihazındaki biyometrik kimlik doğrulama sistemiyle ilişkili geçiş anahtarlarına dayanan, hesabı kullanıcıya ait donanıma bağlayan bir "Akıllı Cüzdan". Veya bunu genişleterek e-posta ve telefon aracılığıyla kurtarmayı etkinleştiren ancak günlük transfer limitleri (ve bu limitlerin ötesinde koruyucu anahtar onayı) uygulayan Starknet üzerindeki Argent — bazı benzer gizlilik riskleriyle birlikte bir banka hesabına benzer şekilde.
Ayrıca koruyucu sorunu da bir gerçektir. Sosyal kurtarmada, birinin güvendiği kişiler (veya üçüncü taraf kurumlar), kişinin belirli bir süre boyunca erişimi kaybetmesi durumunda bir anahtar rotasyonunu onaylamak üzere görevlendirilebilir. Bu kurtarma mekanizması, söz konusu koruyucuların düzgün davranmasına bağlıdır; dolayısıyla güvenlikleri ihlal edilirse (yani hacklenirlerse), çevrimdışı kalmaya zorlanırlarsa veya ihtiyaç duyulduğunda iş birliği yapmazlarsa başarısız olur. Büyük kripto bakiyelerinizden haberdar olan gelişmiş bir saldırgan, imzalama anahtarınızdan ziyade atadığınız koruyucuları hedef alabilir.
Genel Görünüm: Kim Neyi Neden Kullanıyor?
Gerçek dünyadaki benimsenmeyi karşılaştırdığımızda, bu modellerin kendi kullanıcı kitlelerine ne kadar farklı hitap ettiğini görüyoruz — ve bazı projelere göz atmak bu ayrımı netleştiriyor.
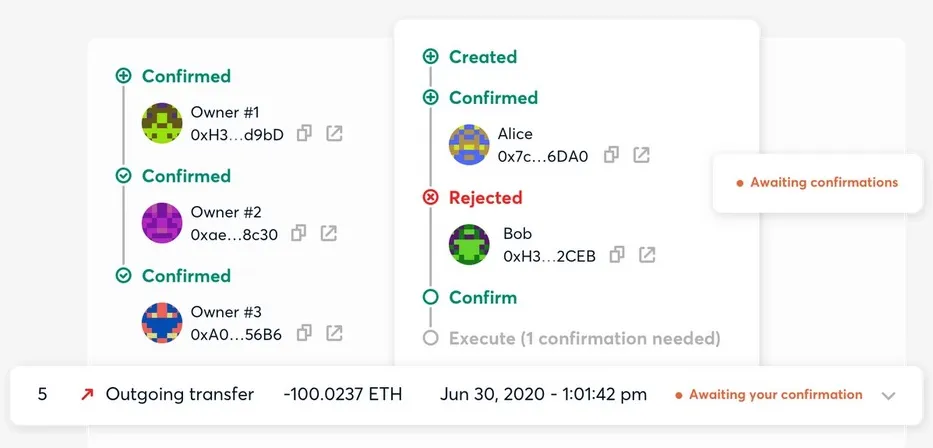
Eskiden Gnosis Safe olarak bilinen Safe, büyük kurumsal ve ekip hazineleri için tercih edilen çoklu imzalı (multi-signature) akıllı cüzdandır. Herhangi bir işlem gerçekleşmeden önce belirlenmiş bir imza eşiğine (örneğin beşte üç) ihtiyaç duyar ve bu nedenle tek bir anahtarın güvenliğinin ihlal edilmesine karşı dayanıklıdır. Safe, ekosistemdeki en büyük zincir üstü akıllı cüzdan TVL'sine sahip toplayıcıdır. Safe'in teknolojisi, dünya çapında on milyonlarca kullanıcının kimlik ve ödeme süreçlerini yöneten Worldcoin'in World App'i için temel hesap katmanı olarak hizmet vermektedir. Çoklu imza güvenliği ve coin yönetimi konusundaki kapsamlı denetim geçmişinden etkilenen taraflar, tokenize edilmiş varlık yönetimi için Safe tabanlı altyapıyı kullanmaktadır.
Varsayılan olarak tüm hesapların akıllı sözleşme olduğu Starknet üzerinde yerel olarak çalışan Argent; yerleşik günlük transfer limitlerine, koruyucu tabanlı sosyal kurtarmaya ve e-posta veya telefonla girişe sahiptir — muhtemelen bireysel gözetimli kriptoda banka benzeri bir hesap deneyimine en yakın çözümdür. Argent, varlıklarının gerçek anlamda bireysel gözetimine sahip olmak isteyen ancak kurtarma ifadesini yönetmekte rahat hissetmeyen kullanıcıları cezbeder. Safe'in çoklu imza eşiğinden farklı olarak, güvenlik güvencesi Argent tarafından birebir tekrarlanamaz: her sahip için bir korsan kimliği kullanarak ortadaki adam saldırısıyla anahtar rotasyonunu engellemek yerine (yani Safe, eşikler oluşturmaya yardımcı olmak için kendi akıllı sözleşmelerini kullanır), koruyucu sistemi aracılığıyla özel anahtarların yetkisiz olarak tasfiyesine izin vermez; birisi yetkisi dışında hareket etmeye çalışırsa, kişinin çıktısına yönelik herhangi bir kötü niyetli eylemi gerçekleştirmeden önce yetkisiz kişilere itiraz edebilen zaman kilitli bir işlemle karşı karşıya kalır.
Coinbase Smart Wallet, sisteme dahil olma (onboarding) sorununu doğrudan çözer. Burada kurtarma ifadesi yoktur, geçiş anahtarları sayesinde bir hesap saniyeler içinde oluşturulur. Base, Ethereum ve diğer EVM zincirlerinde çalışır — kullanıcı gas sponsorluğu yeteneği de mevcuttur — Coinbase'in altyapısı üzerine inşa edilmiş herhangi bir dApp ile etkileşime giren bir kullanıcı hiçbir zaman gas ücreti görmeyebilir. ERC-4337 ekosistemi genelinde 40 milyondan fazla akıllı hesap oluşturulmuş ve 100 milyondan fazla UserOperation işlenmiştir.
MetaMask, Ethereum cüzdan alanına hakim olmaya devam ediyor ancak öncelikli olarak bir EOA (Harici Olarak Sahip Olunan Hesap) cüzdanı olarak çalışıyor. Kullanıcı tabanı devasa ve oldukça eskidir — tüm kullanıcıları yeni bir akıllı hesap modeline geçirmek; fon transferlerini, arayüz değişikliklerini ve hiçbir zaman bir gecede yapılamayacak düzeyde bir kullanıcı eğitimini gerektirecektir. MetaMask'ın 2025 yılında EIP-7702 ile sunduğu Smart Account, pragmatik bir orta yoldur: belirli işlemlerde karşılık gelen mevduatları bulunan EOA'lar, fonlarını taşımak veya adreslerini değiştirmek zorunda kalmadan akıllı hesap özelliklerine erişebilirler.
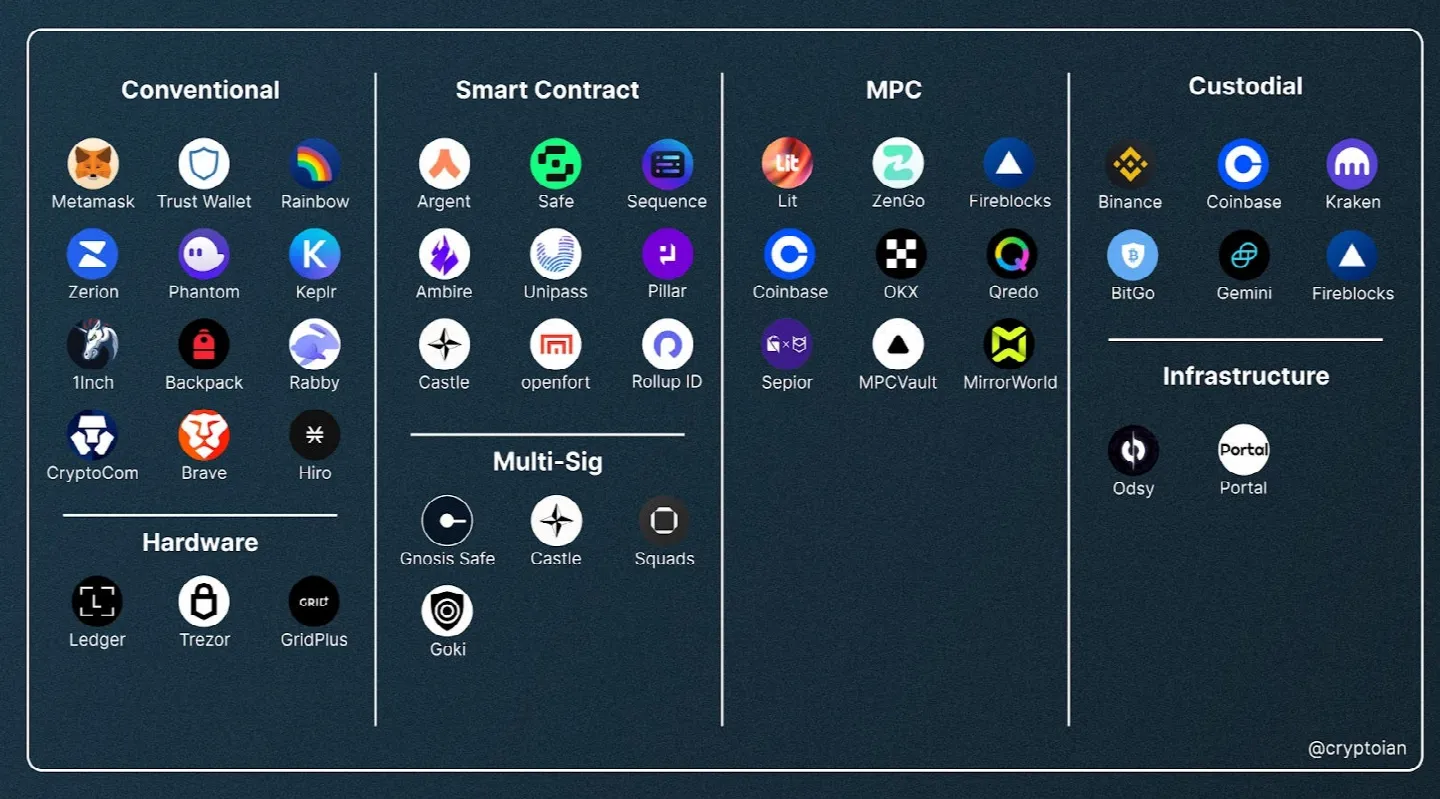
Buna karşılık, TronLink ve daha geniş TRON ekosisteminin durumu daha az parlaktır. TronLink cüzdanları standart EOA'lar olduğundan, kurtarma ifadeniz ve özel anahtar kombinasyonunuz olmadan hiç kimsenin — siz bile — cüzdanı kurtaramayacağı modeli takip eder. Bu nedenle TronLink'e ilk katılım sürecinde, kurtarma ifadenizi güvende tutmamanız sebebiyle cüzdanınıza erişimi kaybetmenin %100 geri döndürülemez olduğu ve hiçbir güvencenin bulunmadığı her zaman belirtilir.
Tarihçe: Her Modelin Kökenleri
Tarihsel olarak EOA modeli, Bitcoin'in kendisi kadar eskidir. Satoshi Nakamoto 2008 yılında Bitcoin teknik incelemesini yayınladığında, bu her zaman bir açık / özel anahtar çiftiydi — özel anahtarı elinde tutan kişi fonları harcayabilirdi. Ethereum, 2015'teki lansmanında aynı yolu izleyerek EOA'yı temel kullanıcı hesap türü olarak tuttu.
Sınırlamalar Ethereum geliştiricileri için hemen belirginleşti. 2015 gibi erken bir tarihten itibaren Vitalik Buterin ve arkadaşları, tek anahtarlı modelin gereksiz kırılganlığa yol açan çeşitli sorunlarına dikkat çekmeye ve hesap soyutlamayı tartışmaya başladılar. Erken dönem akıllı sözleşmelerin arkasındaki hesaplar harici olarak sahip olunan hesaplar (EOA) olsa bile, 2017'de piyasaya sürülen Gnosis Safe gibi çoklu imzalı cüzdanlar, işlemleri imzalamak için birden fazla anahtar gerektirerek bu işlevselliğin kullanım alanlarını zaten uygulamıştı. Gerçek protokol düzeyinde hesap soyutlama, temel işlem yürütme süreçlerindeki değişiklikler üzerinde fikir birliği aranmasını gerektireceğinden, bunu standartlaştırmanın zor olduğu anlaşıldı.
Başarısız protokol düzeyindeki tekliflerin uzun geçmişinden doğan ERC-4337, pratik bir uygulama katmanı çözümü sunar. Ethereum'un işlem işleme mekanizmasını değiştirmek yerine; ayrı olarak korunan bir mempool, ortak mülkiyete tabi bir EntryPoint sözleşmesi, Bundler ve Paymaster mimarisi üzerinde bindirilmiş bir altyapı inşa ederek tartışmalı hard fork'lara gerek kalmadan akıllı hesaplara izin verdi. Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso ve Tjaden Hess tarafından 2021'de resmileştirildi. Mart 2023'te ana ağda kullanıma sunuldu.
Güvenlik Açıkları — Bunları İstismar Eden Belirli Suçlar
Her iki model de gerçek dünyada istismar edilmektedir ve her birinin kendine özgü bir saldırı yüzeyi vardır.
EOA'larda saldırı basittir: özel anahtarı ele geçir → cüzdanın sahibi ol. Kimlik avı (phishing) baskın yöntemdir — sahte cüzdan sayfaları, zararlı tarayıcı eklentileri, kurtarma ifadenizi "doğrulamayı" talep eden sahte destek temsilcileri veya sahte airdrop davetleri. Kötü amaçlı yazılımlar ise daha sessiz ilerler: kimlik bilgisi çalan yazılımlar, güvenliği ihlal edilmiş makinenin dosya sisteminde yerel olarak depolanan kurtarma ifadelerini tarar ve kullanıcı ne olduğunu bile anlamadan cüzdanı boşaltır. Belgelenen bir saldırı dalgasında, sahte bir yatırım bağlantısı aracılığıyla bir kimlik bilgisi hırsızı yerleştirilmiş; kurtarma ifadeleri ve iki faktörlü kimlik doğrulama yedekleri dışa aktarılarak onlarca kurbandan 432 bin doların üzerinde varlık boşaltılmış ve bu fonlar kolluk kuvvetleri ile borsaların yardımıyla ancak kısmen geri alınabilmiştir.
Boyut oldukça büyüktür. CertiK'e göre, yalnızca 2025'in ilk yarısında 34 ayrı vakada cüzdan ihlalleri 1,71 milyar dolarlık çalınan fon kaybıyla sonuçlandı. Şubat 2025: Kuzey Koreli Lazarus Group tarafından özel anahtar ihlali yoluyla 1,4 milyar dolarlık Ethereum'un çalındığı Bybit ihlali, şimdiye kadarki en büyük kripto hırsızlığı oldu. Kimlik avı, aynı zaman diliminde 132 münferit olaydan 410 milyon dolar daha topladı. 2025 yılının tamamında toplam kripto hırsızlığı 4 milyar doların üzerindeydi.
Hesap soyutlama cüzdanlarının da kendilerine has saldırı yüzeyleri vardır. Kullanıcılar için gas ücretlerini ödeyen paymaster, özellikle kazançlı bir saldırı vektörüdür. Bir paymaster tüketme saldırısı (depletion attack), çalıştırılmak üzere çok sayıda geçerli ancak düşük değerli UserOperation gönderir; bu da nihayetinde gerçek aktiviteler gerçekleştirmeden paymaster'ın ETH mevduatını tüketir. Bu, saldırganların bir UserOperation'ın doğrulama ve yürütme aşamaları arasında, tamamı bir işlemin yürütülmesinden sonra gerçekleşen süreçte oluşan gas maliyetinden daha azını ödeyebilecekleri anlamına gelir. İmza yeniden oynatma saldırıları (signature replay attacks), imzalanan mesajı belirli bir zincir kimliğine (chain ID) düzgün şekilde bağlamayan akıllı hesap uygulamalarından yararlanarak geçerli bir imzanın başka bir ağda yeniden kullanılmasına izin verir.
Mart 2026'da kamuoyuna açıklanan bir makalede Trail of Bits, imza bağlama ve hesaplardaki ETH'yi tüketen şişirilmiş gas parametreleriyle yapılan gas şişirme saldırılarını kapsayan birden fazla ERC-4337 akıllı hesap denetiminden elde ettiği analizini ve tekrarlanan altı güvenlik açığı modelini belgeledi. Nisan 2026: Birden fazla DeFi protokolündeki paymaster sözleşmelerindeki yeniden giriş (reentrancy) açıklarının istismar edilmesi nedeniyle 12 milyon dolarlık kayıp yaşandı. Daha geniş bağlam: Saldırı, bir paymaster'ın ilk durum okuması ile durum güncellemesi arasındaki boşluktan yararlandı (geleneksel akıllı sözleşme güvenliği deneyimi olan kişilerin tanıyabileceği bir güvenlik açığı sınıfı); ERC-4337 yürütme akışı bu açıdan uygun bir zaman penceresine sahiptir.
Hiçbir model riski ortadan kaldırmaz. Her ikisi de riski farklı yerlere taşır. Bir EOA, tüm bahsi tek bir kullanıcının bir dizi kelimeyi koruma yeteneğine yatırır. Bir akıllı hesap ise riski kod kalitesi, koruyucu güvenliği, altyapı sağlayıcısı ve bundler ile paymaster'ların operasyonel güvenliği arasında dağıtır.
Her Yaklaşım Uygulanabilirdir. Her Biri Anlayış Gerektirir
Geniş ölçekte EOA modeli büyük ölçüde doğrulanmıştır. On yılı aşkın bir süredir Bitcoin ve Ethereum üzerinden trilyonlarca dolarlık değere ev sahipliği yapmıştır. Güvenlik özellikleri iyi anlaşılmıştır, saldırı yüzeyi iyi haritalandırılmıştır ve tek hata noktası olan özel anahtarın kaybı, doğru yapıldığı sürece tamamen kullanıcının kontrolündedir. Çoğu birey donanım cüzdanları, farklı fiziksel konumlarda bulunan yedekli çevrimdışı yedeklemeler ve kurtarma ifadesinin açığa çıkmasına karşı sıkı bir operasyonel disiplin ile yeterli korumayı sağlayabilir.
Hesap soyutlama gerçek bir sorunu çözer; EOA modeli tüketici ölçeğinde benimsenemez. Parola kurtarma e-postalarına ve banka hesabı doğrulama aramalarına alışkın olan çoğu insan kurtarma ifadelerini güvenilir bir şekilde yönetemez — ve bu başarısızlığın bedeli tam kayıptır. Akıllı hesaplar, kriptoyu onunla büyümeyen milyonlara açacak kurtarma mekanizmaları ve esnek yetkilendirme yapıları sağlar. Bunun bedeli ise karmaşıklık, çoğunlukla yazılım geliştirme pratiklerine dayalı altyapıya bağımlılık ve bugüne kadar yalnızca kısmen haritalandırılmış tamamen yeni bir teknik güvenlik açıkları sınıfıdır.
Daha da önemlisi, hiçbir model tüm amaçlar için doğası gereği daha iyi veya daha kötü değildir; hiçbir platformun da sizi sınırlamalarının tüm boyutuyla tanıştırmak için bir motivasyonu olmamalıdır. Akıllı hesaplar üzerine inşa edilmiş bu projeler, hem paymaster'ları hem de bundler'ları için yeni saldırı yüzeylerinin güvenlik uzmanları tarafından hala denetlenmekte olduğu gerçeğini peşinen duyurmayacaktır.
İyi yapılandırılmış bir ekosistemin hızını arayan ancak HER işlemde TRX yakmayı göze alamayan bir TRON kullanıcısıysanız, Netts bu sorunu çözmek için burada. Günlük operasyonlar için yenilikçi ve mantıklı bir çözüm sunan Energy kiralama hizmeti sağlıyoruz — tek bir arayüzde toplanan en ucuz TRON Energy sağlayıcıları, her işlemde gerçekten fark yaratacak kadar düşük bir TRON Energy fiyatıyla sunulmaktadır.