انتزاع حساب در مقابل EOAها: چرا باید به آن اهمیت دهید
کارتتان گم شده؟ با بانک تماس بگیرید. کلید خصوصیتان گم شده؟ برای همیشه از دست رفته است. انتزاع حساب این شکاف را پر میکند — اما همراه با مصالحهها و سطوح حمله جدید.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
اکنون شخصیتی را تصور کنید که تمام زندگی مالی خود را در تمام مراحل و روشهایش در سیستم بانکداری سنتی گذرانده است. او همه کارها را در یک اپلیکیشن موبایل انجام میدهد و هرگز به این فکر نکرده است که در صورت بروز مشکل چه اتفاقی میافتد، زیرا هر زمان که مشکلی رخ داده، پاسخ را از حفظ میدانسته است: اگر مشکلی پیش آمد، با بانک تماس بگیر. در سفر کارتت گم شد؟ یک کارت جدید به هتل فرستاده میشود. رمز عبورت را فراموش کردی؟ یک تماس اعتبارسنجی و یک رمز عبور جدید، همه ظرف چند دقیقه حل میشوند. سوابق قابل بازیابی هستند، زیرا بانک که نگهبان این سوابق است، آنها را کنترل میکند.
شما این فرد را وارد دنیای رمزارز میکنید، یک کیف پول حضانتشخصی به او میدهید و اینجاست که این منطق از هم میپاشد. هیچ شماره تلفنی برای تماس وجود ندارد. هیچ نگهبانی وجود ندارد. برای یک حساب معمولی با مالکیت خارجی یا EOA، کیف پول توسط یک کلید خصوصی رمزنگاریشده کنترل میشود که میتوانید آن را به نوعی نمایاندهشده توسط یک عبارت بازیابی (seed phrase) بدانید — معمولاً دوازده یا بیست و چهار کلمه که هنگام ایجاد کیف پول ساخته میشوند. اگر این کلمات گم شوند، از بین بروند یا صرفاً هرگز به خاطر سپرده نشوند، وجوه ناپدید میشوند. نه اینکه قفل شوند. با ارسال تیکت پشتیبانی هم قابل بازیابی نیستند. برای همیشه از دست رفتهاند. هیچ راهی برای پیگیری وجود ندارد زیرا هیچ ساختاری برای پیگیری تعبیه نشده است. کلید، همان حساب است. حساب، همان کلید است.
خیر، این یک سناریوی خیالی نیست. این واقعیت بنیادین نحوه عملکرد اکثر کیف پولهای رمزارز با حضانتشخصی است، و چالشی است که انتزاع حساب برای رفع آن ایجاد شده است — البته به قیمت معرفی دسته جدیدی از ریسکها که هر کاربر آگاهی باید بتواند آنها را درک کند.
سازوکار درونی EOAها و دلیل حیاتی بودن عبارت بازیابی
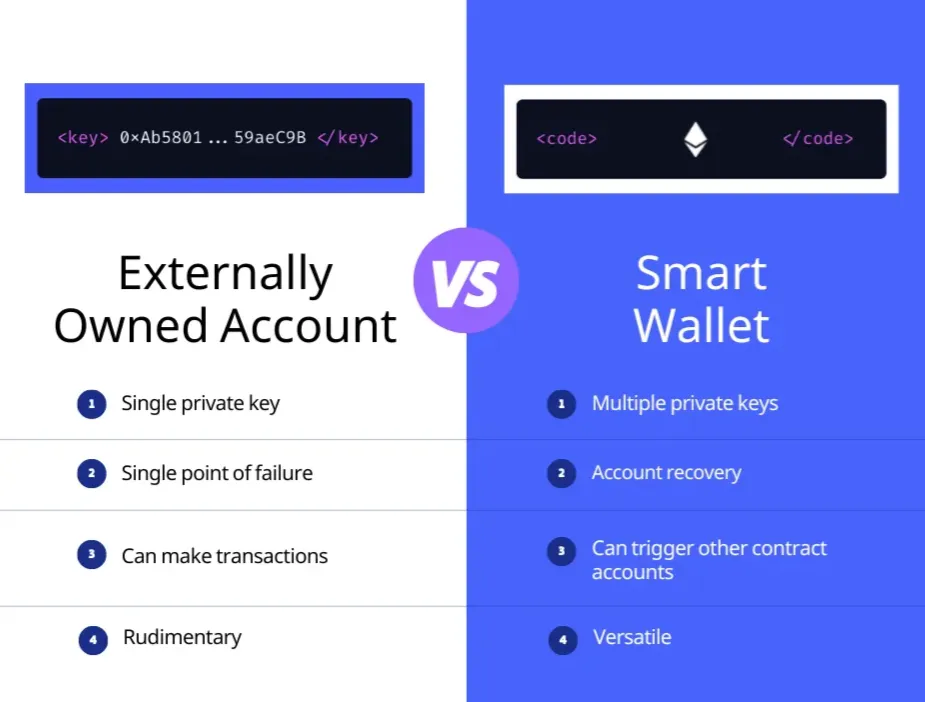
اکنون اگر به پایهایترین شکل یک حساب رمزارز فکر کنیم، آن حساب با مالکیت خارجی (EOA) خواهد بود. یک کلید خصوصی به یک کلید عمومی مشتق میشود و این کلید هش میشود تا آدرس کیف پول ایجاد شود. کلید خصوصی همان حساب است و هر کس آن را در اختیار داشته باشد، توانایی کنترل آن حساب را دارد. بدون احراز هویت چندعاملی، بدون روش بازیابی، و هیچ پروتکلی سیستم پشتیبانگیری داخلی ندارد. نرمافزاری که توسط خود کیف پول استفاده میشود، کلید را برای شما مدیریت میکند و یک رابط کاربری قابل استفاده روی آن نمایش میدهد، اما ساختار اساسی همواره این خواهد بود که شما مالک این سطح از حساب هستید.
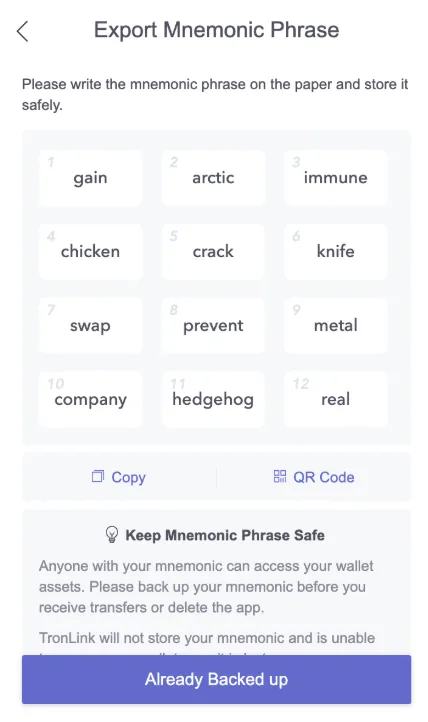
این موضوع در طول فرآیند آشنایی و راهاندازی برای کیف پول اصلی شبکه TRON، یعنی TronLink، کاملاً شفاف شده است. پس از ایجاد یک کیف پول جدید، برنامه یک عبارت بازیابی دوازدهکلمهای ایجاد میکند و بلافاصله از کاربر میخواهد که آن را یادداشت کرده، تأیید کند و در جایی امن نگه دارد. هشدارها اغراقآمیز نیستند — اگر این کلمات گم شوند، TronLink دیگر نمیتواند به شما در بازیابی دسترسیتان کمک کند. هیچ شماره پشتیبانی مشتری برای تماس، هیچ فرم بازیابی حسابی برای پر کردن و هیچ ارجاع فنی وجود ندارد که بتواند پس از ناپدید شدن عبارت بازیابی، کیف پول را بازگرداند. این به دلیل نقصی در TronLink به عنوان یک نرمافزار نیست — در واقع، این طراحی مدل حسابی TRON است که باز هم مشابه اتریوم، از حسابهای با مالکیت خارجی استفاده میکند در حالی که کنترل پول صرفاً به لطف داشتن کلید خصوصی است.
این یک عبارت یادآور است که به عنوان کلید اصلی برای کلید خصوصی شما عمل میکند و به گونهای طراحی شده که کمی بیشتر از یک رشته تصادفی از دادههای رمزنگاریشده برای انسان قابل فهم باشد. «کمی به یاد ماندنیتر» برابر با «سخت گم شدن» نیست و تاریخچه زیانهای رمزارزی پر از نمونههایی است که در آنها این مرز شکسته شده است — عبارات نوشته شده روی برچسبهای چسبان که در سطل زباله انداخته شدند، اسکرینشاتهای ذخیره شده در فضای ابری که بعداً هک شدند، کیف پولهای سختافزاری که در آتشسوزی خانه سوختند (بدون نسخه پشتیبان). شرکت Chainalysis محاسبه کرده است که بین 17% تا 23% از کل بیتکوینهای استخراج شده برای همیشه گم شدهاند — بخش عمدهای از آن به دلیل گم شدن کلیدها بوده است تا سرقت. این رقم کاهش پیدا نمیکند.
امنیت EOA همان اندازه که قدرتمند است، انعطافناپذیر نیز هست. هیچ تراکنشی نمیتواند توسط شخص ثالث برگشت داده شود یا مجوزی برای بازیابی صادر شود. همین تغییرناپذیری است که بلاکچین را به یک لایه تسویه قابل اعتماد تبدیل میکند. با این حال، این بدان معنا نیز هست که هر کاربرِ یک کیف پول استاندارد با حضانتشخصی، تنها به اندازه یک کلمه فراموششده، یک خرابی سختافزاری و یک حمله فیشینگ موفق با از دست دادن کامل و غیرقابل بازگشت دارایی فاصله دارد.
محدودیتهای ذاتی مدیریت کلید عمومی در انتزاع حساب
انتزاع حساب مجموعهای از ارتقاها است که مدل انعطافناپذیر کلید خصوصی را با منطق حسابی که میتواند برنامهنویسی شود، جایگزین میکند. در عوض، یک حساب یک قرارداد هوشمند خواهد بود که میتواند قوانین سفارشی را درباره اینکه چه کسی میتواند تراکنشها را تأیید کند، بازیابی چگونه کار میکند، چه شرایطی باید قبل از انتقال وجه برقرار باشد و حتی چه کسی کارمزد گاز را پرداخت میکند، پیادهسازی کند.
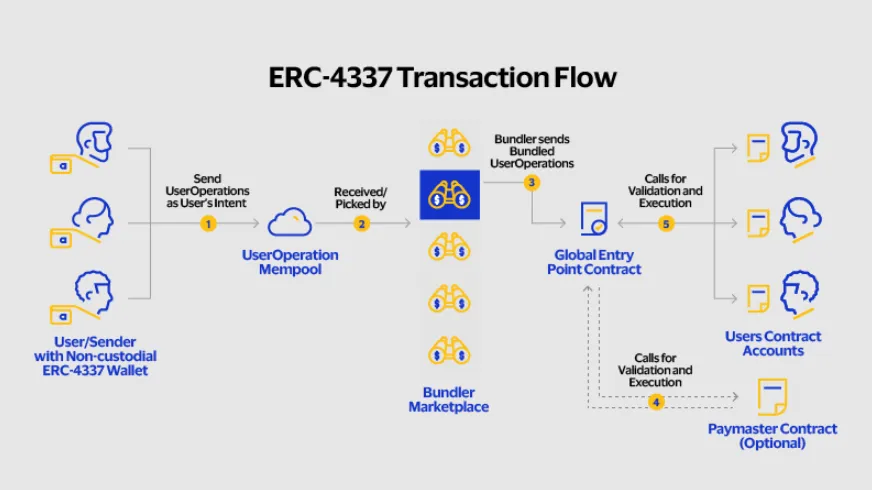
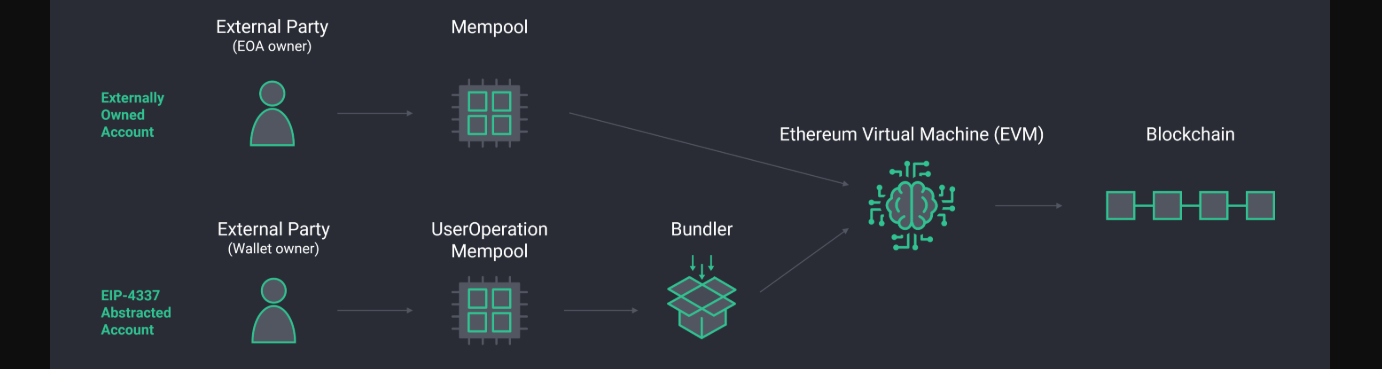
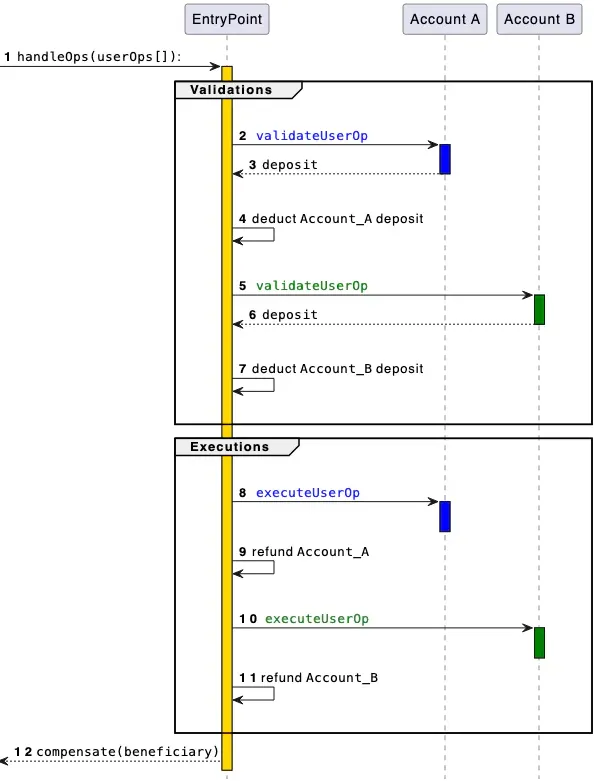
در سال 2021، استاندارد ERC-4337 پیشنهاد شد و در مارس 2023 روی شبکه اصلی راهاندازی گردید و استانداردی را فراهم کرد که انتزاع حساب را با استفاده از پروتکل اتریوم اما بدون نیاز به هیچ تغییری در پروتکل یا زنجیره ممکن ساخت. پروتکل جدید نه تنها نوع تراکنش جدیدی به نام UserOperation اضافه میکند، بلکه یک ممپول جدید نیز اضافه میکند که این عملیات قبل از پردازش در آنجا میمانند و دو نوع بازیگر را معرفی میکند: باندلرها (Bundlers) که UserOperationها را از طرف کاربر جمعآوری و ارسال میکنند، و پیمستترها (Paymasters) که میتوانند گاز را اسپانسر شوند تا کاربران مجبور به نگهداری توکن بومی شبکه نباشند. دیگر یک حساب صرفاً نشاندهنده یک جفتکلید نیست — بلکه یک قرارداد هوشمند با منطق اعتبارسنجی قابل برنامهریزی است.
آنچه این قابلیت به همراه میآورد قابل توجه است. به عنوان مثال، یک حساب هوشمند میتواند یک برداشت بزرگ را با دو امضا از سه امضا مجاز کند. همچنین میتواند نگهبانان بازیابی تعیین کند — افراد مورد اعتمادی که مشخص میشوند، یا کیف پولهای دیگری که میتوانند همه با هم برای امضای چرخش کلید در صورت گم شدن کلید امضای اصلی استفاده شوند. این سیستم همچنین از کلیدهای عبور (passkeys)، احراز هویت بیومتریک (یا ورود بر پایه ایمیل برای کسانی از شما که فناوریگریز هستند) پشتیبانی میکند، سقف هزینهکرد تعیین میکند و گاز را با USDT پرداخت میکند، بدون نیاز به اینکه کاربر ETH نگه دارد. این دقیقاً همان رویکردی بود که Coinbase هنگام راهاندازی Smart Wallet خود در هشت شبکه اصلی استفاده کرد؛ بدون عبارتهای بازیابی یا با احراز هویت مبتنی بر کلید عبور: کیف پولی که در چند ثانیه از هر برنامهای ساخته میشود.
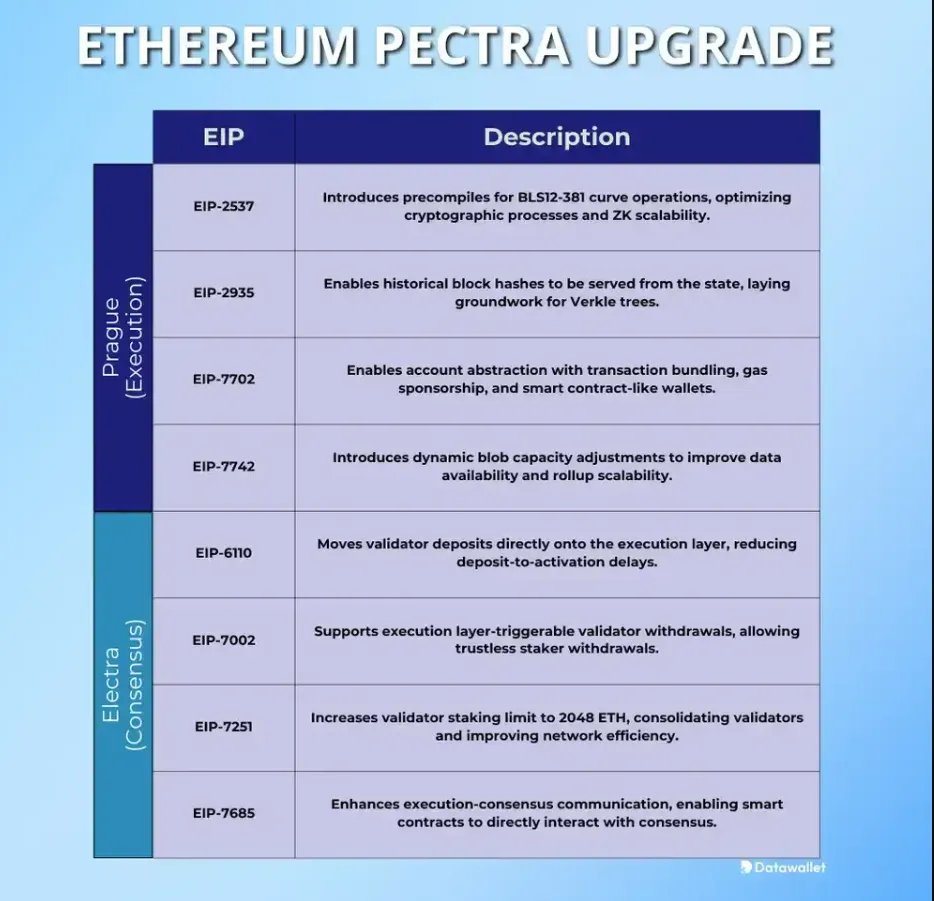
این امر منجر به این شد که ارتقای Pectra اتریوم در مه 2025 شامل EIP-7702 شود و این رویکرد را فراتر ببرد. به جای اینکه از کاربران خواسته شود به یک کیف پول قرارداد هوشمند جدید ارتقا دهند، به یک EOA موجود امکان میدهد به طور موقت منطق حساب خود را برای طول مدت اجرای یک تراکنش واحد تفویض کند: این باید بدان معنا باشد که یک کاربر MetaMask میتواند از ویژگیهای کیف پول هوشمند — تراکنشهای دستهای، بدون گاز، کلیدهای نشست – بدون رها کردن آدرس خود یا انتقال وجوه به یک حساب جدید استفاده کند.
هیچیک از اینها رایگان به دست نمیآید. همه اینها به پیچیدگی برمیگردد و با پیچیدگی، سطوح حمله جدیدی پدید میآید.
بزرگترین مصالحه غیرفنی، از دست رفتن ناشناسبودن واقعی است. یک EOA صرفاً یک رشته طولانی از مقادیر کاراکترهای هگزادسیمال است که توسط کلید خصوصی آن نمایش داده میشود. حساب هوشمند معمولاً باید به چیزی منحصربهفردتر نیز متصل شود — (معمولاً) ایمیل برای بازیابی، شماره تلفن برای احراز هویت، مجموعهای از کیف پولهای نگهبان که آنها نیز با هویتها مرتبط هستند. Coinbase: یک «Smart Wallet» که بر کلیدهای عبور متصل به سیستم احراز هویت بیومتریک دستگاه شخص متکی است، و حساب را به سختافزار تحت مالکیت او پیوند میدهد. یا Argent در Starknet، که آن را گسترش میدهد و امکان بازیابی از طریق ایمیل و تلفن را فراهم میکند اما محدودیتهای انتقال روزانه را اعمال مینماید (و برای مقادیر بالاتر، تأیید کلید نگهبان را الزامی میکند) — شبیه به یک حساب بانکی با برخی از همان خطرات حفظ حریم خصوصی.
و مسئله نگهبانان نیز خود یک چالش است. در بازیابی اجتماعی، افراد (یا نهادهای شخص ثالث) که فرد به آنها اعتماد دارد ممکن است تعیین شوند تا در صورتی که او در یک دوره زمانی دسترسی خود را از دست داد، چرخش کلید را امضا کنند. این سازوکار بازیابی متکی به رفتار صحیح آن نگهبانان است، بنابراین اگر آنها به خطر بیفتند (مثلاً هک شوند)، مجبور شوند آفلاین بمانند، یا در صورت نیاز همکاری نکنند، این سازوکار شکست میخورد. یک مهاجم پیشرفته که از موجودیهای رمزارزی کلان شما مطلع است، ممکن است نگهبانانی را که تعیین کردهاید بیشتر از خودِ کلید امضایتان هدف قرار دهد.
چشمانداز: چه کسی از چه چیزی و چرا استفاده میکند
هنگام مقایسه پذیرش در دنیای واقعی، میبینیم که این مدلها چقدر متفاوت برای پایگاههای کاربران مربوطه خود جذاب هستند — و نگاهی به برخی از پروژهها این تمایز را برجسته میکند.
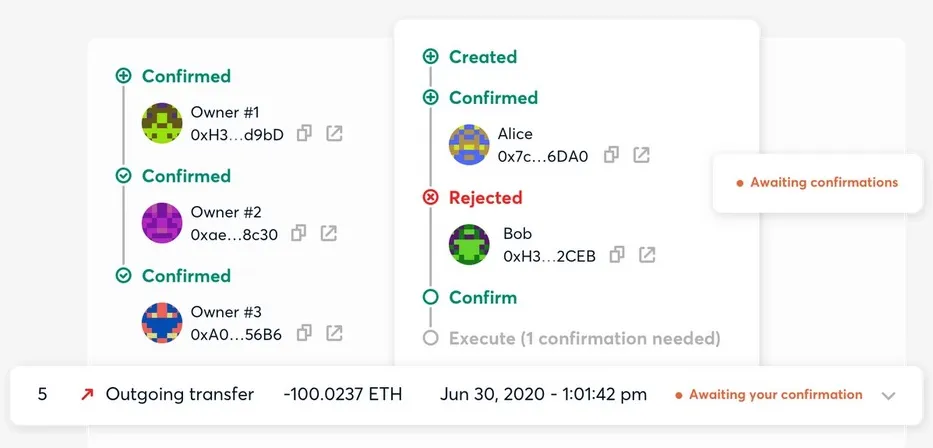
کیف پول Safe، که پیشتر Gnosis Safe نامیده میشد، کیف پول هوشمند چندامضایی منتخب برای خزانهداریهای بزرگ نهادی و تیمی است. این کیف پول قبل از اینکه هر تراکنشی رخ دهد، به آستانه مشخصی از امضاهای ثبتشده — برای مثال، سه امضا از پنج امضا — نیاز دارد و بنابراین میتواند در برابر افشای یک کلید واحد مقاومت کند. Safe اگریگیتوری است که بیشترین TVL کیف پول هوشمند درونزنجیرهای را در اکوسیستم دارد. فناوری Safe به عنوان لایه حساب زیربنایی برای World App از Worldcoin عمل میکند، که هویت و پرداخت را برای دهها میلیون کاربر در سراسر جهان مدیریت میکند. هر دو به دلیل امنیت چندامضایی و سابقه حسابرسی گسترده در مدیریت سکهها، به زیرساخت مبتنی بر Safe برای مدیریت داراییهای توکنایزشده روی آوردهاند.
کیف پول Argent که به طور بومی روی Starknet اجرا میشود (جایی که همه حسابها به طور پیشفرض قرارداد هوشمند هستند)، دارای محدودیتهای انتقال روزانه داخلی، بازیابی اجتماعی مبتنی بر نگهبان و ورود با ایمیل یا تلفن است — که مسلماً نزدیکترین تجربه به حساب بانکی در رمزارزهای با حضانتشخصی به شمار میرود. Argent کاربرانی را جذب میکند که خواهان حضانتشخصی واقعی داراییهای خود هستند اما با مدیریت عبارت بازیابی راحت نیستند. برخلاف آستانه چندامضایی Safe، ضمانت امنیتی نمیتواند توسط Argent بازتولید شود: به جای جلوگیری از چرخش کلید با یک حمله مرد میانی با استفاده از شناسه هکر برای هر مالک (به عنوان مثال، Safe از قراردادهای هوشمند خود برای ایجاد آستانهها استفاده میکند)، این کیف پول صرفاً از طریق سیستم نگهبان خود اجازه نقد کردن غیرمجاز کلیدهای خصوصی را نمیدهد، و اگر کسی تلاش کند خارج از این چارچوب عمل کند، با اقدام دارای قفل زمانی مواجه میشود که امکان به چالش کشیدن و رد صلاحیت هر فرد فاقد اختیار را قبل از اجرای هرگونه اقدام مخرب علیه خروجیهایش فراهم میسازد.
کیف پول Coinbase Smart Wallet مشکل ورود کاربران را مستقیماً حل میکند. در اینجا هیچ عبارت بازیابی وجود ندارد، ایجاد یک حساب از طریق کلیدهای عبور چند ثانیه طول میکشد. با کارکرد روی Base، اتریوم و سایر زنجیرههای EVM — و وجود قابلیت اسپانسر کردن گاز کاربر — کاربری که با هر dapp ساختهشده روی زیرساخت Coinbase تعامل دارد، ممکن است هرگز کارمزد گازی را به چشم نبیند. بیش از 40 میلیون حساب هوشمند در سراسر اکوسیستم ERC-4337 ایجاد شده و بیش از 100 میلیون UserOperation پردازش شده است.
کیف پول MetaMask همچنان بر فضای کیف پولهای اتریوم مسلط است، اما در درجه اول به عنوان یک کیف پول EOA (حساب با مالکیت خارجی) کار میکند. پایگاه کاربری آن بسیار بزرگ و نسبتاً قدیمی است — انتقال همه کاربران به یک مدل حساب هوشمند جدید نیازمند مهاجرت وجوه، تغییرات رابط کاربری و آموزش کاربران در سطحی است که هرگز نمیتواند یکشبه انجام شود. معرفی MetaMask Smart Account در سال 2025 با EIP-7702 یک راهکار میانه عملگرایانه است: EOAهایی که سپردههای متناظری در برخی تراکنشها دارند، میتوانند بدون نیاز به جابجایی وجوه یا تغییر آدرس خود، به ویژگیهای حساب هوشمند دسترسی داشته باشند.
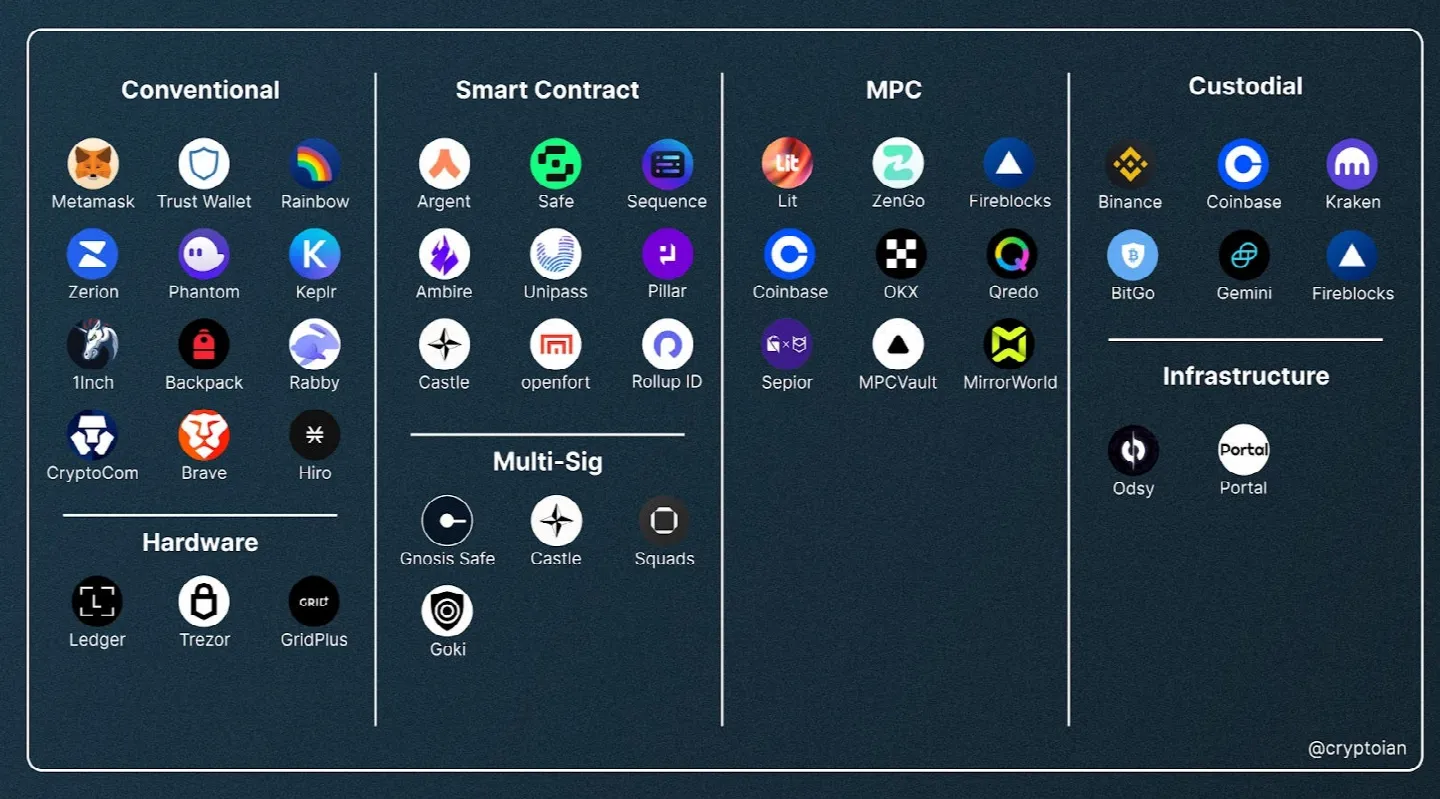
در مقابل، وضعیت TronLink و اکوسیستم گستردهتر TRON کمتر خوشبینانه است. از آنجا که کیف پولهای TronLink از نوع EOAهای استاندارد هستند، از مدلی پیروی میکنند که در آن هیچکس — حتی خود شما — نمیتواند با ترکیب عبارت بازیابی و کلید خصوصی آن را بازیابی کند، به همین دلیل است که آموزشهای آشنایی TronLink همیشه متذکر میشوند که از دست دادن دسترسی به کیف پول به دلیل عدم نگهداری امن عبارت بازیابی 100% غیرقابل برگشت است؛ هیچ پشتیبان و تضمینی وجود ندارد.
تاریخچه: خاستگاههای هر مدل
از نظر تاریخی، مدل EOA از زمان پیدایش خود بیتکوین وجود داشته است. زمانی که ساتوشی ناکاموتو وایتپیپر بیتکوین را در سال 2008 منتشر کرد، این مدل همیشه یک جفتکلید عمومی / خصوصی بود — هر کس کلید خصوصی را در اختیار داشت میتوانست وجوه را خرج کند. اتریوم نیز در زمان راهاندازی در سال 2015 از همین رویه پیروی کرد و EOA را به عنوان نوع اصلی حساب کاربری حفظ نمود.
محدودیتها بلافاصله برای توسعهدهندگان اتریوم آشکار شد. از اوایل سال 2015، ویتالیک بوترین و دیگران شروع به اشاره به مشکلات مختلف مدل تککلیدی کردند که باعث شکنندگی غیرضروری میشد و بحث درباره انتزاع حساب را آغاز نمودند. با وجود اینکه حسابهای پشت قراردادهای هوشمند اولیه، حسابهای با مالکیت خارجی (EOA) بودند، کیف پولهای چندامضایی مانند Gnosis Safe که در سال 2017 راهاندازی شد، از قبل کاربردهایی را برای این قابلیت با ملزم کردن چندین کلید برای امضای تراکنشها پیادهسازی کرده بودند. از آنجا که انتزاع حساب واقعی در سطح پروتکل نیازمند دستیابی به اجماع بر سر تغییرات در پردازش اصلی تراکنشها خواهد بود، استانداردسازی آن دشوار از آب درآمد.
استاندارد ERC-4337 که از دل تاریخچهای طولانی از پیشنهادات ناموفق در سطح پروتکل متولد شد، یک پیادهسازی کاربردی در لایه کاربرد ارائه میدهد. به جای تغییر پردازش تراکنشهای اتریوم، این استاندارد یک زیرساخت پوششی را روی یک ممپول جداگانه نگهداریشده، یک قرارداد EntryPoint با مالکیت مشترک، و معماری Bundler و Paymaster ساخت — که حسابهای هوشمند را بدون هاردفورکهای مناقشهبرانگیز امکانپذیر میکند. این استاندارد در سال 2021 توسط ویتالیک بوترین، یوآو ویس (Yoav Weiss)، درور تیروش (Dror Tirosh)، شحاف ناکسون (Shahaf Nacson)، الکس فورشتات (Alex Forshtat)، کریستوف گازسو (Kristof Gazso) و تجادن هس (Tjaden Hess) تدوین شد. در مارس 2023، با استقرار روی شبکه اصلی دنبال شد.
آسیبپذیریها — جرایم خاصی که از آنها سوءاستفاده میکنند
از هر دو مدل در عمل سوءاستفاده میشود و هر کدام سطح حمله خاص خود را دارند.
در EOAها، حمله ساده است: کلید خصوصی را به دست آورید ← مالک کیف پول شوید. فیشینگ روش غالب است — صفحات جعلی کیف پول، افزونههای مخرب مرورگر، عوامل پشتیبانی دروغین که درخواست «تأیید» عبارت بازیابی شما را دارند، یا دعوتنامههای ایردراپ ساختگی. بدافزارها رویکرد نامحسوستری دارند: نرمافزارهای سرقت اطلاعات کاربری به سادگی سیستم فایل دستگاه آلوده را برای عبارات بازیابی ذخیرهشده محلی جستجو میکنند و قبل از اینکه کاربر اصلاً متوجه ماجرا شود، کیف پول را خالی میکنند. یک کمپین مستندشده، یک بدافزار سرقت اطلاعات را از طریق یک لینک سرمایهگذاری جعلی منتشر کرد، عبارات بازیابی و پشتیبانهای احراز هویت دوعاملی را استخراج کرد و بیش از $432k را از دهها قربانی به سرقت برد، پیش از آنکه با کمک مجریان قانون و صرافیها بخشی از آنها بازیابی شود.
مقیاس این سرقتها قابل توجه است. طبق گزارش CertiK، به خطر افتادن کیف پولها منجر به از دست رفتن $1.71 billion دارایی به سرقت رفته در 34 پرونده مجزا تنها در نیمه اول سال 2025 شد. فوریه 2025: رخنه Bybit، که اکنون بزرگترین سرقت رمزارزی تاریخ با $1.4 billion اتریوم سرقتشده از طریق افشای کلید خصوصی توسط گروه لازاروس کره شمالی است. فیشینگ نیز در همان بازه زمانی $410 million دیگر از 132 حادثه جداگانه به بار آورد. کل سرقتهای رمزارزی برای کل سال 2025 بالاتر از $4 billion بود.
کیف پولهای انتزاع حساب سطح حمله خاص خود را دارند. پیمستر (paymaster) — که کارمزد گاز را برای کاربران پرداخت میکند — یک بردار حمله به ویژه سودآور است. یک حمله تخلیه پیمستر حجم زیادی از UserOperationهای معتبر اما کمارزش را برای اجرا ارسال میکند، که در نهایت ذخیره ETH پیمستر را بدون انجام فعالیتهای واقعی مصرف میکند. این بدان معناست که مهاجمان میتوانند کمتر از هزینه گاز متحملشده پرداخت کنند، زیرا میان مراحل اعتبارسنجی و اجرای یک UserOperation که همگی پس از اجرای یک عملیات رخ میدهند، اختلاف میافتد. حملات بازپخش امضا (Signature replay attacks) از پیادهسازیهای حسابهای هوشمندی سوءاستفاده میکنند که پیام امضاشده را به درستی به یک Chain ID خاص متصل نمیکنند و اجازه میدهند یک امضای معتبر در شبکه دیگری مجدداً استفاده شود.
در مقالهای که در مارس 2026 منتشر شد، Trail of Bits تحلیل خود را در کنار شش الگوی آسیبپذیری مکرر از حسابرسیهای متعدد حساب هوشمند ERC-4337 مستند کرد که اتصال امضا و حملات تورم گاز را پوشش میداد؛ حملاتی که در آنها پارامترهای گاز دستکاریشده، ETH را از حسابها تخلیه میکردند. آوریل 2026: زیان $12 million به دلیل سوءاستفاده از آسیبپذیریهای ورود مجدد (reentrancy) در قراردادهای پیمستر در چندین پروتکل DeFi. پیشزمینه دقیقتر: این حمله از این واقعیت استفاده کرد که با توجه به خواندن حالت اولیه پیمستر و بهروزرسانی وضعیت آن (دستهای از آسیبپذیریها که افرادی با تجربه سنتی امنیت قرارداد هوشمند ممکن است آن را تشخیص دهند)، جریان اجرای ERC-4337 یک پنجره زمانی مناسب برای رخنه دارد.
هیچیک از این دو مدل خطر را از بین نمیبرند. و هر دو، ریسک را به جاهای مختلفی منتقل میکنند. یک EOA همه چیز را روی توانایی کاربر واحد در ایمن نگه داشتن یک رشته کلمات شرط میبندد. یک حساب هوشمند ریسک را بین کیفیت کد، امنیت نگهبانان، ارائهدهنده زیرساخت و امنیت عملیاتی باندلرها و پیمسترها پخش میکند.
هر دو رویکرد کارآمد هستند. هر کدام نیازمند درک درست است
در مقیاس کلان، مدل EOA به شدت اعتبارسنجی شده است. این مدل تریلیونها دلار را از طریق بیتکوین و اتریوم در طول بیش از یک دهه مدیریت کرده است. ویژگیهای امنیتی آن به خوبی درک شده، سطح حمله آن به خوبی ترسیم شده و نقطه شکست واحد آن — یعنی از دست رفتن کلید خصوصی — تا زمانی که به درستی انجام شود، کاملاً در کنترل کاربر است. بیشتر افراد میتوانند با کیف پولهای سختافزاری، نسخههای پشتیبان آفلاین چندگانه در مکانهای فیزیکی مختلف، و یک انضباط عملیاتی سختگیرانه در خصوص افشا نشدن عبارت بازیابی، به محافظت کافی دست یابند.
انتزاع حساب مشکلی واقعی را حل میکند، چرا که مدل EOA نمیتواند در مقیاس عمومی مورد پذیرش قرار گیرد. اکثر افرادی که به ایمیلهای بازیابی رمز عبور و تماسهای تأیید حساب بانکی عادت دارند، نمیتوانند عبارات بازیابی را به طور مطمئن مدیریت کنند — و هزینه این شکست، از دست رفتن کامل دارایی است. حسابهای هوشمند مکانیسمهای بازیابی و ساختارهای مجوزی انعطافپذیری را ارائه میدهند که رمزارزها را به روی میلیونها نفری که با آن بزرگ نشدهاند باز میکند. بهای این مصالحه، پیچیدگیها، وابستگی به زیرساخت عمدتاً حول مهارتهای توسعه نرمافزار، و دسته کاملاً جدیدی از آسیبپذیریهای فنی است که تا به امروز تنها بخشی از آنها شناخته شده است.
نکته مهم این است که هیچیک از این دو مدل ذاتاً برای همه اهداف بهتر یا بدتر نیست، و نباید هیچ پلتفرمی انگیزهای داشته باشد که شما را در جریان تمام و کمال محدودیتهایش بگذارد. این پروژههایی که روی حسابهای هوشمند ساخته شدهاند، قرار نیست از قبل اعلام کنند که سطوح حمله جدید هم برای پیمسترها و هم برای باندلرهای آنها هنوز توسط متخصصان امنیتی در حال حسابرسی است.
اگر شما یک کاربر TRON هستید که به دنبال سرعت یک اکوسیستم کاملاً توسعهیافته میگردید اما نمیتوانید در هر تراکنش TRX بسوزانید، Netts اینجاست تا این مشکل را حل کند. ما اجاره Energy را ارائه میدهیم که راهحلی نوآورانه و منطقی برای عملیات روزمره میسازد — کمترین قیمت ارائهدهندگان TRON Energy که از طریق یک رابط کاربری واحد تجمیع شدهاند، با چنان قیمت پایینی برای TRON Energy که واقعاً در هر تراکنش تأثیرگذار است.