Abstração de Contas vs. EOAs: Por Que Você Deve Se Importar
Perdeu o cartão? Ligue para o banco. Perdeu sua chave privada? Foi-se para sempre. A abstração de contas preenche essa lacuna — com concessões e novas superfícies de ataque.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
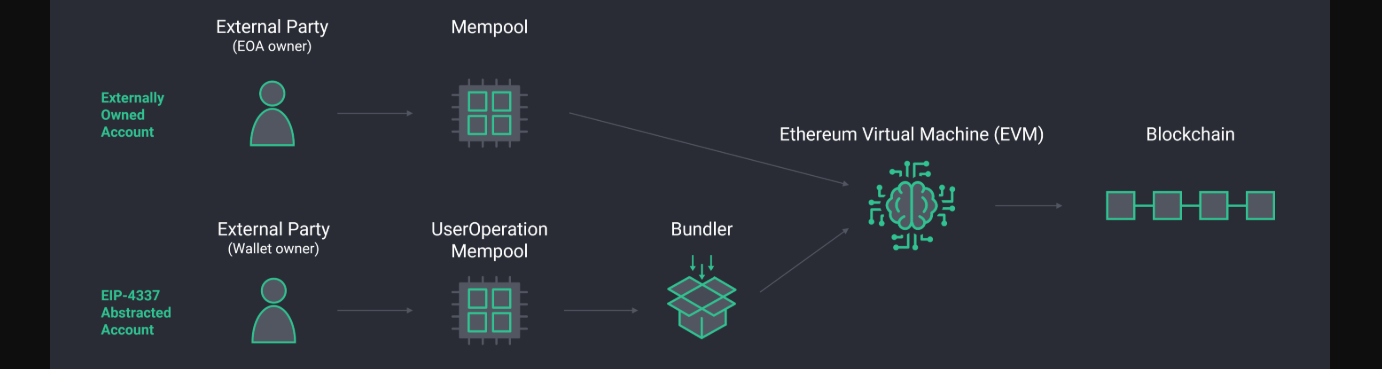
Conteúdo
- O Funcionamento Interno das EOAs e Por Que a Seed Phrase É Crítica
- As Limitações Inerentes do Gerenciamento de Chaves Públicas na Abstração de Contas
- O Cenário: Quem Usa o Quê e Por Quê
- História: As Origens de Cada Modelo
- Vulnerabilidades — Os Crimes Específicos Que as Exploram
- Cada Abordagem É Viável. Cada Uma Exige Compreensão
Agora imagine um personagem que viveu sua jornada no mundo financeiro passando por todos os seus estágios e métodos dentro do sistema bancário tradicional. Ele faz tudo por um aplicativo móvel e nunca se perguntou o que acontece quando as coisas dão errado, porque sempre que aconteceu, a resposta já estava na ponta da língua: algo deu errado, ligue para o banco. Perdeu o cartão durante uma viagem? Um novo é entregue no hotel. Esqueceu seu PIN? Uma chamada de verificação e um novo PIN, tudo resolvido em minutos. O registro é recuperável, porque o banco, que é o guardião do registro, o controla.
Você introduz essa pessoa ao universo cripto, entrega a ela uma carteira de autocustódia e é aí que a lógica se desfaz. Não há número de telefone para ligar. Não há guardião. Para uma Conta Externamente Controlada (Externally Owned Account ou EOA) comum, a carteira é controlada por uma chave privada criptográfica que você pode considerar, em certo sentido, representada por uma seed phrase — normalmente doze ou vinte e quatro palavras criadas no momento em que a carteira é instanciada. Se essas palavras forem perdidas, destruídas ou simplesmente esquecidas, os fundos desaparecem. Não ficam bloqueados. Irrecuperáveis por meio de um ticket de suporte. Perdidos permanentemente. Não há canais de escalonamento porque não existe uma estrutura estabelecida para isso. A chave é a conta. A conta é a chave.
Não, esse não é um cenário fantasioso. É a realidade fundamental de como a maioria das carteiras cripto de autocustódia funciona, e é o desafio que a abstração de contas foi criada para solucionar — ao custo de introduzir uma nova classe de riscos que qualquer usuário informado deve ser capaz de compreender.
O Funcionamento Interno das EOAs e Por Que a Seed Phrase É Crítica
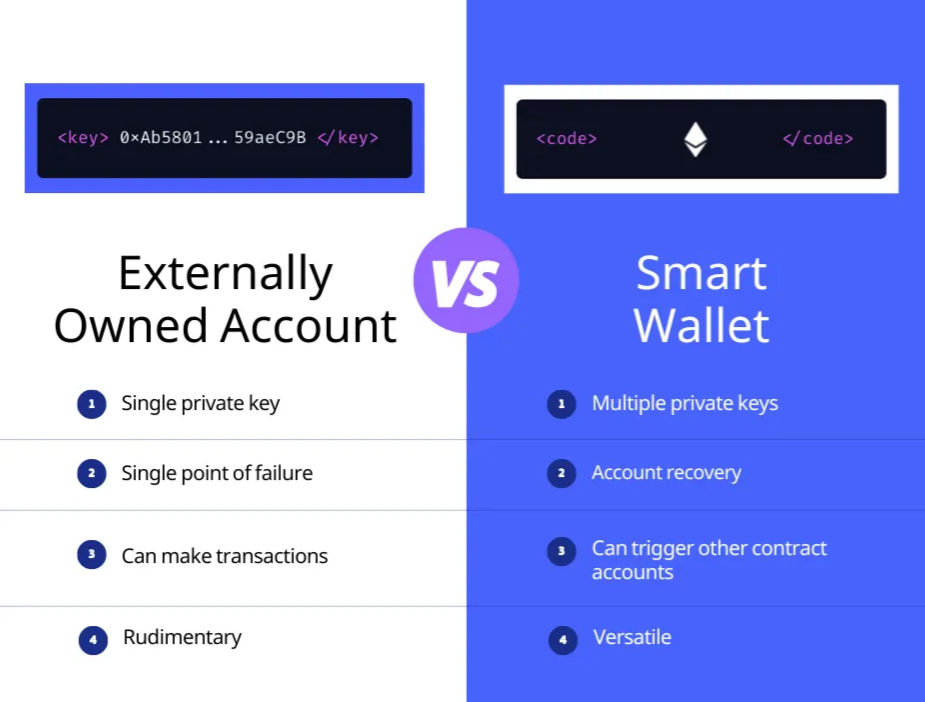
Agora, se pensarmos no que é a forma mais básica de uma conta cripto, seria uma Conta Externamente Controlada (EOA). Uma chave privada deriva em uma chave pública e esta é submetida a hash para criar um endereço de carteira. A chave privada é a conta, e quem a possuir detém a capacidade de operar essa conta. Sem autenticação multifator, sem método de recuperação, nenhum protocolo possui um sistema de backup integrado. O software usado pela própria carteira gerencia a chave para você e exibe uma interface acessível por cima, mas a estrutura básica sempre será você sendo o proprietário desse nível de conta.
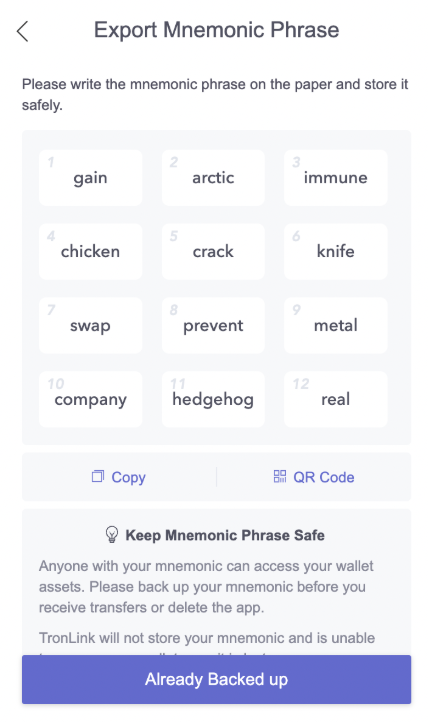
Isso fica explícito durante a integração na principal carteira da rede TRON, a TronLink. Ao gerar uma nova carteira, o aplicativo gera uma seed phrase de doze palavras e exige imediatamente que o usuário a anote, verifique e salve em algum lugar seguro. Os alertas não são discretos — se essa palavra for perdida, a TronLink não poderá ajudá-lo a recuperar seu acesso. Não há número de atendimento ao cliente para ligar, nenhum formulário de recuperação de conta para preencher e nenhum escalonamento técnico que restaurará uma carteira após a perda da seed phrase. Isso não ocorre por causa de uma limitação pontual da TronLink como aplicativo — na verdade, é o design do modelo de contas da TRON, que novamente, de forma semelhante ao Ethereum, usa contas de controle externo, mantendo o controle total do dinheiro unicamente por meio da posse da chave privada.
É uma frase mnemônica que serve como a chave-mestra para a sua Chave Privada, projetada para ser um pouco mais amigável para humanos do que uma sequência arbitrária de dados criptográficos. "Um pouco mais fácil de memorizar" não significa "difícil de perder", e a história das perdas em cripto está repleta de exemplos onde essa separação falhou — frases anotadas em post-its jogadas em latas de lixo, capturas de tela salvas em armazenamento na nuvem que foram hackeadas mais tarde, hardware wallets queimadas em incêndios domésticos (sem backup). A Chainalysis calculou que entre 17% e 23% de todo o Bitcoin minerado foi permanentemente perdido — a maior parte devido a chaves perdidas, e não a roubos. Esse número não está diminuindo.
A segurança da EOA é tão poderosa quanto intransigente. Nenhuma transação pode ser revertida por terceiros ou concedida para recuperação. É essa imutabilidade que torna a blockchain uma camada de liquidação confiável. No entanto, isso também significa que cada usuário de uma carteira padrão de autocustódia está a uma palavra esquecida, uma falha de hardware e um ataque de phishing bem-sucedido de distância da perda completa e irreversível.
As Limitações Inerentes do Gerenciamento de Chaves Públicas na Abstração de Contas
A abstração de contas é uma família de atualizações que substitui o modelo rígido de chave privada por uma lógica de conta programável. Uma conta passa a ser um contrato inteligente capaz de implementar regras personalizadas sobre quem pode aprovar transações, como funciona a recuperação, quais condições devem ser atendidas antes que os fundos sejam movimentados e até mesmo quem paga pelo gas.
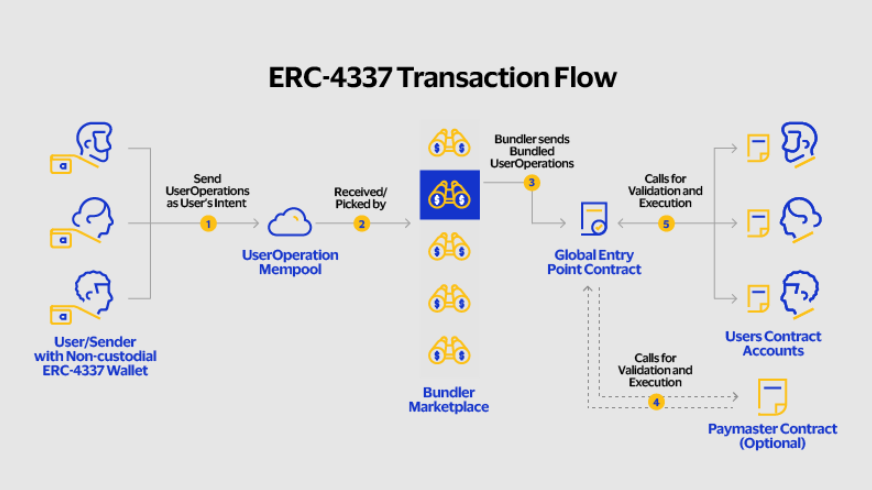
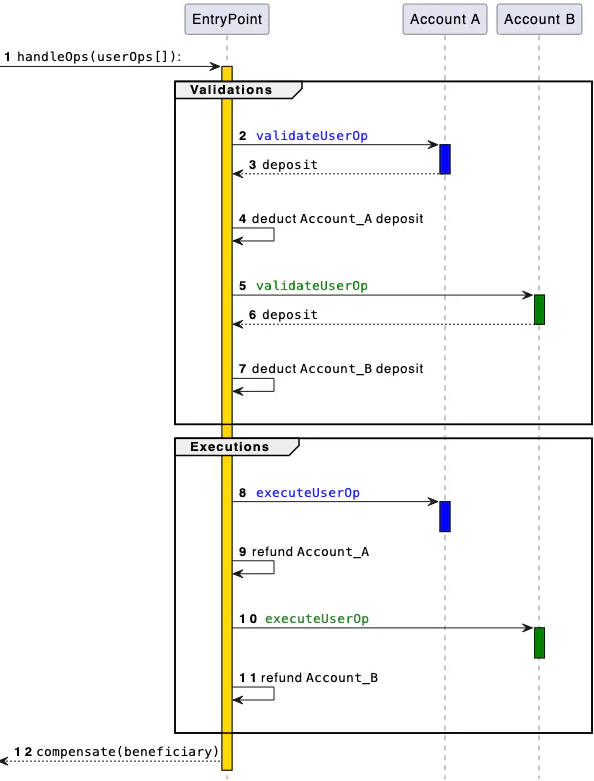
Em 2021, o ERC-4337 foi proposto e, em março de 2023, foi lançado na mainnet, fornecendo um padrão que habilitou a abstração de contas usando o protocolo Ethereum, mas sem exigir nenhuma alteração no protocolo ou na cadeia. O novo protocolo adiciona um novo tipo de transação chamado UserOperation, além de uma nova mempool onde essas operações aguardam antes do processamento, e introduz dois tipos de participantes: Bundlers, que coletam e enviam UserOperations em nome do usuário, e Paymasters, que podem patrocinar o gas para que os usuários não precisem possuir o token nativo. A conta deixa de ser apenas um par de chaves — ela se torna um contrato inteligente com lógica de validação programável.
O que isso viabiliza é substancial. Por exemplo, uma smart account pode autorizar um saque de grande porte com duas de três assinaturas. Ela também pode definir guardiões de recuperação — pessoas confiáveis ou outras carteiras que podem ser usadas em conjunto para assinar uma rotação de chaves caso a chave de assinatura original seja perdida. Ela também suporta passkeys, autenticação biométrica (ou login por e-mail para os mais tradicionais), impõe limites de gastos e paga o gas em USDT, sem exigir que o usuário detenha eth. Essa foi exatamente a abordagem que a Coinbase utilizou ao lançar sua Smart Wallet em oito redes principais, sem seed phrases e com autenticação baseada em passkeys: uma carteira criada em segundos a partir de qualquer aplicativo.
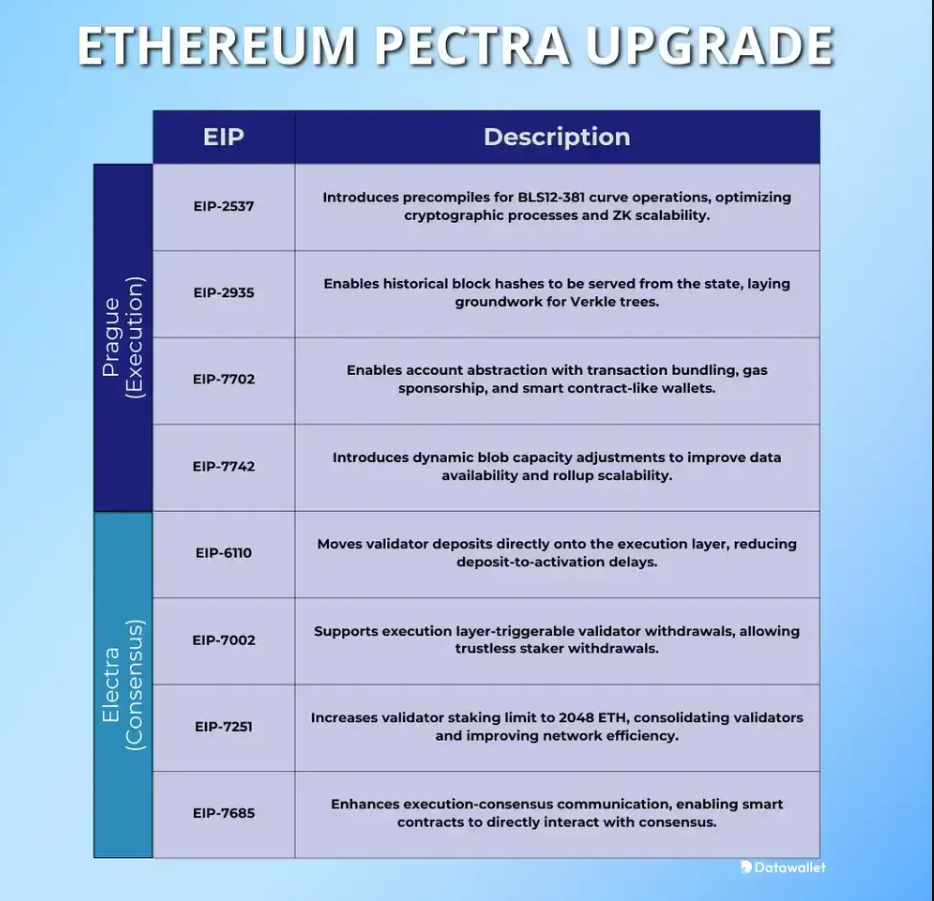
Isso leva a atualização Pectra do Ethereum, em maio de 2025, a incluir a EIP-7702, expandindo ainda mais essa abordagem. Em vez de exigir que os usuários migrem para uma nova carteira de contrato inteligente, ela permite que uma EOA existente delegue temporariamente a lógica de sua conta pela duração da execução de uma única transação: isso significa que um usuário da MetaMask poderia utilizar recursos de smart wallet — transações em lote, sem gas, session keys — sem abrir mão do seu endereço ou mover fundos para uma nova conta.
Nada disso vem de graça. Isso se resume à complexidade, e com a complexidade surge uma nova superfície de ataque.
O maior trade-off não técnico é a perda do verdadeiro anonimato. Sendo uma EOA apenas uma longa sequência de valores de caracteres hexadecimais representados por sua chave privada, as smart accounts geralmente precisam estar vinculadas a algo mais exclusivo — (geralmente) e-mail para recuperação, número de telefone para autenticação, um conjunto de carteiras de guardiões que também estão associadas a identidades. Coinbase: uma "Smart Wallet" que depende de passkeys associadas ao sistema de autenticação biométrica do dispositivo de uma pessoa, vinculando uma conta ao hardware de sua propriedade. Ou a Argent no Starknet, que amplia isso, permitindo a recuperação via e-mail e telefone, mas impondo limites diários de transferência (e aprovação de chaves de guardiões acima deles) — semelhante a uma conta bancária, com alguns dos mesmos riscos de privacidade.
E o problema dos guardiões também é real. Na recuperação social, pessoas (ou instituições terceirizadas) de confiança de alguém podem ser designadas para autorizar uma rotação de chave caso o acesso seja perdido ao longo de determinado período. Esse mecanismo de recuperação depende de esses guardiões agirem corretamente; portanto, se forem comprometidos (ou seja, hackeados), coagidos a permanecer offline ou simplesmente não colaborarem quando necessário, ele falha. Um invasor sofisticado que tenha conhecimento dos seus vultosos saldos em cripto pode ter como alvo os guardiões que você designou, e não a sua chave de assinatura em si.
O Cenário: Quem Usa o Quê e Por Quê
Ao comparar a adoção no mundo real, vemos o quanto esses modelos atraem de forma distinta suas respectivas bases de usuários — e analisar alguns dos projetos destaca essa diferença.
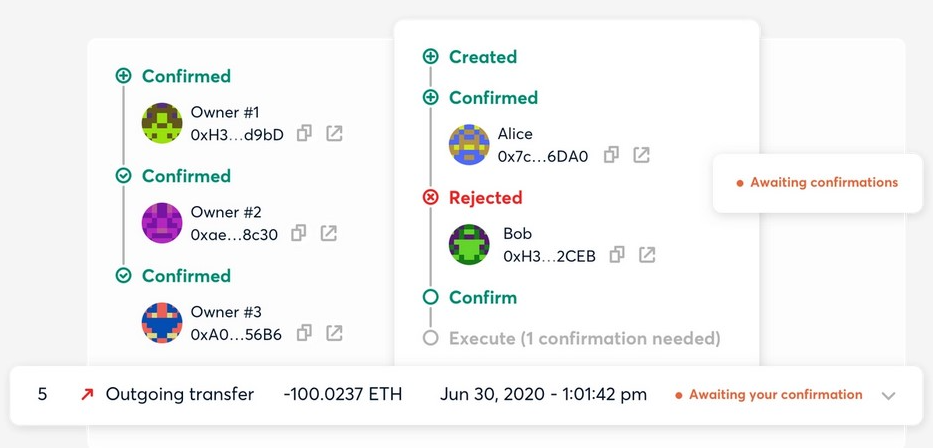
A Safe, anteriormente chamada de Gnosis Safe, é a smart wallet com múltiplas assinaturas preferida para grandes tesourarias institucionais e de equipes. Ela exige um limite definido de assinaturas firmadas — três de cinco, por exemplo — antes que qualquer transação ocorra, suportando assim o comprometimento de uma única chave. A Safe é o agregador com o maior TVL em smart wallets on-chain do ecossistema. A tecnologia da Safe serve como a camada de contas subjacente para o World App da Worldcoin, que processa identidade e pagamentos para dezenas de milhões de usuários em todo o mundo. Ambas recorreram à infraestrutura baseada na Safe para a gestão de ativos tokenizados, atraídas por sua segurança multi-assinatura e amplo histórico de auditoria no manuseio de moedas.
A Argent, executada nativamente na Starknet (onde todas as contas são contratos inteligentes por padrão), possui limites diários de transferência integrados, recuperação social baseada em guardiões e login por e-mail ou telefone — sem dúvida a experiência mais próxima de uma conta bancária que temos na autocustódia cripto. A Argent atrai usuários que buscam a verdadeira autocustódia de seus ativos, mas não se sentem confortáveis gerenciando uma seed phrase. Diferente do limite de multi-assinatura da Safe, a garantia de segurança não pode ser replicada pela Argent: em vez de impedir a rotação de chaves com um ataque man-in-the-middle usando um ID de hacker para cada proprietário (ou seja, a Safe usa seus próprios smart contracts para ajudar a criar limites), ela simplesmente impede qualquer liquidação não autorizada de chaves privadas por meio de seu sistema de guardiões; se alguém tentar agir fora das regras, enfrentará ações com bloqueio temporal, com a possibilidade de contestar qualquer pessoa sem autorização antes da execução de atos maliciosos contra seus ativos.
A Coinbase Smart Wallet resolve o problema de integração de forma direta. Não há seed phrase aqui; a criação de uma conta leva segundos por meio de passkeys. Operando na Base, Ethereum e outras cadeias EVM — com capacidade de patrocínio de gas para o usuário já integrada —, o usuário que interage com qualquer dapp construído na infraestrutura da Coinbase pode nunca ter que pagar uma taxa de gas. Mais de 40 milhões de smart accounts foram criadas em todo o ecossistema ERC-4337, com mais de 100 milhões de UserOperations processadas.
A MetaMask continua a dominar o espaço de carteiras Ethereum, mas funciona primariamente como uma carteira EOA (Externally-Owned Account). Sua base de usuários é gigantesca e bastante consolidada — migrar todos para um novo modelo de smart account exigiria transferências de fundos, mudanças de interface e educação de usuários em um nível inviável de ser realizado da noite para o dia. A MetaMask Smart Account, que introduz isso em 2025 com a EIP-7702, é o meio-termo pragmático: EOAs que têm depósitos correspondentes em certas transações podem acessar recursos de smart account sem ter que transferir seus fundos ou alterar seu endereço.
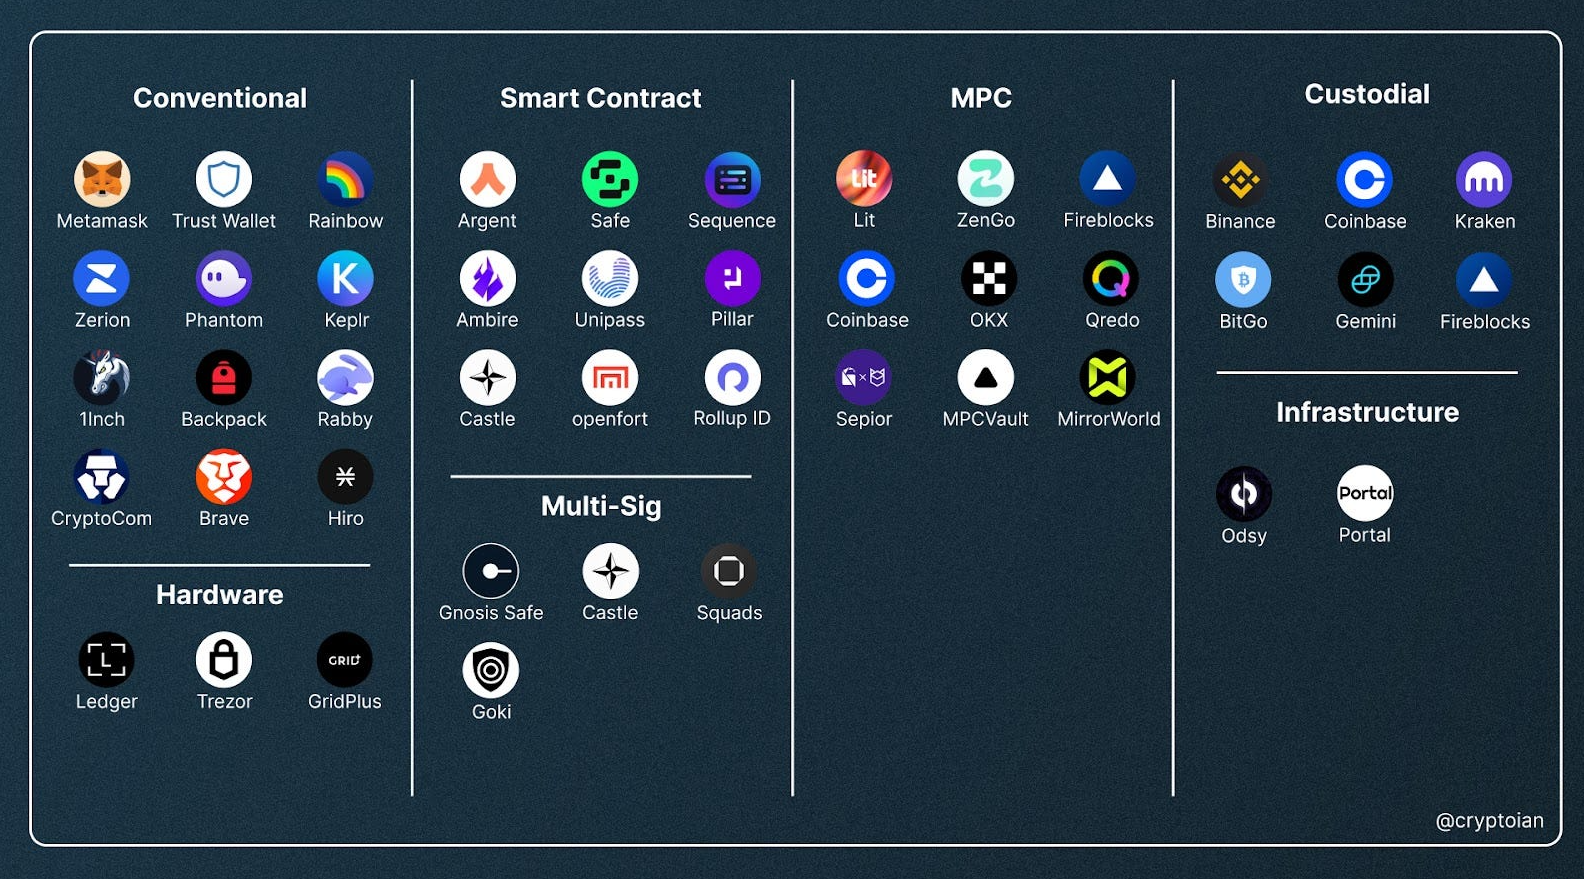
Em contrapartida, o caso da TronLink e do ecossistema TRON mais amplo é menos favorável. Como as carteiras TronLink são EOAs padrão, elas seguem o modelo em que ninguém — nem mesmo você — pode recuperá-las sem a combinação de seed phrase e chave privada. É por isso que o processo de integração da TronLink sempre adverte que perder o acesso à sua carteira por não manter sua seed phrase segura é 100% irreversível; não há rede de proteção.
História: As Origens de Cada Modelo
Historicamente, o modelo EOA existe desde o próprio Bitcoin. Quando Satoshi Nakamoto publicou o whitepaper do Bitcoin em 2008, o formato sempre foi um par de chaves pública / privada — quem detivesse a chave privada poderia gastar os fundos. O Ethereum seguiu o mesmo caminho em seu lançamento em 2015, mantendo a EOA como o tipo básico de conta de usuário.
As limitações ficaram evidentes de imediato para os desenvolvedores do Ethereum. Já no início de 2015, Vitalik Buterin e outros começaram a apontar vários problemas com a fragilidade desnecessária causada pelo modelo de chave única e iniciaram as discussões sobre abstração de contas. Embora as contas por trás dos primeiros contratos inteligentes fossem contas externamente controladas (EOAs), carteiras multi-assinatura como a Gnosis Safe, lançada em 2017, já haviam implementado casos de uso para essa funcionalidade, exigindo múltiplas chaves para assinar transações. Como uma verdadeira abstração de contas no nível de protocolo exigiria consenso sobre mudanças no processamento central de transações, a padronização se mostrou complexa.
Nascido de um longo histórico de propostas de nível de protocolo malsucedidas, o ERC-4337 oferece uma implementação prática na camada de aplicação. Em vez de modificar o processamento de transações do Ethereum, ele construiu uma infraestrutura sobreposta em uma mempool mantida separadamente, com um contrato EntryPoint compartilhado e a arquitetura de Bundler e Paymaster — viabilizando smart accounts sem hard forks controversos. Formalizado em 2021 por Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso e Tjaden Hess. Em março de 2023, seguiu-se a implantação na mainnet.
Vulnerabilidades — Os Crimes Específicos Que as Exploram
Ambos os modelos são explorados na prática, cada um com sua própria superfície de ataque.
Com as EOAs, o ataque é simples: obtenha a chave privada → assuma o controle da carteira. O phishing é o principal vetor — páginas falsas de carteiras, extensões maliciosas para navegadores, agentes de suporte fraudulentos pedindo para "verificar" sua seed phrase ou convites falsos de airdrop. Malwares agem com mais discrição: softwares que roubam credenciais simplesmente varrem o sistema de arquivos da máquina comprometida em busca de seed phrases salvas localmente e esvaziam a carteira antes mesmo que o usuário perceba o ocorrido. Uma campanha documentada disseminou um ladrão de credenciais por meio de um link fraudulento de investimento, exportando seed phrases e backups de autenticação de dois fatores, drenando mais de $432k de dezenas de vítimas antes que fossem parcialmente recuperados com a assistência de autoridades policiais e corretoras.
A escala é significativa. De acordo com a CertiK, o comprometimento de carteiras resultou na perda de $1,71 bilhão em fundos roubados em 34 casos isolados somente no primeiro semestre de 2025. Fevereiro de 2025: a violação da Bybit, agora o maior roubo de cripto da história, com $1,4 bilhão em Ethereum subtraídos por meio de comprometimento de chaves privadas pelo grupo norte-coreano Lazarus. O phishing foi responsável por mais $410 milhões distribuídos em 132 incidentes individuais no mesmo período. O total de roubos no mercado cripto ao longo de todo o ano de 2025 superou os $4 bilhões.
As carteiras com abstração de contas possuem sua própria superfície de ataque. O paymaster — que paga as taxas de gas pelos usuários — é um vetor de ataque particularmente visado. Um ataque de esgotamento de paymaster envia um grande volume de UserOperations válidas, mas de baixo valor, para execução, o que consome o depósito de ETH do paymaster sem realizar atividades reais. Isso significa que os invasores podem pagar menos do que o custo de gas incorrido, já que os intervalos entre as fases de validação e execução de uma UserOperation ocorrem após a execução da operação. Ataques de repetição de assinatura (replay attacks) aproveitam implementações de smart account que não vinculam adequadamente a mensagem assinada a um chain ID específico, permitindo que uma assinatura válida seja reutilizada em outra rede.
Em um relatório divulgado em março de 2026, a Trail of Bits documentou sua análise com seis padrões recorrentes de vulnerabilidade identificados em múltiplas auditorias de smart accounts sob o ERC-4337, abrangendo vinculação de assinaturas e ataques de inflação de gas, nos quais parâmetros inflados de gas drenavam o ETH das contas. Abril de 2026: prejuízo de $12 milhões decorrente da exploração de vulnerabilidades de reentrância em contratos de paymaster em vários protocolos DeFi. Contexto mais amplo: o ataque tirou proveito de uma janela de tempo propícia no fluxo de execução do ERC-4337 entre a leitura de estado inicial do paymaster e a sua atualização de estado (uma classe de vulnerabilidade com a qual pessoas com experiência em segurança de contratos inteligentes tradicionais devem estar familiarizadas).
Nenhum dos modelos elimina o risco. Ambos apenas o redistribuem de maneiras diferentes. Uma EOA aposta tudo na capacidade exclusiva do usuário de proteger uma sequência de palavras. Uma smart account distribui o risco entre a qualidade do código, a segurança dos guardiões, o provedor de infraestrutura e a segurança operacional dos bundlers e paymasters.
Cada Abordagem É Viável. Cada Uma Exige Compreensão
Em larga escala, o modelo EOA foi amplamente validado. Ele movimentou trilhões de dólares por meio de Bitcoin e Ethereum combinados por mais de uma década. Suas propriedades de segurança são bem compreendidas, sua superfície de ataque está bem mapeada e seu ponto único de falha — a perda da chave privada — está totalmente sob controle do usuário, desde que feito corretamente. A maioria das pessoas pode atingir proteção adequada com carteiras físicas (hardware wallets), backups offline redundantes localizados em diferentes pontos físicos e rigorosa disciplina operacional quanto à exposição da seed phrase.
A abstração de contas resolve um problema real: o modelo EOA não tem como ser adotado em escala pelo consumidor comum. A maioria das pessoas, acostumada com e-mails de recuperação de senha e chamadas de verificação bancária, não gerenciará seed phrases com a devida segurança — e o preço dessa falha é a perda definitiva. As smart accounts trazem mecanismos de recuperação e estruturas flexíveis de autorização que abrirão as portas das criptomoedas para os milhões que não cresceram imersos nessa tecnologia. O contraponto são as complexidades, a dependência de infraestrutura ligada principalmente a convenções de desenvolvimento de software e toda uma nova classe de vulnerabilidades técnicas que continuam sendo apenas parcialmente mapeadas até o presente momento.
Acima de tudo, nenhum modelo é intrinsecamente melhor ou pior para todas as situações, e nenhuma plataforma tem interesse em detalhar todas as suas limitações. Esses projetos construídos sobre smart accounts não vão anunciar abertamente que novas superfícies de ataque ainda estão sendo auditadas por especialistas em segurança, tanto para seus paymasters quanto para seus bundlers.
Se você é um usuário da rede TRON em busca da agilidade de um ecossistema bem desenvolvido, mas não pode queimar TRX em TODAS as transações, a Netts está aqui para resolver o problema. Oferecemos aluguel de Energy, proporcionando uma solução inovadora e acessível para o dia a dia — os provedores de Energy na rede TRON mais econômicos reunidos em uma interface única, por um valor de Energy tão baixo que faz real diferença em cada transação.