Account Abstraction và EOA: Vì Sao Bạn Nên Quan Tâm
Mất thẻ? Gọi ngân hàng. Mất private key? Mất vĩnh viễn. Account abstraction thu hẹp khoảng cách đó — nhưng đi kèm các đánh đổi và bề mặt tấn công mới.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
- Cơ Chế Hoạt Động Của EOA và Lý Do Seed Phrase Mang Tính Sống Còn
- Những Giới Hạn Cố Hữu Trong Việc Quản Lý Public Key Của Account Abstraction
- Bức Tranh Thực Tế: Ai Sử Dụng Cái Gì Và Tại Sao
- Lịch Sử: Nguồn Gốc Của Từng Mô Hình
- Lỗ Hổng Bảo Mật — Những Chiêu Thức Tấn Công Khai Thác Chúng
- Mỗi Hướng Đi Đều Khả Thi. Mỗi Hướng Đi Đều Cần Sự Thấu Hiểu
Bây giờ hãy tưởng tượng một người đã gắn bó cả đời với thế giới tài chính qua mọi giai đoạn và phương thức của hệ thống ngân hàng truyền thống. Họ thực hiện mọi thao tác trên ứng dụng di động và chưa bao giờ tự hỏi điều gì sẽ xảy ra khi có sự cố, bởi vì mỗi khi gặp vấn đề, câu trả lời đã nằm lòng: có trục trặc thì gọi cho ngân hàng. Mất thẻ khi đi du lịch? Một chiếc thẻ mới sẽ được gửi đến tận khách sạn. Quên mã PIN? Một cuộc gọi xác minh và mã PIN mới được cấp, mọi thứ được giải quyết chỉ trong vài phút. Hồ sơ tài khoản có thể khôi phục được, bởi vì ngân hàng — người giám sát hồ sơ — nắm quyền kiểm soát nó.
Bạn đưa người đó tiếp cận crypto, trao cho họ một ví tự lưu ký (self-custody) và đây là lúc mọi suy luận thông thường sụp đổ. Không có số điện thoại nào để gọi. Không có người giám hộ nào cả. Đối với một Tài khoản Sở hữu Ngoài (Externally Owned Account hay EOA) thông thường, ví được kiểm soát bởi một cryptographic private key, mà bạn có thể hình dung theo một nghĩa nào đó là được đại diện bởi một seed phrase — thường là 12 hoặc 24 từ được tạo ra khi khởi tạo ví. Nếu những từ này bị mất, bị hủy hoại hoặc đơn giản là không bao giờ nhớ được, thì số tiền sẽ biến mất. Không phải bị khóa. Không thể khôi phục qua yêu cầu hỗ trợ. Mất vĩnh viễn. Không có quy trình khiếu nại nào vì không có cấu trúc nào được thiết lập để xử lý việc đó. Chìa khóa chính là tài khoản. Tài khoản chính là chìa khóa.
Không, đó không phải là một kịch bản viển vông. Đó là thực tế nền tảng về cách hoạt động của hầu hết các ví crypto tự lưu ký, và đó cũng là thách thức mà account abstraction được tạo ra để giải quyết — với cái giá là mở ra một nhóm rủi ro mới mà bất kỳ người dùng am hiểu nào cũng cần phải nắm rõ.
Cơ Chế Hoạt Động Của EOA và Lý Do Seed Phrase Mang Tính Sống Còn
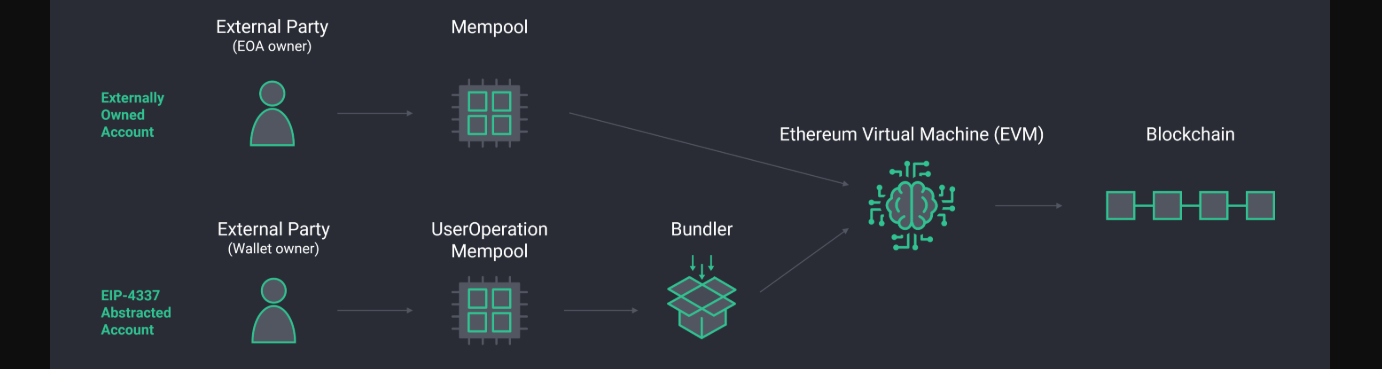
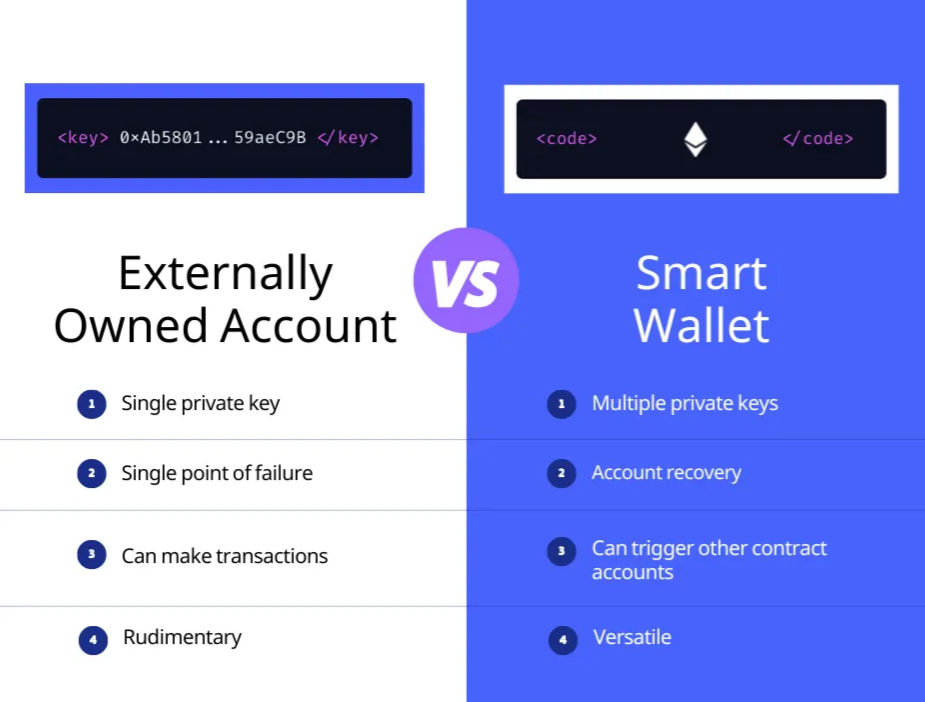
Nếu chúng ta xem xét dạng tài khoản crypto cơ bản nhất, đó sẽ là Externally Owned Account (EOA). Một private key tạo ra một public key, và khóa này được băm (hash) để tạo thành địa chỉ ví. Private key chính là tài khoản, và bất kỳ ai nắm giữ nó đều có toàn quyền chi phối tài khoản đó. Không có xác thực đa yếu tố, không có phương thức khôi phục, không có giao thức nào tích hợp sẵn hệ thống sao lưu. Bản thân phần mềm ví sẽ quản lý khóa thay bạn và hiển thị giao diện tiện dụng bên trên, nhưng về cấu trúc cơ bản, bạn luôn là người chịu trách nhiệm sở hữu cấp độ tài khoản này.
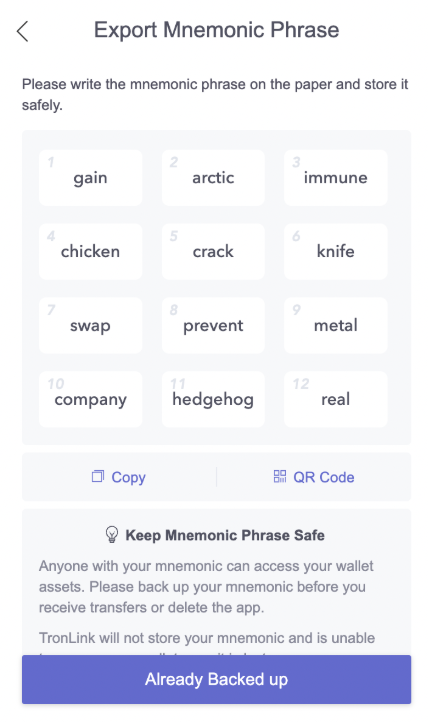
Điều này được thể hiện rất rõ ràng trong quá trình làm quen với ví chính của mạng lưới TRON: TronLink. Khi tạo ví mới, ứng dụng sẽ tạo ra một seed phrase gồm 12 từ và ngay lập tức yêu cầu người dùng viết ra, xác minh và lưu trữ ở một nơi an toàn. Lời cảnh báo không hề mang tính phóng đại — nếu cụm từ này bị thất lạc, TronLink hoàn toàn không thể hỗ trợ bạn lấy lại quyền truy cập. Không có số hỗ trợ khách hàng để gọi, không có biểu mẫu khôi phục tài khoản để điền, và không có can thiệp kỹ thuật nào có thể phục hồi ví một khi seed phrase đã mất. Điều này không phải do sự thiếu sót của TronLink dưới dạng một ứng dụng — thực chất đó là thiết kế mô hình tài khoản của TRON, tương tự như Ethereum, sử dụng các tài khoản sở hữu ngoài và quyền kiểm soát tiền hoàn toàn phụ thuộc vào việc nắm giữ private key.
Đây là một cụm từ gợi nhớ (mnemonic phrase) đóng vai trò như chìa khóa tổng cho Private Key của bạn, được thiết kế để thân thiện với con người hơn so với một chuỗi dữ liệu mật mã ngẫu nhiên. "Dễ nhớ hơn một chút" không đồng nghĩa với "khó bị mất", và lịch sử tổn thất trong crypto tràn ngập các ví dụ cho thấy sự mong manh này — cụm từ ghi trên giấy nhớ bị vứt vào thùng rác, ảnh chụp màn hình lưu trên cloud bị hack sau đó, ví phần cứng bị thiêu rụi trong hỏa hoạn (mà không có bản sao lưu). Chainalysis ước tính có từ 17% đến 23% tổng lượng Bitcoin đã đào bị mất vĩnh viễn — phần lớn do mất khóa chứ không phải do bị trộm. Con số này không hề giảm đi.
Tính bảo mật của EOA vừa mạnh mẽ vừa không thể thỏa hiệp. Không một giao dịch nào có thể bị bên thứ ba đảo ngược hay khôi phục lại. Chính tính bất biến đó đã biến blockchain thành một lớp thanh toán đáng tin cậy. Tuy nhiên, điều này cũng đồng nghĩa với việc mỗi người dùng ví tự lưu ký tiêu chuẩn luôn chỉ cách sự mất mát hoàn toàn không thể cứu vãn đúng một từ bị quên, một sự cố phần cứng hoặc một đợt tấn công lừa đảo (phishing) thành công.
Những Giới Hạn Cố Hữu Trong Việc Quản Lý Public Key Của Account Abstraction
Account abstraction là một tập hợp các nâng cấp nhằm thay thế mô hình private-key cứng nhắc bằng logic tài khoản có thể lập trình được. Thay vào đó, tài khoản sẽ là một smart contract có khả năng triển khai các quy tắc tùy chỉnh về việc ai có thể phê duyệt giao dịch, cơ chế khôi phục hoạt động ra sao, điều kiện nào cần thỏa mãn trước khi chuyển tiền, và thậm chí ai là người trả gas.
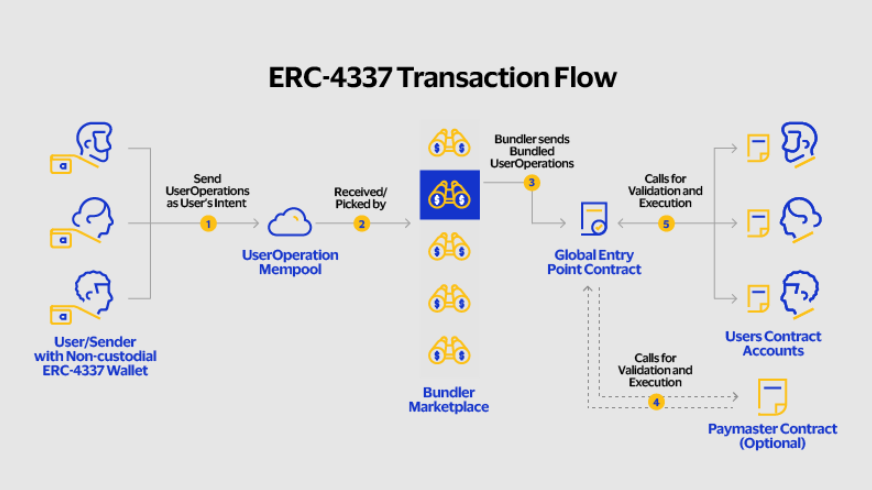
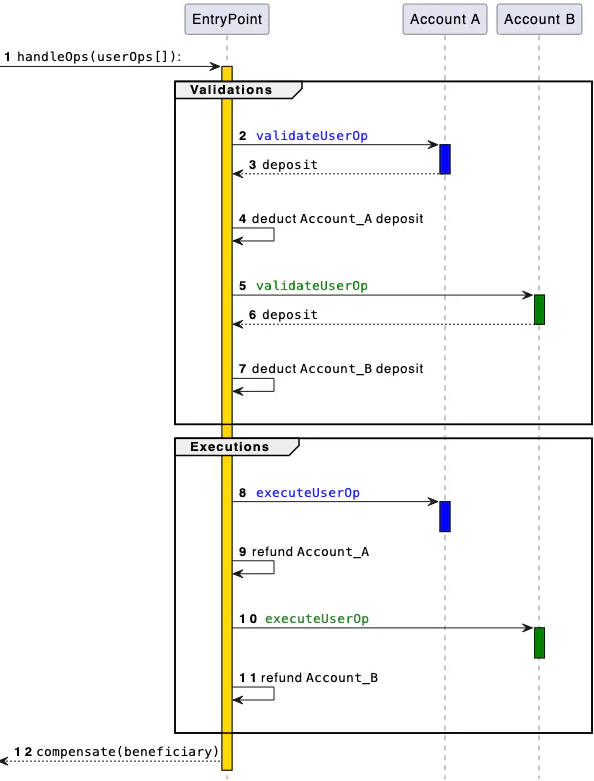
Năm 2021, ERC-4337 được đề xuất và đến tháng 3 năm 2023 đã được triển khai trên mainnet, cung cấp một tiêu chuẩn cho phép thực hiện account abstraction bằng giao thức Ethereum mà không cần bất kỳ thay đổi nào đối với giao thức cốt lõi hay blockchain. Tiêu chuẩn mới này bổ sung một loại giao dịch mới có tên là UserOperation, đồng thời thêm một mempool riêng nơi các hoạt động này lưu lại trước khi được xử lý, và giới thiệu hai chủ thể mới: Bundlers thu thập và gửi các UserOperations thay cho người dùng, và Paymasters có thể tài trợ phí gas để người dùng không bắt buộc phải nắm giữ native token. Tài khoản giờ đây không chỉ đơn thuần đại diện cho một cặp khóa — nó là một smart contract với logic xác thực có thể lập trình được.
Tiềm năng mà điều này mở ra là rất lớn. Ví dụ: một smart account có thể yêu cầu 2 trên 3 chữ ký để cho phép rút số tiền lớn. Nó cũng có thể chỉ định người bảo hộ khôi phục (recovery guardians) — những người được tin cậy, hoặc các ví khác cùng phối hợp ký lệnh thay đổi khóa (key rotation) trong trường hợp khóa ký ban đầu bị mất. Nó cũng hỗ trợ passkeys, xác thực sinh trắc học (hoặc đăng nhập qua email cho những ai không rành công nghệ), áp đặt hạn mức chi tiêu và thanh toán gas bằng USDT mà không đòi hỏi người dùng phải giữ ETH. Đây chính là định hướng mà Coinbase đã sử dụng khi ra mắt Smart Wallet trên tám mạng lưới lớn, không cần seed phrase hay dựa vào xác thực qua passkey: một chiếc ví được tạo chỉ trong vài giây từ bất kỳ ứng dụng nào.
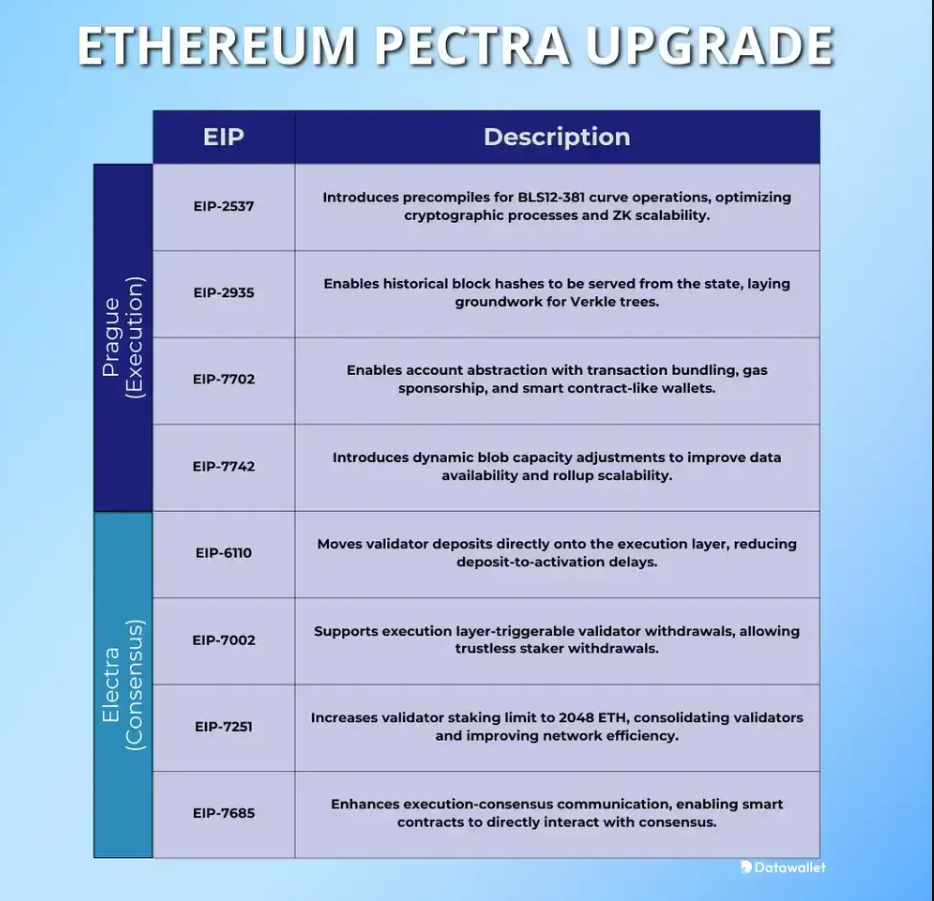
Điều này dẫn đến bản nâng cấp Pectra của Ethereum vào tháng 5 năm 2025 với việc tích hợp EIP-7702 nhằm đưa giải pháp tiến xa hơn. Thay vì yêu cầu người dùng chuyển sang một ví smart contract mới, nó cho phép một EOA hiện có tạm thời ủy quyền logic tài khoản của mình trong suốt vòng đời thực thi của một giao dịch đơn lẻ: Điều này có nghĩa là người dùng MetaMask có thể sử dụng các tính năng của smart wallet — gom nhóm giao dịch (batched transactions), miễn phí gas, session keys — mà không cần từ bỏ địa chỉ ví của mình hay phải chuyển tiền sang một tài khoản mới.
Không có điều gì là miễn phí. Tất cả đều quy về sự phức tạp, và cùng với sự phức tạp là bề mặt tấn công mới xuất hiện.
Đánh đổi phi kỹ thuật lớn nhất chính là sự đánh mất tính ẩn danh thực sự. Một EOA chỉ đơn giản là một chuỗi ký tự hex dài đại diện bởi private key của nó. Smart account thường cần được gắn liền với một danh tính cụ thể hơn — (thường là) email để khôi phục, số điện thoại để xác thực, hoặc một nhóm ví bảo hộ liên kết với các danh tính ngoài đời. Coinbase: Một "Smart Wallet" phụ thuộc vào passkeys gắn liền với hệ thống xác thực sinh trắc học của thiết bị, liên kết tài khoản trực tiếp với phần cứng của người sở hữu. Hoặc Argent trên Starknet mở rộng tính năng này, cho phép khôi phục qua email và điện thoại nhưng áp dụng hạn mức chuyển tiền hàng ngày (và cần sự phê duyệt của khóa bảo hộ nếu vượt hạn mức) — tương tự như tài khoản ngân hàng với cùng một số rủi ro về quyền riêng tư.
Và vấn đề người bảo hộ cũng là một bài toán hóc búa. Trong cơ chế khôi phục xã hội (social recovery), những người (hoặc tổ chức bên thứ ba) mà người dùng tin tưởng có thể được chỉ định để xác nhận việc thay đổi khóa nếu họ mất quyền truy cập sau một khoảng thời gian nhất định. Cơ chế khôi phục này phụ thuộc vào việc các bên bảo hộ hành xử trung thực; vì vậy, nếu họ bị xâm phạm (bị hack), bị ép buộc phải ngoại tuyến hoặc đơn giản là bất hợp tác khi cần thiết, quy trình sẽ thất bại. Một kẻ tấn công tinh vi nhắm vào số dư crypto lớn của bạn có thể sẽ nhắm đến các bên bảo hộ được chỉ định hơn là bản thân khóa ký của bạn.
Bức Tranh Thực Tế: Ai Sử Dụng Cái Gì Và Tại Sao
Khi so sánh việc áp dụng trong thực tế, chúng ta thấy các mô hình này thu hút các nhóm người dùng tương ứng khác nhau như thế nào — và việc điểm qua một số dự án sẽ làm nổi bật sự khác biệt này.
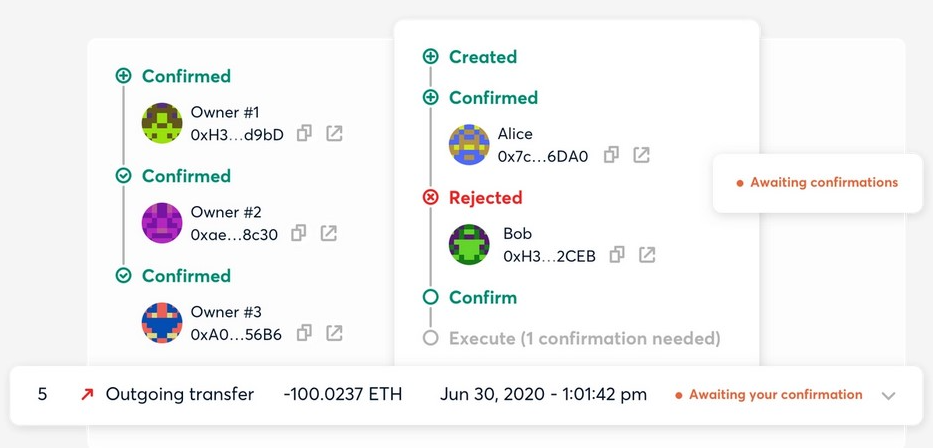
Safe (trước đây là Gnosis Safe) là ví smart contract đa chữ ký được lựa chọn hàng đầu cho các tổ chức lớn và kho bạc (treasury) của các đội ngũ phát triển. Nó yêu cầu một ngưỡng chữ ký nhất định — chẳng hạn 3 trên 5 — trước khi bất kỳ giao dịch nào có thể diễn ra, nhờ đó có thể chống chịu được trường hợp một khóa bị lộ. Safe là nền tảng nắm giữ TVL ví smart contract on-chain lớn nhất trong hệ sinh thái. Công nghệ của Safe đóng vai trò là lớp tài khoản nền tảng cho World App của Worldcoin, xử lý danh tính và thanh toán cho hàng chục triệu người dùng trên toàn thế giới. Cả hai đều tận dụng cơ sở hạ tầng dựa trên Safe để quản lý tài sản mã hóa nhờ tính bảo mật đa chữ ký và lịch sử kiểm toán bảo mật dày dặn trong việc xử lý tiền tệ.
Argent hoạt động nguyên bản trên Starknet (nơi tất cả các tài khoản mặc định đều là smart contract), tích hợp sẵn hạn mức chuyển tiền hàng ngày, khôi phục xã hội dựa trên người bảo hộ và đăng nhập bằng email hoặc điện thoại — được xem là trải nghiệm tài khoản giống ngân hàng nhất trong không gian crypto tự lưu ký. Argent thu hút người dùng muốn nắm giữ tài sản tự lưu ký thực sự nhưng không thoải mái với việc phải quản lý seed phrase. Khác với ngưỡng đa chữ ký của Safe, đảm bảo bảo mật của Argent không được nhân bản nguyên xi: thay vì ngăn chặn thay đổi khóa bằng tấn công xen giữa (man-in-the-middle) sử dụng định danh hacker cho mỗi chủ sở hữu (ví dụ Safe dùng smart contract của riêng họ để tạo ngưỡng), Argent đơn giản là ngăn chặn việc thanh lý private key trái phép thông qua hệ thống bảo hộ, và nếu ai đó cố gắng hành động trái phép, họ sẽ đối mặt với cơ chế khóa thời gian (time-lock) cùng khả năng khiếu nại để ngăn chặn bất kỳ ai không có thẩm quyền trước khi các hành vi độc hại đối với tài sản được thực thi.
Coinbase Smart Wallet giải quyết trực diện vấn đề tiếp cận người dùng mới. Không cần seed phrase ở đây, tài khoản được tạo chỉ trong vài giây thông qua passkeys. Hoạt động trên Base, Ethereum và các chain EVM khác — với khả năng tài trợ gas cho người dùng được tích hợp sẵn — người dùng tương tác với bất kỳ dapp nào xây dựng trên cơ sở hạ tầng của Coinbase có thể sẽ không bao giờ nhìn thấy phí gas. Hơn 40 triệu smart account đã được tạo trên toàn hệ sinh thái ERC-4337 với hơn 100 triệu UserOperations được xử lý.
MetaMask tiếp tục thống trị không gian ví Ethereum, nhưng chủ yếu hoạt động dưới dạng ví EOA (Externally-Owned Account). Lượng người dùng của họ vô cùng khổng lồ và gắn bó lâu năm — việc chuyển tất cả người dùng sang mô hình smart account mới sẽ đòi hỏi di chuyển quỹ, thay đổi giao diện và đào tạo người dùng ở quy mô không thể thực hiện trong một sớm một chiều. MetaMask Smart Account, được giới thiệu vào năm 2025 cùng EIP-7702, là giải pháp trung gian mang tính thực tế: các EOA có số dư tương ứng trong một số giao dịch nhất định có thể truy cập các tính năng của smart account mà không cần phải chuyển tài sản hay đổi địa chỉ ví.
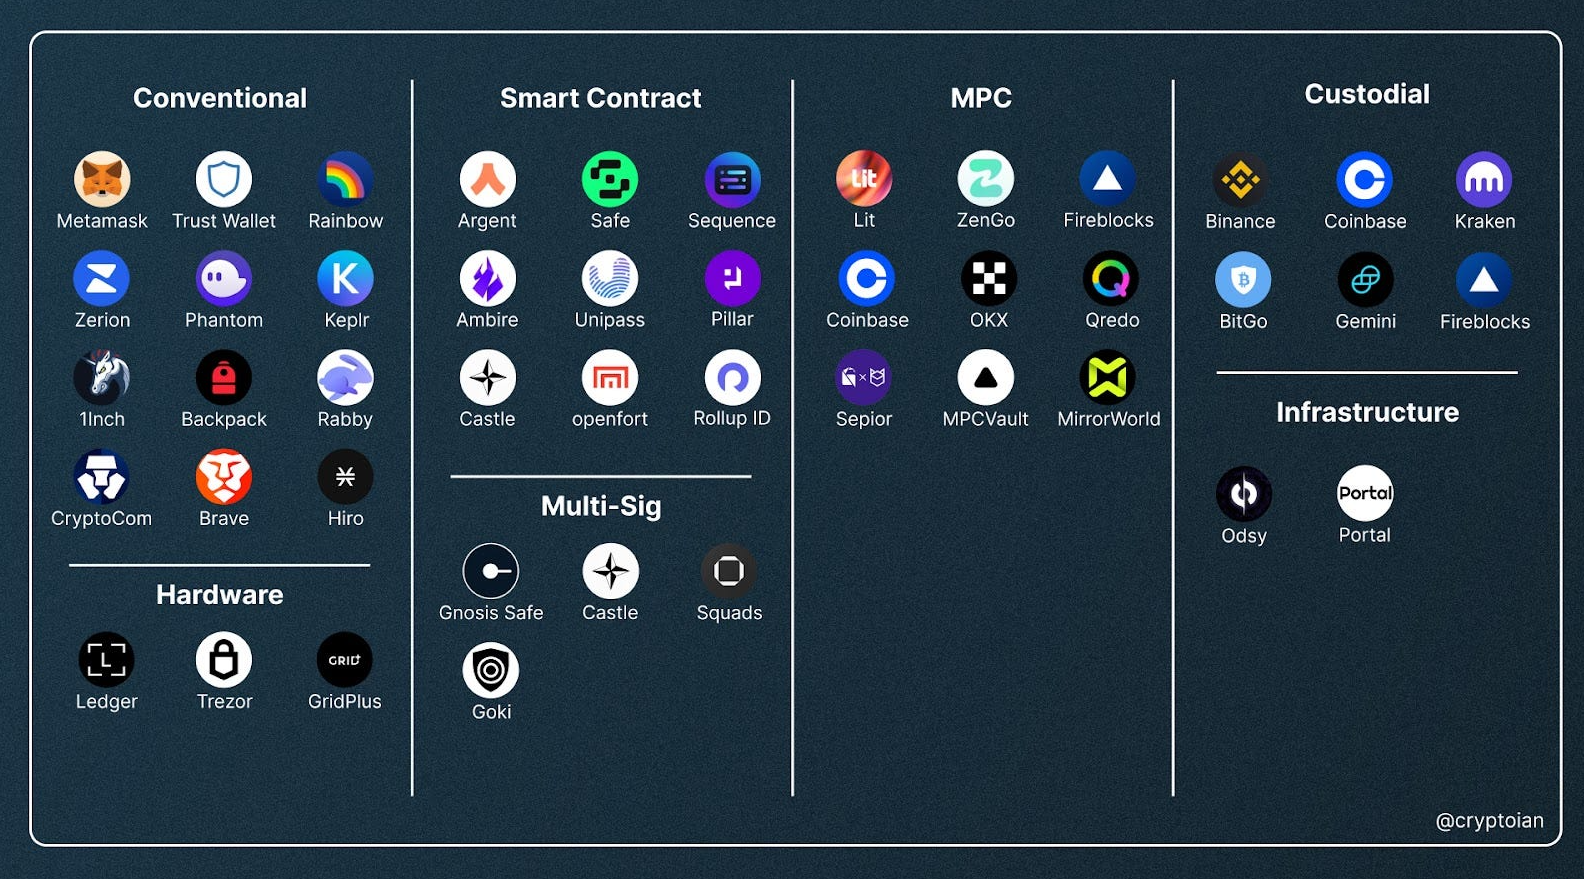
Ngược lại, trường hợp của TronLink và hệ sinh thái TRON rộng lớn hơn thì ít linh hoạt hơn. Do các ví TronLink đều là EOA tiêu chuẩn, chúng tuân theo mô hình mà không ai — kể cả bạn — có thể khôi phục nếu mất sự kết hợp giữa seed phrase và private key. Đó là lý do tại sao quá trình tạo ví của TronLink luôn nhấn mạnh rằng việc mất quyền truy cập ví do không bảo vệ seed phrase an toàn là điều không thể đảo ngược 100%; hoàn toàn không có phương án dự phòng nào.
Lịch Sử: Nguồn Gốc Của Từng Mô Hình
Xét về mặt lịch sử, mô hình EOA đã tồn tại lâu đời như chính Bitcoin. Khi Satoshi Nakamoto công bố whitepaper của Bitcoin vào năm 2008, nó luôn là một cặp public/private key — bất kỳ ai nắm giữ private key đều có thể chi tiêu số tiền đó. Ethereum cũng áp dụng mô hình tương tự khi ra mắt vào năm 2015, giữ EOA làm loại tài khoản người dùng cơ bản.
Các hạn chế nhanh chóng trở nên rõ ràng đối với các nhà phát triển Ethereum. Ngay từ năm 2015, Vitalik Buterin cùng những người khác đã bắt đầu chỉ ra các vấn đề của mô hình một khóa đơn lẻ dẫn đến sự mong manh không đáng có, và khởi xướng thảo luận về account abstraction. Mặc dù các tài khoản đứng sau các smart contract đời đầu đều là tài khoản sở hữu ngoài (EOA), các ví đa chữ ký như Gnosis Safe, ra mắt năm 2017, đã sớm triển khai các trường hợp sử dụng cho chức năng này bằng cách yêu cầu nhiều khóa cùng ký giao dịch. Do account abstraction thực sự ở cấp độ giao thức đòi hỏi phải đạt được đồng thuận về các thay đổi trong việc xử lý giao dịch cốt lõi, việc chuẩn hóa điều này đã tỏ ra vô cùng nan giải.
Được sinh ra sau chuỗi dài các đề xuất cấp giao thức không thành công, ERC-4337 mang đến một giải pháp triển khai thực tế ở tầng ứng dụng. Thay vì sửa đổi cơ chế xử lý giao dịch của Ethereum, nó xây dựng một cơ sở hạ tầng phủ bên trên bao gồm một mempool được duy trì riêng biệt, một contract EntryPoint dùng chung, cùng kiến trúc Bundler và Paymaster — cho phép triển khai smart account mà không cần đến các đợt hard fork gây tranh cãi. Được chính thức định hình vào năm 2021 bởi Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso và Tjaden Hess. Tháng 3 năm 2023, nó chính thức được triển khai trên mainnet.
Lỗ Hổng Bảo Mật — Những Chiêu Thức Tấn Công Khai Thác Chúng
Cả hai mô hình đều bị khai thác trong thực tế, mỗi loại đều có bề mặt tấn công riêng.
Với EOA, cuộc tấn công rất đơn giản: chiếm được private key → chiếm quyền sở hữu ví. Phishing là hình thức phổ biến nhất — các trang web ví giả mạo, tiện ích mở rộng trình duyệt độc hại, nhân viên hỗ trợ mạo danh yêu cầu "xác minh" seed phrase, hoặc các lời mời airdrop lừa đảo. Mã độc hoạt động tinh vi hơn: phần mềm đánh cắp thông tin xác thực chỉ việc quét qua hệ thống tệp tin của máy tính bị nhiễm để tìm các seed phrase được lưu cục bộ và rút sạch ví trước khi người dùng kịp nhận ra điều gì đã xảy ra. Một chiến dịch được ghi nhận đã phát tán phần mềm đánh cắp thông tin thông qua một liên kết đầu tư lừa đảo, trích xuất các seed phrase và bản sao lưu xác thực hai yếu tố, rút sạch hơn 432.000 USD từ hàng chục nạn nhân trước khi được thu hồi một phần với sự hỗ trợ của cơ quan thực thi pháp luật và các sàn giao dịch.
Quy mô thiệt hại là vô cùng lớn. Theo CertiK, việc lộ ví đã dẫn đến thiệt hại 1,71 tỷ USD tiền bị đánh cắp qua 34 vụ việc riêng biệt chỉ trong nửa đầu năm 2025. Tháng 2 năm 2025: Vụ hack Bybit, hiện là vụ trộm crypto lớn nhất lịch sử với 1,4 tỷ USD Ethereum bị chiếm đoạt thông qua việc lộ private key bởi nhóm Lazarus của Triều Tiên. Phishing chiếm thêm 410 triệu USD từ 132 vụ việc riêng lẻ trong cùng khoảng thời gian. Tổng số tiền crypto bị đánh cắp trong cả năm 2025 đã vượt mức 4 tỷ USD.
Các ví account abstraction cũng có bề mặt tấn công của riêng mình. Paymaster — thành phần trả phí gas thay cho người dùng — là một vector tấn công đặc biệt béo bở. Một cuộc tấn công làm cạn kiệt paymaster (depletion attack) sẽ gửi một lượng lớn UserOperations hợp lệ nhưng giá trị thấp, làm tiêu hao lượng ETH ký quỹ của paymaster mà không thực hiện các hoạt động thực tế. Điều này đồng nghĩa với việc kẻ tấn công có thể trả ít hơn chi phí gas thực tế phát sinh, do khoảng chênh lệch giữa các giai đoạn xác thực và thực thi của một UserOperation diễn ra sau khi giao dịch được hoàn tất. Tấn công phát lại chữ ký (signature replay attacks) lợi dụng các bản triển khai smart account không gắn kết chặt chẽ thông điệp đã ký với một chain ID cụ thể, cho phép một chữ ký hợp lệ được tái sử dụng trên một mạng lưới khác.
Trong một bài nghiên cứu được công bố vào tháng 3 năm 2026, Trail of Bits đã công bố phân tích cùng sáu mô hình lỗ hổng thường gặp từ nhiều cuộc kiểm toán smart account ERC-4337, bao gồm việc ràng buộc chữ ký và các cuộc tấn công thổi phồng gas với các tham số gas bị đội lên nhằm rút sạch ETH khỏi tài khoản. Tháng 4 năm 2026: Thiệt hại 12 triệu USD do khai thác lỗ hổng reentrancy trong các contract paymaster tại nhiều giao thức DeFi. Nhìn sâu hơn: Cuộc tấn công đã lợi dụng việc giữa lần đọc trạng thái ban đầu của paymaster và cập nhật trạng thái của nó (dạng lỗ hổng mà những người có kinh nghiệm bảo mật smart contract truyền thống có thể nhận ra), luồng thực thi của ERC-4337 đã tạo ra một khoảng hở thời gian vừa đủ.
Không có mô hình nào loại bỏ hoàn toàn rủi ro. Cả hai chỉ chuyển dịch rủi ro sang những vị trí khác nhau. Một EOA đặt cược tất cả vào khả năng bảo vệ một chuỗi từ ngữ của duy nhất một người dùng. Một smart account phân tán rủi ro giữa chất lượng code, tính bảo mật của người bảo hộ, nhà cung cấp cơ sở hạ tầng và an toàn vận hành của bundlers và paymasters.
Mỗi Hướng Đi Đều Khả Thi. Mỗi Hướng Đi Đều Cần Sự Thấu Hiểu
Xét về quy mô, mô hình EOA đã được kiểm chứng vô cùng vững chắc. Nó đã lưu trữ an toàn hàng nghìn tỷ USD qua Bitcoin và Ethereum trong hơn một thập kỷ. Các đặc tính bảo mật của nó được hiểu rất rõ, bề mặt tấn công đã được lập bản đồ chi tiết, và điểm lỗi đơn lẻ duy nhất của nó — mất private key — hoàn toàn nằm trong tầm kiểm soát của người dùng nếu họ thao tác chuẩn xác. Hầu hết các cá nhân đều có thể đạt được sự bảo vệ đầy đủ bằng ví phần cứng, các bản sao lưu ngoại tuyến dự phòng đặt ở nhiều vị trí vật lý khác nhau, và tính kỷ luật nghiêm ngặt trong thao tác tránh làm lộ seed phrase.
Account abstraction giải quyết một bài toán thực tế: mô hình EOA không thể áp dụng ở quy mô đại chúng. Hầu hết những người quen với việc khôi phục mật khẩu qua email và các cuộc gọi xác minh tài khoản ngân hàng sẽ không thể quản lý seed phrase một cách chuẩn chỉ — và cái giá của sai sót đó là mất trắng toàn bộ tài sản. Smart accounts mang lại các cơ chế khôi phục và cấu trúc phân quyền linh hoạt giúp mở cánh cửa crypto cho hàng triệu người vốn không lớn lên cùng công nghệ này. Sự đánh đổi ở đây là độ phức tạp, sự phụ thuộc vào cơ sở hạ tầng (chủ yếu xoay quanh thói quen phát triển phần mềm) và một nhóm lỗ hổng kỹ thuật hoàn toàn mới mà đến nay mới chỉ được nhận diện một phần.
Quan trọng hơn cả, không có mô hình nào vốn dĩ vượt trội hay thua kém hơn cho mọi mục đích, và cũng không nền tảng nào có động lực để giải thích tường tận cho bạn về toàn bộ các hạn chế của họ. Những dự án được xây dựng trên smart account sẽ không chủ động thông báo trước cho bạn rằng các bề mặt tấn công mới của cả paymaster và bundler vẫn đang trong quá trình được các chuyên gia bảo mật kiểm toán.
Nếu bạn là một người dùng TRON đang tìm kiếm tốc độ của một hệ sinh thái được phát triển hoàn thiện nhưng không muốn phải đốt TRX trong MỌI giao dịch, Netts ra đời để giải quyết vấn đề đó. Chúng tôi cung cấp dịch vụ thuê Energy — một giải pháp sáng tạo và hợp lý cho các hoạt động thường nhật — tổng hợp các nhà cung cấp TRON Energy rẻ nhất qua một giao diện duy nhất, với mức giá TRON Energy thấp đến mức thực sự tạo ra sự khác biệt rõ rệt trên từng giao dịch.