アカウントの抽象化 vs. EOA:知っておくべき理由
カードを紛失したら?銀行に電話すればいい。秘密鍵を紛失したら?永遠に戻らない。アカウントの抽象化はそのギャップを埋めるが、そこにはトレードオフと新たなアタックサーフェスが存在する。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
目次
従来の銀行システムにおいて、あらゆる段階や手段を通じて金融の世界を生きてきた人物を想像してみてください。彼らはすべての手続きをモバイルアプリで完結させ、問題が発生したときにどうなるかを深く考えたことはありません。なぜなら、何か問題が起きれば「銀行に電話する」という答えが身に染みているからです。旅行中にカードを紛失した?ホテルに新しいカードが届きます。暗証番号を忘れた?本人確認の電話をして新しい暗証番号を発行すれば、数分で解決します。記録の管理者である銀行がすべてを管理しているため、データは復元可能です。
その人物を暗号資産の世界にオンボーディングし、セルフカストディウォレットを渡した瞬間、この論理は破綻します。かけるべき電話番号はありません。管理者もいません。通常のExternally Owned Account(EOA)では、ウォレットは暗号学的な秘密鍵によって管理されます。これは実質的に、ウォレット作成時に生成されるシードフレーズ(一般的には12単語または24単語)によって表されると考えることができます。これらの単語を紛失したり、破棄したり、単に忘れてしまったりした場合、資金は消滅します。ロックされるのではありません。サポートチケットを切っても復元できません。永久に失われるのです。エスカレーションのための体制そのものが存在しないため、エスカレーションの手段はありません。鍵こそがアカウントであり、アカウントこそが鍵なのです。
これは絵空事のシナリオではありません。セルフカストディの暗号資産ウォレットの多くが機能している根本的な現実であり、アカウントの抽象化が解決するために生まれた課題でもあります。ただし、それには知識のあるユーザーなら理解しておくべき、新たな種類の重大なリスクが伴います。
EOAの内部構造とシードフレーズが極めて重要な理由
暗号資産アカウントの最も基本的な形態について考えるなら、それはExternally Owned Account(EOA)です。秘密鍵から公開鍵が導き出され、それがハッシュ化されてウォレットアドレスが作成されます。秘密鍵こそがアカウントそのものであり、それを保持する者がそのアカウントを行使する能力を持ちます。多要素認証も、復元手段も、バックアップシステムが組み込まれたプロトコルもありません。ウォレットソフトウェア自体が鍵を管理し、その上に使いやすいインターフェースを表示しているに過ぎず、基本的な構造としては常にあなた自身がこのレベルのアカウントを所有しています。
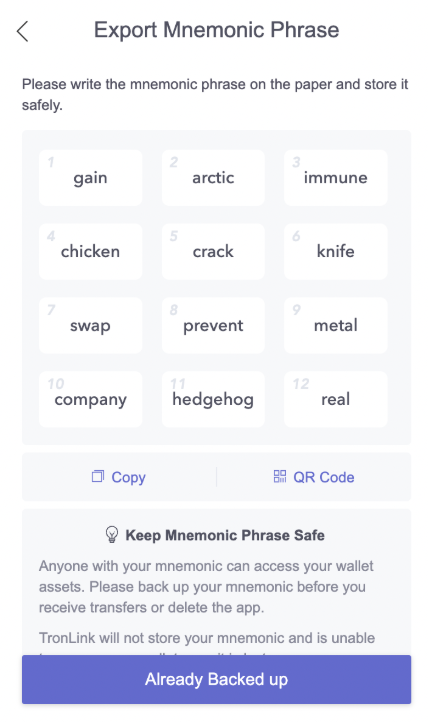
この点は、TRONネットワークの主要なウォレットであるTronLinkのオンボーディング時にも明確に示されています。新しいウォレットを生成する際、アプリケーションは12単語のシードフレーズを生成し、ユーザーに対してすぐにそれを書き留め、確認し、安全な場所に保管することを要求します。その警告は決して控えめなものではありません。もしこの単語を失った場合、TronLinkはアクセス権の復元を一切サポートできません。電話をかけるべきカスタマーサービス番号も、記入すべきアカウント復旧フォームも、シードフレーズが消えたウォレットを復元する技術的なエスカレーションも存在しません。これはTronLinkというアプリケーション特有の問題ではなく、TRONのアカウントモデル自体の設計によるものです。TRONもEthereumと同様に外部所有アカウントを使用しており、資金の完全なコントロールはひとえに秘密鍵を保持していることのみに基づいています。
シードフレーズは秘密鍵のマスターキーとして機能するニーモニックフレーズであり、任意の暗号データ文字列よりも人間にとって少し扱いやすいように設計されています。しかし、「少し覚えやすい」ことは「失いにくい」ことと同義ではありません。暗号資産の損失の歴史は、この認識の乖離が破綻した事例であふれています。ゴミ箱に捨てられた付箋に書かれたフレーズ、後にハッキングされたクラウドストレージに保存されたスクリーンショット、火災で焼失した(バックアップのない)ハードウェアウォレットなどです。Chainalysisの試算によると、採掘されたすべてのBitcoinの17%から23%が永久に失われており、その多くは盗難ではなく鍵の紛失によるものです。この数字が減ることはありません。
EOAのセキュリティは強力であると同時に、容赦のないものです。いかなるトランザクションも第三者によって取り消されることはなく、復元が認められることもありません。ブロックチェーンを信頼できる決済レイヤーにしているのは、まさにその不変性です。しかしこれは同時に、標準的なセルフカストディウォレットのすべてのユーザーが、たった1つの単語の失念、1つのハードウェアの故障、そして1回のフィッシング攻撃の成功によって、完全かつ取り返しのつかない損失を被る瀬戸際にあることも意味しています。
アカウントの抽象化における公開鍵管理の本質的な限界
アカウントの抽象化(Account Abstraction)とは、柔軟性のない秘密鍵モデルを、プログラム可能なアカウントロジックに置き換える一連のアップグレードです。アカウントは代わりにスマートコントラクトとなり、誰がトランザクションを承認できるか、復元がどのように機能するか、資金が移動する前にどのような条件を満たす必要があるか、さらには誰がガス代を支払うかについて独自のルールを実装できます。
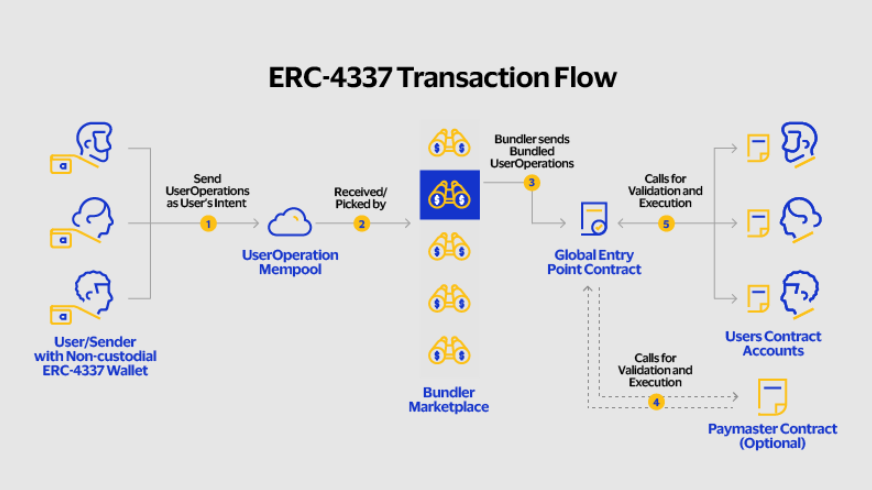
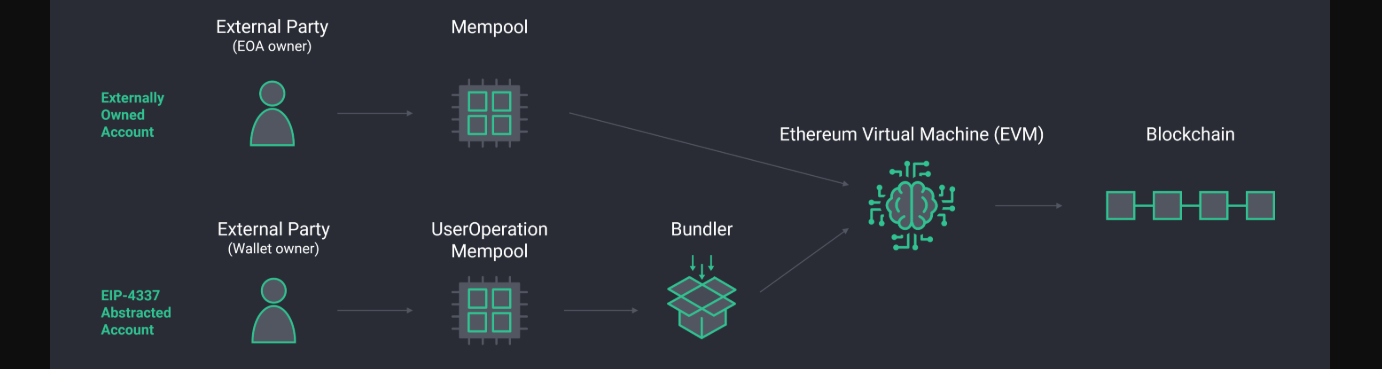
2021年にERC-4337が提案され、2023年3月にメインネットでローンチされました。これにより、Ethereumプロトコルやチェーンに変更を加えることなく、Ethereumプロトコルを用いたアカウントの抽象化を可能にする標準が提供されました。この新しいプロトコルは、UserOperationと呼ばれる新しいトランザクションタイプを追加するだけでなく、処理前にこれらのオペレーションが待機する新しいメモリプールを追加し、2種類のアクターを導入します。ユーザーに代わってUserOperationを収集・送信するBundlerと、ユーザーがネイティブトークンを保有しなくても済むようにガス代をスポンサーできるPaymasterです。アカウントはもはや単なる鍵のペアを表すだけでなく、プログラム可能な検証ロジックを備えたスマートコントラクトとなります。
これによって解放される機能は極めて大きなものです。例えば、スマートアカウントでは、3分の2の署名による高額出金の承認が可能になります。また、復元ガーディアン(信頼できる人物、または元の署名鍵を紛失した場合に鍵のローテーションに一括して署名できる他のウォレット)を指定することもできます。さらに、パスキーや生体認証(あるいはテクノロジーに不慣れな人のためのメールベースのログイン)をサポートし、支出制限を強制し、ユーザーがETHを保有していなくてもUSDTでガス代を支払うことが可能です。これこそまさに、Coinbaseがシードフレーズを不要にしパスキーベースの認証を採用して、あらゆるアプリから数秒でウォレットを作成できるようにした「Smart Wallet」を8つの主要ネットワークでローンチした際に強調した構図でした。
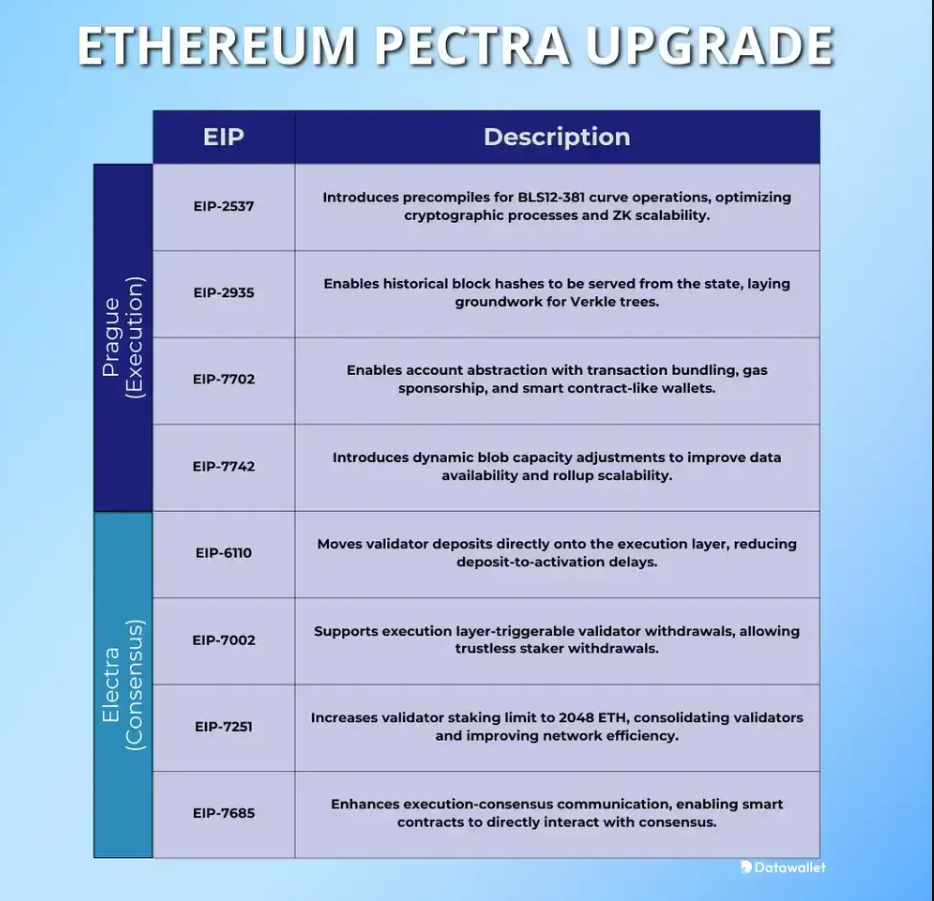
これを受けて、2025年5月のEthereumのPectraアップグレードにはEIP-7702が含まれ、このアプローチをさらに前進させます。ユーザーに新しいスマートコントラクトウォレットへのアップグレードを求めるのではなく、既存のEOAが単一のトランザクション実行の期間中、そのアカウントロジックを一時的に委任できるようにします。これにより、MetaMaskユーザーはアドレスを破棄したり資金を新しいアカウントに移動したりすることなく、バッチトランザクション、ガスレス取引、セッションキーなどのスマートウォレット機能を利用できるようになります。
しかし、これらすべてにコストがないわけではありません。要するに複雑さが増し、複雑化に伴って新たなアタックサーフェスが生まれるのです。
技術面以外での最大のトレードオフは、真の匿名性の喪失です。EOAは、その秘密鍵によって表される単なる16進数値の長い文字列にすぎません。一方、スマートアカウントは通常、より固有な情報(復元用のメールアドレス、認証用の電話番号、アイデンティティに関連付けられたガーディアンウォレットの集合など)にも紐付ける必要があります。Coinbaseの「Smart Wallet」は、個人のデバイスの生体認証システムに関連付けられたパスキーに依存しており、アカウントがユーザーの所有するハードウェアにバインドされます。また、Starknet上のArgentはこれを拡張し、メールや電話による復元を可能にしつつ、1日の送金限度額(およびそれを超える場合のガーディアンキーによる承認)を強制します。これは銀行口座に似ており、同様のプライバシーリスクを一部抱えることになります。
さらに、ガーディアンの問題も存在します。ソーシャルリカバリーでは、一定期間アクセスを失った場合に鍵のローテーションに署名してもらう対象として、信頼できる人物(または第三者機関)を指定することができます。この復元メカニズムはそれらのガーディアンが適切に行動することに依存しているため、彼らが侵害(ハッキング)されたり、オフラインを強いられたり、必要なときに単に非協力的であったりした場合、機能しなくなります。あなたの多額の暗号資産残高を把握している高度な攻撃者は、署名鍵そのものよりも、あなたが指定したガーディアンを標的にする可能性があります。
現状の展望:誰が何を、なぜ使っているのか
実際の普及状況を比較すると、これらのモデルがそれぞれのユーザー層にどれほど異なってアピールしているかが分かります。代表的なプロジェクトのいくつかに着目すると、その違いが浮き彫りになります。
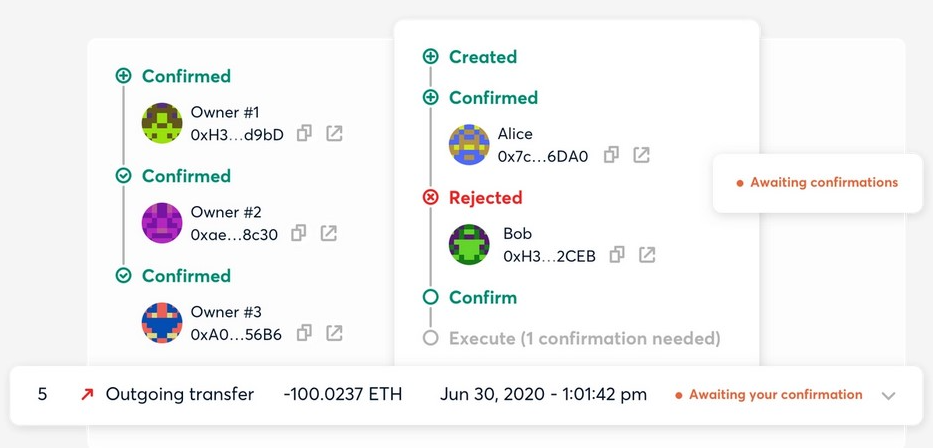
かつてGnosis Safeと呼ばれていたSafeは、大規模な機関投資家やチームのトレジャリー管理に選ばれているマルチシグ対応のスマートウォレットです。トランザクションを実行する前に、定められた閾値(例えば5つのうち3つなど)の署名が必要であり、単一の鍵の侵害に耐えることができます。Safeは、エコシステム内で最大のオンチェーンスマートウォレットTVLを誇るアグリゲーターです。Safeの技術は、世界中の数千万人のユーザーのアイデンティティと決済を処理するWorldcoinのWorld Appの基盤アカウントレイヤーとして機能しています。また、そのマルチシグセキュリティとトークン管理における膨大な監査実績に惹かれ、トークン化された資産運用のためのSafeベースのインフラに関与するケースも多く見られます。
Starknet上でネイティブに動作するArgent(Starknetではデフォルトですべてのアカウントがスマートコントラクト)は、毎日の送金限度額、ガーディアンベースのソーシャルリカバリー、メールや電話によるログインを組み込んでおり、セルフカストディ型の暗号資産において、おそらく最も銀行口座に近い体験を提供しています。Argentは、資産の完全なセルフカストディを望みつつもシードフレーズの管理には不安を感じるユーザーを惹きつけています。Safeのマルチシグの閾値とは異なり、そのセキュリティ保証をArgentでそのまま再現することはできません。すべての所有者に対してハッカーIDを使用した中間者攻撃による鍵のローテーションを防ぐ(Safeは独自のスマートコントラクトを使用して閾値を作成する)代わりに、ガーディアンシステムを通じて秘密鍵の不正な流出を許さず、誰かが権限外の行動を取ろうとした場合、悪意のある行為が実行される前に権限のない者に対して異議を唱えることができるタイムロックアクションに直面させる仕組みを採用しています。
Coinbase Smart Walletは、オンボーディングの課題に真っ向から取り組んでいます。シードフレーズは存在せず、パスキーによって数秒でアカウントが作成されます。Base、Ethereum、その他のEVMチェーンで動作し、ユーザーのガス代スポンサー機能も備えているため、Coinbaseのインフラ上に構築されたdappを操作するユーザーは、自分自身でガス代を目にすることすらない場合があります。ERC-4337エコシステム全体で4,000万以上のスマートアカウントが作成され、1億件以上のUserOperationが処理されています。
MetaMaskはEthereumウォレット領域で依然として支配的な地位を占めていますが、主にはEOA(Externally-Owned Account)ウォレットとして機能しています。そのユーザーベースは膨大で、かつ長期にわたるものであるため、すべてのユーザーを新しいスマートアカウントモデルに移行させるには、一朝一夕には実現不可能なレベルの資金移行、インターフェースの変更、ユーザー教育が必要となります。2025年にEIP-7702によって導入されるMetaMask Smart Accountは、実用的な妥協点を提供します。特定のトランザクションに対応するデポジットを持つEOAは、資金を移動したりアドレスを変更したりすることなく、スマートアカウント機能にアクセスできるようになります。
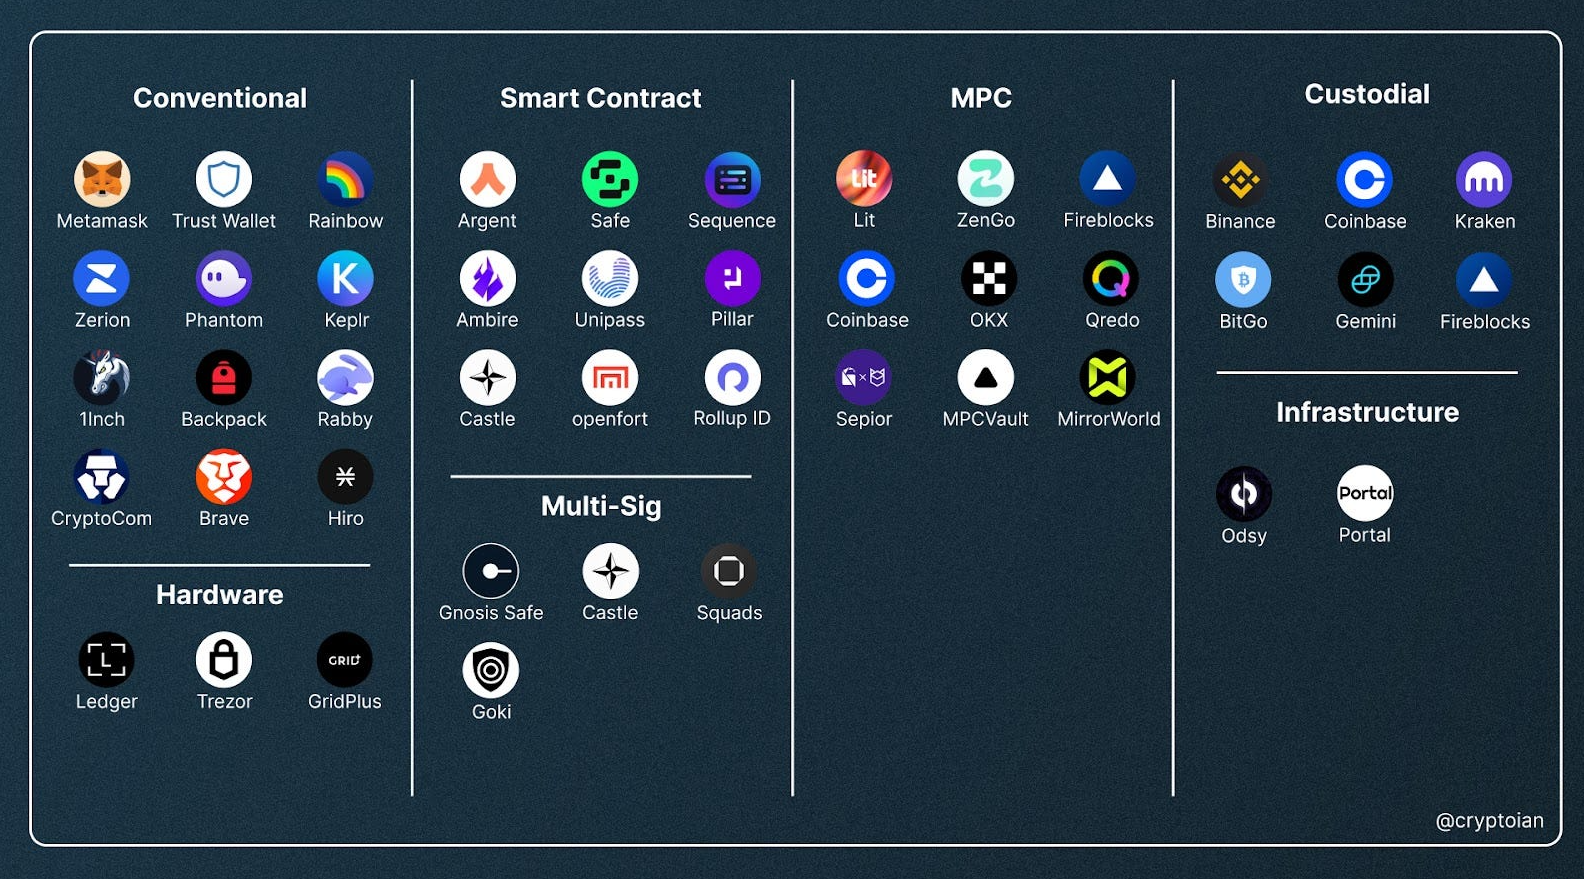
対照的に、TronLinkおよび広範なTRONエコシステムの状況はそれほど華やかではありません。TronLinkウォレットは標準的なEOAであるため、シードフレーズと秘密鍵の組み合わせがなければ、たとえ自分自身であっても復元できないモデルに従っています。そのためTronLinkのオンボーディングでは、シードフレーズを安全に保管しなかったことによるウォレットへのアクセス喪失は100%不可逆であり、救済策は存在しないことが常に明記されています。
歴史:各モデルの起源
歴史的に見ると、EOAモデルはBitcoinそのものと同じくらい古くから存在しています。2008年にサトシ・ナカモトがBitcoinのホワイトペーパーを公開した当時から、それは常に公開鍵と秘密鍵のペアであり、秘密鍵を持つ者が資金を使うことができるというものでした。2015年のローンチ時にEthereumもこれに追随し、基本的なユーザーアカウントタイプとしてEOAを維持しました。
その限界は、Ethereumの開発者たちにはすぐに明らかでした。2015年という早い段階から、ヴィタリック・ブテリンらは単一鍵モデルが不要な脆弱性を引き起こすさまざまな問題を指摘し始め、アカウントの抽象化に関する議論を開始しました。初期のスマートコントラクトを支えるアカウントは外部所有アカウント(EOA)でしたが、2017年にローンチされたGnosis Safeのようなマルチシグウォレットは、トランザクションの署名に複数の鍵を要求することで、すでにこの機能のユースケースを実装していました。しかし、真のプロトコルレベルのアカウントの抽象化を実現するには、コアなトランザクション処理の変更に対する合意形成が必要となるため、標準化は困難を極めました。
度重なるプロトコルレベルの提案の挫折を経て生まれたERC-4337は、実用的なアプリケーションレイヤーの実装を提供します。Ethereumのトランザクション処理を変更する代わりに、個別に管理されるメモリプール、共同所有のエントリーポイントコントラクト、BundlerおよびPaymasterのアーキテクチャの上にオーバーレイインフラを構築し、対立を招くハードフォークを伴わずにスマートアカウントを可能にしました。2021年にヴィタリック・ブテリン、Yoav Weiss、Dror Tirosh、Shahaf Nacson、Alex Forshtat、Kristof Gazso、Tjaden Hessによって正式に策定され、2023年3月にメインネットへのデプロイが行われました。
脆弱性 — それらを突く具体的な犯罪手口
どちらのモデルも実際の環境で悪用されており、それぞれ独自のアタックサーフェスを抱えています。
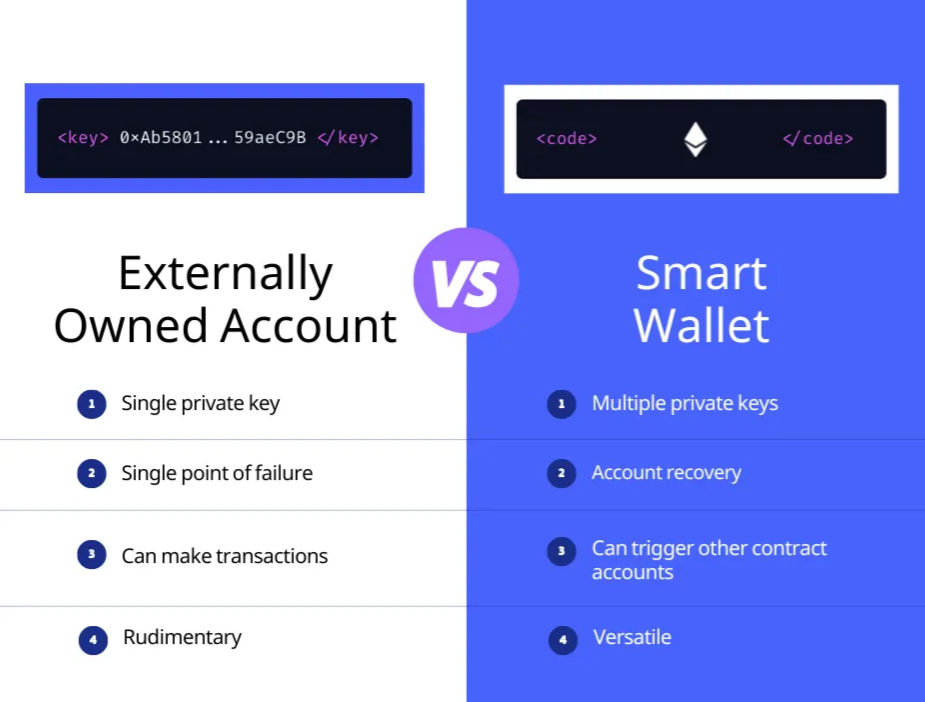
EOAの場合、攻撃の手口はシンプルです。秘密鍵を取得すれば、ウォレットを掌握できます。主流はフィッシング攻撃です。偽のウォレットページ、悪意のあるブラウザ拡張機能、シードフレーズの「確認」を求めてくる気まぐれなサポート担当者、あるいは偽のエアドロップへの招待などです。マルウェアはより巧妙です。認証情報を盗むソフトウェアが、侵害されたマシンのファイルシステムからローカルに保存されたシードフレーズを探索し、ユーザーが何が起きたか気づく前にウォレットの資金を引き出します。ある実例では、不正な投資リンクを通じて認証情報窃盗ツールが送り込まれ、シードフレーズや二要素認証のバックアップがエクスポートされて、法執行機関や取引所の支援によって一部が回収されるまでに、数十人の被害者から432,000ドル以上が奪われました。
被害の規模は甚大です。CertiKによると、2025年上半期だけでも、ウォレットの侵害により34件の個別の事例で17億1,000万ドルの資金が盗難被害に遭いました。2025年2月にはBybitの侵害が発生し、北朝鮮のラザルス・グループによる秘密鍵の侵害によって14億ドルのEthereumが奪われ、暗号資産史上最大の盗難事件となりました。同時期にフィッシングによる被害額も132件のインシデントで4億1,000万ドルに達しました。2025年通年の暗号資産の盗難総額は40億ドルを超えています。
アカウント抽象化ウォレットにも、独自のアタックサーフェスが存在します。ユーザーのガス代を支払うPaymasterは、攻撃者にとって特に実りの多い攻撃ベクトルです。「Paymaster枯渇攻撃」では、有効でありながら価値の低いUserOperationを大量に送信して実行させ、実際の処理を行わせることなくPaymasterのETH預託金を消費させます。これは、攻撃者がUserOperationの検証フェーズと実行フェーズの間(すべて処理の実行後に発生する)で、発生したガス代よりも少ない金額しか支払わないようにできることを意味します。また、署名リプレイ攻撃は、署名されたメッセージを特定のチェーンIDに適切にバインドしていないスマートアカウントの実装を悪用し、有効な署名を別のネットワークで再利用することを可能にします。
2026年3月に公開された論文で、Trail of Bitsは複数のERC-4337スマートアカウントの監査から得られた6つの再発する脆弱性パターンを文書化しました。これには署名のバインディングや、アカウントからETHを吸い上げるための水増しされたガスパラメータを用いたガス水増し攻撃が含まれます。2026年4月には、複数のDeFiプロトコルのPaymasterコントラクトにおけるリエントランシー脆弱性を突かれ、1,200万ドルの損失が発生しました。背景として、この攻撃はPaymasterの初期状態の読み取りと状態更新の間に、ERC-4337の実行フローが適切なタイムウィンドウ(従来のスマートコントラクトセキュリティの経験がある人ならピンとくる類の脆弱性です)を持っていたことを悪用したものでした。
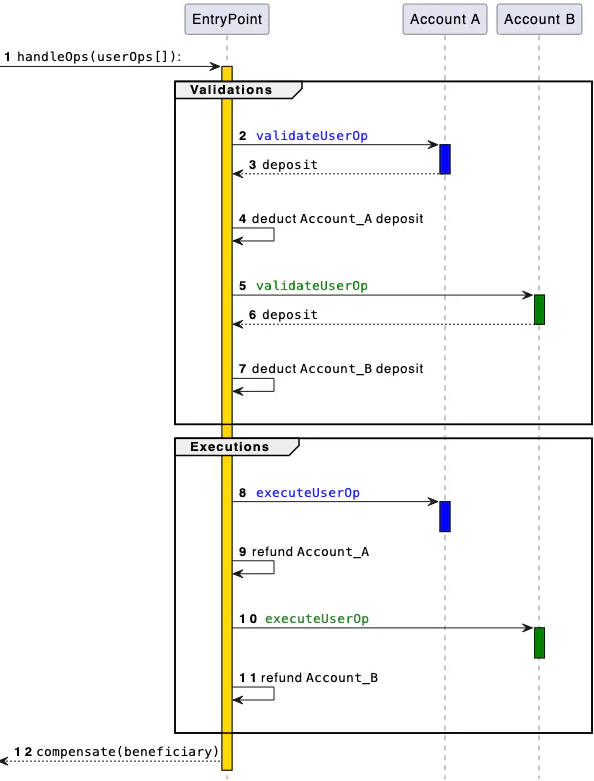
どちらのモデルもリスクを完全に排除するわけではありません。単にリスクの所在を別の場所へ移しているにすぎないのです。EOAは、一連の単語を保護するというユーザー単独の能力にすべてを賭けています。一方、スマートアカウントは、コードの品質、ガーディアンのセキュリティ、インフラプロバイダー、そしてBundlerやPaymasterの運用セキュリティの間でリスクを分散させています。
どちらのアプローチも成立する。それぞれに理解が必要
規模の面で見れば、EOAモデルは極めて強力に検証されてきました。10年以上にわたり、BitcoinとEthereumを合わせて何兆ドルもの資金を支えてきました。そのセキュリティ特性はよく理解されており、アタックサーフェスも十分に把握されています。そしてその単一障害点である「秘密鍵の紛失」は、正しく運用されている限り、完全にユーザー自身のコントロール下にあります。多くの個人は、ハードウェアウォレット、物理的に異なる場所に配置された冗長なオフラインバックアップ、そしてシードフレーズの露出に対する厳格な運用規範によって、十分な保護を達成できます。
アカウントの抽象化は現実の課題を解決しますが、EOAモデルを一般消費者の規模でそのまま普及させることには無理があります。パスワードのリセットメールや銀行口座の確認電話に慣れ親しんだ大半の人々にとって、シードフレーズを確実に管理することは難しく、その失敗の代償は完全な資産の喪失を意味します。スマートアカウントは、暗号資産とともに育たなかった何百万人もの人々に門戸を開く復元メカニズムと柔軟な承認構造を提供します。そのトレードオフとなるのが、複雑さ、主にソフトウェア開発の慣習に依存するインフラへの依存、そして現在も一部しか解明されていない全く新しいカテゴリの技術的脆弱性です。
決定的なのは、どちらのモデルもあらゆる用途において本質的に優れている、あるいは劣っているわけではないということです。また、いずれのプラットフォームもその限界をすべて包み隠さず説明するインセンティブを持ち合わせていません。スマートアカウント上に構築されたプロジェクトが、PaymasterとBundlerの双方について、セキュリティ専門家による新たなアタックサーフェスの監査が今なお続いているという事実を積極的に公表することはないのです。
もしあなたが、十分に構築されたエコシステムのスピードを求めつつも、トランザクションのたびにTRXをバーンする余裕はないと考えているTRONユーザーであるなら、Nettsがその課題を解決します。日々の運用に革新的で合理的なソリューションをもたらすEnergyレンタルを提供しており、最も低コストなTRON Energyプロバイダーを単一のインターフェースに集約し、すべてのトランザクションで確かな差を生み出す極めて安価なTRON Energy価格を実現しています。