クロスチェーンブリッジがハッキングに対してこれほど脆弱な理由
クロスチェーンブリッジは、わずか1年で20億ドル以上をハッキングによって失いました。なぜブリッジの破綻が続くのか、そして実際に何が有効なのかを解説します。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
目次
2021年12月 — Log4jは、世界中のJavaコードの非常に高い割合で使用されている広く普及したロギングライブラリです。この脆弱性は、OSや主要なアプリケーションにあったわけではありません。ほとんどのユーザーが聞いたこともないようなユーティリティであり、長年にわたって監査され、保守され、防御されてきたシステムの深部に潜んでいました。公に開示されてから数時間のうちに、エクスプロイトスキャナーがインターネット上のアクセス可能なすべてのサーバーをスキャンし始めました。パッチが完全に普及するまでに数か月を要しました。
これはブロックチェーンの話ではありません。しかし、クロスチェーンブリッジがなぜハッキングされ続けているのかを理解するための最良のレンズとなります。Bitcoin、Ethereum、Solanaなどの個々のブロックチェーンは、コンセンサスメカニズム、暗号理論の公理、バリデータのインセンティブ構造に細心の注意を払って構築されました。それらの基盤プロトコルは、長年の研究と敵対的なテストを経てきました。一方で、それらの間の接続は、異なる厳しい制約のもと、異なるチームの手によって個別に作られ、綿密に精査されることはめったにありませんでした。そして、資金はその接続部に結びつけられているのです。
ブリッジとは何か、そしてなぜ必要なのか
ブロックチェーン同士はネイティブには通信できません。BitcoinはEthereum上で何が起きているかを知る術をまったく持っていません。Solanaの状態を把握できないEthereumのスマートコントラクトも同様です。設計上、各ネットワークは隔離されており、その隔離という性質そのものによって安全性が保たれる閉鎖的なシステムです。そのチェーンのバリデータは、検証できない外部から提供されたデータを受け入れることなく、ルールに沿ったものにのみ合意します。
実用面では、エコシステムが成長するにつれてこれが問題となります。EthereumベースのDeFiを利用したいがBitcoinしか持っていない場合、現時点では直接的なルートはありません。これはBitcoinを売却し、中央集権型取引所でEthereumを購入してそこから始めることを意味しますが、それでは分散型金融が排除しようとしているカストディアン(中央集権的な仲介者)を再び導入することになってしまいます。分散型のルートに対する需要が否定できないものになるにつれ、チェーン間のギャップを埋めるためにブリッジが登場しました。
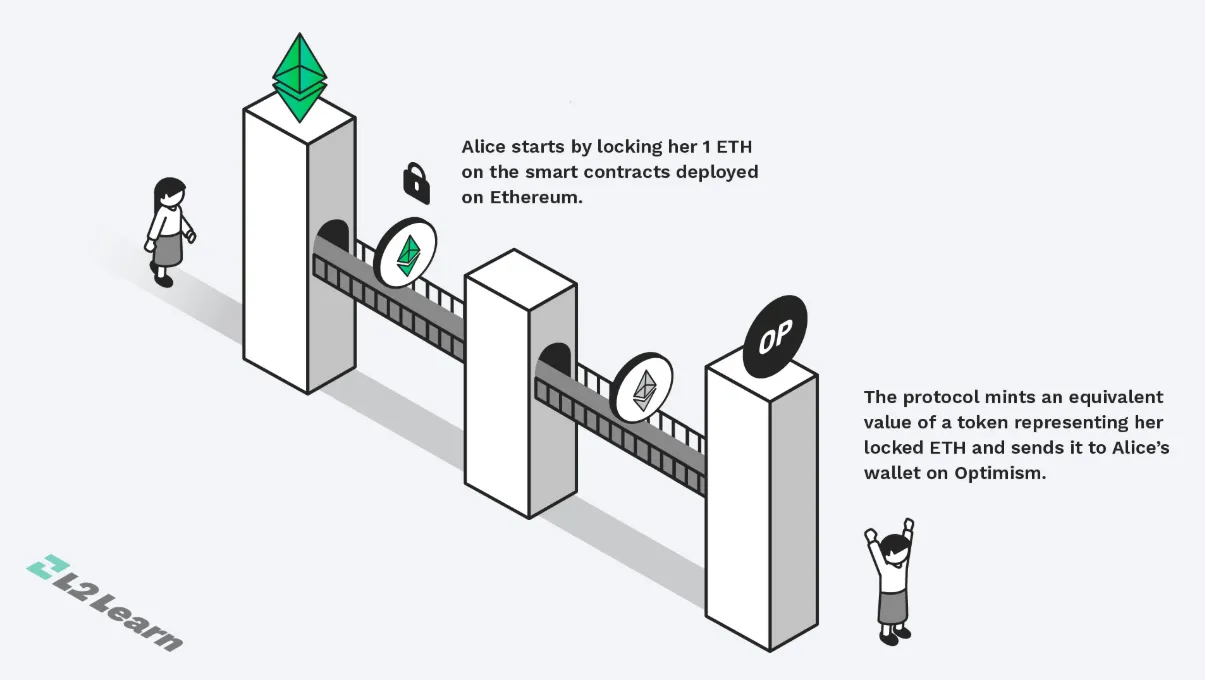
ロック&ミント(Lock-and-mint)は、最も広く使用されているブリッジアーキテクチャです。ユーザーはチェーンAにトークンをデポジットし、スマートコントラクトにロックします。このデポジットは、バリデータのクォーラムまたはマルチシグ委員会によって監視され、証明されます。これにより、チェーンB上に同額のラップドトークンが作成されます。これは、反対側でその価値を1対1で裏付ける担保が存在するという約束に裏打ちされた合成資産です。出金時は、ユーザーがチェーンB上でラップドトークンをバーンし、バリデータがこのイベントを記録して、チェーンAでロックされた資産のロックが解除されます。
このモデルの優雅さは、同時に問題でもあります。これらのロックされた資産は、単一のコントラクト内に保持されます。それらは移動せず、蓄積されていきます。ブリッジとは金庫(Vault)なのです。
サイドチェーンとクロスチェーンコントラクトにおけるその実装は、2014年の論文で最初に定式化されました。チェーン間でトラストレスなピアツーピアの資産交換を行う暗号プロトコルであるアトミックスワップは、2018年に初めて導入されました。これら初期の手法はいずれも、極めて深刻なスケーラビリティの問題を抱えていました。使用されるコンセンサスメカニズムのため、アトミックスワップは二者間で行われ、交換が発生する前に買い手と売り手をマッチングさせる必要があり、汎用的な流動性インフラとして機能することはできません。ロック&ミントブリッジは、誰もが引き出すことができるロックされた担保のプールを追加することでスケーラビリティを解決しましたが、その結果、実質的なハニーポット(蜜壺)を生み出すことになりました。
実用的なブリッジが最初に登場したのは、DeFiブームによってチェーン間で資本を移動させる実際の需要が生まれた2020年から2022年の間でした。この世代を代表するのが、Axie Infinityゲーミングエコシステム向けに設計されたRonin Bridgeです。SolanaとEthereumを接続したWormholeや、HarmonyのブロックチェーンをEthereumに接続したHarmony Horizon Bridgeもこれに該当します。これらはいずれも、クロスチェーン転送の承認に署名するためにバリデータの小さな委員会を採用していました。通常は5〜12の署名者(委員会と呼ばれる)で構成されるグループであり、その集合署名があらゆる引き出しの承認に使用されました。運用コストが安く、迅速に対応できる仕組みでした。しかしそれは同時に、攻撃者が数学的に計算できる単一障害点でもあったのです。
4つのハッキング、共通のアーキテクチャによる4つの異なる破綻
2022年、ブリッジのエクスプロイトが多発し、被害総額は20億ドルを超えました。しかし、その中でも際立っているのが次の4つです。これらは技術的に類似していたからではなく(実際は異なります)、同じアーキテクチャが破綻する異なるパターンをそれぞれが示しているからです。
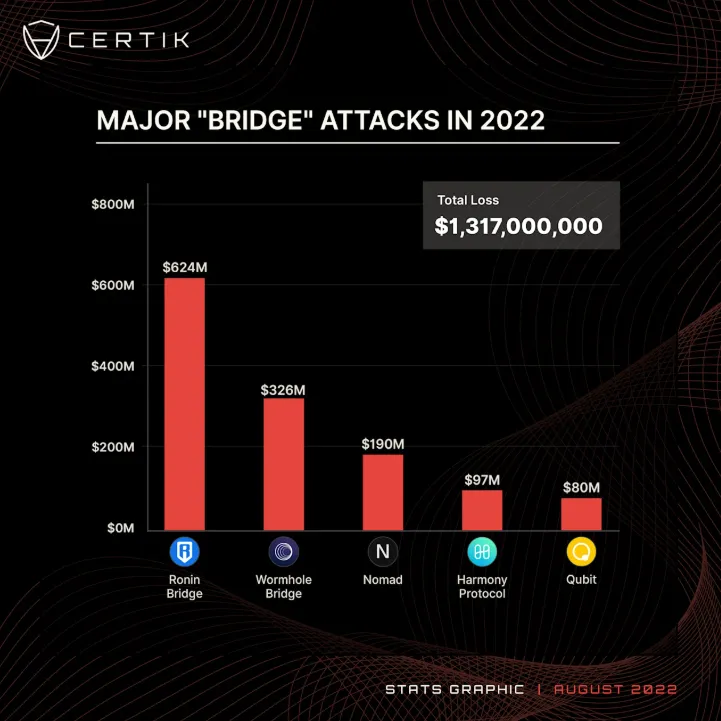
歴史上最大の単一DeFiエクスプロイト。史上最大の単一DeFiエクスプロイトとなったこの事件では、2022年3月23日にRonin Bridgeがハッキングされ、6億2400万ドルが奪われました。引き出しを承認するために、Roninのバリデータセットは9人中5人の署名(5-of-9)に依存していました。攻撃者が偽の求人オファーを装ったスピアフィッシング攻撃を実行した後、3月だけでAxie Infinityの開発元であるSky Mavisが所有する4つの鍵が侵害されました。しかし、この事件の数か月前、Sky Mavisは取引量を処理するために5つ目の鍵の一時的な署名権限を非公式に付与しており、その委任は取り消されていませんでした。攻撃者は意図せず5つの署名を手に入れたのです。彼らはわずか2回のトランザクションで、173,600 ETHと2550万USDCをネットワークから流出させました。不正侵入の発覚までに6日を要しました。
2022年2月、Wormholeはまったく異なる不具合によって3億2600万ドルを失い、7週間にわたる下落の幕開けとなりました。定期的なアップグレードの一環として削除されるべきだったにもかかわらず残されていた、Solanaスマートコントラクト内の非推奨関数に関わるセキュリティバグにより、攻撃者は署名検証をバイパスすることができました。攻撃者は偽のデポジット証明を発行し、何の裏付けもない120,000ラップドEtherをミントして、Ethereum側から本物のEtherを引き出しました。この欠陥は完全にクリーンアップされていなかった修正コードに起因しており、レビューでも誰も気づきませんでした。
Nomadは2022年8月、さらに屈辱的なメカニズムによって崩壊しました。定期的なアップグレードの際、重要な検証パラメータがゼロにリセットされ、コントラクトがあらゆる転送証明を有効として扱うようになってしまったのです。これが発見され公開されると、高度な攻撃者だけでなく、その多くが一般的な日和見主義者にすぎない300以上のアドレスがブリッジに殺到し、早い者勝ちの略奪状態となりました。1億9000万ドルが消え去りました。
HarmonyのHorizon Bridgeでは、攻撃者が行ったのは、運用に不可欠な署名鍵のうち2つを取得することだけでした。侵害閾値ちょうどだったのです。ただし、それらの鍵がどのように取得されたかについての公式な発表はありませんでした。ここからの教訓は、9桁(数億ドル)の資産を抱えるブリッジにおいて、たとえコードが適切に書かれていたとしても、5人中2人(2-of-5)という署名閾値ではまったく不十分だということです。
このパターンは2023年も続きました。最も著名なクロスチェーンルーティングプロトコルであるMultichainは、2023年7月に1億2600万ドルの損失を出しましたが、これは悪意あるコード行によるものではなく、CEOが中国で拘束され、個人で管理していた秘密鍵がブリッジの資金を枯渇させるために使用されたことによるものでした。Orbit Chainは、10個のマルチシグ鍵のうち7個が攻撃を受け、8100万ドルの損失を出しました。いずれのケースにおいても、エクスプロイトが単なる被害にとどまらず壊滅的な規模になった最大の理由は、すべての資産がロックされた単一のコントラクトを、ごく少数の鍵だけが管理していたという点に尽きます。
ブロックチェーンは綿密だった。その接続部はそうではなかった
Ethereumはプルーフ・オブ・ステークへの移行に何年も費やしました。プロの数学者たちが、Bitcoinのトランザクション署名の背後にある暗号プリミティブを10年以上にわたって分析してきました。主要なブロックチェーンを大規模に展開できるように準備するため、そのインセンティブ構造には膨大な学術的・工学的リソースが注がれました。
ブリッジにはそのような開発期間はありませんでした。それらは、DeFiが誰も分析できないほどのスピードで成長していた時期に、差し迫った需要を取り込むことだけを目的に、急ごしらえで作られた現実的な課題から生まれました。相互運用できるように構築されていないブロックチェーンの上に対処療法的に継ぎ接ぎされ、ベースプロトコルを精査したような組織的リソースも敵対的調査コミュニティも存在しませんでした。あらゆる複雑なシステムにおいてバグや脆弱性が生じるのはまさにこのような形です。設計において最優先事項として考慮されるべきだった品質を満たすことなく、既存のインフラの上に何かが追加されてしまうのです。ブリッジは最初から巨額の価値をロックしてスタートしたため(それがブリッジの仕組みだからです)、エンジニアリング上の妥協が即座に致命的な結果をもたらすことになりました。
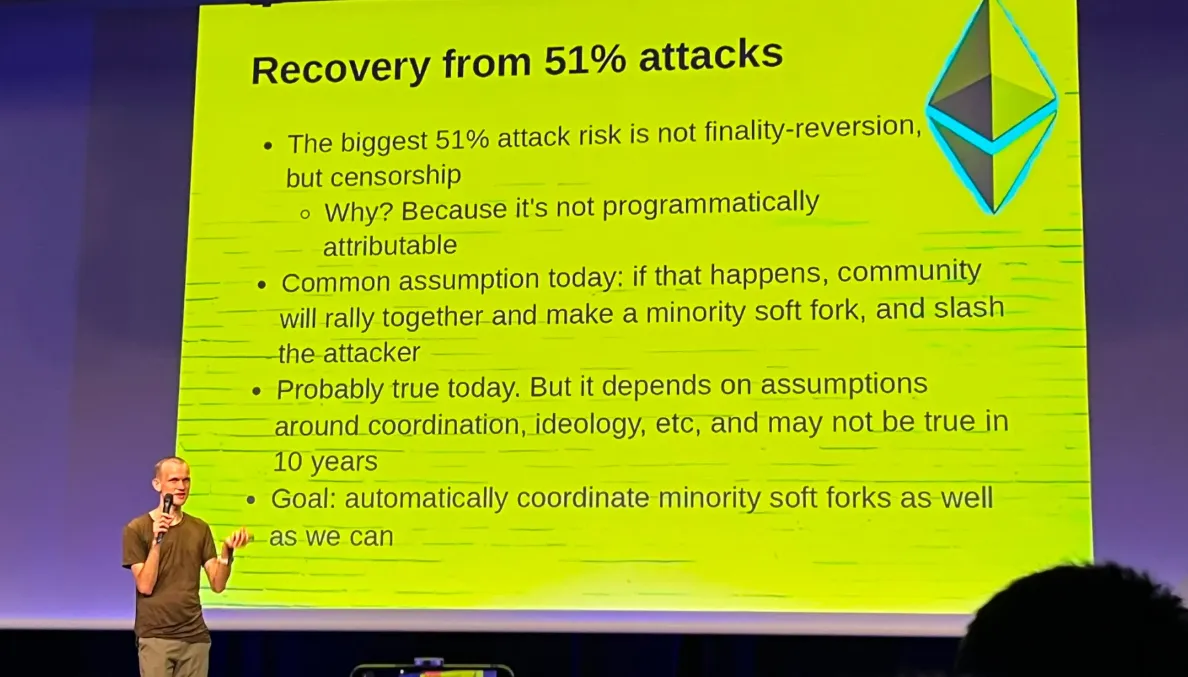
2022年1月、その年の最初の大きなブリッジエクスプロイトが発生する数週間前に、Vitalik Buterinはこの構造的リスクについて明確に言及していました。彼は、51%攻撃によって原理的に多数のチェーンにまたがってロックされた資産のすべての所有権が標的になり得るため、ブリッジがシステミックリスクを生み出すと警告しました。彼の懸念は、実際に発生したバリデータキーへの攻撃そのものではなく、クロスチェーンシステムが構成チェーンのリスクを継承し増幅させるというより抽象的な概念でしたが、この原則は実際に見事に証明されることになりました。
主要なブリッジの各世代は、それぞれ異なる問題に対処してきましたが、同じ核心的な脆弱性を維持し続けています。以下の要因がその理由を説明しています。
第1世代(2020年〜2022年):安価で高速だが、鍵の盗難やフィッシングの標的になりやすい小規模なマルチシグ委員会。
第2世代(2023年〜2024年):大規模なバリデータセットを備えたウォレット。経済的インセンティブを与えられた検証者ネットワークを利用して鍵の侵害リスクを軽減し、オフチェーンオペレーターの誠実さへの依存を減らす。
第3世代(2025年〜現在):ゼロ知識証明によってクロスチェーンの状態を数学的に検証できるようにすることで、人間のオペレーターへの信用を完全に排除した初のアーキテクチャ。しかし、証明生成コスト、レイテンシ、回路の正確性といった新たな複雑さをもたらす。
最も安全な世代のブリッジでさえ、この問題を完全に解決したわけではありません。これは、ゼロ知識証明の信頼性が、それが作成された回路の品質に依存することを意味します。回路のバグは決してあり得ない話ではありません。そして、ブリッジに多額のTVLを引き寄せる経済的インセンティブは、相応の資金力を持ったハッカーをも惹きつけます。
おそらく最も重要なアーキテクチャ上の変化は、信頼された仲介者を数学的検証に置き換えることです。「バリデータを信用できるか?」という問いを生じさせないZKブリッジとは異なり、特定のトランザクションについて送信元チェーンで何かが発生したという暗号証明を生成し、オンチェーン検証のためにこの証拠を送信先チェーンに提出します。その段階になれば、人間のグループを侵害することは、実際のセキュリティ保証というよりも基盤となる暗号技術を解読することに近くなります。
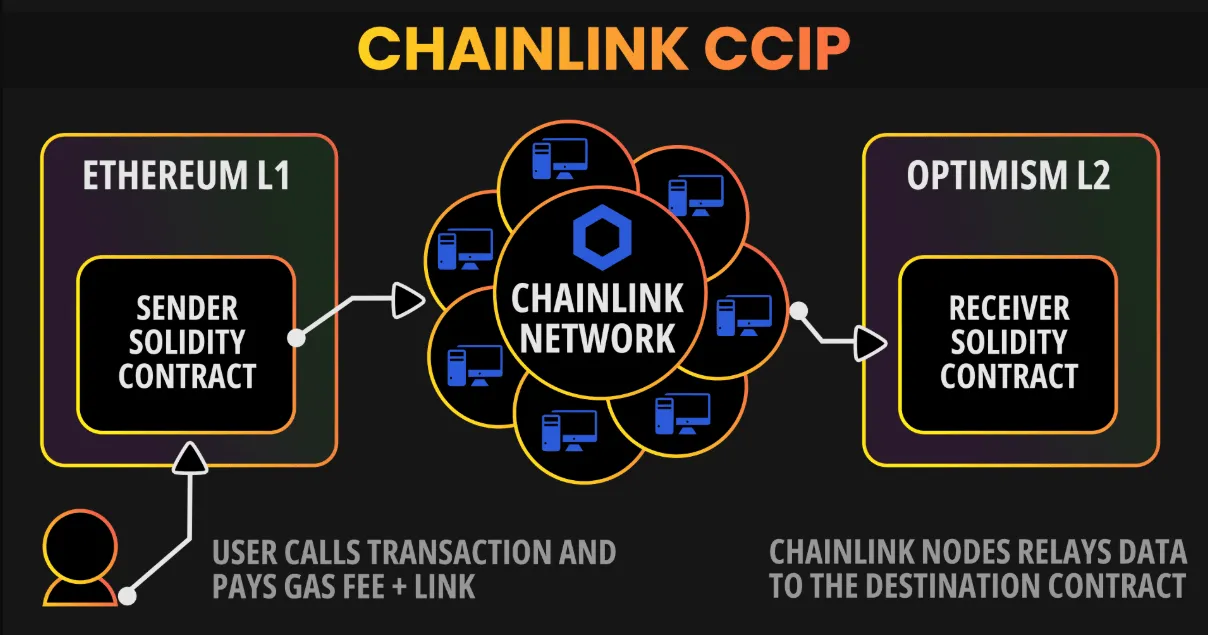
Chainlinkは、クロスチェーン相互運用性プロトコル(CCIP)のために多数の独立したネットワークを採用しており、異常な動作を検出する追加のリスク管理ネットワークも備えています。両方のチェーンの合意がなければ、クロスチェーンメッセージを実行することはできません。どちらか一方が単独で転送を承認することは不可能です。これは、ブリッジアーキテクチャ自体に適用された多層防御です。
3つ目の方向性は、インテントベース(意図ベース)のブリッジです。誰もが流出させることができる担保の大量ロックアップを行う代わりに、ユーザーとプロの流動性プロバイダー(自らの在庫を使ってクロスチェーン転送を実行する「ソルバー」)をマッチングさせます。報酬はユーザーから支払われ、ブリッジ自体にはハニーポットとなるプールされた担保が存在しません。攻撃対象領域は「金庫を破る」ことから「単一のソルバーを騙す」ことへと移行し、攻撃者にとって得られる獲物ははるかに小さくなります。
より堅牢なアプローチは、2つのチェーン間に拡張されたフレームワークを持つことです。これは単なるブリッジを超えて共有セキュリティレイヤーにはるかに近いものであり、技術的な堅牢性を追加し、サードパーティの開発者だけでなくチェーンの開発チーム自体の関与を必要とします。現在、実際にこの概念の実現に最も近いのはPolkadotのパラチェーンモデルであり、ブロックチェーンが共通のリレーチェーンに接続してそのセキュリティを継承します。これの問題点は、Polkadotエコシステム内でしか機能しないことです。EthereumとBitcoinの間を同じ方法でブリッジするには、Bitcoinコミュニティがこれまで繰り返し導入を拒否してきたプロトコルの変更が必要になります。
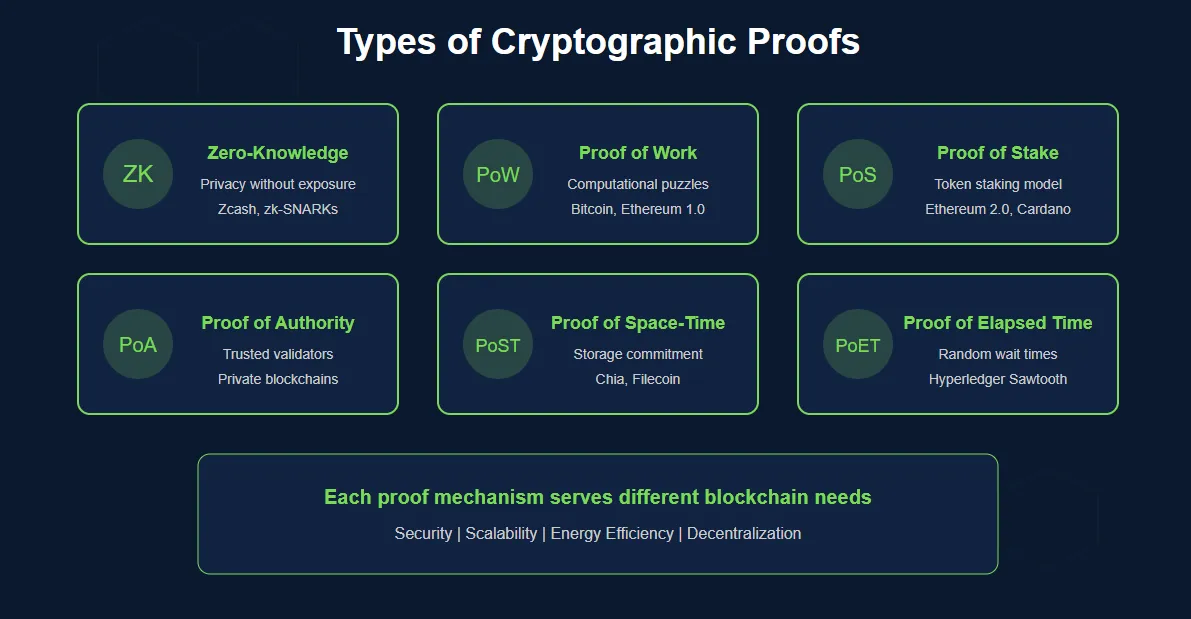
これらはすべて、説明するよりも構築する方がはるかに困難です。複雑なクロスチェーン状態のZK証明を構築するには多額のコストがかかり、高度な暗号技術の専門知識が必要です。証明を生成するためには、回路の形式検証が必要となります。ZK回路のバグは、標準的なスマートコントラクトのバグとは異なる次元で存在します。発生頻度は低いものの、はるかに壊滅的な潜在リスクを秘めています。なぜなら、証明者チェーンのバグは、そもそもこのアプローチを採用した唯一の目的である数学的保証そのものを損なうからです。これは、公正な価格設定を提供し、ユーザーによる不正操作を防ぐために十分なソルバーの競争がシステムに必要であることを意味します。さらに、あるソリューションが既存のブロックチェーンへのプロトコルレベルの変更を必要とする場合、コミュニティの合意形成、変更の仕様策定、数千億ドル規模を保護するネットワークへの変更の開発、テスト、展開という、最も時間のかかる実装ルートに直面することになります。
ブリッジがハッキングされたとき、あなたに何が起きるのか
ブリッジのエクスプロイトにおいてユーザーが直面する実際の影響は以下のように分類でき、いずれも決して抽象的なものではありません。
最も分かりやすいのは完全な損失です。エクスプロイトの発生中に資産がブリッジを通過している最中だった場合、トランザクションは永久にスタックするか、二度と手元に戻らない可能性があります。コントラクトまたはブリッジの作成者が停止(一時停止/破棄)された場合、その送信元チェーンにロックされた資産にはアクセスできなくなります。ラップドアセットはオンチェーンに残りますが、もはや何も表していません。裏付けとなっていた原資産の担保が奪われた(盗まれた)場合、送信先チェーンのラップドトークンの価値はゼロになります。
ブリッジの停止による遅延は、損失をさらに拡大させます。しかし、そのようなインシデントは2023年において珍しいものではありませんでした。同年の初めにMultichainが侵害された際、運営者が被害規模を確認するまでの数日間、ブリッジはオフラインのままでした。実際のトランザクションが保留されていたユーザーには、スケジュールも救済措置も示されませんでした。データの破損リスク以上に、ボラティリティの高い市場において資金をチェーン間で移動させる能力を数日間失うことは、たとえその資本が回収可能であったとしても大きな機会損失となります。
エクスプロイトされた資産の価格は、ブリッジハックの直後からほぼ即座に乱高下します。多くの場合、盗まれた資産は資金洗浄を試みる攻撃者によって分散型取引所に投げ売りされます。大規模なブリッジハックの直後の1時間は、影響を受けたトークンにとって例外なく最も激しい乱高下に見舞われる期間の一つとなります。これは、ブリッジをまったく利用していなかったユーザーであっても、エクスプロイトのニュースを受けて他の保有資産の価値が下落し、ポートフォリオに損失を被る可能性があることを意味します。
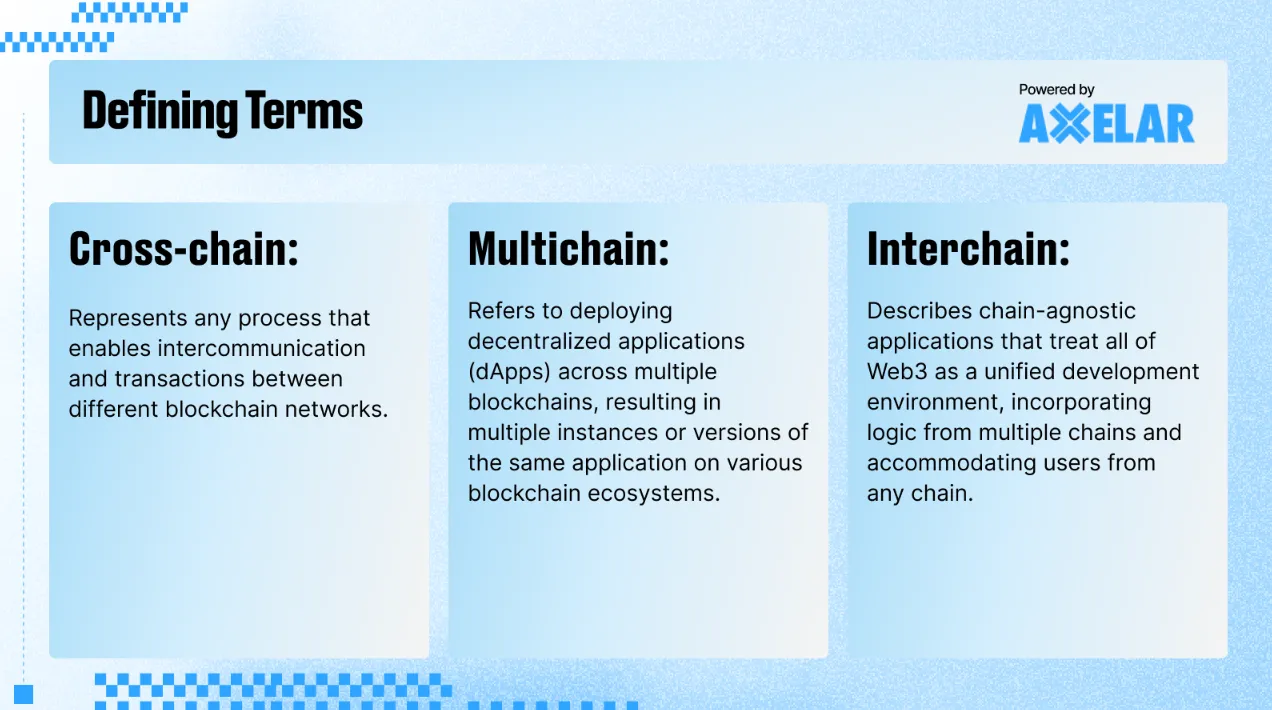
あまり一般的ではありませんが、顕著な懸念事項としてプライバシーの流出があります。クロスチェーン取引では複数のネットワークにわたるオンチェーンデータが同時に必要となるため、ブリッジコントラクトのログを十分に分析すれば、リサーチャーは異なるチェーン間における同一ユーザーのアドレスの関連性を導き出すことができます。インフォーマルなプライバシー対策としてのチェーンの分離は、ユーザーが相互運用可能なブリッジを使用した瞬間に失われます。
率直に言える最後の点として、プラットフォームやプロトコルには、セキュリティインシデントを過小評価し、開示を迫られるまでアーキテクチャの詳細を隠蔽してきた長い歴史があります。ブリッジチームは既知のエクスプロイトを放置し、巨額の損失を「調査のための一時停止」と表現し、攻撃を受けやすい根本的な状態を真に解決することなく以前の運用を再開してきました。あるケースでは、予告されていた攻撃が実行されるまでの83日間、署名閾値の低さに対する公の指摘を無視し続けました。Roninのハックでは、ブリッジのTVL全体が空にされたにもかかわらず、丸6日間も気づかれませんでした。
世論の圧力は、せいぜいこの行動に対する唯一の抑止力です。バリデータセットの規模、鍵管理の手順、署名閾値、アップグレードプロセスについて居心地の悪い質問を投げかけるユーザー、リサーチャー、ジャーナリストこそが、ブリッジチームに対してこれらを単なる脚注ではなく本質的な懸念事項として扱わせる原動力となります。その注目を集めたすべてのプロジェクトが即座に欠陥を是正するわけではありません。しかし、見られていると認識している組織は、誰も見ていないと思っている組織よりもはるかに迅速に問題を改善します。そうした動機づけは永遠に続くものではありませんが、現実のお金を扱うインフラにおいては、セキュリティの向上につながるものはすべて利用する価値があります。
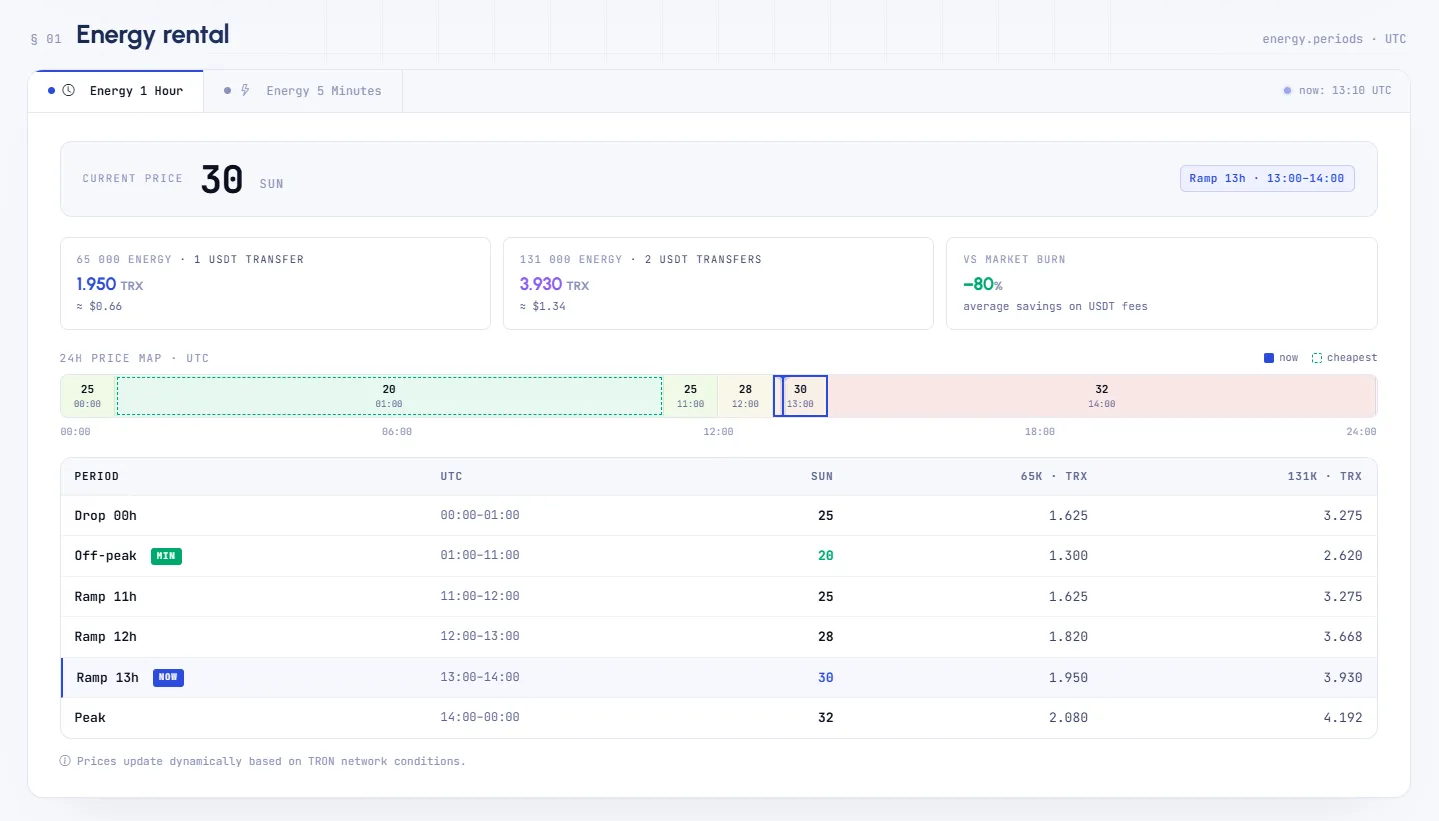
推測を排除した透明な価格設定を求めるTRON上のオペレーター向けに、NettsはEnergyレンタルを提供しています。TRONネットワークの現在の状態に応じて、時間帯ごとのEnergy価格が動的に更新されます。夜間の低レートなTRON Energy(01:00〜11:00 UTCは最低23 sunが請求されます)と最大レート(14:00〜真夜中は37 sunが請求されます)の差を利用することで、情報を持つユーザーは、トランザクションの選択やタイミングを合わせたり、最も有利な時間帯にEnergyを事前レンタルしたりするだけで、USDT送金のコストを大幅に削減できます。これは、何を確認すべきかを知っているだけで実現できる簡単なコスト最適化です。サブスクリプションや過度なボリュームのコミットメントなしで安価なEnergyをお探しなら、Nettsはすべての手数料が表示価格に含まれている「サブスクリプションなし」モデルで運用されています。