Tại sao các cầu nối cross-chain lại dễ bị tấn công đến vậy
Các cầu nối cross-chain đã thiệt hại hơn 2 tỷ USD chỉ trong một năm do các vụ hack — dưới đây là lý do tại sao các cầu nối liên tục thất bại và giải pháp thực sự hiệu quả là gì.
Ngôn ngữ khác: EnglishEspañolไทยFrançaisУкраїнськаالعربية한국어Bahasa Indonesia
Mục lục
Tháng 12 năm 2021 — Network Log4j là một thư viện ghi nhật ký (logging) phổ biến được sử dụng bởi một tỷ lệ cực kỳ lớn mã nguồn Java trên thế giới. Lỗ hổng này không nằm trong một hệ điều hành, cũng không phải trong một ứng dụng lớn. Đó là một tiện ích mà hầu hết người dùng thậm chí chưa từng nghe tới, nằm sâu trong phần lõi của các hệ thống đã được kiểm toán, duy trì và bảo vệ qua nhiều năm. Chỉ trong vài giờ sau khi được công bố công khai, các công cụ quét khai thác lỗ hổng đã rà soát mọi máy chủ có thể truy cập trên Internet để tìm nó! Phải mất nhiều tháng bản vá mới được triển khai toàn diện.
Đây không phải là câu chuyện về blockchain. Nhưng nó là lăng kính tốt nhất để hiểu tại sao các cầu nối cross-chain liên tục bị hack. Bản thân các blockchain riêng lẻ — Bitcoin, Ethereum, Solana — đều được xây dựng với sự cẩn trọng phi thường dành cho cơ chế đồng thuận, hệ tiên đề mật mã học và cấu trúc khuyến khích người xác thực (validator). Các giao thức nền tảng của họ đã trải qua nhiều năm nghiên cứu và thử nghiệm đối kháng. Mối liên kết giữa chúng lại được tạo ra một cách riêng biệt, dưới những ràng buộc ngặt nghèo khác nhau và bởi bàn tay của các đội ngũ khác nhau, hiếm khi được xem xét kỹ lưỡng. Và dòng tiền khổng lồ lại bị ràng buộc vào chính các kết nối này.
Cầu nối là gì và lý do ngắn gọn vì sao nó cần phải tồn tại
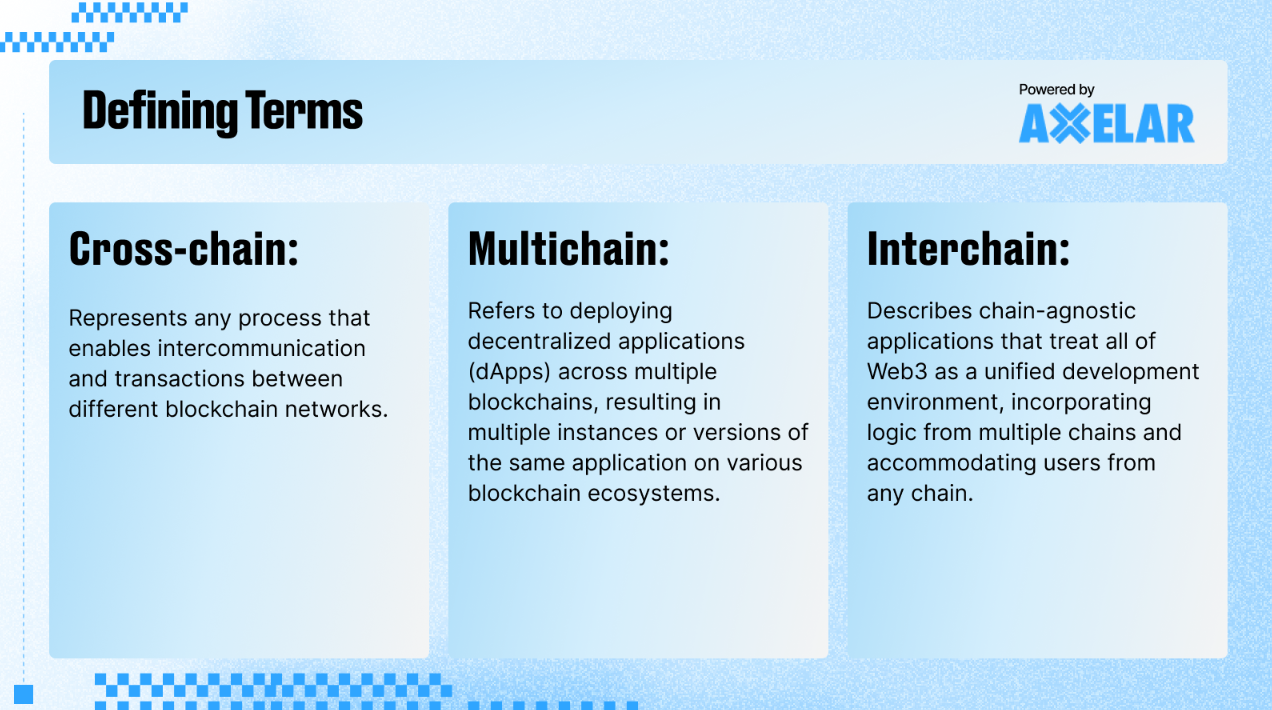
Các blockchain không thể tự động giao tiếp nguyên bản với nhau. Bitcoin hoàn toàn không có cách nào biết được những gì diễn ra trên Ethereum. Điều đó cũng không khác gì với các hợp đồng thông minh của Ethereum, vốn hoàn toàn mù tịt trước trạng thái của Solana. Một lần nữa, theo thiết kế, mỗi mạng lưới đều bị cô lập — một hệ thống khép kín được bảo vệ bởi chính bản chất cô lập của nó. Các validator của chuỗi đó sẽ chỉ đồng ý với bất kỳ điều gì phù hợp với quy tắc, mà không cần bất kỳ dữ liệu nào được cung cấp từ bên ngoài mà họ không thể xác minh.
Trên thực tế, điều này trở thành một vấn đề khi hệ sinh thái phát triển. Nếu bạn muốn sử dụng DeFi trên Ethereum nhưng chỉ có Bitcoin, hiện tại không có lộ trình trực tiếp nào. Điều này cũng đồng nghĩa với việc phải bán Bitcoin, mua Ethereum trên một sàn giao dịch tập trung rồi tiếp tục từ đó — nhưng điều này lại đưa vào cuộc chơi chính kiểu trung gian lưu ký mà tài chính phi tập trung hướng tới việc loại bỏ. Các cầu nối xuất hiện để lấp đầy khoảng cách giữa các chuỗi khi nhu cầu về một lộ trình phi tập trung trở nên không thể phủ nhận.
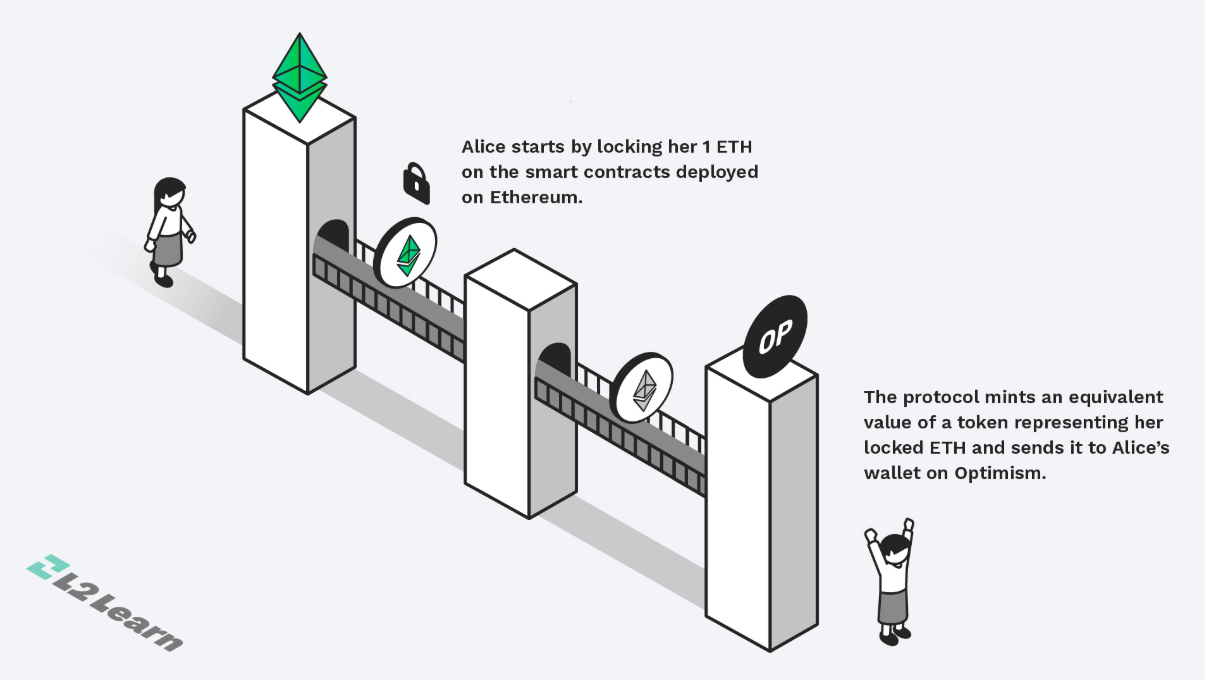
Khóa và đúc (lock-and-mint) là kiến trúc cầu nối được sử dụng rộng rãi nhất. Người dùng gửi token trên chuỗi A và khóa chúng trong một hợp đồng thông minh. Khoản tiền gửi này được giám sát và chứng thực bởi một nhóm túc số validator hoặc một ủy ban đa chữ ký (multisig). Hành động này sẽ tạo ra một lượng token wrapped tương đương trên chuỗi B — một tài sản tổng hợp được hỗ trợ bởi lời hứa rằng tài sản thế chấp tồn tại song song để bảo chứng giá trị của nó ở phía bên kia. Rút lui — Người dùng đốt token wrapped trên chuỗi B, các validator ghi nhận sự kiện này và các tài sản đã khóa sẽ được mở khóa trên chuỗi A.
Sự tinh tế của mô hình này cũng chính là vấn đề. Những tài sản bị khóa này được giữ trong một hợp đồng duy nhất. Chúng không di chuyển. Chúng tích lũy. Cầu nối chính là một kho tiền.
Sidechain và việc triển khai chúng trong các hợp đồng cross-chain ban đầu được chính thức hóa trong một bài báo nghiên cứu năm 2014. Atomic swap — các giao thức mật mã để trao đổi tài sản ngang hàng không cần tin cậy (trustless) giữa các chuỗi — lần đầu tiên được giới thiệu vào năm 2018. Cả hai phương pháp ban đầu này sau đó đều bộc lộ những vấn đề nghiêm trọng về khả năng mở rộng. Do các cơ chế đồng thuận được sử dụng, atomic swap mang tính song phương và đòi hỏi phải khớp người mua và người bán trước khi bất kỳ giao dịch nào diễn ra; chúng không thể hoạt động như một cơ sở hạ tầng thanh khoản tổng quát. Cầu nối lock-and-mint đã giải quyết khả năng mở rộng bằng cách thêm một nhóm tài sản thế chấp bị khóa mà bất kỳ ai cũng có thể rút ra — và do đó, về cơ bản nó tạo ra một mồi nhử (honeypot) hấp dẫn.
Các cầu nối thực tế lần đầu tiên xuất hiện trong khoảng thời gian từ năm 2020 đến 2022 khi sự bùng nổ của DeFi tạo ra nhu cầu thực sự cho việc luân chuyển vốn qua các chuỗi. Thế hệ này được hiện thực hóa qua Ronin Bridge, được thiết kế cho hệ sinh thái trò chơi Axie Infinity. Wormhole, kết nối Solana và Ethereum; Harmony Horizon Bridge, gắn kết blockchain của Harmony với Ethereum cũng có vị thế này. Mỗi cầu nối này đều sử dụng các ủy ban validator nhỏ để ký xác nhận các giao dịch chuyển tiền cross-chain – các nhóm thường bao gồm từ năm đến mười hai người ký (được gọi là ủy ban) mà chữ ký tập thể của họ sẽ được sử dụng để phê duyệt bất kỳ lệnh rút tiền nào. Nó vận hành tiết kiệm và phản ứng nhanh chóng. Nó cũng là một điểm lỗi đơn lẻ (single point of failure) mà những kẻ tấn công có thể tính toán chính xác về mặt toán học —
Bốn vụ hack, bốn thất bại khác nhau với cùng một kiến trúc chung
Vào năm 2022, đã xảy ra một làn sóng khai thác cầu nối khiến tổng thiệt hại vượt quá 2 tỷ USD. Tuy nhiên, có bốn trường hợp nổi bật — không phải vì chúng tương đồng về mặt kỹ thuật — chúng không hề giống nhau — mà vì mỗi trường hợp minh họa một cách khác nhau mà cùng một kiến trúc có thể sụp đổ.
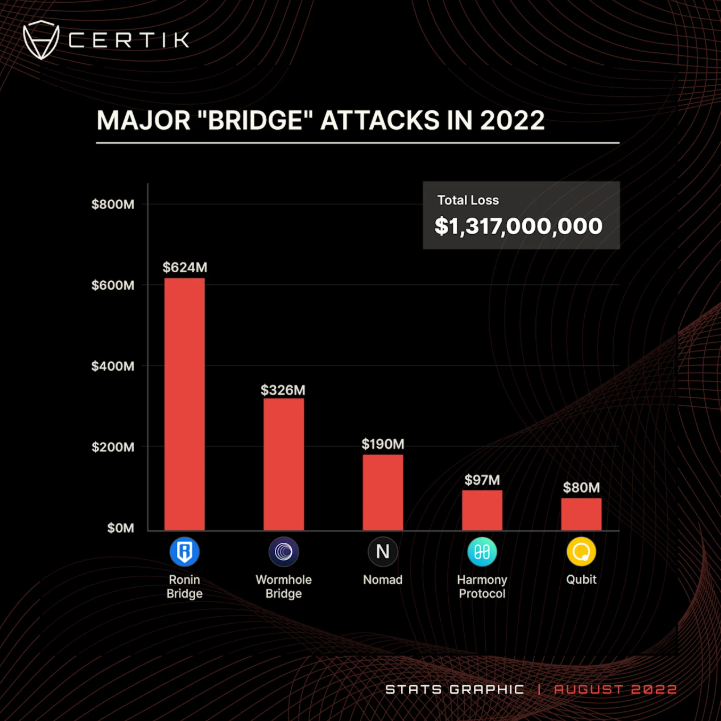
Vụ khai thác DeFi đơn lẻ lớn nhất trong lịch sử. Trong một thời điểm được ghi nhận là vụ khai thác DeFi đơn lẻ lớn nhất mọi thời đại, Ronin Bridge đã bị hack mất 624 triệu USD vào ngày 23 tháng 3 năm 2022. Để ủy quyền rút tiền, bộ validator của Ronin dựa vào cơ chế 5 trên 9 chữ ký. Chỉ riêng trong tháng 3, bốn khóa do Sky Mavis — các nhà phát triển đứng sau Axie Infinity — sở hữu đã bị xâm phạm sau khi những kẻ tấn công thực hiện một cuộc tấn công lừa đảo có chủ đích (spear-phishing) giả dạng lời mời làm việc giả mạo. Tuy nhiên, nhiều tháng trước sự cố này, Sky Mavis đã trao cho họ quyền ký tạm thời đối với khóa thứ năm một cách không chính thức để giải quyết khối lượng giao dịch và sự ủy quyền đó không bao giờ bị thu hồi. Những kẻ tấn công đã có đủ năm chữ ký. Chỉ trong hai giao dịch, chúng đã rút sạch 173.600 ETH và 25,5 triệu USD USDC khỏi mạng lưới. Phải mất sáu ngày vụ xâm nhập mới được phát hiện.
Vào tháng 2 năm 2022, Wormhole đã mất 326 triệu USD thông qua một lỗi hoàn toàn khác, báo hiệu sự kết thúc của chuỗi bảy tuần trượt dốc. Lỗi bảo mật liên quan đến một hàm đã không còn được dùng (deprecated) trong hợp đồng thông minh Solana — đoạn mã lẽ ra phải được gỡ bỏ như một phần của bản nâng cấp định kỳ nhưng đã không được thực hiện — cho phép kẻ tấn công bỏ qua bước xác thực chữ ký. Kẻ tấn công đã phát hành một chứng thực tiền gửi giả, đúc 120.000 wrapped Ether mà không có tài sản đảm bảo và rút Ether thực từ phía Ethereum. Lỗi này bắt nguồn từ mã xử lý tạm thời chưa được dọn dẹp kỹ lưỡng và không ai phát hiện ra nó trong quá trình rà soát.
Nomad sụp đổ thông qua một cơ chế vào tháng 8 năm 2022 thậm chí còn đáng xấu hổ hơn. Thông qua một bản nâng cấp định kỳ, một tham số xác thực quan trọng đã bị đặt lại về 0 khiến hợp đồng coi mọi bằng chứng chuyển tiền đều hợp lệ. Sau khi điều này bị phát hiện và công khai, hơn 300 địa chỉ khác nhau — không phải những kẻ tấn công tinh vi, nhiều người chỉ là những kẻ cơ hội bình thường — đã ùa vào cầu nối trong một cuộc rút tiền tự do ai đến trước phục vụ trước. 190 triệu USD đã biến mất.
Tất cả những gì kẻ tấn công cần làm là chiếm đoạt hai trong số các khóa ký quan trọng cho hoạt động của Horizon Bridge thuộc Harmony — đúng ngay ngưỡng bị xâm phạm của nó. Tuy nhiên, chưa từng có xác nhận công khai nào về cách các khóa đó bị lấy cắp. Bài học rút ra là ngưỡng ký 2 trên 5 cho một cầu nối chứa tài sản chín con số — ngay cả khi nó được viết tốt — đơn giản là không đủ an toàn.
Mô hình này tiếp tục diễn ra vào năm 2023. Multichain, giao thức định tuyến cross-chain nổi bật nhất từng chịu tổn thất 126 triệu USD vào tháng 7 năm 2023, không bị thất thoát qua các dòng mã khai thác mà vì CEO của giao thức bị bắt giữ tại Trung Quốc và các khóa riêng do cá nhân ông nắm giữ đã bị sử dụng để bòn rút tiền của cầu nối. Orbit Chain bị tấn công khi 7 trong số 10 khóa multisig của nó bị xâm phạm, gây thiệt hại 81 triệu USD. Lý do lớn nhất khiến vụ khai thác trở thành thảm họa thay vì chỉ là sự cố nhỏ trong mọi trường hợp, đơn giản là một hợp đồng duy nhất chứa toàn bộ tài sản bị khóa chỉ nằm dưới quyền kiểm soát của một vài chiếc khóa.
Các blockchain được xây dựng cẩn trọng. Các kết nối giữa chúng thì không
Ethereum đã dành nhiều năm chuẩn bị cho quá trình chuyển đổi sang proof of stake. Các nhà toán học chuyên nghiệp đã phân tích các nguyên hàm mật mã đằng sau việc ký giao dịch Bitcoin trong hơn một thập kỷ. Việc chuẩn bị cho các blockchain lớn để triển khai ở quy mô lớn đã nhận được rất nhiều sự quan tâm về mặt học thuật và kỹ thuật đối với cấu trúc khuyến khích của chúng.
Các cầu nối không có giai đoạn phát triển như vậy. Chúng nảy sinh từ các thách thức thực tế được chắp vá vội vã và thực sự chỉ nhằm nắm bắt nhu cầu cấp thiết trong thời điểm DeFi phát triển nhanh hơn khả năng phân tích của bất kỳ ai — được vá víu vào các blockchain vốn không được xây dựng để tương tác với nhau, đồng thời thiếu cả nguồn lực từ các tổ chức lẫn cộng đồng nghiên cứu đối kháng từng mổ xẻ các giao thức cơ sở. Đây là cách các lỗi và lỗ hổng xuất hiện trong bất kỳ hệ thống phức tạp nào: một thứ gì đó được thêm vào trên cơ sở hạ tầng hiện có mà không đạt được chất lượng cần thiết trong thiết kế đó, nghĩa là lẽ ra nó phải là một mối quan tâm thiết kế hàng đầu. Các cầu nối luôn khởi đầu với lượng tài sản khóa (TVL) rất lớn — vì đó là cách chúng hoạt động — và khiến các đường tắt trong kỹ thuật lập tức để lại hậu quả nghiêm trọng.
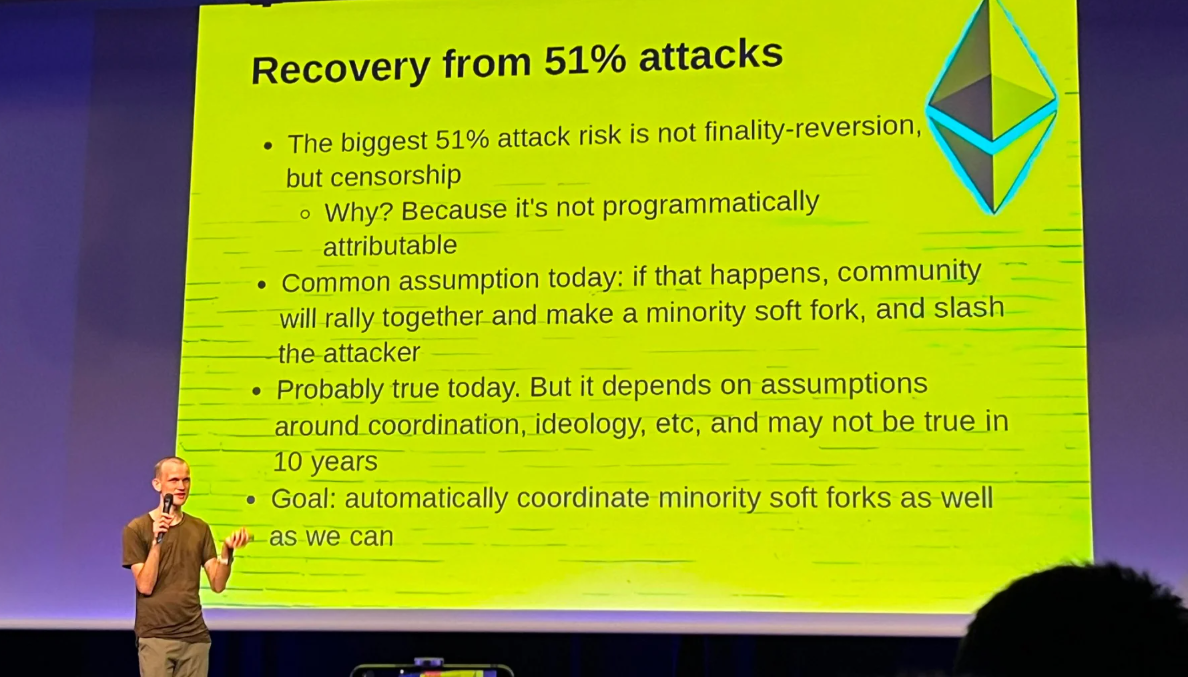
Vào tháng 1 năm 2022, vài tuần trước vụ khai thác cầu nối lớn đầu tiên của năm đó, Vitalik Buterin đã cảnh báo rõ ràng về rủi ro cấu trúc này. Ông lưu ý rằng các cầu nối tạo ra rủi ro mang tính hệ thống, vì một cuộc tấn công 51% về nguyên tắc có thể nhắm vào toàn bộ tài sản bị khóa trên nhiều chuỗi. Mặc dù mối lo ngại chính xác của ông không phải là các cuộc tấn công vào khóa của validator như đã xảy ra, mà là ý tưởng trừu tượng hơn rằng các hệ thống cross-chain vừa kế thừa vừa khuếch đại rủi ro của các chuỗi thành phần, nguyên tắc này đã được chứng minh trong thực tế.
Mỗi thế hệ tiếp theo của các cầu nối lớn đều giải quyết các vấn đề khác nhau nhưng vẫn giữ nguyên lỗ hổng cốt lõi, và những yếu tố này giúp giải thích lý do tại sao:
Các ủy ban multisig nhỏ, rẻ, nhanh và dễ dàng bị nhắm mục tiêu bởi hành vi trộm khóa và lừa đảo — Thế hệ 1 (2020–2022)
Thế hệ 2 → (2023–2024) Các ví có bộ validator mở rộng, sử dụng các mạng lưới xác minh có khuyến khích kinh tế để giảm thiểu rủi ro xâm phạm khóa và giảm bớt sự tin tưởng vào tính trung thực của các nhà vận hành off-chain.
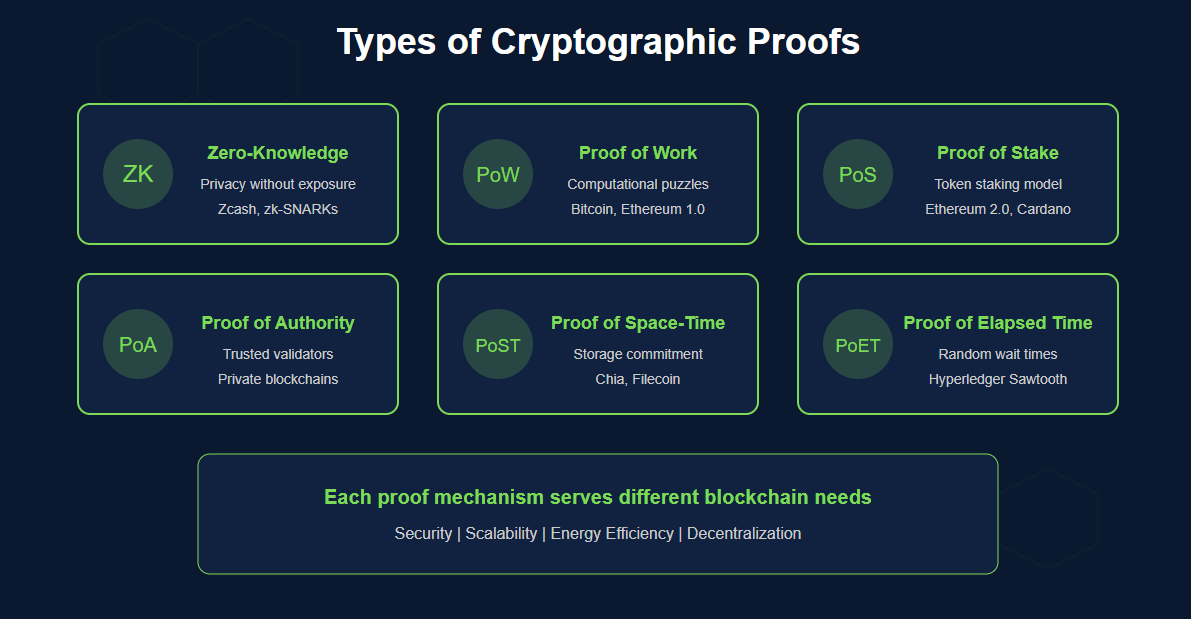
Đây là kiến trúc đầu tiên loại bỏ hoàn toàn sự tin tưởng vào các nhà vận hành con người — thông qua bằng chứng không kiến thức (zero-knowledge proofs) cho phép bạn xác minh trạng thái cross-chain bằng toán học (ở Thế hệ 3 – 2025–hiện tại) nhưng lại mang đến những phức tạp mới: chi phí tạo bằng chứng, độ trễ và tính chính xác của mạch (circuit).
Ngay cả thế hệ cầu nối an toàn nhất cũng chưa giải quyết triệt để vấn đề này. Điều này có nghĩa là các bằng chứng zero-knowledge chỉ tốt bằng các mạch mà từ đó chúng được tạo ra. Tuy nhiên, các lỗi về mạch không phải là điều chưa từng xảy ra. Và những động lực kinh tế thu hút lượng lớn TVL vào các cầu nối cũng thu hút những hacker có nguồn lực tài chính tương xứng.
Có lẽ sự thay đổi kiến trúc quan trọng nhất là việc thay thế các bên trung gian đáng tin cậy bằng xác minh toán học. Không giống như ZK bridge, nơi không đặt ra câu hỏi "liệu chúng ta có thể tin tưởng các validator không?" — nó tạo ra một bằng chứng mật mã xác nhận điều gì đó đã xảy ra trên chuỗi nguồn cho một giao dịch cụ thể, và gửi bằng chứng này đến chuỗi đích để xác minh on-chain. Tại thời điểm đó, việc xâm phạm một nhóm người sẽ giống như việc phá vỡ nền tảng mật mã cơ sở hơn là một sự đảm bảo an ninh thực tế.
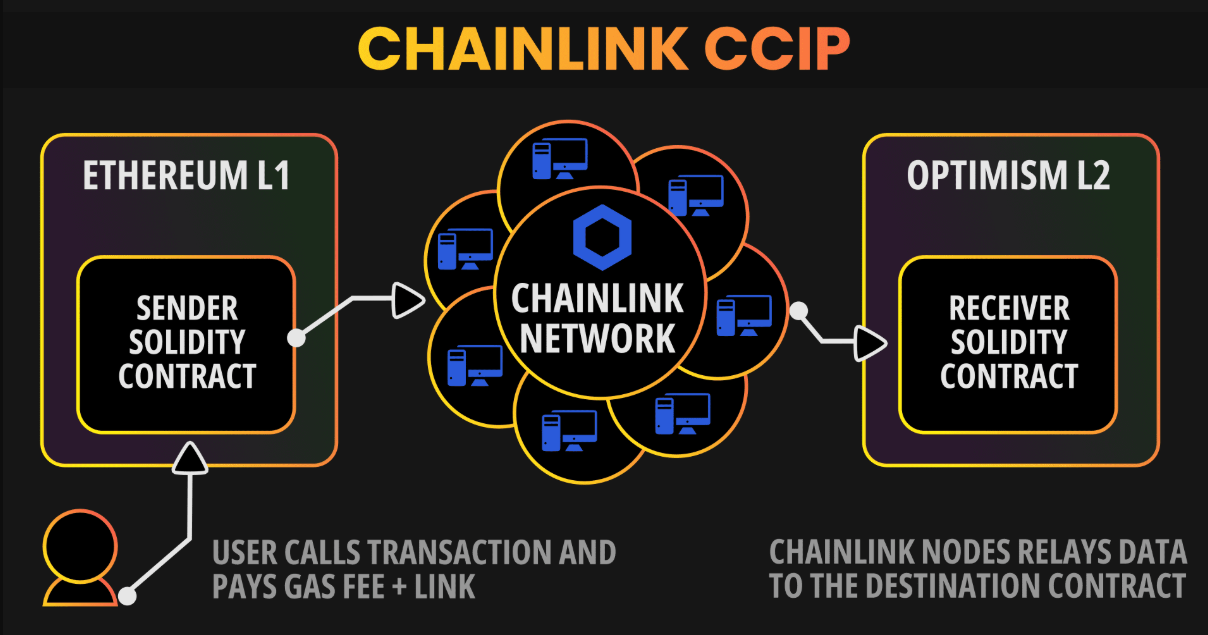
Chainlink sử dụng hàng chục mạng lưới độc lập để cung cấp dữ liệu cho Giao thức Tương tác Cross-Chain (CCIP) của mình, cùng với một Mạng lưới Quản lý Rủi ro bổ sung có nhiệm vụ phát hiện các hành vi bất thường. Không có thông điệp cross-chain nào có thể được thực thi nếu không có sự đồng thuận của cả hai chuỗi. Không bên nào có thể đơn phương phê duyệt một giao dịch chuyển tiền. Đây là mô hình phòng thủ theo chiều sâu được áp dụng cho chính kiến trúc cầu nối.
Hướng tiếp cận thứ ba liên quan đến các cầu nối dựa trên ý định (intent-based bridges). Thay vì khóa một lượng lớn tài sản thế chấp mà bất kỳ ai cũng có khả năng bòn rút, họ kết nối người dùng với các nhà cung cấp thanh khoản chuyên nghiệp – các "solver", những người thực hiện việc chuyển tiền cross-chain bằng nguồn vốn của chính họ. Bạn trả tiền cho người dùng và bản thân cầu nối không có nhóm tài sản thế chấp nào đóng vai trò như một mồi nhử. Bề mặt tấn công chuyển từ "cướp kho tiền" sang "lừa đảo một solver đơn lẻ", vốn là một mục tiêu nhỏ hơn nhiều.
Một cách tiếp cận mạnh mẽ hơn là thiết lập một khuôn khổ mở rộng giữa hai chuỗi — một cấu trúc không chỉ đơn thuần là một cầu nối mà gần hơn với một lớp bảo mật chung — giúp tăng cường tính vững chắc về mặt kỹ thuật và đòi hỏi sự tham gia của chính các đội ngũ phát triển chuỗi, chứ không chỉ là các nhà phát triển bên thứ ba. Mô hình gần nhất với việc hiện thực hóa khái niệm này trong thực tế hiện nay là mô hình parachain của Polkadot, nơi các blockchain gắn vào một chuỗi tiếp sức (relay chain) chung và kế thừa tính bảo mật từ nó. Vấn đề là nó chỉ hoạt động trên hệ sinh thái Polkadot. Để bắc cầu giữa Ethereum và Bitcoin theo cùng một cách sẽ đòi hỏi những sửa đổi đối với giao thức của Bitcoin mà cộng đồng của nó đã nhiều lần từ chối triển khai.
Tất cả những điều này đều khó xây dựng hơn là mô tả. Việc xây dựng zk proof cho trạng thái cross-chain phức tạp rất tốn kém và đòi hỏi chuyên môn sâu về mật mã học. Để tạo ra các bằng chứng, các mạch cần được xác minh chính thức (formal verification) — các lỗi mạch ZK tồn tại ở một dạng thức khác so với các lỗi hợp đồng thông minh tiêu chuẩn: Mặc dù hiếm hơn, nhưng chúng có khả năng gây thiệt hại lớn hơn nhiều. Tại sao? Bởi vì một lỗi trong chuỗi chứng minh sẽ làm suy yếu toàn bộ sự đảm bảo toán học vốn là mục đích cốt lõi của việc tiếp cận phương pháp này ngay từ đầu. Điều đó có nghĩa là hệ thống của họ cần đủ sự cạnh tranh giữa các solver để mang lại mức định giá hợp lý và tránh bị người dùng trục lợi. Sau đó, nếu một giải pháp đòi hỏi các thay đổi ở cấp độ giao thức đối với các blockchain hiện có, nó sẽ phải đối mặt với lộ trình triển khai chậm nhất có thể — sự đồng thuận từ các cộng đồng, việc đặc tả các thay đổi, phát triển, thử nghiệm và triển khai các thay đổi lên các mạng lưới đang bảo vệ hàng trăm tỷ USD.
Điều gì xảy ra với bạn khi một cầu nối bị hack
Hậu quả thực tế đối với người dùng trong một vụ khai thác cầu nối có thể được phân loại như sau và không có điều nào là mơ hồ.
Hậu quả rõ ràng nhất là mất trắng hoàn toàn. Nếu người dùng có tài sản sắp chuyển qua cầu nối trong lúc xảy ra vụ khai thác, giao dịch của bạn sẽ bị kẹt vĩnh viễn hoặc bạn có thể không bao giờ thấy lại nó nữa. Nếu hợp đồng, hoặc nhà sáng lập cầu nối bị tắt (tạm dừng/phá hủy), các tài sản bị khóa trên chuỗi nguồn đó sẽ không thể tiếp cận được. Tài sản wrapped vẫn còn on-chain, nó chỉ không còn đại diện cho bất kỳ thứ gì nữa. Các token wrapped trên chuỗi đích sẽ trở nên vô giá trị nếu tài sản thế chấp cơ sở bảo chứng cho chúng đã bị lấy đi (ví dụ: bị đánh cắp).
Việc các cầu nối ngừng hoạt động dẫn đến sự chậm trễ và tích tụ thành những tổn thất lớn hơn. Sự cố đó, tuy nhiên, không phải là cá biệt vào năm 2023; khi Multichain bị xâm phạm vào đầu năm, cầu nối đã ngừng hoạt động trong nhiều ngày trước khi các nhà vận hành xác nhận quy mô của vụ xâm nhập. Không có mốc thời gian và không có phương án đền bù cho những người dùng có giao dịch thực tế đang chờ xử lý. Hơn cả rủi ro hỏng dữ liệu, trong các thị trường đầy biến động, việc mất khả năng luân chuyển tiền của bạn giữa các chuỗi trong nhiều ngày là những chi phí cơ hội đáng kể ngay cả khi số vốn đó có thể thu hồi được.
Giá của tài sản bị khai thác gần như ngay lập tức chứng kiến sự biến động sau một vụ hack cầu nối. Tuy nhiên, các tài sản bị đánh cắp thường bị những kẻ tấn công bán tháo trên các sàn giao dịch phi tập trung nhằm tìm cách rửa tiền. Giờ đầu tiên sau một vụ hack cầu nối lớn luôn là một trong những giai đoạn hỗn loạn nhất mà các token bị ảnh hưởng sẽ phải trải qua. Điều này có nghĩa là ngay cả những người dùng hoàn toàn không sử dụng cầu nối cũng có thể chịu tổn thất trên danh mục đầu tư của họ khi các khoản nắm giữ khác ở nơi khác bị giảm giá trị trước tin tức về một vụ khai thác.
Mối quan ngại ít phổ biến hơn nhưng rất đáng chú ý là việc lộ quyền riêng tư. Các giao dịch cross-chain đòi hỏi dữ liệu on-chain trên nhiều mạng lưới cùng một lúc, và với việc phân tích đầy đủ nhật ký hợp đồng cầu nối, bất kỳ nhà nghiên cứu nào cũng có thể tìm ra mối liên hệ giữa các địa chỉ của người dùng trên các chuỗi khác nhau. Việc phân tách chuỗi như một biện pháp bảo vệ quyền riêng tư không chính thức sẽ biến mất ngay khi người dùng sử dụng bất kỳ cầu nối tương tác nào.
Điều cuối cùng tôi có thể nói thẳng thắn: các nền tảng và giao thức có lịch sử lâu dài trong việc hạ thấp mức độ nghiêm trọng của các sự cố bảo mật và che giấu chi tiết kiến trúc của họ cho đến khi bị buộc phải tiết lộ. Các đội ngũ cầu nối đã phớt lờ các lỗ hổng đã biết, mô tả các khoản lỗ lớn là "tạm dừng để điều tra," và tiếp tục công việc dang dở mà không thực sự khắc phục các điều kiện cơ bản khiến họ dễ bị tấn công. Đội ngũ đã chọn cách bỏ qua các gợi ý công khai rằng ngưỡng chữ ký thấp của họ đã kéo dài trong suốt 83 ngày trước khi cuộc tấn công như dự báo diễn ra. Dù bị rút cạn toàn bộ TVL của cầu nối, vụ hack của Ronin vẫn không bị phát hiện trong suốt sáu ngày.
Áp lực từ công chúng là biện pháp kiểm soát tốt nhất đối với hành vi này. Chính việc người dùng, các nhà nghiên cứu và các nhà báo đặt ra những câu hỏi khó chịu về quy mô bộ validator, quy trình quản lý khóa, ngưỡng chữ ký và các quy trình nâng cấp đã thúc đẩy các đội ngũ cầu nối coi những vấn đề này là mối quan tâm thực chất chứ không phải là những dòng ghi chú thứ yếu. Không phải mọi dự án thu hút sự chú ý đó đều sẽ khắc phục ngay các vấn đề của mình. Tuy nhiên, những ai biết mình đang bị theo dõi sẽ khắc phục chúng nhanh hơn nhiều so với những ai nghĩ rằng không có ai đang quan sát. Những động lực như vậy không kéo dài mãi mãi, nhưng trong cơ sở hạ tầng tiền tệ thực tế, bất cứ điều gì mang lại sự cải thiện về an ninh đều rất đáng giá.
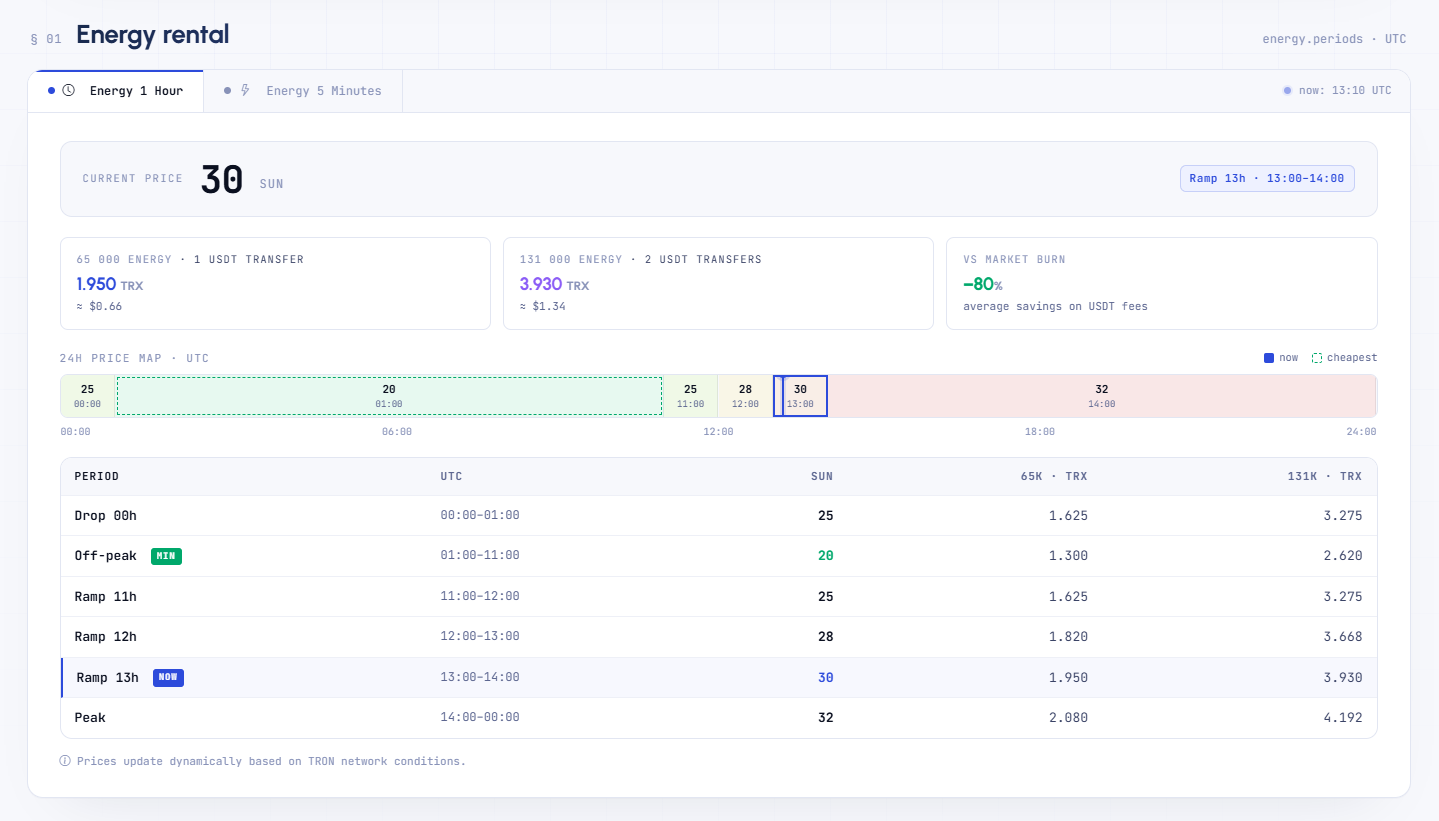
Đối với các nhà vận hành trên TRON mong muốn mức giá minh bạch, không cần suy đoán — Netts cung cấp giải pháp thuê Energy, với giá Energy được giải phóng theo từng khung thời gian được cập nhật linh hoạt theo trạng thái hiện tại của mạng lưới TRON. Sự chênh lệch giữa mức giá TRON Energy thấp vào ban đêm (tối thiểu 23 sun được tính từ 01:00 đến 11:00 UTC) và mức giá tối đa (37 sun được tính từ 14:00 đến nửa đêm) có nghĩa là một người dùng hiểu biết có thể cắt giảm đáng kể chi phí chuyển USDT chỉ bằng cách lựa chọn và căn thời gian giao dịch, hoặc thuê trước Energy vào thời điểm thuận lợi nhất — một sự tối ưu hóa chi phí đơn giản chỉ dựa trên việc biết những gì cần kiểm tra. Nếu bạn đang tìm kiếm Energy giá rẻ mà không cần đăng ký gói dài hạn hay cam kết quá nhiều khối lượng, Netts hoạt động theo mô hình Không Cần Đăng Ký (No Subscription), với mọi khoản phí đã được tính trọn gói trong mức giá hiển thị cho người dùng.