Mengapa Bridge Lintas Rantai Sangat Rentan Terhadap Peretasan
Bridge lintas rantai telah kehilangan lebih dari $2 miliar hanya dalam satu tahun akibat peretasan — berikut alasan mengapa bridge terus mengalami kegagalan dan solusi apa yang benar-benar membantu.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Desember 2021 — Network Log4j adalah pustaka logging yang digunakan secara luas oleh sebagian besar kode Java di dunia. Celah ini tidak berada di sistem operasi, bukan pula di aplikasi utama. Ini hanyalah sebuah utilitas, yang sebagian besar pengguna bahkan belum pernah mendengarnya, yang berada jauh di dalam sistem yang diaudit, dipelihara, dan dipertahankan selama bertahun-tahun. Dalam beberapa jam setelah diumumkan secara publik, pemindai eksploitasi memindai setiap server yang dapat diakses di Internet untuk mencarinya! Butuh waktu berbulan-bulan agar patch tersebut terpasang sepenuhnya.
Ini bukan kisah tentang blockchain. Namun ini adalah kacamata terbaik untuk memahami mengapa bridge lintas rantai terus diretas. Dan masing-masing blockchain — Bitcoin, Ethereum, Solana — dirancang dengan sangat hati-hati untuk mekanisme konsensus mereka, aksioma kriptografi mereka, serta struktur insentif validator mereka. Protokol dasar mereka telah melalui penelitian dan pengujian musuh (adversarial testing) selama bertahun-tahun. Hubungan antar rantai ini ditempa secara terpisah, di bawah kendala ketat yang berbeda dan oleh tangan tim yang berbeda, serta jarang sekali diperiksa secara mendalam. Dan dana yang sangat besar terikat pada koneksi-koneksi ini.
Apa Itu Bridge dan Sedikit Mengapa Ia Perlu Ada
Blockchain tidak berkomunikasi secara alami satu sama lain. Bitcoin sama sekali tidak tahu apa yang terjadi di Ethereum. Begitu pula dengan smart contract di Ethereum, yang tidak mengetahui state dari Solana. Sekali lagi, berdasarkan rancangannya setiap jaringan terisolasi — sistem tertutup yang diamankan oleh sifat isolasinya tersebut. Para validator dari rantai tersebut hanya akan menyetujui apa pun yang sesuai dengan aturan, tanpa data eksternal apa pun yang tidak dapat mereka verifikasi.
Secara praktis, ini menjadi masalah ketika ekosistem berkembang. Jika Anda ingin menggunakan DeFi berbasis Ethereum tetapi hanya memiliki Bitcoin, saat ini tidak ada jalur langsung. Ini juga berarti Anda harus menjual Bitcoin Anda, membeli Ethereum di exchange tersentralisasi, lalu melanjutkan dari sana — tetapi langkah ini kembali menghadirkan jenis perantara kustodian yang seharusnya dihilangkan oleh keuangan terdesentralisasi (DeFi). Bridge hadir untuk mengisi celah antar rantai seiring kebutuhan akan jalur yang terdesentralisasi menjadi tidak terbendung.
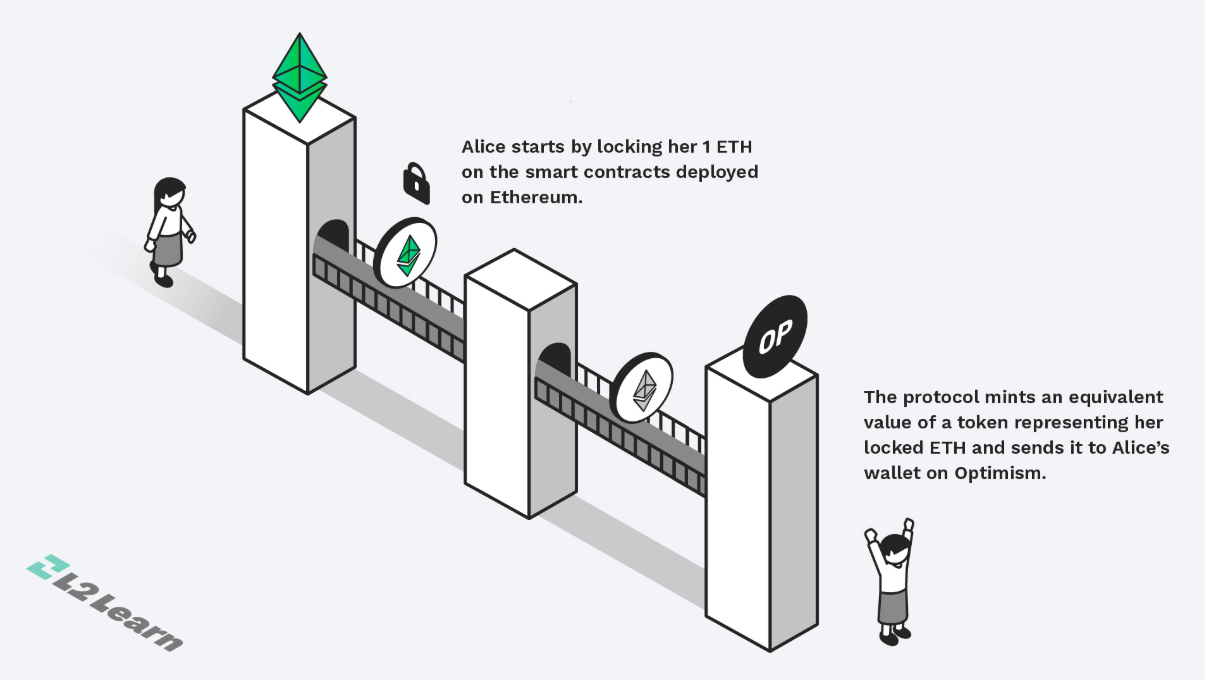
Lock-and-mint adalah arsitektur bridge yang paling banyak digunakan. Seorang pengguna menyetorkan token pada rantai A dan menguncinya di smart contract. Setoran ini dipantau dan dibuktikan oleh kuorum validator atau komite multisig. Hal ini menciptakan jumlah token wrapped yang setara pada rantai B — aset sintetis yang didukung oleh janji bahwa jaminan ada untuk menyokong nilainya di sisi lain. Keluar — Pengguna membakar (burn) token wrapped pada rantai B, para validator mencatat peristiwa ini, dan aset yang terkunci dibuka kuncinya pada rantai A.
Keanggunan model ini juga merupakan masalahnya. Aset yang terkunci ini disimpan dalam satu kontrak tunggal. Mereka tidak bergerak. Mereka terus menumpuk. Bridge adalah brankas.
Sidechain dan implementasinya dalam kontrak lintas rantai awalnya diformalkan dalam makalah tahun 2014. Atomic swap — protokol kriptografi untuk pertukaran aset peer-to-peer tanpa perantara (trustless) antar rantai — pertama kali diperkenalkan pada tahun 2018. Kedua metode awal ini memiliki masalah skalabilitas yang sangat mencolok. Karena mekanisme konsensus yang digunakan, atomic swap bersifat bilateral dan memerlukan pencocokan antara pembeli dan penjual sebelum pertukaran terjadi; mereka tidak dapat berfungsi sebagai infrastruktur likuiditas yang tergeneralisasi. Bridge lock-and-mint memecahkan skalabilitas dengan menambahkan kumpulan jaminan terkunci yang dapat ditarik oleh siapa saja — dan akibatnya, model ini pada dasarnya menghasilkan sebuah honeypot.
Bridge praktis pertama kali muncul antara tahun 2020 dan 2022 ketika ledakan DeFi menghasilkan permintaan nyata untuk memindahkan modal lintas rantai. Generasi ini diwujudkan oleh Ronin Bridge, yang dirancang untuk ekosistem game Axie Infinity. Wormhole, yang menghubungkan Solana dan Ethereum; Harmony Horizon Bridge, yang menghubungkan blockchain Harmony ke Ethereum juga memiliki hak istimewa ini. Masing-masing dari sistem ini mempekerjakan komite kecil validator untuk menandatangani konfirmasi transfer lintas rantai – kelompok yang biasanya terdiri dari antara lima hingga dua belas penandatangan (dikenal sebagai komite) yang tanda tangan kolektifnya digunakan untuk menyetujui penarikan apa pun. Sistem ini hemat biaya untuk dijalankan, dan cepat bereaksi. Sistem ini juga merupakan titik kegagalan tunggal (single point of failure) yang dapat diperhitungkan secara matematis oleh para penyerang —
Empat Peretasan, Empat Kegagalan Berbeda dengan Arsitektur yang Sama
Pada tahun 2022, terjadi gelombang eksploitasi bridge yang menyebabkan total kerugian melebihi $2 miliar. Namun, empat di antaranya menonjol — bukan karena secara teknis serupa — melainkan karena masing-masing menggambarkan cara berbeda dari kegagalan arsitektur yang sama.
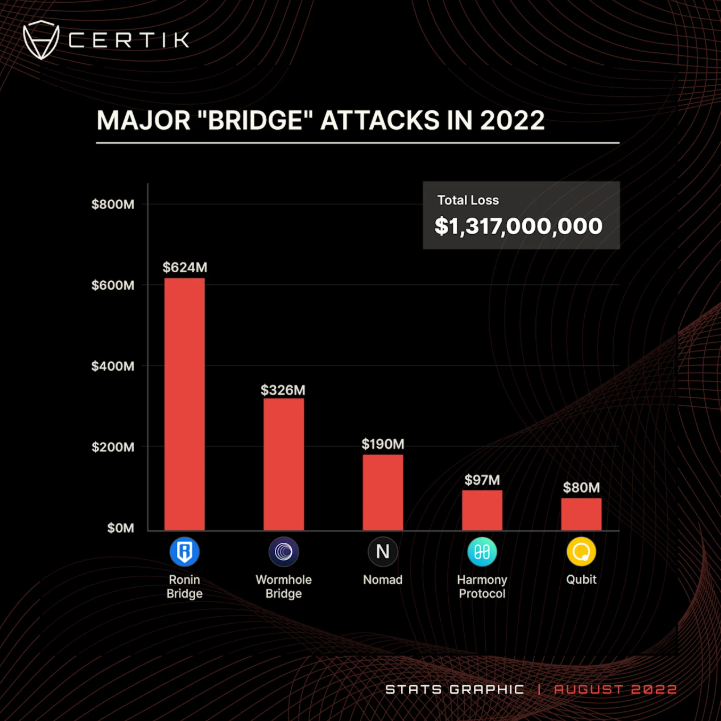
Eksploitasi DeFi tunggal terbesar dalam sejarah. Pada momen yang menjadikannya eksploitasi DeFi tunggal terbesar sepanjang masa, Ronin Bridge diretas senilai $624 juta pada 23 Maret 2022. Untuk mengesahkan penarikan, kumpulan validator Ronin mengandalkan skema tanda tangan lima dari sembilan. Pada bulan Maret saja, empat kunci milik Sky Mavis — pengembang di balik Axie Infinity — berhasil dibobol setelah penyerang melakukan serangan spear-phishing berkedok tawaran pekerjaan palsu. Namun, beberapa bulan sebelum insiden ini, Sky Mavis telah memberi mereka wewenang penandatanganan sementara secara informal atas kunci kelima untuk menangani volume transaksi, dan delegasi tersebut tidak pernah dicabut. Para penyerang menguasai lima tanda tangan. Dalam dua transaksi, mereka menguras 173.600 ETH dan $25,5 juta USDC dari jaringan. Butuh waktu enam hari untuk menemukan pelanggaran tersebut.
Pada bulan Februari 2022, Wormhole kehilangan $326 juta melalui kegagalan yang sama sekali berbeda, menandai akhir dari penurunan selama tujuh minggu. Bug keamanan ini, yang melibatkan fungsi usang (deprecated) pada smart contract Solana — kode yang seharusnya dihapus sebagai bagian dari peningkatan rutin tetapi tidak dilakukan — memungkinkan penyerang untuk melewati validasi tanda tangan. Penyerang menerbitkan pengesahan setoran palsu, mencetak 120.000 wrapped Ether tanpa jaminan apa pun, dan menarik Ether asli dari sisi Ethereum. Disebutkan bahwa kelemahan tersebut berasal dari kode perbaikan yang belum dibersihkan sepenuhnya dan tidak ada yang menyadarinya saat peninjauan kode.
Nomad runtuh melalui mekanisme pada bulan Agustus 2022 yang bahkan lebih memalukan. Melalui peningkatan rutin, parameter validasi penting diatur ulang ke nol, menyebabkan kontrak memperlakukan bukti transfer apa pun sebagai valid. Setelah hal ini terungkap dan diungkapkan kepada publik, lebih dari 300 alamat berbeda — bukan penyerang canggih, banyak yang hanya oportunis biasa — menyerbu bridge dalam penjarahan massal siapa-cepat-dia-dapat. $190 juta raib.
Yang harus dilakukan penyerang hanyalah memperoleh dua kunci penandatanganan penting untuk pengoperasian Horizon Bridge milik Harmony — tepat pada ambang batas kerentanannya. Namun, tidak pernah ada konfirmasi publik tentang bagaimana kunci-kunci tersebut diperoleh. Pelajarannya adalah bahwa ambang penandatanganan 2-dari-5 untuk bridge dengan aset sembilan digit — bahkan yang kodenya ditulis dengan baik — sama sekali tidak memadai.
Pola ini berlanjut hingga tahun 2023. Multichain, protokol perutean lintas rantai paling terkemuka yang mengalami kerugian sebesar $126 juta pada Juli 2023, kehilangan dana bukan karena baris kode eksploitasi, melainkan karena CEO-nya ditahan di Tiongkok dan kunci privat yang dipegangnya secara pribadi digunakan untuk menguras dana bridge. Orbit Chain diserang ketika 7 dari 10 kunci multisig-nya berhasil dibobol, menyebabkan kerugian sebesar $81 juta. Alasan terbesar mengapa eksploitasi ini selalu berakibat bencana dan bukan sekadar insiden buruk adalah fakta bahwa satu kontrak yang mengunci semua aset hanya dikendalikan oleh segelintir kunci.
Blockchain Dirancang dengan Matang. Koneksinya Tidak
Ethereum menghabiskan waktu bertahun-tahun untuk mempersiapkan transisinya ke proof of stake. Matematikawan profesional telah menganalisis primitif kriptografi di balik penandatanganan transaksi Bitcoin selama lebih dari satu dekade. Mempersiapkan blockchain utama untuk penerapan dalam skala besar menerima banyak perhatian akademis dan rekayasa terkait struktur insentif mereka.
Bridge tidak memiliki masa pengembangan yang matang seperti itu. Mereka lahir dari tantangan praktis yang dirakit secara tergesa-gesa dan benar-benar dimaksudkan untuk menangkap permintaan yang mendesak pada saat DeFi tumbuh lebih cepat daripada yang dapat dianalisis oleh siapa pun — ditambal pada blockchain yang tidak dibangun untuk saling beroperasi, tanpa sumber daya institusional maupun komunitas riset penguji yang membedah protokol dasar. Begitulah bug dan kerentanan muncul dalam sistem yang kompleks: sesuatu ditambahkan di atas infrastruktur yang ada tanpa memenuhi kualitas yang dibutuhkan dalam rancangan tersebut, yang berarti hal itu seharusnya menjadi perhatian rancangan kelas utama. Bridge selalu muncul dengan modal terkunci (TVL) yang besar — karena begitulah cara kerjanya — dan membiarkan jalan pintas teknis berakibat fatal secara instan.
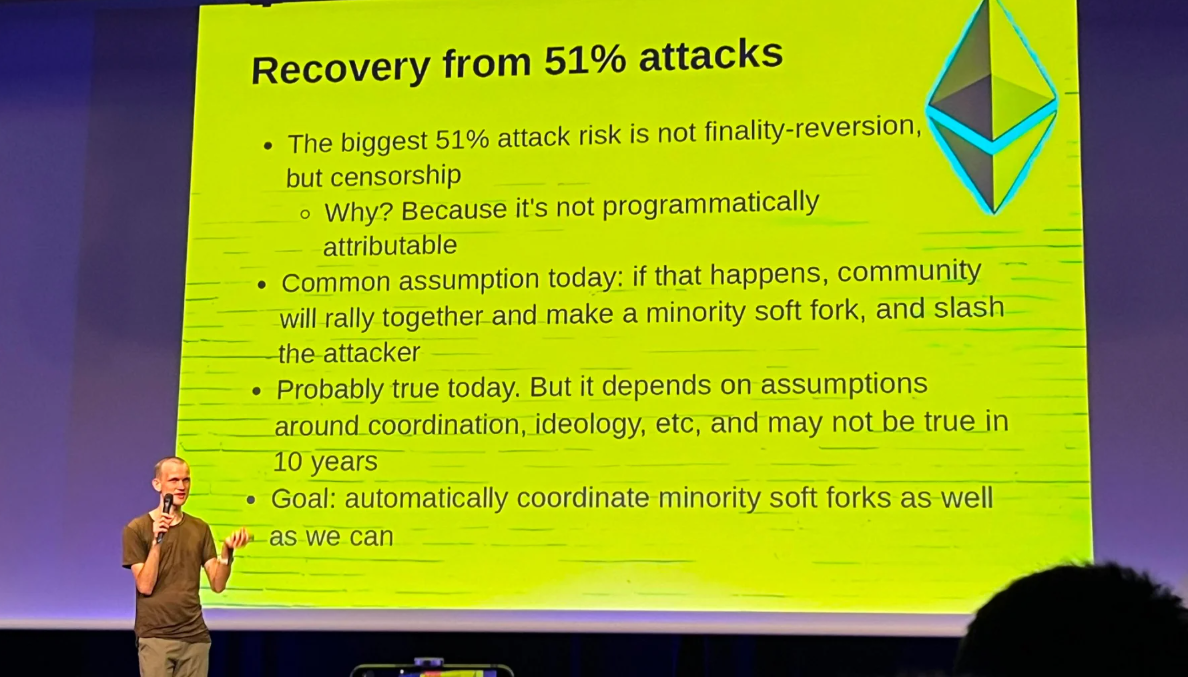
Pada Januari 2022, beberapa minggu sebelum eksploitasi bridge besar pertama pada tahun itu, Vitalik Buterin secara eksplisit mencatat risiko struktural ini. Ia memperingatkan bahwa bridge menimbulkan risiko sistemik, karena serangan 51% secara prinsip dapat menargetkan seluruh properti aset yang terkunci di banyak rantai. Meskipun kekhawatirannya saat itu bukan berupa serangan kunci validator yang sebenarnya terjadi, melainkan gagasan yang lebih abstrak bahwa sistem lintas rantai mewarisi sekaligus memperbesar risiko dari rantai komponennya, prinsip ini terbukti dalam praktiknya.
Setiap generasi penerus dari bridge-bridge utama telah mengatasi masalah lain tetapi tetap mempertahankan kerentanan inti yang sama, dan faktor-faktor ini membantu menjelaskan alasannya:
Komite multisig kecil yang murah, cepat, dan mudah menjadi target pencurian kunci serta phishing — Generasi 1 (2020–2022)
Generasi 2 → (2023–2024) Dompet dengan set validator yang luas, memanfaatkan jaringan verifikator dengan insentif ekonomi untuk memitigasi risiko kompromi kunci dan mengurangi ketergantungan pada kejujuran operator off-chain.
Ini adalah arsitektur pertama yang menghilangkan semua kepercayaan pada operator manusia — melalui zero-knowledge proofs yang memungkinkan Anda memverifikasi state lintas rantai secara matematis (pada Generasi 3 – 2025–sekarang) namun menghadirkan komplikasi baru: biaya pembuatan bukti (proof generation cost), latensi, dan kebenaran sirkuit.
Bahkan generasi bridge yang paling aman pun belum sepenuhnya menyelesaikan masalah ini. Ini berarti bahwa zero-knowledge proofs hanya sebaik sirkuit tempat ia dibuat. Namun, bug sirkuit bukan hal yang mustahil terjadi. Dan insentif ekonomi yang menarik TVL besar ke bridge juga memikat para peretas yang didanai secara proporsional.
Mungkin perubahan arsitektur yang paling signifikan adalah mengganti perantara tepercaya dengan verifikasi matematis. Tidak seperti model validator, bridge ZK tidak memunculkan pertanyaan "dapatkah kita memercayai validator?" — bridge ini menghasilkan bukti kriptografis bahwa suatu peristiwa terjadi pada rantai asal untuk transaksi tertentu, dan mengirimkan bukti ini ke rantai tujuan untuk verifikasi on-chain. Pada titik tersebut, membobol sekelompok manusia akan lebih seperti memecahkan kriptografi yang mendasarinya daripada sekadar jaminan keamanan aktual.
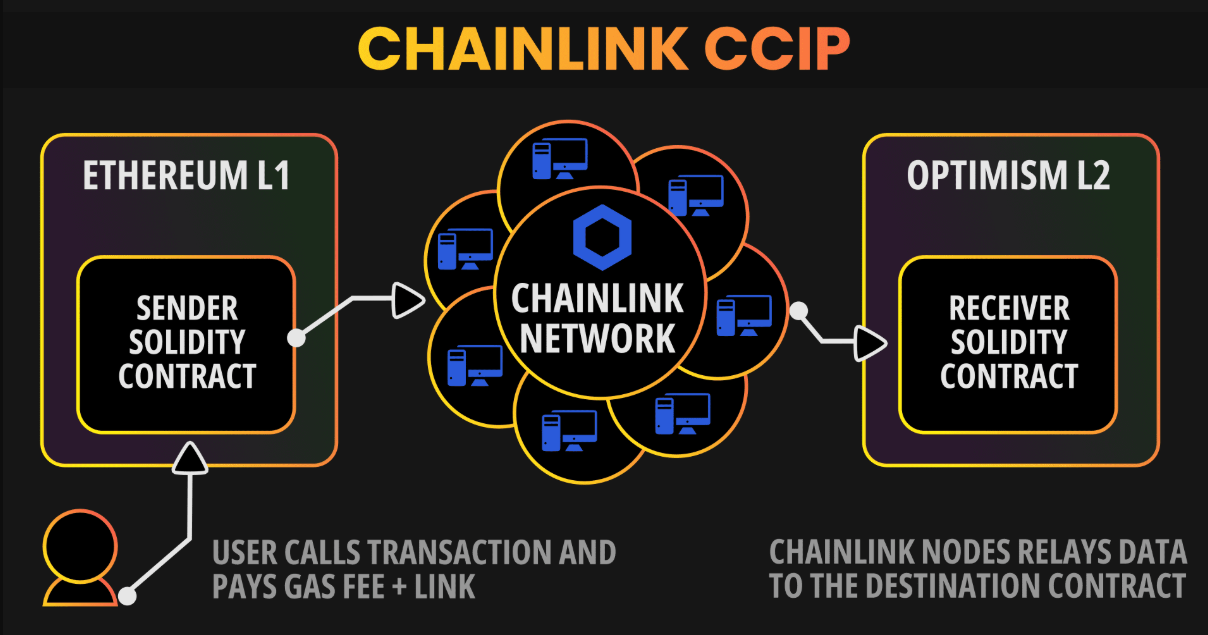
Chainlink menggunakan lusinan jaringan independen untuk mendukung Cross-Chain Interoperability Protocol (CCIP) miliknya, dilengkapi dengan Risk Management Network tambahan yang mendeteksi perilaku anomali. Tidak ada pesan lintas rantai yang dapat dieksekusi tanpa persetujuan kedua rantai. Tidak ada yang dapat menyetujui transfer secara sepihak. Ini adalah pertahanan berlapis (defense in depth) yang diterapkan pada arsitektur bridge itu sendiri.
Arah ketiga adalah mengenai bridge berbasis niat (intent-based bridges). Alih-alih melakukan penguncian jaminan bernilai besar yang berpotensi dikuras siapa saja, mereka mencocokkan pengguna dengan penyedia likuiditas profesional–"solvers" yang mengeksekusi transfer lintas rantai menggunakan inventaris mereka sendiri. Anda dibayar oleh pengguna dan bridge itu sendiri tidak memiliki kumpulan jaminan yang menjadi honeypot. Permukaan serangan bergeser dari "merampok brankas" menjadi "menipu satu solver", yang merupakan target yang jauh lebih kecil.
Pendekatan yang lebih kuat adalah dengan memiliki kerangka kerja yang diperluas di antara kedua rantai — kerangka yang lebih dari sekadar bridge, melainkan mendekati lapisan keamanan bersama — yang menambahkan ketahanan teknis dan memerlukan keterlibatan tim pengembang rantai itu sendiri, bukan sekadar pengembang pihak ketiga. Yang paling mendekati realisasi konsep ini dalam praktiknya saat ini adalah model parachain milik Polkadot, di mana blockchain terhubung ke relay chain bersama dan mewarisi keamanan darinya. Masalahnya adalah solusi ini hanya berjalan di ekosistem Polkadot. Untuk menghubungkan Ethereum dan Bitcoin dengan cara yang sama akan memerlukan modifikasi pada protokol Bitcoin yang telah berulang kali ditolak oleh komunitasnya.
Semua ini lebih sulit dibangun daripada dijelaskan. Membangun zk proof untuk state lintas rantai yang kompleks membutuhkan biaya tinggi dan keahlian kriptografi. Agar bukti dapat diproduksi, sirkuit memerlukan verifikasi formal — bug sirkuit ZK memiliki karakteristik berbeda dari bug smart contract standar: Meskipun lebih jarang, potensinya jauh lebih merusak. Mengapa? Karena bug dalam rantai pembukti merusak seluruh jaminan matematis yang menjadi poin utama dari pendekatan ini sejak awal. Itu berarti sistem mereka membutuhkan persaingan solver yang cukup untuk memberikan harga yang adil dan menghindari eksploitasi oleh pengguna. Kemudian, jika sebuah solusi memerlukan perubahan tingkat protokol pada blockchain yang ada, solusi tersebut menghadapi rute penerapan paling lambat — konsensus dari komunitas, spesifikasi perubahan, pengembangan, pengujian, dan penerapan pembaruan pada jaringan yang mengamankan dana ratusan miliar.
Apa yang Terjadi pada Anda Saat Bridge Diretas
Konsekuensi praktis bagi pengguna dalam eksploitasi bridge dapat diklasifikasikan sebagai berikut dan tidak ada satupun yang bersifat abstrak.
Yang paling nyata adalah kehilangan total. Jika seorang pengguna memiliki aset yang sedang dalam proses penyeberangan bridge selama eksploitasi, maka transaksi Anda akan tertahan selamanya atau Anda mungkin tidak akan pernah melihatnya lagi. Jika kontrak, atau pembuat bridge dimatikan (dijeda/dihancurkan), aset yang terkunci di rantai asal akan menjadi tidak dapat diakses. Aset wrapped tetap berada di rantai, tetapi ia tidak lagi merepresentasikan apa pun. Token wrapped pada rantai tujuan tidak bernilai apa-apa jika jaminan dasar yang menyokongnya telah diambil (misalnya dicuri).
Bridge yang terhenti berkontribusi pada penundaan yang berujung pada kerugian lebih besar. Insiden semacam itu tidak hanya terjadi sekali pada tahun 2023; ketika Multichain disusupi di awal tahun tersebut, bridge tetap offline selama berhari-hari sebelum operatornya mengonfirmasi skala pelanggaran. Tidak ada kepastian waktu dan tidak ada ganti rugi bagi pengguna yang memiliki transaksi riil yang tertunda. Lebih dari sekadar risiko kerusakan data, di pasar yang volatil, kehilangan kemampuan untuk memindahkan dana Anda antar rantai selama berhari-hari menghadirkan biaya peluang (opportunity cost) yang signifikan meskipun modal tersebut pada akhirnya dapat dipulihkan.
Harga aset yang dieksploitasi hampir seketika mengalami volatilitas setelah peretasan bridge. Aset yang dicuri biasanya langsung dibuang di bursa terdesentralisasi oleh para penyerang yang berusaha mencuci dana. Satu jam pertama setelah peretasan bridge besar selalu menjadi salah satu periode paling bergejolak yang akan dialami oleh token yang terpengaruh. Ini berarti bahkan pengguna yang sama sekali tidak menggunakan bridge dapat mengalami kerugian pada portofolio mereka karena aset yang mereka simpan di tempat lain turun nilainya akibat berita eksploitasi.
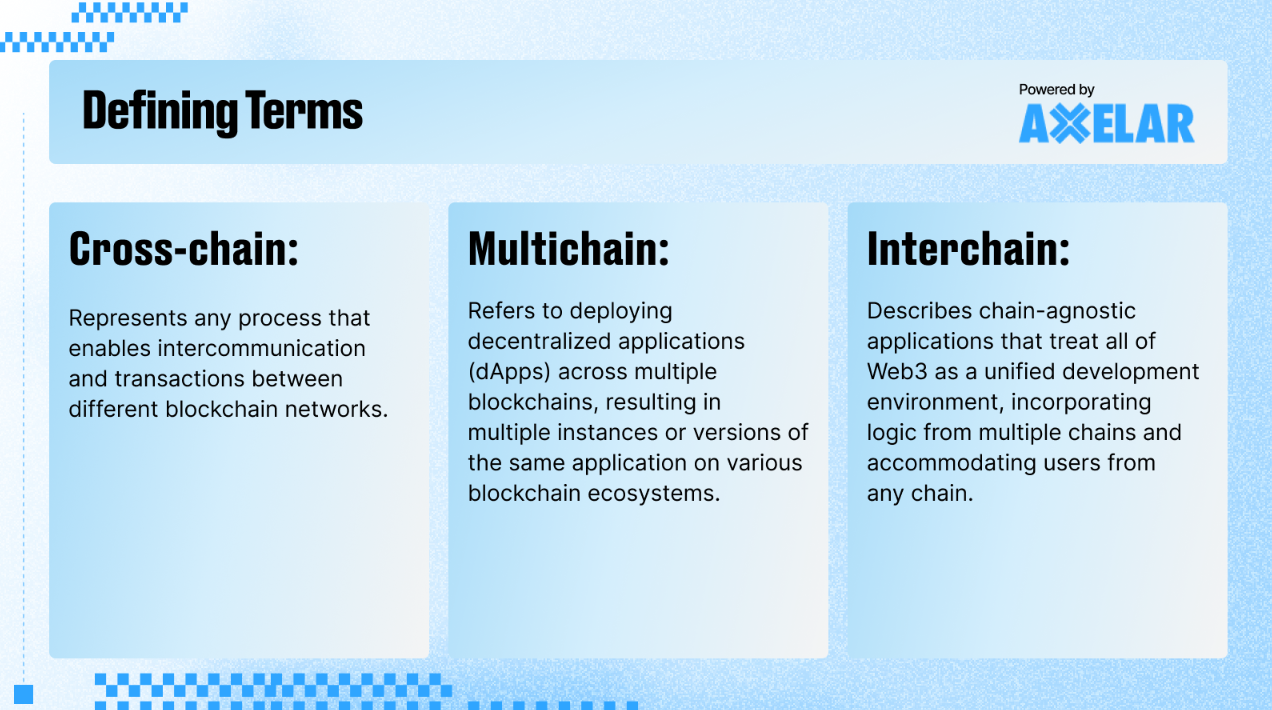
Kekhawatiran yang kurang umum namun cukup nyata adalah terbukanya privasi. Transaksi lintas rantai memerlukan data on-chain di beberapa jaringan secara bersamaan, dan dengan analisis log kontrak bridge yang memadai, peneliti mana pun dapat menemukan kaitan antara alamat-alamat pengguna di berbagai rantai. Pemisahan rantai sebagai tindakan privasi informal langsung hilang begitu pengguna menggunakan bridge interoperabel apa pun.
Hal terakhir yang dapat saya sampaikan secara lugas: platform dan protokol memiliki rekam jejak panjang dalam mengecilkan insiden keamanan dan menyembunyikan detail arsitektur mereka sampai mereka dipaksa untuk mengungkapkannya. Tim bridge mengabaikan eksploitasi yang diketahui, menggambarkan kerugian besar sebagai "jeda investigasi", dan melanjutkan aktivitas seolah tidak terjadi apa-apa tanpa benar-benar memperbaiki kondisi mendasar yang membuat mereka rentan terhadap serangan. Pihak terkait memilih untuk mengabaikan indikasi publik bahwa ambang batas tanda tangannya yang rendah telah berlangsung selama 83 hari sebelum serangan yang diprediksi benar-benar terjadi. Meskipun bridge terkuras dari seluruh TVL-nya, peretasan Ronin tidak disadari selama enam hari penuh.
Tekanan publik adalah satu-satunya kontrol terbaik terhadap perilaku ini. Pengguna, peneliti, dan jurnalis yang mengajukan pertanyaan kritis tentang ukuran set validator, prosedur manajemen kunci, ambang batas tanda tangan, dan proses peningkatan kodelir yang mendorong tim bridge untuk memperlakukan masalah ini sebagai kekhawatiran substantif, bukan sekadar catatan kaki. Tidak semua proyek yang mendapat perhatian tersebut akan segera memperbaiki kelemahannya. Namun mereka yang tahu bahwa mereka sedang diawasi akan memperbaikinya jauh lebih cepat daripada mereka yang mengira tidak ada yang memperhatikan. Dorongan seperti itu mungkin tidak bertahan selamanya, tetapi dalam infrastruktur keuangan nyata, apa pun yang menghasilkan peningkatan keamanan sangat layak untuk diambil.
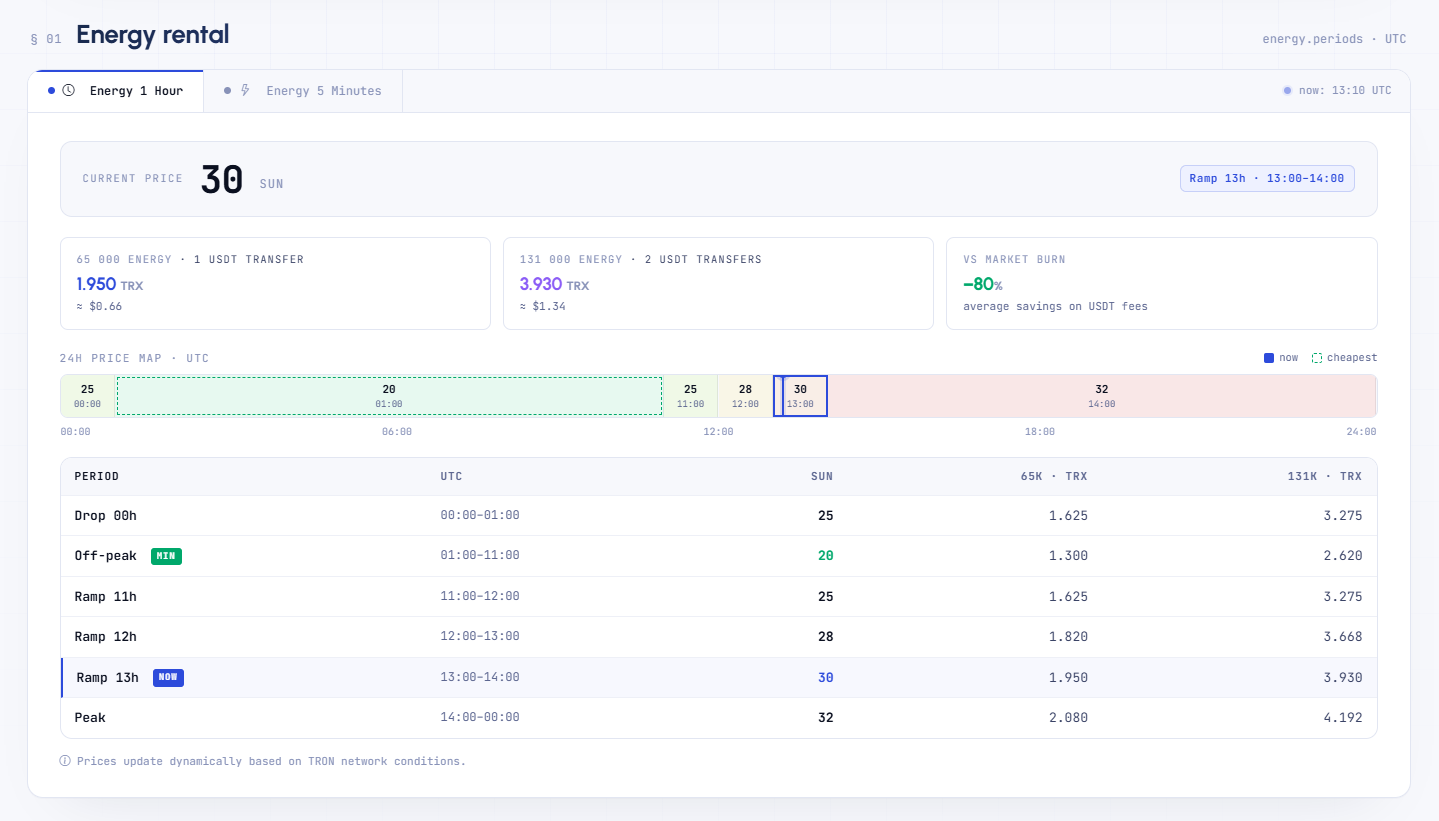
Bagi operator di TRON yang menginginkan harga transparan tanpa tebak-tebakan — Netts menyediakannya untuk sewa Energy, dengan harga Energy yang dirilis berdasarkan periode waktu yang diperbarui secara dinamis sesuai dengan kondisi jaringan TRON saat ini. Perbedaan antara tarif Energy TRON yang rendah pada malam hari (minimum 23 sun ditagihkan dari pukul 01:00 hingga 11:00 UTC), dan tarif maksimum (37 sun dikenakan dari pukul 14:00 hingga tengah malam) berarti bahwa pengguna yang cermat dapat memangkas biaya transfer USDT secara signifikan hanya dengan memilih dan mengatur waktu transaksi, atau menyewa energy lebih awal pada waktu yang paling menguntungkan — optimasi biaya yang mudah hanya dengan mengetahui apa yang perlu dipantau. Jika Anda mencari Energy murah tanpa langganan atau komitmen volume yang terlalu besar, Netts beroperasi dengan model No Subscription, dengan semua biaya sudah termasuk dalam harga konsumen yang ditampilkan.