Warum Cross-Chain-Bridges so anfällig für Hacks sind
Cross-Chain-Bridges haben innerhalb eines einzigen Jahres über 2 Milliarden US-Dollar durch Hacks verloren – hier erfahren Sie, warum Bridges immer wieder scheitern und was wirklich hilft.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Dezember 2021 — Log4j ist eine weit verbreitete Logging-Bibliothek, die von einem erstaunlich hohen Prozentsatz des weltweiten Java-Codes verwendet wird. Die Schwachstelle lag weder im Betriebssystem noch in einer großen Anwendung. Es war ein Hilfsprogramm, von dem die meisten Nutzer noch nie gehört hatten und das tief im Inneren von Systemen schlummerte, die über viele Jahre hinweg auditiert, gewartet und verteidigt wurden. Wenige Stunden nach der Veröffentlichung durchsuchten Exploit-Scanner bereits jeden erreichbaren Server im Internet danach! Es dauerte Monate, bis der Patch vollständig verteilt war.
Das ist keine Blockchain-Geschichte. Doch es ist der beste Blickwinkel, um zu verstehen, warum Cross-Chain-Bridges weiterhin gehackt werden. Die einzelnen Blockchains — Bitcoin, Ethereum, Solana — wurden mit außerordentlicher Sorgfalt bezüglich ihrer Konsensmechanismen, ihrer kryptografischen Grundlagen und der Anreizstrukturen für Validatoren entwickelt. Ihre zugrunde liegenden Protokolle haben jahrelange Forschung und feindliche Tests hinter sich. Ihre Brückenverbindungen hingegen wurden separat geschmiedet, unter engen Fristen und von verschiedenen Teams, und selten mit derselben Genauigkeit geprüft. Und genau an diesen Schnittstellen hängt das Geld.
Was eine Bridge ist und warum sie gebraucht wird
Blockchains kommunizieren von Haus aus nicht miteinander. Bitcoin hat keinerlei Möglichkeit zu wissen, was auf Ethereum passiert. Bei den Smart Contracts von Ethereum ist es nicht anders: Sie sehen den Status von Solana nicht. Jedes Netzwerk ist ganz bewusst isoliert — ein geschlossenes System, das durch die Natur seiner Isolation gesichert wird. Die Validatoren einer Chain akzeptieren nur Transaktionen gemäß den Regeln und keine extern bereitgestellten Daten, die sie nicht selbst verifizieren können.
In der Praxis wird dies zum Problem, wenn das Ökosystem wächst. Wenn Sie Ethereum-basiertes DeFi nutzen möchten, aber nur Bitcoin besitzen, gibt es dafür derzeit keinen direkten Weg. Das würde bedeuten, Bitcoin zu verkaufen, Ethereum an einer zentralen Börse zu kaufen und von dort aus weiterzugehen — doch das führt genau jene verwahrenden Zwischenhändler wieder ein, die das dezentrale Finanzwesen eigentlich abschaffen soll. Bridges entstanden, um diese Lücke zwischen den Chains zu schließen, als der Bedarf an einer dezentralen Route unbestreitbar wurde.
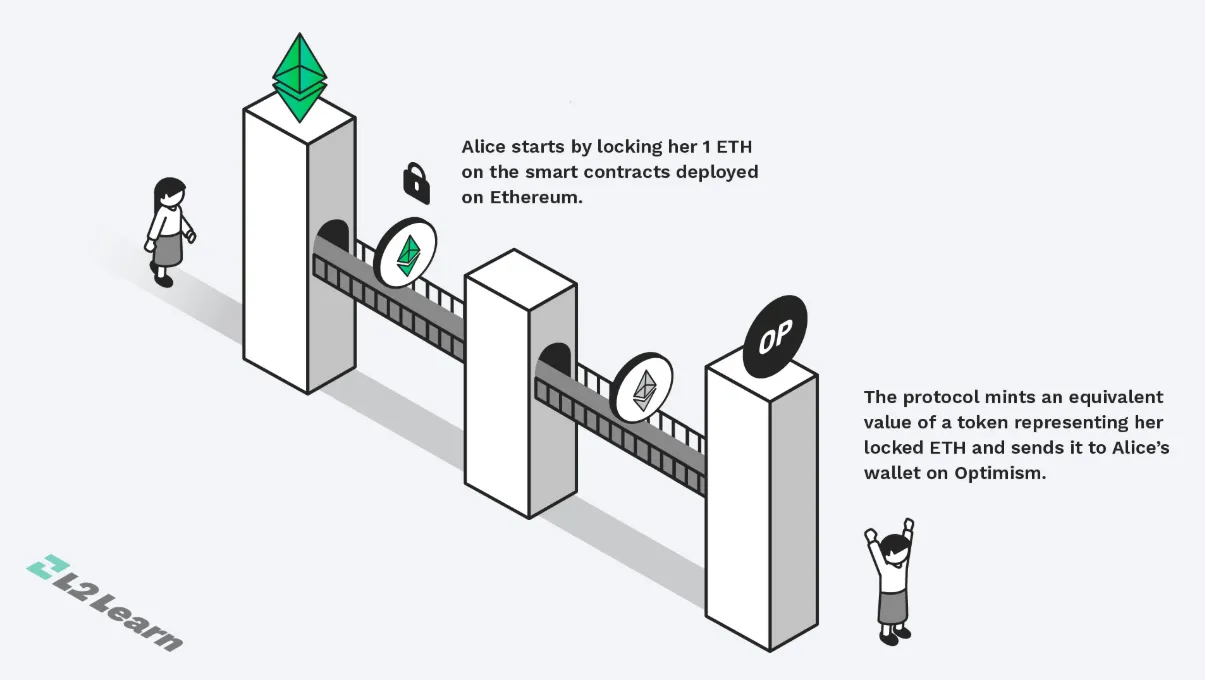
Lock-and-Mint ist die am weitesten verbreitete Bridge-Architektur. Ein Nutzer zahlt Token auf Chain A ein und sperrt sie in einem Smart Contract. Diese Einzahlung wird von einem Validatoren-Quorum oder einem Multisig-Komitee überwacht und bestätigt. Daraufhin wird eine entsprechende Menge an Wrapped-Token auf Chain B erzeugt (gemintet) — ein synthetischer Vermögenswert, der durch das Versprechen gedeckt ist, dass die Sicherheiten auf der anderen Seite 1:1 vorhanden sind. Rücktausch: Der Nutzer verbrennt (burnt) die Wrapped-Token auf Chain B, die Validatoren protokollieren dieses Ereignis und die gesperrten Vermögenswerte werden auf Chain A wieder freigegeben.
Die Eleganz dieses Modells ist zugleich sein Problem. Diese gesperrten Vermögenswerte liegen in einem einzigen Vertrag. Sie bewegen sich nicht. Sie häufen sich an. Die Bridge wird zu einem Tresor.
Sidechains und ihre Umsetzung in Cross-Chain-Verträgen wurden erstmals in einem Whitepaper von 2014 formuliert. Atomic Swaps — kryptografische Protokolle für den vertrauenslosen Peer-to-Peer-Asset-Tausch zwischen Chains — wurden 2018 eingeführt. Beide frühen Methoden hatten eklatante Skalierbarkeitsprobleme. Aufgrund der verwendeten Konsensmechanismen sind Atomic Swaps bilateral und erfordern ein Matching von Käufern und Verkäufern vor jedem Tausch; sie können nicht als allgemeine Liquiditätsinfrastruktur fungieren. Die Lock-and-Mint-Bridge löste das Skalierungsproblem durch einen Pool gesperrter Sicherheiten, auf den jeder zugreifen konnte — und schuf damit im Grunde einen Honeypot.
Praxistaugliche Bridges entstanden vor allem zwischen 2020 und 2022, als der DeFi-Boom eine enorme Nachfrage nach dem Bewegen von Kapital zwischen Chains erzeugte. Diese Generation wurde durch die Ronin Bridge verkörpert, die für das Axie-Infinity-Gaming-Ökosystem entwickelt wurde. Wormhole, das Solana und Ethereum verband, und die Harmony Horizon Bridge, die Harmonys Blockchain mit Ethereum verknüpfte, zählten ebenfalls dazu. Jede dieser Lösungen nutzte kleine Validatoren-Komitees zur Signierung von Cross-Chain-Transfers – Gruppen, die typischerweise aus fünf bis zwölf Unterzeichnern bestanden, deren kollektive Signatur zur Genehmigung jeder Auszahlung erforderlich war. Das war kostengünstig im Betrieb und schnell in der Abwicklung. Es war aber auch ein Single Point of Failure, den Angreifer mathematisch genau berechnen konnten —
Vier Hacks, vier verschiedene Ausfälle bei gemeinsamer Architektur
Im Jahr 2022 gab es eine Serie von Bridge-Exploits, bei denen der Gesamtschaden 2 Milliarden US-Dollar überstieg. Vier davon stechen besonders hervor — nicht, weil sie technisch identisch waren (das waren sie nicht), sondern weil jeder von ihnen auf andere Weise zeigt, wie dieselbe Architektur versagt.
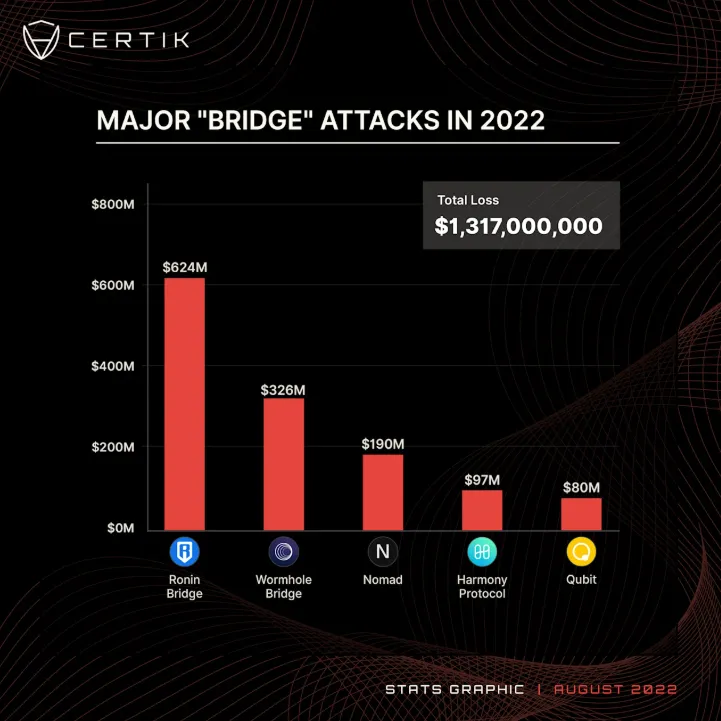
Der größte einzelne DeFi-Exploit der Geschichte. Am 23. März 2022 wurde die Ronin Bridge um 624 Millionen US-Dollar gehackt. Um eine Auszahlung zu autorisieren, verlangte das Ronin-Validatorenset fünf von neun Signaturen. Allein im März wurden vier Keys von Sky Mavis — den Entwicklern hinter Axie Infinity — kompromittiert, nachdem Angreifer eine Spear-Phishing-Attacke über ein gefälschtes Jobangebot durchgeführt hatten. Monate zuvor hatte Sky Mavis ihnen jedoch informell eine temporäre Signaturberechtigung für einen fünften Key erteilt, um das Transaktionsvolumen zu bewältigen; diese Delegation wurde nie widerrufen. Die Angreifer hatten somit fünf Signaturen unter ihrer Kontrolle. In zwei Transaktionen zogen sie 173.600 ETH und 25,5 Millionen USDC aus dem Netzwerk ab. Es dauerte sechs Tage, bis der Einbruch überhaupt bemerkt wurde.
Im Februar 2022 verlor Wormhole 326 Millionen US-Dollar durch einen völlig anderen Fehler. Die Sicherheitslücke, die eine veraltete Funktion im Solana-Smart-Contract betraf — Code, der im Rahmen eines regulären Upgrades hätte entfernt werden müssen, es aber nicht wurde —, ermöglichte es einem Angreifer, die Signaturvalidierung zu umgehen. Der Angreifer erstellte eine gefälschte Einzahlungsbestätigung, mintete 120.000 ungedeckte Wrapped Ether und hob echte Ether auf der Ethereum-Seite ab. Der Fehler ging auf Übergangscode zurück, der nicht vollständig bereinigt worden war und den niemand im Review bemerkt hatte.
Nomad kollabierte im August 2022 durch einen Mechanismus, der fast noch peinlicher war. Bei einem routinemäßigen Upgrade wurde ein kritischer Validierungsparameter auf Null zurückgesetzt, wodurch der Vertrag jeden Transfernachweis als gültig einstufte. Sobald dies aufgedeckt und öffentlich bekannt wurde, stürzten sich über 300 verschiedene Adressen — keine raffinierten Hacker, sondern schlichte Trittbrettfahrer — auf die Bridge und plünderten sie im Windhundverfahren aus. 190 Millionen US-Dollar waren verschwunden.
Bei der Horizon Bridge von Harmony mussten die Angreifer lediglich zwei Signaturschlüssel erbeuten — genau der kompromittierte Schwellenwert. Es gab nie eine offizielle Bestätigung darüber, wie diese Keys erlangt wurden. Die Erkenntnis war jedoch unmissverständlich: Eine 2-von-5-Signaturschwelle für eine Bridge mit neunstelligen Vermögenswerten reicht schlichtweg nicht aus, selbst wenn der Vertrag gut geschrieben ist.
Dieses Muster setzte sich 2023 fort. Multichain, das prominenteste Cross-Chain-Routing-Protokoll, das im Juli 2023 einen Verlust von 126 Millionen US-Dollar erlitt, verlor das Geld nicht durch fehlerhaften Code: Sein CEO war in China inhaftiert worden, und seine persönlich verwahrten privaten Schlüssel wurden verwendet, um die Bridge-Gelder abzuziehen. Orbit Chain wurde angegriffen, als 7 von 10 Multisig-Keys kompromittiert wurden, was zu einem Verlust von 81 Millionen US-Dollar führte. Der Hauptgrund, warum der Exploit in jedem Fall katastrophal und nicht nur schmerzhaft war, lag schlicht darin, dass ein einziger Vertrag alle Vermögenswerte hielt und nur sehr wenige Keys zu deren Kontrolle nötig waren.
Blockchains wurden durchdacht. Ihre Verbindungen nicht
Ethereum hat sich jahrelang auf den Übergang zu Proof of Stake vorbereitet. Professionelle Mathematiker analysieren seit über einem Jahrzehnt die kryptografischen Grundlagen der Bitcoin-Transaktionssignaturen. Die Vorbereitung großer Blockchains auf den produktiven Einsatz im großen Maßstab genoss immense akademische und ingenieurtechnische Aufmerksamkeit hinsichtlich ihrer Anreizstrukturen.
Bridges hatten keine solche Entwicklungsphase. Sie entstanden aus pragmatischen Notwendigkeiten heraus, eilig zusammengebaut, um die explosive Nachfrage während des DeFi-Hypes zu bedienen — als das Ökosystem schneller wuchs, als man es analysieren konnte. Sie wurden an Blockchains angeflanscht, die nie für Interoperabilität konzipiert waren, und mussten ohne die institutionellen Ressourcen oder die versierte Forschungscommunity auskommen, die die Basisprotokolle auf Herz und Nieren prüfte. So entstehen Bugs und Sicherheitslücken in jedem komplexen System: Ein Baustein wird auf bestehende Infrastruktur aufgesetzt, ohne den für dieses Design erforderlichen Qualitätsstandard mitzubringen. Bridges starteten von Tag eins an mit hohen gesperrten Werten (TVL) — denn so funktionieren sie nun einmal —, wodurch ingenieurtechnische Abkürzungen sofort verheerende Folgen hatten.
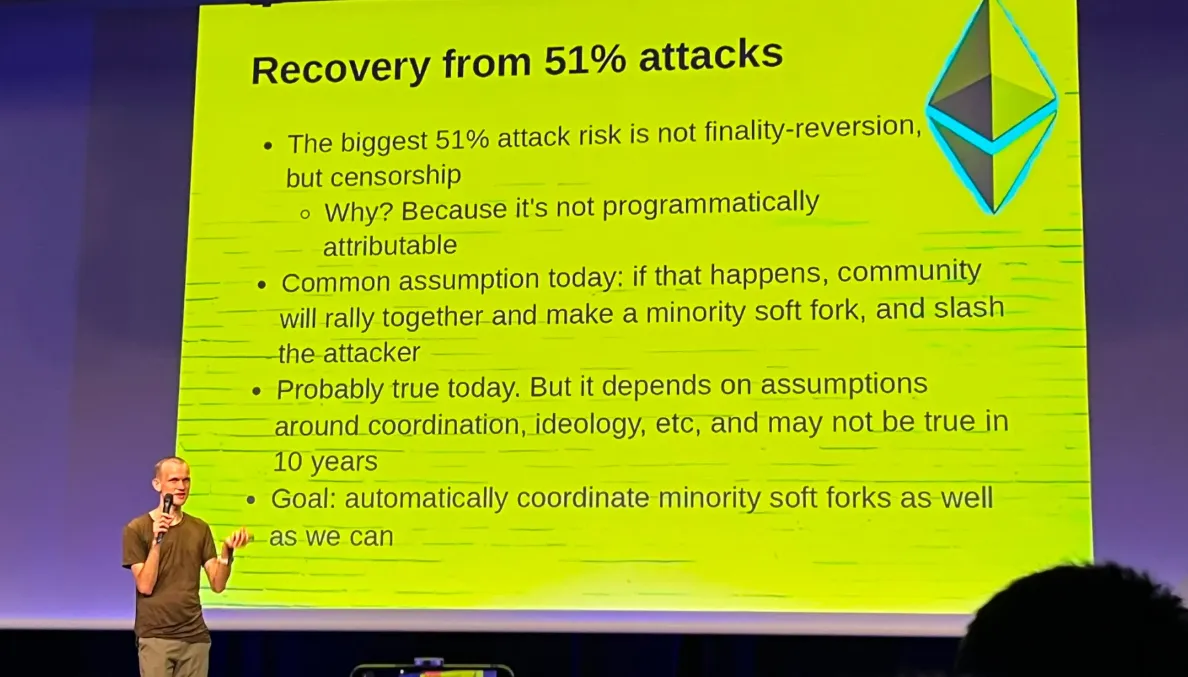
Im Januar 2022, Wochen vor dem ersten großen Bridge-Exploit jenes Jahres, wies Vitalik Buterin explizit auf dieses strukturelle Risiko hin. Er warnte davor, dass Bridges systemische Risiken erzeugen, da eine 51%-Attacke im Prinzip alle Vermögenswerte treffen könnte, die über viele Chains hinweg gesperrt sind. Zwar galt seine Sorge nicht primär den Angriffen auf Validatoren-Keys, die letztlich passierten, sondern eher der abstrakteren Tatsache, dass Cross-Chain-Systeme die Risiken ihrer beteiligten Chains sowohl erben als auch verstärken — das Grundprinzip hat sich in der Praxis jedoch voll bestätigt.
Jede nachfolgende Generation von Bridges hat versucht, Probleme zu beheben, behielt aber oft dieselbe Kernschwachstelle bei:
Kleine Multisig-Komitees: günstig, schnell und ein leichtes Ziel für Schlüsseldiebstahl und Phishing — Generation 1 (2020–2022)
Generation 2 → (2023–2024): Wallets mit breit gefächerten Validatorensets, die ökonomisch incentivierte Verifizierungsnetzwerke nutzen, um das Risiko kompromittierter Keys zu minimieren und das Vertrauen in Off-Chain-Betreiber zu senken.
Generation 3 (2025–heute): Die erste Architektur, die jedes Vertrauen in menschliche Betreiber überflüssig macht — durch Zero-Knowledge-Proofs, mit denen sich der Cross-Chain-Status mathematisch verifizieren lässt. Dies bringt jedoch neue Hürden mit sich: Kosten für die Beweiserstellung, Latenz und die Korrektheit der Schaltkreise (Circuits).
Selbst die sicherste Generation von Bridges hat das Problem nicht restlos gelöst. Zero-Knowledge-Proofs sind immer nur so gut wie die Schaltkreise, aus denen sie erzeugt wurden. Circuit-Bugs sind keineswegs ausgeschlossen. Und die ökonomischen Anreize, die hohe TVL-Beträge in Bridges ziehen, locken gleichermaßen finanzstarke Angreifer an.
Die wohl bedeutendste architektonische Weiterentwicklung ist der Ersatz von vertrauenswürdigen Vermittlern durch mathematische Verifikation. Eine ZK-Bridge fragt nicht: „Können wir den Validatoren vertrauen?“. Sie generiert einen kryptografischen Beweis dafür, dass auf der Ursprungs-Chain eine bestimmte Transaktion stattgefunden hat, und übermittelt diesen Beweis zur On-Chain-Verifizierung an die Ziel-Chain. Eine Gruppe von Menschen zu kompromittieren reicht dann nicht mehr aus – man müsste die zugrunde liegende Kryptografie selbst brechen.
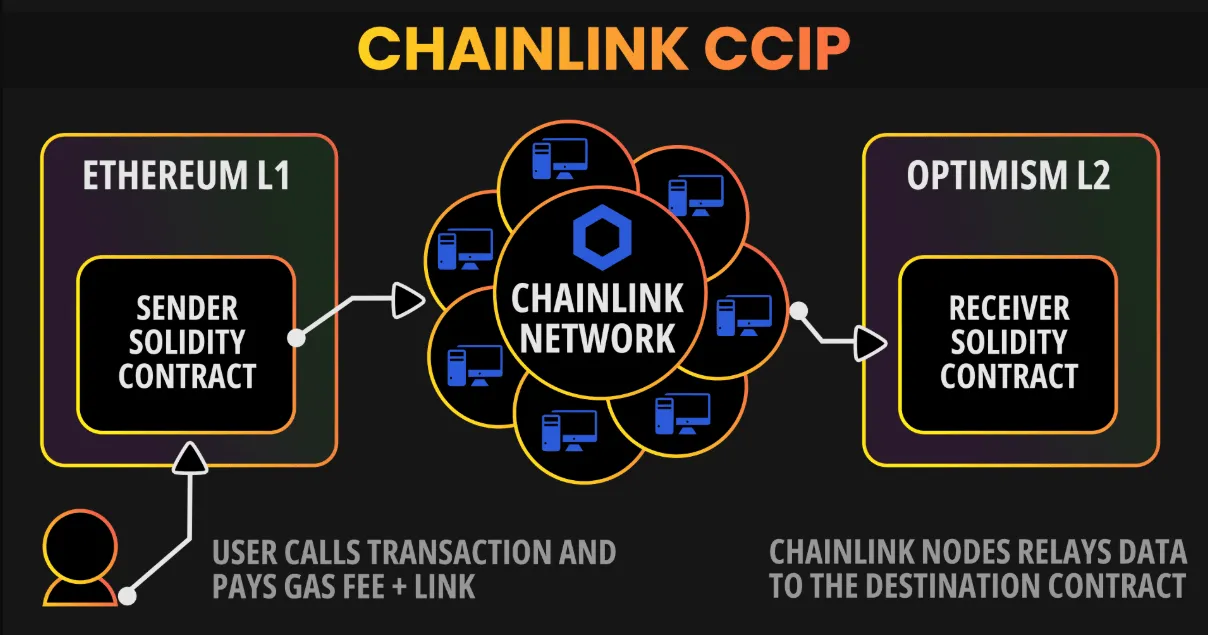
Chainlink nutzt für sein Cross-Chain Interoperability Protocol (CCIP) Dutzende unabhängiger Netzwerke, ergänzt durch ein separates Risk Management Network, das anomales Verhalten erkennt. Keine Cross-Chain-Nachricht kann ohne die Zustimmung beider Chains ausgeführt werden. Keine Partei kann einen Transfer einseitig genehmigen. Das ist Defense-in-Depth, angewendet auf die Bridge-Architektur selbst.
Die dritte Richtung sind Intent-basierte Bridges. Anstelle eines riesigen Sicherheiten-Pools, der potenziell leergeräumt werden kann, bringen sie Nutzer mit professionellen Liquiditätsanbietern („Solvern“) zusammen, die den Cross-Chain-Transfer aus ihrem eigenen Bestand ausführen. Der Solver wird vom Nutzer bezahlt, und die Bridge selbst hält keinen zentralen Sicherheiten-Honeypot. Die Angriffsfläche verlagert sich von „den Tresor plündern“ zu „einen einzelnen Solver betrügen“ — eine weitaus weniger lohnende Beute.
Ein noch robusterer Ansatz bestünde in einem erweiterten Framework zwischen zwei Chains — mehr als nur eine Bridge, eher eine gemeinsame Sicherheitsschicht. Das erfordert jedoch den Einsatz der Blockchain-Entwicklerteams selbst und nicht bloß von Drittanbietern. Am nächsten kommt diesem Konzept heute Polkadots Parachain-Modell, bei dem sich Blockchains an eine gemeinsame Relay Chain andocken und deren Sicherheit erben. Der Haken: Es funktioniert nur innerhalb des Polkadot-Ökosystems. Eine ähnliche Brücke zwischen Ethereum und Bitcoin zu schlagen, würde Änderungen am Bitcoin-Protokoll erfordern, die dessen Community wiederholt abgelehnt hat.
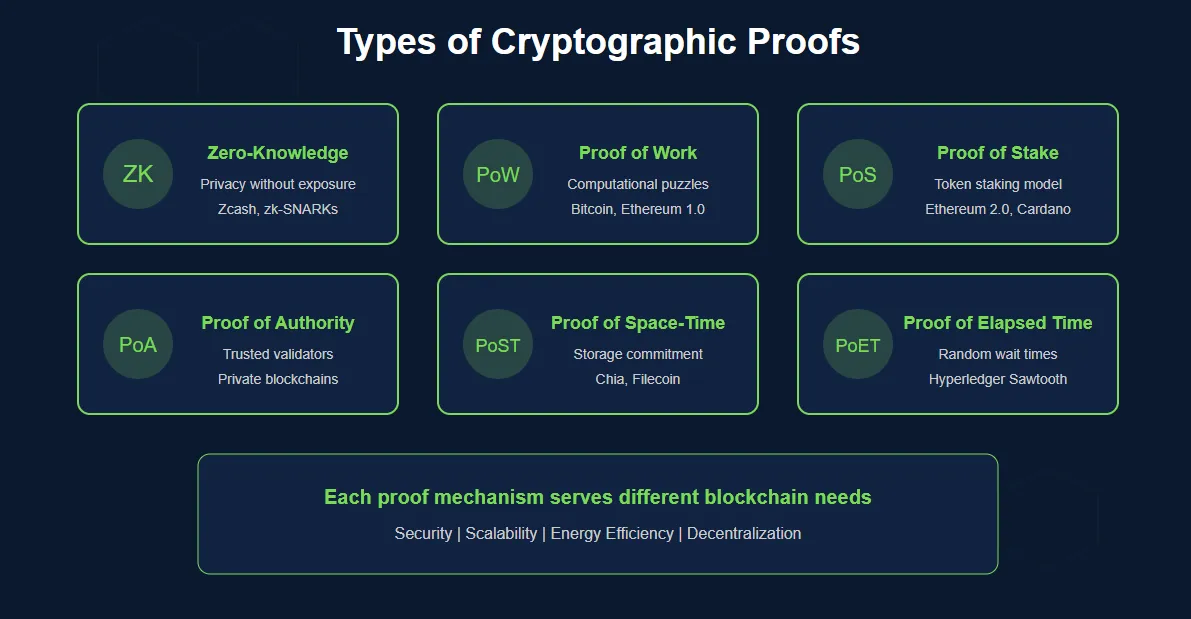
All das ist leichter beschrieben als gebaut. Die Erstellung von ZK-Proofs für komplexe Cross-Chain-Zustände ist rechenintensiv und erfordert tiefes kryptografisches Fachwissen. Die Circuits müssen formal verifiziert werden — Bugs in ZK-Circuits sind tückischer als klassische Smart-Contract-Bugs: Sie sind zwar seltener, haben aber ungleich größeres Zerstörungspotenzial. Warum? Weil ein Fehler in der Prover-Kette die gesamte mathematische Garantie aushebelt, die der eigentliche Zweck dieses Ansatzes ist. Intent-Systeme wiederum benötigen ausreichend Wettbewerb unter den Solvern, um faire Preise zu bieten und Manipulationen vorzubeugen. Und wenn eine Lösung Änderungen auf Protokollebene bestehender Blockchains erfordert, wählt sie den denkbar langsamsten Weg: Community-Konsens, Spezifikation, Entwicklung, Testen und Deployment auf Netzwerken, die Hunderte Milliarden absichern.
Was passiert mit Ihnen, wenn eine Bridge gehackt wird?
Die praktischen Konsequenzen eines Bridge-Exploits für Nutzer sind keineswegs abstrakt, sondern lassen sich klar benennen.
Die offensichtlichste ist der Totalverlust. Befinden sich Vermögenswerte während eines Exploits gerade im Transfer auf der Bridge, kann die Transaktion für immer festhängen oder das Guthaben verloren sein. Wird der Vertrag oder die Bridge deaktiviert (pausiert/zerstört), werden die auf der Ursprungs-Chain hinterlegten Assets unzugänglich. Der Wrapped-Token verbleibt zwar auf der Chain, repräsentiert aber keinen Gegenwert mehr. Wrapped-Token auf der Ziel-Chain sind wertlos, sobald die zugrunde liegende Sicherheit gestohlen wurde.
Stillgelegte Bridges führen zu Verzögerungen, die Verluste weiter vergrößern. Auch das war 2023 kein Einzelfall: Als Multichain kompromittiert wurde, blieb die Bridge tagelang offline, bevor die Betreiber das Ausmaß des Vorfalls überhaupt bestätigten. Es gab keinen Zeitplan und keine Hilfestellung für Nutzer mit schwebenden Transaktionen. Abgesehen vom Risiko eines Datenverlusts bedeutet die Unfähigkeit, sein Kapital in volatilen Märkten über Tage hinweg zwischen Chains zu bewegen, erhebliche Opportunitätskosten — selbst wenn das Geld letztlich gerettet werden kann.
Der Kurs des betroffenen Assets gerät nach einem Bridge-Exploit fast augenblicklich ins Trudeln. Angreifer verkaufen die erbeuteten Token meist sofort auf dezentralen Börsen, um Geld zu waschen. Die erste Stunde nach einem großen Bridge-Hack ist regelmäßig von extremen Kurseinbrüchen der betroffenen Token geprägt. Das bedeutet: Selbst Nutzer, die die Bridge nie verwendet haben, können Portfolioverluste erleiden, wenn der Marktwert ihrer Bestände infolge der Hack-Nachrichten abstürzt.
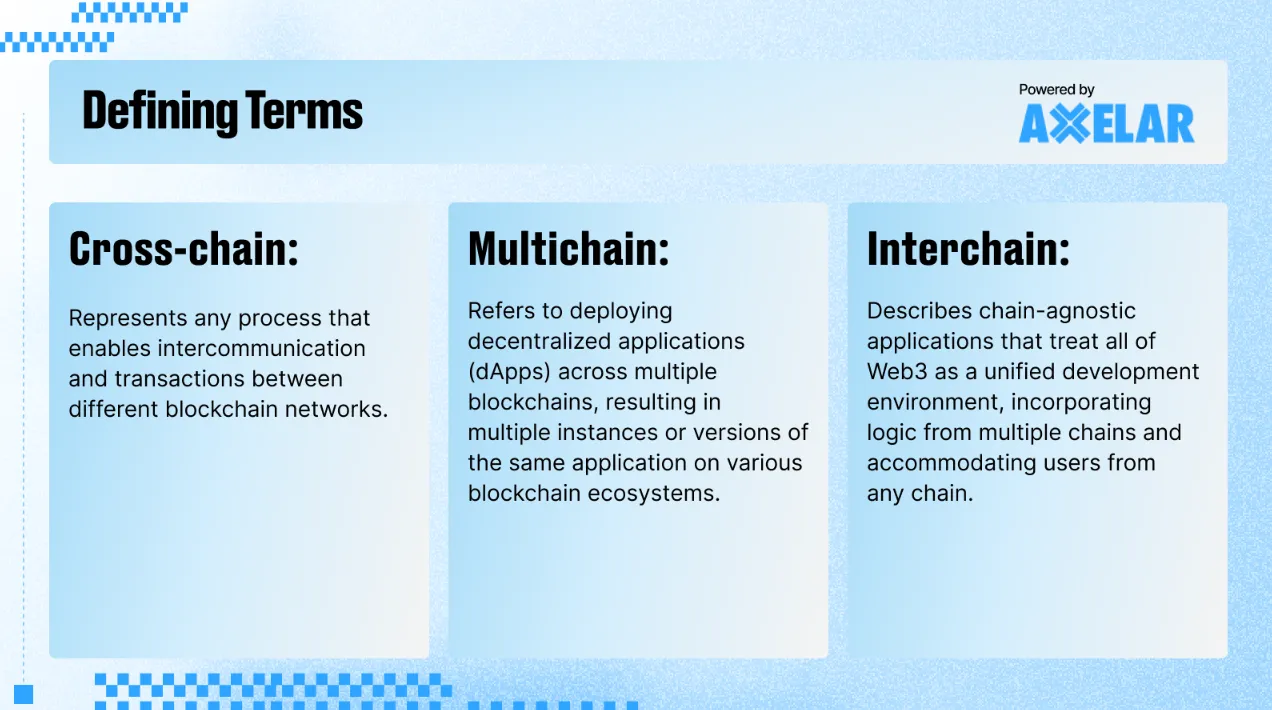
Ein weniger beachtetes, aber reales Problem ist der Verlust der Privatsphäre. Cross-Chain-Transaktionen erfordern On-Chain-Daten auf mehreren Netzwerken gleichzeitig. Durch eine genaue Analyse der Bridge-Vertragsprotokolle können Analysten Verbindungen zwischen den Adressen eines Nutzers auf verschiedenen Chains herstellen. Die Trennung der Chains als informeller Schutz der Privatsphäre entfällt in dem Moment, in dem eine interoperable Bridge genutzt wird.
Ein letzter offener Punkt: Plattformen und Protokolle neigen seit jeher dazu, Sicherheitsvorfälle herunterzuspielen und Details ihrer Architektur erst dann offenzulegen, wenn sie dazu gezwungen sind. Bridge-Teams haben bekannte Schwachstellen verschwiegen, gravierende Verluste als „Untersuchungspausen“ verharmlost und den Betrieb fortgesetzt, ohne die Ursachen wirklich zu beheben. Warnungen vor einer zu niedrigen Signaturschwelle wurden 83 Tage lang ignoriert, bevor der absehbare Angriff stattfand. Bei Ronin blieb der Hack sechs volle Tage lang unbemerkt, obwohl der gesamte TVL der Bridge abgezogen worden war.
Öffentlicher Druck ist oft das einzige wirksame Korrektiv. Erst wenn Nutzer, Forscher und Journalisten unbequeme Fragen zur Größe der Validatorensets, zu Key-Management-Prozessen, Signaturschwellen und Upgrade-Verfahren stellen, werden diese Punkte von Bridge-Teams ernst genommen statt als Randnotiz abgetan. Nicht jedes Projekt wird Missstände sofort abstellen. Doch jene, die sich beobachtet fühlen, bessern deutlich schneller nach als jene, die sich unbeobachtet wähnen. Solche Anreize halten nicht ewig, doch bei Finanzinfrastruktur mit echtem Kapital ist jeder Schritt hin zu mehr Sicherheit ein Gewinn.
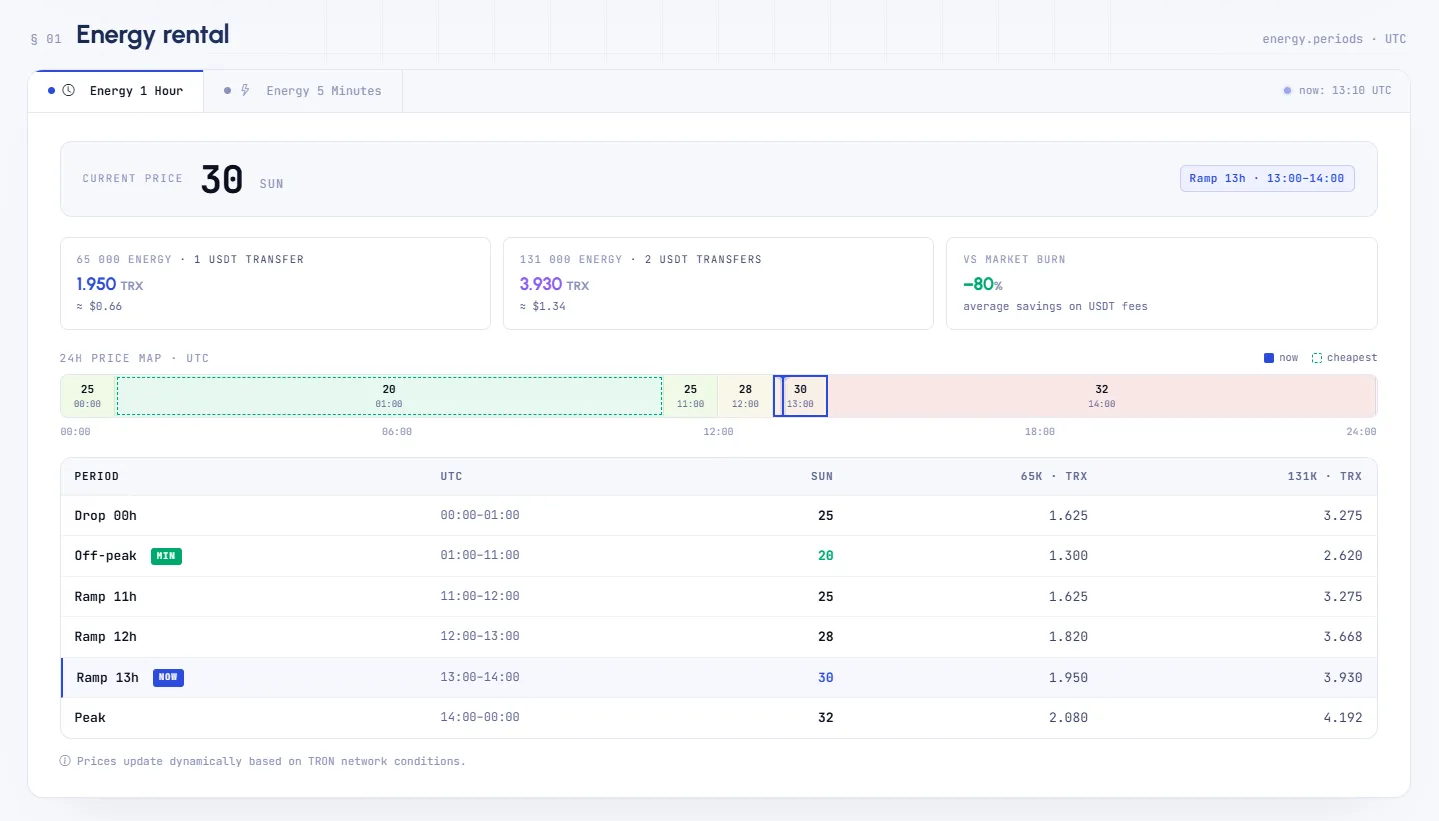
Für Nutzer im TRON-Netzwerk, die transparente Preise ohne Ratespiele suchen, bietet Netts genau das für die Energy-Miete: Der Preis für Energy wird zeitbasiert und dynamisch an den aktuellen Zustand des TRON-Netzwerks angepasst. Der Unterschied zwischen günstigen TRON Energy-Tarifen in der Nacht (mindestens 23 Sun werden von 01:00 bis 11:00 UTC berechnet) und Höchstpreisen (37 Sun von 14:00 bis Mitternacht) bedeutet, dass informierte Nutzer die Kosten für USDT-Transfers erheblich senken können — einfach durch gezieltes Timing der Transaktion oder das Vorab-Mieten von Energy zum günstigsten Zeitpunkt. Eine unkomplizierte Kostenoptimierung, die nur voraussetzt zu wissen, worauf man achten muss. Wenn Sie günstige Energy ohne Abonnement und ohne hohe Mindestvolumina suchen: Netts setzt auf ein No-Subscription-Modell, bei dem alle Gebühren transparent im Endpreis enthalten sind.