Account Abstraction vs. EOAs: Warum Sie sich dafür interessieren sollten
Karte verloren? Rufen Sie die Bank an. Private Key verloren? Für immer weg. Account Abstraction schließt diese Lücke – mit Kompromissen und neuen Angriffsflächen.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
- Die Funktionsweise von EOAs und warum die Seed-Phrase entscheidend ist
- Die inhärenten Grenzen des Managements öffentlicher Schlüssel bei Account Abstraction
- Die Landschaft: Wer nutzt was und warum?
- Historie: Die Ursprünge der einzelnen Modelle
- Schwachstellen – Konkrete Angriffe und ihre Methoden
- Beide Ansätze haben ihre Berechtigung. Beide erfordern Verständnis
Stellen Sie sich nun jemanden vor, der sein gesamtes Leben in der Finanzwelt über alle Phasen und Methoden hinweg innerhalb des traditionellen Bankensystems verbracht hat. Er erledigt alles in einer mobilen App und hat sich noch nie Gedanken darüber gemacht, was passiert, wenn etwas schiefgeht – denn wann immer das passierte, kannte er die Antwort auswendig: Geht etwas schief, rufen Sie die Bank an. Karte auf einer Reise verloren? Eine neue wird direkt ins Hotel geliefert. PIN vergessen? Ein Verifizierungsanruf und ein neuer PIN, alles innerhalb von Minuten erledigt. Der Datensatz ist wiederherstellbar, da die Bank, die die zentrale Aufsicht innehat, die Kontrolle besitzt.
Führen Sie diese Person an Krypto heran, geben Sie ihr eine Self-Custody-Wallet, und an diesem Punkt bricht die gewohnte Logik in sich zusammen. Es gibt keine Telefonnummer zum Anrufen. Es gibt keinen zentralen Wächter. Bei einem regulären Externally Owned Account (EOA) wird die Wallet über einen kryptografischen Private Key gesteuert, den man sich gewissermaßen als Seed-Phrase vorstellen kann – üblicherweise zwölf oder vierundzwanzig Wörter, die bei der Erstellung der Wallet generiert werden. Wenn diese Wörter verloren gehen, zerstört werden oder man sich schlicht nicht mehr an sie erinnert, sind die Gelder verschwunden. Nicht gesperrt. Nicht mit einem Support-Ticket wiederherstellbar. Endgültig weg. Es gibt keine Eskalationswege, weil es schlicht keine Struktur für Eskalationen gibt. Der Schlüssel ist das Konto. Das Konto ist der Schlüssel.
Nein, das ist kein rein hypothetisches Szenario. Es ist die fundamentale Realität, wie die meisten Krypto-Wallets mit Selbstverwahrung funktionieren. Und genau das ist die Herausforderung, für die Account Abstraction geschaffen wurde – allerdings um den Preis einer völlig neuen Kategorie von Risiken, die jeder informierte Nutzer verstehen können sollte.
Die Funktionsweise von EOAs und warum die Seed-Phrase entscheidend ist
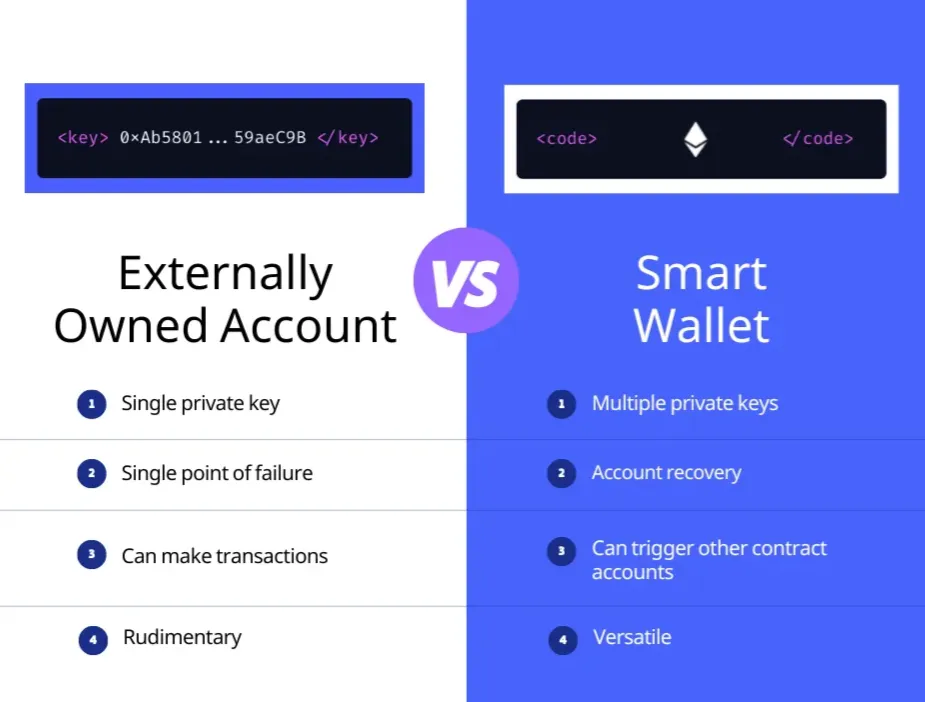
Wenn wir darüber nachdenken, was die grundlegendste Form eines Krypto-Kontos ist, dann ist es ein Externally Owned Account (EOA). Ein Private Key leitet sich in einen Public Key ab, der wiederum gehasht wird, um eine Wallet-Adresse zu erzeugen. Der Private Key ist das Konto, und wer auch immer ihn besitzt, besitzt die Fähigkeit, über dieses Konto zu verfügen. Keine Multi-Faktor-Authentifizierung, keine Wiederherstellungsmethode, kein Protokoll mit eingebautem Backup-System. Die von der Wallet genutzte Software verwaltet den Schlüssel lediglich für Sie und bietet darüber eine benutzerfreundliche Oberfläche; die grundlegende Struktur bleibt jedoch stets, dass Sie allein Eigentümer dieser Kontoebene sind.
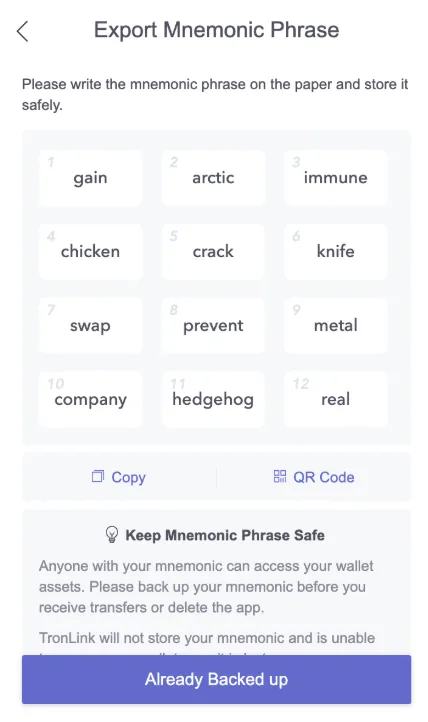
Unmissverständlich wird dies beim Onboarding für die primäre Wallet des TRON-Netzwerks, TronLink. Beim Erstellen einer neuen Wallet generiert die Anwendung eine Seed-Phrase aus zwölf Wörtern und verlangt vom Nutzer umgehend, diese aufzuschreiben, zu verifizieren und an einem sicheren Ort aufzubewahren. Die Warnhinweise sind keineswegs übertrieben: Geht diese Wortfolge verloren, kann TronLink Ihnen in keiner Weise helfen, Ihren Zugriff wiederzuerlangen. Es gibt keine Kundenservice-Nummer, kein Formular zur Kontowiederherstellung und keine technische Eskalationsstufe, die eine Wallet wiederherstellt, sobald die Seed-Phrase verloren ist. Dies liegt nicht an einer Eigenheit der App TronLink – vielmehr ist es das Design des Kontomodells von TRON, das ähnlich wie Ethereum extern verwaltete Konten nutzt, bei denen die uneingeschränkte Kontrolle über die Gelder einzig und allein vom Besitz des Private Keys abhängt.
Es handelt sich um eine mnemonische Phrase, die als Masterschlüssel für Ihren Private Key dient und so konzipiert wurde, dass sie für Menschen etwas eingängiger ist als eine willkürliche Aneinanderreihung kryptografischer Daten. „Etwas leichter zu merken“ bedeutet jedoch keineswegs „schwer zu verlieren“. Die Geschichte der Krypto-Verluste ist voll von Beispielen, bei denen diese Kluft zum Verhängnis wurde: auf Post-its notierte Phrasen, die im Mülleimer landeten; Screenshots in Cloud-Speichern, die später gehackt wurden; Hardware-Wallets, die bei Wohnungsbränden verbrannten (ohne Backup). Chainalysis schätzte, dass zwischen 17% und 23% aller geminten Bitcoin dauerhaft verloren sind – ein Großteil davon eher durch verlorene Schlüssel als durch Diebstahl. Diese Zahl sinkt keineswegs.
Die Sicherheit eines EOA ist ebenso kompromisslos wie wirkungsvoll. Keine Transaktion kann durch Dritte rückgängig gemacht oder zur Wiederherstellung freigegeben werden. Es ist genau diese Unveränderlichkeit, die die Blockchain zu einer verlässlichen Settlement-Ebene macht. Allerdings bedeutet dies auch, dass jeder Nutzer einer standardmäßigen Self-Custody-Wallet nur ein vergessenes Wort, einen Hardware-Defekt oder einen erfolgreichen Phishing-Angriff von einem vollständigen, irreversiblen Totalverlust entfernt ist.
Die inhärenten Grenzen des Managements öffentlicher Schlüssel bei Account Abstraction
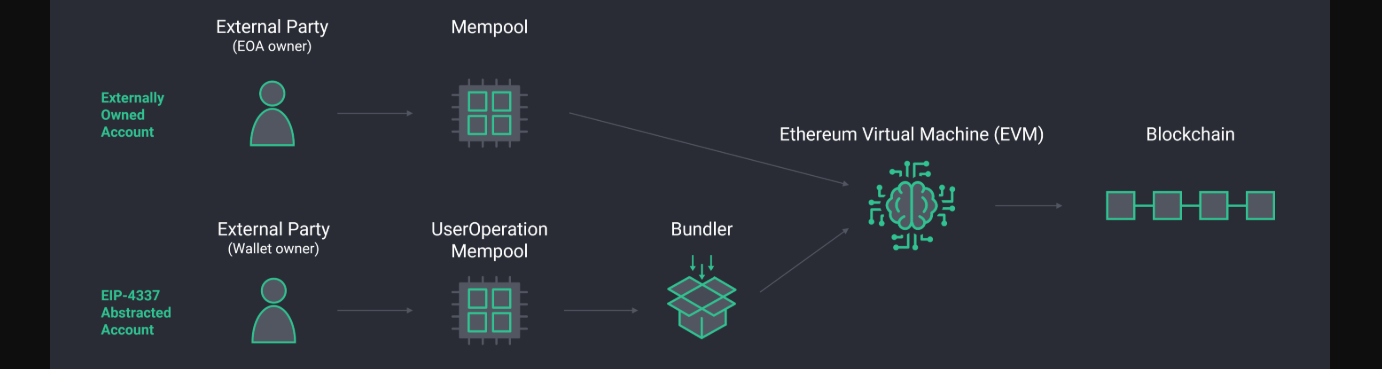
Account Abstraction bezeichnet eine Familie von Upgrades, die das starre Private-Key-Modell durch programmierbare Kontologik ersetzen. Ein Konto wird stattdessen zu einem Smart Contract, der maßgeschneiderte Regeln dazu umsetzen kann, wer Transaktionen freigeben darf, wie die Wiederherstellung funktioniert, welche Bedingungen für den Transfer von Geldern erfüllt sein müssen und sogar, wer die Gas-Gebühren zahlt.
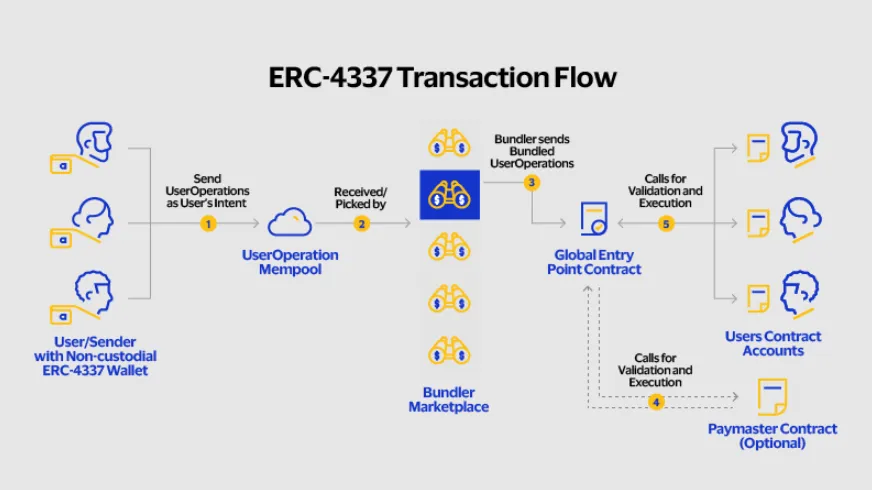
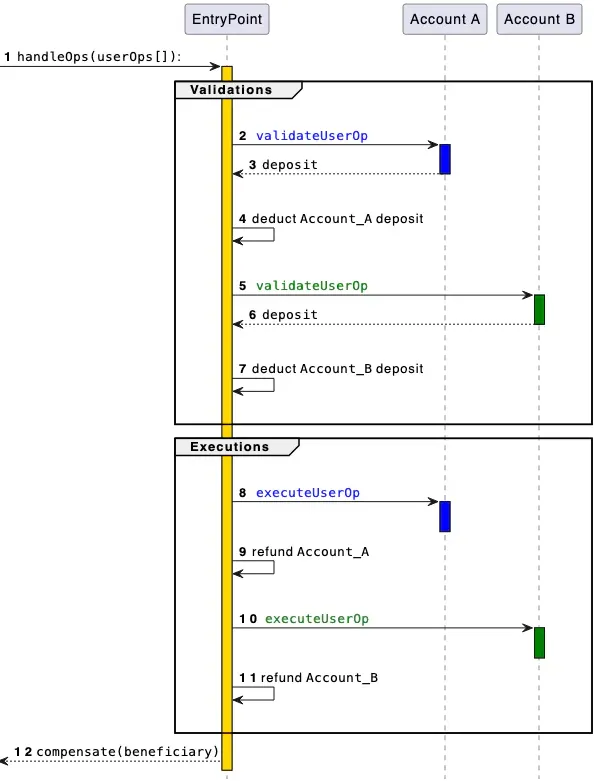
Im Jahr 2021 wurde ERC-4337 vorgeschlagen und im März 2023 im Mainnet eingeführt. Damit wurde ein Standard geschaffen, der Account Abstraction im Ethereum-Protokoll ermöglicht, ohne dass Änderungen am Basisprotokoll oder der Chain selbst erforderlich sind. Das neue Protokoll führt einen neuen Transaktionstyp namens UserOperation ein, ergänzt einen separaten Mempool, in dem diese Operationen vor der Verarbeitung verbleiben, und etabliert zwei Akteurstypen: Bundler, die UserOperations im Namen des Nutzers sammeln und einreichen, sowie Paymaster, die Gas sponsern können, sodass Nutzer den nativen Token gar nicht mehr zwingend halten müssen. Ein Konto repräsentiert damit nicht mehr nur ein einfaches Schlüsselpaar – es ist ein Smart Contract mit programmierbarer Validierungslogik.
Die Möglichkeiten, die sich daraus eröffnen, sind beträchtlich. Beispielsweise kann ein Smart Account eine größere Auszahlung an 2-von-3-Signaturen knüpfen. Er kann zudem sogenannte Wiederherstellungs-Guardians festlegen – vertrauenswürdige Personen oder alternative Wallets, die gemeinsam eine Schlüsselrotation signieren können, falls der ursprüngliche Signierschlüssel verloren geht. Das Modell unterstützt außerdem Passkeys, biometrische Authentifizierung (oder einen E-Mail-basierten Login für weniger Technikaffine), setzt Ausgabenlimits durch und bezahlt Gas in USDT, ohne dass der Nutzer eth halten muss. Genau dies war der Ansatz von Coinbase bei der Einführung des Smart Wallet über acht große Netzwerke hinweg, ganz ohne Seed-Phrasen oder mit Passkey-basierter Authentifizierung: eine Wallet, die sich innerhalb von Sekunden aus jeder App heraus erstellen lässt.
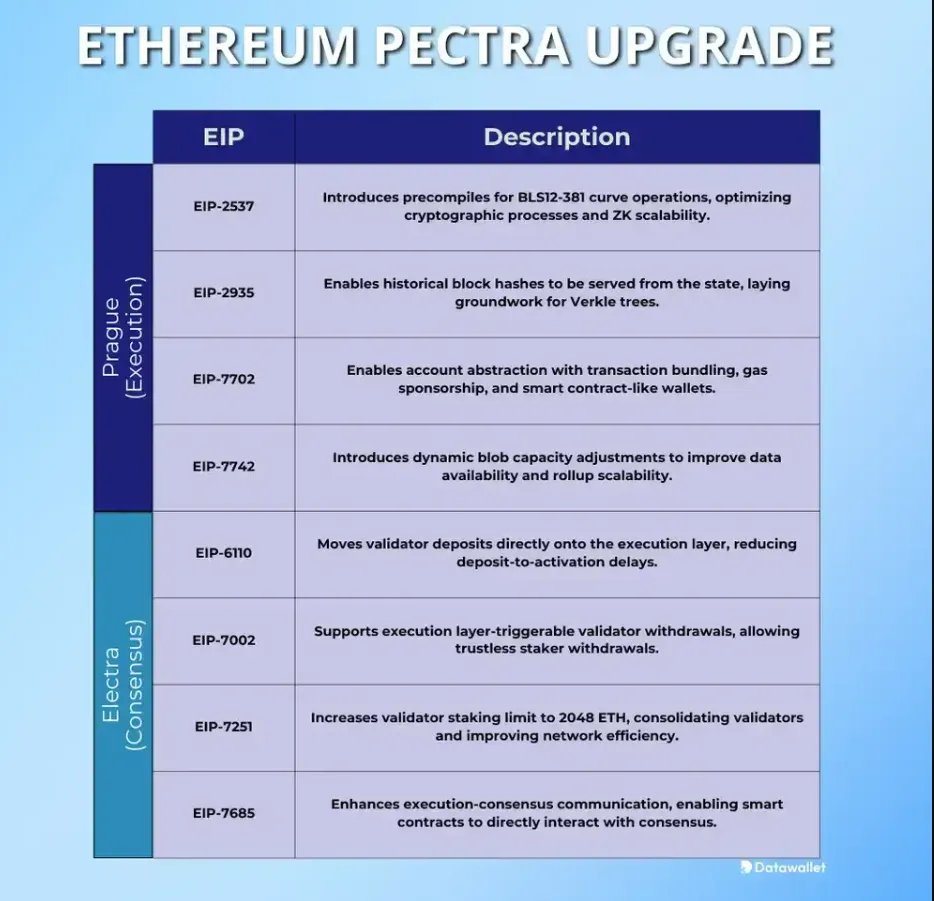
Dies führt dazu, dass das Pectra-Upgrade von Ethereum im Mai 2025 mit EIP-7702 den Ansatz noch weiter vorantreibt. Anstatt Nutzer zu zwingen, auf eine neue Smart-Contract-Wallet umzusteigen, erlaubt es einem bestehenden EOA, die Logik seines Kontos für die Dauer der Ausführung einer einzelnen Transaktion vorübergehend zu delegieren: Das bedeutet, dass ein MetaMask-Nutzer Smart-Wallet-Funktionen wie gebündelte Transaktionen, gebührenfreie Ausführungen oder Session Keys nutzen könnte – ohne seine bestehende Adresse aufzugeben oder Gelder auf ein neues Konto transferieren zu müssen.
Nichts davon gibt es umsonst. Am Ende läuft alles auf eine höhere Komplexität hinaus – und mit Komplexität entstehen neue Angriffsflächen.
Der größte nicht-technische Kompromiss ist der Verlust echter Anonymität. Ein EOA ist lediglich eine lange Zeichenkette hexadezimaler Werte, die durch seinen Private Key repräsentiert werden. Smart Accounts müssen in der Regel an eindeutigere Merkmale gekoppelt werden – (meistens) an eine E-Mail zur Wiederherstellung, eine Telefonnummer zur Authentifizierung oder eine Sammlung von Guardian-Wallets, die ihrerseits mit Identitäten verknüpft sind. Ein Beispiel ist Coinbase: Ein „Smart Wallet“, das auf Passkeys in Verbindung mit dem biometrischen Authentifizierungssystem des Geräts eines Nutzers setzt, bindet ein Konto fest an hardwarebasierte Besitztümer. Oder Argent auf Starknet, das dies noch erweitert und die Wiederherstellung per E-Mail und Telefon ermöglicht, dafür jedoch tägliche Überweisungslimits durchsetzt (und darüber hinaus die Genehmigung durch Guardians verlangt) – vergleichbar mit einem Bankkonto und einigen der damit verbundenen Datenschutzrisiken.
Hinzu kommt das Problem der Guardians. Bei der sozialen Wiederherstellung können Personen (oder Drittinstitutionen), denen man vertraut, bestimmt werden, um bei einem dauerhaften Zugriffsverlust eine Schlüsselrotation zu bestätigen. Dieser Wiederherstellungsmechanismus setzt voraus, dass sich diese Guardians korrekt verhalten: Werden sie kompromittiert (d. h. gehackt), gezwungen offline zu bleiben oder kooperieren sie im Ernstfall schlicht nicht, schlägt das System fehl. Ein versierter Angreifer, der von Ihren beträchtlichen Krypto-Guthaben weiß, könnte gezielt die von Ihnen ernannten Guardians ins Visier nehmen, anstatt zu versuchen, Ihren eigentlichen Signierschlüssel zu erbeuten.
Die Landschaft: Wer nutzt was und warum?
Vergleicht man die tatsächliche Akzeptanz in der Praxis, zeigt sich deutlich, wie unterschiedlich diese Modelle ihre jeweiligen Zielgruppen ansprechen – ein Blick auf einige prominente Projekte verdeutlicht diesen Unterschied.
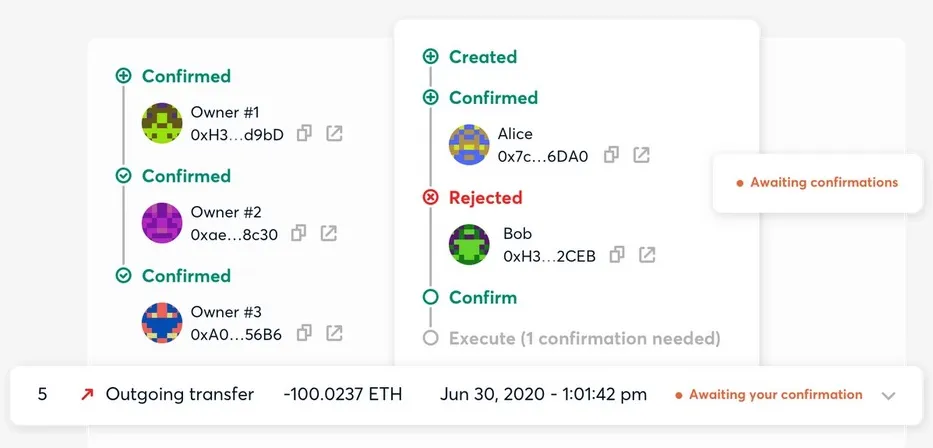
Safe, früher bekannt als Gnosis Safe, ist die bevorzugte Multi-Signatur-Smart-Wallet für große institutionelle Akteure und Team-Treasuries. Sie erfordert eine festgelegte Schwelle an Signaturen – beispielsweise drei von fünf –, bevor eine Transaktion ausgeführt werden kann, und widersteht somit der Kompromittierung eines einzelnen Schlüssels problemlos. Safe ist der Aggregator mit dem größten On-Chain-Smart-Wallet-TVL im gesamten Ökosystem. Die Technologie von Safe bildet zudem die zugrundeliegende Kontoebene für Worldcoins World App, die Identität und Zahlungen für zig Millionen Nutzer weltweit abwickelt. Viele Akteure greifen bei der tokenisierten Vermögensverwaltung auf eine Safe-basierte Infrastruktur zurück, angezogen von der Multi-Signatur-Sicherheit und den umfangreichen Prüfhistorien im Umgang mit Krypto-Assets.
Argent, das nativ auf Starknet läuft (wo standardmäßig alle Konten Smart Contracts sind), verfügt über integrierte tägliche Transferlimits, Guardian-basierte soziale Wiederherstellung sowie E-Mail- oder Telefon-Logins – und kommt damit dem vertrauten Erlebnis eines Bankkontos im Bereich der Krypto-Selbstverwahrung wohl am nächsten. Argent spricht Nutzer an, die echte Self-Custody ihrer Vermögenswerte wünschen, sich jedoch mit der Verwaltung einer Seed-Phrase unwohl fühlen. Im Unterschied zu Safes Multi-Signatur-Schwelle kann die Sicherheitsgarantie von Argent nicht eins zu eins repliziert werden: Statt eine Schlüsselrotation durch einen Man-in-the-Middle-Angriff über Hacker-Identitäten für jeden Eigentümer abzufangen (Safe nutzt eigene Smart Contracts zur Erstellung von Schwellenwerten), verhindert es über sein Guardian-System unberechtigte Transaktionen; agiert jemand verdächtig, werden Aktionen zeitlich gesperrt, sodass unautorisierte Handlungen angefochten werden können, bevor schädliche Transaktionen endgültig ausgeführt werden.
Das Coinbase Smart Wallet geht das Onboarding-Problem direkt an. Hier gibt es keine Seed-Phrase; ein Konto lässt sich mittels Passkeys in Sekundenschnelle erstellen. Dank der Unterstützung für Base, Ethereum und weitere EVM-Chains sowie der Möglichkeit, Gas für Nutzer zu sponsern, bekommt ein Nutzer, der mit einer auf der Coinbase-Infrastruktur aufgebauten DApp interagiert, unter Umständen nie eine Gas-Gebühr zu Gesicht. Über 40 Millionen Smart Accounts wurden im gesamten ERC-4337-Ökosystem bereits erstellt, und mehr als 100 Millionen UserOperations wurden verarbeitet.
MetaMask dominiert weiterhin den Ethereum-Wallet-Bereich, funktioniert jedoch primär als EOA-Wallet (Externally Owned Account). Die Nutzerbasis ist riesig und seit Jahren gewachsen – alle Nutzer auf ein neues Smart-Account-Modell umzustellen, würde Guthaben-Migrationen, Schnittstellenanpassungen und Nutzeraufklärung in einem Ausmaß erfordern, das von heute auf morgen unmöglich ist. Der MetaMask Smart Account, der 2025 im Zuge von EIP-7702 eingeführt wird, bietet einen pragmatischen Mittelweg: EOAs können bei bestimmten Transaktionen auf Smart-Account-Funktionen zugreifen, ohne ihr Guthaben verschieben oder ihre Adresse ändern zu müssen.
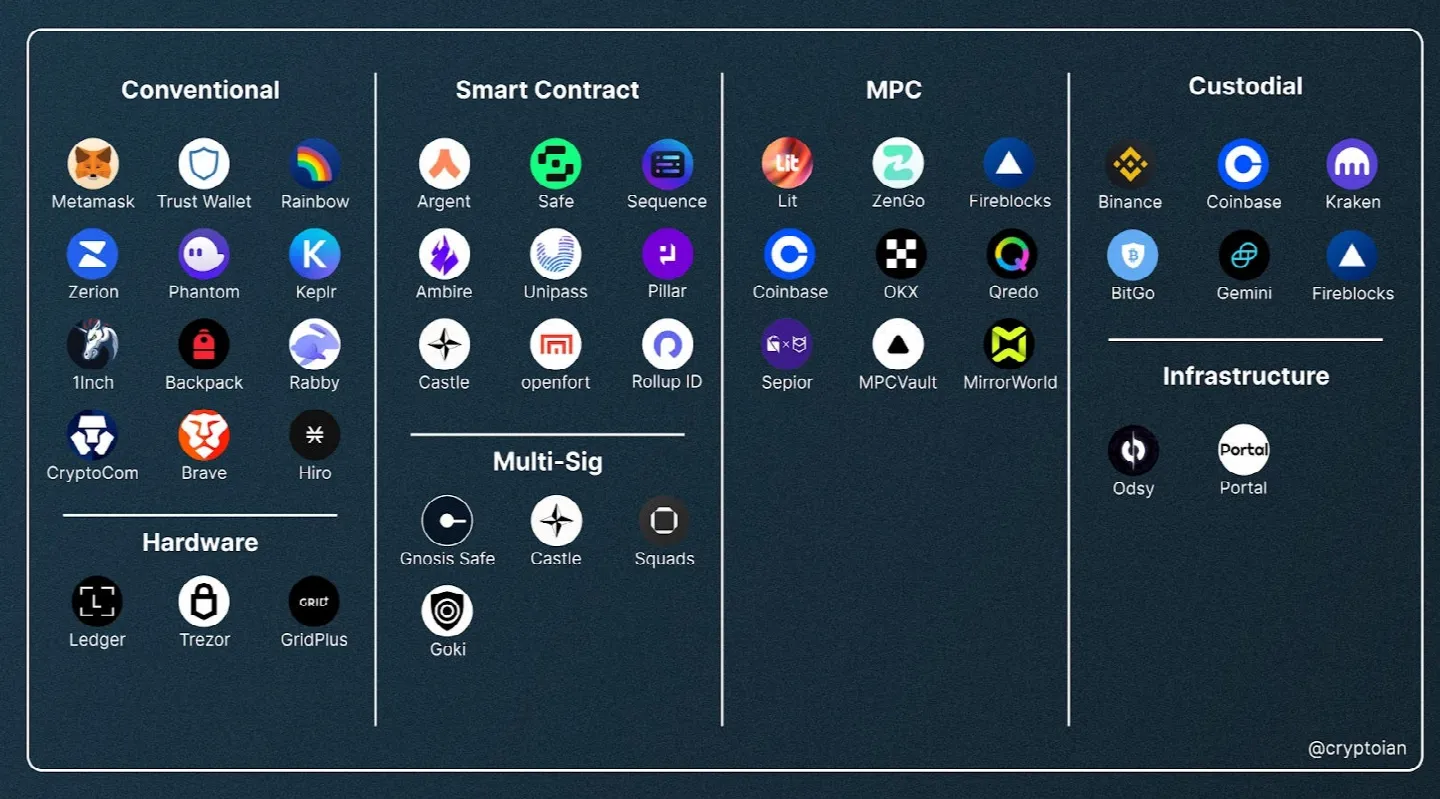
Im Gegensatz dazu zeigt sich bei TronLink und dem breiteren TRON-Ökosystem ein traditionelleres Bild. Da TronLink-Wallets Standard-EOAs sind, folgen sie dem strikten Prinzip, dass niemand – nicht einmal Sie selbst – die Wallet ohne die Kombination aus Seed-Phrase und Private Key wiederherstellen kann. Aus diesem Grund wird beim Onboarding von TronLink stets betont, dass der Verlust des Zugriffs durch eine unzureichend gesicherte Seed-Phrase zu 100% irreversibel ist; ein Sicherheitsnetz gibt es nicht.
Historie: Die Ursprünge der einzelnen Modelle
Historisch betrachtet existiert das EOA-Modell schon genauso lange wie Bitcoin selbst. Als Satoshi Nakamoto 2008 das Bitcoin-Whitepaper veröffentlichte, basierte alles auf einem Schlüsselpaar aus Public und Private Key – wer den Private Key besaß, konnte die Gelder ausgeben. Ethereum übernahm dieses Prinzip beim Start im Jahr 2015 und behielt den EOA als standardmäßigen Benutzerkontotyp bei.
Die damit verbundenen Einschränkungen wurden den Ethereum-Entwicklern jedoch schnell bewusst. Bereits ab 2015 wiesen Vitalik Buterin und andere auf diverse Schwachstellen des Einzelschlüssel-Modells hin, die zu unnötiger Fragilität führten, und stießen Diskussionen über Account Abstraction an. Obwohl die Konten hinter frühen Smart Contracts extern verwaltete Konten (EOAs) waren, setzten Multi-Signatur-Wallets wie das 2017 gestartete Gnosis Safe bereits erste Anwendungsfälle für diese Funktionalität um, indem sie mehrere Schlüssel zum Signieren von Transaktionen verlangten. Da für eine echte Account Abstraction auf Protokollebene jedoch ein Konsens über Änderungen an der zentralen Transaktionsverarbeitung erforderlich gewesen wäre, erwies sich eine Standardisierung als äußerst schwierig.
Nach einer langen Reihe gescheiterter Vorschläge auf Protokollebene brachte ERC-4337 schließlich eine praktikable Lösung auf der Anwendungsebene hervor. Anstatt die Transaktionsverarbeitung von Ethereum selbst zu modifizieren, wurde eine übergeordnete Infrastruktur auf Basis eines separat verwalteten Mempools, eines gemeinsamen EntryPoint-Vertrags sowie der Bundler- und Paymaster-Architektur aufgebaut – was Smart Accounts ohne umstrittene Hard Forks ermöglichte. Formalisiert im Jahr 2021 durch Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso und Tjaden Hess, folgte im März 2023 der Rollout im Mainnet.
Schwachstellen – Konkrete Angriffe und ihre Methoden
Beide Modelle werden in freier Wildbahn angegriffen, jedes über seine spezifische Angriffsfläche.
Bei EOAs ist der Angriffsvektor simpel: Private Key erbeuten → die Kontrolle über die Wallet übernehmen. Phishing ist hier die vorherrschende Masche – gefälschte Wallet-Seiten, bösartige Browser-Erweiterungen, angebliche Support-Mitarbeiter, die eine „Verifizierung“ Ihrer Seed-Phrase verlangen, oder fingierte Airdrop-Einladungen. Malware agiert subtiler: Software zum Stehlen von Zugangsdaten durchsucht das Dateisystem infizierter Geräte gezielt nach lokal gespeicherten Seed-Phrasen und räumt die Wallet leer, noch bevor der Nutzer überhaupt bemerkt, was geschehen ist. In einer dokumentierten Kampagne wurde über einen betrügerischen Investment-Link ein Credential-Stealer eingeschleust, der Seed-Phrasen und Backups der Zwei-Faktor-Authentifizierung exportierte und Dutzende von Opfern um über $432k erleichterte, bevor ein Teil davon mit Unterstützung von Strafverfolgungsbehörden und Börsen sichergestellt werden konnte.
Das Ausmaß ist beträchtlich. Laut CertiK führten kompromittierte Wallets allein im ersten Halbjahr 2025 in 34 Einzelfällen zu einem Gesamtschaden von 1,71 Milliarden Dollar an gestohlenen Geldern. Februar 2025: Der Bybit-Vorfall, der mit 1,4 Milliarden Dollar in entwendetem Ethereum durch den Diebstahl von Private Keys durch die nordkoreanische Lazarus-Gruppe zum bisher größten Krypto-Diebstahl der Geschichte wurde. Phishing forderte im selben Zeitraum in 132 Einzelfällen weitere 410 Millionen Dollar. Für das gesamte Jahr 2025 belief sich der Krypto-Gesamtschaden durch Diebstahl auf über 4 Milliarden Dollar.
Auch Wallets mit Account Abstraction bieten Angriffsflächen. Vor allem der Paymaster – der die Gas-Gebühren für die Nutzer übernimmt – stellt ein überaus lukratives Ziel dar. Bei einem Paymaster-Depletion-Angriff wird eine große Menge gültiger, aber geringwertiger UserOperations zur Ausführung eingereicht, die letztlich das ETH-Guthaben des Paymasters aufbrauchen, ohne einen tatsächlichen Nutzen zu erfüllen. Dies ermöglicht es Angreifern, durch die Verzögerung zwischen der Validierungs- und Ausführungsphase einer UserOperation weniger als die tatsächlich entstandenen Gas-Kosten zu entrichten. Signature-Replay-Angriffe wiederum nutzen Smart-Account-Implementierungen aus, die eine signierte Nachricht nicht ordnungsgemäß an eine bestimmte Chain-ID binden, wodurch eine gültige Signatur auf einem anderen Netzwerk wiederverwendet werden kann.
In einem im März 2026 veröffentlichten Dokument legte Trail of Bits eine Analyse von sechs wiederkehrenden Schwachstellenmustern aus mehreren ERC-4337-Smart-Account-Audits offen. Diese umfassten mangelhafte Signaturbindungen sowie Gas-Inflationsangriffe, bei denen künstlich überhöhte Gas-Parameter das ETH-Guthaben der Konten leerten. April 2026: Ein Verlust von 12 Millionen Dollar durch das Ausnutzen von Reentrancy-Schwachstellen in Paymaster-Contracts mehrerer DeFi-Protokolle. Der Hintergrund: Der Angriff nutzte den Umstand aus, dass im ERC-4337-Ausführungsfluss zwischen dem anfänglichen Auslesen des Zustands durch einen Paymaster und dessen abschließender Aktualisierung ein zeitliches Fenster entsteht (eine Schwachstellenkategorie, die Experten für Smart-Contract-Sicherheit vertraut sein dürfte).
Keines der Modelle eliminiert das Risiko vollständig; sie verlagern es lediglich an unterschiedliche Stellen. Ein EOA setzt alles auf die Fähigkeit des einzelnen Nutzers, eine Aneinanderreihung von Wörtern sicher aufzubewahren. Ein Smart Account hingegen verteilt das Risiko auf Code-Qualität, Guardian-Sicherheit, Infrastrukturanbieter und die operative Sicherheit von Bundlern und Paymastern.
Beide Ansätze haben ihre Berechtigung. Beide erfordern Verständnis
In großem Maßstab hat sich das EOA-Modell über Jahre hinweg bewährt. Es hat über ein Jahrzehnt hinweg bei Bitcoin und Ethereum zusammen Werte in Billionenhöhe gesichert. Seine Sicherheitsmerkmale sind bestens verstanden, seine Angriffsflächen sind klar kartiert, und sein einziger Single Point of Failure – der Verlust des Private Keys – liegt bei korrekter Handhabung vollkommen in der Kontrolle des Nutzers. Die meisten Anwender können durch Hardware-Wallets, redundante Offline-Backups an unterschiedlichen physischen Standorten und eine strikte operative Disziplin im Umgang mit der Seed-Phrase ein adäquates Schutzniveau erreichen.
Account Abstraction löst ein reales Problem: Das reine EOA-Modell lässt sich für den Massenmarkt kaum nahtlos skalieren. Die Mehrheit der Menschen, die an E-Mails zur Passwort-Wiederherstellung und Verifizierungsanrufe ihrer Bank gewöhnt ist, wird Seed-Phrasen nicht zuverlässig verwalten können – und der Preis für dieses Versagen ist der Totalverlust. Smart Accounts bieten Wiederherstellungsmechanismen und flexible Berechtigungsstrukturen, die Millionen Menschen, die nicht mit Krypto aufgewachsen sind, die Tür öffnen. Der Preis dafür sind Komplexität, Abhängigkeiten von Drittinfrastrukturen und eine völlig neue Klasse technischer Schwachstellen, die bis heute erst teilweise erforscht sind.
Entscheidend ist: Keines der beiden Modelle ist grundsätzlich besser oder schlechter für jeden Einsatzzweck, und keine Plattform hat ein Interesse daran, Sie ungefragt über das volle Ausmaß der jeweiligen Grenzen aufzuklären. Projekte, die auf Smart Accounts aufbauen, werden Ihnen kaum von sich aus auf die Nase binden, dass neue Angriffsflächen sowohl bei Paymastern als auch bei Bundlern derzeit noch fortlaufend von Sicherheitsexperten analysiert werden müssen.
Wenn Sie als TRON-Nutzer die Geschwindigkeit eines ausgereiften Ökosystems schätzen, es sich aber nicht leisten können, bei JEDER einzelnen Transaktion TRX zu verbrennen, bietet Netts die passende Lösung. Wir ermöglichen das Mieten von Energy als innovative und wirtschaftliche Lösung für den täglichen Bedarf – die günstigsten TRON-Energy-Anbieter, gebündelt über eine einzige Oberfläche, zu einem TRON-Energy-Preis, der sich bei jeder Transaktion spürbar bemerkbar macht.