账户抽象与 EOA:为何这至关重要
银行卡丢了?找银行。私钥丢了?彻底玩完。账户抽象弥合了这一鸿沟——但也带来了取舍与全新的攻击面。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
试想这样一个在传统银行体系中经历过各种金融场景的人。他们在手机 App 上处理一切,从未想过出错后会怎样,因为无论何时遇到问题,答案都早已烂熟于心:出了事,找银行。出差弄丢了卡?新卡会直接寄到酒店。忘了密码?打个验证电话即可重置,几分钟内搞定。由于作为记录守护者的银行掌控着体系,记录始终是可以找回的。
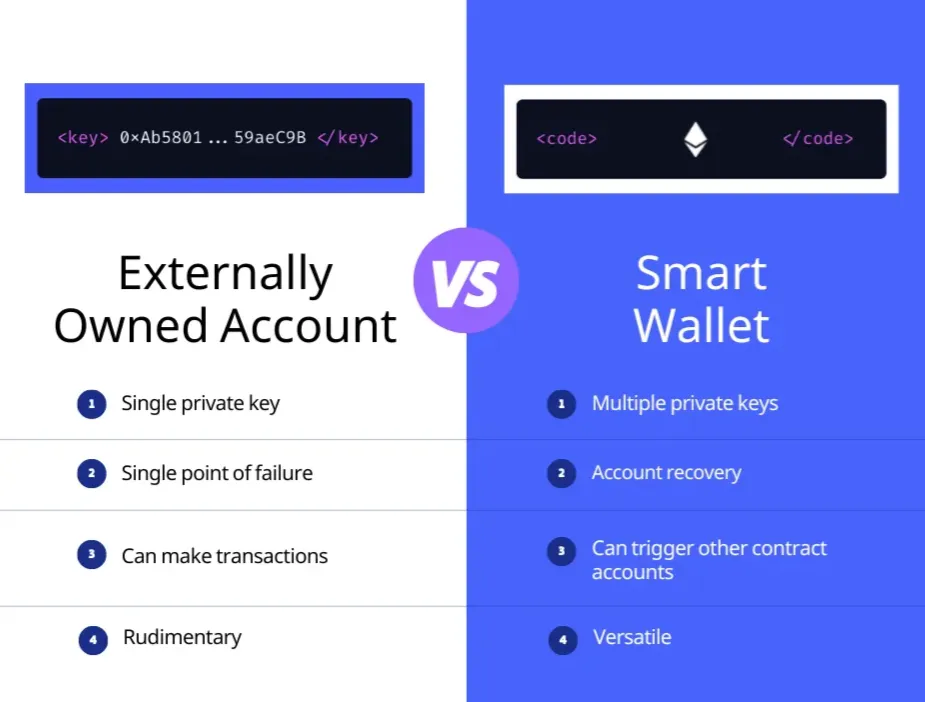
若将这样的人引入加密世界,给他们一个自托管钱包,这种惯性逻辑便会瞬间崩塌。这里没有客服电话可拨打,也没有任何守护机构。对于常规的外部账户(EOA)而言,钱包由一个密码学私钥控制——在某种意义上表现为助记词,通常是在钱包创建时生成的 12 或 24 个单词。一旦这些单词丢失、损毁或压根没记住,资金就会瞬间蒸发。并非被冻结,也无法通过提交工单找回,而是永远消失。没有任何申诉升级渠道,因为根本就不存在申诉升级机制。私钥即账户,账户即私钥。
不,这绝非危言耸听。这是大多数自托管加密钱包运作的残酷现实,也正是账户抽象旨在解决的痛点——尽管其代价是引入了一类全新风险,任何知情用户都必须对此有所认知。
EOA 的运作机制及助记词为何至关重要
若我们思考加密账户最基本的形式,那必然是外部账户(EOA)。私钥派生出公钥,经过哈希运算后生成钱包地址。私钥即代表账户,谁持有私钥,谁就拥有支配该账户的权力。没有多因素认证,没有恢复手段,底层协议也没有内置任何备份系统。钱包软件本身为你管理密钥,并在上层呈现一个易用的界面,但其底层架构始终由拥有该级别账户的你全权承担。
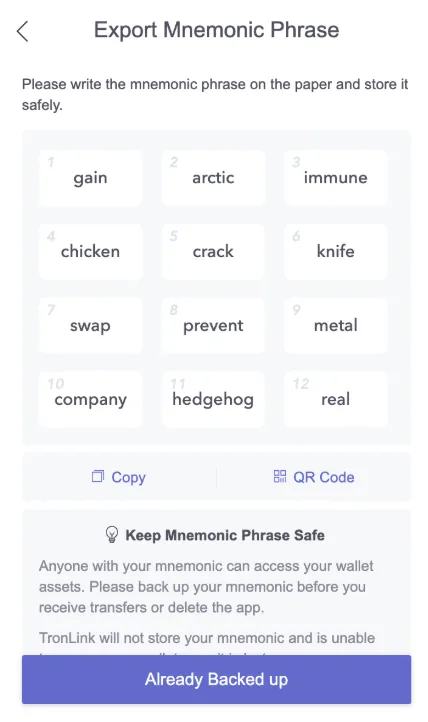
这一点在 TRON 网络的主流钱包 TronLink 的引导流程中体现得尤为明确。创建新钱包时,应用会生成一组 12 个单词的助记词,并立即要求用户将其抄写下来、进行验证并妥善安全保存。警告言辞绝非虚张声势——一旦助记词遗失,TronLink 将完全无法协助你找回访问权限。没有客服电话可打,没有账户恢复表格可填,助记词一旦消失,没有任何技术手段能恢复钱包。这并非 TronLink 作为一款应用存在某种简陋缺陷——事实上,这是 TRON 账户模型本身的设计使然;与以太坊类似,它使用外部账户,完全依赖私钥来行使对资金的绝对控制权。
助记词充当了私钥的主密钥,其设计初衷是比一串任意的密码学数据更符合人类记忆习惯。然而,“稍好记一点”并不等于“难以丢失”,加密资产丢失的历史中充斥着这种认知断层导致的灾难——写在便利贴上被误扔进垃圾桶的助记词、存储在云盘后遭黑客窃取的截图、在一场火灾中被焚毁的硬件钱包(且无备份)。Chainalysis 估算,所有已挖出的比特币中有 17% 至 23% 已经永久丢失——其中大部分源于密钥遗失而非被盗。这个数字还在持续攀升。
EOA 的安全性既强大又冷酷。任何交易都无法被第三方撤回,亦无法被特许恢复。正是这种不可篡改性,让区块链成为可靠的结算层。然而,这也意味着标准自托管钱包的每一位用户,与彻底且无法挽回的资产损失之间,仅仅相隔一个被遗忘的单词、一次硬件故障或一次成功的钓鱼攻击。
账户抽象公钥管理固有的局限性
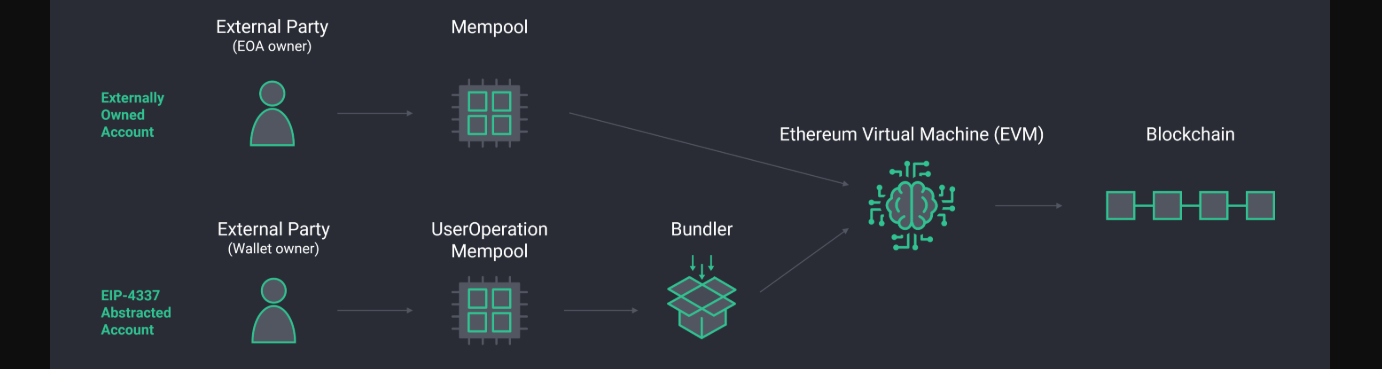
账户抽象是一系列升级方案的统称,旨在用可编程的账户逻辑取代死板的私钥模型。账户将变为一个智能合约,能够针对谁可以批准交易、如何进行恢复、资金转移前必须满足何种条件、甚至由谁来代付 Gas 费实现定制规则。
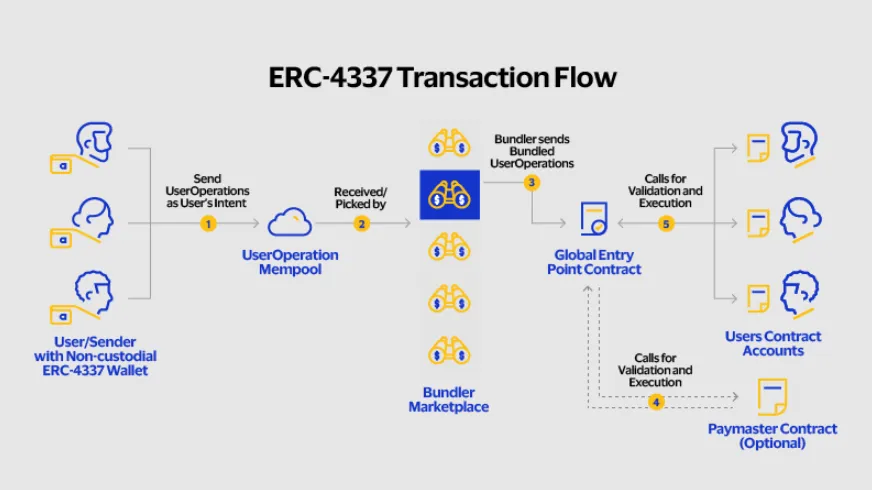
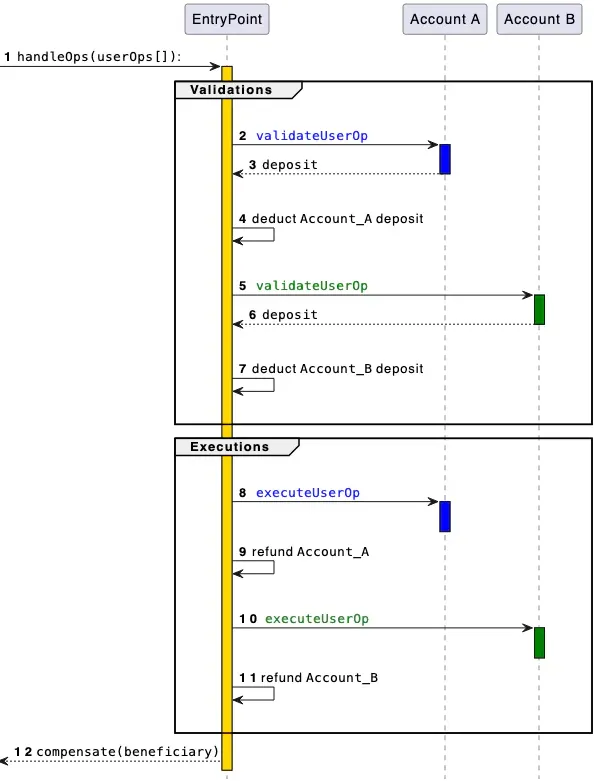
2021 年,ERC-4337 被提出,并于 2023 年 3 月在主网上线,该标准在以太坊协议之上实现了账户抽象,且无需对协议本身或底层链进行任何修改。这一新协议不仅增加了一种名为 UserOperation(用户操作)的新交易类型,还引入了一个专用于存放此类操作以待处理的新内存池(mempool),并带来了两类参与角色:代表用户收集并提交 UserOperation 的 Bundler(打包器),以及能够代付 Gas 费以使用户无需持有原生代币的 Paymaster(赞助合约)。账户不再仅仅代表一对密钥——它成为了一个具备可编程验证逻辑的智能合约。
这所释放的潜力是巨大的。例如,智能账户可以要求大额提款必须经由三分之二签名授权。它还可以指定恢复守护人——受信任的人,或者多个可以联合签署密钥轮换的协同钱包,以防原始签名密钥丢失。它还支持通行密钥(Passkey)、生物识别认证(或为排斥新技术的人提供基于邮箱的登录方案)、强制设定支出上限,以及使用 USDT 支付 Gas 费,从而免除用户持有 ETH 的需要。这正是 Coinbase 在八大主流网络上推出其无需助记词、基于 Passkey 认证的 Smart Wallet 时的设计理念:在任何应用中均可在数秒内创建钱包。
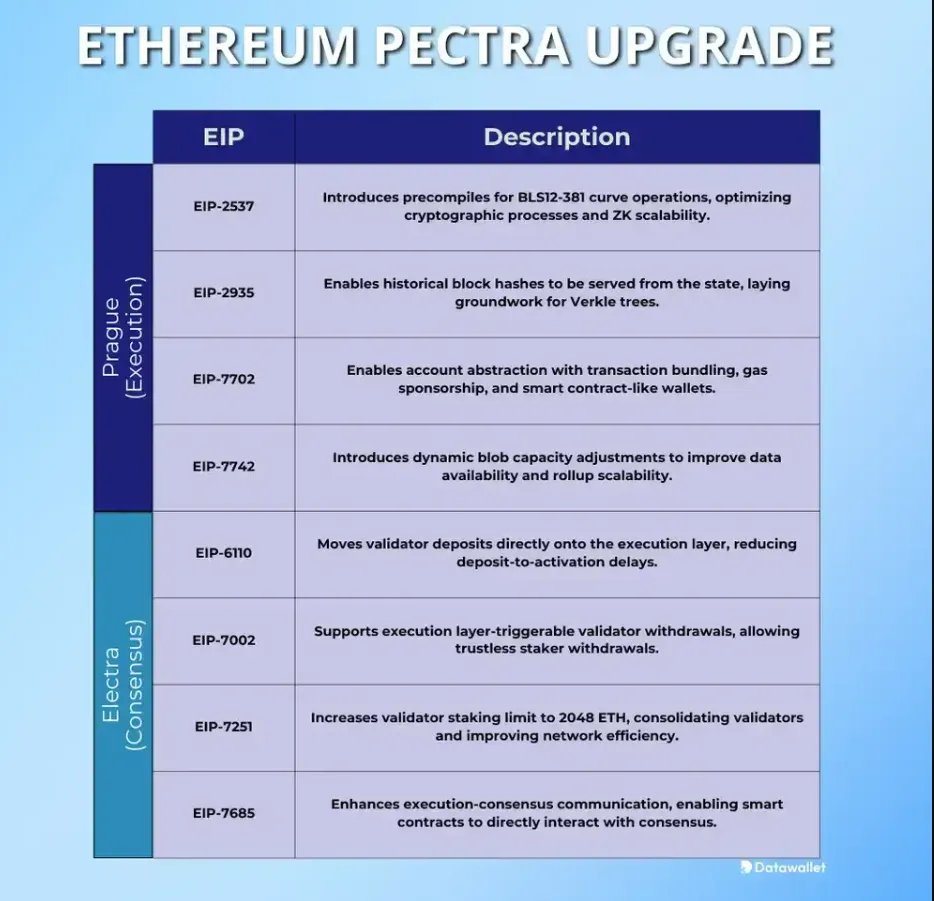
这促成了以太坊在 2025 年 5 月的 Pectra 升级中纳入 EIP-7702,使该方案更进一步。它无需用户特意升级到新的智能合约钱包,而是允许现有的 EOA 在单笔交易执行期间临时委托其账户逻辑:这意味着 MetaMask 用户将能够直接使用智能钱包的特性——批量交易、无 Gas 交互、会话密钥——而无需放弃原有地址或将资金转移到新账户。
这一切并非毫无代价。归根结底在于复杂性,而复杂性必然引入全新的攻击面。
最大的非技术层面的权衡是对真正匿名性的妥协。EOA 仅仅是由其私钥代表的一长串十六进制字符。而智能账户通常需要绑定更具唯一性的实体标识——(通常是)用于恢复的邮箱、用于认证的手机号、以及一系列本身就关联着身份的守护人钱包。例如 Coinbase 的“Smart Wallet”依赖与个人设备生物识别系统绑定的 Passkey,从而将账户与用户拥有的物理硬件深度绑定。再如 Starknet 上的 Argent,它进一步拓展了这一模式,允许通过邮箱和手机号进行恢复,同时强制设定每日转账限额(超出限额需经守护人密钥批准)——这种体验酷似银行账户,但也带来了某些相同的隐私风险。
此外还有守护人难题。在社交恢复机制中,用户信任的个人(或第三方机构)可能被指定在用户失去访问权限的一段时间后批准密钥轮换。这种恢复机制完全仰赖于这些守护人的可靠行为,因此一旦他们遭到入侵(如被黑客攻破)、受到胁迫而保持离线、或在需要时拒绝配合,恢复便会失败。洞悉你持有巨额加密资产的高级攻击者,盯上你所指定的守护人的可能性,甚至会超过直接攻击你的签名密钥本身。
全景透视:谁在使用?为何选择?
对比现实世界的普及情况,我们可以发现这些模型如何吸引着截然不同的用户群体——审视其中的一些代表性项目可以清晰地揭示这种差异。
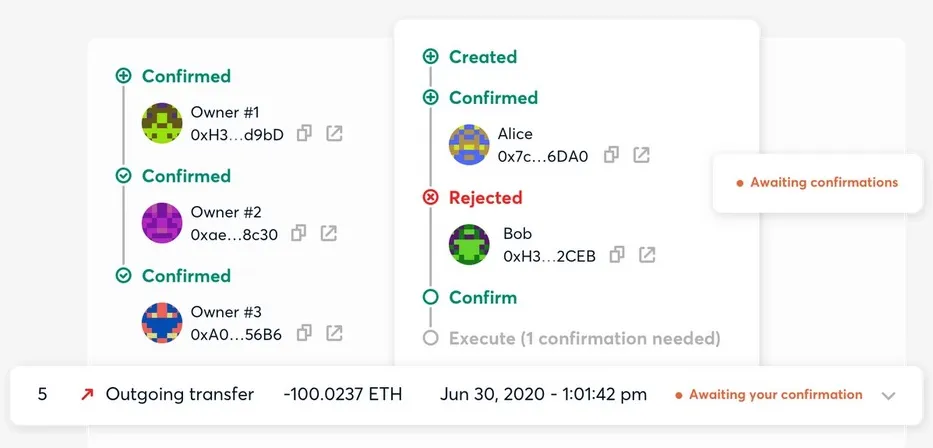
曾名为 Gnosis Safe 的 Safe,是大型机构和团队金库首选的多签智能钱包。它要求在任何交易执行前达到设定的签名阈值——例如五分之三——因此能够承受单把密钥被盗的风险。Safe 是生态中链上智能钱包 TVL 规模最大的聚合协议。Safe 的技术作为底层账户架构,支撑着 Worldcoin 的 World App,后者为全球数千万用户处理身份认证和支付。双方均依托基于 Safe 的基础设施进行代币化资产管理,正是看中了其多签安全性以及久经考验的代币处理审计历史。
原生运行于 Starknet(其所有账户默认均为智能合约)的 Argent 内置了每日转账限额、基于守护人的社交恢复以及邮箱或手机号登录功能——这可以说是我们在自托管加密领域所能获得的最接近银行账户的体验。Argent 吸引的是那些既渴望资产完全自托管、又无法适应管理助记词的用户。与 Safe 的多签阈值不同,Argent 提供了另一种安全逻辑保障:它并未采用 Safe 那种为每个所有者建立阈值防范中间人攻击的密钥轮换模式,而是通过守护人系统直接杜绝未经授权的私钥清算,一旦有人试图违规操作,将触发带有争议挑战期的时间锁,从而在任何恶意行为对资产造成影响前予以制止。
Coinbase Smart Wallet 则正面解决了新用户准入难题。这里没有助记词,通过 Passkey 仅需数秒即可完成账户创建。它可在 Base、以太坊及其他 EVM 链上运行,并内置了 Gas 代付功能——与构建在 Coinbase 基础设施之上的任何 dApp 进行交互的用户,可能完全感知不到 Gas 费的存在。在整个 ERC-4337 生态中,已累计创建了超过 4000 万个智能账户,处理的 UserOperation 突破 1 亿次。
MetaMask 依然主导着以太坊钱包领域,但它本质上仍是一款 EOA(外部账户)钱包。其庞大且资深的用户基数意味着,若要强制所有用户迁移到某种全新的智能账户模型,所需的资金迁移、界面重构以及用户教育绝非一朝一夕之功。MetaMask Smart Account 借助 2025 年的 EIP-7702 提出了一个务实的折中方案:对于特定交易中带有相应存款的 EOA,能够在不转移资金或更改地址的前提下,直接享用智能账户的功能特性。
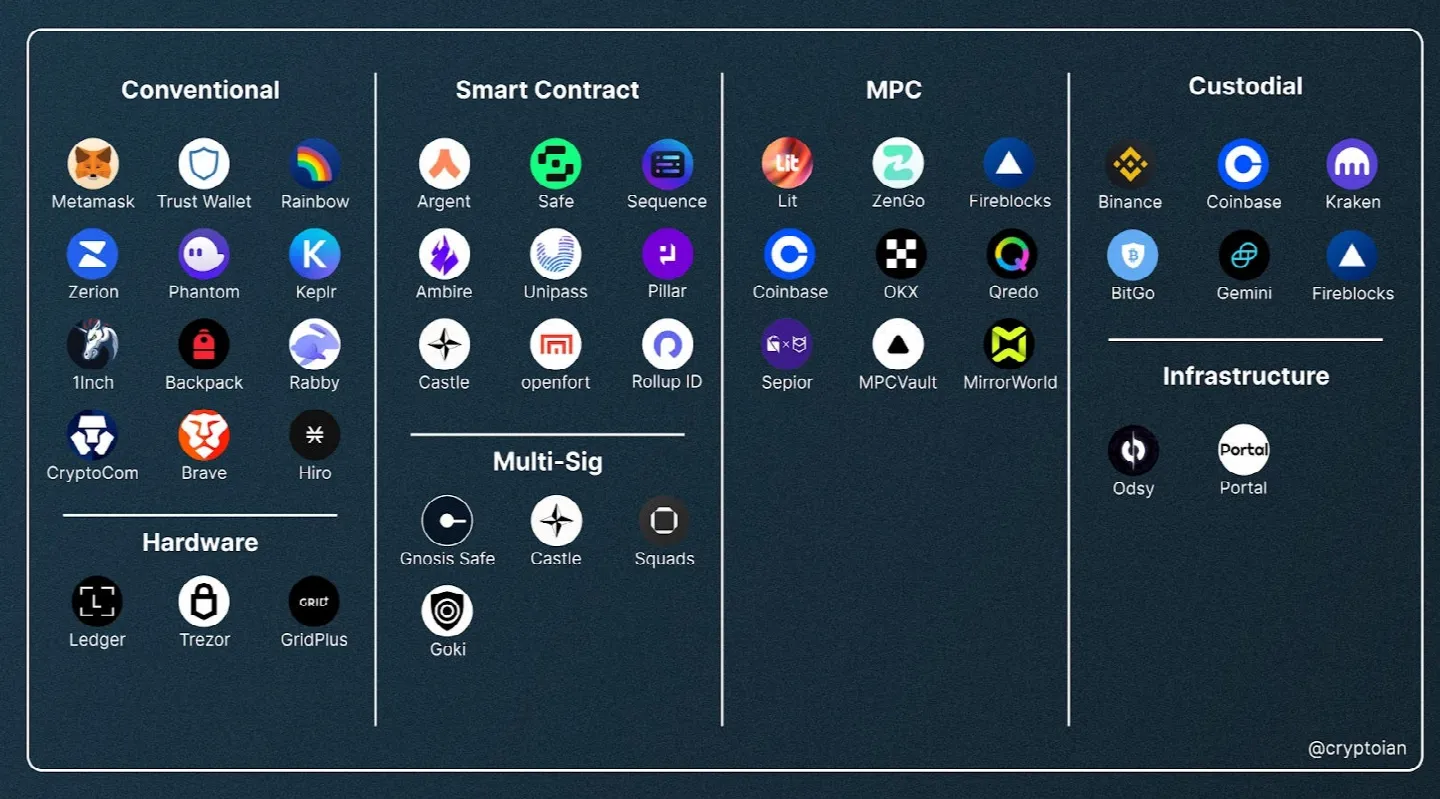
相比之下,TronLink 及更广泛的 TRON 生态的情况则更为质朴。由于 TronLink 钱包采用标准的 EOA,它们遵循完全相同的铁律:助记词和私钥一旦丢失,任何人(包括你自己)都无法找回。这也是为何 TronLink 在引导流程中始终强调:因未妥善保管助记词而失去对钱包的访问权限是 100% 不可逆的;没有任何兜底保障。
历史沿革:各模型的起源
从历史来看,EOA 模型的存在时间与比特币本身一样悠久。早在中本聪于 2008 年发布比特币白皮书时,其核心始终是一对公/私钥——持有私钥即可支配资金。以太坊在 2015 年上线时沿用了这一做法,将 EOA 作为基础的用户账户类型。
然而其局限性很快便被以太坊的开发者察觉。早在 2015 年,Vitalik Buterin 等人就已开始指出单密钥模型带来的种种不必要的脆弱性,并着手探讨账户抽象。尽管早期智能合约背后的主导者依然是外部账户(EOA),但于 2017 年推出的 Gnosis Safe 等多签钱包已经通过要求多把密钥共同签署交易,率先落地了该功能的实际应用场景。由于真正的协议级账户抽象需要在底层交易处理逻辑的修改上达成共识,事实证明其标准化推进过程异常艰难。
在经历了漫长而屡次折戟的协议级提案探索后,ERC-4337 作为一种实用的应用层实现方案应运而生。它无需修改以太坊底层的交易处理逻辑,而是在一个独立维护的内存池之上构建了叠加架构,辅以通用的 EntryPoint 合约、Bundler 以及 Paymaster 体系——在避免硬分叉争议的前提下实现了智能账户。该方案于 2021 年由 Vitalik Buterin、Yoav Weiss、Dror Tirosh、Shahaf Nacson、Alex Forshtat、Kristof Gazso 以及 Tjaden Hess 正式确立,并于 2023 年 3 月成功部署至主网。
漏洞剖析——针对各自缺陷的特定犯罪手段
在现实环境中,这两种模型都曾遭受攻击,且各自暴露了独特的攻击面。
对于 EOA 而言,攻击链路简单直接:获取私钥 → 控制钱包。钓鱼攻击是最主流的手段——伪造的钱包网页、恶意的浏览器插件、声称需要“验证”你助记词的假冒客服,亦或是虚假的空投诱饵。恶意软件则更为隐蔽:凭证窃取程序会静默扫描受害设备的文件系统,检索本地存储的助记词,在用户毫无察觉前便将钱包洗劫一空。在一次有记录的攻击行动中,攻击者通过欺诈性投资链接植入凭证窃取木马,导出了受害者的助记词和双因素认证备份,从数十名受害者手中洗劫了超过 43.2 万美元,直到后来在执法部门和交易所的协助下才追回了部分资产。
其损失规模令人咋舌。根据 CertiK 的数据,仅在 2025 年上半年,钱包私钥泄露事件在 34 起独立案件中就造成了 17.1 亿美元的被盗损失。2025 年 2 月:Bybit 遭遇入侵,因私钥被朝鲜 Lazarus 组织攻破而损失了 14 亿美元的以太坊,成为史上金额最大的一起加密资产盗窃案。与此同时,钓鱼攻击在同一时期内的 132 起独立事件中累计掠走了 4.1 亿美元。2025 全年的加密资产盗窃总额更是突破了 40 亿美元。
账户抽象钱包同样具有其独特的攻击面。负责为用户代付 Gas 费的 Paymaster 是一个极其诱人的攻击目标。针对 Paymaster 的资金耗尽攻击(Depletion Attack)通过提交海量有效但低价值的 UserOperation 运行,最终在未产生实质业务行为的情况下烧光 Paymaster 质押的 ETH。这意味着攻击者能够在 UserOperation 验证与执行阶段的间隙中,使其实际承担的支出低于所产生的 Gas 成本,而这些都在操作执行完成后才显现。签名重放攻击则利用了部分智能账户未能将签名消息与特定链 ID 妥善绑定的漏洞,导致一个有效的签名能够在另一条网络上被重复利用。
在 2026 年 3 月公开的一份研究报告中,Trail of Bits 披露了其结合多起针对 ERC-4337 智能账户的审计经验总结出的六种高频漏洞模式,涵盖签名绑定缺陷以及通过虚高 Gas 参数掏空账户内 ETH 的 Gas 膨胀攻击。2026 年 4 月:多个 DeFi 协议因 Paymaster 合约中的重入漏洞被利用,累计损失达 1200 万美元。从深层原因来看:该攻击利用了 Paymaster 从初始状态读取到状态更新之间的时间窗口(熟悉传统智能合约安全的人群对这类漏洞并不陌生),ERC-4337 的执行生命周期为此类漏洞提供了可乘之机。
没有任何一种模型能彻底消除风险,它们只是将风险转移到了不同的环节。EOA 将一切押注在单个用户妥善保管一串单词的能力上。而智能账户则将风险分散到了代码质量、守护人安全性、基础设施服务商、以及 Bundler 和 Paymaster 的运维安全之中。
各有千秋,唯需洞悉
从大规模应用的角度来看,EOA 模型已得到了充分印证。在十余年的时间里,它通过比特币和以太坊承载了数万亿美元的资金沉淀。其安全属性已被深刻理解,其攻击面已探查得十分透彻,而且它的单点故障——私钥丢失——只要操作得当,完全处于用户的掌控之中。大多数个人通过硬件钱包、放置在不同物理地点的冗余离线备份、以及对助记词防泄露的严苛操作纪律,都能获得足够的防护。
账户抽象解决了一个现实问题,即 EOA 模型无法直接适用于大众消费级规模。大多数习惯于密码找回邮件和银行账户电话验证的人,往往无法可靠地保管助记词——而这种失误的代价是资产尽失。智能账户提供了恢复机制和灵活的授权架构,这将为数以百万计未曾接触过底层加密逻辑的大众敞开大门。但其代价是复杂性、对基础设施的深度依赖(主要涉及软件开发层面的惯性),以及一整类至今仍未被完全探明的全新技术漏洞。
至关重要的是,这两种模型在所有应用场景下绝无优劣之分,也没有任何平台会有动力向你全盘坦陈其局限性。那些基于智能账户构建的项目,绝不会主动向用户强调安全从业者至今仍在对其 Paymaster 和 Bundler 进行新攻击面审计的这一事实。
如果你是一名 TRON 用户,既追求成熟生态带来的极速体验,又不想在每笔交易中都白白燃烧 TRX,Netts 正是为你破局而来。我们提供的 Energy 租赁服务为日常操作带来了兼具创新性与高性价比的解决方案——通过单一接口聚合全网极具成本优势的 TRON Energy 供应,其 TRON Energy 价格之低,足以让你在每一笔交易中都能感受到切实的节省。