Account Abstraction vs. mga EOA: Bakit Ito Mahalaga sa Iyo
Nawala ang card? Tawagan ang bangko. Nawala ang private key mo? Nawala na ito magpakailanman. Tinutulay ng account abstraction ang agwat na iyon — kalakip ang mga trade-off at mga bagong attack surface.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
- Ang Panloob na Mekanismo ng mga EOA at Bakit Kritikal ang Seed Phrase
- Ang Likas na mga Limitasyon ng Pamamahala ng Public Key sa Account Abstraction
- Ang Kalagayan: Sino ang Gumagamit ng Alin at Bakit
- Kasaysayan: Ang mga Pinagmulan ng Bawat Modelo
- Mga Kahinaan — Ang mga Partikular na Krimen na Nagsasamantala sa mga Ito
- Mabubuhay ang Bawat Pamamaraan. Bawat Isa ay Nangangailangan ng Pag-unawa
Ngayon, isipin ang isang taong nabuhay sa mundo ng pananalapi sa lahat ng yugto at pamamaraan nito sa loob ng tradisyonal na sistema ng pagbabangko. Ginagawa nila ang lahat sa isang mobile app at hindi kailanman nagtaka kung ano ang mangyayari kapag nagkaproblema, dahil tuwing nangyayari iyon, alam na alam na ang sagot: kapag may nagkaproblema, tawagan ang bangko. Nawala ang iyong card habang nagbibiyahe? Isang bago ang ipapadala sa hotel. Nakalimutan ang iyong PIN? Isang verification call at bagong PIN, maayos ang lahat sa loob ng ilang minuto. Ang talaan ay marerecover, dahil ang bangko, na siyang tagapangalaga ng talaan, ang may kontrol nito.
I-onboard mo ang taong iyon sa crypto, bigyan sila ng isang self-custody wallet, at dito na guguho ang dating lohika. Walang numero ng telepono na matatawagan. Walang tagapangalaga. Para sa isang regular na Externally Owned Account o EOA, ang wallet ay kinokontrol ng isang cryptographic private key na maaari mong isipin sa isang banda bilang kinakatawan ng isang seed phrase — karaniwang labindalawa o dalawampu't apat na mga salita na nabubuo kapag ginawa ang wallet. Kung ang mga salitang iyon ay mawala, masira, o sadyang hindi maalala, maglalaho ang mga pondo. Hindi naka-lock. Hindi marerecover sa pamamagitan ng support ticket. Nawala nang tuluyan. Walang mga paraan para sa escalation dahil walang nakalatag na estruktura para sa escalation. Ang susi ay ang account. Ang account ay ang susi.
Hindi, hindi iyon isang kathang-isip lamang na senaryo. Ito ang pangunahing realidad kung paano gumagana ang karamihan sa mga self-custody crypto wallet, at ito ang hamon na binuo upang tugunan ng account abstraction — sa kapalit ng pagpapakilala ng isang bagong uri ng mga panganib na dapat maunawaan ng sinumang may sapat na kaalamang gumagamit.
Ang Panloob na Mekanismo ng mga EOA at Bakit Kritikal ang Seed Phrase
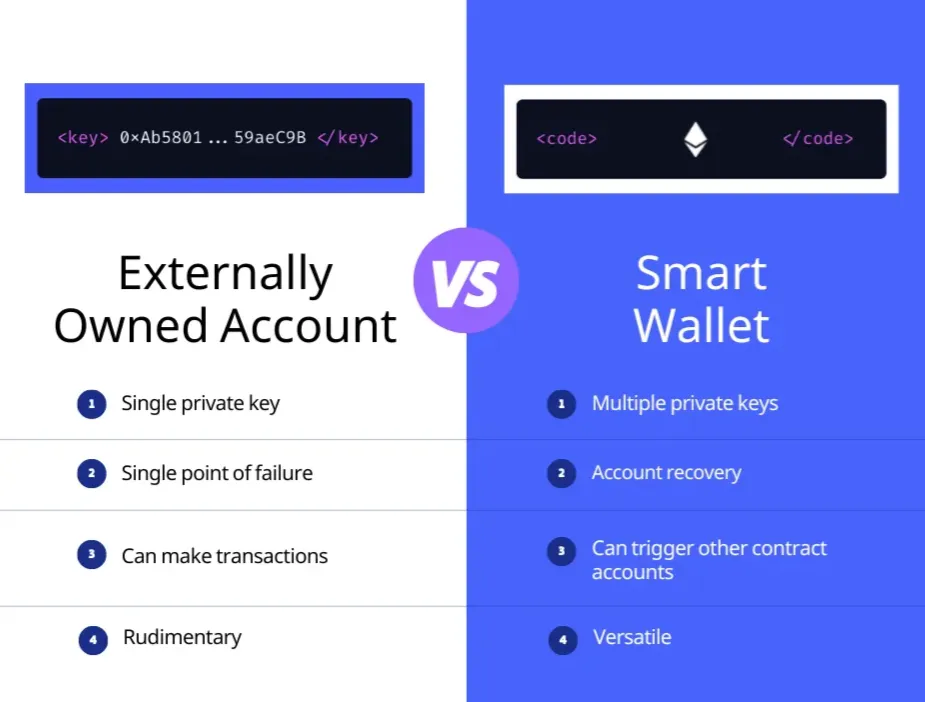
Ngayon, kung iisipin natin kung ano ang pinakapangunahing anyo ng isang crypto account, ito ay ang isang Externally Owned Account (EOA). Ang isang private key ay nagiging isang public key at ito ay isinasailalim sa hash upang lumikha ng wallet address. Ang private key ay ang mismong account, at sinumang may hawak nito ay may kakayahang gamitin ang account na iyon. Walang multifactor authentication, walang paraan ng recovery, walang protocol na may built-in na backup system. Ang software na ginagamit mismo ng wallet ang namamahala sa susi para sa iyo at nagpapakita ng magagamit na interface sa ibabaw nito, ngunit ang pangunahing estruktura ay palaging ikaw ang nagmamay-ari sa antas na ito ng account.
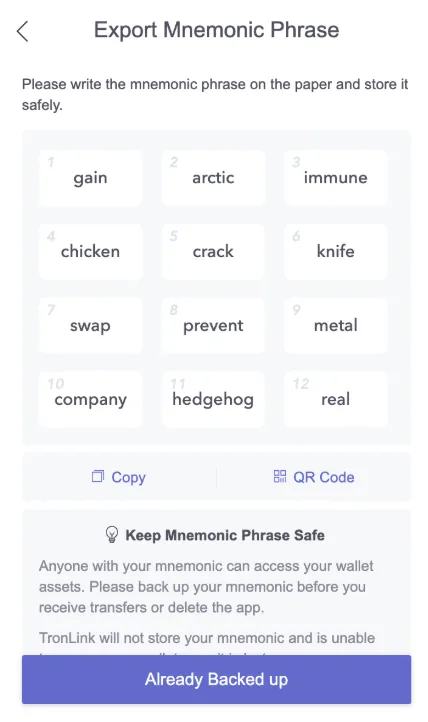
Ginagawa itong malinaw sa panahon ng onboarding para sa pangunahing wallet ng TRON network, ang TronLink. Sa pagbuo ng isang bagong wallet, ang application ay bumubuo ng labindalawang-salitang seed phrase at agad na hinihiling sa gumagamit na isulat ito, i-verify ito, at i-save ito sa isang ligtas na lugar. Hindi pinaliliit ang mga babala — kapag naiwala ang salitang ito, hindi ka na matutulungan ng TronLink na mabawi ang iyong access. Walang customer service number na matatawagan, walang account recovery form na pupunan, at walang teknikal na escalation na magpapanumbalik ng wallet kapag naglaho na ang seed phrase. Hindi ito dahil sa isang limitasyon ng TronLink bilang isang application — sa katunayan, ito ang mismong disenyo ng account model ng TRON, na muli, katulad ng Ethereum, ay gumagamit ng mga externally owned account habang ganap na may kontrol sa pera dahil lamang sa pagkakaroon ng private key.
Ito ay isang mnemonic phrase na nagsisilbing master key para sa iyong Private Key, na idinisenyo upang maging mas madaling gamitin ng tao kaysa sa isang arbitraryong string ng cryptographic data. Ang "medyo mas madaling matandaan" ay hindi nangangahulugang "mahirap mawala," at ang kasaysayan ng mga pagkalugi sa crypto ay puno ng mga halimbawa kung saan nabigo ang pagkakahiwalay na ito — mga phrase na isinulat sa mga sticky note na itinapon sa basurahan, mga screenshot na nakaimbak sa cloud storage na na-hack kalaunan, mga hardware wallet na nasunog sa mga sunog sa bahay (nang walang backup). Kinakalkula ng Chainalysis na sa pagitan ng 17% at 23% ng lahat ng naminang Bitcoin ay permanenteng nawala — karamihan dito ay dahil sa mga nawawalang susi sa halip na pagnanakaw. Ang bilang ay hindi bumababa.
Ang seguridad ng EOA ay kasing lakas ng pagiging hindi matitinag nito. Walang transaksyon na maaaring bawiin ng isang third party o mabigyan ng recovery. Ang immutability na iyon ang siyang nagiging dahilan upang maging isang maaasahang settlement layer ang blockchain. Gayunpaman, nangangahulugan din ito na ang bawat gumagamit ng isang karaniwang self-custody wallet ay isang nakalimutang salita, isang hardware failure, at isang matagumpay na phishing attack na lamang ang layo mula sa ganap at hindi na mababawing pagkawala.
Ang Likas na mga Limitasyon ng Pamamahala ng Public Key sa Account Abstraction
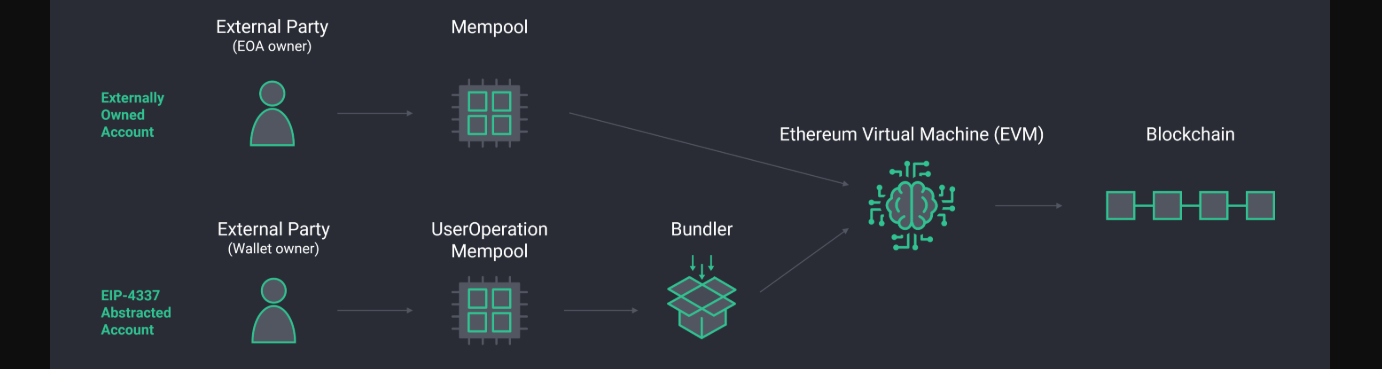
Ang account abstraction ay isang pamilya ng mga upgrade na pumapalit sa hindi nababagong modelo ng private-key gamit ang lohika ng account na maaaring i-program. Sa halip, ang isang account ay magiging isang smart contract na maaaring magpatupad ng mga pasadyang panuntunan tungkol sa kung sino ang maaaring mag-apruba ng mga transaksyon, kung paano gumagana ang recovery, anong mga kondisyon ang kailangang matugunan bago mailipat ang mga pondo, at maging kung sino ang nagbabayad ng gas.
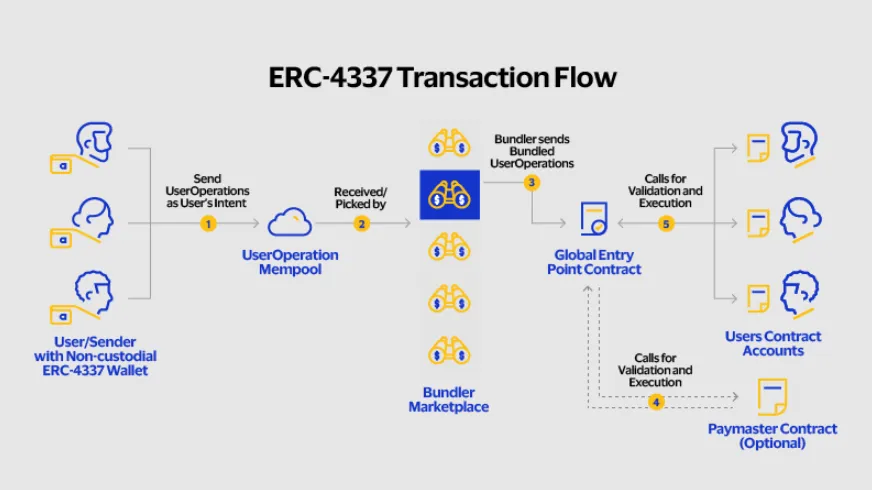
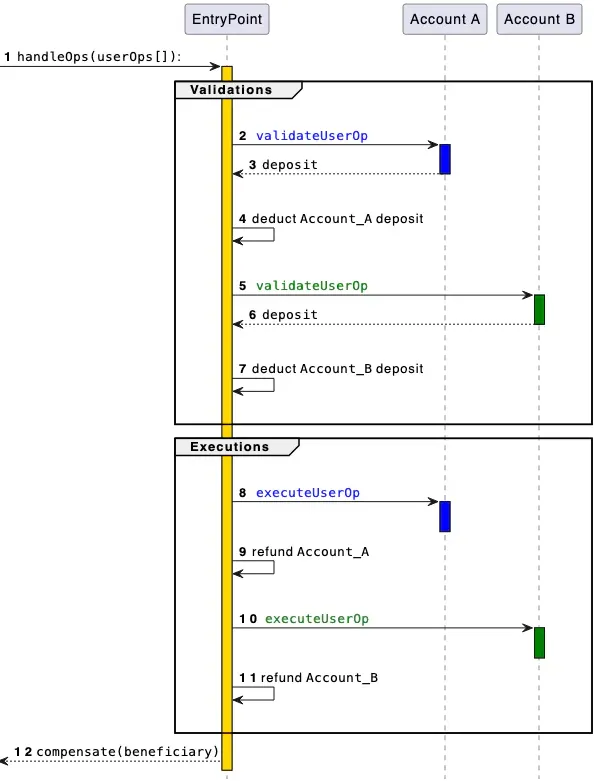
Noong 2021, iminungkahi ang ERC-4337 at noong Marso 2023 ay inilunsad ito sa mainnet na nagbibigay ng isang pamantayan na nagbigay-daan sa account abstraction gamit ang Ethereum protocol nang hindi nangangailangan ng anumang pagbabago sa protocol o chain. Ang bagong protocol ay nagdaragdag ng isang bagong uri ng transaksyon na hindi lamang tinatawag na UserOperation, kundi nagdaragdag din ng isang bagong mempool kung saan nananatili ang mga operasyong ito bago iproseso at nagpapakilala ng dalawang uri ng mga aktor: mga Bundler na nangongolekta at nagsusumite ng mga UserOperation sa ngalan ng gumagamit, at mga Paymaster na maaaring mag-sponsor ng gas upang hindi na kailangang humawak ng native token ang mga gumagamit. Hindi na lamang kumakatawan sa isang pares ng susi ang isang account — ito ay isang smart contract na may programmable na validation logic.
Ang binubuksan nito ay malaki. Halimbawa, maaaring aprubahan ng isang smart account ang isang malaking withdrawal gamit ang two-of-three na mga lagda. Maaari rin itong magtalaga ng mga recovery guardian — mga taong pinagkakatiwalaan, o iba pang mga wallet na maaaring gamitin nang magkakasama upang lumagda sa isang key rotation kung sakaling mawala ang orihinal na signing key. Sinusuportahan din nito ang mga passkey, biometric authentication (o isang pag-login na nakabatay sa email para sa mga hindi pamilyar sa teknolohiya), nagpapatupad ng mga spending cap, at nagbabayad ng gas sa USDT, na hindi nangangailangan sa gumagamit na humawak ng eth. Ito ang eksaktong pagkakabalangkas na ginamit ng Coinbase noong inilunsad nito ang Smart Wallet nito sa walong pangunahing network, na walang mga seed phrase o passkey-based authentication: isang wallet na nabubuo sa loob ng ilang segundo mula sa anumang app.
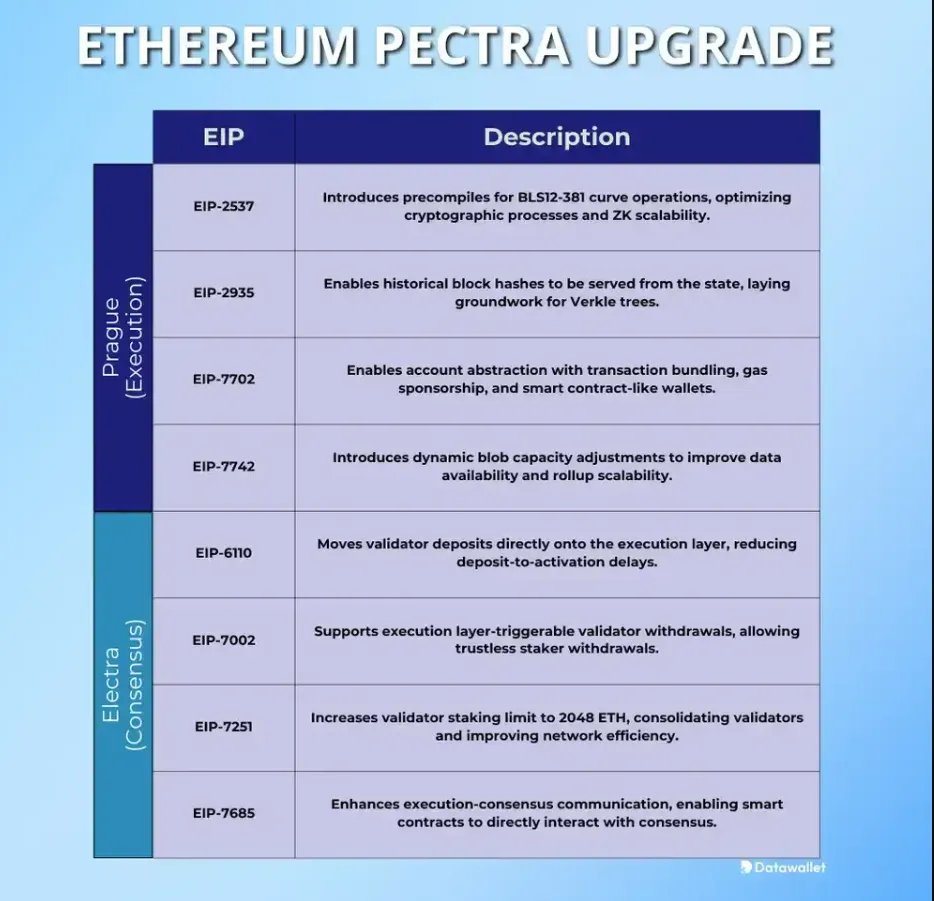
Dahil dito, isinama sa Pectra upgrade ng Ethereum noong Mayo 2025 ang EIP-7702, na nagpalawig pa sa pamamaraang ito. Sa halip na hilingin sa mga gumagamit na mag-upgrade sa isang bagong smart contract wallet, binibigyang-daan nito ang isang umiiral na EOA na pansamantalang italaga ang lohika ng account nito para sa itatagal ng pagpapatupad ng isang transaksyon: Nangangahulugan ito na maaaring magamit ng isang gumagamit ng MetaMask ang mga feature ng smart wallet — mga batched transaction, gasless, mga session key — nang hindi isinusuko ang kanilang address o inililipat ang mga pondo sa isang bagong account.
Walang libre sa alinman dito. Ang lahat ng ito ay nauuwi sa pagiging kumplikado, at kaakibat ng pagiging kumplikado ang bagong attack surface.
Ang pinakamalaking di-teknikal na tradeoff ay ang pagkawala ng tunay na anonymity. Ang isang EOA ay isa lamang mahabang string ng mga hex character value na kinakatawan ng private key nito. Karaniwang kailangang maiugnay din ang mga smart account sa isang bagay na mas natatangi — (karaniwan ay) email para sa recovery, numero ng telepono para sa authentication, isang koleksyon ng mga guardian wallet na nauugnay din sa mga pagkakakilanlan. Coinbase: Isang "Smart Wallet" na umaasa sa mga passkey na nauugnay sa biometric authentication system ng device ng isang tao, na nagbubuklod sa isang account sa hardware na pagmamay-ari nila. O ang Argent sa Starknet, na nagpapalawak nito, na nagbibigay-daan sa recovery sa pamamagitan ng email at telepono ngunit nagpapatupad ng mga limitasyon sa paglilipat bawat araw (at pag-apruba ng guardian key lampas sa mga ito) — katulad ng isang bank account na may ilan sa parehong mga panganib sa privacy.
At ang problema sa mga guardian ay isa ring usapin. Sa social recovery, ang mga tao (o mga third-party na institusyon) na pinagkakatiwalaan ng isang tao ay maaaring italaga upang lumagda sa isang key rotation kung sakaling mawalan sila ng access sa loob ng ilang panahon. Ang mekanismong ito ng recovery ay nakasalalay sa maayos na pag-uugali ng mga guardian na iyon, kaya kung sila ay nakompromiso (ibig sabihin, na-hack), pinilit na manatiling offline, o sadyang hindi nakikipagtulungan kapag kinakailangan, mabibigo ito. Ang isang bihasang umaatake na may alam tungkol sa iyong malalaking balanse sa crypto ay maaaring mag-target sa mga guardian na itinalaga mo nang higit pa kaysa sa iyong mismong signing key.
Ang Kalagayan: Sino ang Gumagamit ng Alin at Bakit
Kapag inihahambing ang paggamit sa totoong mundo, makikita natin kung gaano magkaiba ang apela ng mga modelong ito sa kani-kanilang user base — at ang pagsusuri sa ilan sa mga proyekto ay nagbibigay-diin sa pagkakaibang ito.
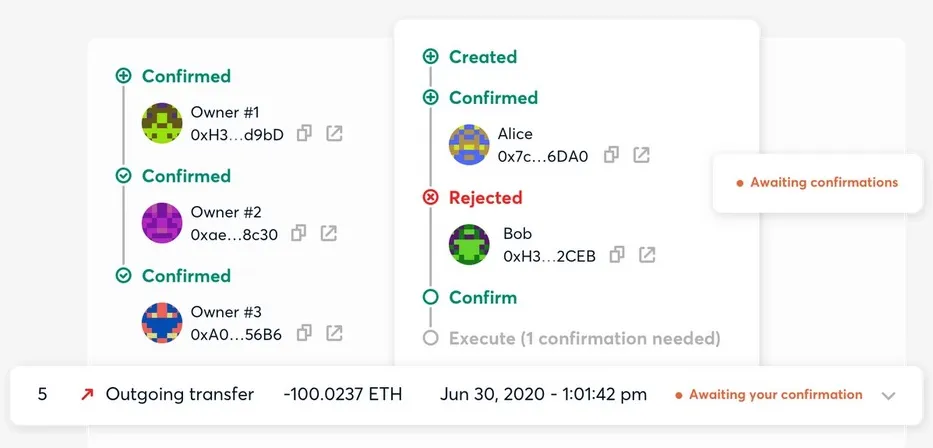
Ang Safe, na dating tinatawag na Gnosis Safe, ay ang multi-signature smart wallet na pinipili para sa mga treasury ng malalaking institusyon at koponan. Nangangailangan ito ng isang takdang threshold ng mga nalagdaang lagda — halimbawa, three-of-five — bago maganap ang anumang transaksyon at sa gayon ay makakayanan nito ang pagkakompromiso ng isang susi. Ang Safe ang aggregator na may pinakamalaking on-chain smart wallet TVL sa ekosistema. Ang teknolohiya ng Safe ay nagsisilbing pinagbabatayang account layer para sa World App ng Worldcoin, na namamahala sa pagkakakilanlan at pagbabayad para sa sampu-sampung milyong gumagamit sa buong mundo. Bagama't pareho silang nakikibahagi sa imprastraktura na nakabatay sa Safe para sa pamamahala ng mga tokenized asset dahil sa multi-signature na seguridad nito at malawak na kasaysayan ng audit para sa paghawak ng coin.
Ang Argent, na natively gumagana sa Starknet (kung saan ang lahat ng mga account ay mga smart contract bilang default), ay may mga built-in na pang-araw-araw na limitasyon sa paglilipat, guardian-based social recovery, at pag-login gamit ang email o telepono — masasabing ang pinakamalapit na karanasan na mayroon tayo sa isang karanasang tulad ng bank account sa self-custodial crypto. Naaakit ng Argent ang mga gumagamit na nais ng tunay na self-custody ng kanilang mga asset ngunit hindi komportable sa pamamahala ng isang seed phrase. Hindi tulad ng multi-signature threshold ng Safe, ang garantiya ng seguridad ay hindi maaaring kopyahin ng Argent: sa halip na pigilan ang key rotation gamit ang isang man-in-the-middle attack gamit ang isang hacker ID para sa bawat may-ari (ibig sabihin, ginagamit ng Safe ang sarili nilang mga smart contract upang tumulong sa paglikha ng mga threshold), pinahihintulutan lamang nito ang walang hindi awtorisadong pag-liquidate ng mga private key sa pamamagitan ng sistema ng guardian nito, at kung may sumubok na kumilos sa labas nito, haharap sila sa isang time-locked na aksyon na may kakayahang tutulan ang sinumang walang awtoridad bago isagawa ang anumang malisyosong aksyon laban sa kanyang output.
Direktang tinutugunan ng Coinbase Smart Wallet ang problema sa onboarding. Walang seed phrase dito, ang isang account ay tumatagal lamang ng ilang segundo upang magawa sa pamamagitan ng mga passkey. Gumagana sa Base, Ethereum, at iba pang mga EVM chain — mayroon ding kakayahan sa pag-sponsor ng gas para sa gumagamit — ang isang gumagamit na nakikipag-ugnayan sa anumang dapp na binuo sa imprastraktura ng Coinbase ay maaaring hindi na makakita ng gas fee kailanman. Mahigit sa 40 milyong smart account ang nagawa sa buong ekosistema ng ERC-4337 na may higit sa 100 milyong UserOperation na naproseso.
Patuloy na nangingibabaw ang MetaMask sa espasyo ng wallet sa Ethereum, ngunit pangunahin itong gumagana bilang isang EOA (Externally-Owned Account) wallet. Ang user base nito ay napakalaki at medyo matagal na — ang paglilipat sa lahat ng gumagamit patungo sa isang bagong modelo ng smart account ay mangangailangan ng mga paglilipat ng pondo, mga pagbabago sa interface, at edukasyon sa gumagamit sa isang antas na hindi kailanman magagawa sa magdamag. Ang MetaMask Smart Account, na ipinakilala noong 2025 kasama ang EIP-7702, ay ang praktikal na panggitnang solusyon: Ang mga EOA na may mga kaukulang deposito sa ilang partikular na transaksyon ay nakakakuha ng access sa mga feature ng smart account nang hindi kinakailangang ilipat ang kanilang mga pondo o baguhin ang kanilang address.
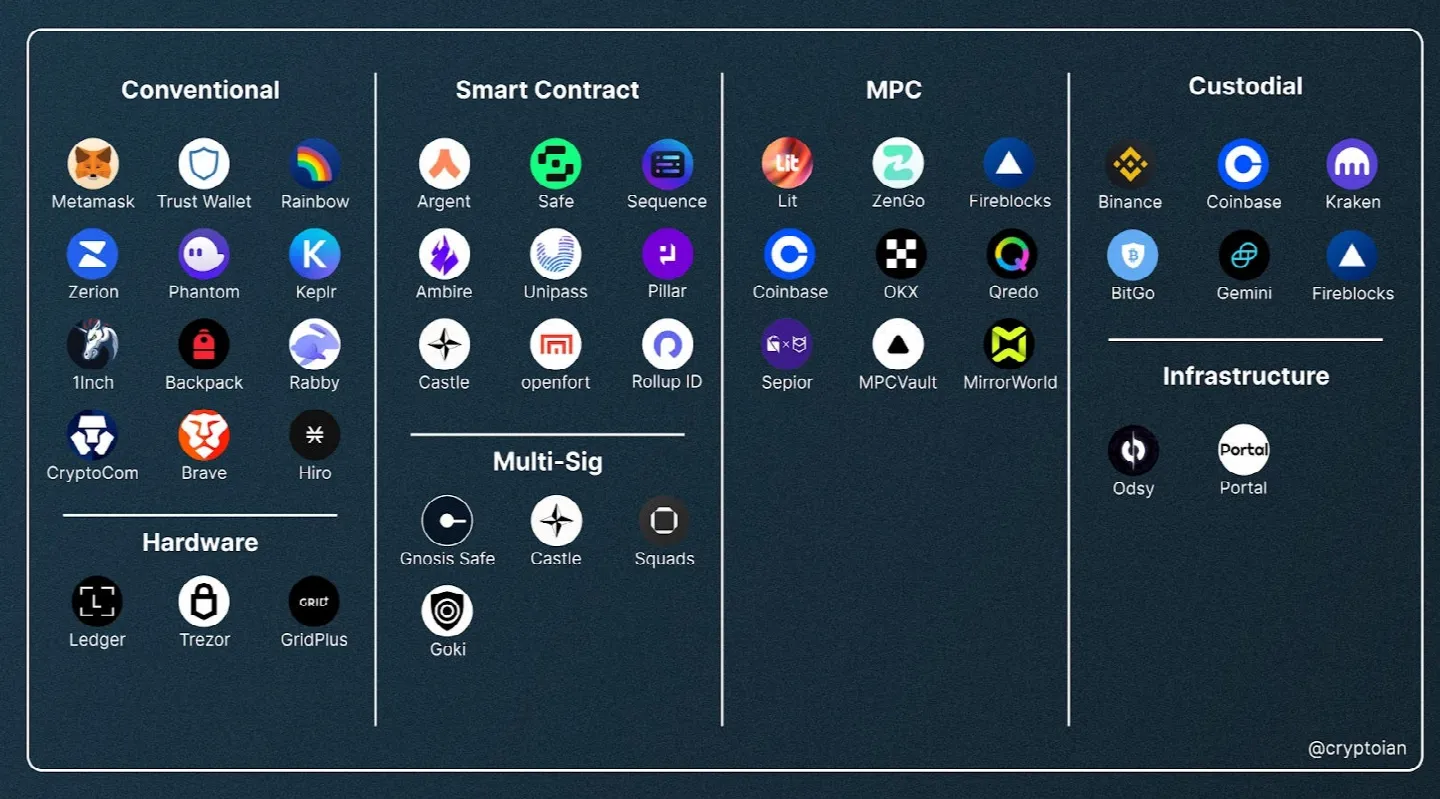
Sa kabaligtaran, ang kalagayan ng TronLink at ng mas malawak na ekosistema ng TRON ay hindi gaanong maganda. Dahil ang mga TronLink wallet ay mga karaniwang EOA, sinusunod nila ang modelo kung saan walang sinuman — maging ikaw — ang makakabawi nito gamit ang kumbinasyon ng iyong seed phrase at private key, kung kaya't palaging ipinapaalala sa onboarding ng TronLink na ang pagkawala ng access sa iyong wallet dahil sa hindi pag-iingat sa iyong seed phrase ay 100% hindi na mababawi; walang backstop.
Kasaysayan: Ang mga Pinagmulan ng Bawat Modelo
Sa kasaysayan, ang modelong EOA ay umiiral na kasing tagal ng mismong Bitcoin. Noong inilathala ni Satoshi Nakamoto ang Bitcoin whitepaper noong 2008, ito ay palaging isang pares ng public / private key — sinumang may hawak ng private key ay maaaring gumastos ng mga pondo. Sumunod ang Ethereum sa paglulunsad nito noong 2015, pinapanatili ang EOA bilang batayang uri ng user account.
Ang mga limitasyon ay agad na naging malinaw sa mga developer ng Ethereum. Simula noong 2015, nagsimula nang ituro nina Vitalik Buterin at iba pa ang iba't ibang problema sa single-key model na nagdudulot ng hindi kinakailangang kahinaan at nagsimulang talakayin ang account abstraction. Bagama't ang mga account sa likod ng mga unang smart contract ay mga externally owned account (mga EOA), ang mga multi-signature wallet tulad ng Gnosis Safe, na inilunsad noong 2017, ay nagpatupad na ng mga use-case para sa functionality na ito sa pamamagitan ng pag-aatas ng maraming susi upang lumagda sa mga transaksyon. Dahil ang tunay na protocol-level account abstraction ay mangangailangan ng paghahanap ng pinagkasunduan sa mga pagbabago sa pangunahing pagpoproseso ng transaksyon, naging mahirap itong gawing pamantayan.
Isinilang mula sa mahabang kasaysayan ng mga hindi matagumpay na panukala sa antas ng protocol, ang ERC-4337 ay nagbibigay ng isang praktikal na pagpapatupad sa application-layer. Sa halip na baguhin ang pagpoproseso ng transaksyon ng Ethereum, nagtayo ito ng isang sumasaklaw na imprastraktura sa ibabaw ng isang hiwalay na pinapanatiling mempool, isang EntryPoint contract na magkasamang pagmamay-ari, at ang arkitektura ng Bundler at Paymaster — na nagbibigay-daan sa mga smart account nang walang mga pinagtatalunang hard fork. Pormal itong binuo noong 2021 nina Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso, at Tjaden Hess. Noong Marso 2023, sinundan ito ng isang deployment sa mainnet.
Mga Kahinaan — Ang mga Partikular na Krimen na Nagsasamantala sa mga Ito
Pareho itong sinasamantala sa aktwal na operasyon, bawat isa ay may sariling attack surface.
Sa mga EOA, simple lamang ang pag-atake: makuha ang private key → maging may-ari ng wallet. Phishing ang nangingibabaw — mga pekeng pahina ng wallet, masasamang add-on sa browser, mapanlinlang na support agent na humihiling na "i-verify" ang iyong seed expression, o mga kunwaring imbitasyon sa airdrop. Mas banayad ang malware: ang credential-stealing software ay basta na lamang naghahanap sa file system ng nakompromisong makina para sa mga seed phrase na nakaimbak nang lokal at inuubos ang wallet bago pa man malaman ng gumagamit kung ano ang nangyari. Isang dokumentadong kampanya ang naglagay ng credential-stealer sa pamamagitan ng isang mapanlinlang na investment link, nag-export ng mga seed phrase at two-factor authentication backup habang umuubos ng mahigit $432k mula sa dose-dosenang mga biktima bago sila bahagyang nabawi sa tulong ng mga awtoridad at mga exchange.
Malaki ang sukat nito. Ayon sa CertiK, ang mga pagkakompromiso ng wallet ay nagresulta sa pagkawala ng $1.71 bilyon sa mga ninakaw na pondo sa 34 na magkakahiwalay na kaso sa unang kalahati pa lamang ng 2025. Pebrero 2025: Ang breach sa Bybit, na ngayon ang pinakamalaking pagnanakaw sa crypto kailanman na may $1.4 bilyon sa Ethereum na kinuha sa pamamagitan ng pagkakompromiso ng private key ng Lazarus Group ng Hilagang Korea. Ang phishing ay nakakuha ng karagdagang $410 milyon mula sa 132 indibidwal na insidente sa parehong timeframe. Ang kabuuang pagnanakaw sa crypto para sa buong taon ng 2025 ay mas mataas sa $4 bilyon.
Ang mga account abstraction wallet ay may sarili ring attack surface. Ang paymaster — na nagbabayad ng mga gas fee para sa mga gumagamit — ay isang kapansin-pansing kapaki-pakinabang na attack vector. Ang isang paymaster depletion attack ay nagpapadala ng malaking bulto ng mga balido ngunit mababang-halagang UserOperation upang patakbuhin, na sa huli ay uubos sa deposito ng ETH ng paymaster nang hindi nagsasagawa ng mga tunay na aktibidad. Nangangahulugan ito na ang mga umaatake ay maaaring magbayad nang mas mababa kaysa sa nagastos na gas cost, sa pagitan ng mga yugto ng validation at execution ng isang UserOperation na lahat ay nagaganap pagkatapos ng execution ng isang operasyon. Sinasamantala ng mga signature replay attack ang mga pagpapatupad ng smart account na hindi maayos na nag-uugnay sa nilagdaang mensahe sa isang partikular na chain ID, na nagpapahintulot sa isang wastong lagda na muling magamit sa ibang network.
Sa isang papel na isinapubliko noong Marso 2026, idinokumento ng Trail of Bits ang pagsusuri nito kasama ang anim na paulit-ulit na pattern ng kahinaan mula sa maraming audit ng ERC-4337 smart account na sumasaklaw sa signature binding at mga pag-atake sa pagpapalobo ng gas na may pinalobong mga parameter ng gas na umuubos sa ETH mula sa mga account. Abril 2026: $12 milyong pagkawala dahil sa mga pagsasamantala sa mga reentrancy vulnerability sa mga paymaster contract sa maraming DeFi protocol. Mas malawak na konteksto: Sinamantala ng pag-atake ang katotohanan na, dahil sa paunang state read ng paymaster at sa pag-update ng estado nito (isang uri ng kahinaan na maaaring makilala ng mga taong may kaunting tradisyonal na karanasan sa seguridad ng smart contract), ang execution flow ng ERC-4337 ay may angkop na time window.
Walang modelo ang nag-aalis ng panganib. At pareho nilang inililipat ito sa iba't ibang lugar. Isinusugal ng isang EOA ang lahat sa kakayahan ng nag-iisang gumagamit na i-secure ang isang string ng mga salita. Ikinakalat naman ng isang smart account ang panganib sa pagitan ng kalidad ng code, seguridad ng guardian, provider ng imprastraktura, at operational security ng mga bundler at paymaster.
Mabubuhay ang Bawat Pamamaraan. Bawat Isa ay Nangangailangan ng Pag-unawa
Sa malawakang sukat, labis na napatunayan ang modelong EOA. Nakapagtago ito ng trilyon-trilyong dolyar sa pamamagitan ng Bitcoin at Ethereum nang magkasama sa loob ng mahigit isang dekada. Nauunawaan nang mabuti ang mga katangian ng seguridad nito, naitakda nang maayos ang attack surface nito, at ang nag-iisang punto ng kabiguan nito — ang pagkawala ng private key — ay ganap na nasa kontrol ng gumagamit basta't ginagawa ito nang tama. Karamihan sa mga indibidwal ay maaaring makamit ang sapat na proteksyon gamit ang mga hardware wallet, mga redundant na offline backup na matatagpuan sa iba't ibang pisikal na lokasyon, at isang mahigpit na disiplina sa operasyon kaugnay sa pagkakalantad ng seed phrase.
Nilulutas ng mga account abstraction ang isang tunay na problema, ang modelong EOA ay hindi maaaring magamit sa pang-consumer na sukat. Karamihan sa mga tao na sanay sa mga email para sa password recovery at mga tawag para sa beripikasyon ng bank account ay hindi mapagkakatiwalaang mamahala ng mga seed phrase — at ang kapalit ng kabiguang iyon ay ganap na pagkawala. Ang mga smart account ay nagbibigay ng mga mekanismo ng recovery at nababagong estruktura ng awtorisasyon na magbubukas ng crypto sa milyun-milyong hindi lumaki kasama nito. Ang kapalit ay ang mga pagiging kumplikado, pag-asa sa imprastraktura na karamihan ay umiikot sa mga pamilyaridad sa pagbuo ng software, at isang buong bagong uri ng mga teknikal na kahinaan na bahagya pa lamang namamapa hanggang sa araw na ito.
Higit sa lahat, walang modelo ang likas na mas mabuti o mas masama para sa lahat ng layunin at hindi rin dapat magkaroon ng anumang motibasyon ang alinmang platform na ipaliwanag sa iyo ang buong saklaw ng mga limitasyon nito. Ang mga proyektong ito na binuo sa mga smart account ay hindi kusang mag-aanunsyo nang hayagan na ang mga bagong attack surface ay sinusuri pa rin ng mga security practitioner, para sa parehong kanilang mga paymaster at bundler.
Kung ikaw ay isang gumagamit ng TRON na naghahanap ng bilis ng isang mahusay na nabuong ekosistema ngunit hindi kayang magsunog ng TRX sa BAWAT transaksyon, narito ang Netts upang lutasin ang problema. Nag-aalok kami ng Energy rental na gumagawa ng isang makabago at makatwirang solusyon para sa pang-araw-araw na operasyon — ang mga pinakamababang provider ng TRON Energy na pinagsama-sama sa pamamagitan ng iisang interface, sa napakababang presyo ng TRON Energy na talagang may malaking epekto sa bawat transaksyon.