تجريد الحسابات مقابل حسابات EOA: لماذا يجب أن تهتم
فقدت بطاقتك؟ اتصل بالبنك. فقدت مفتاحك الخاص؟ ضاع إلى الأبد. يسد تجريد الحسابات هذه الفجوة — ولكن مع مقايضات ومساحات هجوم جديدة.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
تخيل الآن شخصاً عاش حياته في العالم المالي عبر جميع مراحله وأساليبه داخل النظام المصرفي التقليدي. ينجز كل شيء عبر تطبيق على الهاتف المحمول ولم يتساءل يوماً عما يحدث عندما تسوء الأمور، لأنه كلما حدث ذلك، تكون الإجابة محفوظة عن ظهر قلب: إذا حدث خطأ ما، اتصل بالبنك. فقدت بطاقتك أثناء رحلة؟ تصلك بطاقة جديدة إلى الفندق. نسيت رمز PIN الخاص بك؟ مكالمة تحقق ورمز PIN جديد، ويتم حل كل شيء في غضون دقائق. السجل قابل للاسترداد، لأن البنك، وهو الوصي على السجل، يتحكم فيه.
ثم تقوم بإدخال هذا الشخص إلى عالم العملات المشفرة، وتمنحه محفظة ذاتية الحفظ، وهنا ينهار هذا المنطق تماماً. لا يوجد رقم هاتف للاتصال به. لا يوجد وصي. بالنسبة للحساب العادي المملوك خارجياً (EOA)، يتم التحكم في المحفظة بواسطة مفتاح تشفير خاص يمكنك اعتباره ممثلاً بشكل ما بعبارة الاسترداد (seed phrase) — وهي عادة عبارة عن اثنتي عشرة أو أربع وعشرين كلمة يتم إنشاؤها عند تأسيس المحفظة. إذا فُقدت هذه الكلمات، أو دُمّرت، أو ببساطة لم يتذكرها صاحبها، فإن الأموال تتلاشى. ليست مقفلة فحسب. غير قابلة للاسترداد عبر تذكرة دعم. لقد ذهبت إلى الأبد. لا توجد مسارات للتصعيد لأنه لا يوجد هيكل قائم للتصعيد من الأساس. المفتاح هو الحساب. والحساب هو المفتاح.
كلا، هذا ليس سيناريو خيالياً بعيد المنال. إنه الواقع الأساسي لكيفية عمل معظم محافظ العملات المشفرة ذاتية الحفظ، وهو التحدي الذي تم إنشاء تجريد الحسابات لمعالجته — على حساب إدخال فئة جديدة من المخاطر التي ينبغي لأي مستخدم مطلع أن يكون قادراً على استيعابها.
الآليات الداخلية لحسابات EOA ولماذا تُعد عبارة الاسترداد بالغة الأهمية
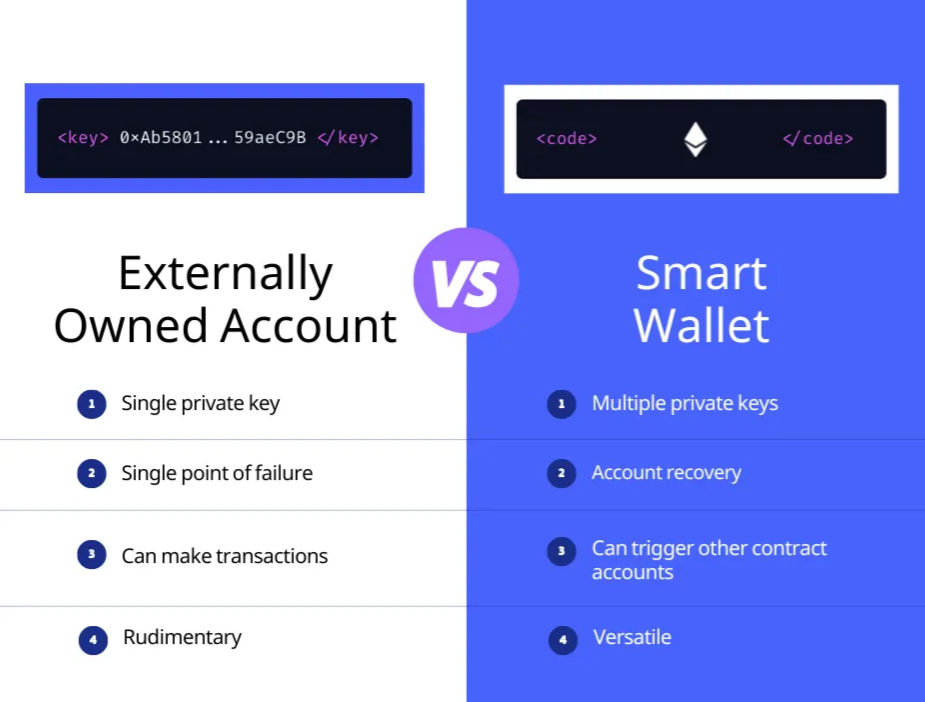
الآن، إذا فكرنا في الشكل الأكثر بدائية لحساب العملات المشفرة، فسيكون الحساب المملوك خارجياً (EOA). يُشتق المفتاح العام من المفتاح الخاص، ويخضع هذا للتجزئة (hashing) لإنشاء عنوان المحفظة. المفتاح الخاص هو الحساب، ومن يحمله يمتلك القدرة على التحكم في هذا الحساب. لا توجد مصادقة متعددة العوامل، ولا طريقة استرداد، ولا يوجد بروتوكول يحتوي على نظام نسخ احتياطي مدمج. يقوم البرنامج الذي تستخدمه المحفظة نفسها بإدارة المفتاح نيابة عنك ويعرض واجهة سهلة الاستخدام فوقه، لكن الهيكل الأساسي سيظل دائماً أنك أنت من يمتلك هذا المستوى من الحساب.
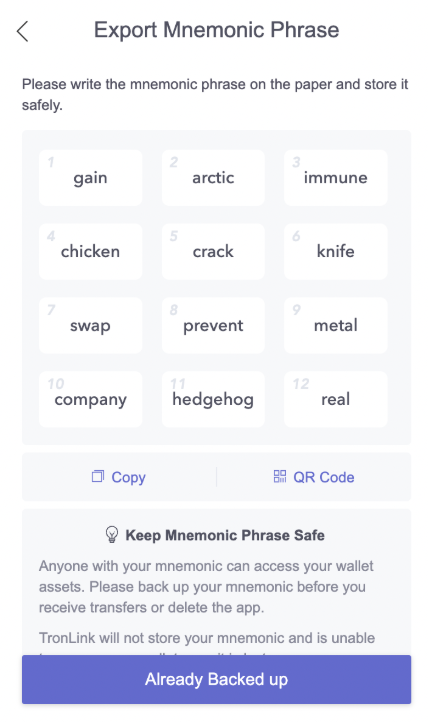
يتضح هذا بجلاء أثناء إعداد المحفظة الأساسية لشبكة TRON، وهي TronLink. عند إنشاء محفظة جديدة، يقوم التطبيق بإنشاء عبارة استرداد مكونة من اثنتي عشرة كلمة ويطلب على الفور من المستخدم كتابتها والتحقق منها وحفظها في مكان آمن. التحذيرات واضحة تماماً وصريحة — إذا فُقدت هذه العبارة، فلن تتمكن TronLink من مساعدتك في استعادة إمكانية الوصول. لا يوجد رقم خدمة عملاء للاتصال به، ولا نموذج استرداد حساب لملئه، ولا تصعيد تقني يعيد المحفظة بمجرد اختفاء عبارة الاسترداد. هذا ليس بسبب قصور في TronLink كتطبيق — بل هو في الواقع صميم تصميم نموذج حسابات TRON، والذي يستخدم أيضاً، بشكل مشابه لـ Ethereum، حسابات مملوكة خارجياً مع التحكم الكامل في الأموال بالاعتماد حصرياً على حيازة المفتاح الخاص.
إنها عبارة تذكيرية تعمل كمفتاح رئيسي لمفتاحك الخاص، وقد صُممت لتكون أكثر ملاءمة للبشر من مجرد سلسلة عشوائية من بيانات التشفير. ولكن "أسهل قليلاً في التذكر" لا تعني "يصعب فقدانها"، وتاريخ خسائر العملات المشفرة مليء بالأمثلة التي انهار فيها هذا الفارق — عبارات كُتبت على أوراق ملاحظات لاصقة وأُلقيت في سلات المهملات، ولقطات شاشة مخزنة على سحابة تم اختراقها لاحقاً، ومحافظ أجهزة احترقت في حرائق المنازل (بدون نسخ احتياطية). حسبت Chainalysis أن ما بين 17% و 23% من إجمالي عملات Bitcoin المعدّنة قد فُقد بشكل دائم — معظمها بسبب المفاتيح المفقودة وليس السرقة. وهذا الرقم لا ينخفض.
أمان حسابات EOA قوي بقدر ما هو صارم وغير مرن. لا يمكن لأي طرف ثالث عكس أي معاملة أو منح إمكانية استردادها. هذه الثباتية هي التي تجعل البلوكشين طبقة تسوية موثوقة. ومع ذلك، هذا يعني أيضاً أن كل مستخدم لمحفظة قياسية ذاتية الحفظ يفصله نسيان كلمة واحدة، أو عطل في الأجهزة، أو هجوم تصيد احتيالي ناجح واحد عن خسارة كاملة لا رجعة فيها.
القيود المتأصلة في إدارة المفاتيح العامة لتجريد الحسابات
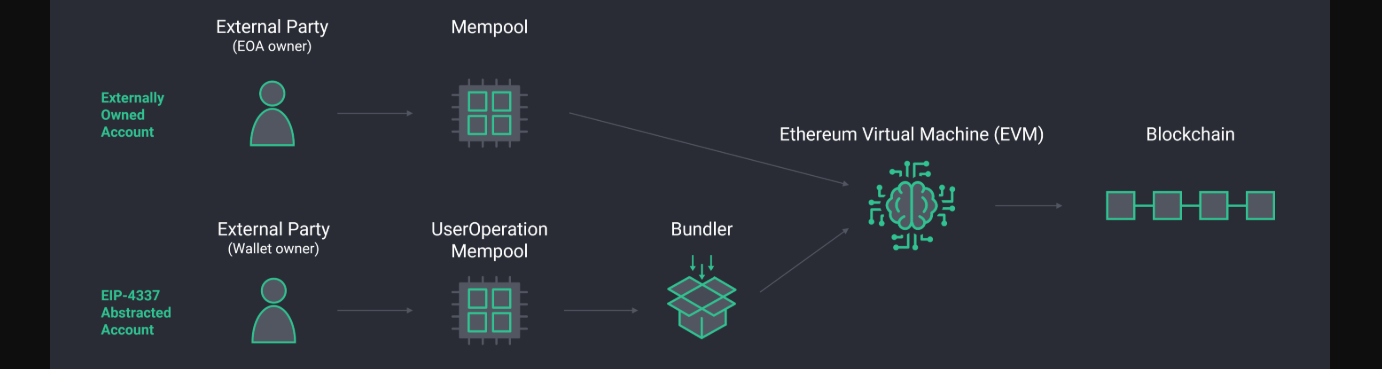
تجريد الحسابات هو عائلة من الترقيات التي تستبدل نموذج المفتاح الخاص غير المرن بمنطق حسابي يمكن برمجته. وبدلاً من ذلك، سيكون الحساب عبارة عن عقد ذكي يمكنه تنفيذ قواعد مخصصة حول من يمكنه الموافقة على المعاملات، وكيف يعمل الاسترداد، وما هي الشروط التي يجب أن تتوفر قبل نقل الأموال، وحتى من يدفع رسوم الغاز (gas).
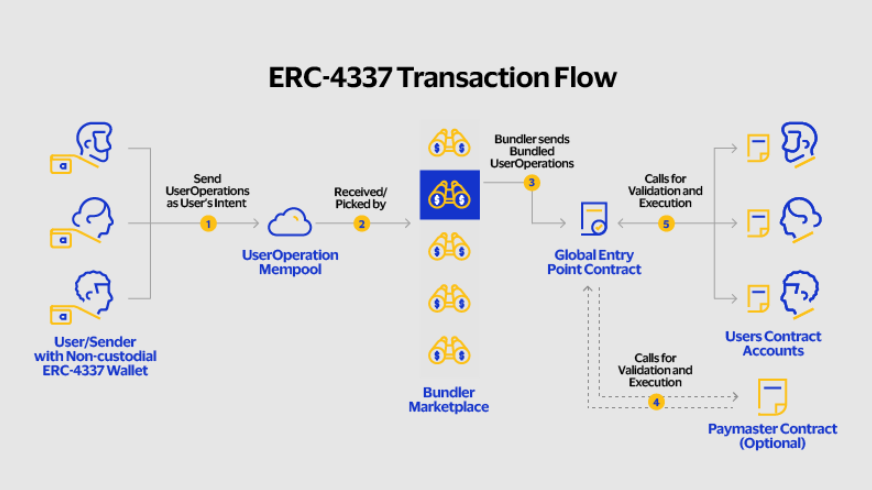
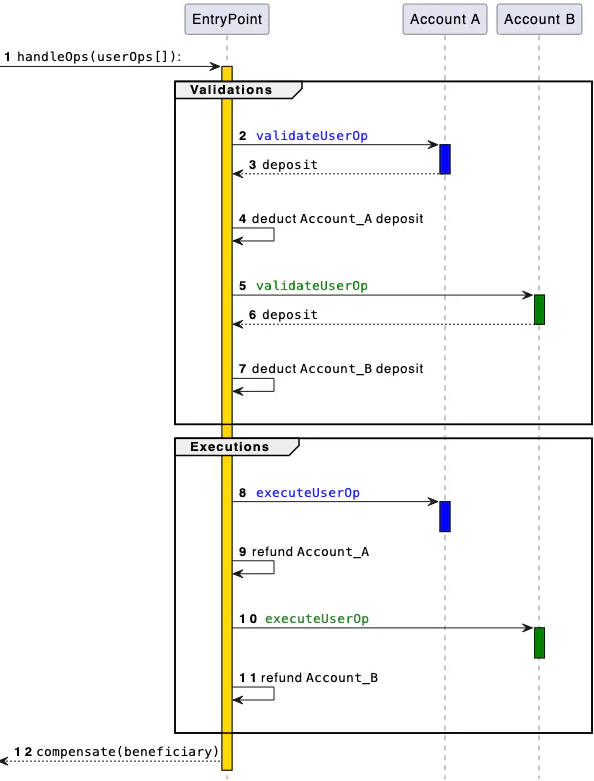
في عام 2021، تم اقتراح ERC-4337 وتم إطلاقه في مارس 2023 على الشبكة الرئيسية (mainnet)، مقدماً معياراً يتيح تجريد الحسابات باستخدام بروتوكول Ethereum ولكن دون الحاجة إلى أي تغيير في البروتوكول أو السلسلة نفسها. يضيف البروتوكول الجديد نوعاً جديداً من المعاملات لا يُطلق عليه UserOperation فحسب، بل يضيف أيضاً mempool جديداً تبقى فيه هذه العمليات قبل المعالجة، ويقدم نوعين من الجهات الفاعلة: Bundlers الذين يجمعون UserOperations ويقدمونها نيابة عن المستخدم، و Paymasters الذين يمكنهم رعاية ودفع الغاز حتى لا يضطر المستخدمون إلى الاحتفاظ بالرمز الأصلي للشبكة. لم يعد الحساب مجرد تمثيل لزوج من المفاتيح — بل أصبح عقداً ذكياً مزوداً بمنطق تحقق قابل للبرمجة.
ما يفتحه هذا التطور هائل للغاية. على سبيل المثال، يمكن للحساب الذكي أن يأذن بسحب مبالغ كبيرة باستخدام توقيعين من أصل ثلاثة توقيعات. كما يمكنه تعيين أوصياء للاسترداد — أشخاص موثوق بهم، أو محافظ أخرى يمكن استخدامها جميعاً معاً لتوقيع تدوير للمفتاح في حالة فقدان مفتاح التوقيع الأصلي. كما أنه يدعم مفاتيح المرور (passkeys)، والمصادقة البيومترية (أو تسجيل الدخول عبر البريد الإلكتروني لأولئك الأقل ميلاً للتكنولوجيا بينكم)، ويفرض حدوداً قصوى للإنفاق ويدفع الغاز بعملة USDT، دون مطالبة المستخدم بالاحتفاظ بـ eth. كان هذا هو التأطير الدقيق الذي استخدمته Coinbase عند إطلاق محفظتها الذكية Smart Wallet عبر ثماني شبكات رئيسية، بدون عبارات استرداد أو بمصادقة قائمة على مفاتيح المرور: محفظة تُبنى في ثوانٍ من أي تطبيق.
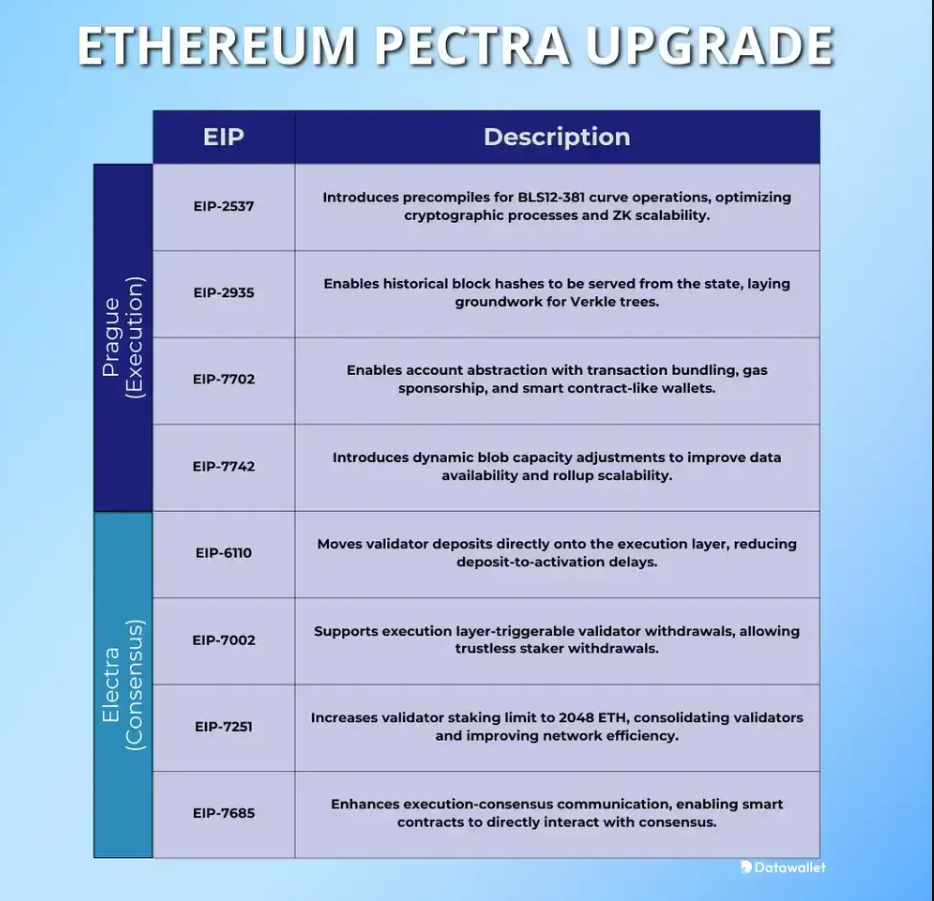
يقود هذا ترقية Pectra الخاصة بـ Ethereum في مايو 2025 لتشمل EIP-7702، مما يأخذ هذا النهج إلى أبعد من ذلك. فبدلاً من مطالبة المستخدمين بالترقية إلى محفظة عقود ذكية جديدة، فإنه يتيح لحساب EOA الحالي تفويض منطق حسابه مؤقتاً طوال مدة تنفيذ معاملة واحدة: يُفترض أن يعني هذا أنه يمكن لمستخدم MetaMask استخدام ميزات المحفظة الذكية — مثل المعاملات المجمعة، والعمليات بدون غاز، ومفاتيح الجلسة — دون التخلي عن عنوانه أو نقل الأموال إلى حساب جديد.
لا شيء من هذا يأتي مجاناً. كل ذلك يرجع إلى التعقيد، ومع التعقيد تظهر مساحة هجوم جديدة.
أكبر مقايضة غير تقنية هي فقدان عدم الكشف الحقيقي عن الهوية. فحساب EOA مجرد سلسلة طويلة من قيم أحرف hex ممثلة بمفتاحه الخاص. أما الحساب الذكي فيحتاج عادةً إلى ربطه بشيء أكثر تحديداً أيضاً — (عادةً) البريد الإلكتروني للاسترداد، أو رقم الهاتف للمصادقة، أو مجموعة من محافظ الأوصياء المرتبطة أيضاً بهويات. Coinbase: محفظة "Smart Wallet" تعتمد على مفاتيح المرور المرتبطة بنظام المصادقة البيومترية لجهاز الشخص، مما يربط الحساب بجهاز يملكه. أو محفظة Argent على Starknet، التي تتوسع في ذلك لتتيح الاسترداد عبر البريد الإلكتروني والهاتف ولكنها تفرض حدوداً يومية للتحويل (وموافقة مفتاح الوصي لتجاوزها) — بما يشبه الحساب المصرفي مع بعض المخاطر نفسها المتعلقة بالخصوصية.
ومشكلة الأوصياء قائمة أيضاً. في الاسترداد الاجتماعي، قد يتم تعيين أشخاص (أو مؤسسات تابعة لجهات خارجية) يثق بهم شخص ما للتوقيع على تدوير المفتاح في حال فقدان الوصول على مدار فترة زمنية معينة. تعتمد آلية الاسترداد هذه على تصرف هؤلاء الأوصياء بنزاهة وبشكل صحيح، فإذا تم اختراقهم، أو إجبارهم على البقاء غير متصلين، أو لم يتعاونوا ببساطة عند الحاجة، فإنها تفشل. المهاجم المتقدم الذي يعرف بشأن أرصدتك الضخمة من العملات المشفرة قد يستهدف الأوصياء الذين عينتهم بدلاً من استهداف مفتاح التوقيع الخاص بك نفسه.
المشهد العام: من يستخدم ماذا ولماذا
عند مقارنة التبني في العالم الحقيقي، نرى مدى اختلاف جاذبية هذه النماذج لقواعد المستخدمين الخاصة بكل منها — وإلقاء نظرة على بعض المشاريع يسلط الضوء على هذا التمييز.
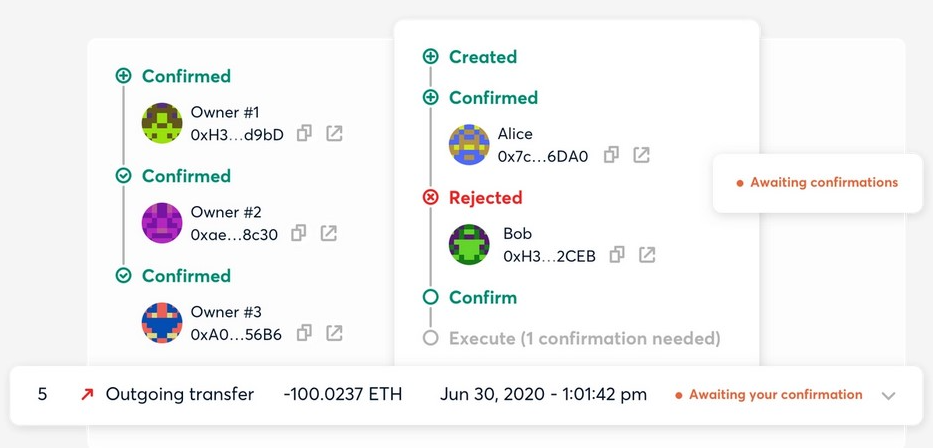
محفظة Safe، والتي كانت تسمى سابقاً Gnosis Safe، هي المحفظة الذكية متعددة التوقيعات المفضلة لخزائن المؤسسات الكبيرة والفرق. وهي تتطلب حداً معيناً من التوقيعات المعتمدة — ثلاثة من أصل خمسة على سبيل المثال — قبل إمكانية حدوث أي معاملة، وبالتالي يمكنها الصمود أمام اختراق مفتاح واحد. تعد Safe المجمع الذي يمتلك أكبر قيمة إجمالية مقفلة (TVL) للمحافظ الذكية على السلسلة في المنظومة. وتعمل تقنية Safe كطبقة حسابات أساسية لتطبيق World App التابع لـ Worldcoin، والذي يتعامل مع الهوية والمدفوعات لعشرات الملايين من المستخدمين حول العالم. وقد اعتمد كلاهما على بنية تحتية قائمة على Safe لإدارة الأصول المرمزة مدفوعين بأمان التوقيعات المتعددة وسجل التدقيق الواسع للتعامل مع العملات.
أما محفظة Argent التي تعمل أصلاً على Starknet (حيث تكون جميع الحسابات عقوداً ذكية بشكل افتراضي)، فتحتوي على حدود تحويل يومية مدمجة، واسترداد اجتماعي قائم على الأوصياء، وتسجيل دخول عبر البريد الإلكتروني أو الهاتف — وهي بلا شك أقرب تجربة لدينا لحساب يشبه البنك في العملات المشفرة ذاتية الحفظ. تجذب Argent المستخدمين الذين يريدون حفظاً ذاتياً حقيقياً لأصولهم ولكنهم لا يشعرون بالراحة في إدارة عبارة الاسترداد. وعلى عكس حد التوقيعات المتعددة لـ Safe، لا يمكن لـ Argent تكرار نفس ضمان الأمان: فبدلاً من منع تدوير المفاتيح عبر هجوم رجل في المنتصف باستخدام معرف مخترق لكل مالك (أي أن Safe تستخدم عقودها الذكية الخاصة للمساعدة في إنشاء الحدود الدنيا)، فإنها تمنع ببساطة التصفية غير المصرح بها للمفاتيح الخاصة من خلال نظام الأوصياء الخاص بها، وإذا حاول شخص ما التصرف خارج النطاق فإنه يواجه إجراءً مقيداً بوقت مع إمكانية الطعن للاعتراض على أي شخص دون صلاحية قبل تنفيذ أي أعمال ضارة ضد مخرجاته.
تعالج Coinbase Smart Wallet مشكلة الإعداد وجذب المستخدمين بشكل مباشر. لا توجد عبارة استرداد هنا، ويستغرق إنشاء الحساب ثوانٍ عبر مفاتيح المرور. وبفضل عملها على Base و Ethereum وسلاسل EVM الأخرى — مع وجود إمكانية رعاية غاز المستخدم أيضاً — قد لا يرى المستخدم الذي يتفاعل مع أي تطبيق لامركزي (dapp) مبني على البنية التحتية لـ Coinbase أي رسوم غاز على الإطلاق. تم إنشاء أكثر من 40 مليون حساب ذكي في جميع أنحاء منظومة ERC-4337 مع معالجة أكثر من 100 مليون UserOperation.
تواصل MetaMask هيمنتها على مساحة محافظ Ethereum، ولكنها تعمل بشكل أساسي كمحفظة EOA (حساب مملوك خارجياً). قاعدة مستخدميها ضخمة وقديمة نوعاً ما — ونقل جميع المستخدمين إلى نموذج حسابات ذكية جديد سيتطلب ترحيل الأموال، وتغييرات في الواجهة، وتثقيف المستخدمين بمستوى لا يمكن تحقيقه بين عشية وضحاها. يُعد MetaMask Smart Account، الذي تم تقديمه في عام 2025 مع EIP-7702، الحل الوسط العملي: حيث تتمكن حسابات EOA التي لديها إيداعات مقابلة في معاملات معينة من الوصول إلى ميزات الحساب الذكي دون الحاجة إلى نقل أموالها أو تغيير عنوانها.
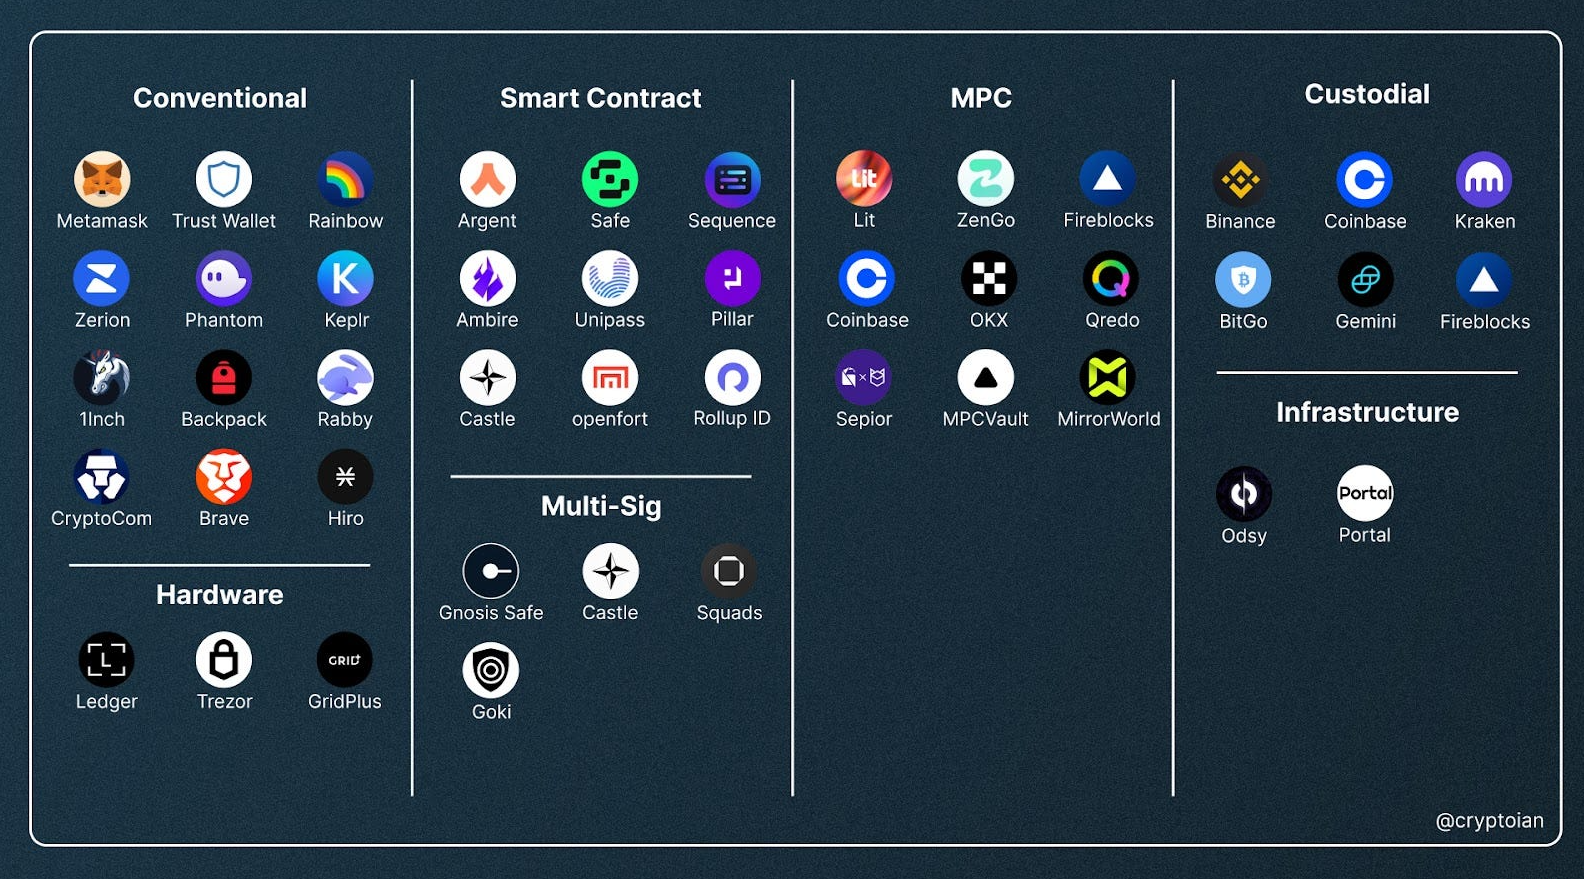
في المقابل، فإن وضع TronLink ومنظومة TRON الأوسع نطاقاً أقل وردية. وبما أن محافظ TronLink هي حسابات EOA قياسية، فإنها تتبع النموذج الذي لا يمكن لأي شخص — ولا حتى أنت — استرداده بمجرد ضياع تركيبة عبارة الاسترداد والمفتاح الخاص، ولهذا السبب تشير إجراءات إعداد TronLink دائماً إلى أن فقدان الوصول إلى محفظتك بسبب عدم الحفاظ على أمان عبارة الاسترداد هو أمر لا يمكن التراجع عنه بنسبة 100%؛ إذ لا توجد أي شبكة أمان.
التاريخ: أصول كل نموذج
تاريخياً، كان نموذج EOA موجوداً منذ ظهور Bitcoin نفسه. عندما نشر ساتوشي ناكاموتو الورقة البيضاء لـ Bitcoin في عام 2008، كان دائماً عبارة عن زوج من المفاتيح العامة / الخاصة — ومن يحمل المفتاح الخاص يمكنه إنفاق الأموال. وحذت Ethereum حذوها عند إطلاقها في عام 2015، محتفظة بحساب EOA كنوع حساب المستخدم الأساسي.
كانت القيود واضحة على الفور لمطوري Ethereum. بدءاً من وقت مبكر من عام 2015، بدأ فيتاليك بوتيرين وآخرون في الإشارة إلى مشاكل مختلفة مرتبطة بنموذج المفتاح الواحد المسبب لهشاشة لا داعي لها وبدأوا في مناقشة تجريد الحسابات. وعلى الرغم من أن الحسابات وراء العقود الذكية المبكرة كانت حسابات مملوكة خارجياً (EOAs)، فإن المحافظ متعددة التوقيعات مثل Gnosis Safe، التي تم إطلاقها في عام 2017، كانت قد نفذت بالفعل حالات استخدام لهذه الوظيفة من خلال اشتراط مفاتيح متعددة لتوقيع المعاملات. ولأن تجريد الحسابات الحقيقي على مستوى البروتوكول سيتطلب التوصل إلى إجماع بشأن التغييرات في المعالجة الأساسية للمعاملات، فقد ثبتت صعوبة توحيد ذلك كمعيار قياسي.
وانطلاقاً من تاريخ طويل من المقترحات غير الناجحة على مستوى البروتوكول، وفر ERC-4337 تنفيذاً عملياً على مستوى طبقة التطبيقات. وبدلاً من تعديل معالجة معاملات Ethereum، قام ببناء بنية تحتية فوقية أعلى mempool مدار بشكل منفصل، وعقد EntryPoint مشترك، وهيكل Bundler و Paymaster — مما يسمح بوجود حسابات ذكية دون الحاجة إلى انقسامات كلية (hard forks) مثيرة للجدل. تمت صياغته رسمياً في عام 2021 بواسطة فيتاليك بوتيرين، ويوآف فايس، ودرور تيروش، وشاحاف ناكسون، وأليكس فورشتات، وكريستوف غازسو، وتيادين هيس. وفي مارس 2023، تبعه النشر على الشبكة الرئيسية.
نقاط الضعف — الجرائم المحددة التي تستغلها
يتم استغلال كلا النموذجين على أرض الواقع، ولكل منهما مساحة الهجوم الخاصة به.
مع حسابات EOA، يكون الهجوم بسيطاً: احصل على المفتاح الخاص ← امتلك المحفظة. التصيد الاحتيالي هو الأسلوب المهيمن — صفحات المحافظ المزيفة، والوظائف الإضافية الخبيثة للمتصفح، ووكلاء الدعم المحتالون الذين يطلبون "التحقق" من عبارة الاسترداد الخاصة بك، أو دعوات الإنزال الجوي (airdrop) الوهمية. والبرمجيات الخبيثة تعمل بنعومة أكبر: حيث يقوم برنامج سرقة بيانات الاعتماد ببساطة بتمشيط نظام ملفات الجهاز المخترق بحثاً عن عبارات الاسترداد المخزنة محلياً ويقوم بتفريغ المحفظة قبل أن يدرك المستخدم ما حدث. أسقطت إحدى الحملات الموثقة أداة لسرقة بيانات الاعتماد من خلال رابط استثمار احتيالي، مما أدى إلى تصدير عبارات الاسترداد والنسخ الاحتياطية للمصادقة الثنائية وتفريغ أكثر من 432k دولار من عشرات الضحايا قبل استردادها جزئياً بمساعدة أجهزة إنفاذ القانون والبورصات.
حجم الخسائر كبير للغاية. وفقاً لـ CertiK، أدت اختراقات المحافظ إلى خسارة 1.71 مليار دولار من الأموال المسروقة في 34 قضية منفصلة في النصف الأول من عام 2025 وحده. فبراير 2025: اختراق Bybit، وهو الآن أكبر سرقة عملات مشفرة على الإطلاق بقيمة 1.4 مليار دولار من Ethereum تم الاستيلاء عليها من خلال اختراق المفتاح الخاص بواسطة مجموعة Lazarus الكورية الشمالية. وحقق التصيد الاحتيالي 410 ملايين دولار أخرى من 132 حادثة فردية طوال الفترة الزمنية نفسها. وكان إجمالي سرقات العملات المشفرة لعام 2025 بأكمله أعلى من 4 مليارات دولار.
محافظ تجريد الحسابات لها مساحة هجوم خاصة بها أيضاً. ويعد الـ paymaster — الذي يدفع رسوم الغاز للمستخدمين — ناقل هجوم مربحاً بشكل ملحوظ. يرسل هجوم استنزاف الـ paymaster حجماً كبيراً من عمليات UserOperations الصالحة ولكن ذات القيمة المنخفضة لتشغيلها، والتي ستستهلك في النهاية إيداع ETH الخاص بالـ paymaster دون أداء أنشطة حقيقية. وهذا يعني أنه يمكن للمهاجمين بعد ذلك دفع أقل من تكلفة الغاز المتكبدة، بين مرحلتي التحقق والتنفيذ لـ UserOperation التي تحدث جميعاً بعد تنفيذ العملية. تستغل هجمات إعادة التوقيع (Signature replay attacks) تطبيقات الحسابات الذكية التي لا تربط الرسالة الموقعة بشكل صحيح بمعرف سلسلة (chain ID) محدد، مما يسمح بإعادة استخدام توقيع صالح على شبكة أخرى.
في ورقة بحثية أُعلنت في مارس 2026، وثقت Trail of Bits تحليلها إلى جانب ستة أنماط ثغرات متكررة من عمليات تدقيق متعددة لحسابات ERC-4337 الذكية تغطي ربط التوقيع وهجمات تضخيم الغاز مع معلمات غاز متضخمة تستنزف الـ ETH من الحسابات. أبريل 2026: خسارة بقيمة 12 مليون دولار بسبب استغلال ثغرات إعادة الدخول (reentrancy) في عقود paymaster عبر بروتوكولات DeFi متعددة. سياق أوسع: استفاد الهجوم من حقيقة أنه، نظراً لقراءة الحالة الأولية للـ paymaster وتحديث حالته (وهي فئة من الثغرات قد يدركها الأشخاص الذين لديهم بعض الخبرة التقليدية في أمان العقود الذكية)، فإن تدفق تنفيذ ERC-4337 يتيح نافذة زمنية مناسبة للهجوم.
لا يقضي أي من النموذجين على المخاطر. بل يقوم كلاهما بنقلها وتوزيعها في أماكن مختلفة. فحساب EOA يراهن بالكامل على قدرة المستخدم وحده على تأمين سلسلة من الكلمات. أما الحساب الذكي فيوزع المخاطر بين جودة الكود، وأمان الأوصياء، ومزود البنية التحتية، والأمان التشغيلي لمجمعي العمليات (bundlers) وجهات دفع الغاز (paymasters).
كل نهج قابل للتطبيق. وكل منهما يتطلب فهماً
على نطاق واسع، تم إثبات صحة نموذج EOA واعتماده بشكل هائل. لقد أدار بأمان تريليونات الدولارات عبر Bitcoin و Ethereum مجتمعتين لأكثر من عقد من الزمان. وخصائص الأمان الخاصة به مفهومة جيداً، ومساحة الهجوم محددة بدقة، ونقطة الفشل الفردية الخاصة به — فقدان المفتاح الخاص — تقع بالكامل تحت سيطرة المستخدم طالما تم التعامل معها بالشكل الصحيح. يمكن لمعظم الأفراد تحقيق حماية كافية باستخدام محافظ الأجهزة، والنسخ الاحتياطية الزائدة غير المتصلة بالإنترنت الموجودة في مواقع مادية مختلفة، والانضباط التشغيلي الصارم حول عدم الكشف عن عبارة الاسترداد.
يحل تجريد الحسابات مشكلة حقيقية، حيث لا يمكن اعتماد نموذج EOA على نطاق جماهيري استهلاكي. فمعظم الأشخاص المعتادين على رسائل البريد الإلكتروني لاستعادة كلمة المرور ومكالمات التحقق من الحساب المصرفي لن يتمكنوا من إدارة عبارات الاسترداد على نحو موثوق — وتكلفة هذا الفشل هي الخسارة الكاملة. توفر الحسابات الذكية آليات استرداد وهياكل تفويض مرنة ستفتح الباب لعالم العملات المشفرة أمام الملايين ممن لم يعتادوا على هذا المجال من قبل. والمقايضة هنا هي التعقيدات، والاعتماد على بنية تحتية ترتبط في الغالب بمعرفة أساليب تطوير البرمجيات، وفئة جديدة تماماً من الثغرات التقنية التي لم يتم تحديد معالمها إلا جزئياً حتى يومنا هذا.
والأهم من ذلك، أنه لا يوجد نموذج أفضل أو أسوأ بطبيعته لجميع الأغراض، ولا ينبغي أن يكون لدى أي منصة دافع لإرشادك بشكل كامل إلى كافة قيودها. فهذه المشاريع التي بُنيت على الحسابات الذكية لن تعلن مقدماً عن حقيقة أن مساحات الهجوم الجديدة لا تزال تخضع لتدقيق ممارسي الأمان، لكل من جهات الدفع paymasters والمجمعين bundlers على حد سواء.
إذا كنت من مستخدمي TRON وتبحث عن سرعة منظومة متكاملة البناء ولكنك لا تستطيع تحمل حرق TRX في كل معاملة، فإن Netts هنا لحل هذه المشكلة. نحن نقدم تأجير Energy الذي يشكل حلاً مبتكراً ومعقولاً للعمليات اليومية — حيث يتم تجميع أدنى مزودي TRON Energy عبر واجهة واحدة، وبسعر TRON Energy منخفض للغاية بحيث يُحدث فارقاً حقيقياً في كل معاملة.