لماذا تعد الجسور بين سلاسل البلوكتشين عرضة للاختراق إلى هذا الحد
خسرت الجسور بين سلاسل البلوكتشين أكثر من 2 مليار دولار في عام واحد جراء عمليات الاختراق - إليك سبب استمرار فشل هذه الجسور وما الذي يفيد فعلياً في حل المشكلة.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
ديسمبر 2021 — مكتبة Log4j هي مكتبة تسجيل واسعة الانتشار تُستخدم في نسبة هائلة من أكواد جافا حول العالم. لم تكن هذه الثغرة في نظام تشغيل، ولا في تطبيق رئيسي؛ بل كانت أداة مساعدة لم يسمع بها معظم المستخدمين قط، وكانت تعيش في أعماق أنظمة تم تدقيقها وصيانتها وحمايتها على مدار سنوات عديدة. وفي غضون ساعات قليلة من الكشف عنها علناً، كانت ماسحات الثغرات تمسح كل خادم يمكن الوصول إليه على الإنترنت بحثاً عنها! واستغرق الأمر شهوراً حتى انتشر التحديث البرمجي بالكامل.
هذه ليست قصة عن البلوكتشين، لكنها أفضل عدسة لفهم كيف يستمر اختراق الجسور بين سلاسل البلوكتشين (Cross-chain bridges). لقد تم تصميم سلاسل البلوكتشين الفردية — مثل Bitcoin وEthereum وSolana — بعناية فائقة فيما يخص آليات الإجماع، ومسلماتها التشفيرية، وهياكل تحفيز المدققين لديها. وخضعت بروتوكولاتها الأساسية لسنوات من البحث واختبارات مواجهة الهجمات. وقد بُنيت روابطها بشكل منفصل، ضمن قيود مشددة مختلفة وعلى أيدي فرق مختلفة، ونادراً ما خضعت لتدقيق مكثف. وتلك الأموال مرتبطة بهذه الروابط.
ما هو الجسر ولماذا تدعو الحاجة إلى وجوده
لا تتواصل شبكات البلوكتشين مع بعضها البعض بصورة أصلية (natively). فلا يملك Bitcoin أي وسيلة لمعرفة ما يحدث على Ethereum. ولا يختلف الأمر مع العقود الذكية على Ethereum، فهي لا ترى حالة Solana. ومرة أخرى، كل شبكة معزولة عن قصد بحكم تصميمها — فهي نظام مغلق مؤمَّن بطبيعة عزلته بالذات. ولن يوافق مدققو تلك السلسلة إلا على ما يتماشى مع القواعد، دون أي بيانات مقدمة خارجياً لا يمكنهم التحقق منها.
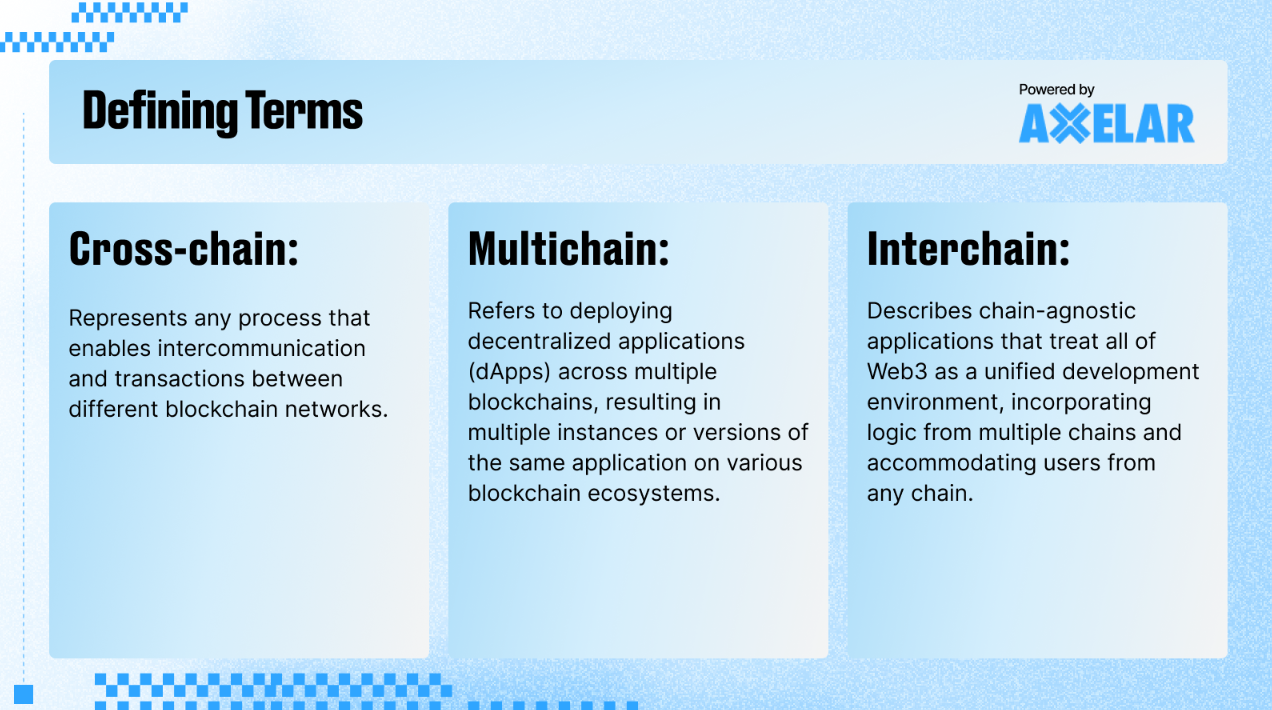
من الناحية العملية، يتحول هذا إلى مشكلة عندما ينمو النظام البيئي. فإذا كنت ترغب في استخدام التمويل اللامركزي (DeFi) القائم على Ethereum ولكنك تمتلك Bitcoin فقط، فلا يوجد حالياً مسار مباشر. وهذا يعني أيضاً بيع Bitcoin الخاص بهم، وشراء Ethereum على منصة تداول مركزية ثم المتابعة من هناك — لكن هذا يعيد تقديم نفس نوع الوسيط الحاضن (custodial intermediary) الذي من المفترض أن يتخلص منه التمويل اللامركزي. وظهرت الجسور لسد الفجوة بين السلاسل مع تزايد الحاجة الملحة إلى مسار لامركزي.
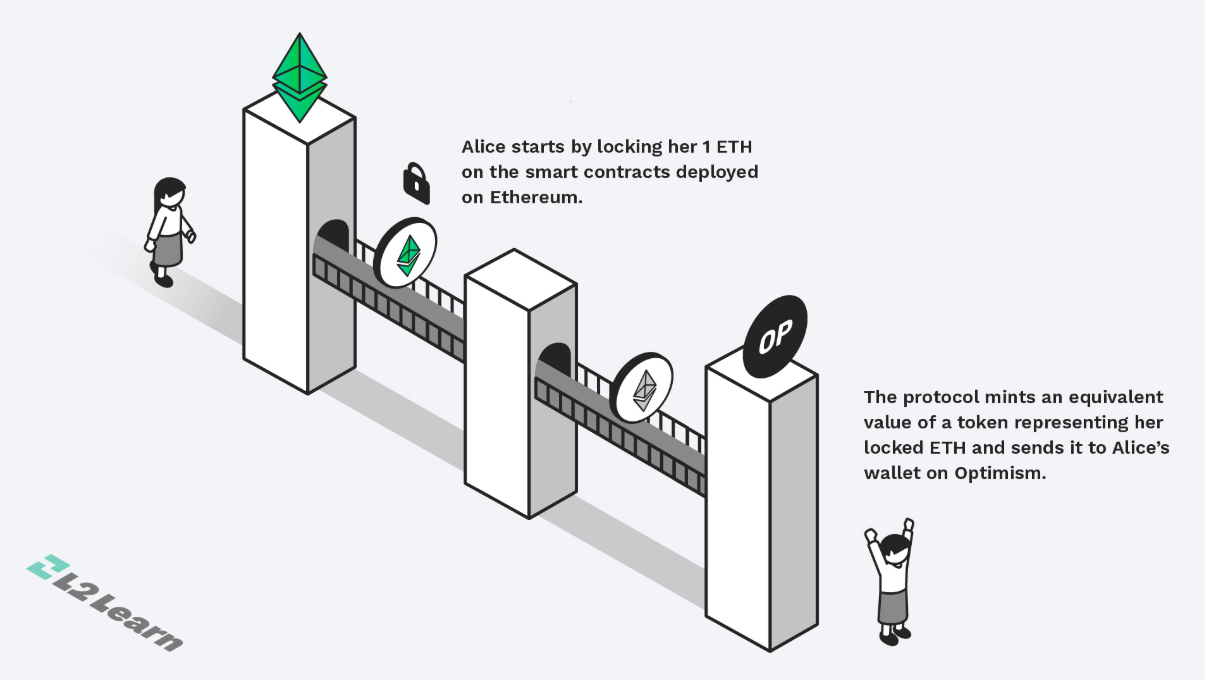
تُعد آلية «القفل والسك» (Lock-and-mint) البنية الهندسية الأكثر استخداماً في الجسور. حيث يقوم المستخدم بإيداع الرموز على السلسلة A وقفلها في عقد ذكي. وتتم مراقبة هذا الإيداع وتوثيقه بواسطة نصاب قانوني من المدققين أو لجنة توقيع متعدد (multisig). ويؤدي هذا إلى إنشاء قدر مساوٍ من الرموز المغلفة (wrapped tokens) على السلسلة B — وهي رموز تركيبية مدعومة بوعد بأن الضمان موجود لتغطية قيمتها بالتوازي على الجانب الآخر. وعند الخروج — يقوم المستخدم بحرق الرموز المغلفة على السلسلة B، ويسجل المدققون هذا الحدث، ويتم إلغاء قفل الأصول المقفولة على السلسلة A.
يكمن الخلل في هذا النموذج في نفس النقطة التي تمنحه أناقته؛ حيث تُحفظ هذه الأصول المقفولة في عقد واحد فقط. وهي لا تتحرك، بل تتراكم. فالجسر عبارة عن خزانة أصول (vault).
تم إضفاء الطابع الرسمي على السلاسل الجانبية (Sidechains) وتطبيقها في العقود العابرة للسلاسل في البداية في ورقة بحثية عام 2014. كما طُرحت المقايضات الذرية (Atomic swaps) — وهي بروتوكولات تشفير لتبادل الأصول بين النظراء (P2P) دون الحاجة للثقة بين السلاسل — لأول مرة في عام 2018. وكانت هاتان الطريقتان المبكرتان تعانيان منذ ذلك الحين من مشكلات صارخة في قابلية التوسع. ونظراً لآليات الإجماع المستخدمة، فإن المقايضات الذرية ثنائية وتتطلب مطابقة المشترين والبائعين قبل حدوث أي تبادل؛ ولا يمكنها أن تعمل كبنية تحتية عامة للسيولة. وقد حل جسر «القفل والسك» مشكلة قابلية التوسع عن طريق إضافة مجمع من الضمانات المقفولة التي يمكن لأي شخص السحب منها — وبالتالي، ولّد في الأساس مصيدة مغرية للقراصنة (honeypot).
ظهرت الجسور العملية لأول مرة بين عامي 2020 و2022 عندما ولّدت طفرة DeFi طلباً حقيقياً على نقل رأس المال عبر السلاسل. وتجسد هذا الجيل في Ronin Bridge، الذي صُمم للنظام البيئي للعبة Axie Infinity. وكذلك Wormhole، الذي ربط Solana بـ Ethereum؛ وجسر Harmony Horizon Bridge، الذي ربط بلوكتشين Harmony بـ Ethereum. واستخدم كل من هؤلاء لجاناً صغيرة من المدققين لتوقيع تأكيدات التحويلات عبر السلاسل — وهي مجموعات تتألف عادة من خمسة إلى اثني عشر موقعاً (تُعرف باسم اللجنة) يُستخدم توقيعهم الجماعي للموافقة على أي سحب. وكان تشغيلها اقتصادياً وسريع الاستجابة. لكنها كانت تمثل أيضاً نقطة فشل مفردة (single point of failure) يمكن للمهاجمين حساب استهدافها رياضياً —
أربعة اختراقات، وأربعة إخفاقات مختلفة ببنية معمارية مشتركة
في عام 2022، حدثت موجة من استغلال ثغرات الجسور تسببت في تجاوز إجمالي الخسائر حاجز الـ 2 مليار دولار. ومع ذلك، تبرز أربعة منها — ليس لتشابهها التقني — فهي لم تكن كذلك — ولكن لأن كلاً منها يوضح طريقة مختلفة لفشل البنية التحتية ذاتها.
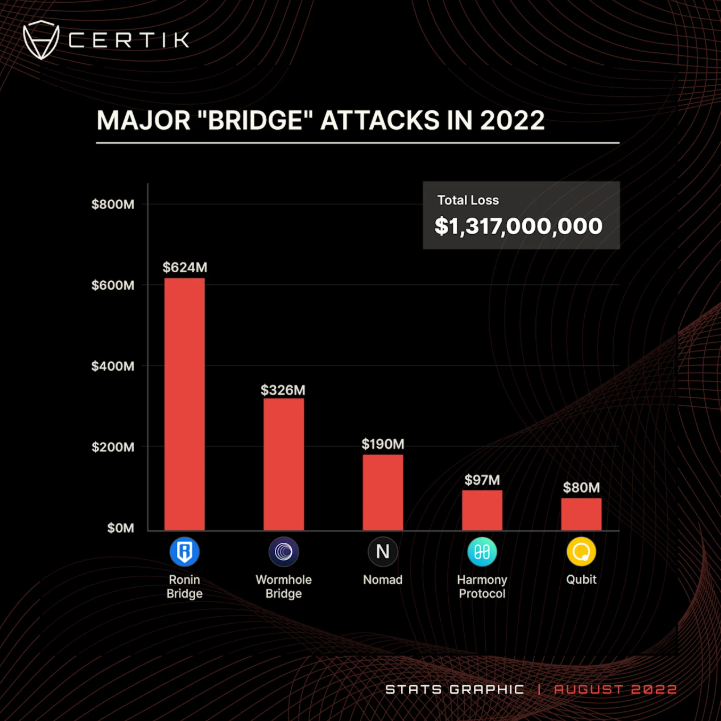
أكبر اختراق منفرد في تاريخ DeFi. في لحظة ستتحول لتصبح أضخم عملية اختراق منفردة للتمويل اللامركزي على الإطلاق، تم اختراق Ronin Bridge بقيمة 624 مليون دولار في 23 مارس 2022. ولتفويض السحب، اعتمدت مجموعة مدققي Ronin على خمسة توقيعات من أصل تسعة. وفي شهر مارس وحده، تم اختراق أربعة مفاتيح مملوكة لشركة Sky Mavis — المطورة للعبة Axie Infinity — بعد أن نفذ المهاجمون هجوماً للتصيد الاحتيالي الموجه متخفياً في شكل عرض عمل وهمي. ومع ذلك، في الأشهر السابقة لهذا الحادث، كانت Sky Mavis قد منحتهم بشكل غير رسمي سلطة توقيع مؤقتة على مفتاح خامس حتى يتمكنوا من التعامل مع حجم المعاملات، ولم يتم إلغاء هذا التفويض أبداً. وهكذا حصل المهاجمون على التواقيع الخمسة المطلوبة. وفي معاملتين فقط، سحبوا 173,600 ETH و25.5 مليون دولار USDC خارج الشبكة. واستغرق اكتشاف الاختراق ستة أيام كاملة.
وفي فبراير 2022، خسر Wormhole ما قيمته 326 مليون دولار من خلال فشل مختلف تماماً، مشيراً إلى نهاية سقوط استمر سبعة أسابيع. مكّن الخلل الأمني، المتعلق بدالة مهملة (deprecated function) في العقد الذكي لـ Solana — وهو كود كان ينبغي إزالته كجزء من ترقية دورية لكن لم يتم ذلك — المهاجم من تجاوز التحقق من صحة التوقيع. وأصدر المهاجم شهادة إيداع مزيفة، وسك 120,000 من الرموز المغلفة لـ Ether دون أي أصول تدعمها، وسحب الـ Ether الفعلي من جانب Ethereum. وقد ذُكر أن الخلل نشأ عن كود علاجي لم يتم تنظيفه بالكامل ولم يلاحظه أحد أثناء المراجعة.
وانهار Nomad من خلال آلية حدثت في أغسطس 2022 كانت أكثر إحراجاً. فمن خلال ترقية روتينية، تمت إعادة تعيين معيار تحقق بالغ الأهمية إلى الصفر، مما جعل العقد يعامل أي إثبات تحويل على أنه صالح. وبمجرد اكتشاف ذلك والكشف عنه علناً، انقض أكثر من 300 عنوان مختلف — لم يكونوا مهاجمين محترفين، بل كان العديد منهم مجرد انتهازيين عاديين — على الجسر في عملية استنزاف فوضوية قائمة على مبدأ من يأتي أولاً يُخدم أولاً. وذهب 190 مليون دولار أدراج الرياح.
كل ما كان على المهاجمين فعله هو الحصول على اثنين من مفاتيح التوقيع الحيوية لتشغيل جسر Harmony Horizon Bridge — وهو بالضبط الحد الأدنى المطلوب للاختراق. ومع ذلك، لم يكن هناك أي تأكيد علني حول كيفية الحصول على تلك المفاتيح. وكانت الخلاصة المستفادة هي أن حد التوقيع البالغ 2 من أصل 5 لجسر يحمل أصولاً من تسعة أرقام — حتى وإن كان مكتوباً بشكل جيد — لن يفي بالغرض إطلاقاً.
واستمر هذا النمط حتى عام 2023. فبروتوكول Multichain، وهو أبرز بروتوكول توجيه عبر السلاسل تعرض لخسارة قدرها 126 مليون دولار في يوليو 2023، لم يفقد أمواله بسبب أسطر كود استغلالية، بل لأن رئيسه التنفيذي احتُجز في الصين واستُخدمت مفاتيحه الخاصة التي يحتفظ بها شخصياً لاستنزاف أموال الجسر. كما تعرضت Orbit Chain للهجوم عندما تم الاستيلاء على 7 من أصل 10 مفاتيح توقيع متعدد خاصة بها، مما تسبب في خسارة قدرها 81 مليون دولار. وكان السبب الأكبر وراء كون الاختراق كارثياً وليس مجرد حادث سيئ في كل حالة، هو ببساطة أن عقداً واحداً يحتوي على جميع الأصول المقفولة كان يتحكم فيه عدد قليل جداً من المفاتيح.
كانت سلاسل البلوكتشين مدروسة بعناية.. أما روابطها فلم تكن كذلك
أمضت Ethereum سنوات في التحضير لانتقالها إلى إثبات الحصة (proof of stake). وقام علماء رياضيات محترفون بتحليل المبادئ التشفيرية الأولية الكامنة وراء توقيع معاملات Bitcoin لأكثر من عقد من الزمان. ونال إعداد سلاسل البلوكتشين الرئيسية للنشر على نطاق واسع قدراً كبيراً من الاهتمام الأكاديمي والهندسي فيما يتعلق بهياكل الحوافز الخاصة بها.
أما الجسور فلم تحظَ بمثل هذه الفترة من التطوير؛ فقد نشأت من تحديات عملية وجُمعت على عجل، وكان الهدف منها حقاً هو اقتناص الطلب الملح خلال فترة كان فيها DeFi ينمو أسرع مما يمكن لأي شخص تحليله — ورُقعت فوق سلاسل بلوكتشين لم تُبنَ لتتوافق تشغيلياً مع بعضها، ودون الموارد المؤسسية أو مجتمع البحث الأمني المعاكس الذي فكك البروتوكولات الأساسية وفحصها. هكذا تنشأ الأخطاء والثغرات في أي نظام معقد: يُضاف شيء ما فوق البنية التحتية الحالية دون استيفاء الجودة المطلوبة ضمن ذلك التصميم، مما يعني أنه كان ينبغي أن يكون من أولويات التصميم الأساسية. وكانت الجسور تنطلق دائماً منذ البداية بقيمة إجمالية مقفولة ضخمة — لأن هذه هي طريقة عملها — مما جعل الاختصارات الهندسية ذات عواقب وخيمة على الفور.
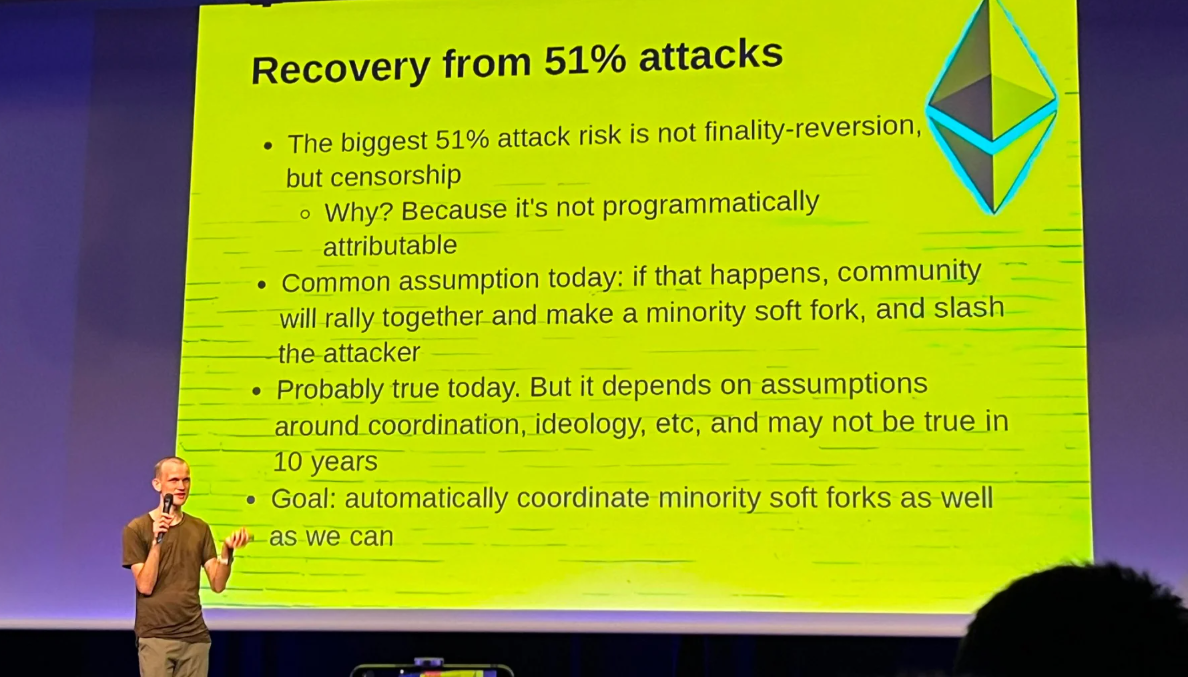
في يناير 2022، قبل أسابيع من أول اختراق كبير للجسور في ذلك العام، أشار فيتاليك بوتيرين صراحة إلى هذا الخطر الهيكلي. وحذر من أن الجسور تثير مخاطر نظامية، حيث يمكن لهجوم بنسبة 51% من حيث المبدأ أن يستهدف جميع خصائص الأصول المقفولة عبر العديد من السلاسل. ورغم أن قلقه الدقيق لم يكن حول هجمات مفاتيح المدققين التي حدثت بالفعل، بل الفكرة الأكثر تجريداً المتمثلة في أن الأنظمة العابرة للسلاسل ترث وتضخم مخاطر السلاسل المكونة لها، إلا أن هذا المبدأ أثبت صحته عملياً.
لقد عالج كل جيل متعاقب من الجسور الرئيسية مشكلات أخرى ولكنه احتفظ بنفس نقطة الضعف الجوهرية، وتساعد هذه العوامل في تفسير السبب:
لجان التوقيع المتعدد الصغيرة: رخيصة وسريعة وسهل استهدافها جداً بسرقة المفاتيح والتصيد الاحتيالي — الجيل الأول (2020–2022)
الجيل الثاني ← (2023–2024) محافظ بمجموعات مدققين واسعة، تستخدم شبكات تحقق ذات حوافز اقتصادية لتخفيف مخاطر اختراق المفاتيح وتقليل الثقة في نزاهة المشغلين خارج السلسلة (off-chain).
هذه هي البنية الهندسية الأولى التي تلغي تماماً الثقة في المشغلين البشريين — من خلال براهين المعرفة الصفرية (zero-knowledge proofs) التي تتيح لك التحقق رياضياً من حالة السلسلة المقابلة (في الجيل الثالث – 2025 حتى الوقت الحاضر) ولكنها تجلب تعقيدات جديدة: تكلفة توليد البراهين، وزمن الانتقال (latency)، وصحة الدوائر البرمجية (circuits).
حتى أكثر أجيال الجسور أماناً لم تحل هذه المشكلة تماماً. وهذا يعني أن براهين المعرفة الصفرية جيدة بقدر جودة الدوائر التي تم إنشاؤها منها. ومع ذلك، فإن أخطاء الدوائر البرمجية ليست مستحيلة الحدوث. كما أن الحوافز الاقتصادية التي تجتذب قيمة إجمالية مقفولة (TVL) كبيرة إلى الجسور تجتذب أيضاً قراصنة يتمتعون بتمويل متناسب مع حجم الهدف.
ربما يكون التغيير المعماري الأكثر أهمية هو استبدال الوسطاء الموثوقين بالتحقق الرياضي. وخلافاً لغيره، فإن جسر ZK لا يثير تساؤل "هل يمكننا الوثوق بالمدققين؟" — بل ينتج إثباتاً تشفيرياً بأن حدثاً ما قد وقع على السلسلة المصدر لمعاملة معينة، ويقدم هذا الدليل إلى السلسلة الوجهة للتحقق منه على السلسلة (on-chain). وعند هذه النقطة، فإن اختراق مجموعة من البشر سيكون أشبه بكسر التشفير الأساسي نفسه وليس مجرد خرق لضمان أمان واقعي.
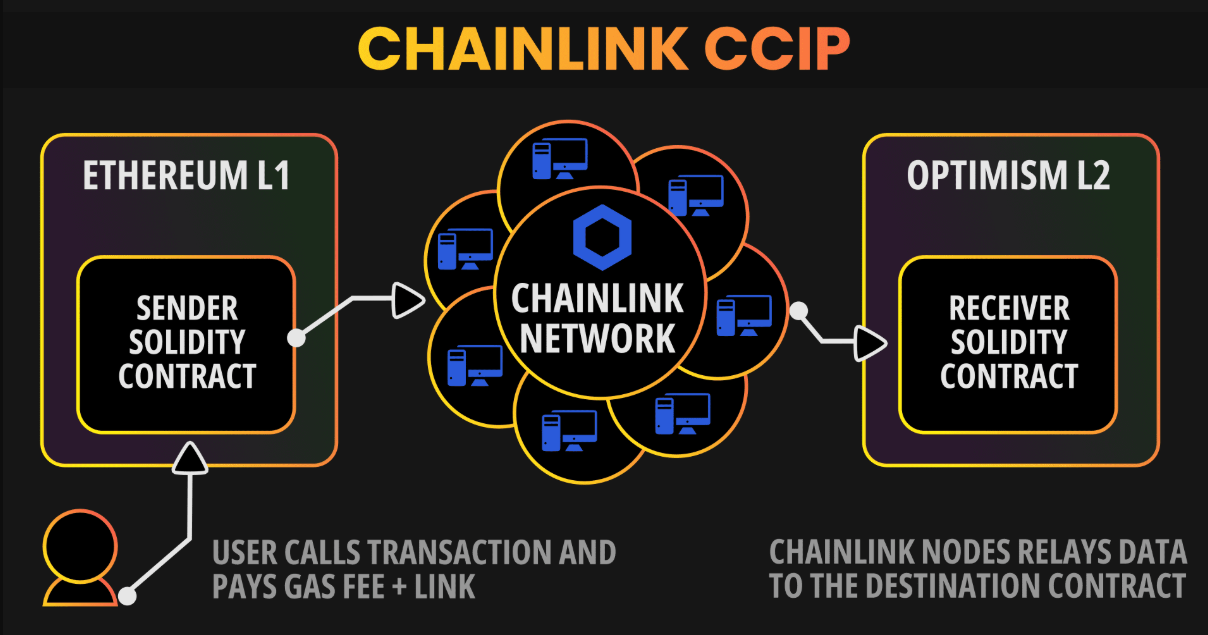
تستخدم Chainlink العشرات من الشبكات المستقلة لتغذية بروتوكول التشغيل البيني عبر السلاسل الخاص بها (CCIP)، مع شبكة إضافية لإدارة المخاطر تكتشف السلوكيات الشاذة. ولا يمكن تنفيذ أي رسالة عبر السلاسل دون موافقة كلتا السلسلتين؛ ولا يمكن لأي منهما الموافقة على التحويل بشكل أحادي. هذا دفاع متعمق يُطبق على بنية الجسر نفسها.
أما الاتجاه الثالث فيتعلق بالجسور القائمة على النوايا (intent-based bridges). فبدلاً من القفل العميق للضمانات الذي يمكن لأي شخص استنزافه نظرياً، تقوم هذه الجسور بمطابقة المستخدمين مع مزودي سيولة محترفين — يُطلق عليهم اسم "الحلالين" (solvers) — والذين ينفذون التحويل عبر السلاسل باستخدام مخزونهم الخاص من الأصول. ويدفع المستخدم للمزود، بينما لا يحتوي الجسر نفسه على ضمانات مجمعة تشكل مصيدة للمخترقين. وينتقل سطح الهجوم من "سرقة الخزانة" إلى "الاحتيال على حلال واحد"، وهي جائزة أصغر بكثير.
وهناك نهج أكثر قوة يتمثل في وجود إطار عمل موسع بين السلسلتين — وهو إطار يتجاوز مجرد كونه جسراً ليصبح أقرب بكثير إلى طبقة أمان مشتركة — مما يضيف متانة تقنية ويتطلب تدخل فرق السلاسل نفسها، وليس مجرد مطورين من أطراف خارجية. وأقرب ما يجسد هذا المفهوم في الممارسة العملية اليوم هو نموذج الباراشين (parachain) في Polkadot، حيث ترتبط سلاسل البلوكتشين بسلسلة ترحيل (relay chain) مشتركة وتستمد الأمان منها. والمشكلة في ذلك تكمن في أنه يعمل فقط داخل النظام البيئي لـ Polkadot. ولإنشاء جسر بين Ethereum وBitcoin بالطريقة نفسها، سيتطلب الأمر إجراء تعديلات على بروتوكول Bitcoin رفض مجتمعه مراراً وتكراراً تطبيقها.
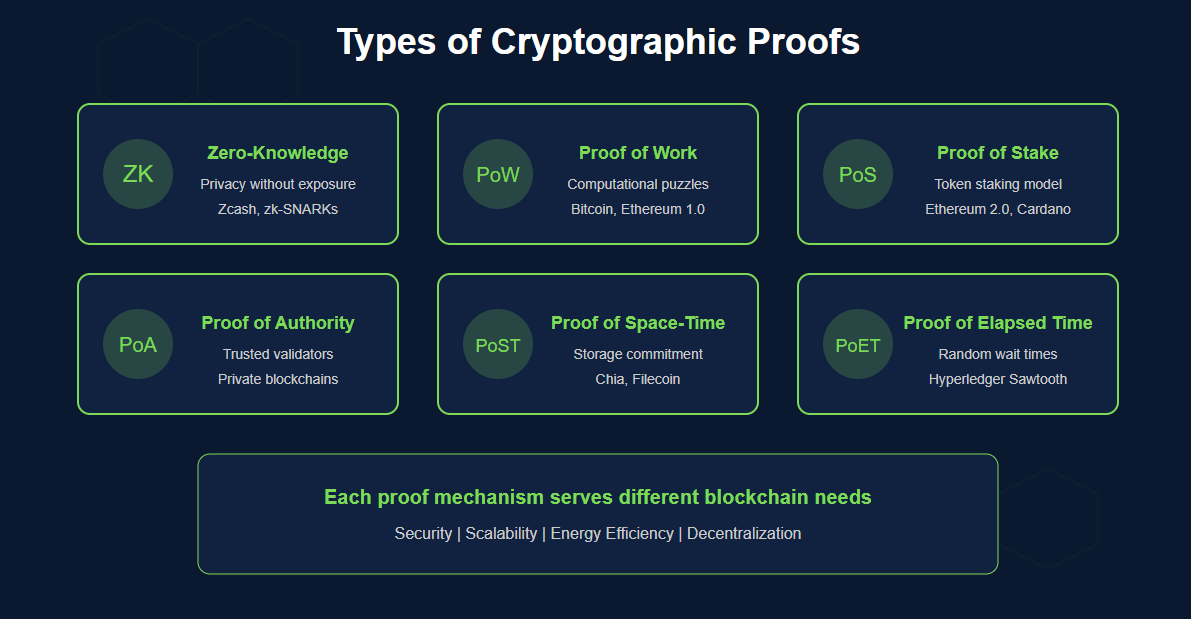
كل هذه الحلول أصعب في البناء مما هي عليه في الوصف. فبناء براهين zk لحالة عابرة للسلاسل معقدة يُعد أمراً مكلفاً ويتطلب خبرة تشفيرية عالية. ولكي يتم إنتاج البراهين، تحتاج الدوائر إلى تدقيق رسمي (formal verification) — وتعيش أخطاء دوائر ZK طبيعة مختلفة عن أخطاء العقود الذكية القياسية: فرغم أنها أندر، إلا أن عواقبها المحتملة أكثر تدميراً بكثير. لماذا؟ لأن وجود خطأ في سلسلة الإثبات يقوض الضمان الرياضي بأكمله، وهو الهدف الأساسي من اتباع هذا النهج في المقام الأول. وهذا يعني أن نظامهم يحتاج إلى منافسة كافية بين الحلالين لتوفير أسعار عادلة وتجنب التلاعب به من قِبل المستخدمين. وعلاوة على ذلك، إذا كان الحل يتطلب تغييرات على مستوى البروتوكول في سلاسل البلوكتشين الحالية، فإنه يواجه أبطأ مسار ممكن للتنفيذ — إجماع المجتمعات، وتحديد مواصفات التغييرات، وتطوير واختبار ونشر التغييرات على شبكات تؤمّن مئات المليارات.
ماذا يحدث لك عندما يتعرض الجسر للاختراق
يمكن تصنيف العواقب العملية التي تلحق بالمستخدمين جراء اختراق الجسور على النحو التالي، ولا يوجد أي منها كأمر نظري مجرد.
الأكثر وضوحاً هو الخسارة الكاملة. فإذا كان لدى المستخدم أصول على وشك عبور الجسر أثناء حدوث الاختراق، فستعلق معاملتك إلى الأبد أو قد لا تراها مرة أخرى أبداً. وإذا تم إيقاف العقد أو الجهة المصنعة للجسر (إيقاف مؤقت/تدمير)، فستصبح الأصول المقفولة على تلك السلسلة المصدر غير قابلة للوصول. ويبقى الأصل المغلف على السلسلة، لكنه ببساطة لم يعد يمثل أي شيء. ولا تصبح للرموز المغلفة على السلسلة الوجهة أي قيمة إذا تم الاستيلاء على الضمانات الأساسية التي كانت تدعمها (سُرقت على سبيل المثال).
وتساهم الجسور المتوقفة في حدوث تأخيرات تتراكم لتتحول إلى خسائر أكبر. ومع ذلك، لم تكن تلك الحادثة فريدة من نوعها في عام 2023؛ فعندما تم اختراق Multichain في وقت سابق من ذلك العام، ظل الجسر غير متصل بالإنترنت لعدة أيام قبل أن يؤكد مشغلوه حجم الاختراق. ولم يكن هناك جدول زمني ولا حلول بديلة للمستخدمين الذين كانت لديهم معاملات حقيقية معلقة. وبصرف النظر عن مخاطر تلف البيانات، فإن فقدان القدرة على نقل أموالك بين السلاسل لعدة أيام في الأسواق المتقلبة يمثل تكلفة فرصة بديلة كبيرة حتى لو كان رأس المال قابلاً للاسترداد.
ويشهد سعر الأصل المخترق تقلباً شبه فوري بعد استغلال الجسر؛ حيث يقوم المهاجمون عادة ببيع الأصول المسروقة في منصات التداول اللامركزية سعياً لغسيل الأموال. وتُعد الساعة الأولى التي تلي اختراقاً كبيراً للجسر من أكثر الفترات اضطراباً التي ستمر بها الرموز المتأثرة به دائماً. وهذا يعني أنه حتى المستخدمين الذين لم يستخدموا الجسر على الإطلاق يمكن أن يتعرضوا لخسائر في محافظهم الاستثمارية مع انخفاض قيمة ممتلكاتهم الأخرى في أماكن أخرى فور ورود أنباء عن الاختراق.
أما المأزق الأقل شيوعاً ولكنه مصدر قلق واضح فهو كشف الخصوصية. تتطلب المعاملات عبر السلاسل بيانات على السلسلة عبر شبكات متعددة في نفس الوقت، ومع التحليل الكافي لسجلات عقود الجسر، يمكن لأي باحث استنتاج رابط بين عناوين المستخدم على السلاسل المختلفة. ويضيع الفصل بين السلاسل كإجراء غير رسمي للخصوصية بمجرد استخدام المستخدمين لأي جسر قابل للتشغيل البيني.
آخر شيء يمكنني قوله بوضوح: للمنصات والبروتوكولات تاريخ طويل في التقليل من شأن الحوادث الأمنية وإخفاء تفاصيل بنيتها المعمارية حتى تُجبر على الكشف عنها. فقد تكتمت فرق الجسور على ثغرات معروفة، ووصفت الخسائر الفادحة بأنها "توقفات مؤقتة للتحقيق"، واستأنفت العمل من حيث توقفت دون إصلاح الظروف الأساسية التي جعلتها عرضة للهجوم فعلياً. واختارت تجاهل التلميحات العامة بأن حد التوقيع المنخفض لديها كان مستمراً لمدة 83 يوماً قبل أن يبدأ الهجوم المتوقع. وعلى الرغم من إفراغ الجسر من كامل قيمته الإجمالية المقفولة (TVL)، إلا أن اختراق Ronin ظل دون أن يلاحظه أحد لمدة ستة أيام كاملة.
ويُعد الضغط العام في أفضل الأحوال هو الرادع الوحيد لهذا السلوك. فالمستخدمون والباحثون والصحفيون الذين يطرحون أسئلة غير مريحة حول أحجام مجموعات المدققين، وإجراءات إدارة المفاتيح، وحدود التوقيع، وعمليات الترقية هم من يدفعون فرق الجسور للتعامل مع هذه القضايا كشواغل جوهرية وليست مجرد هوامش عابرة. ولن يعالج كل مشروع يحظى بهذا الاهتمام مشكلاته على الفور، ومع ذلك، فإن أولئك الذين يعرفون أنهم تحت المراقبة سيعالجونها بسرعة أكبر بكثير من أولئك الذين يعتقدون ألا أحد يراقبهم. لا تدوم مثل هذه الحوافز إلى الأبد، ولكن في البنية التحتية للأموال الحقيقية، فإن أي شيء يؤدي إلى تحسين الأمان يستحق الأخذ به.
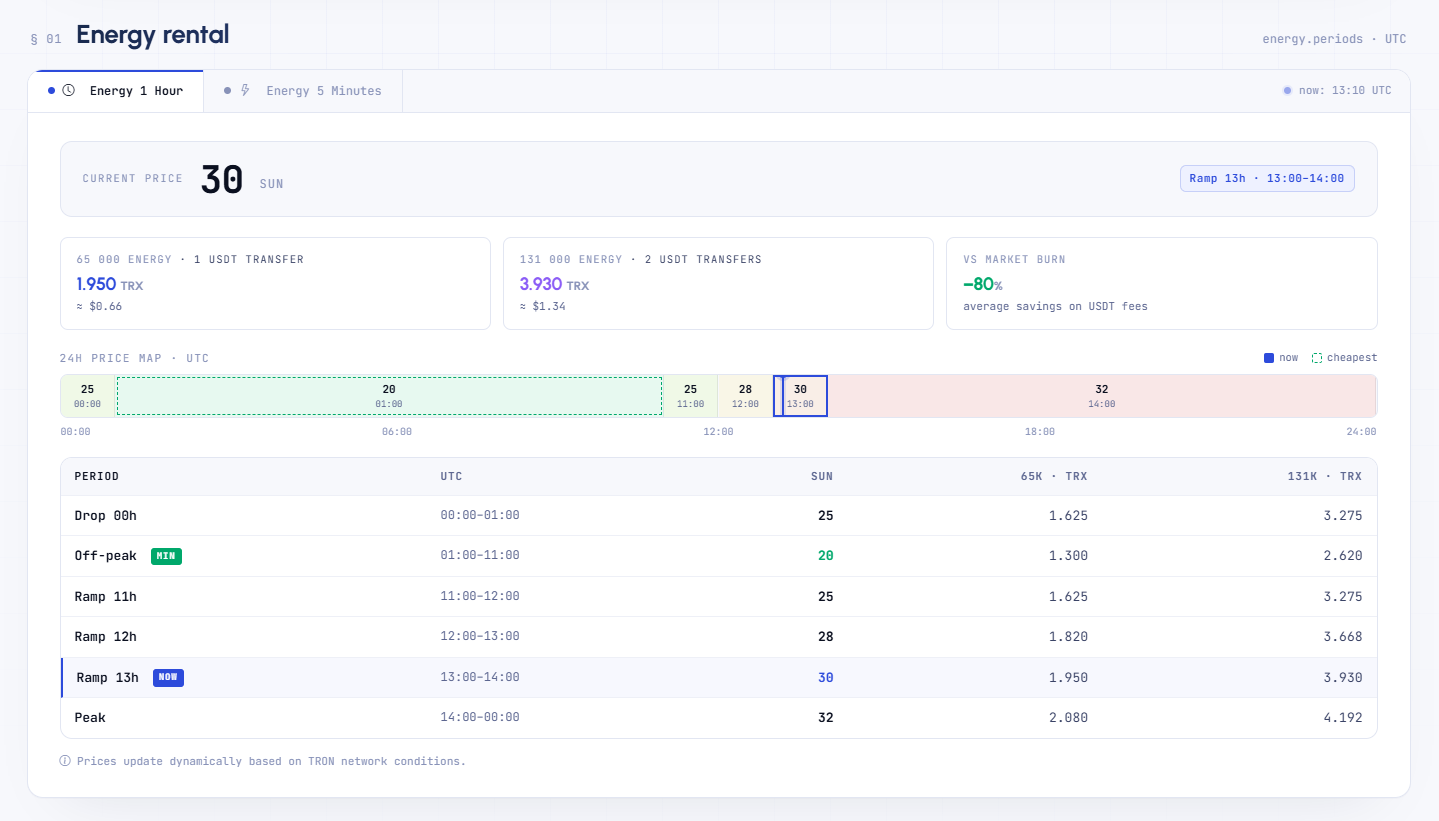
بالنسبة للمشغلين في شبكة TRON الذين يرغبون في تسعير شفاف بعيداً عن التخمين — تقدم Netts ذلك لتأجير Energy، مع تحديث سعر Energy الصادر حسب الفترة الزمنية ديناميكياً وفقاً للحالة الحالية لشبكة TRON Network. إن التباين بين السعر المنخفض لـ TRON Energy خلال الليل (يتم احتساب 23 sun كحد أدنى من الساعة 01:00 حتى 11:00 بتوقيت UTC)، والحد الأقصى للأسعار (يتم فرض 37 sun من الساعة 14:00 حتى منتصف الليل) يعني أن المستخدم المطلع يمكنه تقليل تكاليف تحويلات USDT بشكل ملحوظ بمجرد اختيار وتوقيت المعاملة، أو الاستئجار المسبق للطاقة في أكثر الأوقات ملاءمة — وهو تحسين بسيط للتكلفة يعتمد كلياً على معرفة ما يجب التحقق منه. وإذا كنت تبحث عن Energy رخيصة دون اشتراك أو التزام بحجم تداول كبير، فإن Netts تعمل وفق نموذج "بدون اشتراك"، مع احتساب جميع الرسوم ضمن السعر المعروض للمستهلك.