क्रॉस-चेन ब्रिजेस हैकिंग के प्रति इतने संवेदनशील क्यों हैं
क्रॉस-चेन ब्रिजेस ने केवल एक वर्ष में हैक्स के चलते $2 बिलियन से अधिक गंवा दिए हैं — जानिए ब्रिजेस बार-बार विफल क्यों होते हैं और वास्तव में क्या काम आता है।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
दिसंबर 2021 — Network Log4j एक व्यापक रूप से उपयोग की जाने वाली लॉगिंग लाइब्रेरी है जिसका उपयोग दुनिया के अविश्वसनीय रूप से बड़े प्रतिशत वाले Java कोड द्वारा किया जाता है। यह खामी किसी ऑपरेटिंग सिस्टम या किसी बड़े ऐप में नहीं थी। यह एक यूटिलिटी थी, जिसके बारे में अधिकांश उपयोगकर्ताओं ने कभी सुना भी नहीं था, और यह उन प्रणालियों के मूल में मौजूद थी जिनका कई वर्षों तक ऑडिट, रखरखाव और सुरक्षा की गई थी। सार्वजनिक रूप से उजागर होने के कुछ ही घंटों के भीतर, एक्सप्लॉइटेबिलिटी स्कैनर्स इसके लिए इंटरनेट पर प्रत्येक सुलभ सर्वर को स्कैन कर रहे थे! पैच को पूरी तरह से लागू होने में महीनों लग गए।
यह ब्लॉकचेन की कहानी नहीं है। लेकिन यह समझने के लिए सबसे अच्छा दृष्टिकोण है कि क्रॉस-चेन ब्रिजेस लगातार हैक क्यों होते रहते हैं। और अलग-अलग ब्लॉकचेन — Bitcoin, Ethereum, Solana — को उनके कन्सेन्सस मैकेनिज्म, उनके क्रिप्टोग्राफिक सिद्धांतों और उनके वैलिडेटर इंसेंटिव स्ट्रक्चर के लिए असाधारण सावधानी के साथ तैयार किया गया था। उनके अंतर्निहित प्रोटोकॉल वर्षों के अनुसंधान और प्रतिकूल परीक्षणों (adversarial testing) से गुजरे हैं। उनके संबंध अलग-अलग, विभिन्न कड़े प्रतिबंधों में और विभिन्न टीमों के हाथों बने थे, जिनकी शायद ही कभी गहन जांच हुई हो। और वह धन इन्हीं कनेक्शनों से बंधा हुआ है।
ब्रिज क्या है और इसकी आवश्यकता क्यों है
ब्लॉकचेन स्वाभाविक रूप से आपस में संवाद नहीं करते हैं। Bitcoin के पास यह जानने का कोई तरीका नहीं है कि Ethereum पर क्या हो रहा है। Ethereum के स्मार्ट कॉन्ट्रैक्ट्स के साथ भी ऐसा ही है, जो Solana की स्थिति से पूरी तरह अनजान हैं। डिज़ाइन के अनुसार, प्रत्येक नेटवर्क अलग-थलग है — एक बंद प्रणाली जो अपने अलगाव की प्रकृति से ही सुरक्षित है। उस चेन के वैलिडेटर केवल नियमों के अनुरूप ही किसी बात पर सहमत होंगे, बिना किसी बाहरी रूप से प्रदान किए गए डेटा के जिसे वे सत्यापित नहीं कर सकते।
व्यावहारिक रूप से, यह समस्या तब बन जाती है जब इकोसिस्टम का विस्तार होता है। यदि आप Ethereum-आधारित DeFi का उपयोग करना चाहते हैं लेकिन आपके पास केवल Bitcoin है, तो वर्तमान में कोई सीधा मार्ग नहीं है। इसका मतलब यह भी होगा कि अपना Bitcoin बेचें, किसी सेंट्रलाइज्ड एक्सचेंज पर Ethereum खरीदें और वहां से आगे बढ़ें — लेकिन यह ठीक उसी प्रकार के कस्टोडियल बिचौलिए को फिर से ले आता है जिसे डिसेंट्रलाइज्ड फाइनेंस हटाने के लिए बनाया गया है। जैसे-जैसे एक डिसेंट्रलाइज्ड मार्ग की आवश्यकता अपरिहार्य हो गई, चेन के बीच की खाई को पाटने के लिए ब्रिजेस सामने आए।
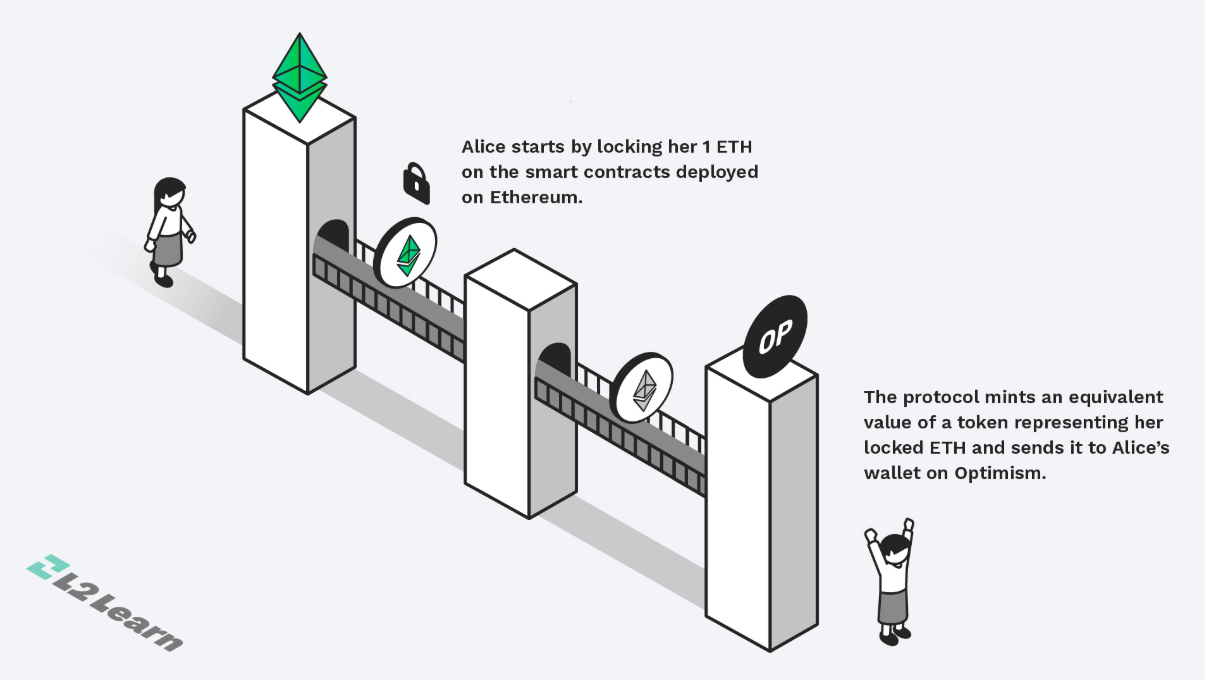
लॉक-एंड-मिंट सबसे व्यापक रूप से उपयोग किया जाने वाला ब्रिज आर्किटेक्चर है। एक यूजर चेन A पर टोकन जमा करता है और उन्हें एक स्मार्ट कॉन्ट्रैक्ट में लॉक कर देता है। इस डिपॉजिट की निगरानी और सत्यापन वैलिडेटर्स के कोरम या एक मल्टीसिग (multisig) समिति द्वारा किया जाता है। यह चेन B पर समान मात्रा में रैप्ड टोकन बनाता है — एक सिंथेटिक एसेट जो इस वादे पर आधारित होती है कि दूसरी तरफ उसके मूल्य का समर्थन करने के लिए कोलेटरल मौजूद है। बाहर निकलना — यूजर चेन B पर रैप्ड टोकन बर्न करता है, वैलिडेटर्स इस घटना को रिकॉर्ड करते हैं और लॉक किए गए एसेट्स चेन A पर अनलॉक हो जाते हैं।
इस मॉडल की सुंदरता ही इसकी समस्या भी है। ये लॉक किए गए एसेट्स एक ही कॉन्ट्रैक्ट में रखे जाते हैं। वे हिलते नहीं हैं। वे जमा होते रहते हैं। ब्रिज एक वॉल्ट (तिजोरी) बन जाता है।
साइडचेन और क्रॉस-चेन कॉन्ट्रैक्ट्स में उनके कार्यान्वयन को शुरू में 2014 के एक पेपर में औपचारिक रूप दिया गया था। एटॉमिक स्वैप्स — चेन के बीच ट्रस्टलेस पीयर-टू-पीयर एसेट एक्सचेंज के लिए क्रिप्टोग्राफिक प्रोटोकॉल — पहली बार 2018 में पेश किए गए थे। इन दोनों शुरुआती तरीकों में भारी स्केलेबिलिटी समस्याएं थीं। उपयोग किए गए कन्सेन्सस मैकेनिज्म के कारण, एटॉमिक स्वैप्स द्विपक्षीय होते हैं और किसी भी एक्सचेंज के होने से पहले खरीदारों और विक्रेताओं के मिलान की आवश्यकता होती है; वे सामान्यीकृत तरलता अवसंरचना (generalized liquidity infrastructure) के रूप में कार्य नहीं कर सकते। लॉक-एंड-मिंट ब्रिज ने लॉक किए गए कोलेटरल का एक पूल जोड़कर स्केलेबिलिटी की समस्या को हल किया जिससे कोई भी निकासी कर सकता था — और परिणामस्वरूप, इसने मूल रूप से एक हनीपॉट बना दिया।
व्यावहारिक ब्रिजेस पहली बार 2020 और 2022 के बीच अस्तित्व में आए जब DeFi बूम ने विभिन्न चेन में पूंजी ले जाने की वास्तविक मांग उत्पन्न की। इस पीढ़ी का प्रतिनिधित्व Ronin Bridge द्वारा किया गया था, जिसे Axie Infinity गेमिंग इकोसिस्टम के लिए डिज़ाइन किया गया था। Wormhole, जिसने Solana और Ethereum को जोड़ा; Harmony Horizon Bridge, जिसने Harmony के ब्लॉकचेन को Ethereum से जोड़ा, के पास भी यह सुविधा थी। इनमें से प्रत्येक ने क्रॉस-चेन ट्रांसफर की पुष्टि पर हस्ताक्षर करने के लिए वैलिडेटर्स की छोटी समितियों का उपयोग किया – ये समूह आमतौर पर पांच से बारह साइनर्स (जिन्हें एक समिति कहा जाता है) से बने होते थे जिनके सामूहिक हस्ताक्षर का उपयोग किसी भी निकासी को मंजूरी देने के लिए किया जाता था। इसे चलाना किफायती था, और यह त्वरित प्रतिक्रिया देने वाला था। यह विफलता का एक ऐसा एकल बिंदु (single point of failure) भी था जिसका हमलावर गणितीय रूप से हिसाब लगा सकते थे —
चार हैक्स, एक सामान्य आर्किटेक्चर के साथ चार अलग-अलग विफलताएं
2022 में, ब्रिज एक्सप्लॉइट्स की बाढ़ आ गई जिसके कारण कुल नुकसान $2 बिलियन से अधिक हो गया। हालांकि, इनमें से चार विशेष रूप से उल्लेखनीय हैं — इसलिए नहीं कि वे तकनीकी रूप से समान थे — वे नहीं थे — बल्कि इसलिए कि प्रत्येक यह दर्शाता है कि एक ही आर्किटेक्चर विभिन्न तरीकों से कैसे विफल होता है।
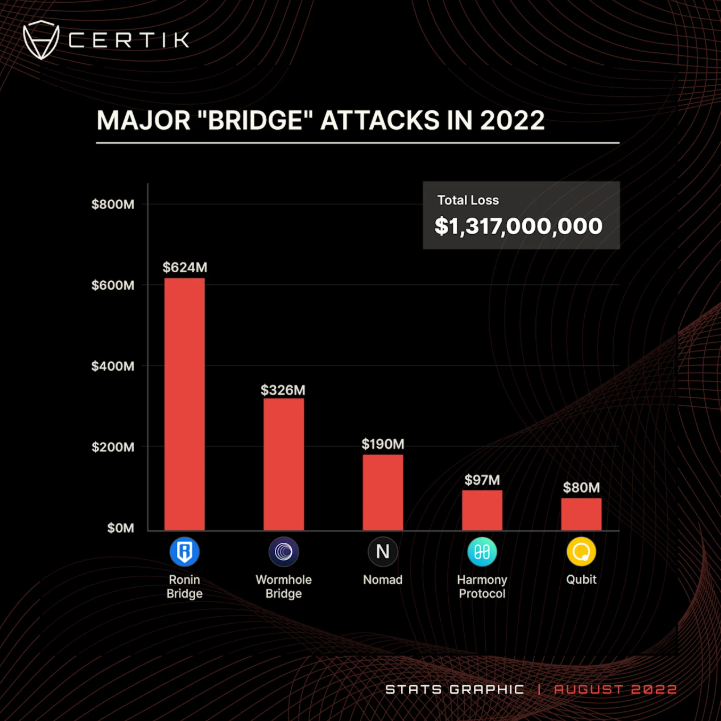
इतिहास का सबसे बड़ा एकल DeFi एक्सप्लॉइट। एक ऐसे पल में जो अब तक का सबसे बड़ा सिंगल-DeFi एक्सप्लॉइट साबित हुआ, 23 मार्च 2022 को Ronin Bridge से $624 मिलियन की हैकिंग हुई। निकासी को अधिकृत करने के लिए, Ronin वैलिडेटर सेट नौ में से पांच (5-of-9) हस्ताक्षरों पर निर्भर था। अकेले मार्च में, Sky Mavis — Axie Infinity के पीछे के डेवलपर्स — के स्वामित्व वाली चार कुंजियों (keys) से समझौता हो गया, जब हमलावरों ने एक फर्जी जॉब ऑफर की आड़ में स्पीयर-फिशिंग हमला किया। हालांकि, इस घटना से कुछ महीने पहले, Sky Mavis ने अनौपचारिक रूप से उन्हें पांचवीं कुंजी पर अस्थायी हस्ताक्षर प्राधिकरण दिया था ताकि वे लेनदेन की मात्रा को संभाल सकें और उस डेलिगेशन को कभी रद्द नहीं किया गया। हमलावरों के पास अपने पक्ष में पांच हस्ताक्षर थे। दो लेनदेन में उन्होंने नेटवर्क से 173,600 ETH और $25.5 मिलियन USDC निकाल लिए। इस उल्लंघन का पता लगाने में छह दिन लग गए।
फरवरी 2022 में, सात सप्ताह की लंबी गिरावट के अंत का संकेत देते हुए, Wormhole को पूरी तरह से अलग विफलता के कारण $326 मिलियन का नुकसान हुआ। यह सुरक्षा बग Solana स्मार्ट कॉन्ट्रैक्ट में एक अप्रचलित फंक्शन (deprecated function) से संबंधित था — कोड जिसे एक नियमित अपग्रेड के हिस्से के रूप में हटा दिया जाना चाहिए था लेकिन हटाया नहीं गया था — जिसने एक हमलावर को हस्ताक्षर सत्यापन को बायपास करने में सक्षम बनाया। हमलावर ने एक नकली डिपॉजिट अटेस्टेशन जारी किया, बिना किसी बैकअप के 120,000 रैप्ड Ether मिंट किए और Ethereum की तरफ से वास्तविक Ether निकाल लिया। बताया गया कि यह खामी उस सुधारात्मक कोड से उपजी थी जिसे पूरी तरह से साफ नहीं किया गया था और किसी ने भी रिव्यू में इस पर ध्यान नहीं दिया।
Nomad अगस्त 2022 में एक ऐसे तंत्र के कारण ध्वस्त हुआ जो और भी अधिक अपमानजनक था। नियमित अपग्रेडिंग के दौरान, एक महत्वपूर्ण सत्यापन पैरामीटर शून्य पर रीसेट हो गया, जिससे कॉन्ट्रैक्ट किसी भी ट्रांसफर प्रूफ को मान्य मानने लगा। एक बार जब इसका पता चला और इसे सार्वजनिक रूप से उजागर किया गया, तो 300 से अधिक विभिन्न पतों ने — जो कोई परिष्कृत हमलावर नहीं थे, जिनमें से कई सामान्य अवसरवादी थे — पहले आओ, पहले पाओ की तर्ज पर ब्रिज पर धावा बोल दिया और उसे पूरी तरह खाली कर दिया। $190 मिलियन गायब हो गए।
Harmony के Horizon Bridge के संचालन के लिए महत्वपूर्ण साइनिंग कीज़ में से हमलावरों को केवल दो कीज़ हासिल करने की आवश्यकता थी — ठीक इसकी कॉम्प्रोमाइज्ड थ्रेशोल्ड सीमा पर। हालांकि, वे कीज़ कैसे हासिल की गईं, इस पर कभी कोई सार्वजनिक पुष्टि नहीं हुई। निष्कर्ष यह था कि नौ अंकों की संपत्ति वाले ब्रिज के लिए 2-of-5 हस्ताक्षर सीमा — भले ही वह कितना भी अच्छा लिखा गया हो — बिल्कुल पर्याप्त नहीं है।
यह सिलसिला 2023 में भी जारी रहा। Multichain, सबसे प्रमुख क्रॉस-चेन रूटिंग प्रोटोकॉल जिसे जुलाई 2023 में $126 मिलियन का नुकसान हुआ, कोड की खामियों के कारण नहीं, बल्कि इसलिए हुआ क्योंकि इसके सीईओ को चीन में हिरासत में ले लिया गया था और ब्रिज के फंड को खत्म करने के लिए उनकी व्यक्तिगत रूप से रखी गई प्राइवेट कीज़ का उपयोग किया गया था। Orbit Chain पर तब हमला हुआ जब इसकी 10 में से 7 मल्टीसिग कीज़ से समझौता किया गया, जिससे $81 मिलियन का नुकसान हुआ। हर मामले में एक्सप्लॉइट के केवल सामान्य रूप से खराब होने के बजाय विनाशकारी होने का सबसे बड़ा कारण यह था कि सभी लॉक किए गए एसेट्स वाले एक ही कॉन्ट्रैक्ट को नियंत्रित करने के लिए केवल कुछ ही कीज़ थीं।
ब्लॉकचेन्स विचारशील थे। उनके कनेक्शन्स नहीं थे
Ethereum ने प्रूफ ऑफ स्टेक में अपने बदलाव की तैयारी में वर्षों बिताए। पेशेवर गणितज्ञ एक दशक से अधिक समय से Bitcoin लेनदेन पर हस्ताक्षर करने के पीछे के क्रिप्टोग्राफिक प्रिमिटिव्स का विश्लेषण कर रहे हैं। प्रमुख ब्लॉकचेन्स को बड़े पैमाने पर परिनियोजन (deployment at scale) के लिए तैयार करने में उनके इंसेंटिव स्ट्रक्चर्स पर बहुत अधिक अकादमिक और इंजीनियरिंग ध्यान दिया गया।
ब्रिजेस के पास ऐसा कोई विकास काल नहीं था। वे जल्दबाजी में तैयार की गई व्यावहारिक चुनौतियों से उपजे थे और वास्तव में ऐसे समय में तत्काल मांग को पूरा करने के लिए थे जब DeFi किसी के भी विश्लेषण करने की क्षमता से अधिक तेजी से बढ़ रहा था — ब्लॉकचेन्स पर पैचवर्क किया गया जो आपस में इंटरऑपरेट करने के लिए नहीं बने थे, लेकिन न तो संस्थागत संसाधनों के साथ और न ही उस प्रतिकूल अनुसंधान समुदाय के साथ जिसने बेस प्रोटोकॉल का गहन परीक्षण किया था। किसी भी जटिल प्रणाली में बग्स और कमजोरियां इसी तरह आती हैं: मौजूदा बुनियादी ढांचे के ऊपर कुछ ऐसा जोड़ा जाता है जो उस डिज़ाइन के भीतर आवश्यक गुणवत्ता को पूरा नहीं करता, जिसका अर्थ है कि इसे प्राथमिक डिज़ाइन चिंता होना चाहिए था। ब्रिजेस हमेशा से भारी वैल्यू लॉक (TVL) के साथ सामने आए — क्योंकि वे इसी तरह काम करते हैं — और इसने इंजीनियरिंग शॉर्टकट्स को तुरंत परिणामी बना दिया।
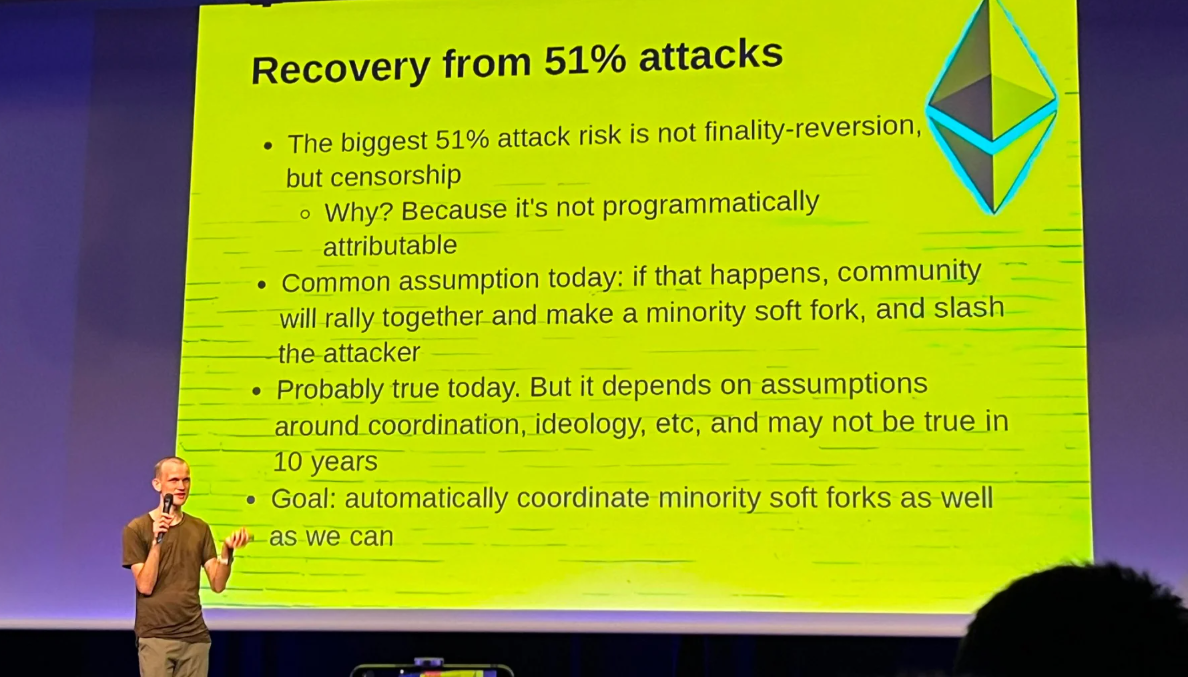
जनवरी 2022 में, उस वर्ष के पहले बड़े ब्रिज एक्सप्लॉइट से कुछ सप्ताह पहले, Vitalik Buterin ने स्पष्ट रूप से इस संरचनात्मक जोखिम का उल्लेख किया था। उन्होंने आगाह किया कि ब्रिजेस सिस्टमिक रिस्क को जन्म देते हैं, क्योंकि 51% हमला सैद्धांतिक रूप से कई चेन में लॉक किए गए एसेट्स की सभी विशेषताओं को लक्षित कर सकता है। यद्यपि उनकी सटीक चिंता वैलिडेटर कीज़ पर होने वाले वे हमले नहीं थे जो वास्तव में हुए, बल्कि यह अधिक अमूर्त विचार था कि क्रॉस-चेन सिस्टम अपने घटक चेन्स के जोखिमों को प्राप्त भी करते हैं और बढ़ाते भी हैं, यह सिद्धांत व्यवहार में सिद्ध हुआ है।
प्रमुख ब्रिजेस की प्रत्येक उत्तरवर्ती पीढ़ी ने अन्य मुद्दों को संबोधित किया है लेकिन समान मूल भेद्यता को बनाए रखा है, और ये कारक यह समझाने में मदद करते हैं कि क्यों:
छोटी मल्टीसिग समितियां सस्ती, तेज और कीज़ की चोरी तथा फ़िशिंग द्वारा आसानी से लक्षित होने योग्य — जनरेशन 1 (2020–2022)
जनरेशन 2 → (2023–2024) व्यापक वैलिडेटर सेट वाले वॉलेट्स, जो कीज़ के कॉम्प्रोमाइज होने के जोखिम को कम करने और ऑफ-चेन ऑपरेटरों की ईमानदारी पर निर्भरता को कम करने के लिए आर्थिक रूप से प्रेरित वेरिफायर नेटवर्क का उपयोग करते हैं।
यह पहला आर्किटेक्चर है जो मानव ऑपरेटरों में सभी विश्वास को हटा देता है — ज़ीरो-नॉलेज प्रूफ़्स के माध्यम से जो आपको गणितीय रूप से क्रॉस-चेन स्थिति को सत्यापित करने की अनुमति देता है (जनरेशन 3 में – 2025–वर्तमान) लेकिन नई जटिलताओं को सामने लाता है: प्रूफ़ जनरेशन लागत, लेटेंसी और सर्किट की शुद्धता।
ब्रिजेस की सबसे सुरक्षित पीढ़ी ने भी इस समस्या को पूरी तरह से हल नहीं किया है। इसका मतलब है कि ज़ीरो-नॉलेज प्रूफ़्स उतने ही अच्छे हैं जितने वे सर्किट जिनसे वे बनाए गए थे। सर्किट बग्स पूरी तरह से अनसुने नहीं हैं। और जो आर्थिक प्रोत्साहन ब्रिजेस की ओर बड़े TVL को आकर्षित करते हैं, वे आनुपातिक रूप से वित्तपोषित हैकरों को भी आकर्षित करते हैं।
संभवतः सबसे महत्वपूर्ण आर्किटेक्चरल बदलाव विश्वसनीय बिचौलियों को गणितीय सत्यापन से बदलना है। एक ZK ब्रिज के विपरीत, जो यह सवाल नहीं उठाता कि "क्या हम वैलिडेटर्स पर भरोसा कर सकते हैं?" — यह एक क्रिप्टोग्राफिक प्रूफ तैयार करता है कि किसी विशेष लेनदेन के लिए सोर्स चेन पर कुछ हुआ था, और यह ऑन-चेन सत्यापन के लिए इस प्रमाण को डेस्टिनेशन चेन पर सबमिट करता है। उस स्थिति में, इंसानों के एक समूह से समझौता करना एक वास्तविक सुरक्षा गारंटी के बजाय अंतर्निहित क्रिप्टोग्राफी को तोड़ने जैसा अधिक होगा।
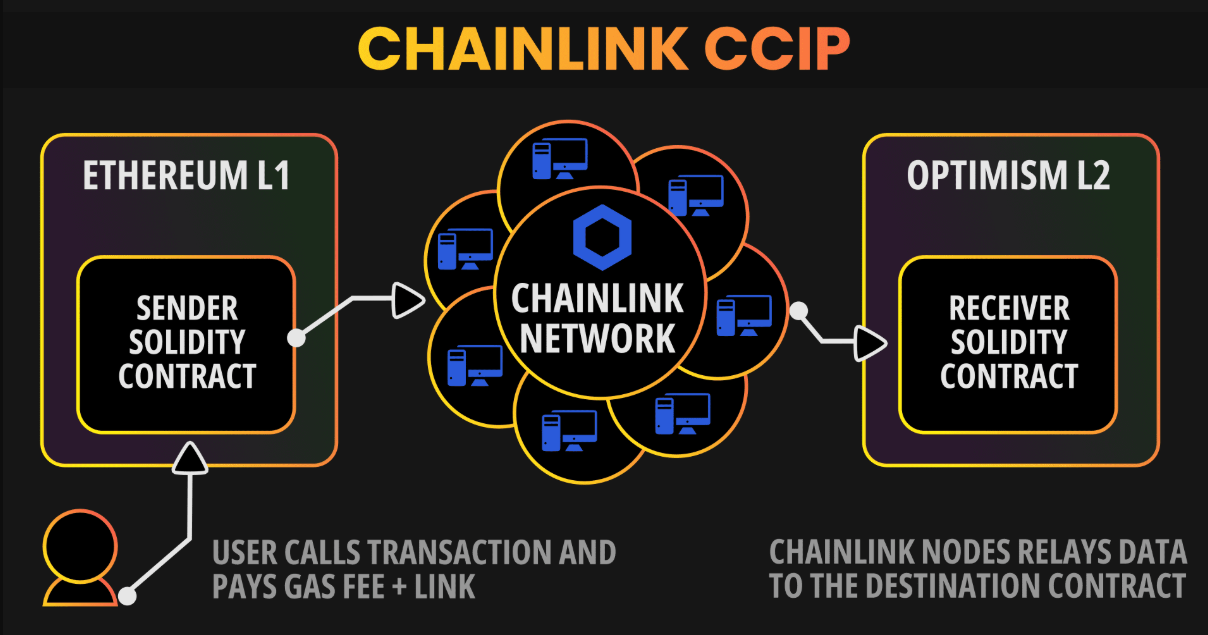
Chainlink अपने Cross-Chain Interoperability Protocol (CCIP) को संचालित करने के लिए दर्जनों स्वतंत्र नेटवर्कों का उपयोग करता है, जिसमें एक अतिरिक्त Risk Management Network होता है जो असामान्य व्यवहार का पता लगाता है। दोनों चेन्स की सहमति के बिना कोई भी क्रॉस-चेन संदेश निष्पादित नहीं किया जा सकता है। कोई भी एकतरफा रूप से ट्रांसफर को मंजूरी नहीं दे सकता है। यह ब्रिज आर्किटेक्चर पर ही लागू किया गया डिफेंस-इन-डेप्थ (गहन सुरक्षा) है।
तीसरी दिशा इंटेंट-बेस्ड ब्रिजेस (intent based bridges) के बारे में है। संपार्श्विक (collateral) के गहरे लॉक-अप के बजाय जिसे कोई भी संभावित रूप से निकाल सकता है, वे उपयोगकर्ताओं को पेशेवर लिक्विडिटी प्रोवाइडर्स–"सॉल्वर्स" के साथ मिलाते हैं जो अपनी स्वयं की इन्वेंट्री का उपयोग करके क्रॉस-चेन ट्रांसफर निष्पादित करते हैं। आपको उपयोगकर्ता द्वारा भुगतान किया जाता है और ब्रिज के पास स्वयं कोई पूल्ड कोलेटरल नहीं होता जो एक हनीपॉट बन सके। हमले का दायरा "वॉल्ट को लूटने" से बदलकर "एकल सॉल्वर को धोखा देने" में बदल जाता है, जो कि बहुत छोटा इनाम है।
एक अधिक मजबूत दृष्टिकोण दोनों चेन्स के बीच एक विस्तारित ढांचा तैयार करना होगा — एक ऐसा जो केवल एक ब्रिज से कहीं अधिक हो लेकिन एक साझा सुरक्षा परत (shared security layer) के अधिक करीब हो — जो तकनीकी मजबूती जोड़ता है और इसके लिए न केवल तीसरे पक्ष के डेवलपर्स, बल्कि स्वयं चेन टीमों की आवश्यकता होती है। आज व्यवहार में इस अवधारणा की प्राप्ति के सबसे करीब Polkadot का पैराचेन मॉडल है, जहां ब्लॉकचेन्स एक सामान्य रिले चेन से जुड़ते हैं और इससे सुरक्षा प्राप्त करते हैं। इसके साथ समस्या यह है कि यह केवल Polkadot इकोसिस्टम पर चलता है। इसी तरह से Ethereum और Bitcoin के बीच ब्रिज बनाने के लिए Bitcoin के प्रोटोकॉल में संशोधनों की आवश्यकता होगी जिसे इसके समुदाय ने बार-बार लागू करने से इनकार कर दिया है।
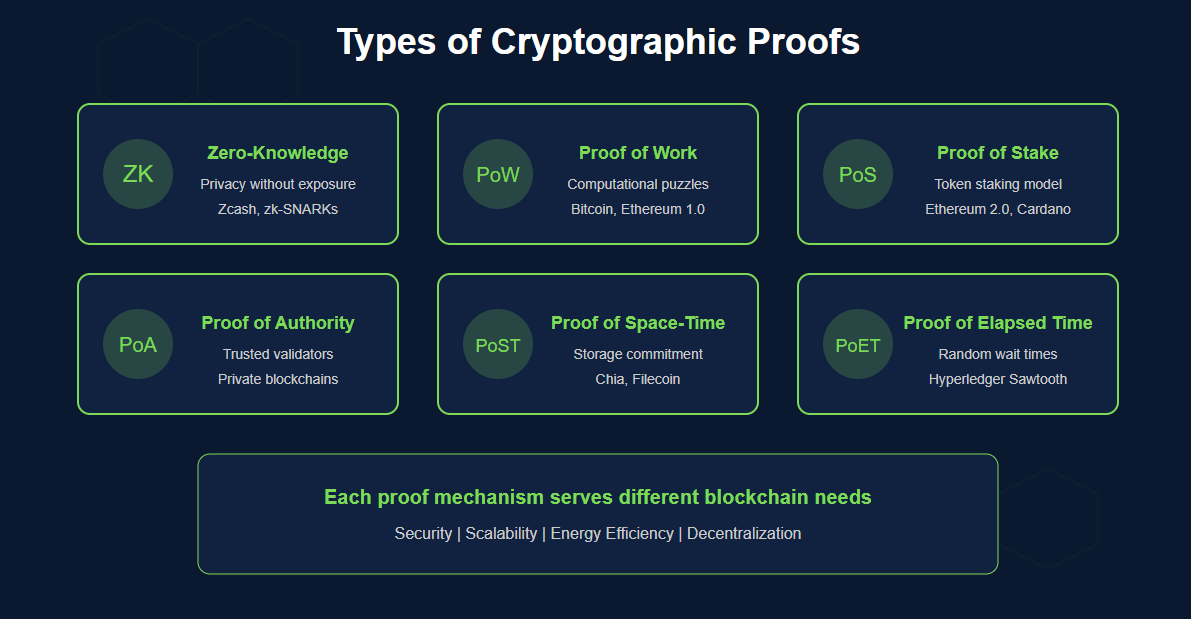
इन सभी का निर्माण करना वर्णन करने से कहीं अधिक कठिन है। जटिल क्रॉस-चेन स्थिति के लिए zk प्रूफ्स का निर्माण महंगा है और इसके लिए क्रिप्टोग्राफिक विशेषज्ञता की आवश्यकता होती है। प्रूफ्स उत्पन्न करने के लिए, सर्किट्स को औपचारिक सत्यापन (formal verification) की आवश्यकता होती है — ZK सर्किट बग्स मानक स्मार्ट कॉन्ट्रैक्ट बग्स की तुलना में एक अलग अस्तित्व रखते हैं: हालांकि दुर्लभ हैं, लेकिन कहीं अधिक हानिकारक क्षमता वाले हैं। क्यों? क्योंकि प्रूवर चेन में एक बग संपूर्ण गणितीय गारंटी को कमजोर करता है जो पहली बार में इस दृष्टिकोण को अपनाने का पूरा बिंदु है। इसका मतलब है कि उनके सिस्टम को उचित मूल्य निर्धारण प्रदान करने और उपयोगकर्ताओं द्वारा हेरफेर से बचने के लिए पर्याप्त सॉल्वर प्रतिस्पर्धा की आवश्यकता है। फिर, यदि किसी समाधान के लिए मौजूदा ब्लॉकचेन में प्रोटोकॉल-स्तरीय परिवर्तनों की आवश्यकता होती है, तो उसे कार्यान्वयन के सबसे धीमे संभावित मार्ग का सामना करना पड़ता है — समुदायों से सहमति, परिवर्तनों का विनिर्देश, विकास, परीक्षण और सैकड़ों अरबों की सुरक्षा करने वाले नेटवर्कों में परिवर्तनों की तैनाती।
जब कोई ब्रिज हैक हो जाता है तो आपके साथ क्या होता है
ब्रिज एक्सप्लॉइट में उपयोगकर्ताओं के व्यावहारिक परिणामों को निम्नानुसार वर्गीकृत किया जा सकता है और इनमें से कोई भी अमूर्त नहीं है।
सबसे स्पष्ट परिणाम पूर्ण नुकसान है। यदि किसी उपयोगकर्ता के पास एक्सप्लॉइट के दौरान ब्रिज पार करने वाली संपत्ति है, तो आपका लेनदेन हमेशा के लिए फंस जाएगा या हो सकता है कि आप इसे फिर कभी न देख पाएं। यदि कॉन्ट्रैक्ट, या ब्रिज के निर्माता को बंद कर दिया जाता है (रोक दिया जाता है/नष्ट कर दिया जाता है), तो उस सोर्स चेन पर लॉक किए गए एसेट्स दुर्गम हो जाएंगे। रैप्ड एसेट ऑन-चेन बना रहता है, लेकिन यह अब किसी भी चीज़ का प्रतिनिधित्व नहीं करता है। डेस्टिनेशन चेन पर रैप्ड टोकन का कोई मूल्य नहीं होता है यदि अंतर्निहित कोलेटरल जिसके द्वारा वे समर्थित थे, ले लिया गया हो (उदा. चोरी हो गया हो)।
रोके गए ब्रिजेस उन देरी में योगदान करते हैं जो बड़े नुकसानों में बदल जाती हैं। हालांकि, वह घटना 2023 में अनोखी नहीं थी; जब वर्ष की शुरुआत में Multichain से समझौता किया गया था, तो इसके ऑपरेटरों द्वारा उल्लंघन के पैमाने की पुष्टि करने से पहले ब्रिज कई दिनों तक ऑफ़लाइन रहा। जिन उपयोगकर्ताओं के वास्तविक लेनदेन लंबित थे, उनके लिए कोई समयसीमा और कोई समाधान नहीं था। डेटा करप्शन जोखिम से अधिक, अस्थिर बाजारों में कई दिनों के लिए अपने फंड को चेन के बीच ले जाने की क्षमता खोना महत्वपूर्ण अवसर लागत (opportunity costs) है, भले ही वह पूंजी पुनर्प्राप्त करने योग्य हो।
एक्सप्लॉइट किए गए एसेट की कीमत ब्रिज एक्सप्लॉइट के तुरंत बाद अस्थिरता देखती है। हालांकि, चोरी की गई संपत्तियों को आमतौर पर उन हमलावरों द्वारा डिसेंट्रलाइज्ड एक्सचेंजों पर डंप किया जाता है जो फंड को लॉन्ड्र करना चाहते हैं। एक बड़े ब्रिज हैक के बाद का पहला घंटा लगातार सबसे अशांत अवधियों में से एक होता है जिससे इससे प्रभावित टोकन गुजरते हैं। इसका मतलब यह है कि जिन उपयोगकर्ताओं ने ब्रिज का बिल्कुल भी उपयोग नहीं किया था, वे भी अपने पोर्टफोलियो पर नुकसान उठा सकते हैं क्योंकि किसी एक्सप्लॉइट की खबर पर अन्य स्थानों पर उनकी होल्डिंग्स का मूल्य गिर जाता है।
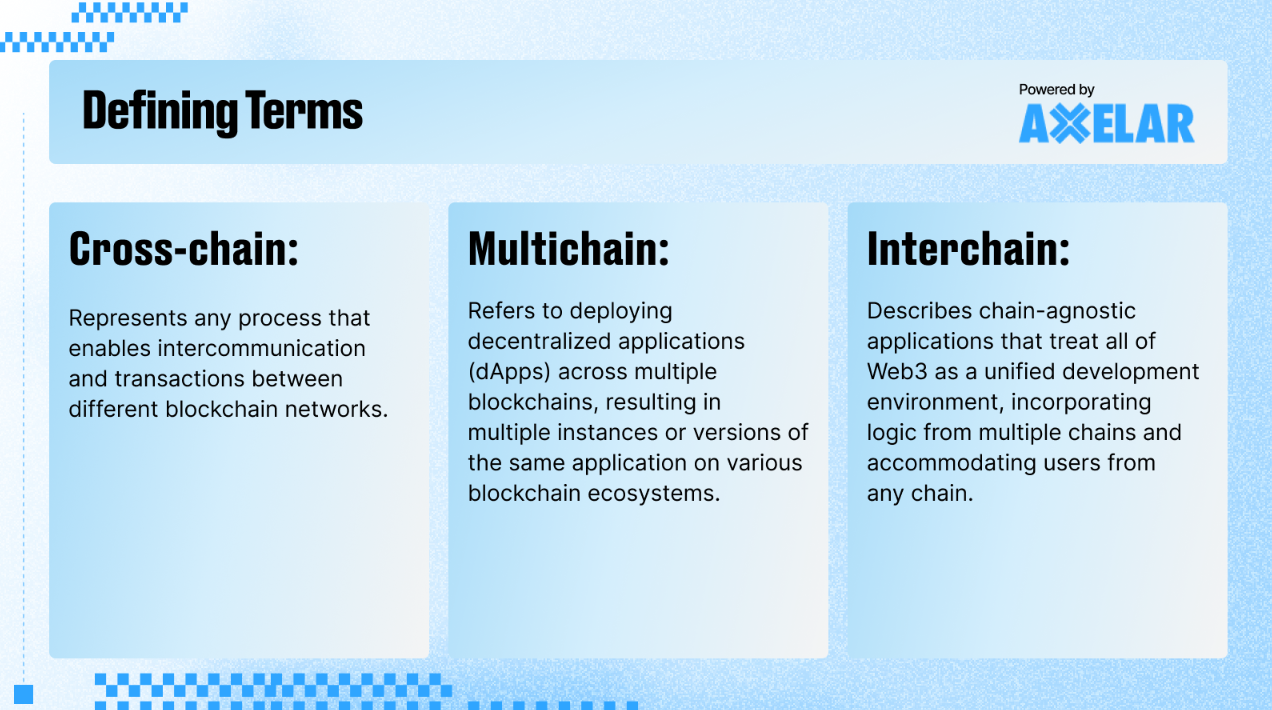
कम सामान्य लेकिन एक स्पष्ट चिंता गोपनीयता के उजागर (privacy exposure) होने की है। क्रॉस-चेन लेनदेन के लिए एक ही समय में कई नेटवर्कों पर ऑन-चेन डेटा की आवश्यकता होती है, और ब्रिज कॉन्ट्रैक्ट लॉग्स के पर्याप्त विश्लेषण के साथ कोई भी शोधकर्ता विभिन्न चेन पर उपयोगकर्ता के पतों के बीच एक कड़ी निकाल सकता है। एक अनौपचारिक गोपनीयता उपाय के रूप में चेन का पृथक्करण उसी क्षण समाप्त हो जाता है जब उपयोगकर्ता किसी भी इंटरऑपरेबल ब्रिज का उपयोग करते हैं।
आखिरी बात जो मैं सीधे कह सकता हूं: प्लेटफॉर्म्स और प्रोटोकॉल का सुरक्षा घटनाओं को कम करके आंकने और अपने आर्किटेक्चर के विवरण को तब तक छिपाने का एक लंबा इतिहास रहा है जब तक कि उन्हें प्रकट करने के लिए मजबूर न किया जाए। ब्रिज टीमों ने ज्ञात एक्सप्लॉइट्स की उपेक्षा की, बड़े नुकसानों को "जांच संबंधी ठहराव (investigative pauses)" के रूप में वर्णित किया, और उन अंतर्निहित स्थितियों को वास्तव में ठीक किए बिना वहीं से काम शुरू कर दिया जिसने उन्हें हमले के प्रति संवेदनशील बना दिया था। इसने सार्वजनिक संकेतों को नजरअंदाज करने का विकल्प चुना कि इसकी कम हस्ताक्षर सीमा संभावित हमले के शुरू होने से पहले 83 दिनों तक जारी रही। अपने पूरे TVL के ब्रिज को खाली करने के बावजूद, Ronin के हैक पर पूरे छह दिनों तक किसी का ध्यान नहीं गया।
जनता का दबाव ही इस व्यवहार पर सबसे अच्छा अंकुश है। यह उपयोगकर्ता, शोधकर्ता और पत्रकार हैं जो वैलिडेटर सेट के आकार, कुंजी प्रबंधन प्रक्रियाओं, हस्ताक्षर सीमाओं और अपग्रेड प्रक्रियाओं के बारे में असहज सवाल पूछ रहे हैं जो ब्रिज टीमों को इन मुद्दों को फुटनोट के बजाय वास्तविक चिंताओं के रूप में मानने के लिए प्रेरित करते हैं। हर प्रोजेक्ट जो उस ध्यान को आकर्षित करता है, वह तुरंत अपनी बीमारियों का इलाज नहीं करेगा। हालांकि, जो लोग जानते हैं कि उन्हें देखा जा रहा है, वे उन लोगों की तुलना में बहुत तेजी से उनका समाधान करेंगे जो सोचते हैं कि कोई नहीं देख रहा है। इस तरह के प्रोत्साहन हमेशा के लिए नहीं रहते हैं, लेकिन वास्तविक धन के बुनियादी ढांचे में, सुरक्षा में सुधार करने वाली कोई भी चीज अपनाने लायक है।
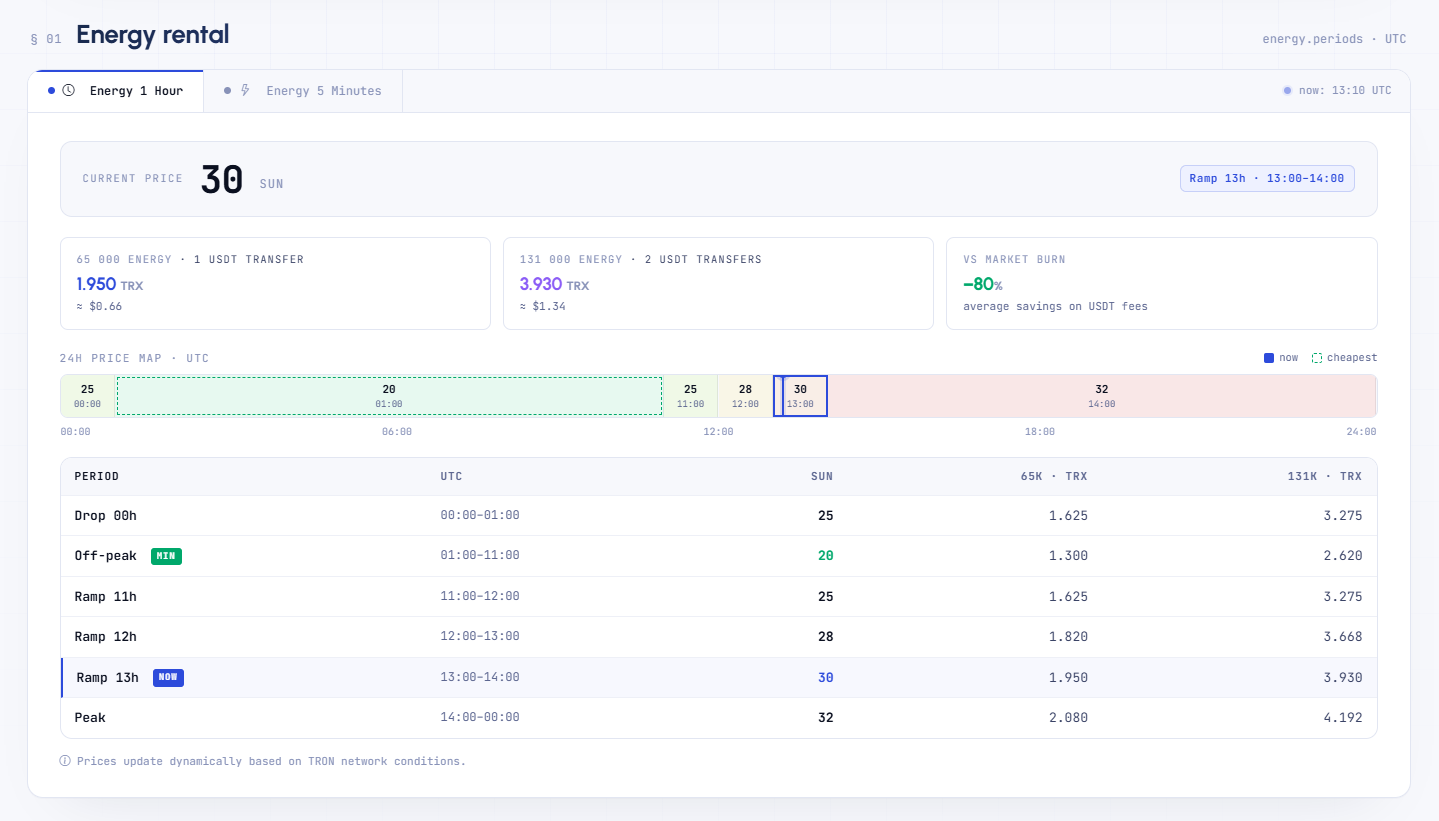
TRON पर उन ऑपरेटरों के लिए जो बिना किसी अनुमान के पारदर्शी मूल्य निर्धारण चाहते हैं — Netts Energy रेंटल के लिए ऐसा करता है, जिसमें TRON नेटवर्क की वर्तमान स्थिति के अनुसार समय अवधि के आधार पर जारी की गई Energy की कीमत गतिशील रूप से अपडेट की जाती है। रात के समय कम दर वाली TRON Energy (01:00 से 11:00 UTC तक न्यूनतम 23 sun बिल किया जाता है) और अधिकतम दरों (14:00 से आधी रात तक 37 sun चार्ज किया जाता है) के बीच का अंतर यह दर्शाता है कि एक सूचित उपयोगकर्ता केवल लेनदेन का चयन और समय निर्धारित करके, या सबसे अनुकूल समय पर एनर्जी प्री-रेंट करके USDT ट्रांसफर पर लागत में काफी कटौती कर सकता है — यह केवल यह जानने पर आधारित साधारण लागत अनुकूलन है कि क्या जांचना है। यदि आप बिना किसी सब्सक्रिप्शन या बहुत अधिक वॉल्यूम कमिटमेंट के सस्ती Energy की तलाश कर रहे हैं, तो Netts 'नो सब्सक्रिप्शन' मॉडल पर काम करता है, जिसमें सभी शुल्क उनकी प्रदर्शित उपभोक्ता कीमत में शामिल होते हैं।