Почему кроссчейн-мосты так уязвимы для взломов
Кроссчейн-мосты потеряли более 2 миллиардов долларов за один год из-за взломов — разбираемся, почему они продолжают давать сбои и что действительно может помочь.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Декабрь 2021 года — библиотека Log4j представляет собой широко распространенный инструмент логирования, используемый в огромной доле мирового кода на Java. Эта уязвимость крылась не в операционной системе и не в крупном приложении. Это была сервисная утилита, о которой большинство пользователей даже не слышали, и находилась она в самых недрах систем, которые годами проходили аудит, поддерживались и защищались. Спустя считанные часы после публичного раскрытия сканеры уязвимостей уже прочесывали каждый доступный сервер в интернете! Потребовались месяцы, чтобы патч разошелся повсеместно.
Эта история не про блокчейн. Но это лучшая призма для понимания того, почему кроссчейн-мосты продолжают взламывать. Отдельные блокчейны — Bitcoin, Ethereum, Solana — создавались с невероятной тщательностью в отношении механизмов консенсуса, криптографической аксиоматики и структур стимулирования валидаторов. Их базовые протоколы прошли через годы исследований и испытаний на проникновение. Их связующие звенья выковывались отдельно, в условиях жестких ограничений и руками разных команд, редко подвергаясь глубокому анализу. И колоссальные средства привязаны именно к этим соединениям.
Что такое мост и зачем он вообще нужен
Блокчейны не способны взаимодействовать друг с другом напрямую. Bitcoin не имеет абсолютно никакой возможности узнать, что происходит в Ethereum. Точно так же и смарт-контракты Ethereum слепы к состоянию Solana. По своей задумке каждая сеть изолирована — это замкнутая система, защищенная самой природой своей обособленности. Валидаторы этой сети подтверждают только то, что соответствует правилам, без каких-либо внешних данных, которые они не могут проверить.
На практике это становится проблемой по мере роста экосистемы. Если вы хотите использовать DeFi на базе Ethereum, но у вас есть только Bitcoin, прямого пути в настоящее время нет. Пришлось бы продать Bitcoin, купить Ethereum на централизованной бирже и двигаться дальше — но это возвращает в игру кастодиального посредника, от которого децентрализованные финансы как раз и призваны избавиться. Мосты появились, чтобы заполнить этот пробел между сетями, когда потребность в децентрализованном маршруте стала неоспоримой.
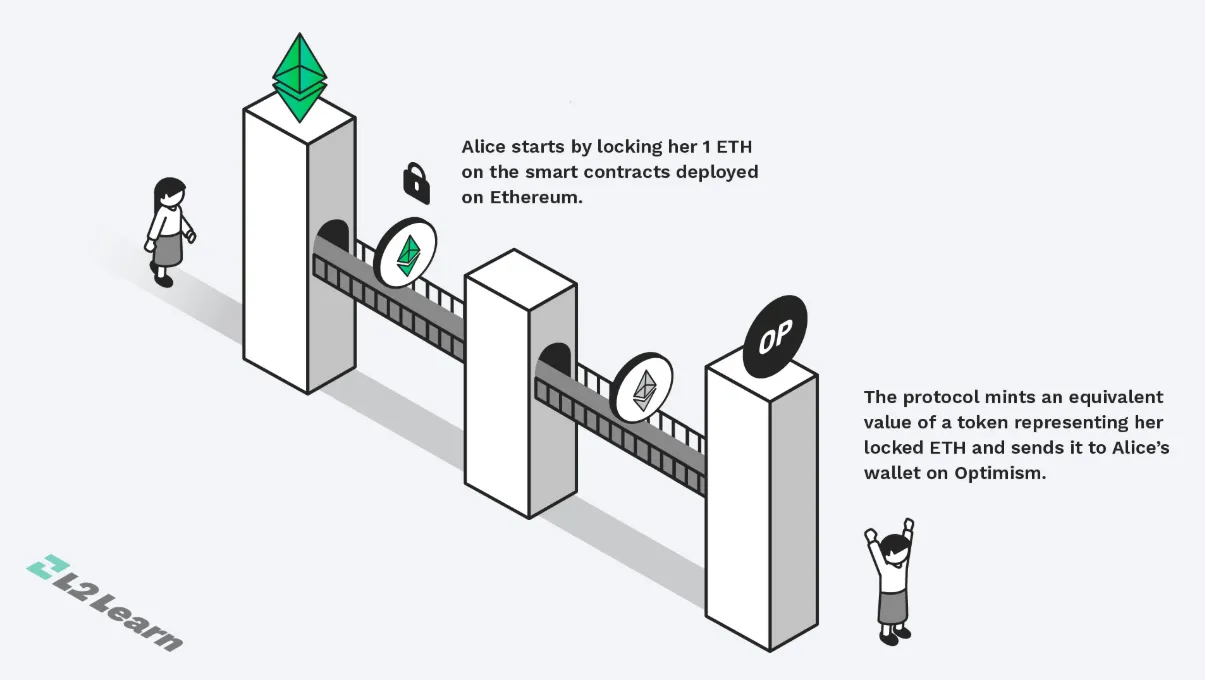
Lock-and-mint — наиболее распространенная архитектура мостов. Пользователь вносит токены в сети A и блокирует их в смарт-контракте. Этот депозит отслеживается и заверяется кворумом валидаторов или мультисиг-комитетом. Затем создается эквивалентное количество обернутых токенов в сети B — синтетический актив, обеспеченный обещанием, что на другой стороне лежит залог, подкрепляющий его ценность. Вывод — пользователь сжигает обернутые токены в сети B, валидаторы фиксируют это событие, и заблокированные активы разблокируются в сети A.
Элегантность этой модели является и ее главной проблемой. Все заблокированные активы хранятся в одном-единственном контракте. Они никуда не перемещаются. Они лишь накапливаются. Мост превращается в хранилище.
Сайдчейны и их реализация в кроссчейн-контрактах были впервые формализованы в исследовании 2014 года. Атомарные свопы — криптографические протоколы для прямого peer-to-peer обмена активами между сетями без доверия — были впервые представлены в 2018 году. Оба этих ранних метода страдали от критических проблем с масштабируемостью. Из-за используемых механизмов консенсуса атомарные свопы являются двусторонними и требуют сопоставления покупателей и продавцов до совершения обмена; они не могут функционировать как универсальная инфраструктура ликвидности. Модель lock-and-mint решила проблему масштабируемости за счет создания пула заблокированного обеспечения, к которому мог обратиться любой желающий — и, как следствие, превратилась в идеальную приманку для хакеров (honeypot).
Практические мосты впервые появились в период с 2020 по 2022 год, когда бум DeFi породил реальный спрос на перемещение капитала между сетями. Это поколение воплотилось в Ronin Bridge, созданном для игровой экосистемы Axie Infinity. Wormhole, который соединил Solana и Ethereum, а также Harmony Horizon Bridge, связавший блокчейн Harmony с Ethereum, использовали похожий подход. В каждом из них применялись небольшие комитеты валидаторов для подписи подтверждений кроссчейн-переводов — группы обычно состояли из пяти–двенадцати подписантов (известных как комитет), чья коллективная подпись требовалась для одобрения любого вывода средств. Это было экономично в эксплуатации и работало быстро. Но это также являлось единой точкой отказа, которую злоумышленники могли просчитать математически —
Четыре взлома, четыре разных сбоя при общей архитектуре
В 2022 году произошла целая серия эксплойтов мостов, из-за которых совокупные потери превысили 2 миллиарда долларов. Четыре из них, однако, выделяются особенно — не потому, что они были технически схожи (это не так), а потому, что каждый иллюстрирует отдельный сценарий отказа одной и той же архитектуры.
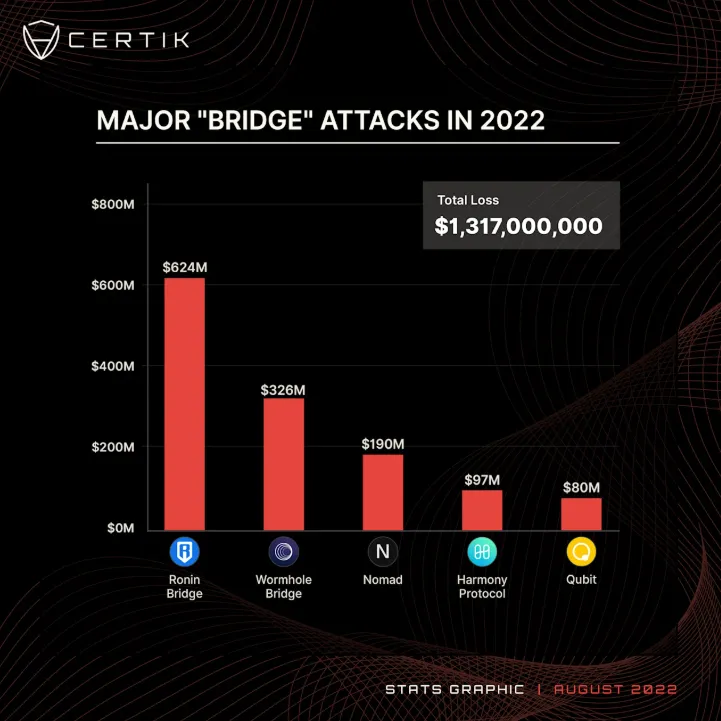
Крупнейший единичный эксплойт в истории DeFi. Инцидент, ставший рекордным по потерям за всю историю DeFi: 23 марта 2022 года Ronin Bridge был взломан на 624 миллиона долларов. Для авторизации вывода набор валидаторов Ronin полагался на схему «пять из девяти подписей». Только в марте четыре ключа, принадлежавшие Sky Mavis — разработчикам Axie Infinity, — были скомпрометированы после того, как злоумышленники провели целевую фишинговую атаку под видом поддельного предложения о работе. Однако за несколько месяцев до этого инцидента Sky Mavis неофициально предоставила им временное право подписи для пятого ключа, чтобы справиться с объемом транзакций, и это делегирование так и не было отозвано. В итоге у нападавших оказалось на руках пять подписей. За две транзакции они вывели из сети 173 600 ETH и 25,5 миллиона USDC. На обнаружение бреши ушло шесть дней.
В феврале 2022 года Wormhole потерял 326 миллионов долларов из-за совершенно иного сбоя, ознаменовавшего окончание семинедельного спада. Ошибка безопасности, связанная с устаревшей функцией в смарт-контракте Solana — кодом, который должен был быть удален в ходе планового обновления, но так и остался, — позволила злоумышленнику обойти проверку подписи. Атакующий сгенерировал фальшивое подтверждение депозита, выпустил 120 000 обернутых Ether без какого-либо обеспечения и вывел реальный Ether на стороне Ethereum. Сообщалось, что уязвимость возникла из-за временного кода, который не был вычищен до конца, и никто не заметил этого при аудите.
Протокол Nomad потерпел крах в августе 2022 года по еще более нелепой причине. В ходе планового обновления критический параметр валидации был сброшен в ноль, в результате чего контракт начал считать любое доказательство перевода действительным. Как только об этом стало известно публично, более 300 различных адресов — не опытных хакеров, а обычных оппортунистов — ринулись опустошать мост в порядке живой очереди. 190 миллионов долларов испарились.
Все, что потребовалось злоумышленникам для взлома Harmony Horizon Bridge, — это завладеть двумя ключами подписи, критически важными для работы моста, что как раз соответствовало порогу компрометации. Впрочем, публичного подтверждения того, как именно были получены эти ключи, так и не появилось. Главный вывод заключался в том, что порог подписи «2 из 5» для моста с активами на девятизначные суммы — даже если код написан качественно — просто неприемлем.
Эта тенденция продолжилась и в 2023 году. Multichain, ведущий протокол кроссчейн-маршрутизации, потерявший 126 миллионов долларов в июле 2023 года, пострадал не из-за ошибок в коде: его генеральный директор был задержан в Китае, и принадлежащие ему закрытые ключи были использованы для вывода средств моста. Orbit Chain подвергся атаке, в ходе которой были скомпрометированы 7 из 10 ключей мультисиг-схемы, что привело к убыткам в размере 81 миллиона долларов. Главной причиной того, почему каждый из этих эксплойтов стал катастрофическим, а не просто неприятным инцидентом, было то, что единый контракт со всеми заблокированными активами контролировался всего несколькими ключами.
Блокчейны продумывали до мелочей. Их соединения — нет
Ethereum потратил годы на подготовку к переходу на Proof of Stake. Профессиональные математики более десяти лет анализировали криптографические примитивы, лежащие в основе подписи транзакций в Bitcoin. Подготовка ведущих блокчейнов к масштабному развертыванию сопровождалась огромным академическим и инженерным вниманием к их моделям стимулирования.
У мостов такого периода созревания не было. Они возникли из практических задач, собирались в спешке и предназначались главным образом для удовлетворения экстренного спроса в период, когда DeFi рос быстрее, чем его успевали анализировать. Их надстраивали над блокчейнами, которые изначально не создавались для взаимодействия друг с другом, без привлечения институциональных ресурсов и без участия сообщества исследователей безопасности, разбиравших базовые протоколы по косточкам. Именно так ошибки и уязвимости возникают в любой сложной системе: что-то надстраивается поверх существующей инфраструктуры без соблюдения стандартов надежности, которые должны были быть заложены в основу изначально. Мосты с самого старта аккумулировали огромные заблокированные объемы средств (TVL) — таков принцип их работы — превращая любые инженерные недоработки в мгновенную катастрофу.
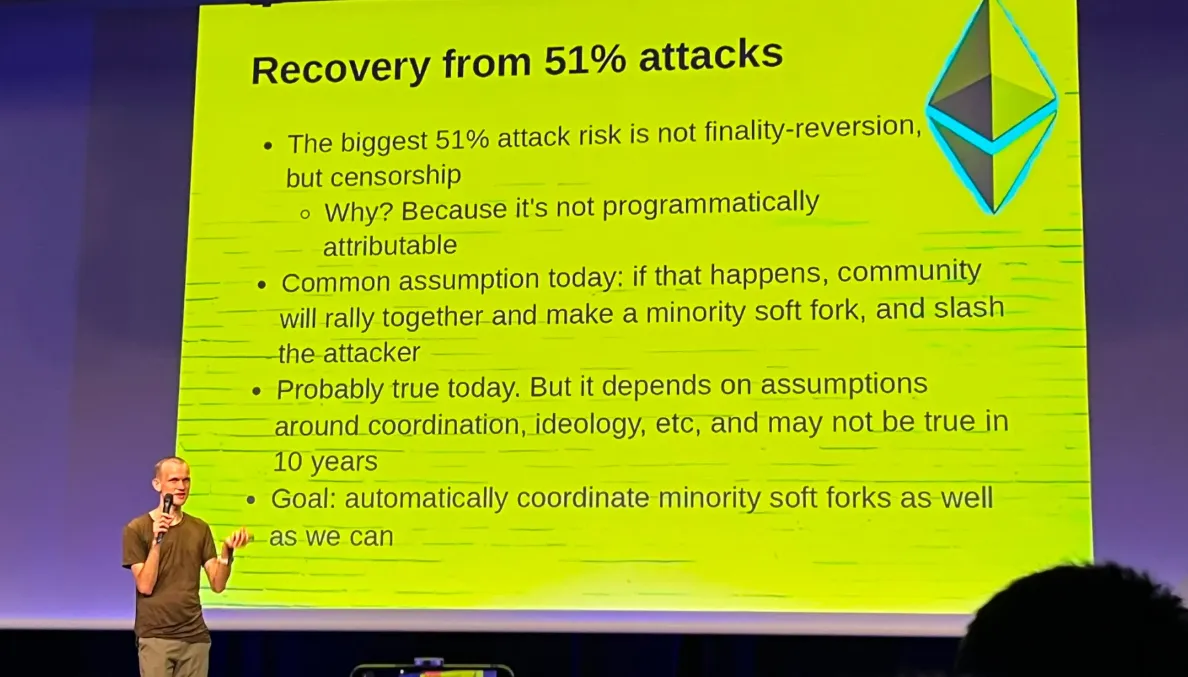
В январе 2022 года, за несколько недель до первого крупного эксплойта мостов того года, Виталик Бутерин открыто указал на этот структурный риск. Он предупреждал, что мосты порождают системный риск, поскольку атака 51% теоретически может поставить под удар активы, заблокированные сразу в нескольких сетях. Хотя его опасения касались не столько кражи ключей валидаторов, сколько более глубокой мысли о том, что кроссчейн-системы наследуют и усиливают риски входящих в них сетей, этот принцип подтвердился на практике.
Каждое последующее поколение ведущих мостов решало одни проблемы, но сохраняло ту же фундаментальную уязвимость, и следующие факторы объясняют почему:
Небольшие мультисиг-комитеты: дешевые, быстрые и элементарно уязвимые для кражи ключей и фишинга — Поколение 1 (2020–2022)
Поколение 2 → (2023–2024): кошельки с расширенными наборами валидаторов, использующие экономически стимулируемые сети верификаторов для снижения риска компрометации ключей и уменьшения зависимости от честности офчейн-операторов.
Первая архитектура, которая полностью исключает необходимость доверять операторам-людям, — это доказательства с нулевым разглашением, позволяющие математически подтверждать состояние между сетями (Поколение 3, с 2025 года по настоящее время). Однако она несет в себе новые сложности: стоимость генерации доказательств, задержки и корректность схем (circuits).
Даже самое защищенное поколение мостов не решило проблему окончательно. Дело в том, что доказательства с нулевым разглашением надежны ровно настолько, насколько надежны схемы, на основе которых они строятся. Ошибки в схемах отнюдь не редкость. А экономические стимулы, привлекающие в мосты высокий TVL, точно так же привлекают и отлично финансируемых хакеров.
Пожалуй, наиболее значительным архитектурным изменением стала замена доверенных посредников математической верификацией. В отличие от традиционных решений, ZK-мост не задается вопросом «можем ли мы доверять валидаторам?»: он формирует криптографическое доказательство того, что определенная транзакция произошла в исходной сети, и отправляет это подтверждение в целевую сеть для ончейн-проверки. В этом случае компрометация группы людей становится бесполезной — безопасность опирается на стойкость базовой криптографии.
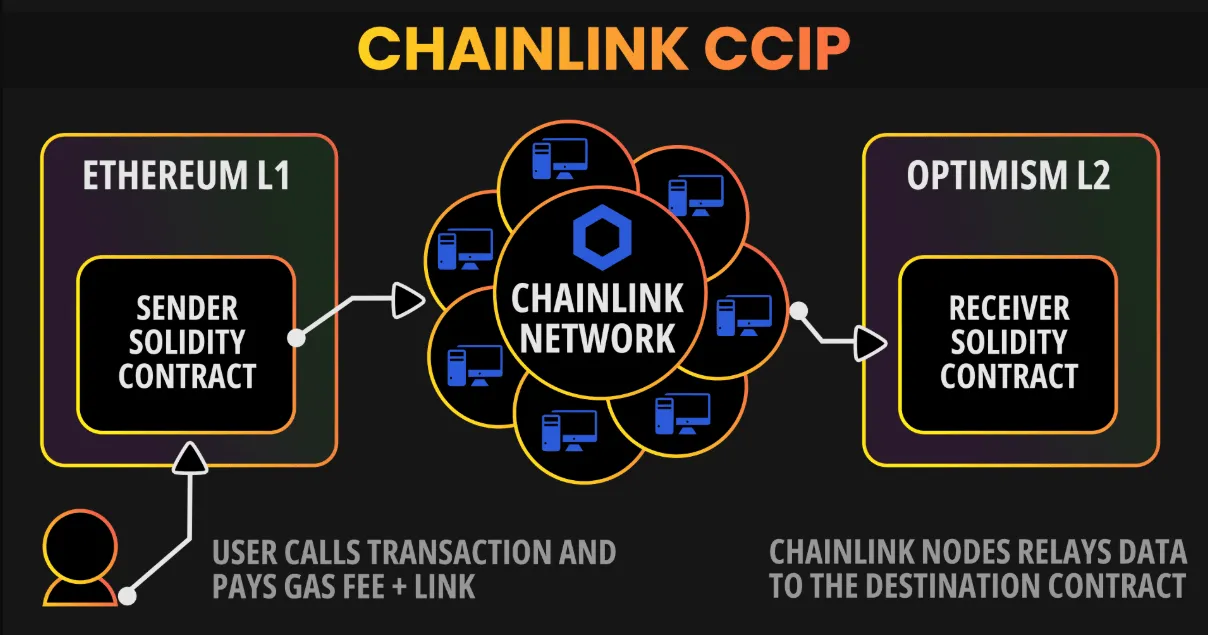
Chainlink задействует десятки независимых сетей для работы своего протокола кроссчейн-взаимодействия (CCIP), дополняя его отдельной сетью управления рисками (Risk Management Network), которая отслеживает аномальную активность. Ни одно кроссчейн-сообщение не может быть выполнено без согласия обеих сетей. Ни одна сторона не может одобрить перевод в одностороннем порядке. Это концепция глубокоэшелонированной защиты, примененная к архитектуре моста.
Третье направление связано с мостами на основе намерений (intent-based bridges). Вместо масштабной блокировки обеспечения, которое потенциально может быть выведено злоумышленниками, они связывают пользователей с профессиональными поставщиками ликвидности — «солверами» (solvers), которые выполняют кроссчейн-перевод за счет собственных резервов. Пользователь платит исполнителю, а у самого моста нет пула заблокированного залога, служащего приманкой для хакеров. Вектор атаки смещается с задачи «ограбить хранилище» на «обмануть отдельного солвера», что представляет собой несоизмеримо меньшую добычу.
Более надежный подход заключался бы в создании расширенной структуры взаимодействия между двумя сетями — не просто моста, а полноценного общего слоя безопасности. Это повышает техническую устойчивость, но требует участия команд самих блокчейнов, а не сторонних разработчиков. Ближе всего к практической реализации этой концепции сегодня подошла модель парачейнов Polkadot, где блокчейны подключаются к общей релейной сети и наследуют ее безопасность. Проблема в том, что это работает только внутри экосистемы Polkadot. Для создания аналогичного моста между Ethereum и Bitcoin потребовались бы изменения в протоколе Bitcoin, внедрять которые его сообщество неоднократно отказывалось.
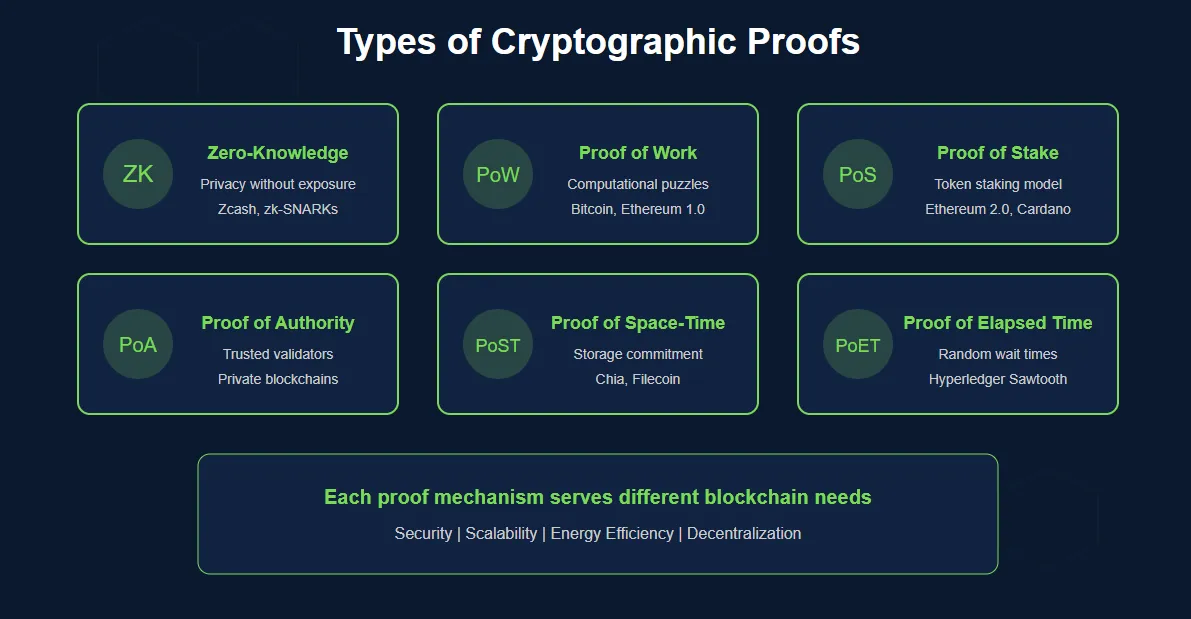
Все эти решения гораздо проще описать на словах, чем реализовать на практике. Построение ZK-доказательств для сложного кроссчейн-состояния требует колоссальных вычислительных затрат и глубокой криптографической экспертизы. Чтобы доказательства работали корректно, схемы требуют формальной верификации — баги в ZK-схемах кардинально отличаются от стандартных ошибок в смарт-контрактах: они встречаются реже, но несут в себе куда более разрушительный потенциал. Почему? Потому что ошибка в схеме прувера перечеркивает саму математическую гарантию, ради которой этот подход и выбирался. Кроме того, intent-системам необходима достаточная конкуренция среди солверов, чтобы обеспечить справедливые цены и исключить манипуляции со стороны пользователей. Наконец, если решение требует изменений на уровне протокола существующих блокчейнов, оно сталкивается с самым медленным путем внедрения: согласование с сообществами, спецификация изменений, разработка, тестирование и развертывание в сетях, обеспечивающих безопасность сотен миллиардов долларов.
Что происходит с вами, когда мост взламывают
Практические последствия эксплойта моста для пользователей вполне конкретны, и в них нет ничего абстрактного.
Самое очевидное — полная потеря средств. Если пользователь отправляет активы через мост прямо во время эксплойта, транзакция может зависнуть навсегда, либо средства будут утрачены безвозвратно. Если смарт-контракт или сам мост отключаются (ставятся на паузу или уничтожаются), заблокированные в исходной сети активы становятся недоступными. Обернутый актив остается в сети, но больше ничем не обеспечен. Обернутые токены в целевой сети моментально обесцениваются, если обеспечивавший их базовый залог был похищен.
Остановка работы мостов приводит к задержкам, которые оборачиваются еще большими убытками. Подобная ситуация была не единичной в 2023 году: когда ранее был скомпрометирован Multichain, мост оставался в офлайне несколько дней, прежде чем операторы подтвердили масштабы взлома. Не было ни сроков восстановления, ни компенсаций для пользователей с зависшими транзакциями. Помимо риска потери данных, потеря возможности перемещать средства между сетями в течение нескольких дней на волатильном рынке несет в себе огромные упущенные выгоды, даже если капитал удастся вернуть.
Цена скомпрометированного актива почти мгновенно становится крайне нестабильной после атаки. Похищенные активы злоумышленники обычно сразу же сбрасывают на децентрализованных биржах, стремясь отмыть средства. Первый час после крупного взлома моста традиционно является одним из самых турбулентных периодов для затронутых токенов. Это означает, что даже пользователи, которые вообще не пользовались мостом, могут понести убытки по своим портфелям, поскольку стоимость их активов падает на фоне новостей об эксплойте.
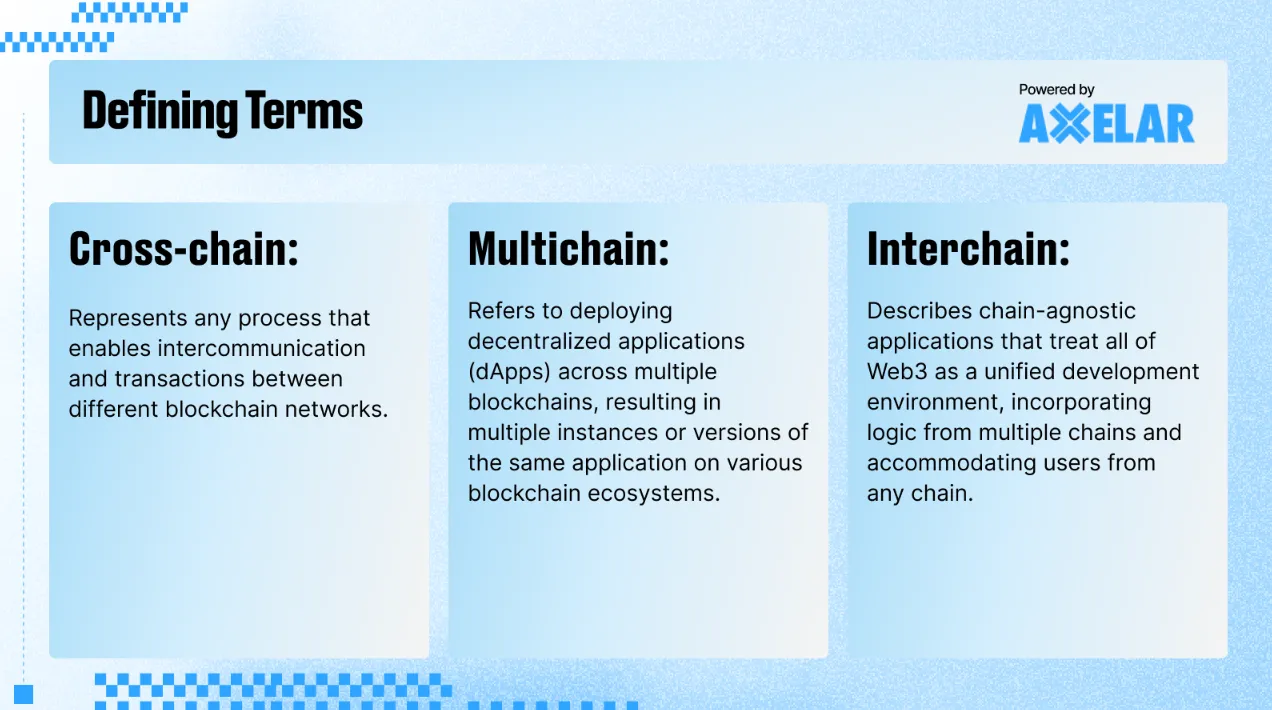
Менее очевидная, но серьезная проблема — деанонимизация. Кроссчейн-транзакции генерируют ончейн-данные сразу в нескольких сетях, и при детальном анализе логов контракта моста любой исследователь может связать между собой адреса пользователя в разных блокчейнах. Разделение сетей как неформальный способ сохранения приватности утрачивает смысл в тот момент, когда вы используете интероперабельный мост.
И последнее, о чем стоит сказать прямо: платформы и протоколы исторически склонны преуменьшать масштабы инцидентов безопасности и скрывать детали своей архитектуры до тех пор, пока обстоятельства не вынудят их раскрыть правду. Команды мостов умалчивали об известных эксплойтах, называли многомиллионные потери «паузами для расследования» и возобновляли работу, не устранив фундаментальные условия, сделавшие атаку возможной. Предупреждения о низком пороге подписей игнорировались на протяжении 83 дней до фактической атаки. А взлом Ronin, полностью опустошивший TVL моста, оставался незамеченным в течение шести дней.
Общественное давление остается, пожалуй, единственным сдерживающим фактором. Именно пользователи, исследователи и журналисты, задающие неудобные вопросы о размере набора валидаторов, процедурах управления ключами, порогах подписей и процессах обновления, заставляют разработчиков относиться к безопасности как к приоритету, а не как к сноске в документации. Не каждый проект сразу исправит все свои недочеты. Однако те, кто понимает, что за ними наблюдают, будут устранять проблемы гораздо быстрее тех, кто считает, что никто ничего не видит. Такое внимание не вечно, но когда речь идет об инфраструктуре с реальными деньгами, любые меры по повышению безопасности имеют значение.
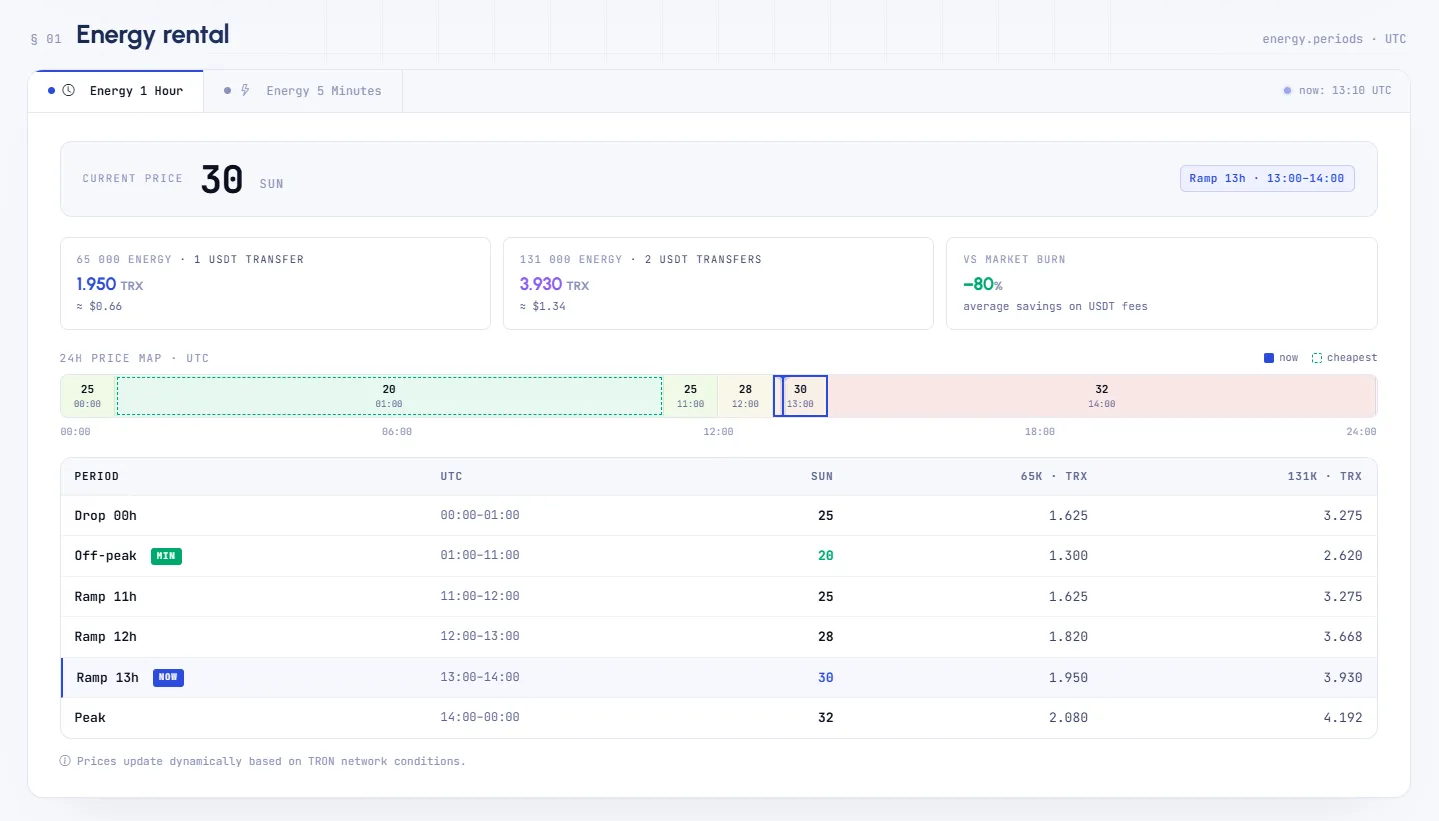
Для тех, кто совершает транзакции в сети TRON и ищет абсолютно прозрачные условия без скрытых платежей, Netts предлагает аренду Energy с динамическим обновлением стоимости по периодам времени в зависимости от текущего состояния сети TRON. Разница между низкой ставкой на TRON Energy в ночные часы (минимум 23 sun списывается с 01:00 до 11:00 UTC) и максимальными тарифами (37 sun с 14:00 до полуночи) позволяет грамотному пользователю существенно сократить расходы на переводы USDT — достаточно лишь правильно выбрать время для транзакции или заранее арендовать Energy по наиболее выгодному тарифу; это элементарная оптимизация затрат, требующая лишь знания того, куда смотреть. Если вам нужна недорогая Energy без подписок и обязательств по объему, Netts работает по модели No Subscription, где все комиссии уже включены в отображаемую стоимость.