چرا پلهای میانزنجیرهای تا این حد در برابر هک آسیبپذیر هستند
پلهای میانزنجیرهای تنها در عرض یک سال بیش از ۲ میلیارد دلار را در پی حملات هکری از دست دادهاند؛ در اینجا دلایل شکستهای مکرر این پلها و راهکارهایی که واقعاً مؤثرند را بررسی میکنیم.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
دسامبر ۲۰۲۱ — کتابخانه لاگگیری شبکه Log4j، ابزاری بسیار فراگیر است که درصد فوقالعاده بالایی از کدهای جاوای جهان از آن استفاده میکنند. این نقص نه در یک سیستمعامل بود و نه در یک برنامه بزرگ. این فقط یک ابزار کمکی کوچک بود که بیشتر کاربران حتی نامش را هم نشنیده بودند و در بطن سیستمهایی قرار داشت که سالها حسابرسی، نگهداری و محافظت شده بودند. ظرف چند ساعت پس از افشای عمومی، اسکنرهای آسیبپذیری مشغول اسکن تمام سرورهای در دسترس اینترنت برای یافتن آن شدند! ماهها طول کشید تا این وصله امنیتی بهطور کامل منتشر شود.
این داستانی از بلاکچین نیست. اما بهترین دریچه برای درک چرایی هکهای مداوم پلهای میانزنجیرهای (Cross-chain bridges) است. خود بلاکچینهای مجزا — مانند Bitcoin، Ethereum، Solana — با دقتی فوقالعاده از نظر مکانیسمهای اجماع، اصول موضوعه رمزنگاری و ساختارهای انگیزشی ولیدیتورهایشان طراحی شدهاند. پروتکلهای پایه آنها سالها تحت تحقیقات و آزمایشهای مخرب قرار داشتهاند. اما پیوندهای میان آنها بهصورت مجزا، با محدودیتهای شدید و به دست تیمهای متفاوتی ایجاد شده و بهندرت به همان اندازه مورد بررسی دقیق قرار گرفتهاند. و این سرمایهها هستند که به همین اتصالات گره خوردهاند.
پل چیست و اصلاً چرا باید وجود داشته باشد
بلاکچینها بهطور بومی توانایی برقراری ارتباط با یکدیگر را ندارند. Bitcoin هیچ راهی برای اطلاع از وقایع جاری در Ethereum ندارد. قراردادهای هوشمند Ethereum نیز همینگونهاند و از وضعیت شبکه Solana بیخبرند. مجدداً یادآور میشویم که بر اساس ماهیت طراحی، هر شبکه یک محیط ایزوله است — سیستمی بسته که امنیت آن دقیقاً از همین ایزوله بودن ناشی میشود. ولیدیتورهای یک زنجیره تنها با مواردی موافقت خواهند کرد که با قوانین مطابقت داشته باشد، بدون اینکه دادههایی از بیرون تأمین شود که قادر به تأیید آن نباشند.
از منظر عملی، با گسترش این اکوسیستم مشکلی نمایان میشود. اگر قصد داشته باشید از دیفای (DeFi) مبتنی بر Ethereum استفاده کنید اما دارایی شما فقط Bitcoin باشد، در حال حاضر هیچ مسیر مستقیمی وجود ندارد. این مسیر میتواند به معنای فروش Bitcoin، خرید Ethereum در یک صرافی متمرکز و ادامه مسیر از آنجا باشد — اما این سناریو مجدداً همان واسطههای امانتداری را وارد بازی میکند که امور مالی غیرمتمرکز اصلاً برای حذف آنها ایجاد شده بود. با غیرقابلانکار شدن نیاز به یک مسیر غیرمتمرکز، پلها برای پر کردن این شکاف میان زنجیرهها پدیدار شدند.
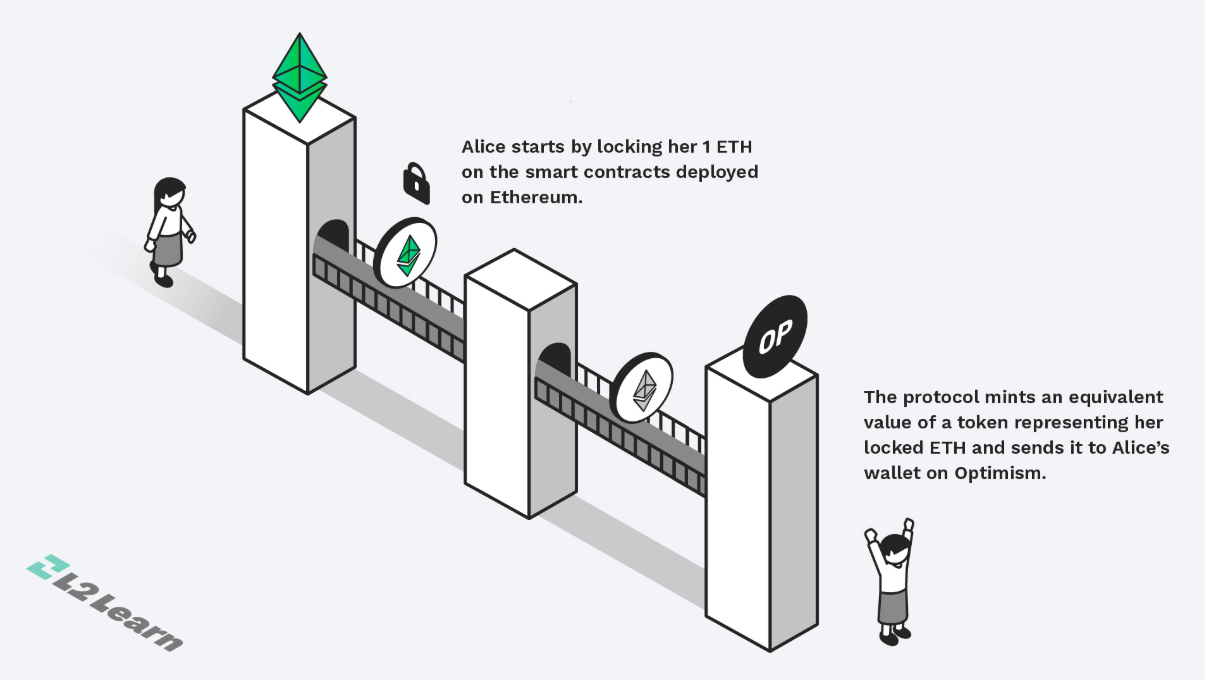
معماری قفل و ضرب (Lock-and-mint) پرکاربردترین ساختار پلهاست. کاربر توکنها را در زنجیره A واریز کرده و آنها را در یک قرارداد هوشمند قفل میکند. این واریز توسط یک حد نصاب از ولیدیتورها یا یک کمیته چندامضایی پایش و تأیید میشود. این امر منجر به ایجاد مقدار معادل توکن رپدشده (wrapped) در زنجیره B میشود — یک دارایی مصنوعی که پشتوانه آن تعهد به وجود وثیقه برای تضمین ارزش آن در سمت دیگر است. خروج — کاربر توکنهای رپدشده را در زنجیره B میسوزاند، ولیدیتورها این رویداد را ثبت میکنند و داراییهای مسدودشده در زنجیره A آزاد میشوند.
ظرافت و جذابیت این مدل، دقیقاً نقطه ضعف اصلی آن نیز به شمار میآید. این داراییهای قفلشده تنها در یک قرارداد واحد نگهداری میشوند. آنها تکان نمیخورند، بلکه انباشته میشوند. پل در واقع یک گاوصندوق بزرگ است.
سایدچینها و پیادهسازی آنها در قراردادهای میانزنجیرهای در ابتدا در مقالهای در سال ۲۰۱۴ بهصورت رسمی معرفی شدند. مبادلات اتمی (Atomic swaps) — پروتکلهای رمزنگاری برای تبادل همتا به همتای داراییها میان زنجیرهها بدون نیاز به اعتماد — برای نخستین بار در سال ۲۰۱۸ معرفی شدند. هر دوی این روشهای اولیه از آن زمان با مشکلات وحشتناک و فاحشی در زمینه مقیاسپذیری مواجه بودند. به دلیل مکانیسمهای اجماع مورد استفاده، مبادلات اتمی ماهیتی دوطرفه دارند و نیازمند تطبیق خریداران و فروشندگان قبل از انجام تبادل هستند؛ از این رو نمیتوانند به عنوان زیرساخت نقدینگی عمومی عمل کنند. پلهای قفل و ضرب، مشکل مقیاسپذیری را با افزودن استخری از وثیقههای قفلشده حل کردند که هر کسی میتوانست در برابر آن مبادله انجام دهد — و در نتیجه، اساساً یک ظرف عسل (Honeypot) جذاب برای هکرها ایجاد کردند.
پلهای کاربردی نخستین بار بین سالهای ۲۰۲۰ و ۲۰۲۲ ظاهر شدند؛ یعنی زمانی که رونق دیفای تقاضایی واقعی برای انتقال سرمایه میان زنجیرهها به وجود آورد. این نسل در پل Ronin تجسم یافت که برای اکوسیستم بازی Axie Infinity طراحی شده بود. Wormhole که Solana و Ethereum را متصل میکرد، و پل Horizon در شبکه Harmony که این زنجیره را به Ethereum پیوند میداد نیز از این امتیاز برخوردار بودند. هر یک از اینها کمیتههای کوچکی از ولیدیتورها را برای امضای تأییدیههای انتقالهای میانزنجیرهای به کار میگرفتند – گروههایی که معمولاً بین پنج تا دوازده امضاکننده (موسوم به کمیته) تشکیل شده بودند و امضای جمعی آنها برای تأیید هر برداشتی مورد نیاز بود. اجرای این فرآیند از نظر اقتصادی مقرونبهصرفه و سرعت واکنش آن بالا بود. اما این ساختار یک نقطه شکست واحد (Single point of failure) نیز بود که مهاجمان میتوانستند آن را از لحاظ ریاضی محاسبه کنند —
چهار هک، چهار شکست متفاوت با یک معماری مشترک
در سال ۲۰۲۲، شیوعی از آسیبپذیریهای پلها رخ داد که خسارت کلی ناشی از آن فراتر از ۲ میلیارد دلار رفت. با این حال، چهار مورد از آنها برجستهترند — نه به این خاطر که از نظر فنی مشابه بودند (که نبودند)، بلکه به این دلیل که هر کدام نشاندهنده شیوه متفاوتی از شکست همین معماری یکسان هستند.
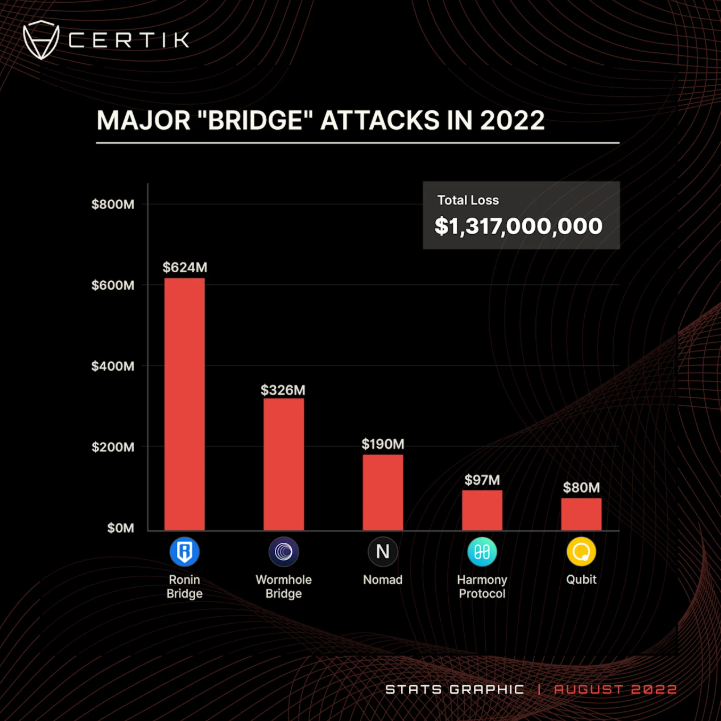
بزرگترین اکسپلویت دیفای در تاریخ. در لحظهای که به بزرگترین نفوذ منفرد دیفای در تمام تاریخ تبدیل شد، پل Ronin در ۲۳ مارس ۲۰۲۲ به میزان ۶۲۴ میلیون دلار هک شد. برای صدور مجوز برداشت، مجموعه ولیدیتورهای Ronin متکی بر پنج امضا از نه امضا بودند. تنها در ماه مارس، چهار کلید متعلق به Sky Mavis — توسعهدهندگان Axie Infinity — پس از اینکه مهاجمان یک حمله فیشینگ هدفمند در پوشش یک پیشنهاد شغلی جعلی انجام دادند، لو رفت. با این حال، ماهها قبل از این حادثه، Sky Mavis به صورت غیررسمی اختیار امضای موقت یک کلید پنجم را برای مدیریت حجم تراکنشها به آنها واگذار کرده بود و این تفویض اختیار هرگز لغو نشد. مهاجمان پنج امضا را در اختیار داشتند. آنها طی دو تراکنش، مقدار ۱۷۳,۶۰۰ ETH و ۲۵.۵ میلیون دلار USDC را از شبکه خارج کردند. کشف این رخنه شش روز به طول انجامید.
در فوریه ۲۰۲۲، پلتفرم Wormhole رقم ۳۲۶ میلیون دلار را از طریق نقصی کاملاً متفاوت از دست داد که نشانگر پایان یک روند نزولی هفتهفتهای بود. این باگ امنیتی، مرتبط با تابعی منسوخشده در قرارداد هوشمند Solana — کدی که میبایست در یک ارتقای معمول حذف میشد اما نشد — بود و به مهاجم اجازه داد تا اعتبارسنجی امضا را دور بزند. مهاجم گواهی واریز جعلی صادر کرد، ۱۲۰,۰۰۰ واحد Wrapped Ether بدون هیچگونه پشتوانهای ضرب کرد و در سمت Ethereum، اتر واقعی برداشت نمود. گفته شد که این نقص از کدهای وصلهای ناشی شده بود که کاملاً پاکسازی نشده بودند و هیچکس در فرآیند بازبینی متوجه آن نشد.
پلتفرم Nomad در آگوست ۲۰۲۲ از طریق سازوکاری سقوط کرد که حتی از موارد قبلی هم تحقیرآمیزتر بود. طی یک ارتقای روتین، یک پارامتر اعتبارسنجی بحرانی روی صفر تنظیم شد که باعث شد قرارداد، هر سند و اثبات انتقالی را معتبر تشخیص دهد. پس از کشف و افشای عمومی آن، بیش از ۳۰۰ آدرس گوناگون — که لزوماً مهاجمان ماهر نبودند، بلکه بسیاری از آنها فرصتطلبانی عادی بودند — به این پل هجوم آوردند تا در یک رقابت آزاد برای برداشت منابع نقشی داشته باشند. ۱۹۰ میلیون دلار ناپدید شد.
تنها کاری که مهاجمان باید انجام میدادند به دست آوردن دو مورد از کلیدهای امضای حیاتی برای عملیات پل Horizon در Harmony بود — دقیقاً روی آستانه بحرانی آن. با این حال، هرگز هیچ تأیید عمومی درباره نحوه به دست آوردن آن کلیدها صورت نگرفت. نتیجه اخلاقی این بود که آستانه امضای ۲ از ۵ برای پلی با داراییهای ۹ رقمی — حتی اگر کدهای آن بهخوبی نوشته شده باشند — اصلاً پاسخگو نخواهد بود.
این الگو در سال ۲۰۲۳ نیز ادامه یافت. پروتکل Multichain که برجستهترین پروتکل مسیریابی میانزنجیرهای بود، در ژوئیه ۲۰۲۳ متحمل ضرر ۱۲۶ میلیون دلاری شد؛ نه به دلیل خطوط کدهای قابل بهرهبرداری، بلکه به این خاطر که مدیرعامل آن در چین بازداشت شد و از کلیدهای خصوصی او برای خالی کردن وجوه پل استفاده گردید. پل Orbit Chain نیز زمانی مورد حمله قرار گرفت که ۷ کلید از ۱۰ کلید چندامضایی آن هک شد و خسارتی بالغ بر ۸۱ میلیون دلار به بار آورد. بزرگترین دلیل اینکه در تمام موارد این نفوذها به جای یک مشکل ساده فاجعهبار شدند، صرفاً این بود که یک قرارداد منفرد با تمام داراییهای مسدودشده، تنها تحت کنترل چند کلید معدود قرار داشت.
بلاکچینها با درایت ساخته شدند؛ ارتباطات میان آنها خیر
شبکه Ethereum سالها زمان را صرف آمادهسازی برای انتقال به اثبات سهام کرد. ریاضیدانان حرفهای بیش از یک دهه است که ساختارهای بنیادین رمزنگاری برای امضای تراکنشهای Bitcoin را بررسی و تحلیل میکنند. آمادهسازی بلاکچینهای اصلی برای پیادهسازی در مقیاس وسیع، توجه علمی و مهندسی فراوانی را بر روی ساختارهای انگیزشی آنها معطوف کرد.
پلها از چنین بازه توسعهای بهرهمند نبودند. آنها از دل چالشهای عملی پدید آمدند که با عجله سرهمبندی شده و در واقع برای پاسخگویی به تقاضای فوری در دورانی طراحی شدند که دیفای سریعتر از هرگونه توان تحلیل رشد میکرد — یعنی وصلههایی الحاقی بر بلاکچینهایی که اصلاً برای تعاملپذیری طراحی نشده بودند، و بدون در اختیار داشتن منابع سازمانی یا جامعه پژوهشگران تست نفوذ که پروتکلهای پایه را به چالش میکشیدند. این دقیقاً همان روشی است که باگها و آسیبپذیریها در هر سیستم پیچیدهای پدید میآیند: چیزی بدون عبور از استانداردهای کیفی مورد نیاز به بالای زیرساخت موجود افزوده میشود، در حالی که باید از همان ابتدا یک دغدغه بنیادین طراحی میبود. پلها همیشه از همان ابتدا ارزش قفلشده بالایی (TVL) به دست آوردند — زیرا عملکردشان اینگونه است — و این امر باعث شد تا میانبرهای مهندسی پیامدهای فوری و جبرانناپذیری به دنبال داشته باشند.
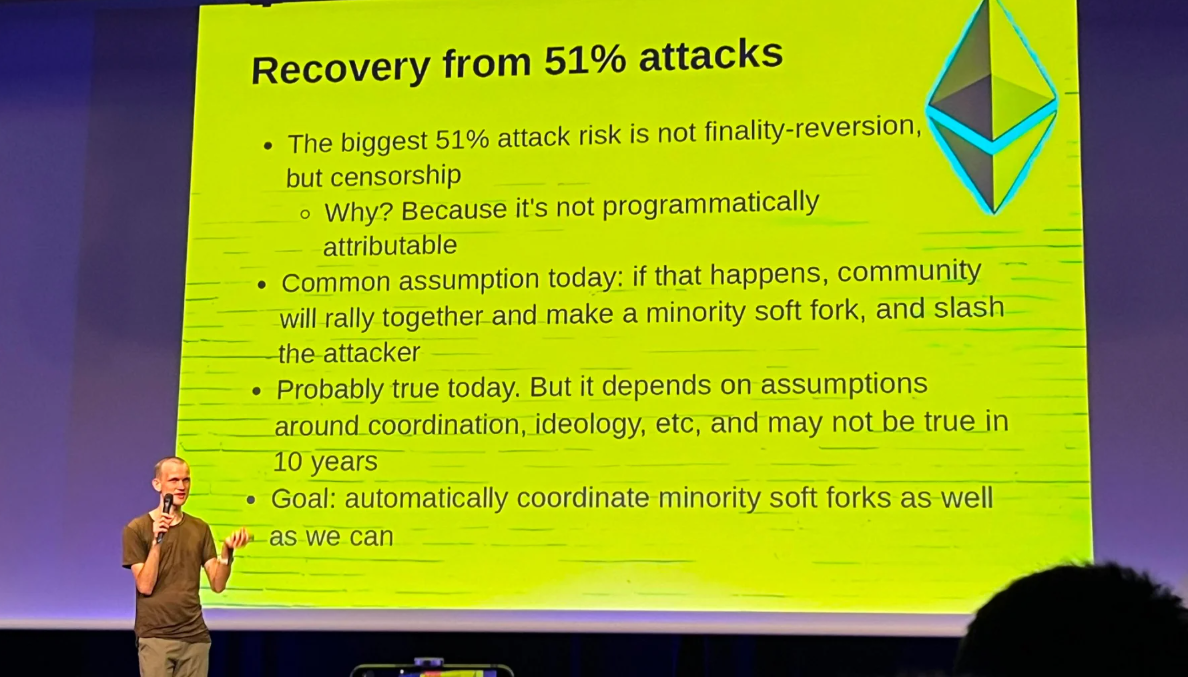
در ژانویه ۲۰۲۲، یعنی هفتهها پیش از اولین حمله بزرگ به پلها در آن سال، ویتالیک بوترین به طور صریح به این ریسک ساختاری اشاره کرد. او هشدار داد که پلها خطرات سیستمیک به همراه دارند، زیرا حمله ۵۱ درصدی اساساً میتواند تمام ویژگیهای داراییهای قفلشده در چندین زنجیره را هدف قرار دهد. اگرچه نگرانی دقیق او حمله به کلیدهای ولیدیتور که عملاً رخ دادند نبود، بلکه ایده انتزاعیتری بود مبنی بر اینکه سیستمهای میانزنجیرهای خطرات زنجیرههای سازنده خود را هم به ارث میبرند و هم تشدید میکنند؛ با این وجود، این اصل در عمل ثابت شد.
هر نسل پیاپی از پلهای بزرگ، مشکلات دیگری را برطرف کرده اما همان آسیبپذیری اصلی را حفظ نموده است، و این عوامل دلایل آن را روشن میکنند:
کمیتههای کوچک چندامضایی: ارزان، سریع و اهدافی بسیار آسان برای سرقت کلید و فیشینگ — نسل ۱ (۲۰۲۰–۲۰۲۲)
نسل ۲ ← (۲۰۲۳–۲۰۲۴) کیفپولهایی با مجموعههای گسترده از ولیدیتورها که از شبکههای اعتبارسنجی با انگیزه اقتصادی استفاده میکنند تا ریسک به خطر افتادن کلیدها را کاهش داده و میزان اتکا به صداقت مجریان خارج از زنجیره را کم کنند.
این اولین ساختاری است که هرگونه اتکا به عامل انسانی را به طور کامل حذف میکند — از طریق اثباتهای دانشصفر (ZKP) که امکان تأیید ریاضی وضعیت میانزنجیرهای را برای شما فراهم میآورند (در نسل ۳ – ۲۰۲۵ تا کنون)، اما پیچیدگیهای جدیدی را نیز به همراه دارد: هزینه تولید اثبات، تأخیر و درستی مدارهای محاسباتی.
حتی امنترین نسل پلها نیز این مشکل را به طور کامل حل نکرده است. این بدان معناست که اثباتهای دانشصفر تنها به اندازه مدارهایی که از آنها ساخته شدهاند قابل اعتمادند. با این وجود، باگهای مداری پدیدهای کاملاً ناشناخته نیستند. همچنین انگیزههای اقتصادی که ارزش قفلشده بالایی را به پلها جذب میکنند، هکرهایی با بودجههای مالی متناسب را نیز به سمت خود میکشانند.
شاید مهمترین تحول معماری، جایگزینی واسطههای مورد اعتماد با تأیید ریاضیاتی باشد. بر خلاف سایر روشها، یک پل ZK این پرسش را مطرح نمیکند که "آیا میتوانیم به ولیدیتورها اعتماد کنیم؟" — بلکه یک اثبات رمزنگاری تولید میکند که نشان میدهد برای یک تراکنش خاص رویدادی در زنجیره مبدا رخ داده است، و این مدرک را برای راستیآزمایی آنچین به زنجیره مقصد ارائه میدهد. در چنین نقطهای، دور زدن گروهی از انسانها بیشتر شبیه به شکستن ریاضیات رمزنگاری زیربنایی خواهد بود تا یک تضمین امنیتی ساده.
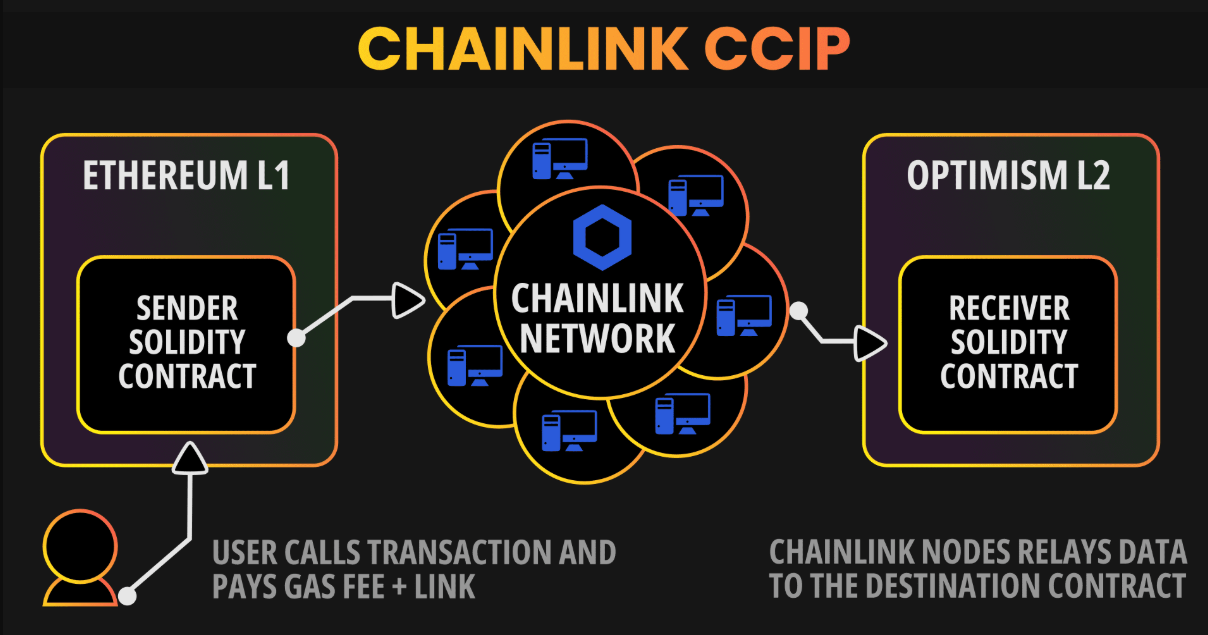
پروتکل Chainlink دهها شبکه مستقل را برای تأمین دادههای پروتکل تعاملپذیری میانزنجیرهای خود (CCIP) به کار میگیرد و یک «شبکه مدیریت ریسک» مضاعف برای شناسایی رفتارهای غیرعادی دارد. هیچ پیام میانزنجیرهای بدون توافق هر دو زنجیره قابل اجرا نیست. هیچکدام نمیتوانند به تنهایی یک انتقال را تأیید کنند. این همان مفهوم «دفاع در عمق» است که در خود معماری پل پیادهسازی شده است.
مسیر سوم، مربوط به پلهای مبتنی بر قصد (Intent-based bridges) است. این پلها به جای حبس حجم عظیمی از وثیقهها که هر کسی بتواند آنها را به تاراج ببرد، کاربران را با ارائهدهندگان نقدینگی حرفهای موسوم به «حلکنندهها» (Solvers) مطابقت میدهند که با استفاده از موجودی خود، انتقال میانزنجیرهای را اجرا میکنند. پرداخت توسط کاربر انجام میشود و خود پل دارای وثیقه تجمیعشدهای نیست که بخواهد نقش یک ظرف عسل جذاب را بازی کند. بنابراین بستر حمله از "سرقت از گاوصندوق" به "کلاهبرداری از یک حلکننده" تغییر مییابد که این یک هدف به مراتب کوچکتر است.
رویکرد مستحکمتر این است که چارچوبی گستردهتر میان دو زنجیره برقرار شود — چارچوبی که چیزی فراتر از یک پل معمولی باشد و شباهت زیادی به یک لایه امنیتی مشترک داشته باشد؛ امری که استواری فنی ایجاد کرده و نیازمند مشارکت خود تیمهای زنجیرههاست و نه صرفاً توسعهدهندگان شخص ثالث. آنچه در عمل امروزی به این مفهوم نزدیکتر است، مدل پاراچین Polkadot است؛ جایی که بلاکچینها به یک رلهچین مشترک متصل میشوند و امنیت را از آن به ارث میبرند. مشکل اینجاست که این سازوکار تنها در اکوسیستم Polkadot کار میکند. پیوند زدن میان Ethereum و Bitcoin با این شیوه، نیازمند اصلاحاتی در پروتکل Bitcoin خواهد بود که جامعه کاربری آن همواره از پذیرش آن سر باز زده است.
ساخت همه این راهکارها بسیار دشوارتر از توصیف آنهاست. ایجاد اثباتهای ZK برای وضعیتهای پیچیده میانزنجیرهای پرهزینه بوده و نیازمند تخصص عمیق در زمینه رمزنگاری است. برای تولید این اثباتها، مدارها به اعتبارسنجی صوری (Formal verification) نیاز دارند — باگهای مدارهای ZK هویتی متفاوت از باگهای استاندارد قراردادهای هوشمند دارند: اگرچه نادرتر هستند، اما پتانسیل تخریب بسیار بیشتری دارند. چرا؟ زیرا وجود باگ در یک زنجیره اثباتکننده (Prover chain)، کل تضمین ریاضیاتی را که از همان ابتدا انگیزه اصلی در پیش گرفتن این رویکرد بوده است، زیر سؤال میبرد. این بدین معنی است که سیستم آنها باید رقابت کافی میان حلکنندهها داشته باشد تا قیمتگذاری منصفانهای ارائه دهد و از تقلب کاربران جلوگیری کند. افزون بر این، چنانچه راهحلی نیازمند تغییراتی در سطح پروتکل در بلاکچینهای فعلی باشد، با کُندترین مسیر اجرایی ممکن روبرو خواهد شد — اجماع از سوی جوامع، تدوین مشخصات تغییرات، توسعه، آزمایش و استقرار تغییرات در شبکههایی که صدها میلیارد دلار دارایی را محافظت میکنند.
وقتی پلی هک میشود چه اتفاقی برای شما میافتد؟
پیامدهای عملی برای کاربران در یک سوءاستفاده امنیتی از پلها را میتوان به صورت زیر طبقهبندی کرد که هیچیک از آنها فرضی نیستند.
واضحترین پیامد، از دست رفتن کامل دارایی است. اگر دارایی کاربری در زمان اکسپلویت در آستانه عبور از پل باشد، ممکن است تراکنش برای همیشه متوقف شود یا دیگر هرگز سرمایه خود را نبیند. اگر قرارداد یا ارائهدهنده پل متوقف شود (مکث یا تخریب گردد)، داراییهای قفلشده در آن زنجیره مبدا غیرقابل دسترس خواهند شد. توکن رپدشده در شبکه باقی میماند، اما دیگر نماینده هیچ دارایی واقعی نیست. توکنهای رپدشده در زنجیره مقصد در صورتی که وثیقههای اساسی پشتیبان آنها ربوده شده باشند، هیچ ارزشی نخواهند داشت.
پلهای متوقفشده باعث تأخیرهایی میشوند که این تأخیرها به زیانهای بزرگتری تبدیل میگردند. این اتفاق در سال ۲۰۲۳ منحصر به فرد نبود؛ وقتی پلتفرم Multichain در اوایل سال هک شد، این پل روزها آفلاین ماند پیش از آنکه گردانندگان آن ابعاد نفوذ را تأیید کنند. هیچ جدول زمانی و هیچ راهکاری برای احقاق حق کاربرانی که تراکنشهای معلق داشتند وجود نداشت. فراتر از خطر مخدوش شدن دادهها، در بازارهای پرنوسان، از دست دادن امکان جابجایی سرمایه میان زنجیرهها برای چندین روز، هزینه فرصت چشمگیری دارد، حتی اگر آن سرمایه در نهایت قابل بازیابی باشد.
قیمت دارایی تحت سوءاستفاده معمولاً بلافاصله پس از هک پل، نوسانات شدیدی را تجربه میکند. مهاجمانی که به دنبال پولشویی هستند معمولاً داراییهای سرقتشده را در صرافیهای غیرمتمرکز به فروش میرسانند. نخستین ساعت پس از یک هک بزرگ در پلها، همواره یکی از پرتلاطمترین زمانها برای توکنهای آسیبدیده است. این بدان معناست که حتی کاربرانی که اصلاً از آن پل استفاده نکردهاند نیز با افت ارزش داراییهایشان در سایر بخشها به واسطه انتشار اخبار حمله، متحمل زیان در پرتفوی خود میشوند.
نگرانی کمتر شایع اما برجسته دیگر، به خطر افتادن حریم خصوصی است. تراکنشهای میانزنجیرهای به دادههای روی زنجیره به طور همزمان در چندین شبکه نیاز دارند و با تحلیل دقیق دادههای مربوط به لاگهای قراردادهای پل، هر محققی میتواند پیوندی میان آدرسهای کاربر در زنجیرههای مختلف برقرار کند. جداسازی زنجیرهای به عنوان یک راهکار غیررسمی برای حفظ حریم خصوصی، بلافاصله پس از اینکه کاربر از هرگونه پل تعاملپذیر استفاده کند، از بین میرود.
آخرین نکتهای که میتوان به صراحت گفت این است که پلتفرمها و پروتکلها سابقهای طولانی در کماهمیت جلوه دادن حوادث امنیتی و پنهان کردن جزئیات معماری خود تا زمان اجبار به افشای آنها دارند. تیمهای توسعه پلها روی آسیبپذیریهای شناختهشده سرپوش گذاشتند، ضررهای بزرگ را صرفاً "توقفهای تحقیقاتی" خواندند و بدون رفع ریشهای شرایطی که آنها را آسیبپذیر میکرد، کار خود را از سر گرفتند. گزارشها نشان میدهد علائم هشداردهنده درباره آستانه امضای پایین برای ۸۳ روز پیش از وقوع حمله نادیده گرفته شد. علیرغم تخلیه کامل TVL پل Ronin، هک آن به مدت شش روز تمام ناشناخته مانده بود.
فشار عمومی بهترین و شاید تنها عامل بازدارنده در برابر این رفتار است. این کاربران، پژوهشگران و خبرنگاران هستند که با پرسیدن سوالات چالشبرانگیز در رابطه با اندازه ولیدیتورها، رویههای مدیریت کلید، آستانههای امضا و فرآیندهای بهروزرسانی، تیمهای پل را مجاب میکنند که این مسائل را نه به عنوان پاورقی، بلکه به منزله دغدغههای اصلی تلقی کنند. هر پروژهای که این توجهات را جلب کند فوراً مشکلاتش حل نخواهد شد. با این حال، آنهایی که میدانند تحت نظارت قرار دارند، بسیار سریعتر از کسانی که تصور میکنند کسی ناظر نیست، ایرادات را برطرف خواهند کرد. چنین انگیزههایی همیشگی نیستند، اما در زیرساختهای مالی واقعی، هر چیزی که منجر به بهبود امنیت شود ارزش دنبال کردن را دارد.
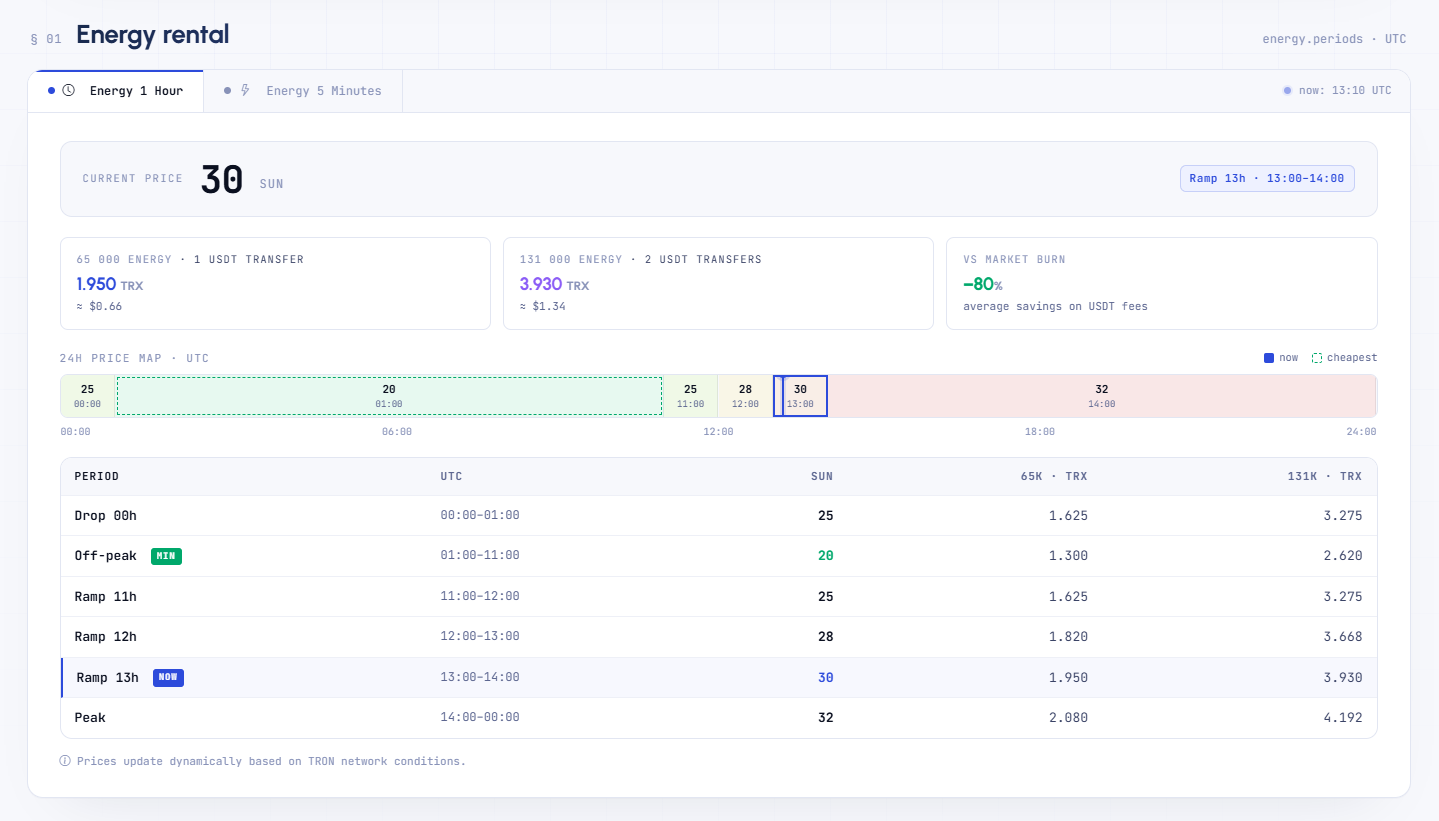
برای فعالان شبکه TRON که خواهان قیمتگذاری شفاف و به دور از حدس و گمان هستند — Netts این خدمات را برای اجاره Energy ارائه میدهد، به طوری که قیمت Energy بر اساس بازه زمانی و وضعیت کنونی شبکه TRON به صورت پویا بهروزرسانی میشود. تفاوت میان نرخ پایین TRON Energy در طول شب (حداقل ۲۳ sun بین ساعات ۰۱:۰۰ تا ۱۱:۰۰ به وقت UTC شارژ میشود) و حداکثر نرخها (۳۷ sun از ساعت ۱۴:۰۰ تا نیمهشب)، بدین معناست که یک کاربر آگاه میتواند صرفاً با زمانبندی هوشمندانه تراکنش یا پیشاجاره انرژی در بهینهترین زمان، هزینههای انتقال USDT خود را به میزان چشمگیری کاهش دهد — یک بهینهسازی هزینه بسیار آسان که فقط مبتنی بر دانستن زمان بررسی است. اگر به دنبال Energy ارزان و بدون نیاز به اشتراک یا تعهدات حجمی سنگین هستید، Netts بر پایه مدل No Subscription فعالیت میکند و تمام کارمزدها از پیش در قیمت نمایشی برای مصرفکننده لحاظ شدهاند.