Por que as pontes cross-chain são tão vulneráveis a invasões
As pontes cross-chain perderam mais de US$ 2 bilhões em um único ano devido a hacks — veja por que essas pontes continuam falhando e o que realmente ajuda.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Dezembro de 2021 — O Log4j da Apache é uma biblioteca de logging amplamente utilizada por uma porcentagem incrivelmente alta do código Java do mundo. Essa falha não estava em um sistema operacional, nem em um grande aplicativo. Era um utilitário, do qual a maioria dos usuários nunca tinha ouvido falar, que residia no núcleo de sistemas auditados, mantidos e defendidos ao longo de muitos anos. Poucas horas após ser divulgada publicamente, scanners de vulnerabilidades estavam varrendo todos os servidores acessíveis na Internet em busca dela! Levou meses para que o patch fosse completamente propagado.
Essa não é uma história sobre blockchain. Mas é a melhor lente para entender por que pontes cross-chain continuam sendo hackeadas. As blockchains individuais — Bitcoin, Ethereum, Solana — foram concebidas com um cuidado extraordinário em seus mecanismos de consenso, seus axiomas criptográficos e suas estruturas de incentivo para validadores. Seus protocolos fundamentais passaram por anos de pesquisa e testes adversariais. Já as suas pontes de conexão foram forjadas separadamente, sob restrições severas e pelas mãos de equipes distintas, raramente passando por uma análise tão minuciosa. E esse capital está amarrado a essas conexões.
O que é uma ponte e por que ela precisa existir
As blockchains não se comunicam entre si nativamente. O Bitcoin não tem como saber o que acontece no Ethereum. Não é diferente com os smart contracts do Ethereum, que são cegos para o estado da Solana. Por design, cada rede é isolada — um sistema fechado protegido pela própria natureza do seu isolamento. Os validadores dessa chain só concordarão com qualquer ação que esteja estritamente alinhada com as regras, sem aceitar dados fornecidos externamente que não possam verificar.
Na prática, isso se torna um problema à medida que o ecossistema cresce. Se você deseja usar o ecossistema DeFi baseado em Ethereum, mas possui apenas Bitcoin, atualmente não há uma rota direta. Isso exigiria vender seus Bitcoins, comprar Ethereum em uma exchange centralizada e continuar a partir daí — mas isso reintroduz exatamente o tipo de intermediário custodial que as finanças descentralizadas pretendem eliminar. As pontes surgiram para preencher essa lacuna entre chains quando a necessidade de rotas descentralizadas se tornou inegável.
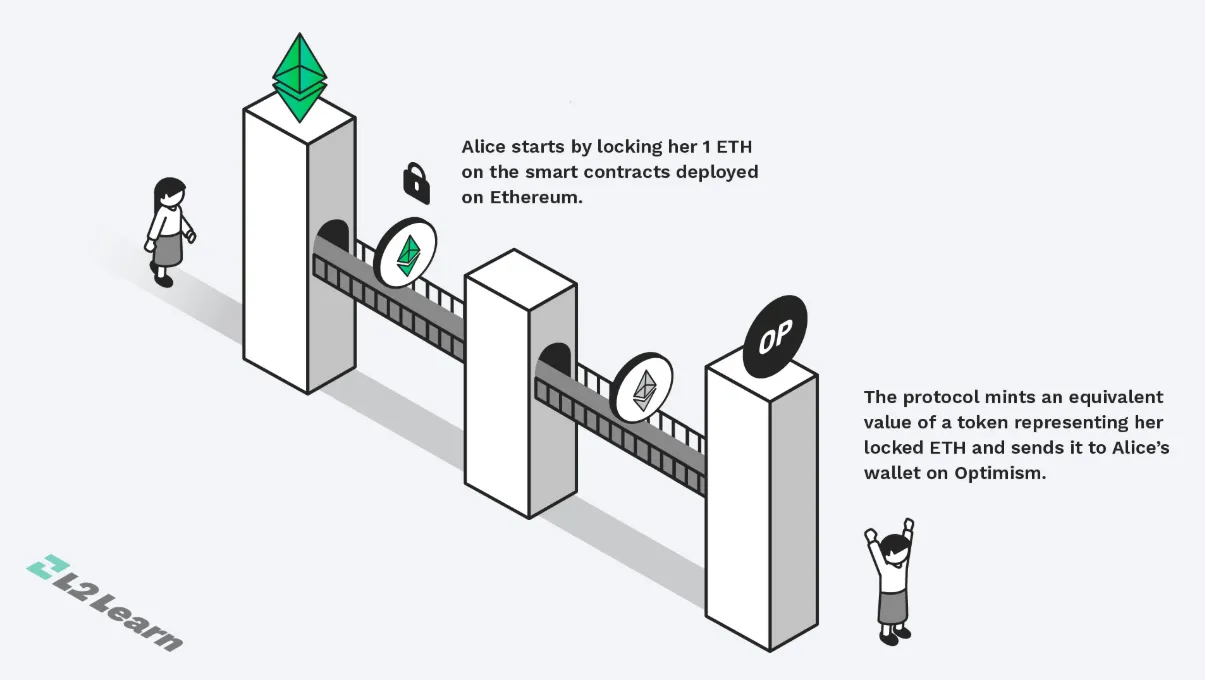
O modelo lock-and-mint é a arquitetura de ponte mais utilizada. O usuário deposita tokens na chain A e os bloqueia em um smart contract. Esse depósito é monitorado e atestado por um quórum de validadores ou um comitê multisig. Isso gera uma quantidade equivalente de wrapped tokens na chain B — um ativo sintético lastreado na garantia de que o colateral existe para garantir seu valor correspondente do outro lado. Na saída, o usuário queima os wrapped tokens na chain B, os validadores registram esse evento e os ativos bloqueados são liberados na chain A.
A elegância desse modelo é também o seu calcanhar de Aquiles. Esses ativos bloqueados ficam retidos em um único contrato. Eles não se movem. Eles apenas se acumulam. A ponte torna-se um cofre.
As sidechains e sua implementação em contratos cross-chain foram formalizadas inicialmente em um artigo de 2014. Os atomic swaps — protocolos criptográficos para a troca peer-to-peer de ativos entre chains sem intermediários de confiança — foram introduzidos em 2018. Ambos os métodos iniciais apresentavam problemas gravíssimos de escalabilidade. Devido aos mecanismos de consenso empregados, os atomic swaps são bilaterais e exigem o emparelhamento de compradores e vendedores antes que qualquer troca ocorra; eles não conseguem atuar como uma infraestrutura de liquidez generalizada. A ponte lock-and-mint resolveu a escalabilidade adicionando um pool de colateral bloqueado que qualquer pessoa poderia utilizar — criando, consequentemente, um enorme honeypot.
As pontes práticas começaram a surgir entre 2020 e 2022, quando o boom do DeFi gerou uma demanda real para a movimentação de capital entre chains. Essa geração foi representada pela Ronin Bridge, projetada para o ecossistema de jogos do Axie Infinity. A Wormhole, conectando Solana e Ethereum, e a Harmony Horizon Bridge, unindo a blockchain da Harmony ao Ethereum, também faziam parte desse grupo. Cada uma delas utilizava pequenos comitês de validadores para assinar confirmações de transferências cross-chain — grupos tipicamente compostos por cinco a doze signatários cuja assinatura conjunta aprovava saques. Era um modelo econômico de operar e ágil nas respostas. Era também um ponto único de falha que os invasores podiam calcular e explorar matematicamente —
Quatro hacks, quatro falhas diferentes com uma arquitetura comum
Em 2022, houve uma onda de exploits em pontes que fez as perdas acumuladas ultrapassarem US$ 2 bilhões. Quatro deles, no entanto, destacam-se — não por serem tecnicamente parecidos — eles não eram —, mas porque cada um ilustra uma maneira diferente pela qual a mesma arquitetura falha.
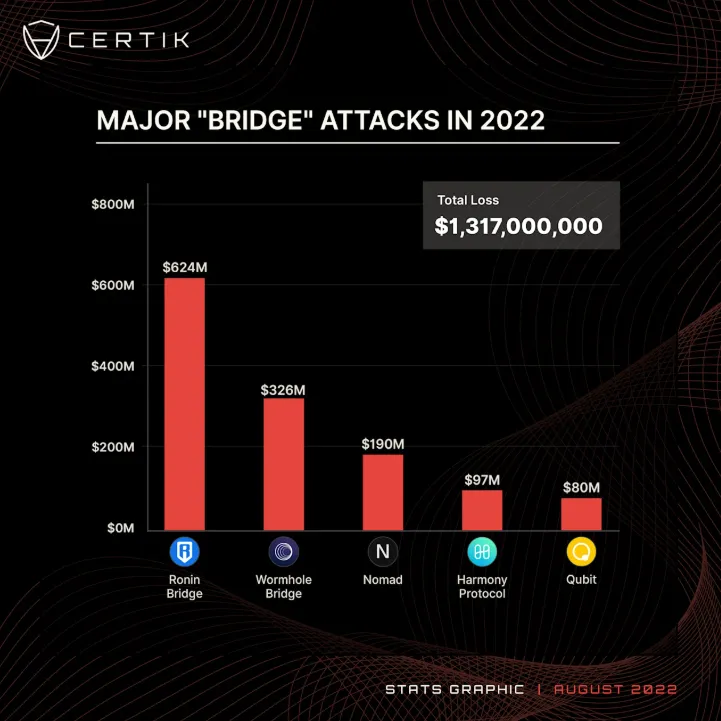
O maior exploit de DeFi da história. Em um momento que se tornaria a maior exploração individual de DeFi de todos os tempos, a Ronin Bridge foi hackeada em US$ 624 milhões em 23 de março de 2022. Para autorizar um saque, o conjunto de validadores da Ronin dependia de cinco entre nove assinaturas. Apenas em março, quatro chaves pertencentes à Sky Mavis — os desenvolvedores do Axie Infinity — foram comprometidas após invasores realizarem um ataque de spear-phishing disfarçado de proposta falsa de emprego. No entanto, meses antes do incidente, a Sky Mavis havia concedido a eles autoridade temporária e informal de assinatura sobre uma quinta chave para lidar com o volume de transações, e essa delegação nunca foi revogada. Os invasores conseguiram as cinco assinaturas necessárias. Em duas transações, drenaram 173.600 ETH e US$ 25,5 milhões em USDC da rede. Foram necessários seis dias para que a brecha fosse notada.
Em fevereiro de 2022, a Wormhole perdeu US$ 326 milhões por meio de uma falha completamente diferente, marcando o fim de uma sequência de perdas de sete semanas. O bug de segurança, envolvendo uma função descontinuada no smart contract da Solana — código que deveria ter sido removido como parte de um upgrade de rotina, mas não foi —, permitiu que um invasor burlasse a validação de assinatura. O invasor forjou um atestado de depósito falso, cunhou 120.000 wrapped Ether sem nenhum lastro e sacou o Ether correspondente no lado do Ethereum. Essa falha decorreu de um código de correção que não foi devidamente limpo e que ninguém identificou durante a revisão.
A Nomad ruiu em agosto de 2022 através de um mecanismo ainda mais constrangedor. Em uma atualização de rotina, um parâmetro crítico de validação foi redefinido para zero, fazendo com que o contrato interpretasse qualquer prova de transferência como válida. Quando a falha foi descoberta e exposta publicamente, mais de 300 endereços distintos — não apenas atacantes sofisticados, mas muitos oportunistas comuns — avançaram sobre a ponte em uma corrida frenética de saques no estilo primeiro a chegar, primeiro a levar. US$ 190 milhões desapareceram.
Tudo o que os invasores precisaram fazer no caso da Horizon Bridge da Harmony foi obter duas das chaves de assinatura críticas para a operação — exatamente o limite exigido de comprometimento. Nunca houve confirmação pública sobre como essas chaves foram interceptadas. A lição foi clara: um limiar de 2 de 5 assinaturas para uma ponte com nove dígitos em ativos — mesmo que bem desenvolvida — simplesmente não é suficiente.
O padrão persistiu em 2023. O Multichain, o protocolo de roteamento cross-chain mais proeminente, sofreu uma perda de US$ 126 milhões em julho de 2023. Isso não se deu por linhas de código vulneráveis, mas porque seu CEO foi detido na China e suas chaves privadas pessoais foram usadas para esvaziar os fundos da ponte. A Orbit Chain sofreu um ataque no qual 7 de suas 10 chaves multisig foram violadas, gerando um prejuízo de US$ 81 milhões. O fator determinante para transformar essas ocorrências em eventos catastróficos, e não apenas incidentes menores, foi o fato de que um único contrato centralizando todos os ativos estava sob o controle de pouquíssimas chaves.
As blockchains foram bem planejadas. Suas conexões, não
O Ethereum passou anos se preparando para sua transição para Proof of Stake. Matemáticos profissionais analisam as primitivas criptográficas que sustentam as assinaturas de transações do Bitcoin há mais de uma década. A preparação das principais blockchains para operação em escala recebeu ampla atenção acadêmica e de engenharia em relação às suas estruturas de incentivo.
As pontes não tiveram esse período de maturação. Elas nasceram de desafios práticos, montadas às pressas para capturar uma demanda emergente em uma fase em que o DeFi se expandia mais rápido do que qualquer análise poderia acompanhar — acopladas a blockchains que nunca foram concebidas para interoperar, mas sem dispor dos recursos institucionais ou da comunidade de pesquisa adversarial que escrutinou os protocolos base. É assim que vulnerabilidades surgem em qualquer sistema complexo: adiciona-se uma camada sobre uma infraestrutura existente sem aplicar o rigor exigido em sua base, quando isso deveria ter sido uma prioridade de design de primeira linha. As pontes já começavam operando com enormes volumes bloqueados — afinal, é assim que funcionam —, permitindo que atalhos de engenharia gerassem repercussões imediatas e severas.
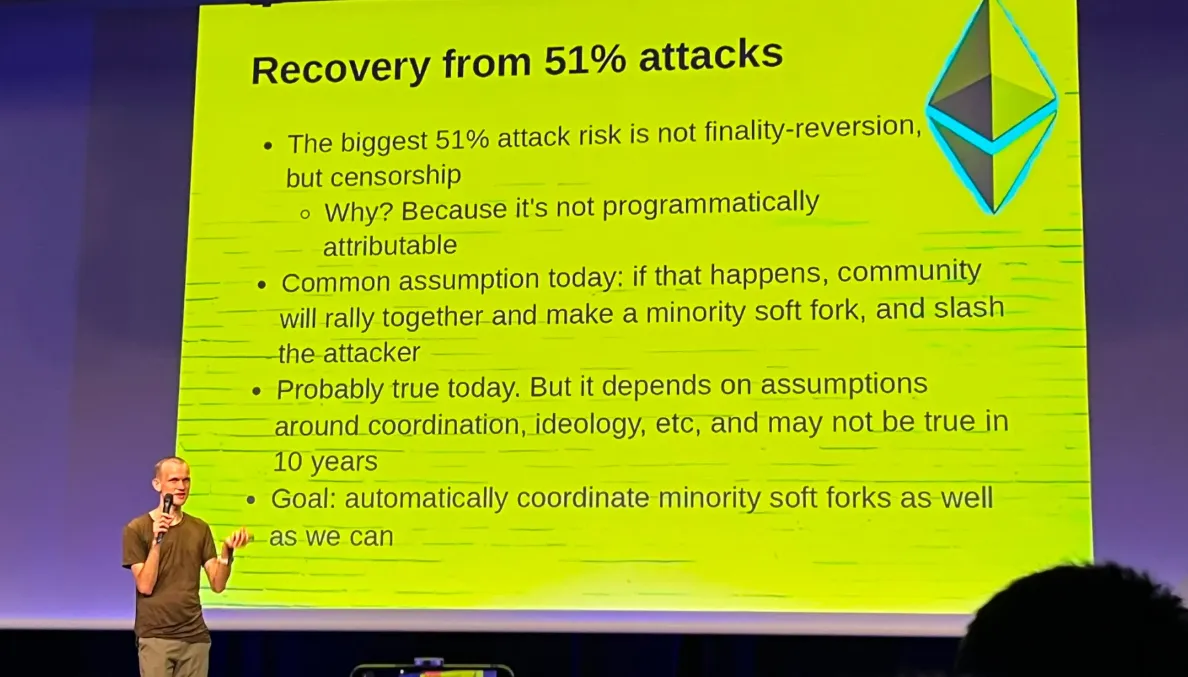
Em janeiro de 2022, semanas antes do primeiro grande exploit de pontes daquele ano, Vitalik Buterin apontou expressamente esse risco estrutural. Ele advertiu que as pontes geram risco sistêmico, pois um ataque de 51% poderia, em tese, atingir os ativos bloqueados em múltiplas chains. Embora seu foco de preocupação não fosse os ataques às chaves de validadores que de fato ocorreram, mas sim o conceito de que sistemas cross-chain herdam e amplificam os riscos de suas chains constituintes, esse princípio comprovou-se na prática.
Cada geração sucessiva das grandes pontes buscou mitigar problemas anteriores, mas manteve o mesmo núcleo de vulnerabilidade, o que ajuda a explicar este cenário:
Pequenos comitês multisig, baratos, ágeis e alvos fáceis de roubo de chaves e ataques de phishing — Geração 1 (2020–2022)
Geração 2 → (2023–2024) Carteiras com amplos conjuntos de validadores, empregando redes de verificadores economicamente incentivadas para mitigar o risco de comprometimento de chaves e diminuir a confiança na integridade de operadores off-chain.
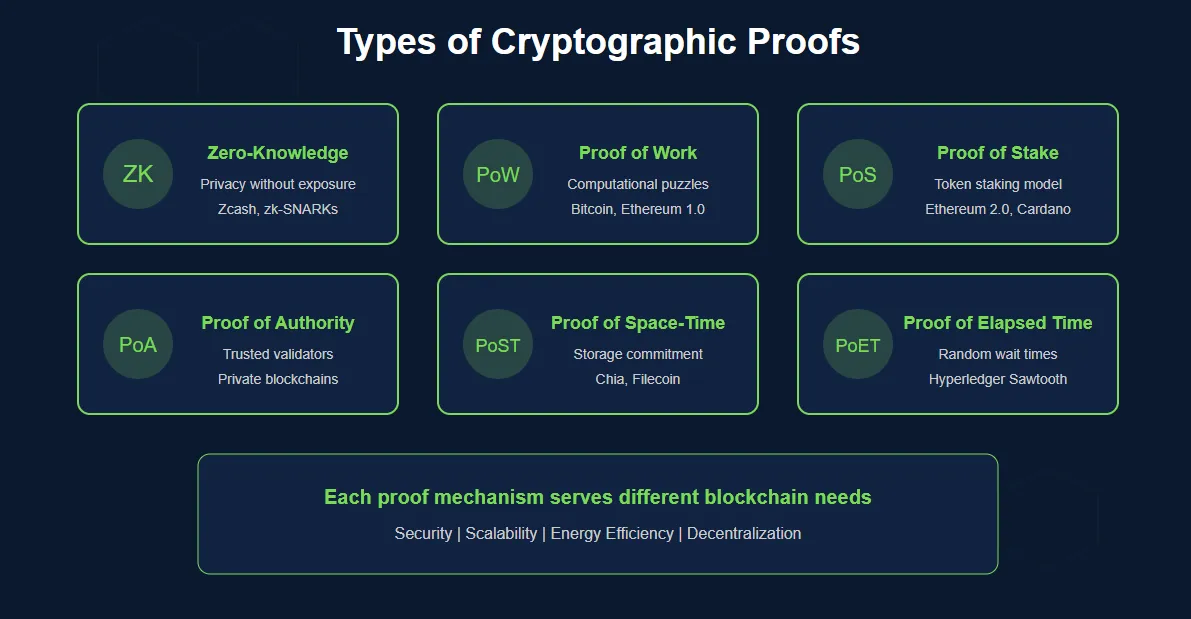
Esta é a primeira arquitetura que elimina a necessidade de confiar em operadores humanos — utilizando provas de conhecimento zero que possibilitam verificar matematicamente o estado cross-chain (Geração 3 – 2025–presente), trazendo contudo novos desafios: custo de geração de provas, latência e integridade dos circuitos.
Nem mesmo a geração mais recente e protegida de pontes eliminou integralmente o problema. Isso ocorre porque as provas de conhecimento zero são tão confiáveis quanto os circuitos que as geram. Falhas em circuitos não são eventos impossíveis. E os mesmos incentivos econômicos que atraem TVL expressivo para as pontes chamam a atenção de invasores munidos de recursos proporcionais.
Talvez a mudança arquitetural mais relevante seja a substituição de intermediários de confiança pela validação matemática. Diferente de um modelo tradicional, uma ponte ZK não depende da premissa de "podemos confiar nos validadores?" — ela produz uma prova criptográfica de que um evento ocorreu na chain de origem para uma dada transação e submete essa evidência à verificação on-chain no destino. Comprometer esse formato exigiria quebrar a criptografia de base, não apenas contornar um grupo de participantes.
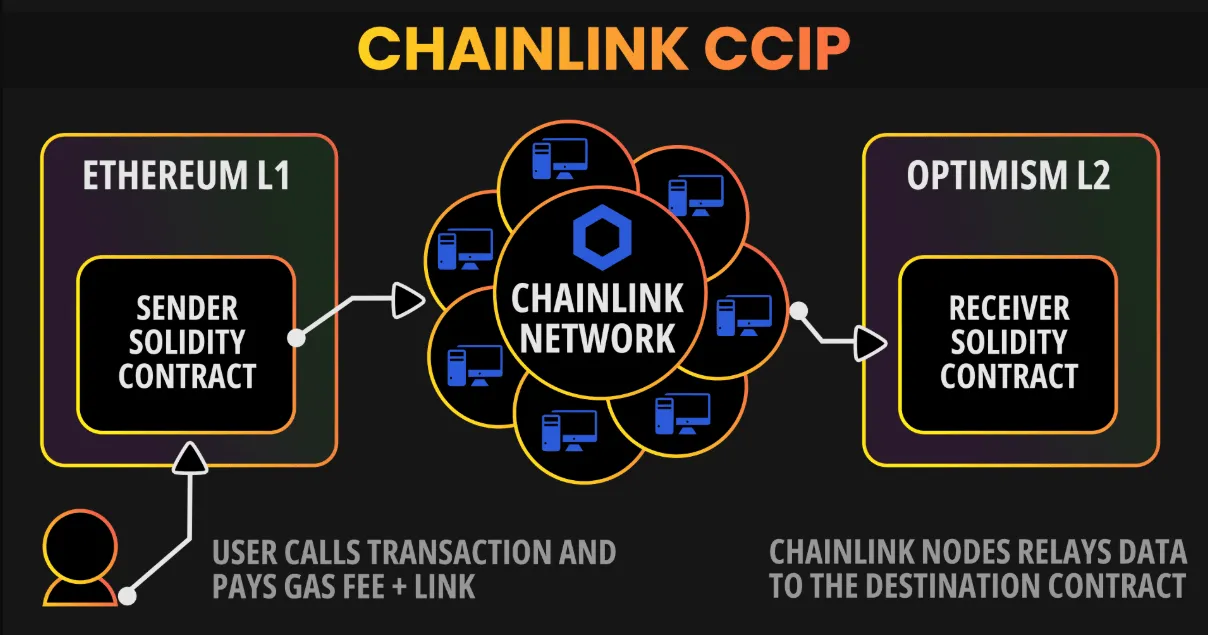
O Chainlink utiliza dezenas de redes independentes para abastecer o seu Cross-Chain Interoperability Protocol (CCIP), contando com uma Risk Management Network adicional projetada para identificar padrões anômalos. Nenhuma mensagem cross-chain é processada sem a validação simultânea de ambas as redes. Nenhuma delas tem a capacidade de validar transferências unilateralmente. É o conceito de defesa em profundidade sendo aplicado diretamente à infraestrutura da ponte.
A terceira linha de evolução concentra-se nas pontes baseadas em intenção (intent-based). Em vez de acumular grandes reservas de colateral passíveis de drenagem, elas conectam os usuários a formadores de liquidez profissionais — "solvers" — que liquidam transferências cross-chain usando seus próprios recursos. O usuário realiza o pagamento e a própria ponte não precisa custodiar colateral em pools centralizados que atuam como honeypots. A superfície de ataque deixa de ser "assaltar o cofre" e passa a ser "enganar um único solver", o que representa um ganho muito menos atrativo.
Uma abordagem mais robusta envolveria uma estrutura integrada entre as chains — indo além de uma ponte convencional para operar quase como uma camada de segurança compartilhada —, exigindo coordenação técnica das próprias equipes das blockchains, e não apenas de desenvolvedores externos. A representação prática mais próxima desse conceito é o modelo de parachains da Polkadot, em que as blockchains se vinculam a uma relay chain comum e dela herdam segurança. A limitação é que esse formato restringe-se ao ecossistema Polkadot. Fazer a ponte entre Ethereum e Bitcoin sob esse mesmo paradigma demandaria alterações no protocolo do Bitcoin que sua comunidade vem recusando reiteradamente.
Todas essas alternativas são mais complexas de implementar do que de descrever conceitualmente. Desenvolver provas de conhecimento zero para estados cross-chain complexos exige alto poder computacional e expertise criptográfica profunda. Além disso, os circuitos demandam verificação formal para que as provas sejam emitidas — bugs em circuitos ZK apresentam uma dinâmica distinta dos erros em smart contracts comuns: são mais raros, mas trazem potencial destrutivo muito maior. A razão? Um bug na cadeia de prova anula a premissa matemática que justificava a adoção desse modelo. Adicionalmente, o sistema requer concorrência suficiente entre solvers para garantir taxas competitivas e evitar manipulações por usuários. E caso a solução exija modificações no nível de protocolo de blockchains existentes, ela enfrenta o caminho mais demorado possível — validação de consensos comunitários, especificação de requisitos, desenvolvimento, testes rigorosos e implementação final em redes que resguardam centenas de bilhões.
O que acontece com você quando uma ponte é hackeada
As repercussões práticas para os usuários diante de uma invasão em ponte são diretas e nada hipotéticas.
O impacto mais evidente é a perda integral do capital. Se o usuário estiver transferindo ativos no momento de uma exploração, sua transação pode travar por tempo indeterminado ou ser perdida em definitivo. Caso o contrato ou a equipe responsável decidam pausar ou suspender a ponte, os ativos mantidos na chain de origem tornam-se inacessíveis. O wrapped asset continua existindo na rede, mas sem valor de conversão. Tokens sintetizados na chain de destino perdem seu valor se o colateral de base mantido no contrato for subtraído.
A paralisação operacional de pontes provoca atrasos com perdas acumuladas. Ocorrências como essa não foram raras em 2023; quando o Multichain foi violado no início daquele ano, a ponte permaneceu inoperante por dias até que os operadores divulgassem a extensão real da falha. Não havia estimativas de prazos ou garantias para os usuários com transações em aberto. Em mercados de alta oscilação, perder a capacidade de remanejar ativos entre redes por dias resulta em custos de oportunidade consideráveis, mesmo quando a recuperação do capital ainda é viável.
A cotação do ativo envolvido quase sempre sofre forte oscilação após o exploit. Os invasores tendem a despejar ativos obtidos em corretoras descentralizadas visando a rápida liquidação e lavagem de fundos. A primeira hora posterior a um hack relevante é sistematicamente uma das janelas mais turbulentas para a estabilidade de preço dos tokens associados. Com isso, até usuários que jamais transacionaram pela ponte podem registrar desvalorização patrimonial devido às quedas de preço provocadas pelas notícias do evento.
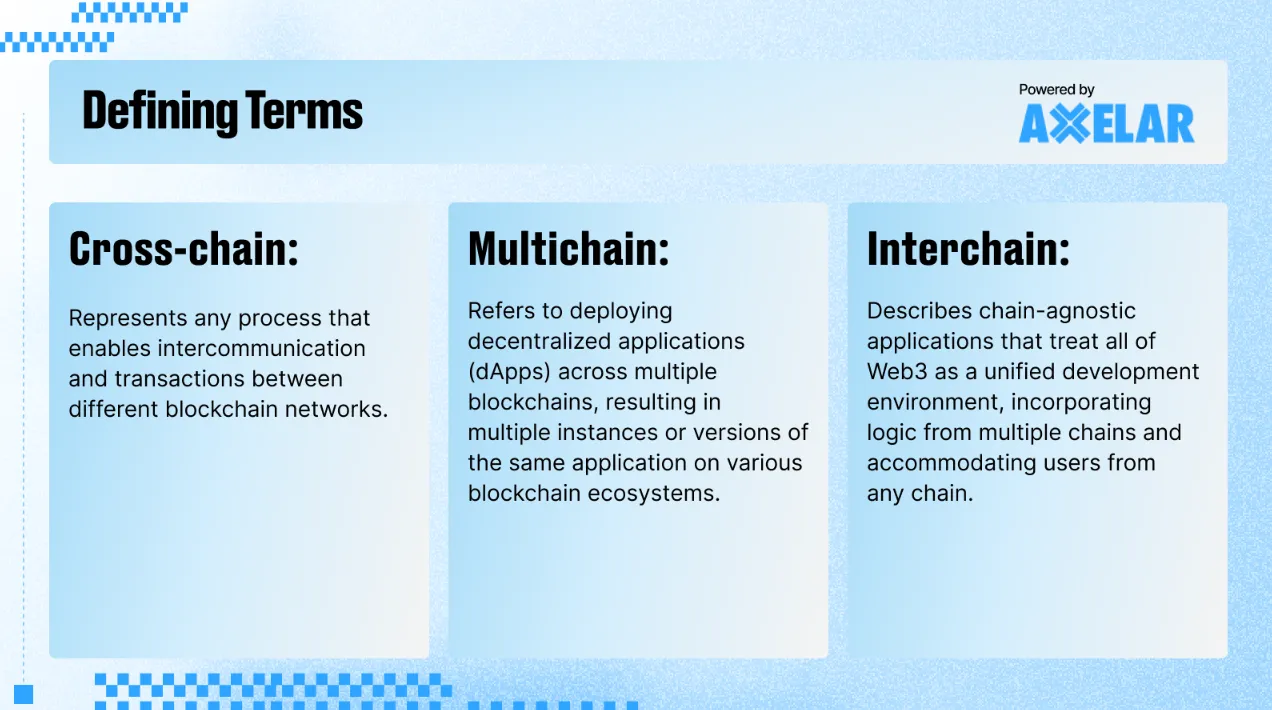
Um fator menos debatido, porém relevante, diz respeito ao comprometimento de privacidade. Movimentações cross-chain exigem rastreamento em múltiplas redes simultaneamente, e a leitura atenta dos logs em contratos de pontes permite que analistas correlacionem endereços pertencentes a um mesmo usuário em ecossistemas diferentes. A segregação de chains como mecanismo informal de anonimato deixa de existir no instante em que se utiliza uma ponte de interoperabilidade.
Por fim, vale notar: plataformas e protocolos apresentam um longo histórico de minimizar incidentes e mascarar limitações arquiteturais até que a transparência seja inevitável. Equipes omitiram exploits já identificados, classificaram grandes perdas sob o eufemismo de "pausas para apuração" e mantiveram serviços ativos sem solucionar as fragilidades originais. Houve casos de negligência a avisos públicos sobre limiares frágeis de assinatura que duraram 83 dias antes da exploração efetiva. Na Ronin, a invasão que drenou a integridade de seu TVL só veio a público após seis dias de silêncio.
O escrutínio comunitário atua como a principal barreira contra essa postura. É a atuação vigilante de usuários, analistas e veículos especializados — cobrando esclarecimentos sobre volume de validadores, custódia de chaves privadas, critérios de assinatura e rotinas de atualização — que força as equipes a tratarem segurança como núcleo essencial, e não mera nota lateral. Nem todo ecossistema sob análise corrigirá suas falhas de imediato. Contudo, aqueles que sabem que estão sob observação adotam correções com muito mais agilidade do que aqueles que operam sem supervisão. Esse rigor nem sempre se mantém contínuo, mas em infraestruturas onde transita capital real, qualquer avanço preventivo faz a diferença.
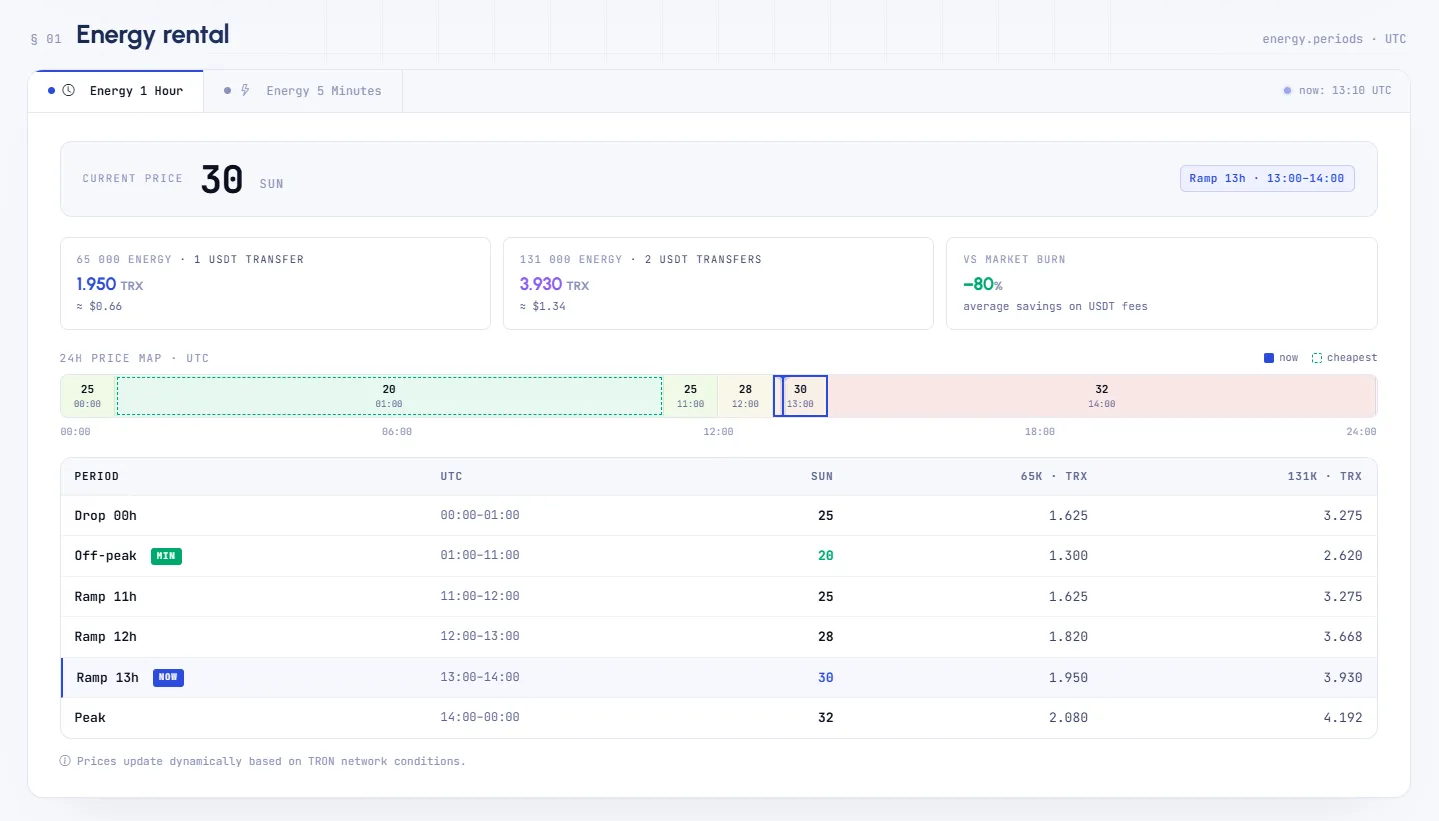
Para operadores na TRON que buscam transparência de custos sem incertezas — a Netts oferece essa previsibilidade para o aluguel de Energy, com tarifas de Energy organizadas por faixas de horário e atualizadas de acordo com o status operacional da rede TRON. A disparidade entre tarifas reduzidas de TRON Energy na madrugada (cobrança mínima de 23 sun entre 01:00 e 11:00 UTC) e os índices máximos (37 sun praticados das 14:00 até a meia-noite) permite ao usuário atento diminuir custos operacionais em transações com USDT apenas planejando os horários ou reservando energy antecipadamente — um ganho financeiro obtido pelo acompanhamento desses parâmetros. Se procura acesso econômico a Energy dispensando contratações recorrentes ou cotas mínimas de volume, a Netts opera no sistema No Subscription, mantendo todos os encargos discriminados de ponta a ponta no valor final ao cliente.