Çapraz Zincir Köprüleri Neden Hacklenmeye Bu Kadar Açık?
Çapraz zincir köprüleri yalnızca bir yılda 2 milyar doların üzerinde varlığı hack saldırılarına kurban verdi — işte köprülerin neden sürekli açık verdiği ve gerçekte neyin çözüm sunduğu.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Aralık 2021 — Network Log4j, dünyadaki Java kodlarının inanılmaz derecede yüksek bir yüzdesi tarafından kullanılan yaygın bir loglama (günlük kaydı) kütüphanesidir. Bu açık bir işletim sisteminde veya büyük bir uygulamada değildi. Çoğu kullanıcının adını bile duymadığı; yıllar boyunca denetlenen, bakımı yapılan ve korunan sistemlerin derinliklerinde yaşayan bir yardımcı araçtı. Halka açıklandıktan birkaç saat sonra, istismar tarayıcıları internetteki erişilebilir her sunucuyu bu açık için taramaya başladı! Yamanın tamamen yayılması aylar sürdü.
Bu bir blokzincir hikayesi değil. Ancak çapraz zincir köprülerinin neden sürekli hacklendiğini anlamak için en iyi bakış açısıdır. Ayrı ayrı blokzincirler — Bitcoin, Ethereum, Solana — mutabakat mekanizmaları, kriptografik aksiyomları ve doğrulayıcı teşvik yapıları konusunda olağanüstü bir özenle inşa edildi. Temel protokolleri yıllar süren araştırmalardan ve düşmanca saldırı testlerinden geçti. Aralarındaki bağlar ise ayrı ayrı, farklı sıkı kısıtlamalar altında ve farklı ekiplerin ellerinde, nadiren derinlemesine incelenerek oluşturuldu. Ve tüm bu para işte bu bağlantılara emanet edildi.
Köprü Nedir ve Neden Varlık Göstermek Zorundadır?
Blokzincirler yerel olarak birbirleriyle iletişim kuramazlar. Bitcoin'in Ethereum'da ne olup bittiğini bilmesinin hiçbir yolu yoktur. Aynı durum, Solana'nın durumuna kör olan Ethereum akıllı sözleşmeleri için de geçerlidir. Yine tasarım gereği her ağ izoledir — bizzat izolasyonunun doğasıyla korunan kapalı bir sistemdir. O zincirin doğrulayıcıları, doğrulayamayacakları harici olarak sağlanan hiçbir veriyi kabul etmeksizin yalnızca kurallara uygun durumlar üzerinde anlaşırlar.
Pratikte bu durum, ekosistem büyüdükçe bir sorun haline gelir. Ethereum tabanlı DeFi kullanmak istiyor ancak yalnızca Bitcoin'e sahipseniz, şu anda doğrudan bir rota yoktur. Bu aynı zamanda Bitcoin'i satmak, merkezi bir borsada Ethereum satın almak ve oradan yola devam etmek anlamına gelir — fakat bu da merkeziyetsiz finansın ortadan kaldırmayı amaçladığı emanetçi aracı modelini tam olarak yeniden devreye sokar. Merkeziyetsiz bir rotaya olan ihtiyaç yadsınamaz hale geldikçe, zincirler arasındaki bu boşluğu doldurmak için köprüler ortaya çıktı.
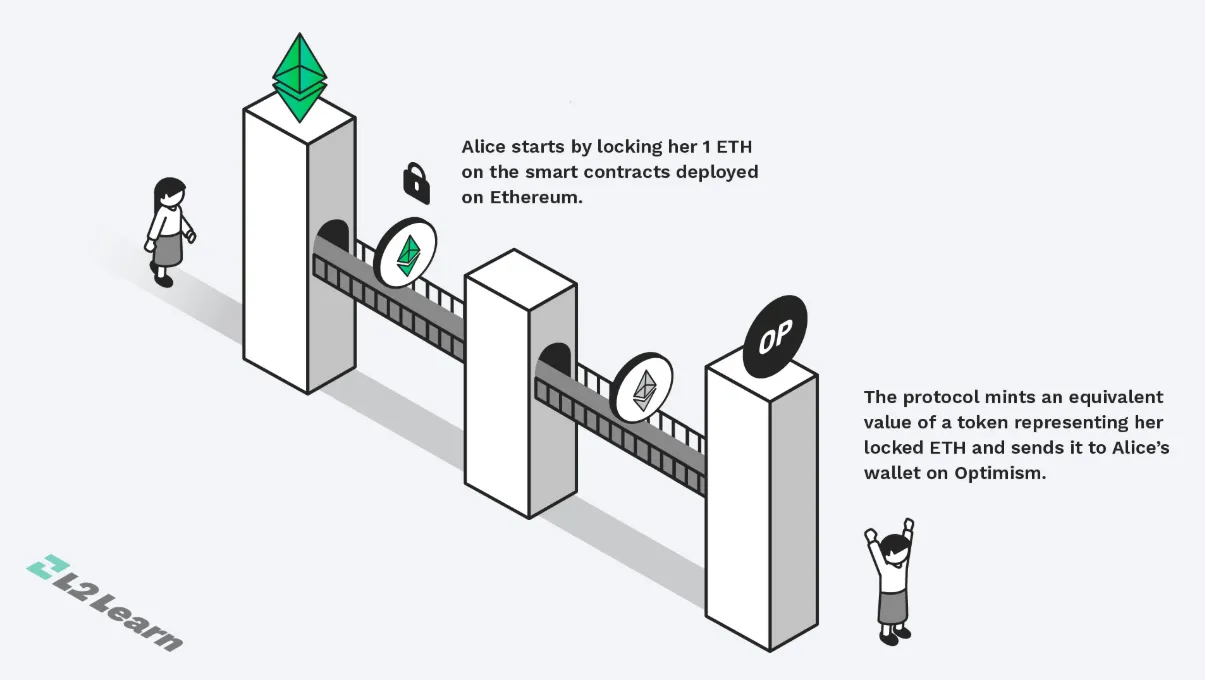
Kilitle ve bas (lock-and-mint), en yaygın kullanılan köprü mimarisidir. Bir kullanıcı A zincirinde token yatırır ve bunları bir akıllı sözleşmede kilitler. Bu mevduat, bir doğrulayıcı çoğunluğu veya çoklu imzalı (multisig) bir komite tarafından izlenir ve onaylanır. Bu işlem, B zincirinde eşit miktarda wrapped (sarılmış) token üretir — bu, teminatın diğer taraftaki değerini birebir karşılamak üzere mevcut olduğu vaadiyle desteklenen sentetik bir varlıktır. Çıkışta ise — Kullanıcı B zincirindeki wrapped token'ları yakar, doğrulayıcılar bu olayı kaydeder ve kilitli varlıklar A zincirinde serbest bırakılır.
Bu modelin zarafeti, aynı zamanda onun sorunudur. Kilitlenen bu varlıklar tek bir sözleşmede tutulur. Hareket etmezler. Birikirler. Köprü bir kasadır.
Yan zincirler (sidechains) ve bunların çapraz zincir sözleşmelerindeki uygulamaları ilk olarak 2014 tarihli bir makalede resmileştirildi. Atomik takaslar — zincirler arasında güvene dayalı olmayan eşler arası varlık transferine yönelik kriptografik protokoller — ilk kez 2018'de tanıtıldı. Bu erken yöntemlerin her ikisi de o zamandan beri göze batan korkunç ölçeklenebilirlik sorunlarına sahipti. Kullanılan mutabakat mekanizmaları nedeniyle atomik takaslar iki taraflıdır ve herhangi bir takas gerçekleşmeden önce alıcıların ve satıcıların eşleşmesini gerektirir; genelleştirilmiş likidite altyapısı olarak işlev göremezler. Kilitle ve bas modeli köprüler, herkesin yararlanabileceği kilitli bir teminat havuzu ekleyerek ölçeklenebilirliği çözdü — ve sonuç olarak, temelde devasa bir cazibe merkezi (honeypot) yarattı.
Pratik köprüler ilk olarak 2020 ile 2022 yılları arasında, DeFi patlamasının zincirler arasında sermaye transferi için gerçek bir talep yarattığı dönemde ortaya çıktı. Bu nesil; Axie Infinity oyun ekosistemi için tasarlanan Ronin Bridge ile somutlaştı. Solana ve Ethereum'u birbirine bağlayan Wormhole; Harmony'nin blokzincirini Ethereum'a bağlayan Harmony Horizon Bridge de bu imtiyaza sahipti. Bunların her biri, çapraz zincir transferlerinin onaylarını imzalamak için küçük doğrulayıcı komiteleri kullandı — genellikle herhangi bir çekim işlemini onaylamak için toplu imzası kullanılan, beş ila on iki imzacından (komite olarak bilinir) oluşan gruplar. İşletmesi ekonomik ve tepki vermesi hızlıydı. Aynı zamanda saldırganların matematiksel olarak hesaplayabileceği tek bir başarısızlık noktasıydı (single point of failure) —
Dört Hack, Ortak Bir Mimaride Dört Farklı Başarısızlık
2022 yılında, toplam kayıpların 2 milyar doları aşmasına neden olan bir köprü istismarı salgını yaşandı. Ancak bunlardan dördü öne çıkıyor — teknik olarak birbirlerine benzedikleri için değil — benzemiyorlardı — her birinin aynı mimarinin nasıl farklı şekillerde çöktüğünü gözler önüne sermesi açısından.
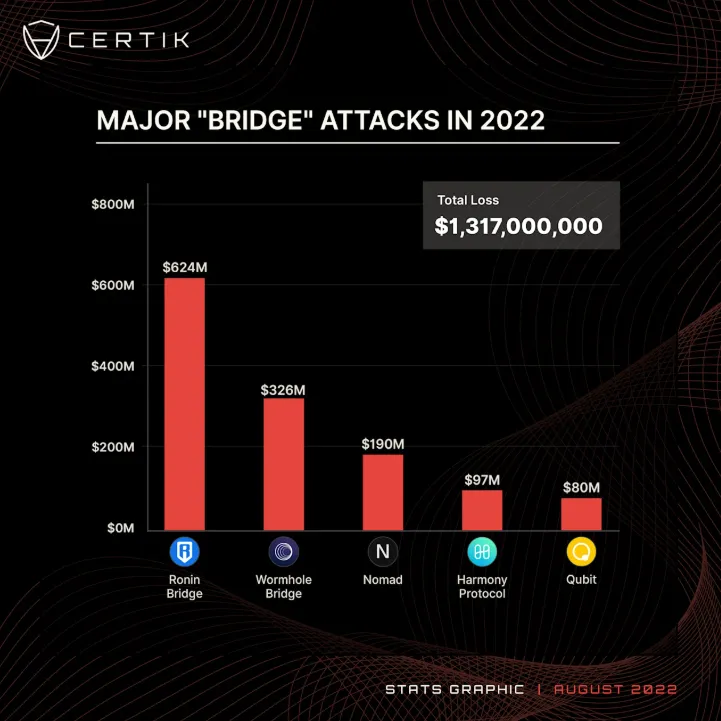
Tarihteki en büyük tekil DeFi istismarı. Tüm zamanların en büyük tekil DeFi istismarı haline gelecek bir anda, Ronin Bridge 23 Mart 2022'de 624 milyon dolar zararla hacklendi. Bir çekim işlemini yetkilendirmek için Ronin doğrulayıcı seti dokuzda beş (5/9) imzaya güveniyordu. Yalnızca Mart ayında, Axie Infinity'nin arkasındaki geliştiriciler olan Sky Mavis'e ait dört anahtar, saldırganların sahte bir iş teklifi kılığında gerçekleştirdiği kimlik avı (spear-phishing) saldırısının ardından ele geçirildi. Bununla birlikte, bu olaydan aylar önce Sky Mavis, işlem hacmini idare edebilmeleri için onlara gayriresmi olarak beşinci bir anahtar üzerinde geçici imza yetkisi vermiş ve bu yetki devri hiçbir zaman iptal edilmemişti. Saldırganların elinde kendi lehlerine beş imza vardı. İki işlemde ağdan 173.600 ETH ve 25,5 milyon dolar değerinde USDC çektiler. İhlali keşfetmek altı gün sürdü.
Şubat 2022'de Wormhole, yedi haftalık bir düşüşün sonunu işaret eden tamamen farklı bir arıza nedeniyle 326 milyon dolar kaybetti. Solana akıllı sözleşmesindeki artık kullanılmayan bir işlevi — rutin bir yükseltmenin parçası olarak kaldırılması gereken ancak kaldırılmayan kodu — içeren güvenlik açığı, bir saldırganın imza doğrulamasını atlamasına olanak tanıdı. Saldırgan sahte bir para yatırma onayı düzenledi, hiçbir karşılığı olmayan 120.000 wrapped Ether bastı ve Ethereum tarafından gerçek Ether çekti. Kusurun tam olarak temizlenmemiş düzeltme kodundan kaynaklandığı ve incelemelerde kimsenin bunu fark etmediği belirtildi.
Nomad, Ağustos 2022'de çok daha utanç verici bir mekanizmayla çöktü. Rutin bir yükseltme sırasında, kritik bir doğrulama parametresi sıfırlandı ve bu durum sözleşmenin herhangi bir transfer kanıtını geçerli saymasına neden oldu. Bu durum keşfedilip kamuoyuna açıklandıktan sonra, 300'den fazla farklı adres — gelişmiş saldırganlar değil, çoğu sıradan fırsatçılar — ilk gelenin kaptığı bir yağma yarışıyla köprüye akın etti. 190 milyon dolar yok oldu.
Saldırganların tek yapması gereken, Harmony'nin Horizon Bridge operasyonu için kritik olan imza anahtarlarından ikisini — tam da güvenlik eşiğini aşacak noktada — ele geçirmekti. Ancak, bu anahtarların nasıl ele geçirildiğine dair hiçbir zaman resmi bir teyit gelmedi. Buradan çıkarılacak ders, dokuz haneli varlıklara sahip bir köprü için — iyi yazılmış olsa bile — 5'te 2 imza eşiğinin kesinlikle yetersiz kalacağıydı.
Bu tablo 2023 yılında da devam etti. Temmuz 2023'te 126 milyon dolarlık bir kayıp yaşayan en önde gelen çapraz zincir yönlendirme protokolü Multichain, istismar içeren kod satırları yüzünden değil, CEO'sunun Çin'de gözaltına alınması ve bizzat elinde tuttuğu özel anahtarların köprünün fonlarını tüketmek için kullanılması sebebiyle kaybedildi. Orbit Chain, 10 multisig anahtarından 7'sinin hedef alınması sonucu 81 milyon dolarlık bir kayıpla saldırıya uğradı. İstismarın her senaryoda sıradan bir sorundan ziyade yıkıcı hale gelmesinin tek ve en büyük nedeni, tüm varlıkların kilitlendiği tek bir sözleşmenin kontrolünün yalnızca birkaç anahtarın elinde olmasıydı.
Blokzincirler Titizlikle İnşa Edildi. Bağlantıları İse Öyle Değildi
Ethereum, hisse kanıtı (proof of stake) geçişi için yıllarını harcadı. Profesyonel matematikçiler, Bitcoin işlem imzalama mimarisinin arkasındaki kriptografik temelleri on yılı aşkın bir süredir analiz ediyor. Büyük blokzincirlerin ölçeklenebilir şekilde konuşlandırılmaya hazırlanması, teşvik yapıları üzerinde yoğun akademik ve mühendislik ilgisi gördü.
Köprülerin böyle bir gelişim süreci olmadı. DeFi'nin kimsenin analiz edemeyeceği kadar hızlı büyüdüğü bir dönemde acil talebi karşılamak amacıyla aceleyle bir araya getirilmiş pratik zorluklardan doğdular — birlikte çalışacak şekilde inşa edilmemiş blokzincirlerin üzerine, ne kurumsal kaynaklara ne de temel protokolleri didik didik eden araştırmacı topluluklarına sahip olmadan derme çatma eklendiler. Karmaşık sistemlerde hatalar ve güvenlik açıkları tam olarak böyle oluşur: bir şey, tasarımın gerektirdiği kaliteye ulaşmadan mevcut altyapının üzerine eklenir; oysa bunun birinci sınıf bir tasarım önceliği olması gerekirdi. Köprüler — doğaları gereği — her zaman kilitlenen yüksek değerlerle piyasaya çıktı ve bu da mühendislik kestirmelerinin anında ağır sonuçlar doğurmasına yol açtı.
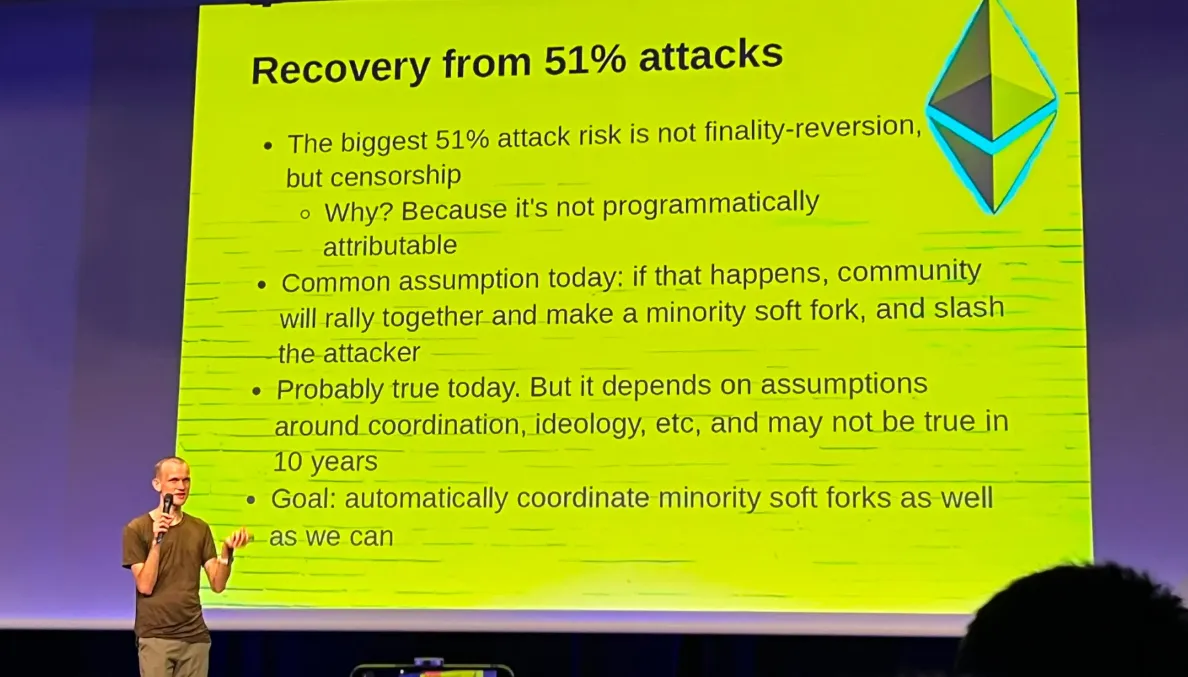
O yılın ilk büyük köprü istismarından haftalar önce, Ocak 2022'de Vitalik Buterin bu yapısal riske açıkça dikkat çekmişti. %51 saldırısının prensipte birçok zincirde kilitli varlıkların tüm mülkiyetini hedef alabileceğini belirterek köprülerin sistemik risk doğurduğu konusunda uyarıda bulundu. Onun tam endişesi gerçekleşen doğrulayıcı anahtar saldırıları değil, çapraz zincir sistemlerinin bileşen zincirlerin risklerini hem devraldığı hem de büyüttüğü şeklindeki daha soyut fikirdi; ancak bu ilke pratikte de doğrulanmış oldu.
Büyük köprülerin birbirini izleyen her nesli diğer sorunları çözse de aynı temel güvenlik açığını korudu ve şu faktörler bunun nedenini açıklamaya yardımcı oluyor:
Küçük multisig komiteleri ucuz, hızlı ve anahtar hırsızlığı ile kimlik avı tarafından kolayca hedef alınabilir — Nesil 1 (2020–2022)
Nesil 2 → (2023–2024) Anahtarın ele geçirilme riskini azaltmak ve zincir dışı operatörlerin dürüstlüğüne olan güveni asgariye indirmek için ekonomik olarak teşvik edilen doğrulayıcı ağlarını kullanan geniş doğrulayıcı setlerine sahip cüzdanlar.
Bu, çapraz zincir durumunu matematiksel olarak doğrulamanıza olanak tanıyan sıfır bilgi kanıtları (zero-knowledge proofs) aracılığıyla insan operatörlere olan tüm güveni ortadan kaldıran ilk mimaridir (Nesil 3 – 2025–günümüz), ancak yeni komplikasyonları da beraberinde getirir: kanıt üretim maliyeti, gecikme süresi ve devre doğruluğu.
Köprülerin en güvenli nesli bile bu sorunu tamamen çözmüş değildir. Bu, sıfır bilgi kanıtlarının yalnızca oluşturuldukları devreler kadar iyi olduğu anlamına gelir. Devre hataları (circuit bugs) tamamen duyulmamış şeyler değildir. Ayrıca, köprülere büyük TVL çeken ekonomik teşvikler, orantılı olarak finanse edilen hacker'ları da cezbetmektedir.
Belki de en önemli mimari değişiklik, güvenilen aracıların yerini matematiksel doğrulamaya bırakmasıdır. "Doğrulayıcılara güvenebilir miyiz?" sorusunu gündeme getirmeyen bir ZK köprüsünden farklı olarak; belirli bir işlem için kaynak zincirde bir şeyin gerçekleştiğine dair kriptografik bir kanıt üretir ve bu kanıtı zincir üstü doğrulama için hedef zincire sunar. Bu noktada, bir grup insanı manipüle etmek gerçek bir güvenlik garantisinden ziyade temel kriptografiyi kırmaya benzer hale gelir.
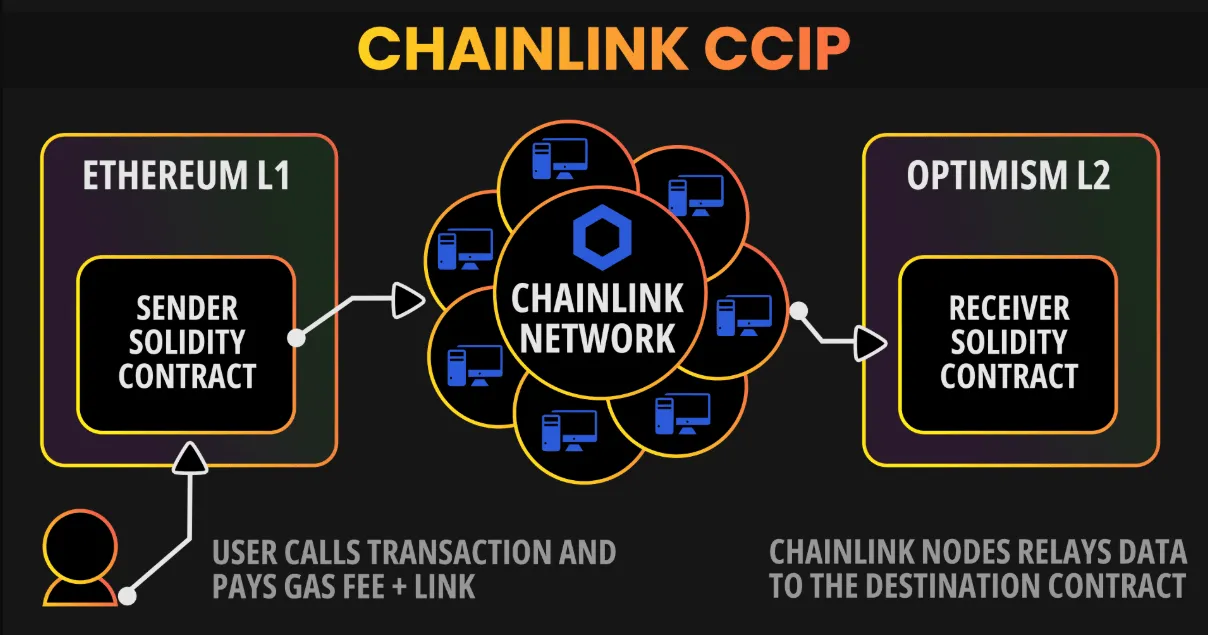
Chainlink, Çapraz Zincir Birlikte Çalışabilirlik Protokolü'nü (CCIP) beslemek için düzinelerce bağımsız ağdan yararlanır ve anormal davranışları tespit eden ilave bir Risk Yönetim Ağı kullanır. Her iki zincirin mutabakatı olmadan hiçbir çapraz zincir mesajı yürütülemez. Hiçbiri bir transferi tek taraflı olarak onaylayamaz. Bu, köprü mimarisinin kendisine uygulanan derinlemesine savunma (defense-in-depth) stratejisidir.
Üçüncü yönelim ise niyet tabanlı (intent-based) köprülerle ilgilidir. Herkesin potansiyel olarak tüketebileceği derin bir teminat kilitlemesi yerine, kullanıcıları kendi envanterlerini kullanarak çapraz zincir transferini gerçekleştiren profesyonel likidite sağlayıcılarıyla — "çözücülerle (solvers)" — eşleştirirler. Ödemeniz kullanıcı tarafından yapılır ve köprünün kendisinde bal küpü (honeypot) işlevi görecek havuzlanmış bir teminat bulunmaz. Saldırı yüzeyi "kasayı soy" hedefinden çok daha küçük bir ödül olan "tek bir çözücüyü dolandır" hedefine kayar.
Daha sağlam bir yaklaşım, iki zincir arasında genişletilmiş bir çerçeveye sahip olmak olacaktır — sıradan bir köprüden çok daha fazlası olan, paylaşılan bir güvenlik katmanına çok daha yakın bir yapı — bu durum teknik dayanıklılık katar ve yalnızca üçüncü taraf geliştiricileri değil, bizzat zincir ekiplerini gerektirir. Bugün bu konseptin pratikte hayata geçirilmesine en yakın olan şey, blokzincirlerin ortak bir aktarma zincirine (relay chain) bağlandığı ve güvenliği ondan devraldığı Polkadot'un parachain modelidir. Bununla ilgili sorun, yalnızca Polkadot ekosisteminde çalışmasıdır. Ethereum ve Bitcoin arasında aynı şekilde köprü kurmak, Bitcoin protokolünde topluluğunun uygulamayı defalarca reddettiği değişiklikler yapılmasını gerektirecektir.
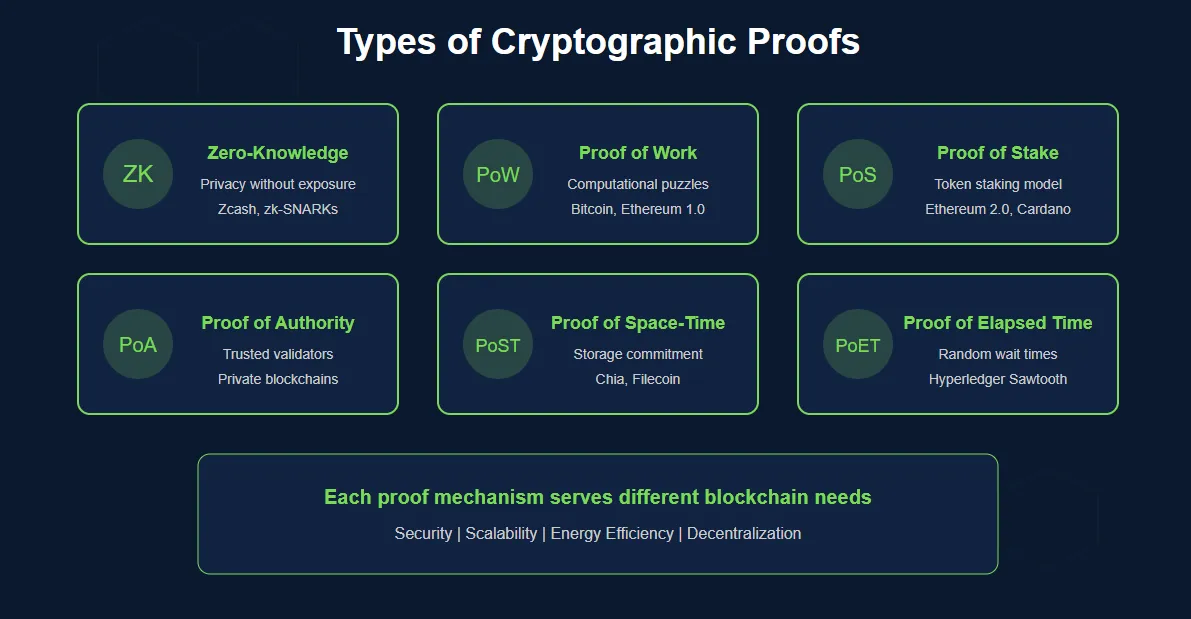
Bunların hepsini inşa etmek, tarif etmekten daha zordur. Karmaşık çapraz zincir durumları için ZK kanıtları oluşturmak maliyetlidir ve kriptografik uzmanlık gerektirir. Kanıtların üretilebilmesi için devrelerin biçimsel doğrulamaya (formal verification) ihtiyacı vardır — ZK devre hataları, standart akıllı sözleşme hatalarından çok daha farklı bir yapıya sahiptir: Daha nadir görülmelerine rağmen çok daha yıkıcı bir potansiyele sahiptirler. Neden mi? Çünkü kanıtlayıcı zincirdeki (prover chain) bir hata, en başından bu yaklaşıma yönelmenin yegane nedeni olan matematiksel garantinin tamamını baltalar. Bu, sistemlerinin adil fiyatlandırma sunması ve kullanıcılar tarafından suiistimal edilmemesi için yeterli çözücü rekabetine ihtiyaç duyduğu anlamına gelir. Üstelik, bir çözüm mevcut blokzincirlerde protokol düzeyinde değişiklikler gerektiriyorsa, uygulanabilecek en yavaş yolla karşı karşıya kalır — toplulukların mutabakatı, değişikliklerin tanımlanması, yüz milyarlarca doları güvence altına alan ağlara yönelik değişikliklerin geliştirilmesi, test edilmesi ve konuşlandırılması.
Bir Köprü Hacklendiğinde Size Ne Olur?
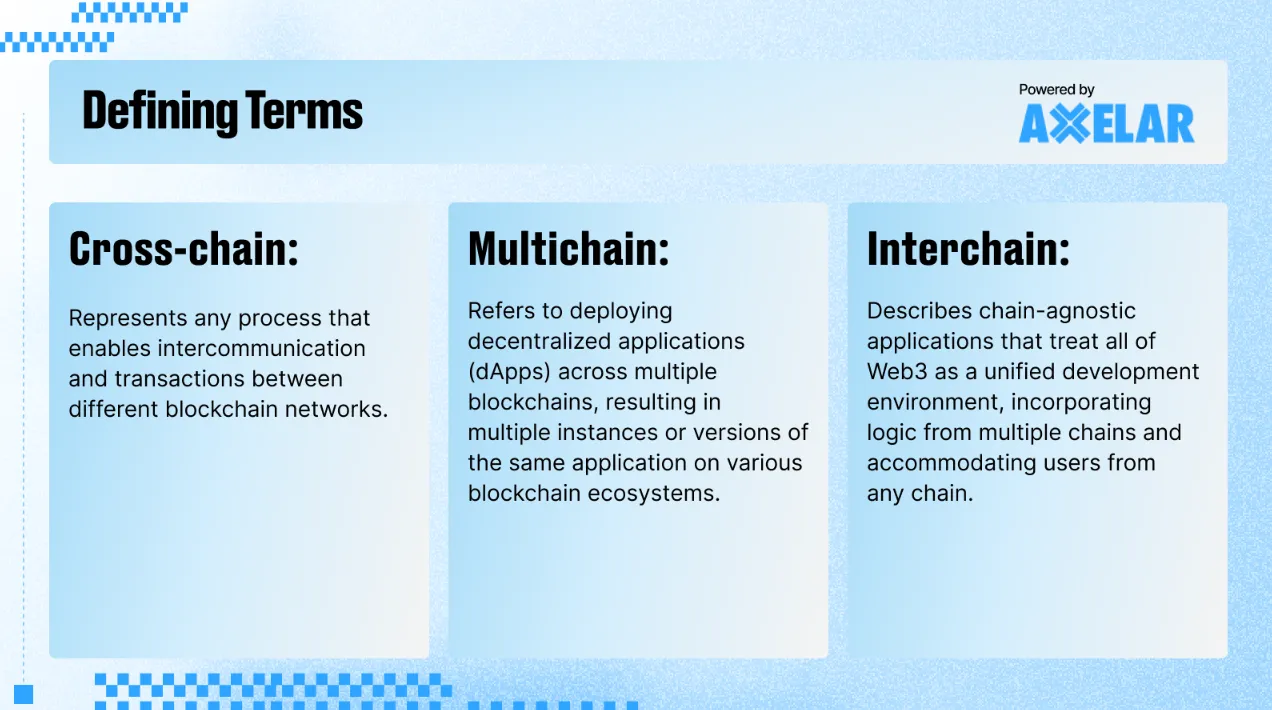
Bir köprü istismarında kullanıcılar için ortaya çıkan pratik sonuçlar şu şekilde sınıflandırılabilir ve bunların hiçbiri soyut değildir.
En belirgin olanı tam kayıptır. Bir kullanıcının istismar sırasında köprüden geçmek üzere olan varlıkları varsa, işleminiz sonsuza kadar takılı kalabilir veya varlıklarınızı bir daha asla göremeyebilirsiniz. Sözleşme veya köprünün kurucusu kapatılırsa (durdurulursa/yok edilirse), o kaynak zincirde kilitli olan varlıklar erişilemez hale gelir. Wrapped varlık zincir üzerinde kalmaya devam eder, ancak artık hiçbir şeyi temsil etmez. Hedef zincirdeki wrapped token'lar, arkalarındaki teminat çekilmişse (örneğin çalınmışsa) hiçbir değer taşımaz.
Durdurulan köprüler, katlanarak daha büyük kayıplara dönüşen gecikmelere yol açar. Ancak bu durum 2023'e özgü bir vaka değildi; Multichain yılın başlarında ele geçirildiğinde, köprü operatörleri ihlalin boyutunu teyit etmeden önce günlerce çevrimdışı kaldı. Bekleyen gerçek işlemleri olan kullanıcılar için ne bir takvim ne de bir başvuru mercii vardı. Veri bozulması riskinden de öte, dalgalı piyasalarda sermaye kurtarılabilir olsa bile paranızı günler boyunca zincirler arasında taşıma yeteneğinizi kaybetmek ciddi fırsat maliyetleri doğurur.
İstismara uğrayan varlığın fiyatı, köprü saldırısından hemen sonra neredeyse anlık bir dalgalanma yaşar. Zira çalınan varlıklar genellikle fonları aklamaya çalışan saldırganlar tarafından merkeziyetsiz borsalarda elden çıkarılır. Büyük bir köprü saldırısını takip eden ilk saat, bundan etkilenen token'ların geçireceği en çalkantılı dönemlerden biridir. Bu, köprüyü hiç kullanmamış kullanıcıların bile, bir istismar haberi üzerine diğer platformlardaki varlıklarının değer kaybetmesiyle portföylerinde kayıplar yaşayabileceği anlamına gelir.
Daha az görülen ancak belirgin bir endişe de gizliliğin açığa çıkmasıdır. Çapraz zincir işlemleri aynı anda birden fazla ağda zincir üstü veri gerektirir ve köprü sözleşme kayıtlarının yeterli analiziyle herhangi bir araştırmacı, bir kullanıcının farklı zincirlerdeki adresleri arasında bağlantı kurabilir. Gayriresmi bir gizlilik önlemi olarak zincir ayrımı, kullanıcıların birlikte çalışabilir herhangi bir köprüyü kullandığı anda ortadan kalkar.
Doğrudan söyleyebileceğim son şey: platformların ve protokollerin güvenlik olaylarını önemsiz gösterme ve ifşa etmek zorunda kalana kadar mimarilerinin ayrıntılarını gizleme konusunda köklü bir geçmişi vardır. Köprü ekipleri bilinen istismarların üzerine yattı, büyük kayıpları "inceleme amaçlı duraklamalar" olarak nitelendirdi ve kendilerini saldırıya açık hale getiren temel koşulları gerçekten düzeltmeden kaldıkları yerden devam etti. Vaat edilen saldırı devreye girmeden önce düşük imza eşiğinin 83 gündür devam ettiğine dair halka açık ipuçlarını görmezden gelmeyi seçti. Köprünün tüm TVL'si boşaltılmasına rağmen, Ronin'in hacklendiği tam altı gün boyunca fark edilmedi.
Bu davranış üzerindeki en iyi ihtimalle tek denetim kamuoyu baskısıdır. Doğrulayıcı küme boyutları, anahtar yönetim prosedürleri, imza eşikleri ve yükseltme süreçleri hakkında rahatsız edici sorular soran kullanıcılar, araştırmacılar ve gazeteciler; köprü ekiplerini bu konuları birer dipnot değil, temel endişeler olarak ele almaya itmektedir. Bu ilgiyi gören her proje sorunlarına derhal çare bulamayacaktır. Ancak izlendiğini bilenler, kimsenin izlemediğini düşünenlere göre bunları çok daha hızlı bir şekilde telafi edecektir. Bu tür teşvikler sonsuza kadar sürmez, ancak gerçek para altyapısında güvenliğin artmasıyla sonuçlanan her adım dikkate değerdir.
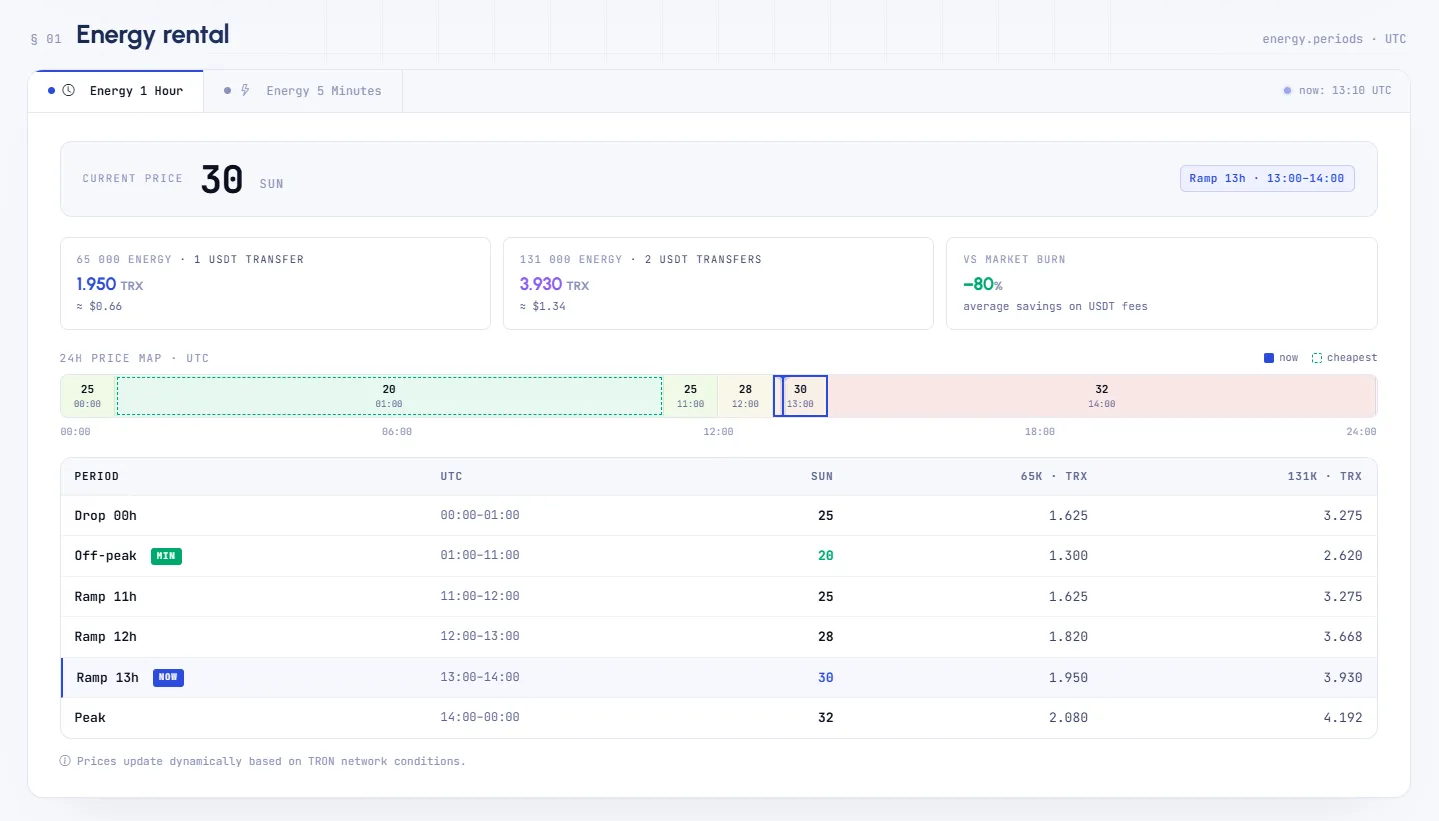
TRON ağında tahminlere dayanmayan şeffaf fiyatlandırma isteyen operatörler için — Netts bunu Energy kiralama işlemlerinde sunar; zaman dilimine göre sunulan Energy fiyatı, TRON ağının anlık durumuna göre dinamik olarak güncellenir. Gece saatlerindeki düşük oranlı TRON Energy (01:00 - 11:00 UTC arasında minimum 23 sun faturalandırılır) ile azami oranlar (14:00 - gece yarısı arasında 37 sun tahsil edilir) arasındaki tezat; bilinçli bir kullanıcının yalnızca doğru zamanı seçip işlemi planlayarak veya en uygun zamanda önceden Energy kiralayarak USDT transferlerindeki maliyetleri önemli ölçüde düşürebileceği anlamına gelir — yalnızca neyi kontrol edeceğini bilmeye dayalı basit bir maliyet optimizasyonu. Abonelik veya yüksek hacim taahhüdü olmadan ucuz Energy arıyorsanız, Netts tüm ücretlerin görüntülenen tüketici fiyatına dahil edildiği Aboneliksiz modelle çalışır.