Account Abstraction frente a EOAs: por qué debería importarte
¿Perdiste la tarjeta? Llama al banco. ¿Perdiste tu clave privada? Adiós para siempre. Account abstraction acorta esa brecha, con concesiones y nuevas superficies de ataque.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
- El funcionamiento interno de las EOAs y por qué la frase semilla es fundamental
- Las limitaciones inherentes a la gestión de claves públicas en Account Abstraction
- El panorama actual: quién usa qué y por qué
- Historia: los orígenes de cada modelo
- Vulnerabilidades: los delitos específicos que las explotan
- Cada enfoque es viable. Cada uno exige comprensión
Ahora imagina a un personaje que ha vivido en el mundo financiero a través de todas sus etapas y métodos dentro del sistema bancario tradicional. Lo hace todo desde una aplicación móvil y nunca se ha preguntado qué ocurre cuando las cosas salen mal, porque siempre que ha sucedido se sabe la respuesta de memoria: si algo falla, llama al banco. ¿Perdiste tu tarjeta durante un viaje? Te llega una nueva al hotel. ¿Olvidaste tu PIN? Una llamada de verificación y un PIN nuevo, todo solucionado en cuestión de minutos. El registro es recuperable porque el banco, que actúa como custodio del registro, tiene el control.
Incorporas a esa persona a las criptomonedas, le das una billetera de autocustodia y aquí es donde la lógica se desmorona. No hay ningún número de teléfono al que llamar. No hay ningún custodio. En una cuenta de propiedad externa convencional o EOA (Externally Owned Account), la billetera está controlada por una clave privada criptográfica que, en cierto sentido, puede considerarse representada por una frase semilla (seed phrase), comúnmente de doce o veinticuatro palabras generadas al crear la billetera. Si esas palabras se pierden, se destruyen o simplemente nunca se recuerdan, los fondos desaparecen. No quedan bloqueados. No son recuperables mediante un ticket de soporte. Desaparecen para siempre. No existen vías de escalamiento porque no hay ninguna estructura establecida para ello. La clave es la cuenta. La cuenta es la clave.
No, este no es un escenario fantasioso. Es la realidad fundamental de cómo funciona la mayoría de las billeteras cripto de autocustodia, y es el desafío para el cual se creó account abstraction, a expensas de introducir una nueva clase de riesgos que cualquier usuario informado debería ser capaz de comprender.
El funcionamiento interno de las EOAs y por qué la frase semilla es fundamental
Si pensamos en cuál es la forma más básica de una cuenta cripto, sería una cuenta de propiedad externa (EOA). Una clave privada deriva en una clave pública y esta se somete a una función hash para crear una dirección de billetera. La clave privada es la cuenta, y quienquiera que la posea tiene la capacidad de operar esa cuenta. Sin autenticación multifactor, sin método de recuperación, ningún protocolo cuenta con un sistema de respaldo integrado. El software utilizado por la propia billetera gestiona la clave por ti y muestra una interfaz intuitiva por encima, pero la estructura fundamental siempre consistirá en que tú eres el propietario de este nivel de cuenta.
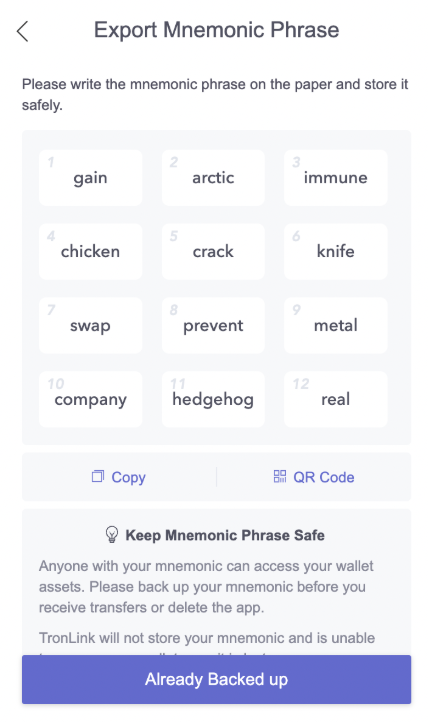
Esto queda muy claro durante el proceso de incorporación a la billetera principal de la red TRON, TronLink. Al generar una nueva billetera, la aplicación genera una frase semilla de doce palabras y exige de inmediato al usuario que la anote, la verifique y la guarde en un lugar seguro. Las advertencias no son sutiles: si esta frase se extravía, TronLink ya no podrá ayudarte a recuperar tu acceso. No hay ningún número de atención al cliente al que llamar, ni formulario de recuperación de cuenta que completar, ni escalamiento técnico que vaya a restaurar una billetera una vez que la frase semilla ha desaparecido. Esto no se debe a una limitación provisional de TronLink como aplicación; de hecho, es el propio diseño del modelo de cuentas de TRON, que nuevamente, de forma similar a Ethereum, utiliza cuentas de propiedad externa donde se tiene el control total del dinero únicamente gracias a la posesión de la clave privada.
Se trata de una frase mnemónica que actúa como llave maestra para tu clave privada, diseñada para ser un poco más comprensible para los humanos que una cadena arbitraria de datos criptográficos. "Ligeramente más fácil de recordar" no equivale a "difícil de perder", y la historia de las pérdidas en cripto está repleta de ejemplos en los que esta barrera falló: frases anotadas en notas adhesivas arrojadas a la papelera, capturas de pantalla almacenadas en servicios en la nube que luego fueron hackeados, billeteras de hardware quemadas en incendios domésticos (sin copia de respaldo). Chainalysis calculó que entre el 17% y el 23% de todo el Bitcoin minado se ha perdido de forma permanente, en gran parte debido a claves extraviadas más que a robos. La cifra no deja de aumentar.
La seguridad de las EOA es tan sólida como implacable. Ninguna transacción puede ser revertida por un tercero ni autorizada para su recuperación. Es esa inmutabilidad la que convierte a la blockchain en una capa de liquidación fiable. Sin embargo, esto también significa que cada usuario de una billetera de autocustodia estándar se encuentra a una palabra olvidada, a un fallo de hardware y a un ataque de phishing exitoso de una pérdida total e irreversible.
Las limitaciones inherentes a la gestión de claves públicas en Account Abstraction
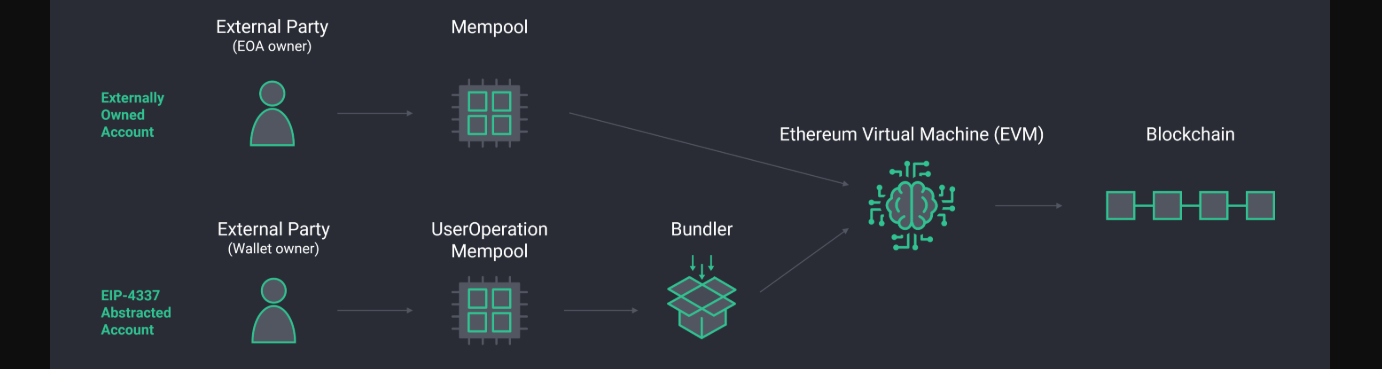
Account abstraction es una familia de actualizaciones que sustituye el rígido modelo de clave privada por una lógica de cuenta programable. En su lugar, la cuenta pasaría a ser un contrato inteligente capaz de implementar reglas personalizadas sobre quién puede autorizar transacciones, cómo funciona la recuperación, qué condiciones deben cumplirse antes de mover fondos e incluso quién paga el gas.
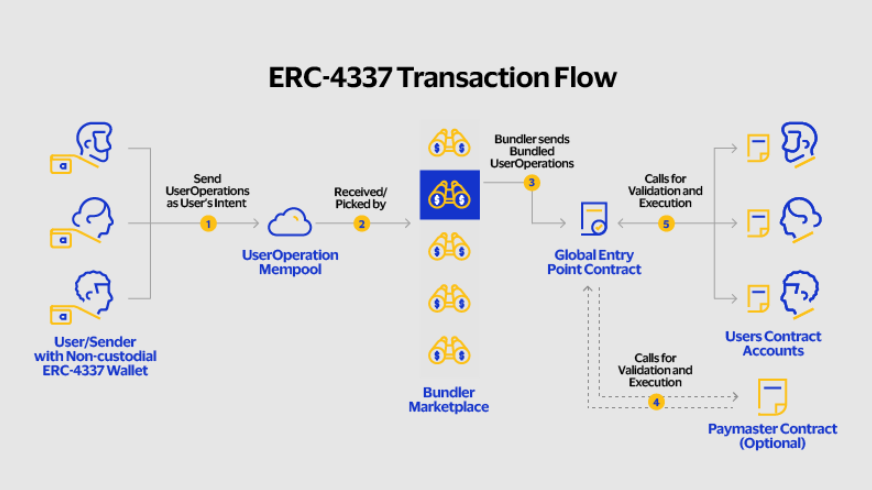
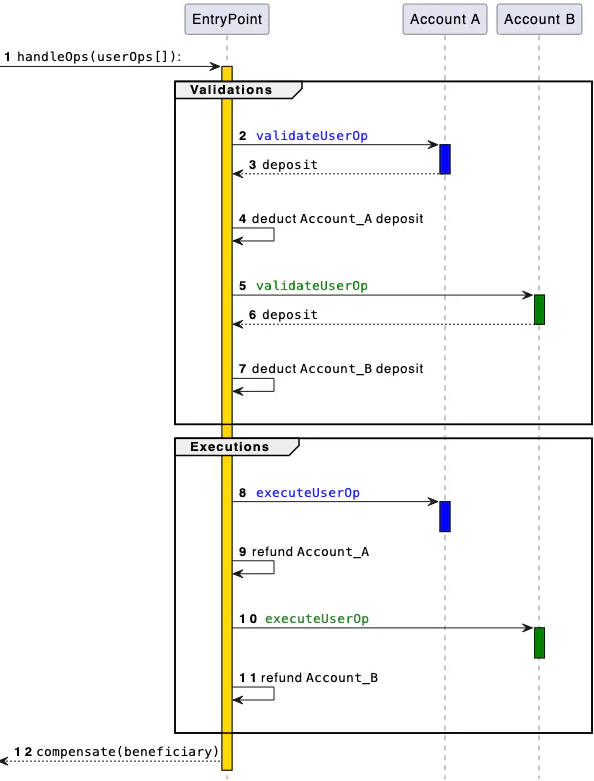
En 2021 se propuso el ERC-4337, y en marzo de 2023 se implementó en la red principal, ofreciendo un estándar que habilitó account abstraction utilizando el protocolo de Ethereum sin exigir ninguna modificación en el protocolo ni en la cadena. Este nuevo protocolo no solo añade un nuevo tipo de transacción denominado UserOperation, sino que también incorpora una nueva mempool donde permanecen estas operaciones antes de ser procesadas, e introduce dos tipos de actores: Bundlers, que recopilan y envían las UserOperations en nombre del usuario, y Paymasters, que pueden patrocinar el gas para que los usuarios no se vean obligados a poseer el token nativo. La cuenta ya no se limita a representar un par de claves: es un contrato inteligente con lógica de validación programable.
Las posibilidades que esto desbloquea son sustanciales. Por ejemplo, una cuenta inteligente puede autorizar un retiro cuantioso mediante un esquema de dos de tres firmas. También puede designar guardianes de recuperación: personas de confianza que proporcionen firmas, u otras billeteras que puedan utilizarse en conjunto para firmar una rotación de claves en caso de perderse la clave de firma original. Asimismo, admite passkeys, autenticación biométrica (o inicio de sesión por correo electrónico para los más reacios a la tecnología), aplica límites de gasto y permite pagar el gas en USDT, sin necesidad de que el usuario disponga de ETH. Este fue exactamente el enfoque que utilizó Coinbase al lanzar su Smart Wallet en ocho redes principales, sin frases semilla y con autenticación basada en passkeys: una billetera creada en segundos desde cualquier aplicación.
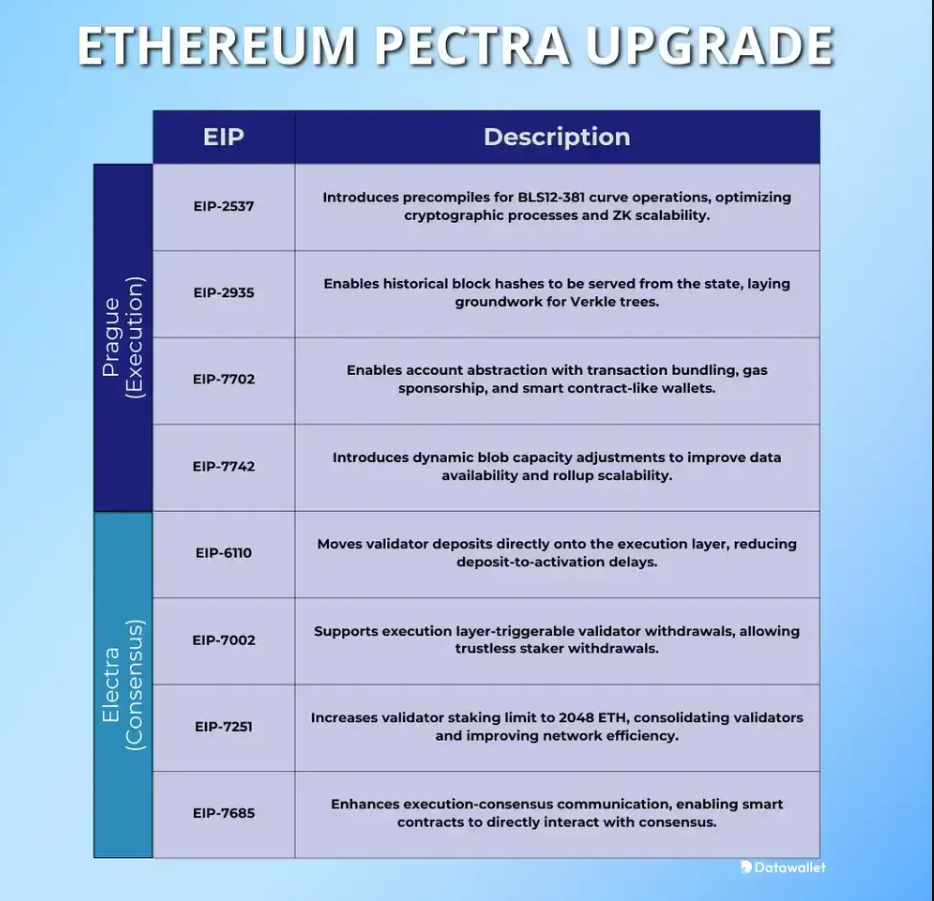
A partir de esto, la actualización Pectra de Ethereum, prevista para mayo de 2025, incorpora el EIP-7702, llevando este enfoque un paso más allá. En lugar de exigir a los usuarios que migren a una nueva billetera de contrato inteligente, permite que una EOA existente delegue temporalmente la lógica de su cuenta durante la ejecución de una única transacción. Esto permitiría a un usuario de MetaMask utilizar funciones de billetera inteligente —transacciones por lotes, transferencias sin gas (gasless), session keys— sin renunciar a su dirección ni mover fondos a una cuenta nueva.
Nada de esto es gratuito. Todo se reduce a la complejidad, y con la complejidad surgen nuevas superficies de ataque.
La mayor concesión no técnica es la pérdida del verdadero anonimato. Una EOA consiste únicamente en una larga cadena de caracteres hexadecimales representada por su clave privada. Por el contrario, las cuentas inteligentes suelen requerir vincularse a algo más identificable: (por lo general) un correo electrónico para la recuperación, un número de teléfono para la autenticación o una serie de billeteras guardianas asociadas a identidades. Coinbase: una "Smart Wallet" basada en passkeys vinculadas al sistema de autenticación biométrica del dispositivo del usuario, enlazando la cuenta al hardware de su propiedad. O Argent en Starknet, que amplía este esquema permitiendo la recuperación mediante correo electrónico y teléfono, pero imponiendo límites de transferencia diarios (y la aprobación de claves guardianas para superarlos), de forma similar a una cuenta bancaria y con algunos de sus mismos riesgos para la privacidad.
Además, existe el problema de los guardianes. En la recuperación social, personas (o instituciones externas) de confianza pueden ser designadas para autorizar una rotación de claves en caso de que alguien pierda el acceso con el tiempo. Este mecanismo de recuperación depende de que dichos guardianes actúen de manera adecuada; por lo tanto, si se ven comprometidos (es decir, hackeados), coaccionados para permanecer desconectados o simplemente no cooperan cuando es necesario, el sistema falla. Un atacante experimentado que conozca la existencia de grandes saldos criptográficos podría poner en su punto de mira a los guardianes asignados antes que a la propia clave de firma.
El panorama actual: quién usa qué y por qué
Al comparar la adopción en el mundo real, se aprecia con qué claridad estos modelos atraen a sus respectivas bases de usuarios; examinar algunos proyectos pone de manifiesto esta distinción.
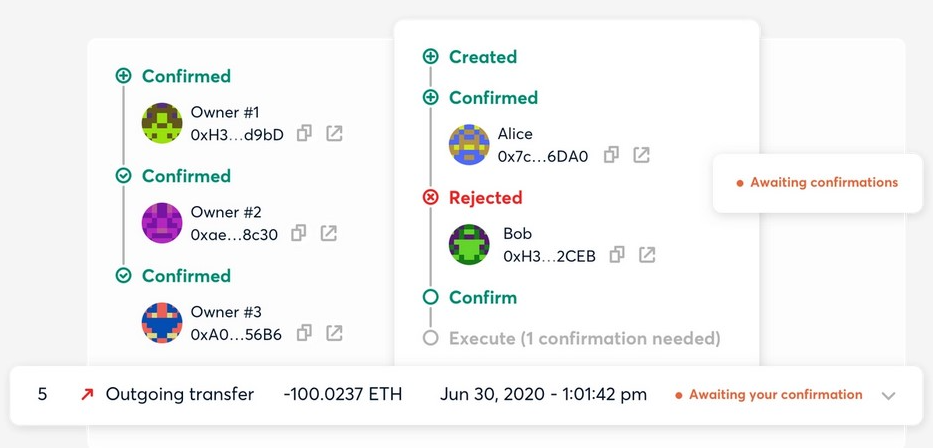
Safe, anteriormente conocida como Gnosis Safe, es la billetera inteligente multifirma predilecta para la tesorería de grandes instituciones y equipos. Requiere un umbral determinado de firmas autorizadas —por ejemplo, tres de cinco— antes de que se pueda ejecutar cualquier transacción y, por consiguiente, puede soportar el compromiso de una sola clave. Safe es el agregador con el mayor TVL on-chain en billeteras inteligentes de todo el ecosistema. La tecnología de Safe sirve como capa de cuentas subyacente para World App de Worldcoin, que gestiona la identidad y los pagos de decenas de millones de usuarios en todo el mundo. Asimismo, diversas entidades han adoptado la infraestructura basada en Safe para la gestión de activos tokenizados, atraídas por su seguridad multifirma y su dilatado historial de auditorías en el manejo de fondos.
Argent, que opera de forma nativa en Starknet (donde todas las cuentas son contratos inteligentes por defecto), cuenta con límites de transferencia diarios integrados, recuperación social basada en guardianes e inicio de sesión mediante correo electrónico o teléfono: posiblemente lo más cercano que tenemos a una experiencia de cuenta bancaria en el entorno de la autocustodia cripto. Argent atrae a usuarios que desean una verdadera autocustodia de sus activos pero no se sienten cómodos gestionando una frase semilla. A diferencia del umbral multifirma de Safe, la garantía de seguridad no se puede replicar de la misma manera en Argent: en lugar de evitar la rotación de claves ante un ataque man-in-the-middle mediante un ID de atacante para cada propietario (es decir, Safe utiliza sus propios contratos inteligentes para ayudar a definir los umbrales), simplemente impide cualquier liquidación no autorizada de claves privadas a través de su sistema de guardianes, y si alguien intenta actuar al margen de las reglas, se enfrenta a acciones bloqueadas por tiempo con la posibilidad de impugnar a cualquiera sin autorización antes de ejecutar cualquier acción maliciosa contra sus fondos.
Coinbase Smart Wallet aborda el problema de incorporación de manera directa. Aquí no hay frase semilla; la cuenta se crea en cuestión de segundos mediante passkeys. Operativa en Base, Ethereum y otras cadenas EVM —incorporando también la capacidad de patrocinar el gas del usuario—, un usuario que interactúe con cualquier dapp creada sobre la infraestructura de Coinbase podría no llegar a ver jamás una tarifa de gas. Se han creado más de 40 millones de cuentas inteligentes en todo el ecosistema ERC-4337, con más de 100 millones de UserOperations procesadas.
MetaMask continúa dominando el panorama de billeteras de Ethereum, pero funciona principalmente como una billetera EOA (Externally-Owned Account). Su base de usuarios es gigantesca y bastante veterana: migrar a todos los usuarios a un nuevo modelo de cuenta inteligente requeriría migraciones de fondos, cambios en la interfaz y una labor de educación a un nivel que jamás podría llevarse a cabo de la noche a la mañana. MetaMask Smart Account, introducida en 2025 junto con el EIP-7702, representa un punto medio pragmático: las EOAs que cuentan con los depósitos correspondientes en ciertas transacciones pueden acceder a funciones de cuenta inteligente sin necesidad de trasladar sus fondos ni modificar su dirección.
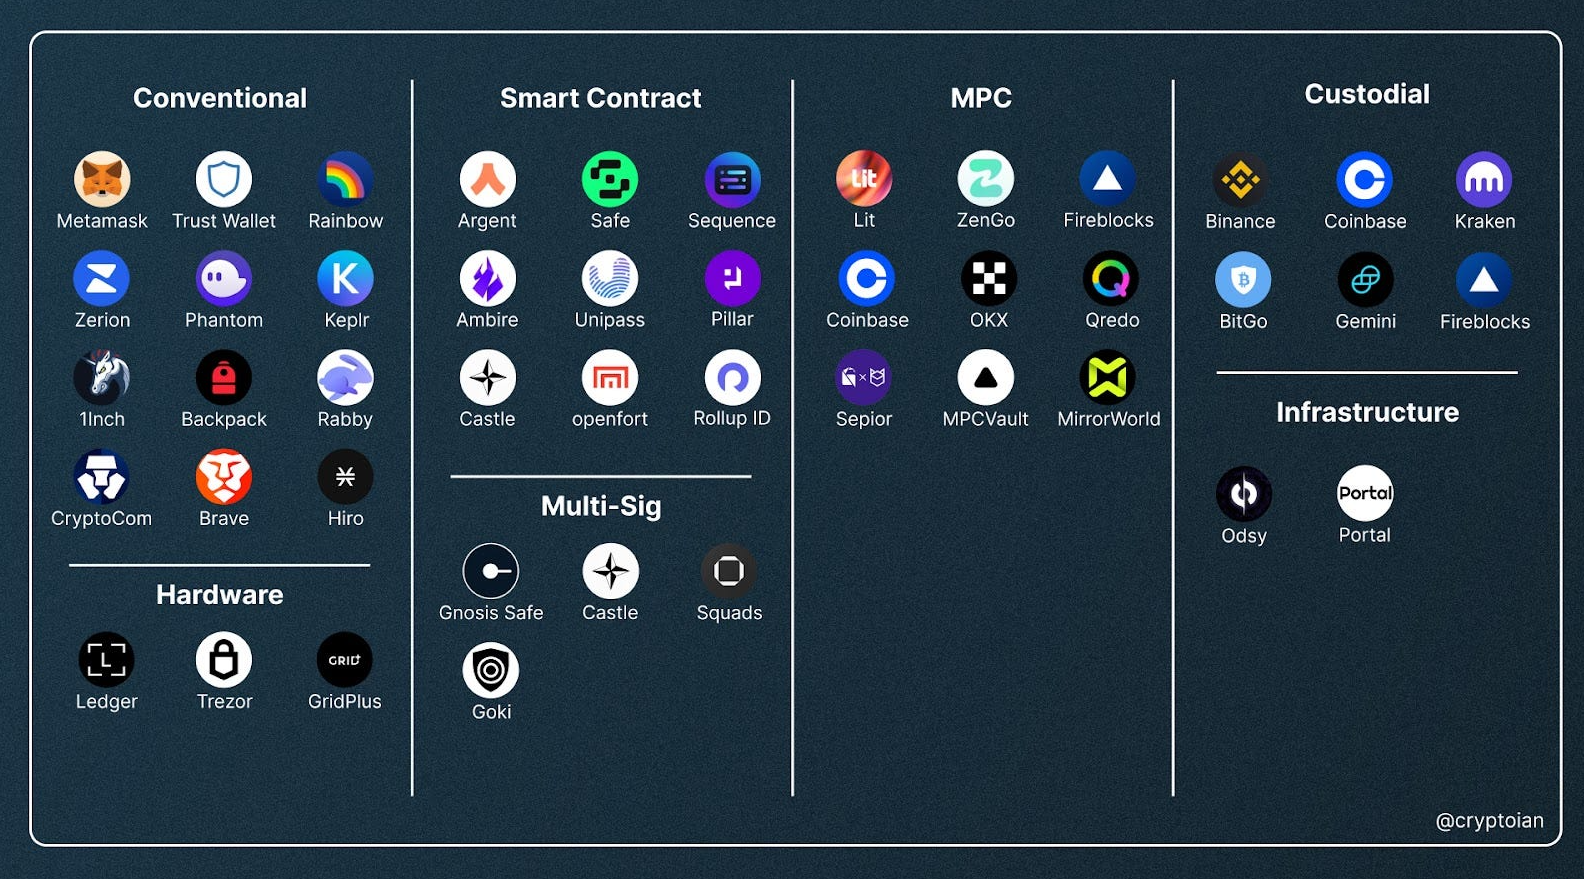
En contraste, la situación de TronLink y del ecosistema TRON en general es menos alentadora. Puesto que las billeteras de TronLink son EOAs estándar, siguen un modelo en el que nadie —ni siquiera tú— puede recuperarla sin la combinación de tu frase semilla y clave privada; es por ello que el proceso inicial de TronLink siempre advierte que perder el acceso a la billetera por no custodiar la frase semilla de forma segura es 100% irreversible: no existe ningún plan de contingencia.
Historia: los orígenes de cada modelo
Históricamente, el modelo EOA ha estado presente desde el nacimiento del propio Bitcoin. Cuando Satoshi Nakamoto publicó el whitepaper de Bitcoin en 2008, siempre se trató de un par de claves pública y privada: quien poseía la clave privada podía gastar los fondos. Ethereum siguió el mismo camino en su lanzamiento en 2015, manteniendo la EOA como el tipo de cuenta de usuario base.
Las limitaciones se hicieron evidentes de inmediato para los desarrolladores de Ethereum. Ya desde 2015, Vitalik Buterin y otros comenzaron a señalar diversos problemas derivados de la fragilidad innecesaria que provocaba el modelo de clave única, e iniciaron las discusiones sobre account abstraction. Aunque las cuentas detrás de los primeros contratos inteligentes eran cuentas de propiedad externa (EOAs), las billeteras multifirma como Gnosis Safe, lanzada en 2017, ya habían implementado casos de uso para esta funcionalidad al requerir múltiples claves para firmar transacciones. Dado que una verdadera account abstraction a nivel de protocolo exigiría alcanzar el consenso sobre modificaciones en el procesamiento central de transacciones, estandarizarla resultó complejo.
Nacida tras una larga serie de propuestas infructuosas a nivel de protocolo, la propuesta ERC-4337 ofrece una implementación práctica en la capa de aplicación. En lugar de modificar el procesamiento de transacciones de Ethereum, construyó una infraestructura superpuesta sobre una mempool gestionada de forma independiente, un contrato EntryPoint de uso común y la arquitectura de Bundlers y Paymasters, haciendo posibles las cuentas inteligentes sin necesidad de recurrir a hard forks polémicos. Formalizada en 2021 por Vitalik Buterin, Yoav Weiss, Dror Tirosh, Shahaf Nacson, Alex Forshtat, Kristof Gazso y Tjaden Hess, su despliegue en la red principal llegó en marzo de 2023.
Vulnerabilidades: los delitos específicos que las explotan
Ambos modelos sufren ataques en entornos reales, cada uno con su propia superficie de ataque.
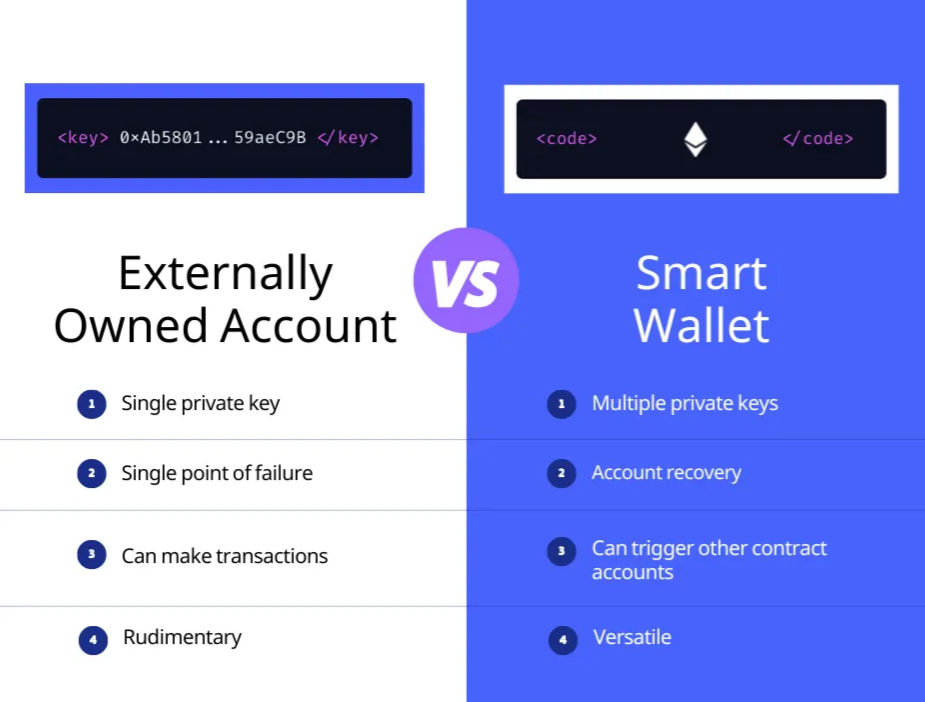
En las EOA, el vector es sencillo: conseguir la clave privada equivale a apoderarse de la billetera. El phishing es la técnica predominante: páginas de billeteras falsificadas, extensiones de navegador fraudulentas, supuestos agentes de soporte que solicitan "verificar" tu frase semilla o invitaciones falsas a airdrops. El malware actúa con mayor sigilo: los programas diseñados para robar credenciales simplemente rastrean el sistema de archivos del equipo infectado en busca de frases semilla almacenadas en local y vacían la billetera antes de que el usuario llegue a percatarse. Una campaña documentada distribuyó un ladrón de credenciales mediante un enlace de inversión fraudulento, extrayendo frases semilla y respaldos de autenticación en dos pasos, y drenando más de $432k a decenas de víctimas antes de que parte de los fondos fueran recuperados con la ayuda de las fuerzas de seguridad y los exchanges.
La magnitud es considerable. Según CertiK, las brechas de seguridad en billeteras supusieron la pérdida de $1.71 mil millones en fondos robados a lo largo de 34 casos documentados tan solo en el primer semestre de 2025. Febrero de 2025: la brecha de Bybit, convertida en el mayor robo cripto de la historia con $1.4 mil millones en Ethereum sustraídos mediante el compromiso de claves privadas atribuido al grupo norcoreano Lazarus Group. El phishing sumó otros $410 millones en 132 incidentes independientes a lo largo del mismo periodo. El robo total de criptomonedas durante todo el año 2025 superó los $4 mil millones.
Las billeteras con account abstraction presentan su propia superficie de ataque. El paymaster —que costea las tarifas de gas en beneficio de los usuarios— representa un vector de ataque notablemente lucrativo. Un ataque de agotamiento de paymaster (paymaster depletion attack) envía un volumen masivo de UserOperations válidas pero de bajo valor para su ejecución, lo que termina por consumir el depósito en ETH del paymaster sin llegar a ejecutar operaciones reales de valor. Esto significa que los atacantes pueden pagar un importe inferior al costo de gas asumido, debido a que las fases de validación y ejecución de una UserOperation se desarrollan tras la ejecución de la propia operación. Los ataques de repetición de firma (signature replay attacks) aprovechan aquellas implementaciones de cuentas inteligentes que no vinculan de forma adecuada el mensaje firmado a un identificador de cadena (chain ID) específico, permitiendo reutilizar una firma válida en una red diferente.
En un informe publicado en marzo de 2026, Trail of Bits documentó su análisis junto con seis patrones de vulnerabilidad recurrentes extraídos de múltiples auditorías de cuentas inteligentes bajo ERC-4337, abarcando la vinculación de firmas y ataques de inflación de gas mediante parámetros alterados que vaciaban el ETH de las cuentas. Abril de 2026: pérdidas de $12 millones debidas a la explotación de vulnerabilidades de reentrada en contratos paymaster de múltiples protocolos DeFi. En un contexto más amplio: el ataque aprovechó la ventana temporal existente en el flujo de ejecución de ERC-4337 entre la lectura del estado inicial del paymaster y la correspondiente actualización de dicho estado (una clase de vulnerabilidad que quienes cuenten con experiencia en seguridad tradicional de contratos inteligentes sabrán reconocer).
Ninguno de los dos modelos elimina el riesgo. Simplemente lo redistribuyen de forma distinta. Una EOA lo apuesta todo a la capacidad de un único usuario para custodiar una secuencia de palabras. Una cuenta inteligente reparte el riesgo entre la calidad del código, la seguridad de los guardianes, el proveedor de infraestructura y la seguridad operativa de los bundlers y paymasters.
Cada enfoque es viable. Cada uno exige comprensión
A gran escala, el modelo EOA ha demostrado con creces su validez. Ha gestionado billones de dólares a través de Bitcoin y Ethereum de forma conjunta durante más de una década. Sus propiedades de seguridad se comprenden a la perfección, su superficie de ataque está minuciosamente identificada y su punto único de fallo —la pérdida de la clave privada— depende por completo del control del usuario, siempre que se actúe de manera correcta. La mayoría de las personas pueden alcanzar una protección adecuada mediante billeteras de hardware, copias de seguridad redundantes fuera de línea en ubicaciones físicas diferentes y una rigurosa disciplina operativa respecto a la exposición de la frase semilla.
Account abstraction da respuesta a un problema real: el modelo EOA no puede adoptarse a escala de consumo masivo. La mayoría de los usuarios habituados a los correos de recuperación de contraseña y a las llamadas de verificación bancaria no gestionarán de manera fiable las frases semilla, y el precio de ese descuido es la pérdida absoluta. Las cuentas inteligentes proporcionan mecanismos de recuperación y esquemas de autorización flexibles que abrirán el universo cripto a los millones de personas que no crecieron con él. La contrapartida reside en una mayor complejidad, la dependencia de infraestructuras basadas en entornos de desarrollo de software tradicionales y una categoría totalmente nueva de vulnerabilidades técnicas que, a día de hoy, solo están mapeadas de forma parcial.
En definitiva, ningún modelo es intrínsecamente mejor o peor para todos los casos, ni ninguna plataforma tiene incentivos reales para detallarte el alcance total de sus limitaciones. Los proyectos creados sobre cuentas inteligentes difícilmente van a anunciar de forma abierta que los expertos en seguridad continúan auditando nuevas superficies de ataque, tanto en sus paymasters como en sus bundlers.
Si eres un usuario de TRON que busca la rapidez de un ecosistema consolidado pero no puedes permitirte quemar TRX en CADA transacción, Netts está aquí para solucionar ese problema. Ofrecemos alquiler de Energy como una alternativa innovadora y conveniente para la operativa diaria: los proveedores de TRON Energy con las tarifas más bajas, agrupados en una única interfaz y con un precio de TRON Energy tan competitivo que marca una auténtica diferencia en cada transacción.