Angoisse au déballage d'un hard wallet : le vôtre a-t-il été compromis ?
Les portefeuilles matériels peuvent être altérés dans la chaîne d'approvisionnement. Découvrez comment détecter les appareils compromis avant le vol définitif de vos cryptos.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
Pendant trois ans, Marcus avait conservé ses cryptos sur des portefeuilles d'une plateforme d'échange, et tout fonctionnait parfaitement jusqu'au jour où il s'est réveillé pour découvrir que la plateforme avait suspendu les retraits. Aucun avertissement n'avait été donné, aucune explication fournie, simplement un message générique concernant des difficultés techniques qui ont persisté pendant des semaines. Ses fonds étaient bien là, affichés sur l'écran, mais totalement inaccessibles. Il pouvait voir le solde, sans pouvoir y toucher.
C'est à cet instant qu'il a pris la décision d'acheter un portefeuille matériel (hardware wallet) ; ce n'était pas par paranoïa, car le sentiment désagréable de contempler un argent auquel on ne peut accéder est pire que de simplement ne pas en avoir. Il a passé commande pour une Coldcard directement sur le site web du fabricant et a payé un supplément pour une livraison express avant de patienter.
Le colis est arrivé dans un simple carton brun muni d'une étiquette d'expédition. À l'intérieur, la boîte de la Coldcard semblait conçue de manière professionnelle, avec un carton glacé, une impression soignée et un sceau holographique recouvrant le port USB. Pourtant, quelque chose clochait. Le film plastique rétractable extérieur présentait une petite déchirure sur un côté, juste assez visible pour lui faire suspecter que l'emballage avait pu être ouvert puis scellé à nouveau. Même si le sticker holographique paraissait intact, la boîte s'est ouverte particulièrement facilement, comme si la colle avait été altérée.
Il est resté là, la boîte en main, tentant de prendre une décision. S'il la renvoyait, il devrait patienter une semaine de plus et passer par le support client pour expliquer que rien n'était manifestement cassé, mais que quelque chose ne semblait pas net. Cela ressemblait à de la paranoïa, le genre de réaction face à laquelle un service client répond poliment que tout va bien et que l'on fait perdre son temps à tout le monde.
Il s'est donc convaincu qu'il ne devait s'agir de rien. Peut-être que le livreur l'avait fait tomber et avait vérifié l'intérieur pour s'assurer qu'elle n'était pas endommagée. Peut-être le scellé d'usine était-il simplement irrégulier. En tout état de cause, l'appareil était très probablement intact. Il a procédé à la configuration, a généré une seed phrase, a transféré ses jetons et a décidé d'arrêter de s'en faire.
La décision qu'il a prise — celle où il s'est persuadé d'ignorer le soupçon initial — aurait pu lui coûter l'intégralité de ses avoirs.
À quoi ressemble réellement une altération physique
Les portefeuilles matériels sont considérés comme la méthode la plus sécurisée de conserver des cryptomonnaies puisque les clés privées ne quittent jamais l'appareil ; ces clés sont générées au sein d'une puce sécurisée, les transactions sont signées directement dans l'appareil, et même si votre ordinateur est infecté, l'attaquant ne pourra pas accéder aux clés. Néanmoins, cela repose sur l'hypothèse fondamentale que l'appareil lui-même n'a pas été compromis.
Si une personne intercepte le portefeuille avant qu'il ne vous parvienne, elle disposera à la fois du temps et de l'intimité nécessaires pour accomplir des manipulations que vous ne remarquerez que trop tard. Elle pourrait remplacer le firmware par une version modifiée qui transmet votre seed phrase à un serveur distant dès que vous la générez. Elle pourrait précharger une seed phrase qu'elle contrôle elle-même, auquel cas, au moment où vous pensez configurer un nouveau portefeuille, vous transférez en réalité vos fonds vers une adresse à laquelle un tiers a accès. Elle pourrait également remplacer intégralement l'élément sécurisé par une puce d'apparence identique mais produisant des clés prévisibles.
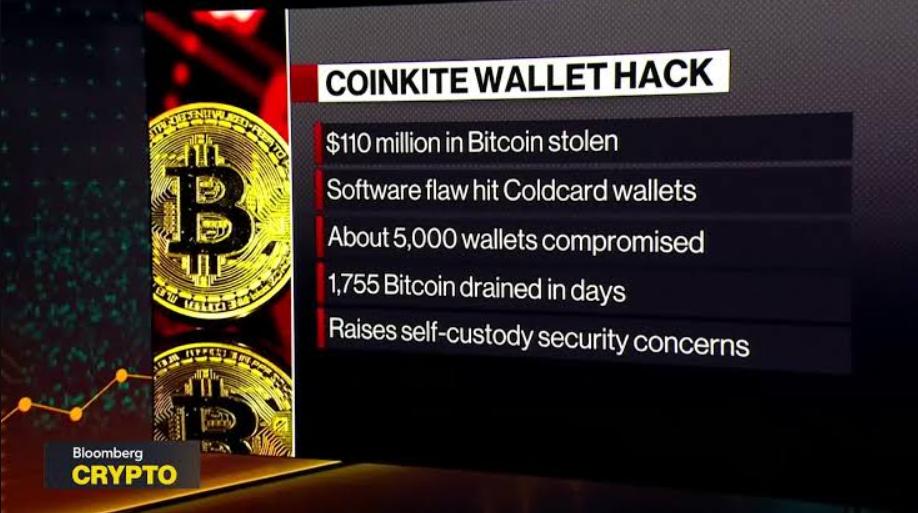
Le piratage de Coldcard en 2026 a démontré à quel point une telle brèche peut s'avérer indétectable. Dès le mois de juillet, les attaquants ont siphonnée plus de 1 300 Bitcoin — d'une valeur estimée entre 89 et 130 millions de dollars selon les rapports — à partir de portefeuilles qui n'avaient pourtant jamais été connectés à Internet. Le problème ne provenait pas du matériel mais du firmware ; une faille présente depuis 2021 amenait l'appareil à produire des seed phrases faibles en exploitant une méthode d'aléatoire prévisible au lieu d'une véritable entropie.
Les portefeuilles semblaient fonctionner parfaitement ; ils réagissaient normalement et l'interface n'affichait aucune erreur. Pourtant, les seeds produites étaient si vulnérables qu'un attaquant a pu reconstruire les clés privées hors ligne sans jamais toucher physiquement à l'appareil, avant de dérober les fonds via des transactions coordonnées on-chain. Une adresse a été vidée en quarante-et-une minutes et une autre a subi une perte de plus d'un million de dollars. Des utilisateurs n'ayant pas manipulé leur portefeuille depuis des années se sont réveillés pour découvrir qu'il avait été vidé.
Plusieurs personnes ont commencé à se demander si ce bug n'était pas intentionnel, envisageant notamment l'hypothèse que Coinkite, l'entreprise fabricante de Coldcard, ait discrètement intégré une porte dérobée qui a fini par être découverte et exploitée. Bien qu'aucune preuve n'étaye cette théorie, le simple fait que la question soit posée démontre avec quelle facilité la confiance s'effondre lorsqu'un appareil sur lequel vous comptez pour préserver vos finances s'avère avoir été silencieusement compromis pendant cinq ans.
La chaîne d'approvisionnement est plus longue qu'on ne le pense
L'altération ne débute pas quand le colis arrive sur le pas de votre porte ; elle commence bien plus tôt. Le portefeuille matériel que vous tenez entre vos mains est le résultat d'une chaîne logistique complexe impliquant des fabricants de puces, des développeurs de firmware, des usines d'assemblage, des transporteurs et des distributeurs au détail. À chaque étape se présente une opportunité d'action malveillante.
Les puces qui génèrent l'aléatoire et dans lesquelles sont stockées vos clés sont fabriquées par des fonderies de semi-conducteurs dont la plupart des gens ignorent l'existence. Dans l'éventualité où un attaquant accéderait à la fonderie ou aux fichiers de conception, il pourrait concevoir une puce à l'apparence légitime mais munie d'une porte dérobée. Le firmware est écrit par des développeurs, compilé en code binaire, puis flashé dans l'appareil à l'usine. Si quelqu'un accédait au serveur de build ou introduisait du code malveillant lors d'une mise à jour logicielle, chaque appareil programmé avec ce firmware se retrouverait compromis dès son premier allumage.
L'appareil est ensuite conditionné, expédié dans un entrepôt, réexpédié vers un centre de distribution, confié à une société de livraison pour enfin parvenir à votre adresse. À n'importe quel moment de ce processus, un individu disposant d'un accès physique pourrait ouvrir le paquet, altérer l'appareil, refermer l'emballage et le renvoyer sur son circuit d'acheminement. S'il s'y prend habilement, vous ne le saurez jamais.
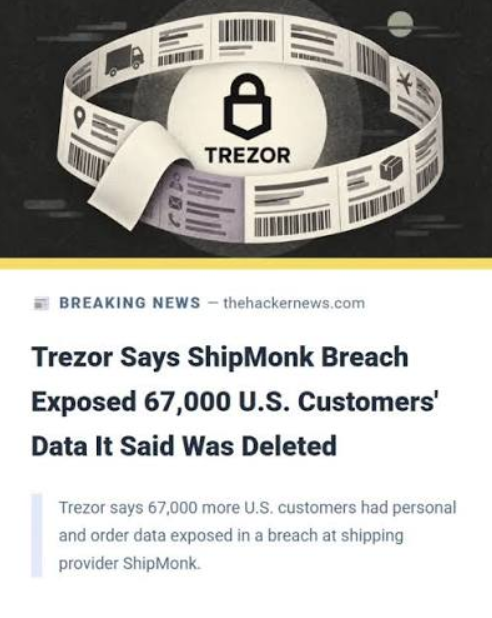
Ce n'est pas une simple hypothèse théorique. En août 2026, ShipMonk, le partenaire logistique de Trezor, a été victime d'une cyberattaque ; par conséquent, les noms, adresses postales et adresses e-mail de près de quatorze mille clients ont été divulgués. Les appareils eux-mêmes n'ont pas été compromis lors de l'incident, mais les attaquants ont pu déterminer avec précision quels domiciles étaient associés à la possession d'un hardware wallet. Ce type de renseignement s'avère redoutable : il permet d'envoyer un faux appareil de remplacement à une adresse ciblée, d'effectuer un vol avec effraction ciblé, ou d'inonder la boîte de réception d'une victime de faux avertissements de sécurité par e-mail.
Un mois plus tôt, l'extension Chrome de Trust Wallet avait été compromise directement via le Chrome Web Store officiel, du code malveillant ayant été distribué via un canal de confiance officiel, entraînant le siphonnage de sept millions de dollars en l'espace de quarante-huit heures. Le concept de chaîne d'approvisionnement ne se limite pas à la trajectoire physique empruntée par le matériel ; il englobe également le logiciel que vous téléchargez pour administrer l'appareil, les serveurs de mise à jour qui déploient les firmwares, ainsi que les magasins d'applications hébergeant l'interface de votre portefeuille.
Dès lors que l'un de ces maillons flanche, la chaîne tout entière est compromise, et vous ne vous en rendrez compte que lorsque votre solde sera tombé à zéro.
Comment se déroule concrètement une altération
Plusieurs méthodes ont été précisément documentées pour falsifier un portefeuille matériel, ces diverses approches variant par leur complexité et leur niveau de détectabilité.
L'approche la plus basique consiste à intercepter le produit et à le réemballer. L'attaquant se procure le même modèle de portefeuille, veille à retirer les scellés d'inviolabilité sans les détériorer, modifie l'appareil, puis le referme à l'aide d'autocollants holographiques de substitution presque indiscernables des originaux. Quand le colis est intercepté en cours de transit, l'appareil d'origine est remplacé par l'appareil altéré. Si le réemballage est réalisé proprement, la grande majorité des acheteurs ne s'en apercevra pas ; ils constatent la présence du sceau, en déduisent que la boîte est vierge d'ouverture, et poursuivent la configuration.
Une autre option consiste à remplacer le firmware. Certains portefeuilles matériels acceptent les mises à jour logicielles de firmware, ce qui s'avère précieux pour corriger des bugs, mais introduit simultanément un vecteur d'attaque. Un attaquant qui bénéficie d'un accès physique direct à l'appareil peut le brancher à un ordinateur, flasher un firmware malveillant et le déconnecter aussitôt. L'appareil continue de fonctionner de manière habituelle, mais exécute désormais un code programmé soit pour subtiliser la seed phrase, soit pour altérer l'adresse de réception lors de la signature d'une transaction. Certains portefeuilles, à l'instar de Tangem, optent pour un firmware non évolutif afin de neutraliser ce type d'offensive. L'inconvénient est qu'aucun bug ne peut être corrigé après la fabrication de l'appareil, mais la surface d'attaque s'en trouve nettement restreinte.
La troisième méthode repose sur le remplacement de composants. Plus exigeante, elle réclame un savoir-faire technique poussé, tout en étant pratiquement indétectable sans un examen physique approfondi. Pour la mener à bien, il faut ouvrir le boîtier, dessouder l'élément sécurisé ou la puce génératrice d'aléatoire pour la remplacer par un composant cloné renvoyant des résultats prévisibles. Dans la mesure où la puce modifiée est programmée pour répondre fidèlement aux requêtes logicielles d'attestation, l'appareil réussira tous les tests de conformité logicielle. Les seuls moyens de s'en rendre compte consistent à scruter la puce à la loupe ou à soumettre les seeds générées à des tests d'entropie poussés.
La quatrième méthode consiste à précharger une seed. L'attaquant génère une seed phrase sur un appareil qu'il maîtrise et paramètre ensuite le portefeuille compromis pour utiliser cette seed spécifique. Lorsque vous allumez le portefeuille pour le configurer, la procédure saute l'étape de génération aléatoire réelle pour vous afficher la seed préchargée comme s'il s'agissait d'une nouvelle création. Vous la notez soigneusement, persuadé d'en être l'unique détenteur, puis vous transférez vos fonds vers des adresses déjà sous le contrôle de l'attaquant. Cette ruse se repère plus aisément si l'on sait à quoi faire attention, car un appareil ne devrait jamais vous afficher de seed phrase sans que vous ayez expressément choisi de lancer sa génération. Cela dit, si vous débutez dans les portefeuilles matériels sans connaître la procédure usuelle, la démarche pourrait vous sembler normale.
Le précédent de la Coldcard relève d'une catégorie à part : il s'agissait d'une porte dérobée involontaire. Le dysfonctionnement de firmware qui avait appauvri la génération de la seed n'avait pas été sciemment inséré par un pirate ; c'était une erreur de programmation déployée sur chaque appareil et restée inaperçue pendant cinq ans. Le résultat a pourtant été identique : des portefeuilles censés produire des seeds imprévisibles ont émis des seeds pouvant être cassées par force brute hors ligne. L'attaquant n'a jamais eu besoin d'avoir l'appareil entre les mains ; il lui a suffi d'apprendre l'existence de la faille puis de procéder aux calculs nécessaires.
Ce qui est particulièrement troublant, c'est que les hot wallets — ces portefeuilles souvent réputés moins sûrs car perpétuellement connectés — se sont avérés être l'alternative la plus sûre dans cette situation précise. Un hot wallet exploitant une seed correctement générée de manière aléatoire via une bibliothèque logicielle standard n'aurait pas souffert de ce déficit d'entropie. En revanche, le hardware wallet, pour lequel les utilisateurs avaient payé un surcoût précisément dans l'optique d'une sécurité accrue, a introduit une vulnérabilité qui n'aurait jamais existé autrement.
Se protéger quand la confiance ne suffit plus
Dès lors, quelle conduite adopter si l'on ne peut accorder une confiance aveugle à la chaîne logistique, au firmware, ni même au générateur de nombres aléatoires de l'appareil ?
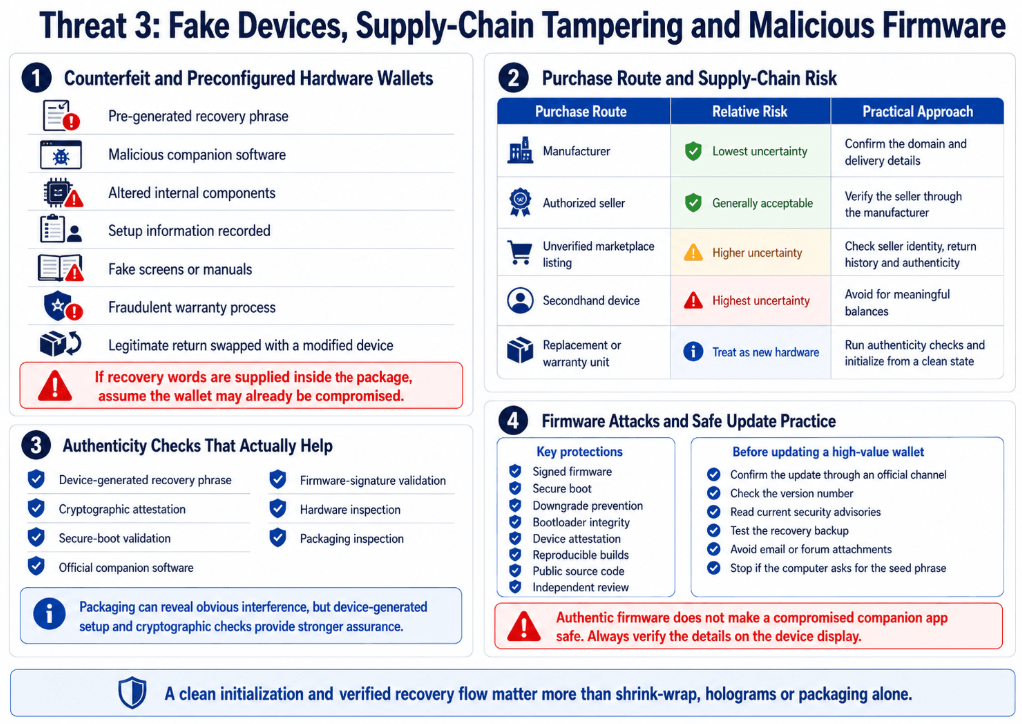
1 Il est fortement recommandé d'acheter son matériel directement auprès du fabricant plutôt que chez des revendeurs tiers ou sur des marketplaces en ligne ; si des portefeuilles matériels sont commercialisés sur Amazon ou eBay à prix cassé, l'économie financière réalisée ne compensera jamais le risque encouru. Bien que les distributeurs agréés puissent convenir lorsqu'ils sont formellement listés par le fabricant, une commande directe reste préférable.
2. Avant l'ouverture, examinez minutieusement le conditionnement. Vérifiez les scellés d'inviolabilité, les étiquettes holographiques et les bandes adhésives d'usine. Assurez-vous que l'emballage correspond en tout point aux photographies officielles du fabricant. Si un scellé semble abîmé, si la colle paraît affaiblie ou si un détail quelconque semble anormal, arrêtez-vous, prenez des clichés détaillés et contactez le support.
3. Exploitez l'attestation cryptographique pour certifier l'appareil ; la majorité des portefeuilles matériels modernes disposent d'une vérification d'authenticité matérielle qui se connecte aux serveurs du fabricant pour certifier que l'élément sécurisé est authentique. Dès le premier branchement, lancez immédiatement cette vérification avant toute génération de clés. Si le contrôle échoue ou si l'application ne propose pas cette fonction, c'est un signal d'alerte évident.
4. N'utilisez sous aucun prétexte un appareil livré avec une seed phrase préconfigurée ou dont l'initialisation a déjà été effectuée. Tout portefeuille matériel authentique exigera de votre part la génération de la seed dès la première mise en route. Si l'appareil vous suggère d'employer une seed que vous n'avez pas vous-même générée, considérez-le d'office comme compromis.
5. Ajoutez votre propre entropie si le portefeuille le permet. Par exemple, certains appareils comme la Coldcard permettent de lancer des dés et d'incorporer les résultats dans le processus de génération de la seed. Cela garantit que même si l'aléatoire fourni par l'appareil est médiocre, les lancers de dés insufflent une dose d'imprévisibilité impossible à reproduire par un attaquant. Si votre portefeuille dispose de cette option, mettez-la à profit.
6. Commencez par effectuer un essai sur un montant modeste ; ne déposez pas l'intégralité de vos avoirs sur le nouveau portefeuille d'un seul coup. Transférez une somme dérisoire, attendez vingt-quatre heures, puis essayez de la renvoyer vers une autre adresse. Si le transfert se déroule sans encombre, augmentez progressivement les sommes. Bien que cette pratique n'immunise pas contre toutes les attaques, elle réduit considérablement votre exposition en cas de défaillance.
7. Maintenez le firmware à jour, mais contrôlez les paquets de mise à jour au moyen de vérifications cryptographiques. Les mises à jour de firmware sont signées par le fabricant, et l'application de votre portefeuille doit valider la signature avant de lancer l'installation. Si le logiciel ne vérifie pas la signature ou si la procédure de mise à jour présente un comportement inhabituel, suspendez l'opération et vérifiez si d'autres utilisateurs signalent la même anomalie.
Il reste un dilemme de fond que les check-lists ne parviennent pas à résoudre : il vous faut impérativement vous en remettre à une machine chargée de créer et de protéger les secrets autorisant l'accès à des fonds transférables de manière irréversible. Or, ladite machine est le produit d'une chaîne logistique impossible à vérifier par vous-même, applique un firmware que vous ne pouvez pas auditer, et renferme des puces électroniques dont les spécifications internes sont protégées par le secret industriel. À un moment donné, la confiance devient inévitable, et toute votre marge de manœuvre consiste à réduire au minimum les failles potentielles où cette confiance pourrait être trahie.
Ce que nous protégeons réellement
L'anxiété ressentie lors du déballage ne découle pas d'une quelconque paranoïa ; elle naît du fait que les répercussions d'une seule erreur sont définitives. Concernant un hardware wallet, s'il a été compromis et que cela passe inaperçu, vos fonds s'évaporeront sans qu'aucun service client ne puisse être contacté. Aucune banque n'annulera la transaction et aucune compagnie d'assurance ne vous indemnisera. L'argent est perdu et le voleur demeure anonyme.
C'est précisément ce caractère irréversible qui rend si risquée la décision d'écarter un doute. Le fait que Marcus ait regardé ce film plastique déchiré pour en déduire que ce n'était sans doute rien démontre comment il a soupesé la contrainte de renvoyer le produit face au risque de tout perdre. La plupart du temps, un film plastique se déchire simplement parce que le colis a été bousculé. La plupart du temps, un scellé a une drôle d'allure parce que les tolérances de production en usine ne sont pas parfaites. La plupart du temps, il ne se passe rien.
Mais pas systématiquement. Et lorsque l'anomalie survient, elle ne prévient pas. Le portefeuille fonctionne à merveille. L'interface réagit normalement et les fonds sont transférés sans difficulté. Un matin, au bout de plusieurs mois, le solde affiche zéro. À cet instant, aucune trace ne subsiste, aucun moyen d'établir ce qui s'est produit, et aucun recours n'est possible.
Les victimes dont le préjudice a cumulé plus de cent millions de dollars n'ont pas ignoré de signaux d'alerte, car de tels signaux n'existaient tout simplement pas. Les appareils ont fonctionné à la perfection pendant de nombreuses années. La faille était invisible, logée directement au cœur du firmware, et seuls des experts sachant précisément quoi chercher dans les lignes de code pouvaient la déceler. Certaines de ces personnes continuent de se demander si c'était délibéré, si quelqu'un au sein de l'entreprise était au courant, ou s'il s'agissait d'une escroquerie planifiée de longue date.
Pour celui qui se retrouve avec un portefeuille vide, la réponse ne change rien ; que la brèche résulte de la malveillance, d'une négligence ou d'une attaque sur la chaîne logistique, l'issue demeure identique. C'est pour cette raison que l'anxiété perdure même après avoir rigoureusement appliqué chaque recommandation. C'est parce que respecter scrupuleusement les consignes ne suffit pas toujours, et que l'unique façon de s'en assurer reste d'attendre pour voir si son argent est toujours là le lendemain.
Marcus a eu de la chance ; son portefeuille était intact et l'accrochage sur le plastique n'était en réalité dû qu'à un transport un peu rude. Pourtant, il repense parfois à cet instant où, dans sa cuisine, il tenait le carton entre ses mains en se demandant s'il pouvait lui faire confiance. Il mesure à quel point il est passé près de commettre l'irréparable et se demande s'il aura la clairvoyance nécessaire pour le déceler la prochaine fois.
Même lorsque vous parvenez à paramétrer votre portefeuille en toute sécurité, son utilisation au quotidien pose de nouvelles questions. Chaque transaction implique des frais, qu'il s'agisse des frais de réseau Bitcoin ou, dans le cadre d'un transfert de stablecoins sur TRON, de l'Energy et de la Bandwidth requises pour exécuter l'opération. Beaucoup d'utilisateurs ignorent à quel point ces coûts varient selon que l'on brûle des TRX ou que l'on loue des ressources.
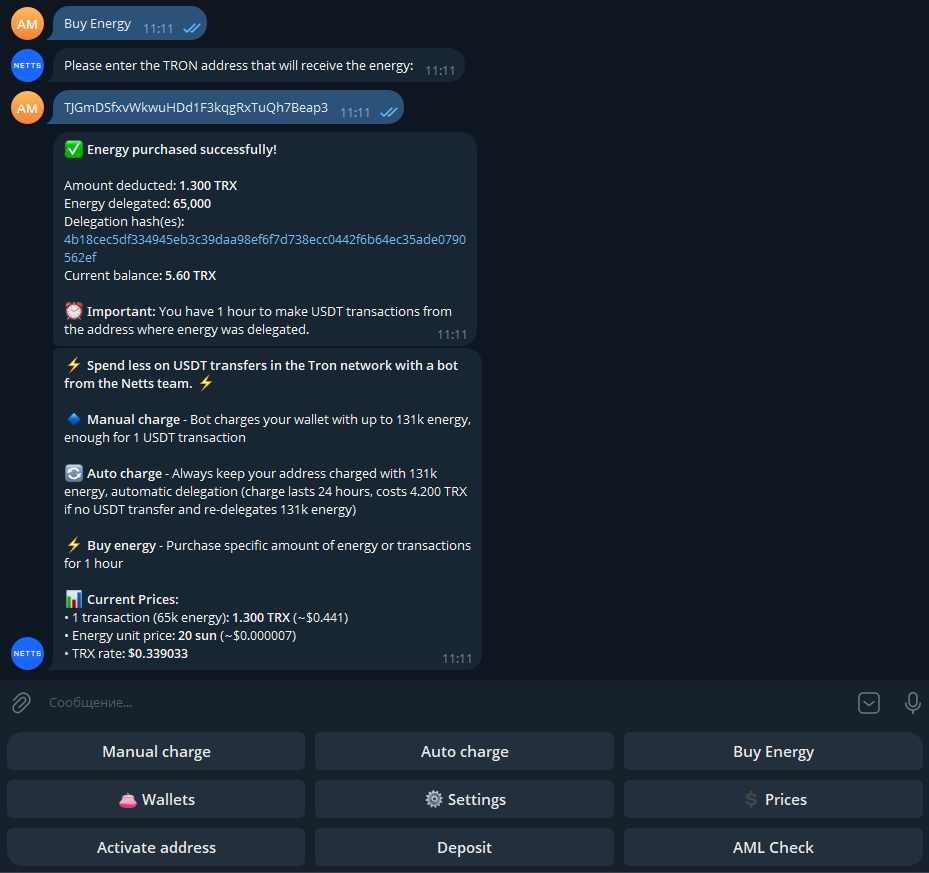
Sur TRON, chaque transfert d'USDT consomme de l'Energy ; si vous n'en détenez pas assez, le réseau brûlera vos TRX pour compenser, ce qui finit par revenir très cher. Une solution nettement plus économique consiste à précharger son Energy TRON par le biais d'un service de location temporaire. C'est précisément l'intérêt d'outils tels que le Netts Energy Charge Bot : il vous permet de recharger votre gas TRON en amont d'un envoi, vous faisant ainsi profiter des meilleurs tarifs pour l'Energy sur TRON plutôt que de brûler vos TRX à prix fort. Pour quiconque transfère régulièrement des stablecoins, cela fait toute la différence entre payer le double et s'acquitter du coût réel de la transaction. Le bot permet d'effectuer des recharges ponctuelles, d'alimenter automatiquement des adresses en activité continue, ou d'acheter de l'Energy en volume pour des volumes définis. S'il ne s'agit là que d'une simple optimisation de routine, ces gains marginaux finissent par représenter d'importantes économies lorsque les frais de gas TRON sont élevés et que vous effectuez des transferts réguliers.