A Ansiedade no Unboxing da Hardware Wallet: A Sua Foi Adulterada?
As hardware wallets podem ser adulteradas na cadeia de suprimentos. Saiba como identificar dispositivos comprometidos antes que suas criptomoedas sejam roubadas para sempre.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Durante três anos, Marcus manteve suas criptomoedas em carteiras de uma exchange e tudo funcionava perfeitamente bem até o dia em que ele acordou e descobriu que a corretora havia suspendido os saques. Nenhum aviso prévio foi dado e nenhuma explicação clara foi fornecida, apenas uma mensagem genérica sobre dificuldades técnicas que se arrastou por semanas. Suas moedas estavam lá, visíveis na tela, mas completamente inacessíveis. Ele conseguia ver o saldo, mas não podia movimentá-lo.
Foi então que ele decidiu comprar uma hardware wallet; não se tratava de paranoia, afinal a sensação desagradável de ver o próprio dinheiro sem poder acessá-lo é pior do que simplesmente não tê-lo. Ele fez o pedido de uma Coldcard diretamente no site do fabricante e pagou uma taxa extra pelo envio expresso antes de aguardar a entrega.
A encomenda chegou em uma caixa de papelão parda e simples com a etiqueta de envio. No interior, a embalagem da Coldcard parecia impecável: papelão brilhante, impressão de alta qualidade e um selo holográfico cobrindo a porta USB. Mesmo assim, havia algo estranho. O plástico termorretrátil externo tinha um pequeno rasgo lateral, visível o suficiente para fazê-lo suspeitar de que o pacote pudesse ter sido aberto e selado novamente. Embora o adesivo holográfico parecesse intacto, a caixa se abriu com facilidade excessiva, como se a cola estivesse enfraquecida.
Ele ficou ali com a caixa nas mãos, tentando tomar uma decisão. Se devolvesse o produto, teria que esperar mais uma semana e lidar com o suporte ao cliente, explicando que não havia nada comprovadamente quebrado, mas que algo ainda parecia fora de lugar. Parecia um comportamento paranoico — exatamente o tipo de atitude de quem faz o suporte ao cliente responder educadamente que estava tudo bem e que aquilo era apenas perda de tempo.
Assim, ele se convenceu de que não deveria ser nada demais. Talvez o entregador tivesse deixado o pacote cair e o aberto para conferir se o conteúdo não havia sido danificado. Talvez o selo de fábrica fosse apenas imperfeito. De todo modo, o dispositivo provavelmente estava em perfeitas condições. Ele concluiu a configuração, gerou a seed phrase, transferiu suas moedas e decidiu esquecer o assunto.
A decisão que tomou — a de ignorar a suspeita que havia sentido no início — poderia ter lhe custado tudo.
Como a Adulteração Realmente Ocorre
As hardware wallets são tidas como a forma mais segura de armazenar criptomoedas porque as chaves privadas nunca deixam o dispositivo; essas chaves são geradas dentro de um chip seguro, as transações são assinadas internamente no aparelho e, mesmo se o computador for infectado por malware, o invasor não conseguirá extrair as chaves. No entanto, tudo isso pressupõe que o próprio dispositivo não tenha sido comprometido previamente.
Se alguém interceptar a carteira antes que ela chegue às suas mãos, terá tempo e privacidade suficientes para realizar modificações que passarão despercebidas até ser tarde demais. O invasor pode substituir o firmware por uma versão alterada que transmite sua seed phrase a um servidor remoto assim que ela é gerada. Ele pode pré-instalar uma seed phrase sob seu próprio controle, fazendo com que, no momento em que você acredita estar criando uma nova carteira, você esteja na verdade enviando seus fundos para um endereço controlado por terceiros. Ele pode até mesmo substituir completamente o elemento seguro por um chip visualmente idêntico, mas capaz de produzir chaves previsíveis.
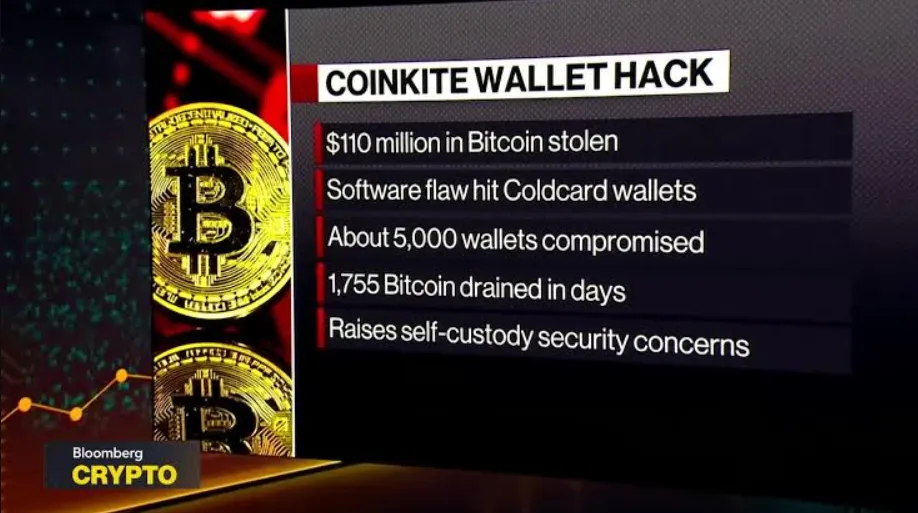
O incidente de segurança com a Coldcard em 2026 mostrou claramente o quão indetectável uma violação desse tipo pode ser. A partir de julho, criminosos desviaram mais de 1.300 Bitcoin — avaliados entre 89 e 130 milhões de dólares segundo diferentes relatórios — de carteiras que nunca tinham sido conectadas à internet. O problema não estava no hardware em si, mas no firmware; havia um bug persistente desde 2021 que fazia o dispositivo gerar seed phrases fracas ao empregar uma aleatoriedade previsível em vez de entropia verdadeira.
As carteiras pareciam funcionar sem falhas; o sistema operava normalmente e a tela não apresentava nenhum erro. Contudo, as seeds geradas eram tão vulneráveis que um hacker conseguia reconstruir as chaves privadas de forma offline, sem precisar encostar fisicamente no aparelho, e em seguida esvaziar os fundos com transações on-chain coordenadas. Um único endereço foi esvaziado em quarenta e um minutos e outro sofreu uma perda de mais de um milhão de dólares. Pessoas que não movimentavam suas carteiras havia anos acordaram e perceberam que todo o seu saldo havia sido drenado.
Muitos começaram a se perguntar se o erro não teria sido proposital, levantando a hipótese de a Coinkite, fabricante da Coldcard, ter inserido intencionalmente uma backdoor que acabou sendo descoberta e explorada por terceiros. Embora não haja evidências que comprovem essa teoria, o próprio fato de a pergunta ter surgido demonstra a facilidade com que a confiança se desfaz quando um dispositivo no qual você confia para guardar seu patrimônio passa cinco anos silenciosamente comprometido.
A Cadeia de Suprimentos É Mais Longa do que Você Imagina
A adulteração física não começa quando o pacote é entregue na sua porta; ela se inicia muito antes. A hardware wallet que você segura nas mãos é fruto de uma cadeia de produção e distribuição complexa que envolve fabricantes de semicondutores, desenvolvedores de firmware, montadoras industriais, operadores logísticos e varejistas. Em cada uma dessas etapas, surge uma janela de oportunidade para ações maliciosas.
Os chips responsáveis por gerar a aleatoriedade e proteger suas chaves são fabricados por empresas de semicondutores das quais a maioria dos usuários nunca ouviu falar. Se um invasor obtiver acesso à fundição ou aos arquivos de design do silício, poderá fabricar um chip com aparência legítima que já contenha uma backdoor embutida. O firmware é desenvolvido por equipes de software, compilado em binários e gravado no dispositivo ainda na linha de montagem. Caso alguém invada os servidores de compilação ou injete código malicioso em uma atualização de sistema, todos os dispositivos gravados com aquele firmware estarão comprometidos desde o instante em que forem ligados pela primeira vez.
Depois disso, o aparelho é empacotado, enviado para um armazém, transferido para um centro de triagem, entregue à transportadora e finalmente deixado no seu endereço. Em qualquer ponto desse trajeto, alguém com acesso físico ao produto pode violar a caixa, alterar o aparelho, recolocar os lacres e enviá-lo adiante. Se a operação for executada com cuidado, você nunca perceberá.
Isso não é uma mera suposição teórica. Em agosto de 2026, a ShipMonk, parceira logística da Trezor, foi alvo de uma invasão que expôs publicamente os nomes, endereços e e-mails de quase quatorze mil clientes. Os dispositivos em si não foram alterados durante o incidente, mas os invasores passaram a saber com precisão cirúrgica quais residências abrigavam hardware wallets. Esse tipo de informação é extremamente crítico: permite o envio de dispositivos falsos como substituição, viabiliza tentativas direcionadas de roubo físico ou possibilita ataques sofisticados de phishing com alertas falsos de segurança por e-mail.
Apenas um mês antes, a extensão da Trust Wallet para Chrome havia sido comprometida diretamente pela Chrome Web Store oficial, distribuindo código malicioso por meio de um canal tido como confiável e resultando no desvio de sete milhões de dólares em menos de quarenta e oito horas. O conceito de cadeia de suprimentos não diz respeito unicamente ao trajeto físico percorrido pelo hardware; ele também engloba o software baixado para gerenciar o aparelho, os servidores que distribuem as atualizações de firmware e as lojas de aplicativos que hospedam as interfaces de carteira.
Se qualquer um desses elos for rompido, a segurança de toda a cadeia entra em colapso — e você só perceberá isso quando o saldo for zerado.
Como a Adulteração Ocorre na Prática
Existem diferentes métodos amplamente documentados para intervir em uma hardware wallet, variando em complexidade técnica e dificuldade de identificação.
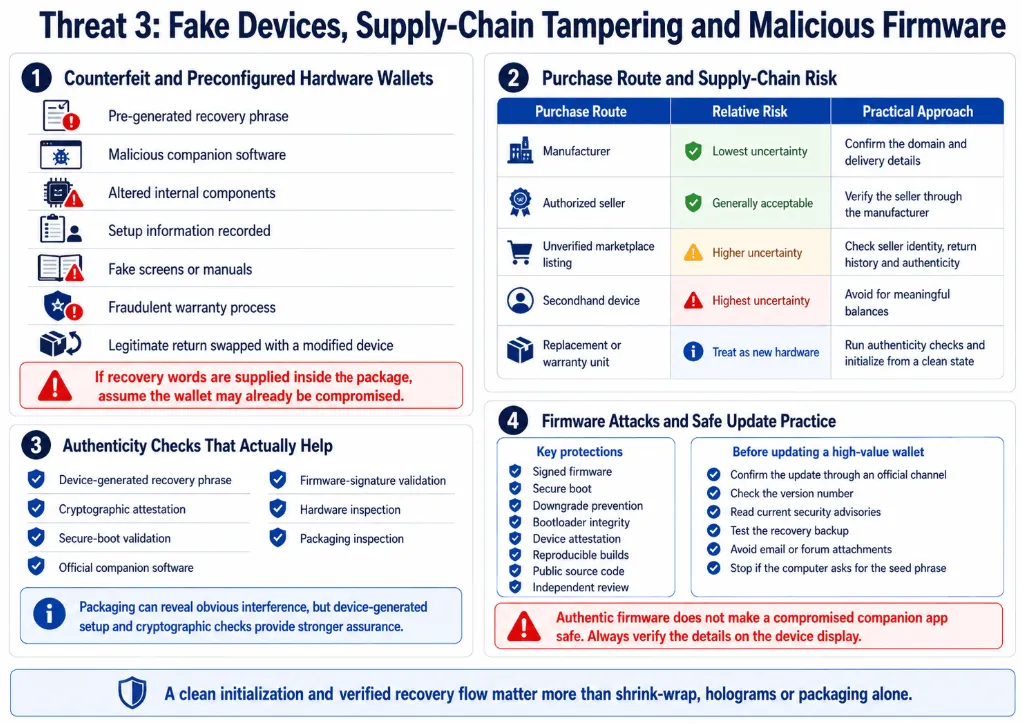
O caminho mais simples é a interceptação física seguida de reembalagem. O invasor obtém o mesmo modelo de carteira, remove cuidadosamente os lacres de segurança sem rasgá-los, modifica o dispositivo internamente e o sela com adesivos holográficos falsos quase indistinguíveis dos oficiais. Ao interceptar a encomenda durante o trânsito, ele substitui a unidade legítima pela adulterada. Desde que a reembalagem seja feita com acabamento profissional, a grande maioria dos compradores não perceberá; ao verem o lacre, presumem que o produto está intocado e realizam a configuração normalmente.
Outro método frequente é a substituição do firmware. Muitas hardware wallets suportam atualizações regulares de firmware, o que é útil para corrigir falhas, mas abre um vetor potencial de ataque. Qualquer pessoa com acesso físico ao aparelho pode conectá-lo a um computador, instalar um firmware malicioso customizado e desconectá-lo. O dispositivo continua operando de maneira aparentemente normal, mas passa a executar um código invisível programado para roubar a seed phrase ou alterar o endereço de destino no momento das transações. Carteiras como a Tangem adotam um firmware imutável exatamente para eliminar essa superfície de ataque. A contrapartida é a impossibilidade de corrigir bugs após a fabricação, mas o vetor de comprometimento por firmware é drasticamente reduzido.
O terceiro método é a modificação de componentes internos. Trata-se de uma abordagem complexa, que exige maquinário de precisão e conhecimentos avançados em microeletrônica, tornando-a praticamente indetectável sem uma análise física minuciosa. Para realizar o ataque, o invólucro do dispositivo é aberto e o elemento seguro ou o chip gerador de números aleatórios é extraído e substituído por uma réplica projetada para fornecer chaves previsíveis. Como o componente modificado responde corretamente aos testes criptográficos de atestação do sistema, o dispositivo é aprovado em todas as verificações de software. A única maneira de identificar a fraude seria examinar o chip sob microscópio ou submeter a geração de chaves a testes estatísticos aprofundados de entropia.
O quarto vetor consiste na pré-configuração da seed phrase. O criminoso inicializa uma seed phrase em um aparelho sob seu controle prévio e configura a carteira comprometida para usar essa mesma chave. Quando você inicia o processo de ativação, o aparelho pula a etapa real de geração aleatória e apenas exibe a seed predefinida como se tivesse sido gerada na hora. Você anota as palavras com a certeza de ser a única pessoa a conhecê-las e envia seus fundos diretamente para endereços já dominados pelo hacker. Essa armadilha é mais fácil de notar por quem conhece o fluxo correto, pois o aparelho jamais deve apresentar uma seed sem que o usuário tenha comandado explicitamente a criação de uma nova carteira. Entretanto, quem está no seu primeiro dispositivo físico e não domina o passo a passo padrão pode facilmente achar a situação normal.
O episódio recente envolvendo a Coldcard representa uma dinâmica diferente: uma falha estrutural acidental. O bug no firmware responsável pela baixa entropia nas seeds não foi colocado deliberadamente por agentes mal-intencionados; tratou-se de um erro de implementação que acompanhou cada unidade por cinco anos consecutivos. Ainda assim, o impacto foi rigorosamente o mesmo: carteiras que deveriam produzir sementes criptográficas imprevisíveis geraram valores suscetíveis a ataques offline de força bruta. O invasor não precisou ter acesso físico a nenhuma unidade; bastou identificar a falha matemática para executar os cálculos e esvaziar os saldos.
O aspecto mais desconcertante é que as hot wallets — amplamente apontadas como menos seguras por operarem conectadas à rede — teriam sido a alternativa mais segura neste cenário. Uma carteira quente que gerasse uma seed aleatória via bibliotecas de código bem consolidadas não sofreria com o problema de baixa entropia. Em contrapartida, a hardware wallet, equipamento pelo qual os usuários pagaram um preço premium exatamente em busca de maior proteção, inseriu uma vulnerabilidade crítica que não existiria de outra forma.
Como se Proteger Quando a Confiança Não Basta
O que você deve fazer se não é possível confiar plenamente na cadeia logística, no código de firmware ou no próprio gerador de números aleatórios da sua carteira?
1. Adquira o equipamento sempre diretamente com a fabricante oficial, evitando intermediários em marketplaces ou revendas não verificadas; ofertas muito baratas no Mercado Livre, Amazon ou eBay não compensam o risco envolvido. Embora revendedores oficialmente credenciados pela fabricante possam ser uma opção válida, comprar direto da fonte sempre oferece uma margem maior de segurança.
2. Inspecione com rigor cada detalhe da embalagem antes do rompimento dos lacres. Examine selos invioláveis, acabamentos holográficos e as fitas adesivas de fábrica. Compare minuciosamente a embalagem recebida com as imagens técnicas disponíveis no portal da fabricante. Se o adesivo parecer descolado, a cola frouxa ou qualquer elemento parecer anormal, pare tudo, fotografe cada detalhe e abra um chamado no suporte antes de prosseguir.
3. Execute a atestação criptográfica do aparelho; a maioria das hardware wallets de última geração conta com mecanismos de validação de autenticidade (genuine check) que se comunicam com os servidores da fabricante para validar o chip seguro. Faça essa verificação imediatamente ao conectar o dispositivo pela primeira vez, antes de criar qualquer chave. Se o teste falhar ou o aplicativo oficial não apresentar essa função, acenda o alerta vermelho.
4. Jamais utilize um aparelho que já venha com uma seed phrase impressa ou com as etapas de configuração inicial concluídas. Uma hardware wallet legítima sempre exige que você crie a seed na primeira inicialização. Se o aparelho solicitar que você aprove uma seed não criada por você naquele momento, considere o dispositivo fatalmente comprometido.
5. Adicione entropia externa se o dispositivo permitir. Hardwares como a Coldcard oferecem a função de rolar dados físicos para incorporar esse resultado à geração da seed phrase. Essa técnica garante que, mesmo que o algoritmo de aleatoriedade do microcontrolador seja falho, o lançamento dos dados adiciona um nível genuíno de imprevisibilidade impossível de ser replicado por terceiros. Sempre que essa alternativa estiver disponível, faça uso dela.
6. Realize testes iniciais com quantias reduzidas; não transfira todo o seu portfólio para a nova carteira de uma só vez. Envie uma quantia irrisória, aguarde pelo menos um dia inteiro e tente transferi-la para outro endereço. Se o processo correr perfeitamente, aumente o capital de forma gradativa. Essa prática não neutraliza qualquer modalidade de ataque, mas limita consideravelmente o tamanho do prejuízo em caso de anomalia.
7. Mantenha o firmware sempre em dia, mas valide rigorosamente cada atualização com assinaturas criptográficas. Os pacotes de firmware são assinados digitalmente pela fabricante, e a aplicação no computador deve checar essa integridade antes de autorizar a gravação. Se o sistema não validar as chaves ou se o fluxo de atualização se comportar de forma incomum, interrompa o processo e pesquise se outros membros da comunidade técnica estão relatando o mesmo comportamento.
Há um ponto essencial que nenhum checklist consegue contornar: no fim das contas, você precisa depositar confiança em uma máquina física que cria e protege as credenciais de acesso a transferências financeiras irreversíveis — um equipamento que percorreu uma cadeia de suprimentos impossível de ser rastreada por completo por você, que roda um firmware que você dificilmente auditará linha por linha e que integra componentes cujos diagramas internos são protegidos por segredo industrial. Em determinado momento, um voto de confiança se faz necessário, restando a você apenas a tarefa de minimizar cada um dos pontos em que essa confiança pode ser quebrada.
O Que Realmente Estamos Protegendo
A ansiedade sentida no unboxing não é fruto de histeria; decorre do fato incontornável de que erros cometidos aqui geram impactos irreversíveis. Se a sua hardware wallet estiver adulterada e você não notar, seus fundos serão levados sem que exista um canal de atendimento ao cliente para resolver o caso. Os bancos não cancelarão as transferências e nenhuma seguradora cobrirá o saldo. O dinheiro simplesmente some e a autoria do desvio permanece blindada pelo anonimato da rede.
É exatamente essa definitividade das transações que torna arriscado relevar qualquer detalhe suspeito. Quando Marcus olhou para o plástico rompido e decidiu ignorar a falha, colocou na balança o incômodo operacional de devolver a mercadoria contra a chance real de perder a totalidade do seu capital. Na esmagadora maioria das vezes, o plástico está avariado por um simples descuido logístico na entrega. Na maioria das vezes, o adesivo parece desalinhado devido a tolerâncias mecânicas da linha de produção. Na maior parte das ocasiões, absolutamente nada acontece.
Mas nem sempre é assim. E quando algo de fato acontece, não emite avisos sonoros. A carteira opera de forma suave. A interface responde perfeitamente e os ativos trafegam com total fluidez. Meses depois, em uma manhã qualquer, o painel exibe saldo zero. Nesse ponto, não restam vestígios forenses simples, não há como demonstrar formalmente a origem da falha e não há meios jurídicos ou práticos de recuperar o montante.
Os investidores que viram mais de cem milhões de dólares sumirem de suas contas não negligenciaram alertas de segurança visíveis — simplesmente porque esses sinais não existiam. Os equipamentos operaram rigorosamente de acordo com o padrão durante vários anos. A vulnerabilidade era invisível, incrustada no próprio código-fonte de fábrica, acessível unicamente para quem entendesse profundamente a rotina de criptografia do dispositivo. Muitos desses investidores ainda tentam entender se a falha decorreu de negligência, se colaboradores internos sabiam do bug com antecedência ou se o projeto inteiro não passou de um golpe de longo prazo.
Para a vítima que se depara com o saldo zerado, essa distinção técnica não tem nenhuma relevância prática; quer o comprometimento decorra de má-fé deliberada, de falhas acidentais de programação ou de desvios em transportadoras parceiras, o resultado financeiro é o mesmo. Essa é a razão de a desconfiança persistir mesmo quando você cumpre todos os manuais à risca: cumprir o procedimento padrão nem sempre basta, e a única comprovação definitiva de segurança é ver se seus recursos ainda continuam na carteira no dia seguinte.
Marcus teve sorte; seu aparelho estava intacto e o rasgo no plástico protetor decorrera apenas do manuseio ríspido dos Correios. Ainda assim, ele frequentemente se pega pensando naquele exato instante em sua cozinha, segurando o pacote e decidindo se deveria ou não confiar naquilo. Ele se pergunta quão perto esteve do abismo financeiro e se terá discernimento suficiente para identificar um sinal real de perigo na próxima oportunidade.
Mesmo superada com sucesso a fase de configuração da carteira, resta a operação rotineira dos ativos. Toda movimentação na blockchain traz custos associados, sejam as taxas da rede Bitcoin ou, no caso do tráfego de stablecoins na rede TRON, a demanda de Energy e Bandwidth para liquidar a transferência. Grande parte dos usuários não compreende a disparidade de custos entre simplesmente queimar TRX ou alugar recursos previamente.
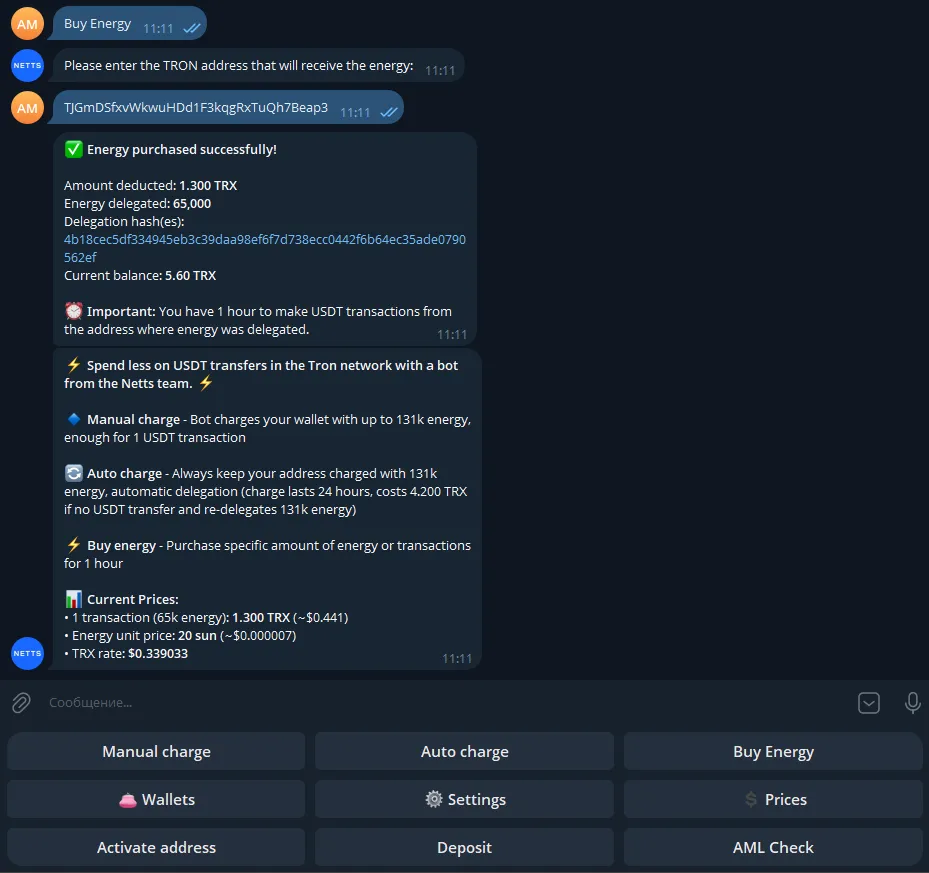
Na rede TRON, cada movimentação de USDT consome uma quantia expressiva de Energy; se a sua carteira não tiver recursos suficientes, a rede queimará diretamente o seu saldo de TRX para cobrir a transação, o que eleva drasticamente os custos operacionais. Uma alternativa infinitamente mais inteligente é obter a TRON Energy com antecedência por meio de serviços dedicados de aluguel por período determinado. É nesse ponto que ferramentas como o Netts Energy Charge Bot mostram seu valor prático: ele permite recarregar o gas da TRON antes de fazer suas operações, permitindo que você aproveite as melhores cotações de TRON Energy em vez de desperdiçar seu saldo queimando TRX por valores exorbitantes. Para operadores que transacionam stablecoins de forma recorrente, isso significa pagar apenas o estritamente necessário em vez de arcar com o dobro do valor por transação. O bot viabiliza aluguéis pontuais sob demanda, recargas automáticas para carteiras ativas ou aquisições de grandes volumes de Energy de forma programada. Trata-se de um ajuste operacional que gera uma economia cumulativa essencial em momentos de congestionamento nas taxas da rede TRON e de alto volume de liquidações.