اضطراب جعبهگشایی کیف پول سختافزاری: آیا دستگاه شما دستکاری شده است؟
کیف پولهای سختافزاری ممکن است در زنجیره تامین دستکاری شوند. یاد بگیرید چگونه دستگاههای دستکاریشده را پیش از به سرقت رفتن همیشگی ارز دیجیتال خود شناسایی کنید.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
به مدت سه سال، مارکوس ارزهای دیجیتال خود را در کیف پولهای یک صرافی نگهداری میکرد و همه چیز خوب پیش میرفت؛ تا روزی که از خواب بیدار شد و متوجه شد صرافی برداشتها را متوقف کرده است. هیچ هشداری داده نشده بود و هیچ توضیحی ارائه نشد، فقط یک پیام کلی درباره مشکلات فنی بود که هفتهها ادامه داشت. سکههای او آنجا بودند، روی صفحه نمایش داده میشدند، اما کاملاً غیرقابل دسترس بودند. او موجودی را میدید ولی نمیتوانست به آن دسترسی داشته باشد.
در همان زمان بود که او تصمیم گرفت یک کیف پول سختافزاری بخرد؛ این تصمیم از سر پارانویا نبود، زیرا حس ناخوشایند تماشای پولی که نمیتوانید به آن دسترسی پیدا کنید، بدتر از نداشتن آن است. او مستقیماً از وبسایت سازنده یک Coldcard سفارش داد و هزینه اضافی پرداخت کرد تا سریعتر ارسال شود و سپس به انتظار نشست.
بسته در یک جعبه قهوهای ساده با یک برچسب پستی به دستش رسید. جعبه Coldcard در داخل آن به نظر حرفهای ساخته شده بود، با مقوای براق، چاپ تمیز و یک هولوگرام امنیتی که پورت USB را پوشانده بود. با این حال حس عجیبی وجود داشت. پلاستیک وکیوم بیرونی در یک طرف پارگی کوچکی داشت؛ دقیقاً به اندازهای که او را مشکوک کند بسته ممکن است باز شده و دوباره وکیوم شده باشد. اگرچه برچسب هولوگرافی خوب به نظر میرسید، جعبه نسبتاً راحت باز شد، گویی چسب آن ضعیف شده بود.
او با جعبه در دست همانجا ایستاد و سعی کرد تصمیم بگیرد. اگر آن را برمیگرداند، باید یک هفته دیگر صبر میکرد و با پشتیبانی مشتریان سر و کله میزد و توضیح میداد که هیچ مشکل قطعی وجود ندارد اما هنوز چیزی درست به نظر نمیرسد. این کار به نظر پارانوئید میآمد و شبیه حرفهای کسی بود که دقیقاً در همان لحظه پشتیبانی مشتری با ادب به او میگوید همهچیز روبهراه است و دارد وقت همه را تلف میکند.
بنابراین به خود گفت که حتماً مسئله خاصی نیست. شاید مامور ارسال آن را انداخته و داخلش را چک کرده تا آسیب ندیده باشد. شاید پلمب کارخانه صرفاً یکدست نبوده است. در هر صورت، کالا به احتمال زیاد مشکلی نداشت. او مراحل راهاندازی را انجام داد، یک عبارت بازیابی (seed phrase) ایجاد کرد، سکههایش را انتقال داد و تصمیم گرفت دیگر نگران نباشد.
انتخابی که او کرد — تصمیمی که در آن خود را متقاعد کرد شکی که در ابتدا داشت بیمورد بوده — ممکن بود تمام داراییاش را به باد دهد.
دستکاری واقعاً چه شکلی است
کیف پولهای سختافزاری امنترین روش ذخیره رمزارز به شمار میروند زیرا کلیدهای خصوصی هرگز از دستگاه خارج نمیشوند؛ این کلیدها درون یک تراشه امن تولید میشوند، تراکنشها داخل دستگاه امضا میشوند، و حتی اگر کامپیوتر شما هک شود، مهاجم نمیتواند به کلیدها دسترسی یابد. با این حال، این مبتنی بر این فرض است که خود دستگاه دستکاری نشده باشد.
اگر شخصی کیف پول را قبل از رسیدن به دست شما رهگیری کند، هم زمان و هم خلوت کافی برای انجام اقداماتی خواهد داشت که شما تا زمانی که خیلی دیر شود متوجه آنها نخواهید شد. آنها میتوانند سفتافزار (firmware) را با یک نسخه اصلاحشده جایگزین کنند که به محض ایجاد عبارت بازیابی، آن را به یک سرور از راه دور بفرستد. ممکن است از قبل عبارت بازیابی که خودشان کنترل میکنند را بارگذاری کنند، که در این حالت وقتی تصور میکنید در حال راهاندازی کیف پول جدید هستید، در واقع در حال واریز وجوه خود به آدرسی هستید که شخص دیگری به آن دسترسی دارد. آنها همچنین میتوانند تراشه امن را به طور کامل با تراشهای که ظاهراً یکسان است اما کلیدهای قابل پیشبینی تولید میکند، تعویض کنند.
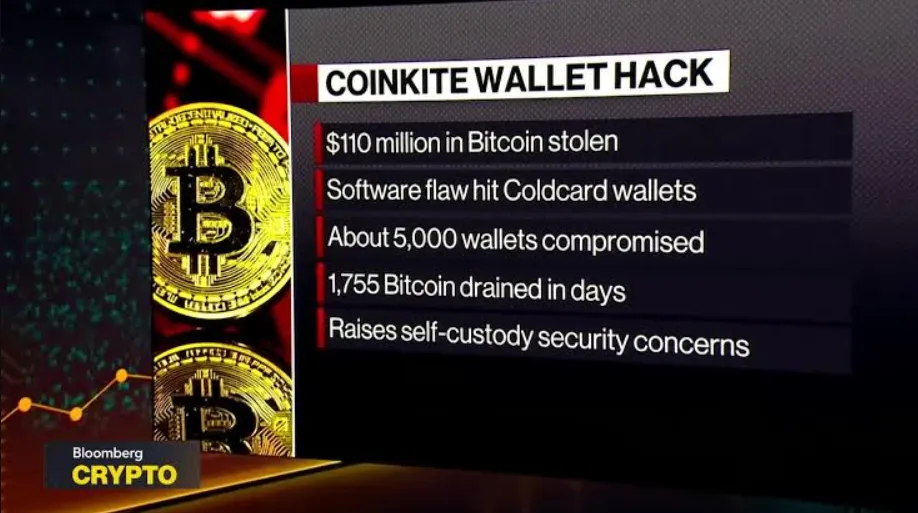
هک Coldcard در سال 2026 نشان داد که چنین رخنهای چقدر میتواند غیرقابل کشف باشد. از ماه ژوئیه، مهاجمان بیش از 1,300 بیتکوین — که ارزش آن بر اساس گزارشهای مختلف بین 89 تا 130 میلیون دلار متغیر بود — را از کیف پولهایی که قبلاً هرگز به اینترنت متصل نشده بودند، تخلیه کردند. مشکل در سختافزار نبود بلکه در سفتافزار بود؛ از سال 2021 باگی وجود داشت که باعث میشد دستگاه با استفاده از تصادفیسازی قابل پیشبینی به جای آنتروپی واقعی، عبارتهای بازیابی ضعیفی تولید کند.
کیف پولها به نظر درست کار میکردند؛ آنها به طور عادی عمل کرده و رابط کاربری هیچ خطایی نشان نمیداد. با این حال، عبارتهای تولیدشده آنقدر ضعیف بودند که مهاجم میتوانست کلیدهای خصوصی را به صورت آفلاین بدون نیاز به دست زدن به دستگاه بازسازی کند و سپس وجوه را با استفاده از تراکنشهای درونزنجیرهای هماهنگ بیرون بکشد. یک آدرس در عرض چهل و یک دقیقه خالی شد و آدرس دیگری دچار خسارتی بیش از یک میلیون دلار شد. افرادی که سالها از کیف پول خود استفاده نکرده بودند، بیدار شدند و دیدند داراییشان تخلیه شده است.
تعدادی از افراد شروع به مطرح کردن این سوال کردهاند که آیا این باگ عمدی بوده است یا خیر، به ویژه این احتمال را در نظر میگیرند که Coinkite، شرکتی که Coldcard را میسازد، به طور مخفیانه یک در پشتی (backdoor) اضافه کرده باشد که بعداً کشف و استفاده شده است. اگرچه شواهدی برای پشتیبانی از این تئوری وجود ندارد، این واقعیت که مردم چنین سوالی میپرسند نشان میدهد وقتی دستگاهی که برای محافظت از پول خود به آن وابستهاید معلوم میشود پنج سال در سکوت آسیبپذیر بوده، اعتماد چقدر ساده میتواند فرو بریزد.
زنجیره تامین طولانیتر از آن است که فکر میکنید
دستکاری با رسیدن جعبه به درب منزل شما آغاز نمیشود؛ خیلی زودتر از آن شروع میشود. کیف پول سختافزاری که در دستان شماست نتیجه زنجیره تامینی است که شامل سازندگان تراشه، توسعهدهندگان سفتافزار، کارخانههای مونتاژ، لجستیک حمل و نقل و توزیع خردهفروشی است. در هر مرحله این فرصت وجود دارد که شخصی اقدامات مخرب انجام دهد.
تراشههایی که تصادفیسازی را تولید کرده و کلیدهای شما را نگهداری میکنند توسط شرکتهای نیمهرسانایی ساخته میشوند که اکثر مردم از آنها بیخبرند. در صورتی که مهاجم به کارخانه ریختهگری تراشه یا فایلهای طراحی دسترسی پیدا کند، میتواند تراشهای بسازد که مشروع به نظر میرسد اما در پشتی دارد. سفتافزار توسط توسعهدهندگان آماده، به کد باینری کامپایل، و سپس در کارخانه روی دستگاه نصب میشود. اگر شخصی به سرور ساخت (build server) دسترسی یابد یا کدهای مخرب را در جریان یک بهروزرسانی نرمافزاری وارد کند، تمامی دستگاههایی که آن سفتافزار روی آنها فلش شده است، به محض روشن شدن آلوده خواهند بود.
سپس دستگاه بستهبندی شده، به انبار ارسال میشود، بار دیگر به مرکز توزیع فرستاده میشود، به شرکت حمل و نقل تحویل داده میشود و در نهایت در آدرس شما تحویل میگردد. در هر مرحله از این فرآیند، شخصی که دسترسی فیزیکی به آن دارد میتواند جعبه را باز کند، تغییراتی در دستگاه ایجاد کند، جعبه را دوباره پلمب کند و آن را به مسیر خود بفرستد. اگر آنها مراقب باشند، شما هرگز متوجه نخواهید شد.
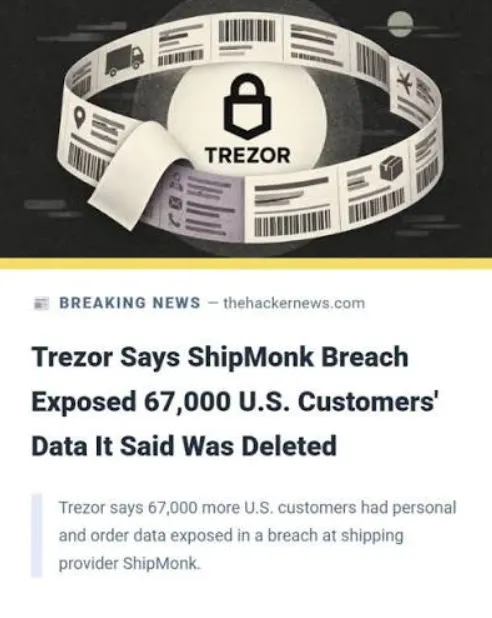
این صرفاً یک مسئله نظری نیست. در اوت 2026 شرکت ShipMonk، شریک حمل و نقل Trezor، مورد حمله قرار گرفت و در نتیجه، نام، آدرس و آدرس ایمیل نزدیک به چهارده هزار مشتری فاش شد. خود دستگاهها با این رخنه آسیب ندیدند، اما مهاجمان توانستند دقیقاً متوجه شوند چه آدرسهایی با کیف پولهای سختافزاری مرتبط هستند. این نوع اطلاعات خطرناک است زیرا به افراد اجازه میدهد دستگاه جایگزین تقلبی به یک آدرس خاص ارسال کنند، یا خانههای مشخصی را برای سرقت فیزیکی هدف قرار دهند، یا هشدارهای امنیتی جعلی به صندوق ورودی ایمیل افراد بفرستند.
یک ماه قبل از آن، افزونه کروم برای Trust Wallet از طریق Chrome Web Store رسمی هک شد و کدهای مخرب از طریق یک کانال معتبر توزیع گردید و باعث تخلیه هفت میلیون دلار در عرض چهل و هشت ساعت شد. مفهوم زنجیره تامین صرفاً به مسیر فیزیکی که سختافزار طی میکند اشاره ندارد؛ بلکه شامل نرمافزاری که برای استفاده از دستگاه دانلود میکنید، سرورهای بهروزرسانی که سفتافزار جدید را ارسال میکنند و فروشگاههای برنامهای که میزبان رابط کاربری کیف پول هستند نیز میشود.
به محض اینکه هر یک از آن حلقهها به خطر بیفتد، کل زنجیره به خطر میافتد و شما تا زمانی که موجودیتان به صفر نرسد متوجه آن نخواهید شد.
دستکاری در عمل چگونه رخ میدهد
روشهای محدودی وجود دارند که برای دستکاری کیف پول سختافزاری به خوبی مستند شدهاند، و این رویکردهای مختلف هم از نظر پیچیدگی و هم قابلیت کشف متفاوت هستند.
سادهترین رویکرد رهگیری کالا و پلمب مجدد آن است. مهاجم همان مدل کیف پول را میسازد، با دقت برچسبهای نشاندهنده دستکاری را بدون آسیب دیدن جدا میکند، دستگاه را تغییر میدهد و سپس آن را با برچسبهای هولوگرافی جایگزین که تقریباً کاملاً شبیه برچسبهای اصلی هستند، دوباره پلمب میکند. هنگامی که بسته در حین حمل رهگیری میشود، آنها دستگاه اصلی را با دستگاه دستکاریشده تعویض میکنند. تا زمانی که پلمب مجدد به درستی انجام شده باشد، اکثر خریداران متوجه نخواهند شد؛ آنها برچسب را میبینند، آن را نشانه باز نشدن جعبه در نظر میگیرند و مراحل راهاندازی را پیش میبرند.
گزینه دیگر جایگزینی سفتافزار است. در برخی کیف پولهای سختافزاری، بهروزرسانیهای سفتافزار ارائه میشوند که برای رفع اشکالات مفید است، اما همزمان یک نقطه حمله بالقوه ایجاد میکند. مهاجمی که دسترسی فیزیکی به دستگاه دارد میتواند آن را به رایانه متصل کند، سفتافزار مخرب را روی آن فلش کرده و سپس آن را جدا کند. دستگاه همچنان مثل معمول کار میکند، اما اکنون کدی را اجرا میکند که یا عبارت بازیابی را به سرقت میبرد یا آدرس گیرنده را در طول تراکنشها تغییر میدهد. تعدادی از کیف پولها، به عنوان مثال Tangem، برای جلوگیری از این نوع حمله از سفتافزاری استفاده میکنند که قابل ارتقا نیست. نقطه ضعف این است که هیچ باگی پس از تولید دستگاهها قابل اصلاح نیست، اما سطح حمله کاهش مییابد.
روش سوم شامل تعویض قطعات است. این روش دشوارتر است و نیازمند سطح بالاتری از تخصص است، اما همچنین تشخیص آن بدون انجام یک بررسی فیزیکی دقیق تقریباً غیرممکن است. برای اجرای این حمله، دستگاه باید باز شود، عنصر امنیتی (secure element) یا تراشه تولید تصادفی خارج شده و با نمونهای مشابه جایگزین شود که نتایج قابل پیشبینی ارائه میدهد. از آنجا که تراشه تغییریافته طوری ساخته شده است که به درخواستهای گواهی امنیتی (attestation) پاسخ درست بدهد، دستگاه از تمام تستهای نرمافزاری عبور خواهد کرد. تنها راه تشخیص آن بررسی دقیق تراشه زیر ذرهبین یا انجام تستهای آنتروپی روی عبارتهای بازیابی تولید شده است.
روش چهارم شامل بارگذاری قبلی عبارت بازیابی است. مهاجم یک عبارت بازیابی در دستگاهی که خود کنترل میکند ایجاد مینماید و سپس کیف پول آسیبپذیر را برای استفاده از آن عبارت تنظیم میکند. هنگام راهاندازی کیف پول، این فرآیند مرحله تولید واقعی را حذف کرده و در عوض عبارت از پیش بارگذاریشده را طوری نشان میدهد که انگار تازه ایجاد شده است. شما آن را یادداشت میکنید، با این باور که هیچکس دیگری آن را نمیداند، و سپس دارایی خود را به آدرسهایی واریز میکنید که مهاجم از قبل کنترل آنها را دارد. اگر بدانید دنبال چه چیزی بگردید، تشخیص این تکنیک آسانتر است، زیرا دستگاه تا زمانی که شما به طور مشخص تولید عبارت را انتخاب نکرده باشید، هرگز نباید عبارت بازیابی را به شما نشان دهد. با این حال، اگر در استفاده از کیف پولهای سختافزاری تازهکار باشید و با مراحل راهاندازی آشنا نباشید، ممکن است فکر کنید این امر طبیعی است.
مورد Coldcard به نوع متفاوتی تعلق دارد: این مورد شامل یک در پشتی ناخواسته بود. نقص سفتافزار که تولید عبارت بازیابی را تضعیف کرده بود به صورت عمدی توسط یک مهاجم کار گذاشته نشده بود؛ این یک خطای برنامهنویسی بود که همراه با هر دستگاه وجود داشت و به مدت پنج سال باقی ماند. با این حال، نتیجه یکسان بود: کیف پولهایی که باید عبارتهای غیرقابل پیشبینی تولید میکردند، در عوض عبارتهایی تولید کردند که امکان شکستن آفلاین آنها از طریق بروتفورس (brute-force) وجود داشت. مهاجم اصلاً نیازی به دست زدن به دستگاه نداشت؛ آنها فقط باید میدانستند که این نقص وجود دارد و سپس محاسبات لازم را انجام میدادند.
آنچه نگرانکننده است این است که کیف پولهای گرم (hot wallets) — کیف پولهایی که مردم ادعا میکنند به دلیل اتصال همیشگی امنیت کمتری دارند — در واقع باید در اینجا گزینه امنتری میبودند. یک کیف پول گرم که از یک عبارت کاملاً تصادفی ایجادشده توسط یک کتابخانه نرمافزاری استاندارد استفاده میکرد، دچار مشکل آنتروپی پایین نمیشد. از سوی دیگر، کیف پول سختافزاری، همان که مشتریان دقیقاً به این دلیل که قرار بود امنتر باشد هزینه بیشتری برایش پرداخت کرده بودند، آسیبپذیریای را ایجاد کرد که در غیر این صورت وجود نداشت.
محافظت از خود زمانی که اعتماد کافی نیست
پس اگر نمیتوانید به زنجیره تامین، سفتافزار، یا حتی تولیدکننده اعداد تصادفی داخل دستگاه کاملاً اعتماد کنید، چه باید کرد؟
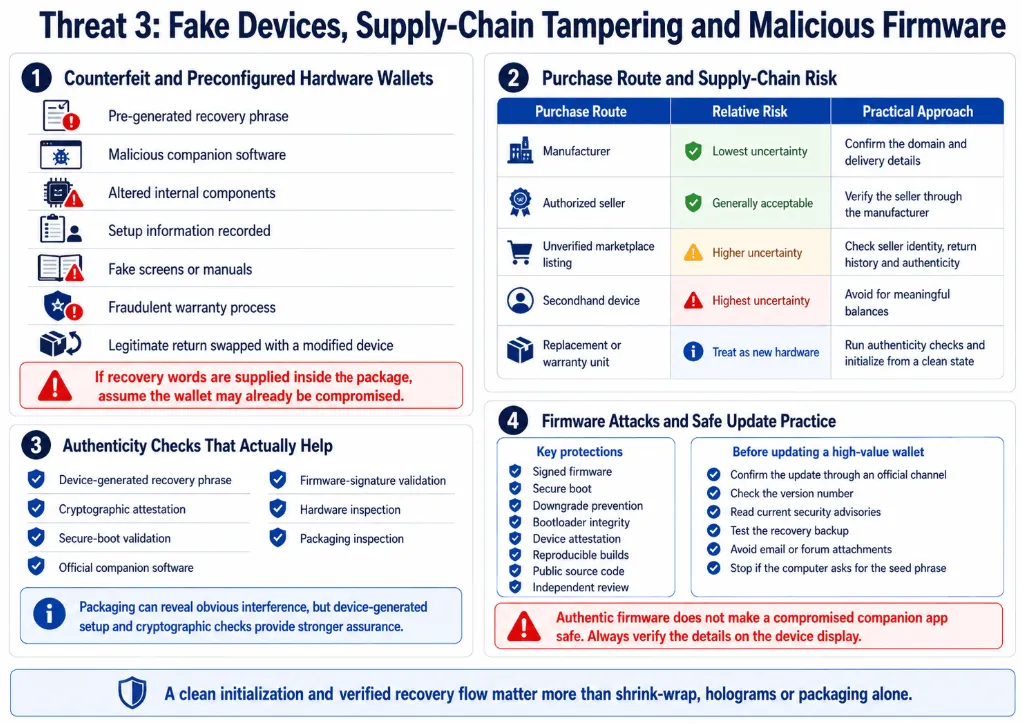
۱. توصیه میشود مستقیماً از سازنده خرید کنید و نه از طریق فروشندگان متفرقه یا بازارهای آنلاین؛ اگر کیف پولهای سختافزاری در آمازون یا eBay با قیمت تخفیفخورده فروخته میشوند، این صرفهجویی خطر آن را توجیه نمیکند. اگرچه در مواردی که سازنده رسماً فروشندگان مجاز را فهرست کرده باشد میتوان آنها را پذیرفت، اما خرید مستقیم ارجحیت دارد.
۲. قبل از باز کردن، بستهبندی را با دقت بررسی کنید. برچسبهای نشاندهنده دستکاری، هولوگرامها و چسبهای کارخانهای را بررسی کنید. اطمینان حاصل کنید که بستهبندی با عکسهای رسمی ارائه شده توسط سازنده مطابقت دارد. اگر به نظر میرسد برچسب آسیب دیده، چسب ضعیف است یا هر چیز دیگری غیرعادی به نظر میرسد، دست نگه دارید و قبل از تماس با پشتیبانی، عکس بگیرید.
۳. از تصدیق اصالت رمزنگاریشده (cryptographic attestation) برای تایید دستگاه استفاده کنید؛ اکثر کیف پولهای سختافزاری مدرن دارای یک قابلیت بررسی اصالت دستگاه هستند که به سرورهای سازنده متصل میشود تا تایید کند عنصر امنیتی اصل است. وقتی دستگاه را متصل میکنید، فوراً و قبل از تولید هرگونه کلید، این بررسی را انجام دهید. اگر بررسی با شکست مواجه شد یا برنامه چنین گزینهای را ارائه نداد، این یک علامت هشدار است.
۴. از هیچ دستگاهی که دارای عبارت بازیابی از پیش پیکربندیشده است یا دستگاهی که قبلاً مراحل راهاندازی آن تکمیل شده، استفاده نکنید. کیف پولهای سختافزاری اصل از شما میخواهند اولین باری که از دستگاه استفاده میکنید عبارت را بسازید. اگر دستگاه از شما بخواهد از عبارتی استفاده کنید که خودتان تولید نکردهاید، فرض را بر این بگذارید که دستکاری شده است.
۵. اگر کیف پول اجازه میدهد، مقداری آنتروپی اضافه کنید. به عنوان مثال، دستگاههای خاصی مانند Coldcard به شما امکان میدهند تاس بیندازید و از نتایج آن در فرآیند تولید عبارت استفاده کنید. این اطمینان میدهد که حتی اگر تصادفیسازی دستگاه ضعیف باشد، پرتابهای تاس عنصری از غیرقابل پیشبینی بودن را وارد میکنند که مهاجم نمیتواند آن را بازتولید کند. اگر کیف پول این ویژگی را دارد، از آن استفاده کنید.
۶. کار را با آزمایش یک مقدار کم شروع کنید؛ تمام دارایی خود را یکباره به کیف پول جدید انتقال ندهید. مقدار ناچیزی ارسال کنید، یک روز صبر کنید و سپس سعی کنید آن را به جای دیگری منتقل کنید. اگر موفقیتآمیز بود، به آرامی مقدار را افزایش دهید. اگرچه این کار در برابر تمام حملات احتمالی محافظت نمیکند، اما در صورت بروز هرگونه مشکل، میزان خسارت شما را محدود میسازد.
۷. مطمئن شوید سفتافزار بهروز است، اما بهروزرسانیها را با استفاده از تایید رمزنگاری بررسی کنید. بهروزرسانیهای سفتافزار توسط سازنده امضا میشوند و نرمافزار کیف پول شما باید امضا را قبل از اجرای بهروزرسانی تایید کند. اگر امضا را تایید نمیکند یا نحوه انجام بهروزرسانی غیرعادی به نظر میرسد، متوقف شوید و بررسی کنید که آیا سایر کاربران نیز همین مشکل را گزارش میکنند یا خیر.
یک مسئله بنیادیتر وجود دارد که چکلیستها نمیتوانند به آن بپردازند: شما باید به دستگاهی اعتماد کنید که اسرار تعیینکننده دسترسی به پول با قابلیت انتقال برگشتناپذیر را تولید و محافظت میکند؛ دستگاه مورد نظر حاصل یک زنجیره تامین است که نمیتوانید آن را بررسی کنید، از سفتافزاری استفاده میکند که نمیتوانید آن را بخوانید، و از تراشههایی استفاده میکند که جزئیات داخلی آنها به عنوان اسرار تجاری حفظ میشوند. در نهایت، باید به این اعتماد تن داد و تنها کاری که میتوانید انجام دهید کاهش تعداد نقاطی است که ممکن است این اعتماد در آنها نقض شود.
آنچه واقعاً از آن محافظت میکنیم
اضطراب جعبهگشایی به این دلیل به وجود نمیآید که مردم پارانوئید هستند؛ بلکه به این دلیل است که عواقب مرتکب شدن یک اشتباه همیشگی و دائمی است. در مورد یک کیف پول سختافزاری، اگر دستکاری شده باشد و این موضوع کشف نشود، وجوه شما از بین میرود و هیچ شماره خدمات مشتریانی برای تماس وجود نخواهد داشت. بانکها تراکنش را لغو نخواهند کرد و هیچ بیمهای خسارت را پرداخت نخواهد کرد. پول رفته است و شخصی که آن را برداشته ناشناس باقی میماند.
همین دائمی بودن است که تصمیم به نادیده گرفتن شک و تردید را تا این حد خطرناک میکند. این واقعیت که مارکوس به پلاستیک وکیوم پارهشده نگاه کرد و نتیجه گرفت که نباید چیز مهمی باشد، نشان میدهد که او زحمت پس فرستادن کالا را در برابر خطر از دست دادن همه چیز سبکسنگین کرده بود. در بیشتر موارد وکیوم به این دلیل پاره میشود که جعبه افتاده است. در بیشتر موارد پلمب عجیب به نظر میرسد زیرا تلورانسهای تولید بینقص نیستند. در بیشتر موارد، هیچ اتفاقی نمیافتد.
نه در همه موارد. و زمانی که چیزی رخ میدهد، خود را آشکار نمیکند. کیف پول به درستی عمل میکند. رابط کاربری عادی است و سکهها بدون هیچ مشکلی منتقل میشوند. یک روز صبح، بعد از چندین ماه، مشخص میشود که موجودی صفر است. در آن نقطه، هیچ مدرکی وجود ندارد، هیچ راهی برای اثبات آنچه رخ داده نیست، و هیچ امکانی برای اقدام وجود ندارد.
افرادی که متحمل خسارات بالای صد میلیون دلار شدند، نشانههای هشداردهنده را نادیده نگرفتند زیرا چنین نشانههایی اصلاً وجود نداشت. دستگاهها برای سالهای متمادی دقیقاً همانطور که باید کار کردند. آسیبپذیری نامرئی بود و مستقیماً در سفتافزار ساخته شده بود، و تنها در صورتی میشد آن را شناسایی کرد که فرد دقیقاً بداند در کد باید دنبال چه چیزی بگردد. برخی از آن افراد هنوز در حال پرسیدن این هستند که آیا این قضیه عمدی بوده، آیا کسی در شرکت مطلع بوده، یا کل این وضعیت یک کلاهبرداری بلندمدت بوده است.
برای فردی با کیف پول خالی، پاسخ هیچ تفاوتی ایجاد نمیکند؛ مهم نیست که نقض امنیتی نتیجه سوءنیت بوده، بر اثر تصادف رخ داده، یا به دلیل حمله زنجیره تامین به وجود آمده باشد، نتیجه نهایی یکسان است. این همان دلیلی است که چرا این اضطراب حتی زمانی که تمام مراحل به درستی طی شدهاند ادامه دارد. دلیل آن این است که انجام تمام مراحل مناسب همیشه کافی نیست، و تنها راه مطمئن برای پی بردن به آن، این است که صبر کنید و ببینید آیا فردا پول شما هنوز آنجاست یا خیر.
مارکوس کمی شانس آورد؛ کیف پول او آسیبی ندیده بود و پارگی وکیوم در واقع فقط ناشی از جابجایی نامناسب در طول حمل و نقل بود. با این حال او گاهی به آن لحظهای فکر میکند که در آشپزخانهاش جعبه را در دست داشت و تصمیم میگرفت که آیا به آن اعتماد کند یا خیر. او فکر میکند چقدر به اشتباه کردن نزدیک شده بود و آیا دفعه بعد به اندازه کافی سریع متوجه آن خواهد شد.
حتی اگر موفق شوید کیف پول را به درستی راهاندازی کنید، مسئله استفاده واقعی از آن همچنان باقی میماند. هر تراکنش شامل هزینهای است که یا کارمزد شبکه بیتکوین است یا در مورد انتقال استیبلکوینها روی TRON، مقدار Energy و Bandwidth لازم برای انجام انتقال است. بسیاری از مردم آگاه نیستند که این هزینهها بسته به اینکه شما TRX بسوزانید یا منابع را اجاره کنید چقدر متفاوت است.
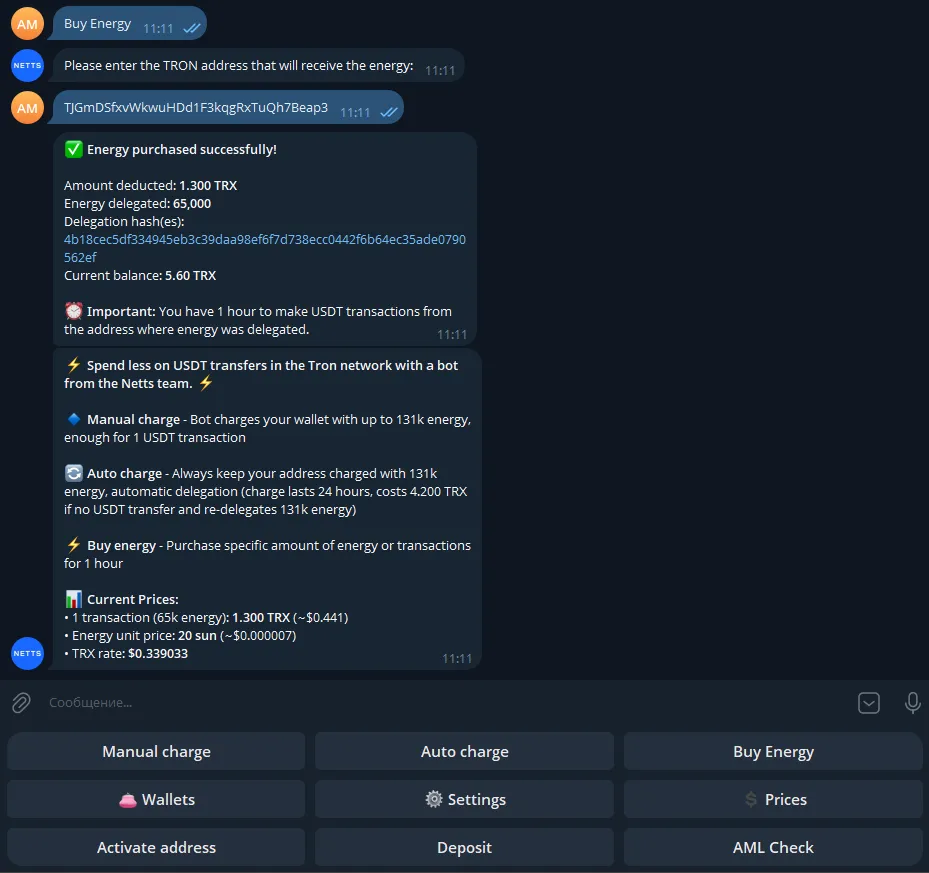
در TRON، هر انتقال USDT مقداری Energy مصرف میکند؛ اگر به اندازه کافی نداشته باشید، شبکه از TRX شما برای پرداخت آن استفاده خواهد کرد که در نهایت هزینه بسیار بالایی خواهد داشت. یک روش بهتر این است که با استفاده از سرویسی که به شما امکان میدهد Energy را برای مدت معینی اجاره کنید، Energy شبکه TRON خود را از پیش شارژ نمایید. اینجاست که ابزارهایی مانند Netts Energy Charge Bot کاربردی میشوند زیرا به شما امکان میدهند قبل از انجام انتقال، گس TRON خود را شارژ کنید، بنابراین به جای اینکه TRX شما با نرخ بالایی سوزانده شود، بهترین نرخهای موجود Energy در TRON را پرداخت خواهید کرد. برای کسانی که مکرراً استیبلکوینها را جابجا میکنند، این ابزار تفاوت بین پرداخت دو برابری یا پرداخت فقط هزینه واقعی تراکنش را رقم میزند. این ربات میتواند برای شارژهای تکی، شارژ خودکار کیف پولهایی که فعال باقی میمانند، یا خرید عمده Energy برای مقادیر مشخص استفاده شود. اگرچه این یک بهینهسازی جزئی است، اما چنین بهبودهای تدریجی در مواقعی که کارمزدهای گس TRON بالا هستند و شما به طور منظم تراکنش انجام میدهید، تفاوت زیادی ایجاد میکنند.