ความกังวลตอนเปิดกล่อง Hard Wallet: อุปกรณ์ของคุณถูกดัดแปลงมาหรือไม่?
Hardware wallet อาจถูกดัดแปลงในกระบวนการห่วงโซ่อุปทาน (supply chain) เรียนรู้วิธีตรวจจับอุปกรณ์ที่ถูกแทรกแซงความปลอดภัยก่อนที่คริปโตของคุณจะถูกขโมยไปตลอดกาล
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
เป็นเวลาสามปีที่ Marcus เก็บรักษาคริปโตของเขาไว้ในกระเป๋าเงินบนศูนย์ซื้อขาย และทุกอย่างก็ดำเนินไปด้วยดี จนกระทั่งวันหนึ่งเขาตื่นขึ้นมาแล้วพบว่าแพลตฟอร์มได้ระงับการถอนเงิน ไม่มีการแจ้งเตือนล่วงหน้าและไม่มีคำอธิบายใดๆ มีเพียงข้อความทั่วไปเกี่ยวกับปัญหาทางเทคนิคซึ่งยืดเยื้อนานหลายสัปดาห์ เหรียญของเขายังคงอยู่ที่นั่น แสดงอยู่บนหน้าจอ แต่ไม่สามารถเข้าถึงได้อย่างสิ้นเชิง เขามองเห็นยอดคงเหลือแต่ไม่สามารถแตะต้องมันได้
ตอนนั้นเองที่เขาตัดสินใจซื้อ hardware wallet ซึ่งไม่ใช่เพราะความหวาดระแวงแต่อย่างใด เพราะความรู้สึกแย่ๆ ที่ต้องมองดูเงินที่ตนเองเข้าถึงไม่ได้นั้นเลวร้ายยิ่งกว่าการไม่มีเงินเสียอีก เขาจึงสั่งซื้อ Coldcard โดยตรงจากเว็บไซต์ของผู้ผลิต และยอมจ่ายเงินเพิ่มเพื่อให้จัดส่งเร็วขึ้นก่อนที่จะรอรับสินค้า
พัสดุมาถึงในกล่องสีน้ำตาลเรียบๆ พร้อมป้ายแปะพัสดุ กล่อง Coldcard ด้านในดูประณีตตามมาตรฐาน มีกระดาษแข็งผิวมัน งานพิมพ์คมชัด และมีสติกเกอร์โฮโลแกรมปิดทับพอร์ต USB ไว้อย่างเรียบร้อย แต่กลับมีความรู้สึกแปลกๆ บางอย่าง ฟิล์มหดหุ้มด้านนอกมีรอยฉีกขาดเล็กๆ ตามขอบด้านหนึ่ง ซึ่งเห็นได้ชัดพอที่จะทำให้เขาสงสัยว่าพัสดุอาจเคยถูกแกะออกแล้วนำมาซีลใหม่หรือไม่ แม้ว่าสติกเกอร์โฮโลแกรมจะดูปกติดี แต่กล่องกลับเปิดออกได้ค่อนข้างง่าย ราวกับว่ากาวที่ยึดไว้เริ่มเสื่อมสภาพ
เขายืนถือกล่องอยู่อย่างนั้นและพยายามตัดสินใจ หากเขาส่งคืนสินค้า เขาจะต้องรออีกหนึ่งสัปดาห์และต้องผ่านขั้นตอนฝ่ายบริการลูกค้า โดยต้องอธิบายว่าไม่มีสิ่งใดผิดปกติอย่างชัดเจน แต่กลับรู้สึกว่ามีบางอย่างไม่ชอบมาพากล ฟังดูแล้วเหมือนคนคิดมาก และเป็นคำพูดประเภทที่ฝ่ายสนับสนุนลูกค้ามักจะตอบกลับมาอย่างสุภาพว่าทุกอย่างปกติดีและเขากำลังทำให้เสียเวลาเปล่า
ด้วยเหตุนี้ เขาจึงบอกตัวเองว่ามันคงไม่มีอะไร พนักงานส่งของอาจจะทำตกแล้วเปิดดูข้างในเพื่อตรวจสอบว่าไม่มีอะไรเสียหาย หรือไม่ก็อาจเป็นแค่การซีลจากโรงงานที่ไม่สม่ำเสมอเพียงเท่านั้น ไม่ว่าจะอย่างไร สินค้าก็น่าจะปกติดี เขาจึงดำเนินการติดตั้ง สร้าง seed phrase โอนเหรียญเข้าไป และตัดสินใจหยุดกังวล
การตัดสินใจในครั้งนั้น — การที่เขาพยายามกล่อมตัวเองให้มองข้ามความสงสัยที่เคยมีอยู่ — อาจทำให้เขาต้องสูญเสียทุกสิ่งทุกอย่างไป
หน้าตาที่แท้จริงของการดัดแปลงอุปกรณ์ (Tampering)
Hardware wallet ถือเป็นวิธีที่ปลอดภัยที่สุดในการจัดเก็บคริปโตเคอร์เรนซี เนื่องจาก private key จะไม่มีวันหลุดออกจากตัวอุปกรณ์ คีย์เหล่านี้ถูกสร้างขึ้นภายในชิปที่มีความปลอดภัยสูง ธุรกรรมจะได้รับการลงนามภายในอุปกรณ์ และแม้ว่าคอมพิวเตอร์ของคุณจะถูกเจาะระบบ ผู้โจมตีก็จะไม่สามารถเข้าถึงคีย์ได้ อย่างไรก็ตาม ทั้งหมดนี้ตั้งอยู่บนสมมติฐานที่ว่าตัวอุปกรณ์เองไม่ได้ถูกดัดแปลงแก้ไขมาก่อน
หากมีใครดักสกัดกระเป๋าเงินก่อนที่จะส่งถึงมือคุณ พวกเขาจะมีทั้งเวลาและความเป็นส่วนตัวเพียงพอที่จะทำสิ่งต่างๆ ซึ่งคุณจะไม่มีทางรู้ตัวเลยจนกว่าจะสายเกินไป พวกเขาสามารถแทนที่เฟิร์มแวร์ด้วยตัวที่ถูกดัดแปลง ซึ่งจะส่ง seed phrase ของคุณไปยังเซิร์ฟเวอร์ภายนอกทันทีที่คุณสร้างมันขึ้นมา พวกเขาอาจโหลด seed phrase ที่ตนเองควบคุมเตรียมไว้ล่วงหน้า ซึ่งในกรณีนี้ เมื่อคุณคิดว่ากำลังตั้งค่ากระเป๋าเงินใบใหม่ แท้จริงแล้วคุณกำลังโอนเงินไปยังแอดเดรสที่มีคนอื่นเข้าถึงได้อยู่แล้ว หรือพวกเขาอาจเปลี่ยนชิปรักษาความปลอดภัยทั้งชิ้น โดยใช้ชิปที่มีรูปลักษณ์ภายนอกเหมือนกันทุกประการแต่สร้างคีย์ที่คาดเดารูปแบบได้
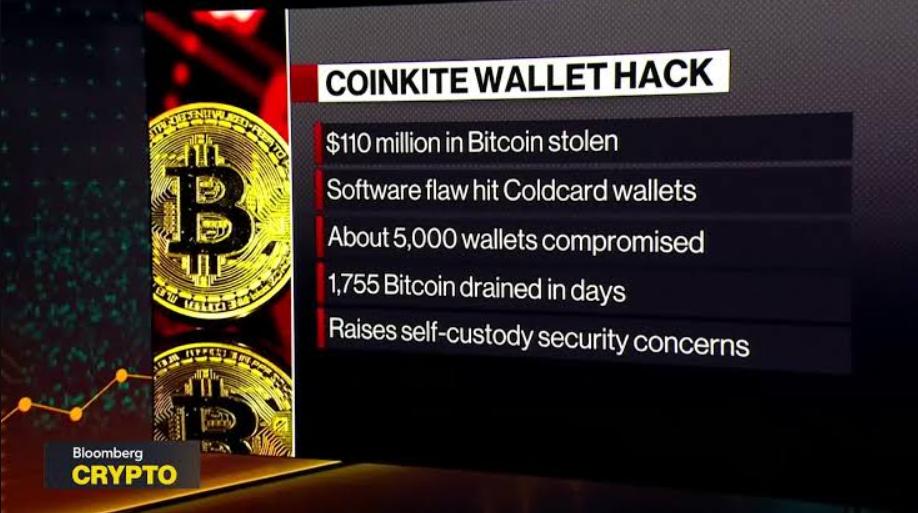
กรณีการแฮก Coldcard ในปี 2026 แสดงให้เห็นว่าช่องโหว่ประเภทนี้สามารถตรวจจับได้ยากเพียงใด เริ่มตั้งแต่เดือนกรกฎาคม ผู้โจมตีได้สูบ Bitcoin ออกไปมากกว่า 1,300 เหรียญ — ซึ่งมีมูลค่าตั้งแต่ 89 ถึง 130 ล้านดอลลาร์ตามรายงานต่างๆ — จากกระเป๋าเงินที่ไม่เคยเชื่อมต่อกับอินเทอร์เน็ตมาก่อนเลย ปัญหาไม่ได้อยู่ที่ตัวฮาร์ดแวร์ แต่อยู่ที่ตัวเฟิร์มแวร์ มีบั๊กแฝงอยู่ตั้งแต่ปี 2021 ซึ่งทำให้อุปกรณ์สร้าง seed phrase ที่อ่อนแอ โดยใช้การสุ่มที่คาดเดาได้แทนที่จะเป็น entropy ที่แท้จริง
กระเป๋าเงินดูเหมือนจะทำงานได้ตามปกติอย่างสมบูรณ์แบบ มันประมวลผลได้อย่างราบรื่นและหน้าจอไม่แสดงข้อผิดพลาดใดๆ ทว่า seed ที่สร้างขึ้นกลับอ่อนแอจนผู้โจมตีสามารถกู้คืน private key แบบออฟไลน์ได้โดยไม่ต้องแตะต้องตัวอุปกรณ์ จากนั้นจึงถอนเงินออกไปด้วยการทำธุรกรรมแบบประสานงานบนบล็อกเชน มีแอดเดรสหนึ่งถูกสูบเงินออกหมดเกลี้ยงภายในสี่สิบเอ็ดนาที และอีกรายหนึ่งต้องสูญเงินมากกว่าหนึ่งล้านดอลลาร์ ผู้ใช้งานบางคนไม่ได้แตะต้องกระเป๋าเงินของตนเป็นเวลาหลายปี ตื่นขึ้นมาพบว่าเงินถูกขโมยไปจนหมด
มีคนจำนวนหนึ่งเริ่มตั้งคำถามว่าบั๊กดังกล่าวเกิดขึ้นโดยเจตนาหรือไม่ โดยเฉพาะอย่างยิ่งความเป็นไปได้ที่ Coinkite บริษัทผู้ผลิต Coldcard อาจแอบฝัง backdoor เอาไว้ ซึ่งต่อมาถูกค้นพบและนำไปใช้ในทางที่ผิด แม้จะไม่มีหลักฐานสนับสนุนทฤษฎีดังกล่าว แต่ความจริงที่ว่ามีคนเริ่มตั้งคำถามก็สะท้อนให้เห็นว่าความไว้วางใจสามารถพังทลายลงได้ง่ายดายเพียงใด เมื่ออุปกรณ์ที่คุณพึ่งพาเพื่อปกป้องเงินของคุณกลับถูกแอบฝังช่องโหว่อย่างเงียบๆ มานานถึงห้าปี
ห่วงโซ่อุปทานยาวกว่าที่คุณคิด
การดัดแปลงแก้ไขไม่ได้เริ่มต้นขึ้นเมื่อกล่องพัสดุมาส่งถึงหน้าประตูบ้านคุณ แต่มันเริ่มต้นขึ้นก่อนหน้านั้นนานมาก Hardware wallet ที่อยู่ในมือคุณเป็นผลลัพธ์ของห่วงโซ่อุปทาน (supply chain) ที่ครอบคลุมตั้งแต่ผู้ผลิตชิป, นักพัฒนาเฟิร์มแวร์, โรงงานประกอบ, ระบบโลจิสติกส์การขนส่ง ไปจนถึงตัวแทนจำหน่าย ทุกขั้นตอนล้วนเปิดโอกาสให้ผู้ไม่หวังดีเข้ามาดำเนินการที่เป็นภัยได้
ชิปที่ทำหน้าที่สร้างการสุ่มและใช้เก็บคีย์ของคุณ ผลิตโดยบริษัทเซมิคอนดักเตอร์ที่คนส่วนใหญ่ไม่รู้จัก หากผู้โจมตีสามารถเข้าถึงโรงงานผลิตหรือไฟล์การออกแบบได้ พวกเขาก็อาจผลิตชิปที่ดูเหมือนของแท้แต่มี backdoor แฝงอยู่ เฟิร์มแวร์ได้รับการพัฒนาโดยโปรแกรมเมอร์ ถูกคอมไพล์เป็นรหัสไบนารี จากนั้นจึงโหลดลงในอุปกรณ์ที่โรงงาน หากมีใครเข้าถึงบิลด์เซิร์ฟเวอร์ได้หรือแทรกโค้ดอันตรายในระหว่างการอัปเดตซอฟต์แวร์ อุปกรณ์ทั้งหมดที่ถูกแฟลชด้วยเฟิร์มแวร์นั้นก็จะตกอยู่ในอันตรายทันทีที่เปิดใช้งาน
จากนั้นตัวอุปกรณ์จะถูกบรรจุลงกล่อง ส่งไปยังคลังสินค้า ส่งต่อไปยังศูนย์กระจายสินค้าอีกทอดหนึ่ง มอบให้แก่บริษัทขนส่ง และในที่สุดก็นำมาส่งไว้ที่ที่อยู่ของคุณ ในขั้นตอนใดๆ ของกระบวนการนี้ ผู้ที่มีโอกาสเข้าถึงอุปกรณ์ทางกายภาพสามารถเปิดกล่อง แก้ไขดัดแปลงอุปกรณ์ ซีลกล่องใหม่ แล้วส่งต่อเข้าสู่เส้นทางขนส่งเดิม หากพวกเขาทำอย่างประณีต คุณจะไม่มีวันรู้เลย
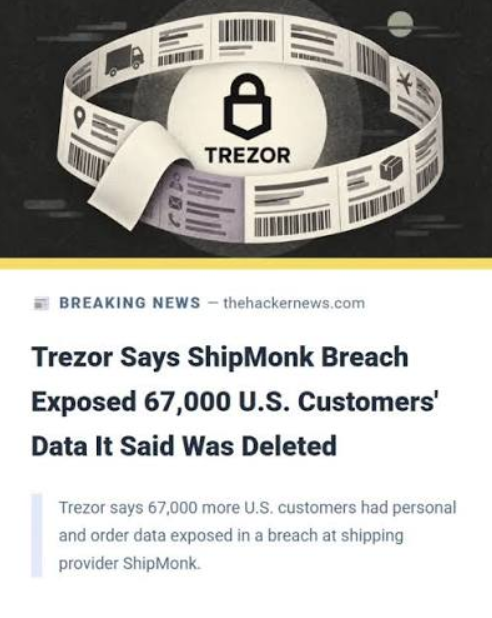
เรื่องนี้ไม่ใช่เพียงแค่ทฤษฎี ในเดือนสิงหาคม 2026 ShipMonk ซึ่งเป็นพันธมิตรด้านการขนส่งของ Trezor ถูกโจมตีระบบ ส่งผลให้ชื่อ ที่อยู่ และอีเมลของลูกค้าเกือบหนึ่งหมื่นสี่พันรายรั่วไหลสู่สาธารณะ ตัวอุปกรณ์เองไม่ได้ถูกดัดแปลงจากการรั่วไหลครั้งนี้ แต่ผู้โจมตีสามารถระบุได้อย่างชัดเจนว่าที่อยู่ใดเชื่อมโยงกับ hardware wallet ข้อมูลประเภทนี้มีความอันตรายสูง เพราะเปิดทางให้ผู้ไม่ประสงค์ดีส่งอุปกรณ์ปลอมไปสลับเปลี่ยนยังที่อยู่เฉพาะเจาะจง หรือกำหนดเป้าหมายเพื่อก่อเหตุโจรกรรมตามบ้านเรือน หรือส่งอีเมลแจ้งเตือนความปลอดภัยปลอมไปยังกล่องข้อความของเหยื่อ
หนึ่งเดือนก่อนหน้านั้น ส่วนขยายเบราว์เซอร์ Chrome ของ Trust Wallet ถูกแทรกแซงความปลอดภัยผ่านทาง Chrome Web Store อย่างเป็นทางการ โดยโค้ดอันตรายถูกเผยแพร่ผ่านช่องทางที่เชื่อถือได้ และทำให้เกิดความเสียหายสูญเงินไปถึงเจ็ดล้านดอลลาร์ภายในสี่สิบแปดชั่วโมง แนวคิดเรื่องห่วงโซ่อุปทานไม่ได้หมายถึงเพียงแค่เส้นทางทางกายภาพที่ตัวฮาร์ดแวร์เดินทางผ่านเท่านั้น แต่มันยังรวมถึงซอฟต์แวร์ที่คุณดาวน์โหลดมาใช้งานร่วมกับอุปกรณ์ เซิร์ฟเวอร์อัปเดตที่ส่งเฟิร์มแวร์เวอร์ชันใหม่ และร้านค้าแอปพลิเคชันที่ให้บริการอินเทอร์เฟซของกระเป๋าเงินด้วย
เมื่อข้อต่อใดข้อต่อหนึ่งในห่วงโซ่นี้ถูกบุกรุก ห่วงโซ่ทั้งหมดก็จะสูญเสียความปลอดภัยทันที และคุณจะไม่รู้สึกตัวเลยจนกระทั่งยอดเงินของคุณกลายเป็นศูนย์
รูปแบบการดัดแปลงที่เกิดขึ้นจริงในทางปฏิบัติ
มีวิธีการที่ได้รับการบันทึกไว้อย่างชัดเจนหลายวิธีในการดัดแปลง hardware wallet โดยแต่ละวิธีจะมีความซับซ้อนและระดับความยากง่ายในการตรวจจับที่แตกต่างกันออกไป
วิธีที่ง่ายที่สุดคือการดักสกัดพัสดุแล้วซีลกลับเข้าไปใหม่ ผู้โจมตีจะจัดหากระเป๋าเงินรุ่นเดียวกัน นำซีลป้องกันการดัดแปลง (tamper-evident seal) ออกอย่างระมัดระวังโดยไม่ให้เสียหาย ดัดแปลงตัวอุปกรณ์ แล้วนำสติกเกอร์โฮโลแกรมสำหรับเปลี่ยนชุดใหม่ที่เหมือนของเดิมเกือบทุกประการมาติดกลับเข้าไป เมื่อพัสดุถูกดักจับระหว่างการขนส่ง พวกเขาจะสับเปลี่ยนอุปกรณ์ของแท้ด้วยตัวที่ถูกดัดแปลงแล้ว หากการซีลกลับทำได้อย่างแนบเนียน ผู้ซื้อส่วนใหญ่ก็จะไม่สังเกตเห็น พวกเขาเห็นสติกเกอร์ซีลอยู่ จึงสรุปเอาเองว่ากล่องยังไม่เคยถูกเปิด และดำเนินการตั้งค่าต่อไปตามปกติ
อีกทางเลือกหนึ่งคือการเปลี่ยนเฟิร์มแวร์ ใน hardware wallet บางรุ่นจะมีการอัปเดตเฟิร์มแวร์ ซึ่งมีประโยชน์สำหรับการแก้ไขบั๊ก แต่ในขณะเดียวกันก็เป็นการเปิดจุดเสี่ยงต่อการโจมตี ผู้โจมตีที่เข้าถึงอุปกรณ์ทางกายภาพสามารถเชื่อมต่อมันเข้ากับคอมพิวเตอร์ แฟลชเฟิร์มแวร์อันตรายลงไป แล้วถอดสายออก ตัวอุปกรณ์จะยังคงทำงานได้ตามปกติ แต่ภายในกลับรันโค้ดที่จะคอยขโมย seed phrase หรือแก้ไขแอดเดรสผู้รับระหว่างการทำธุรกรรม กระเป๋าเงินหลายรุ่น เช่น Tangem เลือกที่จะใช้เฟิร์มแวร์ที่ไม่สามารถอัปเกรดได้เพื่อหลีกเลี่ยงการโจมตีประเภทนี้ ข้อเสียคือหากมีข้อผิดพลาดจะไม่สามารถแก้ไขได้หลังจากผลิตอุปกรณ์แล้ว แต่พื้นผิวในการโจมตี (attack surface) จะลดลงอย่างมาก
วิธีที่สามคือการเปลี่ยนชิ้นส่วนฮาร์ดแวร์ วิธีนี้ทำได้ยากกว่าและต้องอาศัยความเชี่ยวชาญระดับสูง แต่ก็แทบจะเป็นไปไม่ได้เลยที่จะตรวจพบหากไม่มีการตรวจสอบทางกายภาพอย่างละเอียด ในการโจมตี ผู้โจมตีต้องเปิดอุปกรณ์ออก นำ secure element หรือชิปสร้างการสุ่มออก แล้วแทนที่ด้วยชิปจำลองที่ให้ผลลัพธ์ที่คาดเดาได้ เนื่องจากชิปที่ถูกดัดแปลงถูกสร้างมาให้ตอบสนองต่อคำขอยืนยันความถูกต้อง (attestation) อย่างถูกต้อง ตัวอุปกรณ์จึงผ่านการตรวจสอบด้วยซอฟต์แวร์ได้ทั้งหมด วิธีเดียวที่จะตรวจพบคือการส่องดูตัวชิปอย่างละเอียดผ่านแว่นขยาย หรือทำการทดสอบค่า entropy บน seed ที่ถูกสร้างขึ้น
วิธีที่สี่คือการโหลด seed เตรียมไว้ล่วงหน้า (pre-loaded seed) ผู้โจมตีจะสร้าง seed phrase บนอุปกรณ์ที่ตนเองควบคุม จากนั้นตั้งค่าให้อุปกรณ์ที่ถูกดัดแปลงใช้ seed ชุดนั้น เมื่อคุณเริ่มตั้งค่ากระเป๋าเงิน ระบบจะข้ามขั้นตอนการสร้าง seed ที่แท้จริงไป และแสดง seed ที่โหลดไว้ล่วงหน้าขึ้นมาราวกับว่ามันเพิ่งถูกสร้างขึ้นใหม่ คุณจดบันทึกมันไว้โดยเชื่อว่าไม่มีใครรู้นอกจากคุณ แล้วจึงโอนเงินเข้าไปยังแอดเดรสที่ผู้โจมตีถือสิทธิ์ควบคุมอยู่แล้ว เทคนิคนี้จะตรวจจับได้ง่ายกว่าหากคุณรู้ว่าต้องสังเกตอะไร เนื่องจากอุปกรณ์จะต้องไม่แสดง seed phrase ให้คุณเห็น เว้นแต่คุณจะเป็นผู้สั่งให้สร้างขึ้นมาเอง อย่างไรก็ตาม หากคุณเพิ่งเริ่มใช้งาน hardware wallet และยังไม่คุ้นเคยกับขั้นตอนการติดตั้ง คุณอาจคิดว่านี่เป็นเรื่องปกติ
กรณีของ Coldcard จัดอยู่ในอีกรูปแบบหนึ่ง นั่นคือช่องโหว่ backdoor ที่ไม่ได้ตั้งใจ ข้อผิดพลาดของเฟิร์มแวร์ที่ทำให้การสร้าง seed อ่อนแอนั้นไม่ได้ถูกแอบใส่ไว้โดยผู้โจมตี แต่มันเป็นข้อผิดพลาดในการเขียนโปรแกรมที่ติดมากับอุปกรณ์ทุกเครื่องและคงอยู่นานถึงห้าปี แต่ผลลัพธ์ที่ได้กลับเหมือนกัน กล่าวคือ กระเป๋าเงินที่ควรจะสร้าง seed ที่ไม่สามารถคาดเดาได้ กลับสร้าง seed ที่สามารถทำการ brute-force โจมตีแบบออฟไลน์ได้ ผู้โจมตีไม่จำเป็นต้องแตะต้องตัวอุปกรณ์เลยแม้แต่น้อย พวกเขาเพียงแค่รู้ว่ามีช่องโหว่นี้อยู่ แล้วทำการคำนวณที่จำเป็นเพื่อถอดรหัสออกมา
สิ่งที่น่ากังวลก็คือ hot wallet — ซึ่งผู้คนมักมองว่าปลอดภัยน้อยกว่าเนื่องจากมีการเชื่อมต่ออยู่ตลอดเวลา — ในกรณีนี้กลับกลายเป็นทางเลือกที่ปลอดภัยกว่า hot wallet ที่ใช้ seed ซึ่งมีการสุ่มอย่างเหมาะสมจากไลบรารีซอฟต์แวร์มาตรฐานจะไม่ได้รับผลกระทบจากปัญหา entropy ต่ำ ในทางกลับกัน hardware wallet ซึ่งเป็นสิ่งที่ลูกค้าจ่ายเงินแพงกว่าเพื่อหวังความปลอดภัยที่เหนือกว่า กลับกลายเป็นตัวนำช่องโหว่ที่ไม่ควรจะเกิดขึ้นเข้ามาเสียเอง
การปกป้องตนเองเมื่อความไว้วางใจไม่เพียงพออีกต่อไป
แล้วคุณควรทำอย่างไร หากไม่สามารถไว้วางใจห่วงโซ่อุปทาน, เฟิร์มแวร์, หรือแม้แต่ตัวสร้างตัวเลขสุ่มภายในอุปกรณ์ได้อย่างเต็มร้อย?
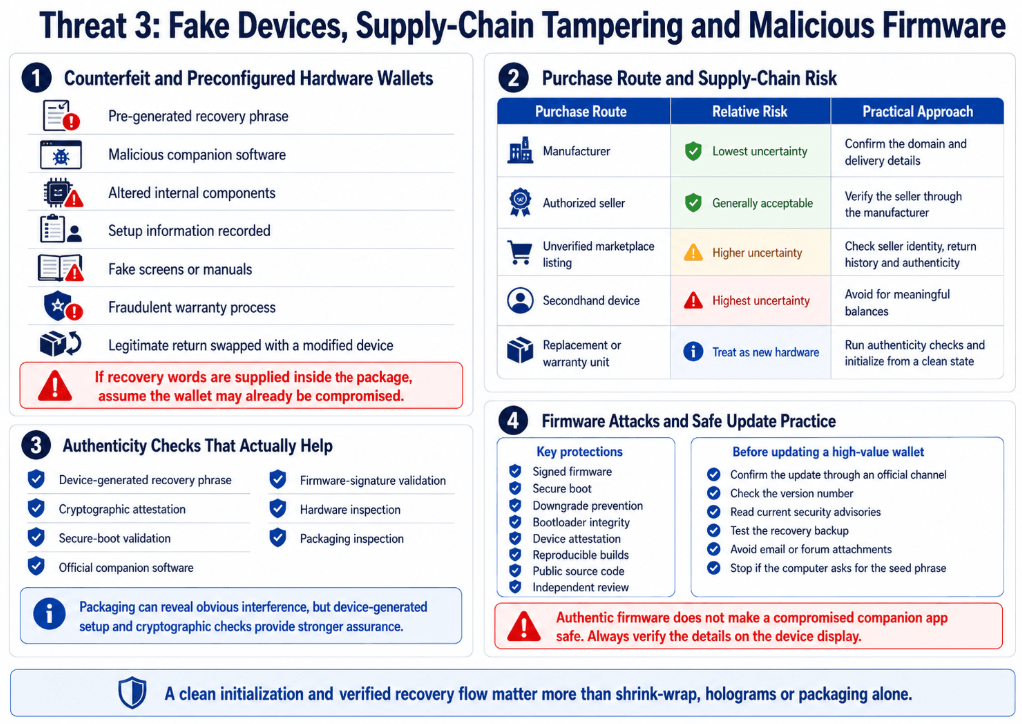
1 ควรซื้อตรงจากผู้ผลิตเสมอ และหลีกเลี่ยงการซื้อผ่านตัวแทนจำหน่ายบุคคลที่สามหรือมาร์เก็ตเพลสออนไลน์ หากมี hardware wallet วางจำหน่ายบน Amazon หรือ eBay ในราคาที่ถูกกว่าปกติ ส่วนต่างที่ประหยัดได้นั้นไม่คุ้มค่ากับความเสี่ยงเลย แม้ว่าตัวแทนจำหน่ายที่ได้รับอนุญาตจะสามารถยอมรับได้ในกรณีที่ผู้ผลิตระบุรายชื่อไว้อย่างเป็นทางการ แต่การสั่งซื้อโดยตรงก็ยังเป็นทางเลือกที่ดีที่สุด
2. ก่อนแกะกล่อง ให้ตรวจสอบบรรจุภัณฑ์อย่างละเอียด ตรวจดูซีลป้องกันการดัดแปลง สติกเกอร์โฮโลแกรม และเทปกาวที่ติดมาจากโรงงาน ตรวจสอบให้แน่ใจว่าบรรจุภัณฑ์ตรงกับภาพถ่ายอย่างเป็นทางการที่ผู้ผลิตให้ไว้ หากพบว่าซีลชำรุด เนื้อกาวดูเสื่อมสภาพ หรือมีสิ่งใดก็ตามที่ดูไม่ชอบมาพากล ให้หยุดทันที ถ่ายภาพเก็บไว้เป็นหลักฐาน แล้วติดต่อฝ่ายสนับสนุนลูกค้า
3. ใช้การตรวจสอบยืนยันความถูกต้องด้วยการเข้ารหัส (cryptographic attestation) โดย hardware wallet ยุคใหม่ส่วนใหญ่จะมีฟังก์ชันตรวจสอบอุปกรณ์แท้ (genuine device check) ซึ่งจะเชื่อมต่อไปยังเซิร์ฟเวอร์ของผู้ผลิตเพื่อยืนยันว่าชิป secure element นั้นเป็นของแท้ เมื่อคุณเชื่อมต่ออุปกรณ์ ให้ทำการตรวจสอบขั้นตอนนี้ทันทีก่อนที่จะเริ่มสร้างคีย์ใดๆ หากการตรวจสอบล้มเหลวหรือไม่ปรากฏตัวเลือกนี้ในแอป นั่นเป็นสัญญาณเตือนภัย
4. ห้ามใช้อุปกรณ์ใดๆ ที่มี seed phrase กำหนดมาให้ล่วงหน้า หรือเป็นอุปกรณ์ที่ผ่านกระบวนการตั้งค่ามาแล้ว Hardware wallet ของแท้จะบังคับให้คุณเป็นผู้สร้าง seed เองในการเปิดใช้งานครั้งแรกเสมอ หากอุปกรณ์แจ้งให้คุณใช้ seed ที่คุณไม่ได้เป็นผู้สร้างขึ้น ให้สันนิษฐานไว้ก่อนทันทีว่าอุปกรณ์นั้นถูกเจาะระบบแล้ว
5. เพิ่มค่า entropy ด้วยตนเองหากกระเป๋าเงินนั้นรองรับ ตัวอย่างเช่น อุปกรณ์บางรุ่นอย่าง Coldcard จะเปิดให้คุณทอยลูกเต๋าแล้วนำผลลัพธ์ที่ได้ไปใช้ในกระบวนการสร้าง seed วิธีนี้ช่วยให้มั่นใจได้ว่า แม้การสุ่มของอุปกรณ์จะไม่ได้มาตรฐาน การทอยลูกเต๋าจะช่วยเติมเต็มความคาดเดาไม่ได้ซึ่งผู้โจมตีไม่สามารถลอกเลียนแบบได้ หากกระเป๋าเงินของคุณมีฟีเจอร์นี้ แนะนำให้ใช้งานเสมอ
6. เริ่มต้นทดสอบด้วยเงินจำนวนน้อยๆ อย่าเพิ่งโอนสินทรัพย์ทั้งหมดในพอร์ตของคุณเข้าไปยังกระเป๋าเงินใบใหม่ในทันที ให้ลองโอนเงินจำนวนเล็กน้อยที่ไม่มีนัยสำคัญเข้าไปก่อน รอสักหนึ่งวัน แล้วลองโอนเงินก้อนนั้นออกไปยังที่อื่น หากผ่านไปได้ด้วยดี จึงค่อยๆ ทยอยเพิ่มจำนวนเงินขึ้น แม้ว่าวิธีนี้จะไม่สามารถป้องกันการโจมตีได้ทุกรูปแบบ แต่อย่างน้อยก็ช่วยจำกัดความเสียหายหากเกิดสิ่งผิดปกติขึ้น
7. ตรวจสอบให้แน่ใจว่าเฟิร์มแวร์เป็นเวอร์ชันล่าสุดเสมอ แต่ต้องตรวจสอบการอัปเดตด้วยการยืนยันทางวิทยาการเข้ารหัส การอัปเดตเฟิร์มแวร์จะได้รับการลงลายเซ็นดิจิทัลจากผู้ผลิต และซอฟต์แวร์กระเป๋าเงินของคุณควรตรวจสอบลายเซ็นดังกล่าวก่อนที่จะดำเนินการอัปเดต หากไม่มีการตรวจสอบลายเซ็น หรือขั้นตอนการอัปเดตดูผิดปกติไปจากเดิม ให้หยุดกระบวนการและตรวจสอบว่าผู้ใช้รายอื่นพบปัญหาเดียวกันหรือไม่
ทว่ายังมีปัญหาพื้นฐานที่ลึกซึ้งกว่านั้นซึ่งรายการตรวจสอบเหล่านี้ไม่สามารถแก้ไขได้ นั่นคือคุณจำเป็นต้องฝากความไว้วางใจไว้กับเครื่องจักรกลที่ทำหน้าที่สร้างและปกป้องความลับซึ่งใช้ควบคุมการเข้าถึงเงินที่ไม่สามารถเรียกคืนได้ เครื่องจักรที่ว่านี้เป็นผลผลิตจากห่วงโซ่อุปทานที่คุณไม่สามารถตรวจสอบได้ รันเฟิร์มแวร์ที่คุณไม่สามารถอ่านโค้ดได้ และใช้ชิปที่มีรายละเอียดภายในซึ่งถูกเก็บรักษาเป็นความลับทางการค้า ท้ายที่สุดแล้ว คุณไม่อาจหลีกเลี่ยงการมอบความไว้วางใจได้ สิ่งที่คุณทำได้จึงมีเพียงแค่การลดจุดเสี่ยงที่ความไว้วางใจนั้นอาจถูกทำลายลงให้น้อยที่สุด
สิ่งที่เรากำลังปกป้องอย่างแท้จริง
ความกังวลในตอนแกะกล่องไม่ได้เกิดจากความหวาดระแวง แต่เกิดขึ้นเพราะผลลัพธ์ของความผิดพลาดนั้นเป็นสิ่งที่ไม่อาจย้อนคืนได้ ในกรณีของ hardware wallet หากมันถูกดัดแปลงและไม่มีใครตรวจพบ เงินของคุณก็จะสูญหายไป และไม่มีหมายเลขฝ่ายบริการลูกค้าให้คุณโทรไปร้องเรียน ธนาคารจะไม่ยกเลิกธุรกรรมให้ และไม่มีบริษัทประกันใดมาชดใช้ความเสียหาย เงินได้หายไปแล้ว และผู้ที่ขโมยไปก็ยังคงลอยนวลโดยไม่ระบุตัวตน
ผลกระทบที่ถาวรนี้เองที่ทำให้การตัดสินใจมองข้ามความสงสัยกลายเป็นเรื่องที่อันตรายอย่างยิ่ง การที่ Marcus มองดูฟิล์มหดที่ฉีกขาดแล้วสรุปเอาเองว่าคงไม่มีอะไร แสดงให้เห็นว่าเขากำลังนำความยุ่งยากในการส่งคืนสินค้าไปชั่งน้ำหนักกับความเสี่ยงที่จะสูญเสียทุกสิ่งทุกอย่าง ในกรณีส่วนใหญ่ ฟิล์มอาจฉีกขาดเพียงเพราะกล่องถูกกระแทก ในกรณีส่วนใหญ่ ซีลอาจดูแปลกตาเพราะความคลาดเคลื่อนในสายการผลิต และในกรณีส่วนใหญ่ ไม่มีอะไรร้ายแรงเกิดขึ้น
แต่มันไม่ได้เป็นเช่นนั้นเสมอไป และเมื่อมีบางสิ่งเกิดขึ้น มันจะไม่ส่งสัญญาณเตือน กระเป๋าเงินยังคงทำงานได้ตามปกติ อินเทอร์เฟซแสดงผลถูกต้อง และเหรียญถูกโอนเข้าออกได้อย่างราบรื่น จนกระทั่งเช้าวันหนึ่ง หลายเดือนผ่านไป ยอดเงินคงเหลือกลับกลายเป็นศูนย์ ณ จุดนั้น ไม่มีหลักฐานหลงเหลือ ไม่มีทางพิสูจน์ได้ว่าเกิดอะไรขึ้น และไม่มีหนทางใดที่จะกอบกู้กลับคืนมาได้อีก
ผู้ที่ต้องสูญเสียเงินรวมกันมากกว่าหนึ่งร้อยล้านดอลลาร์ไม่ได้มองข้ามสัญญาณเตือน เพราะมันไม่มีสัญญาณเตือนใดๆ เลย อุปกรณ์ทำงานได้อย่างสมบูรณ์แบบตามที่ควรจะเป็นมานานหลายปี ช่องโหว่นั้นซ่อนเร้นและถูกฝังลึกอยู่ภายในเฟิร์มแวร์โดยตรง ซึ่งจะตรวจพบได้ก็ต่อเมื่อมีคนที่รู้เจาะจงว่าจะต้องมองหาอะไรในซอร์สโค้ดเท่านั้น ผู้เสียหายบางคนยังคงตั้งคำถามจนถึงทุกวันนี้ว่ามันเกิดขึ้นจากความตั้งใจหรือไม่ มีใครในบริษัทที่รู้เรื่องนี้อยู่แล้วหรือไม่ หรือสถานการณ์ทั้งหมดนี้เป็นการวางแผนหลอกลวงระยะยาวกันแน่
สำหรับคนที่เงินในกระเป๋าถูกขโมยไปจนหมด คำตอบเหล่านี้ไม่ได้สร้างความแตกต่างใดๆ ไม่ว่าการถูกเจาะระบบจะเกิดจากเจตนาร้าย เกิดจากอุบัติเหตุ หรือเป็นผลมาจากการโจมตีในห่วงโซ่อุปทาน ผลลัพธ์สุดท้ายก็เหมือนกัน นั่นคือเหตุผลที่ความกังวลยังคงอยู่แม้ว่าจะปฏิบัติตามขั้นตอนที่ถูกต้องทุกอย่างแล้วก็ตาม นั่นเป็นเพราะการทำทุกอย่างถูกต้องอาจไม่เพียงพอเสมอไป และหนทางเดียวที่จะรู้ได้อย่างแน่นอนก็คือการรอดูว่าเงินของคุณจะยังคงอยู่ในวันพรุ่งนี้หรือไม่
Marcus ยังนับว่าโชคดี กระเป๋าเงินของเขาไม่ได้รับความเสียหาย และรอยฉีกขาดของฟิล์มหดนั้นเกิดจากการขนส่งที่กระทบกระเทือนจริงๆ แต่ในบางครั้งเขาก็ยังคงนึกย้อนกลับไปถึงช่วงเวลานั้น ช่วงเวลาที่เขายืนอยู่ในครัว ถือกล่องพัสดุไว้ในมือ และตัดสินใจว่าจะเชื่อใจมันดีหรือไม่ เขาเฝ้าสงสัยว่าตนเองเฉียดเข้าใกล้ความผิดพลาดมากเพียงใด และในครั้งหน้าเขาจะรู้ตัวทันหรือไม่
แม้ว่าคุณจะสามารถตั้งค่ากระเป๋าเงินได้อย่างถูกต้องสมบูรณ์แล้ว ก็ยังคงมีความท้าทายในเรื่องการนำไปใช้งานจริง ทุกธุรกรรมย่อมมีค่าใช้จ่าย ไม่ว่าจะเป็นค่าธรรมเนียมเครือข่าย Bitcoin หรือในกรณีของการโอน stablecoin บน TRON ซึ่งต้องใช้ Energy และ Bandwidth ในการประมวลผลธุรกรรม หลายคนอาจยังไม่ทราบว่าต้นทุนเหล่านี้มีความแตกต่างกันมากเพียงใดระหว่างการเบิร์น TRX โดยตรงกับการเช่าทรัพยากร
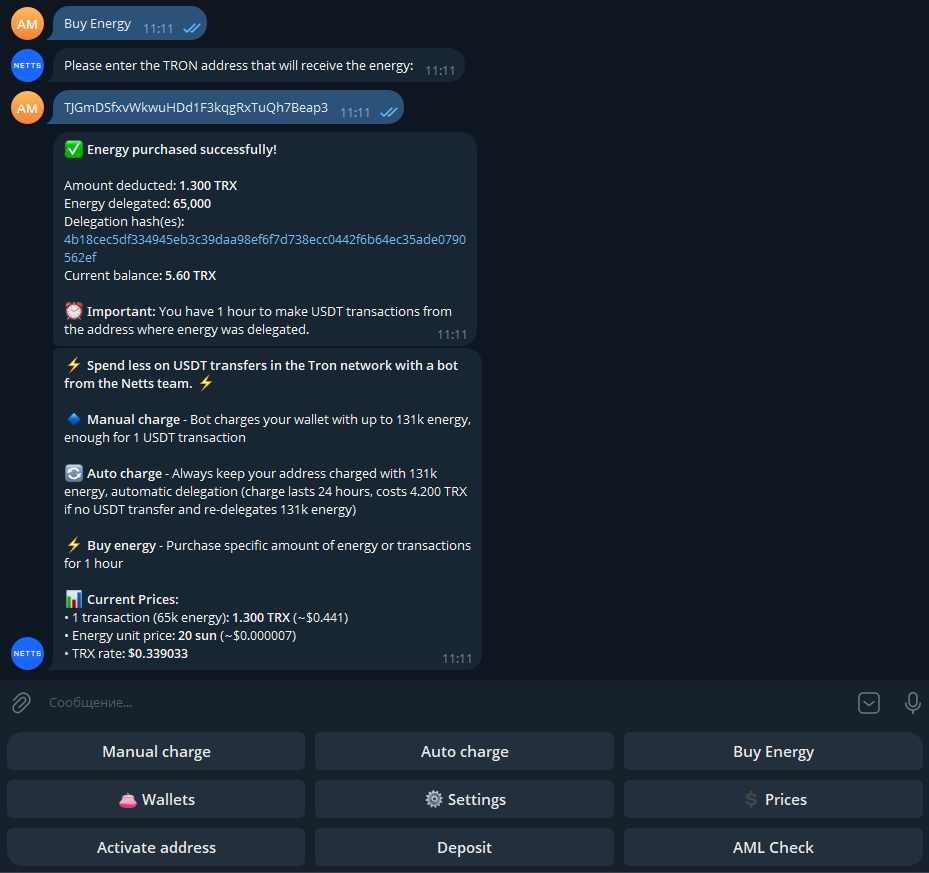
บนเครือข่าย TRON การโอน USDT แต่ละครั้งจำเป็นต้องใช้ Energy หากคุณมีไม่เพียงพอ เครือข่ายจะเผาเหรียญ TRX ของคุณเพื่อจ่ายเป็นค่าธรรมเนียมแทน ซึ่งทำให้มีค่าใช้จ่ายสูงมาก วิธีที่ดีกว่าคือการเติม TRON Energy ไว้ล่วงหน้าโดยใช้บริการเช่าทรัพยากรตามระยะเวลาที่กำหนด นี่คือจุดที่เครื่องมืออย่าง Netts Energy Charge Bot เข้ามามีบทบาทสำคัญ เพราะช่วยให้คุณสามารถเติม gas บน TRON ได้ก่อนที่จะทำรายการโอน ส่งผลให้คุณจ่ายค่าบริการในอัตรา TRON Energy ที่คุ้มค่าที่สุด แทนที่จะต้องยอมให้ TRX ถูกเบิร์นไปในอัตราที่แพง สำหรับผู้ที่ทำธุรกรรมโอนเหรียญ stablecoin เป็นประจำ วิธีนี้จะช่วยสร้างความแตกต่างระหว่างการต้องจ่ายค่าธรรมเนียมแพงขึ้นเป็นเท่าตัวกับการจ่ายตามต้นทุนจริงของธุรกรรมเท่านั้น บอทนี้สามารถใช้งานได้ทั้งการเติมพลังงานแบบรายครั้ง การเติมพลังงานให้อัตโนมัติสำหรับกระเป๋าเงินที่มีความเคลื่อนไหวต่อเนื่อง หรือการซื้อ Energy ในปริมาณมากตามจำนวนที่ระบุ แม้ว่านี่จะเป็นการปรับแต่งจุดเล็กๆ แต่การประหยัดทีละเล็กละน้อยเหล่านี้จะสะสมกลายเป็นมูลค่ามหาศาลเมื่อค่า gas บน TRON มีราคาสูงและคุณต้องทำธุรกรรมอยู่เป็นประจำ