Ansiedad al desempaquetar tu hardware wallet: ¿fue manipulada?
Las hardware wallets pueden ser manipuladas en la cadena de suministro. Aprende a detectar dispositivos comprometidos antes de que te roben tus criptos para siempre.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
Durante tres años Marcus había guardado sus criptomonedas en wallets de un exchange y todo iba bien, hasta el día en que despertó y descubrió que el exchange había suspendido los retiros. No hubo previo aviso ni explicaciones, simplemente un mensaje genérico sobre dificultades técnicas que se prolongaron durante semanas. Sus monedas estaban allí, mostrándose en la pantalla, completamente inaccesibles. Podía ver el saldo, pero no podía acceder a él.
Fue entonces cuando tomó la decisión de comprar una hardware wallet; esto no se debió a la paranoia, ya que la desagradable sensación de ver un dinero al que no puedes acceder es peor que simplemente no tenerlo. Hizo un pedido de una Coldcard directamente en el sitio web del fabricante y pagó un extra para recibirla más rápido antes de ponerse a esperar.
Llegó en una caja de cartón marrón básica con una etiqueta de envío. La caja de la Coldcard en el interior parecía de fabricación profesional, con cartón satinado, una impresión impecable y un sello holográfico que cubría el puerto USB. Aun así, había una sensación extraña. El plástico retráctil exterior tenía un pequeño desgarro en un lateral, lo suficientemente perceptible como para hacerle sospechar que el paquete podría haber sido abierto y vuelto a sellar. Aunque la pegatina holográfica parecía estar bien, la caja se abrió con bastante facilidad, como si el adhesivo hubiera perdido fuerza.
Se quedó allí de pie con la caja intentando tomar una decisión. Si la devolvía, tendría que esperar otra semana y pasar por el servicio de atención al cliente, explicando que no había nada malo a ciencia cierta, pero que algo no encajaba. Sonaba paranoico y parecía el tipo de cosas que uno dice justo cuando el soporte técnico te asegura educadamente que todo está bien y que solo estás haciéndoles perder el tiempo a todos.
Por lo tanto, se dijo a sí mismo que no debía de ser nada. Quizás el repartidor la había dejado caer y había revisado el interior para asegurarse de que no estuviera dañada. Tal vez el precinto de fábrica simplemente había quedado desigual. En cualquier caso, lo más probable es que el artículo estuviera bien. Llevó a cabo la configuración, generó una seed phrase, transfirió sus monedas y decidió dejar de preocuparse.
La decisión que tomó —aquella en la que se autoconvenció de ignorar la sospecha que había tenido en un principio— podría haberle costado todo.
Cómo es realmente una manipulación física
Las hardware wallets se consideran el método más seguro para almacenar criptomonedas dado que las claves privadas nunca salen del dispositivo; estas claves se generan dentro de un chip seguro, las transacciones se firman dentro del dispositivo e incluso si tu ordenador se ve comprometido, el atacante no podrá acceder a las claves. Sin embargo, esto parte de la premisa de que el propio dispositivo no ha sido vulnerado.
Si una persona intercepta la wallet antes de que llegue a tus manos, tendrá tanto el tiempo como la privacidad necesarios para llevar a cabo acciones de las que no te percatarás hasta que sea demasiado tarde. Podrían reemplazar el firmware por uno modificado que envíe tu seed phrase a un servidor remoto tan pronto como la generes. Podrían precargar una seed phrase que ellos mismos controlen, en cuyo caso, cuando creas que estás configurando una nueva wallet, en realidad estarás transfiriendo tus fondos a una dirección a la que otra persona tiene acceso. También podrían sustituir por completo el chip seguro utilizando uno de apariencia idéntica pero que genere claves predecibles.
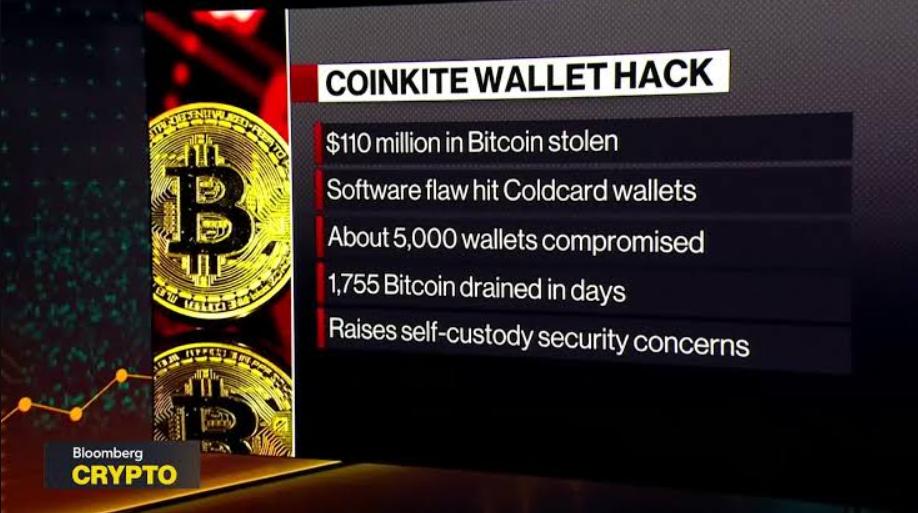
El hackeo de Coldcard en 2026 demostró cuán indetectable puede llegar a ser una brecha de este tipo. A partir de julio, los atacantes sustrajeron más de 1.300 Bitcoin —cuyo valor oscilaba entre 89 y 130 millones de dólares según diversos informes— de wallets que nunca antes se habían conectado a Internet. El problema no radicaba en el hardware sino en el firmware; existía un fallo desde 2021 que hacía que el dispositivo produjera seed phrases débiles al utilizar una aleatoriedad predecible en lugar de una verdadera entropía.
Las wallets parecían funcionar correctamente; operaban con normalidad y la interfaz no mostraba ningún error. Sin embargo, las seeds que generaban eran tan débiles que un atacante podía reconstruir las claves privadas de forma offline sin necesidad de tocar el dispositivo y, posteriormente, retirar los fondos mediante transacciones on-chain coordinadas. Una dirección fue vaciada en cuarenta y un minutos y otra sufrió una pérdida de más de un millón de dólares. Personas que no habían utilizado sus wallets durante años se despertaron para descubrir que habían sido drenadas.
Varias personas han comenzado a cuestionarse si el error fue intencionado, considerando específicamente la posibilidad de que Coinkite, la empresa fabricante de Coldcard, hubiera incluido en secreto una puerta trasera que más tarde fue descubierta y aprovechada. Aunque no hay pruebas que respalden esa teoría, el hecho de que la gente se lo pregunte demuestra con qué facilidad puede desmoronarse la confianza cuando un dispositivo del que dependes para proteger tu dinero resulta haber estado comprometido en silencio durante cinco años.
La cadena de suministro es más larga de lo que crees
La manipulación no empieza cuando la caja llega a tu puerta; comienza mucho antes. La hardware wallet que tienes en tus manos es el resultado de una cadena de suministro en la que participan fabricantes de chips, desarrolladores de firmware, fábricas de ensamblaje, logística de transporte y distribuidores minoristas. En cada una de estas etapas existe una oportunidad para que alguien lleve a cabo actividades maliciosas.
Los chips que producen la aleatoriedad y en los que se almacenan tus claves son fabricados por empresas de semiconductores que la mayoría de la gente desconoce. En caso de que un atacante obtenga acceso a la fundición o a los archivos de diseño, podría fabricar un chip aparentemente legítimo pero con una puerta trasera. El firmware es desarrollado por programadores, compilado en código binario y luego cargado en el dispositivo en la fábrica. Si alguien obtuviera acceso al servidor de compilación o introdujera código malicioso durante una actualización de software, todos los dispositivos flasheados con ese firmware quedarían comprometidos tan pronto como se encendieran.
Luego, el dispositivo se introduce en un paquete, se envía a un almacén, se despacha nuevamente a un centro de distribución, se entrega a una empresa de mensajería y, por último, se deposita en tu dirección. En cualquier momento de este proceso, una persona con acceso físico podría abrir la caja, realizar modificaciones en el dispositivo, volver a precintarla y dejar que siga su curso. Si actúa con cuidado, nunca lo sabrás.
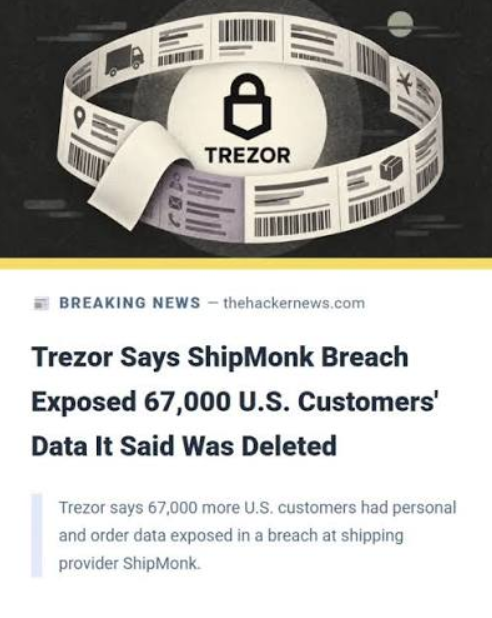
Esto no es mera teoría. En agosto de 2026, ShipMonk, el socio de envíos de Trezor, fue atacado y, como resultado, se hicieron públicos los nombres, direcciones postales y correos electrónicos de casi catorce mil clientes. Los dispositivos en sí no se vieron comprometidos por la filtración, pero los atacantes pudieron determinar con exactitud qué direcciones estaban vinculadas a hardware wallets. Ese tipo de información es peligrosa porque permite a cualquiera enviar un dispositivo falso de sustitución a un domicilio concreto, marcar viviendas específicas para robos físicos o enviar alertas de seguridad falsas por correo electrónico a la bandeja de entrada de los usuarios.
Un mes antes, la extensión de Chrome de Trust Wallet había sido comprometida a través de la Chrome Web Store oficial, distribuyéndose código malicioso por medio de un canal de confianza y provocando el drenaje de siete millones de dólares en cuestión de cuarenta y ocho horas. El concepto de cadena de suministro no se refiere únicamente al trayecto físico que recorre el hardware; abarca también el software que descargas para utilizar el dispositivo, los servidores de actualización que distribuyen el nuevo firmware y las tiendas de aplicaciones donde se aloja la interfaz de la wallet.
En cuanto cualquiera de esos eslabones se ve comprometido, toda la cadena queda comprometida y no te darás cuenta hasta que tu saldo llegue a cero.
Cómo ocurre la manipulación en la práctica
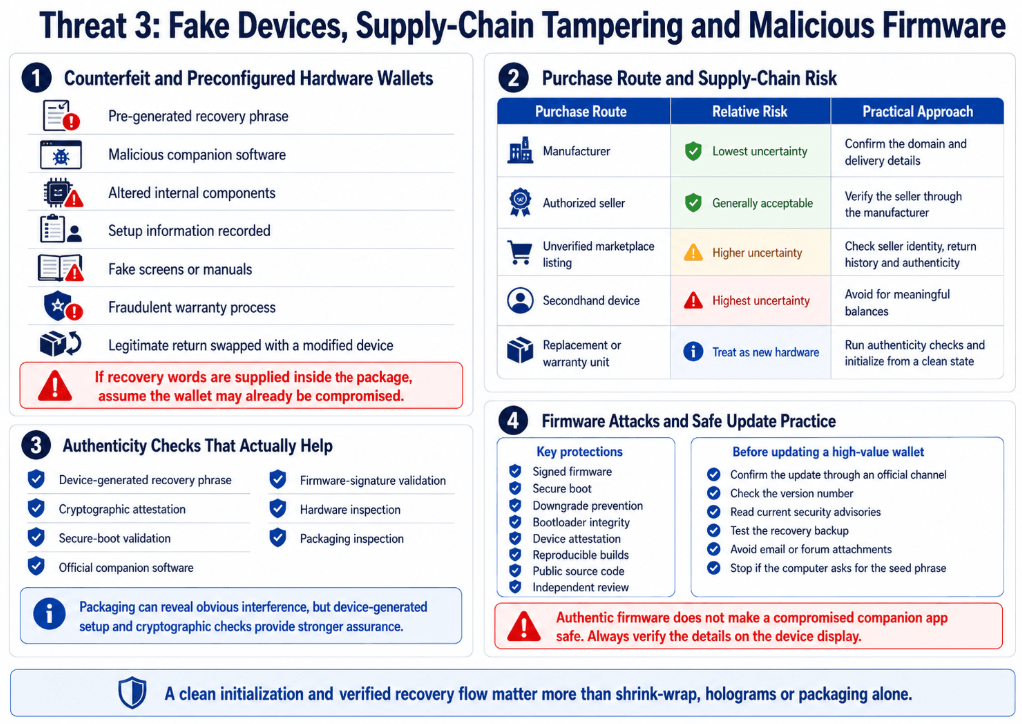
Existen algunos métodos bien documentados para alterar una hardware wallet, variando los diferentes enfoques tanto en complejidad como en facilidad de detección.
El método más sencillo consiste en interceptar el paquete y volver a precintarlo. El atacante consigue el mismo modelo de wallet, retira con cuidado los sellos de seguridad a prueba de manipulaciones sin romperlos, modifica el dispositivo y vuelve a sellarlo con pegatinas holográficas de sustitución prácticamente idénticas a las originales. Cuando el paquete es interceptado en el transporte, reemplazan el dispositivo legítimo por el modificado. Siempre que el nuevo precintado se efectúe de forma minuciosa, la mayoría de los compradores no notará nada; ven el precinto, asumen que la caja no ha sido abierta y prosiguen con la configuración.
La otra alternativa es reemplazar el firmware. En algunas hardware wallets se ofrecen actualizaciones de firmware, lo cual resulta útil para corregir errores, pero al mismo tiempo abre un posible vector de ataque. Un atacante con acceso físico al dispositivo puede conectarlo a un ordenador, flashearle un firmware malicioso y desconectarlo. El dispositivo seguirá funcionando como de costumbre, pero ejecutará código que robará la seed phrase o modificará la dirección de recepción durante las transacciones. Varias wallets, por ejemplo Tangem, emplean un firmware que no se puede actualizar con el fin de eludir esta clase de ataques. La desventaja es que los posibles errores no se pueden subsanar después de su fabricación, pero la superficie de ataque se reduce drásticamente.
El tercer método consiste en sustituir componentes. Este resulta más complejo y exige un nivel de especialización más avanzado, pero a la vez es prácticamente imposible de detectar sin recurrir a una inspección física detallada. Para ejecutar el ataque es necesario abrir el dispositivo, extraer el elemento seguro o el chip generador de aleatoriedad y reemplazarlo por una réplica que genere resultados predecibles. Dado que el chip alterado está diseñado para responder adecuadamente a las solicitudes de atestación, el dispositivo superará todas las comprobaciones de software. La única manera de detectarlo es examinando minuciosamente el chip bajo una lente de aumento o realizando pruebas de entropía sobre las seeds generadas.
El cuarto método se basa en precargar una seed. El atacante genera una seed phrase en un dispositivo bajo su control y luego configura la wallet comprometida para que utilice esa misma seed. Al configurar la wallet, el proceso omite el paso de generación real y, en su lugar, muestra la seed precargada como si acabara de ser creada. Tú la anotas convencido de que nadie más la conoce y luego depositas tus fondos en direcciones que el atacante ya controla. Esta técnica es más fácil de detectar si sabes qué buscar, ya que el dispositivo nunca debería mostrarte una seed phrase a menos que hayas seleccionado expresamente la opción de generar una. Sin embargo, si eres nuevo con las hardware wallets y no estás familiarizado con el procedimiento de configuración, podrías pensar que es lo habitual.
El caso de Coldcard corresponde a una categoría distinta: se debió a una puerta trasera involuntaria. El fallo de firmware que debilitó la generación de seeds no había sido introducido intencionadamente por un atacante; fue un error de programación presente en cada dispositivo que persistió durante cinco años. Con todo, el desenlace fue el mismo: wallets que deberían haber producido seeds impredecibles generaron en su lugar seeds vulnerables a ataques de fuerza bruta offline. El atacante ni siquiera necesitó manipular físicamente el dispositivo; solo requirió conocer la existencia de la vulnerabilidad y llevar a cabo los cálculos matemáticos pertinentes.
Lo alarmante es que las hot wallets —aquellas que muchos consideran menos seguras por estar siempre conectadas— habrían sido, en realidad, la alternativa más segura en esta circunstancia. Una hot wallet que hubiera utilizado una seed verdaderamente aleatoria producida por una librería de software estándar no se habría visto afectada por el problema de baja entropía. En cambio, la hardware wallet, aquella por la que los usuarios habían pagado un sobreprecio precisamente en busca de mayor seguridad, introdujo una vulnerabilidad que de otro modo no habría existido.
Cómo protegerte cuando la confianza no basta
¿Qué puedes hacer entonces si no es posible confiar plenamente en la cadena de suministro, en el firmware o incluso en el generador de números aleatorios integrado en el dispositivo?
1 Es recomendable comprar directamente al fabricante y no a través de revendedores externos o plataformas de comercio electrónico; si se venden hardware wallets en Amazon o eBay con descuento, el ahorro no compensa el riesgo. Si bien los distribuidores autorizados pueden ser aceptables en caso de que el fabricante los especifique en su lista oficial, la compra directa siempre es preferible.
2. Antes de abrir el paquete, inspecciona minuciosamente el envoltorio. Revisa la presencia de sellos de seguridad contra manipulaciones, adhesivos holográficos y cinta precintada de fábrica. Asegúrate de que el empaquetado coincida con las fotografías oficiales facilitadas por el fabricante. Si el precinto da la impresión de estar dañado, el adhesivo parece flojo o notas cualquier detalle fuera de lugar, detente y toma fotografías antes de ponerte en contacto con el soporte técnico.
3. Utiliza la atestación criptográfica para validar el dispositivo; la mayoría de las hardware wallets modernas cuentan con una verificación de autenticidad que se conecta a los servidores del fabricante para comprobar que el elemento seguro sea genuino. Al conectar el dispositivo, efectúa esta verificación de inmediato, antes de generar cualquier clave. Si la comprobación falla o la aplicación no ofrece esta opción, tómalo como una señal de advertencia.
4. No utilices ningún dispositivo que venga con una seed phrase preconfigurada o que ya tenga el proceso de configuración completado. Las hardware wallets legítimas te exigirán generar la seed la primera vez que utilices el dispositivo. Si el dispositivo te solicita utilizar una seed que tú no has generado, asume que ha sido comprometido.
5. Añade entropía adicional si la wallet lo permite. Por ejemplo, ciertos dispositivos como Coldcard permiten lanzar dados e incorporar los resultados al proceso de generación de la seed. Esto garantiza que, incluso si la aleatoriedad nativa del dispositivo es deficiente, las tiradas de dados introduzcan un componente impredecible imposible de reproducir por un atacante. Si la wallet dispone de esta función, utilízala.
6. Comienza haciendo pruebas con cantidades reducidas; no transfieras toda tu cartera a la nueva wallet de golpe. Envía una cantidad insignificante, espera un día y luego intenta transferirla a otro destino. Si todo sale bien, ve incrementando el capital progresivamente. Si bien esto no neutraliza todos los posibles vectores de ataque, sí limita tu exposición si algo sale mal.
7. Cerciórate de que el firmware esté actualizado, pero valida las actualizaciones mediante verificación criptográfica. Las actualizaciones de firmware vienen firmadas por el fabricante y el software de tu wallet debe contrastar dicha firma antes de proceder con la instalación. Si no verifica la firma o si el proceso de actualización resulta inusual, detente y consulta si otros usuarios están experimentando la misma incidencia.
Existe un dilema más profundo que ninguna lista de comprobación puede solucionar: estás obligado a confiar en una máquina encargada de generar y resguardar los secretos que rigen el acceso a fondos transferidos de forma irreversible; una máquina surgida de una cadena de suministro que no puedes inspeccionar, que funciona con un firmware que no puedes auditar y que recurre a chips cuyas especificaciones internas se conservan como secretos industriales. Al final, no queda más remedio que asumir cierto grado de confianza, y lo único que está a tu alcance es reducir el número de puntos susceptibles de que esa confianza se quiebre.
Qué es lo que realmente estamos protegiendo
La inquietud al abrir la caja no proviene de la paranoia; surge más bien del hecho de que las consecuencias de cometer un error son definitivas. En el caso de una hardware wallet, si es manipulada y no logras percatarte a tiempo, tus fondos desaparecerán y no habrá ningún teléfono de atención al cliente al que recurrir. Los bancos no revertirán la transacción y ninguna póliza de seguro cubrirá la pérdida. El dinero se habrá esfumado y la identidad del autor permanecerá en el anonimato.
Esta irreversibilidad es la que hace tan arriesgado pasar por alto una sospecha. El hecho de que Marcus contemplara el plástico roto y concluyera que no tenía importancia refleja cómo sopesó la molestia de tramitar la devolución frente al peligro de perderlo todo. En la mayoría de los casos, el plástico retráctil se desgarra simplemente porque la caja ha recibido un golpe. En la mayoría de los casos, el adhesivo se ve raro debido a imprecisiones en los márgenes de producción industrial. Casi siempre, no ocurre nada malo.
Pero no en todas las ocasiones. Y cuando algo sucede, no deja rastro a simple vista. La wallet funciona con normalidad. La interfaz responde adecuadamente y las monedas se transfieren sin inconvenientes. Una mañana, tras varios meses, el saldo aparece en cero. Llegados a ese punto, no existen pistas, no hay manera de demostrar lo sucedido ni margen alguno para actuar.
Las víctimas que sufrieron pérdidas por encima de los cien millones de dólares no desatendieron alertas previas, sencillamente porque nunca las hubo. Los dispositivos funcionaron al pie de la letra como debían a lo largo de varios años. La vulnerabilidad era invisible al estar integrada directamente en el código del firmware, y únicamente resultaba detectable para quien supiera con exactitud qué buscar en él. Algunos de los afectados todavía dudan si fue algo premeditado, si alguien dentro de la empresa estuvo al tanto o si todo el asunto formó parte de un fraude planificado a largo plazo.
Para una persona con la wallet vacía, la explicación da exactamente igual; poco importa si la vulneración se debió a dolo, ocurrió por un descuido o se fraguó a través de un ataque en la cadena de suministro: el balance final es idéntico. Esa es la razón de que la inquietud persista aun habiendo tomado cada una de las medidas pertinentes. Porque seguir todas las precauciones al pie de la letra no siempre basta, y la única certeza absoluta consiste en esperar a ver si tu saldo sigue intacto mañana.
Marcus tuvo suerte; su wallet no presentaba alteraciones y la rotura del embalaje se debió únicamente a un trato descuidado durante el transporte. Aun así, en ocasiones rememora aquel instante en la cocina, con la caja en la mano, decidiendo si debía confiar. Se pregunta qué tan cerca estuvo de cometer una equivocación y si será lo bastante ágil para percatarse la próxima vez.
Incluso si consigues configurar la wallet de forma óptima, todavía queda el desafío de utilizarla en el día a día. Cada operación acarrea un coste, ya consista en tarifas de red en Bitcoin o, en el caso de mover stablecoins en TRON, en el consumo de Energy y Bandwidth requeridos para procesar el envío. Gran parte de los usuarios ignora la notable brecha que separa estos costes según se opte por quemar TRX o por alquilar recursos.
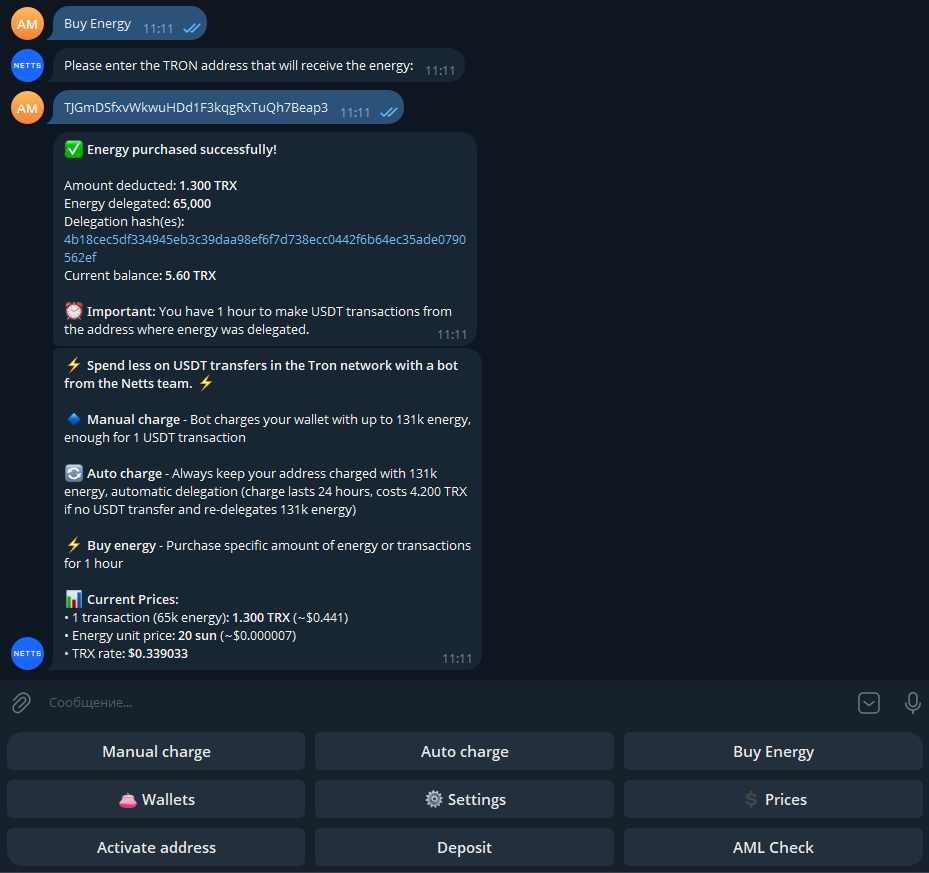
En TRON, cualquier transferencia de USDT requiere Energy; si no cuentas con suficiente asignación, la red recurrirá a quemar tus TRX para liquidarla, lo que termina saliendo muy costoso. Un procedimiento más eficiente pasa por recargar de antemano tu Energy en TRON mediante algún servicio que te permita alquilarla por un periodo concreto. En este punto cobran gran utilidad herramientas como el Netts Energy Charge Bot, ya que te facilitan reponer tu gas en TRON antes de ejecutar un envío, de modo que terminas disfrutando de las tarifas más ventajosas en Energy de TRON en lugar de ver cómo tu TRX se consume a precios elevados. Para quienes operan con stablecoins de forma continuada, esto marca la diferencia entre pagar el doble o costear únicamente el precio real de la operación. El bot permite solicitar recargas individuales, reabastecer automáticamente wallets de uso recurrente o adquirir Energy por volumen para cantidades específicas. Aunque parezca un ajuste menor, estas optimizaciones acumuladas marcan un impacto considerable cuando las comisiones de gas en TRON se elevan y necesitas enviar fondos de manera frecuente.