Nỗi lo khi mở hộp ví cứng: Liệu thiết bị của bạn đã bị can thiệp?
Ví cứng có thể bị can thiệp trong chuỗi cung ứng. Hãy tìm hiểu cách phát hiện các thiết bị đã bị xâm phạm trước khi tiền mã hóa của bạn bị đánh cắp vĩnh viễn.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Trong suốt ba năm, Marcus đã lưu trữ tiền mã hóa của mình trong các ví trên sàn giao dịch và mọi thứ vẫn ổn thỏa cho đến một ngày anh thức dậy và phát hiện sàn giao dịch đã ngừng cho phép rút tiền. Không hề có cảnh báo trước hay lời giải thích nào được đưa ra, chỉ là một thông báo chung chung về các sự cố kỹ thuật kéo dài suốt nhiều tuần. Số coin của anh vẫn ở đó, hiển thị trên màn hình, nhưng hoàn toàn không thể truy cập được. Anh có thể nhìn thấy số dư nhưng không thể chạm vào nó.
Chính lúc đó, anh đã quyết định mua một chiếc ví cứng; điều này không phải do chứng hoang tưởng, bởi cảm giác khó chịu khi nhìn thấy số tiền mà mình không thể sử dụng còn tồi tệ hơn việc đơn giản là không có nó. Anh đã đặt mua một chiếc Coldcard trực tiếp từ trang web của nhà sản xuất và trả thêm tiền để được giao hàng nhanh hơn trước khi chờ đợi.
Hàng được giao đến trong một chiếc hộp màu nâu đơn giản có dán nhãn vận chuyển. Hộp Coldcard bên trong có vẻ được hoàn thiện rất chuyên nghiệp, với bìa cứng bóng bẩy, in ấn sắc nét và một tem niêm phong phản quang (holographic) che cổng USB. Tuy nhiên, vẫn có một cảm giác kỳ lạ nào đó. Lớp màng bọc co bên ngoài có một vết rách nhỏ ở một cạnh, vừa đủ để khiến anh nghi ngờ rằng gói hàng có thể đã bị mở ra rồi dán lại. Dù tem niêm phong phản quang có vẻ bình thường, chiếc hộp lại mở ra khá dễ dàng, như thể lớp keo dính đã bị yếu đi.
Anh đứng đó với chiếc hộp và cố gắng đưa ra quyết định. Nếu trả lại, anh sẽ phải đợi thêm một tuần nữa và làm việc với bộ phận hỗ trợ khách hàng, giải thích rằng không có gì chắc chắn là bị hỏng nhưng vẫn có cảm giác gì đó không ổn. Điều đó nghe có vẻ hoang tưởng và giống như kiểu một người sắp sửa nghe hỗ trợ khách hàng lịch sự trấn an rằng mọi thứ đều ổn và họ chỉ đang làm lãng phí thời gian của mọi người.
Vì vậy, anh tự nhủ rằng chắc chẳng có vấn đề gì đâu. Có lẽ nhân viên giao hàng đã làm rơi và mở ra kiểm tra bên trong xem có bị hư hại gì không. Có thể lớp niêm phong của nhà máy chỉ là dán không đều. Dù sao thì món đồ nhiều khả năng vẫn ổn. Anh tiến hành thiết lập, tạo cụm từ khôi phục (seed phrase), chuyển số coin của mình sang và quyết định không lo lắng nữa.
Lựa chọn mà anh đưa ra — lựa chọn tự thuyết phục bản thân gạt bỏ mối nghi ngờ ban đầu — suýt chút nữa đã khiến anh mất trắng mọi thứ.
Sự can thiệp thực sự trông như thế nào
Ví cứng được coi là phương thức lưu trữ tiền mã hóa an toàn nhất vì khóa cá nhân (private keys) không bao giờ rời khỏi thiết bị; các khóa này được tạo ra bên trong một chip bảo mật, các giao dịch được ký ngay bên trong thiết bị, và ngay cả khi máy tính của bạn bị xâm nhập, kẻ tấn công cũng không thể truy cập vào các khóa này. Tuy nhiên, điều này dựa trên giả định rằng chính thiết bị đó chưa từng bị can thiệp.
Nếu một kẻ nào đó chặn được chiếc ví trước khi nó đến tay bạn, họ sẽ có cả thời gian lẫn sự riêng tư cần thiết để thực hiện những hành vi mà bạn sẽ không thể nhận ra cho đến khi quá muộn. Họ có thể thay thế firmware bằng một phiên bản đã qua chỉnh sửa để gửi cụm từ khôi phục của bạn về một máy chủ từ xa ngay khi bạn tạo nó. Họ có thể nạp sẵn một cụm từ khôi phục mà chính họ kiểm soát, trong trường hợp đó, khi bạn tin rằng mình đang thiết lập một chiếc ví mới, thực tế là bạn đang chuyển tiền của mình vào một địa chỉ mà người khác có quyền truy cập. Họ cũng có thể thay thế hoàn toàn chip bảo mật bằng một con chip trông giống hệt nhưng lại tạo ra các khóa có thể đoán trước được.
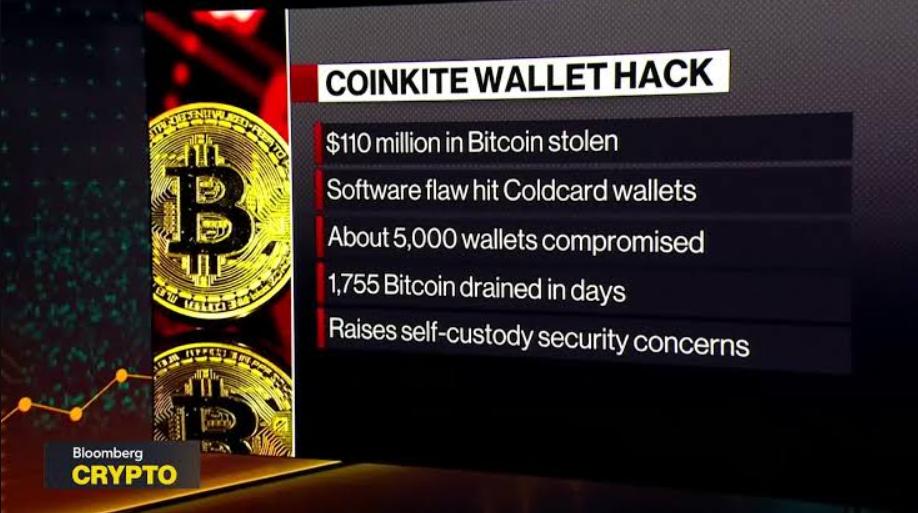
Vụ hack Coldcard vào năm 2026 đã chứng minh việc một lỗ hổng như vậy có thể khó bị phát hiện đến mức nào. Bắt đầu từ tháng 7, những kẻ tấn công đã rút sạch hơn 1.300 Bitcoin — với giá trị dao động từ 89 đến 130 triệu đô la theo các báo cáo khác nhau — từ những chiếc ví chưa từng kết nối internet trước đó. Vấn đề không nằm ở phần cứng mà ở firmware; đã có một lỗi tồn tại từ năm 2021 khiến thiết bị tạo ra các cụm từ khôi phục yếu bằng cách sử dụng tính ngẫu nhiên có thể dự đoán được thay vì entropy thực sự.
Các ví có vẻ như vẫn hoạt động bình thường; chúng vận hành trơn tru và giao diện không hiển thị bất kỳ lỗi nào. Tuy nhiên, các cụm từ khôi phục mà chúng tạo ra yếu đến mức kẻ tấn công có thể tái tạo lại khóa cá nhân ngoại tuyến (off-line) mà không cần phải chạm vào thiết bị, sau đó rút tiền bằng các giao dịch on-chain được phối hợp nhịp nhàng. Một địa chỉ đã bị vét sạch trong bốn mươi mốt phút và một địa chỉ khác chịu thiệt hại hơn một triệu đô la. Những người đã không đụng đến ví của họ trong nhiều năm thức dậy và bàng hoàng phát hiện tài sản đã bị rút cạn.
Nhiều người đã bắt đầu đặt câu hỏi liệu lỗi này có phải là cố ý hay không, cụ thể là cân nhắc khả năng Coinkite, công ty sản xuất Coldcard, đã bí mật cài cắm một cửa sau (backdoor) mà sau này bị phát hiện và lợi dụng. Dù không có bằng chứng nào chứng minh cho giả thuyết đó, nhưng việc mọi người đặt câu hỏi cho thấy niềm tin có thể sụp đổ dễ dàng như thế nào khi một thiết bị mà bạn trông cậy để bảo vệ tiền bạc của mình hóa ra đã âm thầm bị xâm phạm trong suốt năm năm.
Chuỗi cung ứng dài hơn bạn nghĩ
Sự can thiệp không bắt đầu khi chiếc hộp đến trước cửa nhà bạn; nó bắt đầu từ sớm hơn rất nhiều. Chiếc ví cứng trên tay bạn là kết quả của một chuỗi cung ứng bao gồm các nhà sản xuất chip, các nhà phát triển firmware, các nhà máy lắp ráp, đơn vị logistics vận chuyển và kênh phân phối bán lẻ. Ở mỗi giai đoạn, luôn có cơ hội cho ai đó thực hiện hành vi độc hại.
Các con chip tạo ra tính ngẫu nhiên và lưu trữ khóa của bạn được sản xuất bởi các công ty bán dẫn mà hầu hết mọi người chưa từng nghe tên. Trong trường hợp kẻ tấn công giành được quyền truy cập vào xưởng đúc hoặc các tệp thiết kế, họ có thể sản xuất một con chip trông có vẻ hợp lệ nhưng lại chứa cửa sau. Firmware được các nhà phát triển chuẩn bị, biên dịch thành mã nhị phân, rồi sau đó được nạp vào thiết bị tại nhà máy. Nếu một người có quyền truy cập vào máy chủ bản dựng (build server) hoặc đưa mã độc vào trong quá trình cập nhật phần mềm, tất cả các thiết bị được flash bằng firmware đó sẽ bị xâm phạm ngay khi chúng được bật nguồn.
Thiết bị sau đó được đóng vào bao bì, chuyển đến nhà kho, vận chuyển một lần nữa đến trung tâm phân phối, bàn giao cho công ty giao hàng và cuối cùng được để lại tại địa chỉ của bạn. Ở bất kỳ giai đoạn nào của quá trình này, một người có quyền tiếp cận vật lý với nó đều có thể mở hộp, thực hiện các thay đổi đối với thiết bị, niêm phong lại hộp và tiếp tục gửi nó đi. Nếu họ cẩn thận, bạn sẽ không bao giờ biết được.
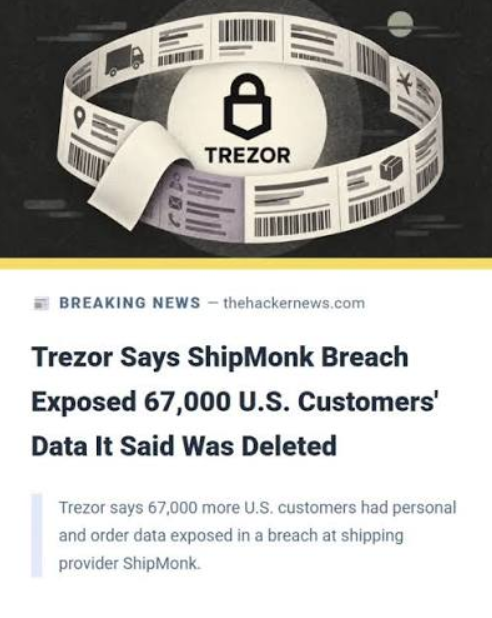
Đây không chỉ là vấn đề lý thuyết. Vào tháng 8 năm 2026, ShipMonk, đối tác vận chuyển của Trezor, đã bị tấn công và kết quả là tên, địa chỉ cùng địa chỉ email của gần mười bốn nghìn khách hàng đã bị công khai. Bản thân các thiết bị không bị xâm phạm bởi vụ vi phạm này, nhưng những kẻ tấn công đã có thể xác định chính xác những địa chỉ nào được liên kết với ví cứng. Loại thông tin đó rất nguy hiểm vì nó cho phép ai đó gửi một thiết bị thay thế giả mạo đến một địa chỉ cụ thể, hoặc nhắm mục tiêu vào các ngôi nhà cụ thể để trộm cắp thực tế, hoặc gửi các cảnh báo bảo mật giả mạo qua email đến hộp thư của nạn nhân.
Một tháng trước đó, tiện ích mở rộng Chrome dành cho Trust Wallet đã bị xâm phạm thông qua Chrome Web Store chính thức, với mã độc được phân phối qua một kênh đáng tin cậy và khiến bảy triệu đô la bị rút cạn trong vòng bốn mươi tám giờ. Khái niệm chuỗi cung ứng không chỉ đề cập đơn thuần đến lộ trình vật lý mà phần cứng đi qua; nó còn bao gồm cả phần mềm bạn tải xuống để sử dụng thiết bị, các máy chủ cập nhật gửi firmware mới và các cửa hàng ứng dụng lưu trữ giao diện ví.
Một khi bất kỳ mắt xích nào trong số đó bị xâm phạm, toàn bộ chuỗi đều bị xâm phạm và bạn sẽ không nhận ra điều đó cho đến khi số dư của mình về con số 0.
Sự can thiệp diễn ra trên thực tế như thế nào
Có một vài phương thức đã được ghi chép rõ ràng về việc can thiệp vào ví cứng, các cách tiếp cận khác nhau cả về độ phức tạp lẫn khả năng bị phát hiện.
Cách tiếp cận dễ dàng nhất là chặn gói hàng và niêm phong lại. Kẻ tấn công tạo ra mẫu ví tương tự, cẩn thận gỡ bỏ các tem niêm phong chống giả mạo mà không làm hỏng chúng, can thiệp vào thiết bị, rồi sau đó dán lại bằng các tem phản quang thay thế gần như giống hệt tem gốc. Khi gói hàng bị chặn trong quá trình vận chuyển, chúng thay thế thiết bị chính hãng bằng thiết bị đã bị chỉnh sửa. Miễn là việc dán lại được thực hiện cẩn thận, hầu hết người mua sẽ không nhận ra; họ nhìn thấy tem niêm phong, mặc định rằng hộp chưa từng bị mở, và tiếp tục quá trình thiết lập.
Một lựa chọn khác là thay thế firmware. Ở một số ví cứng, các bản cập nhật firmware được cung cấp thường xuyên, điều này rất hữu ích để sửa lỗi nhưng đồng thời cũng tạo ra một điểm tấn công tiềm ẩn. Một kẻ tấn công có quyền tiếp cận vật lý với thiết bị có thể kết nối nó với máy tính, nạp firmware độc hại vào đó rồi ngắt kết nối. Thiết bị vẫn tiếp tục hoạt động bình thường, nhưng hiện đang chạy mã đánh cắp cụm từ khôi phục hoặc thay đổi địa chỉ nhận trong quá trình giao dịch. Một số loại ví, ví dụ như Tangem, sử dụng firmware không thể nâng cấp nhằm tránh kiểu tấn công này. Nhược điểm là mọi lỗi đều không thể sửa chữa sau khi thiết bị đã được sản xuất, nhưng bề mặt tấn công sẽ được giảm thiểu.
Phương thức thứ ba liên quan đến việc thay thế linh kiện. Cách này khó hơn và đòi hỏi trình độ chuyên môn cao hơn, nhưng nó cũng gần như không thể bị phát hiện nếu không tiến hành kiểm tra vật lý chi tiết. Để thực hiện cuộc tấn công, thiết bị phải được mở ra, phần tử bảo mật (secure element) hoặc chip tạo tính ngẫu nhiên được lấy ra và thay thế bằng một bản sao tạo ra kết quả có thể dự đoán được. Vì con chip bị thay đổi được thiết kế để phản hồi chính xác các yêu cầu chứng thực (attestation), thiết bị sẽ vượt qua tất cả các bài kiểm tra phần mềm. Cách duy nhất để phát hiện ra nó là kiểm tra kỹ con chip dưới kính lúp hoặc tiến hành các bài kiểm tra entropy trên các cụm từ khôi phục được tạo ra.
Phương thức thứ tư liên quan đến việc nạp sẵn cụm từ khôi phục. Kẻ tấn công tạo một cụm từ khôi phục trên một thiết bị mà chúng kiểm soát và sau đó thiết lập ví bị xâm phạm để sử dụng cụm từ đó. Khi bạn thiết lập ví, quy trình sẽ bỏ qua bước tạo thực tế và thay vào đó hiển thị cụm từ khôi phục được nạp sẵn như thể nó vừa mới được tạo ra. Bạn ghi lại nó với niềm tin rằng không ai khác biết được, rồi sau đó gửi tiền của mình vào các địa chỉ mà kẻ tấn công đã có quyền kiểm soát. Kỹ thuật này dễ phát hiện hơn nếu bạn biết cần phải tìm kiếm điều gì, vì thiết bị không bao giờ được phép hiển thị cho bạn một cụm từ khôi phục trừ khi bạn đã chọn tạo một cụm từ mới một cách rõ ràng. Tuy nhiên, nếu bạn là người mới sử dụng ví cứng và chưa quen với quy trình thiết lập, bạn có thể nghĩ rằng điều đó là bình thường.
Trường hợp của Coldcard lại thuộc một dạng khác: nó liên quan đến một cửa sau ngoài ý muốn. Lỗi firmware làm suy yếu khả năng tạo cụm từ khôi phục không phải do kẻ tấn công cố tình cài cắm; đó là một lỗi lập trình đi kèm với mọi thiết bị và tồn tại suốt năm năm. Tuy nhiên, kết quả vẫn như nhau: những chiếc ví đáng lẽ phải tạo ra các cụm từ khôi phục không thể dự đoán được thì lại tạo ra các cụm từ có thể bị bẻ khóa ngoại tuyến bằng kỹ thuật brute-force. Kẻ tấn công không cần phải đụng vào thiết bị; chúng chỉ cần biết lỗi đó tồn tại và sau đó thực hiện các phép tính cần thiết.
Điều đáng lo ngại là các ví nóng — những chiếc ví mà mọi người cho là kém an toàn hơn vì chúng luôn được kết nối — đáng lẽ thực sự lại là lựa chọn an toàn hơn ở đây. Một ví nóng sử dụng một cụm từ khôi phục ngẫu nhiên chuẩn xác được tạo ra bởi một thư viện phần mềm tiêu chuẩn sẽ không gặp phải vấn đề entropy thấp. Mặt khác, chiếc ví cứng, thứ mà khách hàng đã phải trả thêm tiền chính xác vì nó được cho là an toàn hơn, lại mang đến một lỗ hổng mà đáng lẽ sẽ không xuất hiện.
Tự bảo vệ mình khi niềm tin là không đủ
Vậy bạn phải làm gì nếu không thể hoàn toàn tin tưởng vào chuỗi cung ứng, firmware, hay thậm chí là bộ tạo số ngẫu nhiên bên trong thiết bị?
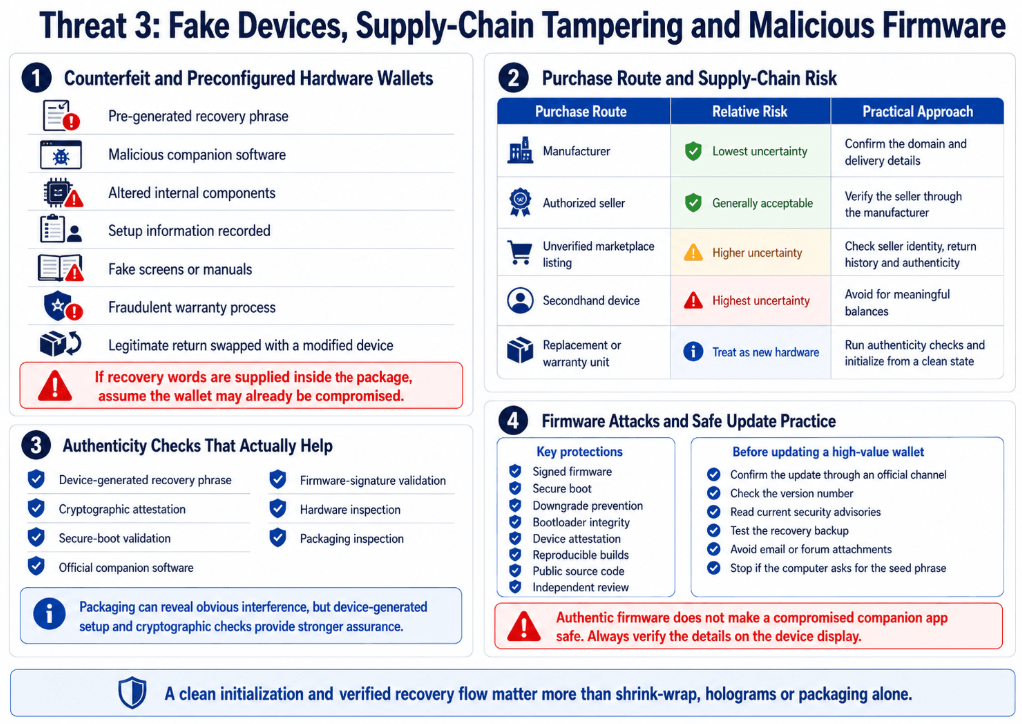
1. Bạn nên mua trực tiếp từ nhà sản xuất chứ không mua qua các đơn vị bán lẻ bên thứ ba hoặc các sàn thương mại điện tử; nếu ví cứng được bán trên Amazon hoặc eBay với giá rẻ hơn, thì khoản tiền tiết kiệm được không xứng đáng với rủi ro phải chịu. Mặc dù các đại lý được ủy quyền có thể chấp nhận được trong trường hợp nhà sản xuất liệt kê rõ ràng danh sách của họ, việc mua hàng trực tiếp vẫn là lựa chọn ưu tiên hơn.
2. Trước khi mở, hãy kiểm tra kỹ bao bì. Tìm kiếm các dấu hiệu niêm phong chống giả mạo, nhãn dán phản quang và băng keo dán từ nhà máy. Đảm bảo rằng bao bì khớp với các hình ảnh chính thức do nhà sản xuất cung cấp. Nếu tem niêm phong có dấu hiệu bị hư hại, keo dính có vẻ yếu hoặc bất kỳ điều gì khác có vẻ bất thường, hãy dừng lại và chụp ảnh trước khi liên hệ với bộ phận hỗ trợ.
3. Sử dụng tính năng chứng thực mật mã để xác minh thiết bị; hầu hết các ví cứng hiện đại đều có quy trình kiểm tra thiết bị chính hãng kết nối với máy chủ của nhà sản xuất để xác nhận rằng phần tử bảo mật là thật. Khi bạn kết nối thiết bị, hãy thực hiện kiểm tra này ngay lập tức, trước khi tạo bất kỳ khóa nào. Nếu quá trình kiểm tra không thành công hoặc ứng dụng không cung cấp tùy chọn này, đó là một dấu hiệu cảnh báo.
4. Không sử dụng bất kỳ thiết bị nào đi kèm với cụm từ khôi phục được cấu hình sẵn hoặc thiết bị đã hoàn tất quy trình thiết lập từ trước. Ví cứng chính hãng sẽ luôn yêu cầu bạn tự tạo cụm từ khôi phục trong lần đầu tiên sử dụng thiết bị. Nếu thiết bị yêu cầu bạn sử dụng một cụm từ mà bạn không trực tiếp tạo ra, hãy mặc định rằng nó đã bị xâm phạm.
5. Thêm entropy nếu ví cho phép điều này. Ví dụ: một số thiết bị như Coldcard cho phép bạn gieo xúc xắc và sử dụng kết quả đó trong quá trình tạo cụm từ khôi phục. Điều này đảm bảo rằng ngay cả khi tính ngẫu nhiên của thiết bị kém, việc gieo xúc xắc vẫn mang lại yếu tố khó đoán mà kẻ tấn công không thể tái tạo lại được. Nếu chiếc ví có tính năng này, hãy tận dụng nó.
6. Bắt đầu bằng cách thử nghiệm với một số tiền nhỏ; đừng chuyển toàn bộ danh mục đầu tư của bạn vào ví mới cùng một lúc. Hãy gửi một khoản tiền không đáng kể, đợi một ngày rồi thử chuyển nó sang một nơi khác. Nếu giao dịch thành công, hãy tăng dần số tiền lên. Mặc dù điều này không bảo vệ bạn khỏi mọi cuộc tấn công có thể xảy ra, nhưng nó sẽ hạn chế mức độ thiệt hại của bạn nếu có điều gì trục trặc.
7. Đảm bảo rằng firmware luôn được cập nhật, nhưng hãy kiểm tra các bản cập nhật bằng cách xác minh mật mã. Các bản cập nhật firmware được ký bởi nhà sản xuất, và phần mềm ví của bạn phải xác minh chữ ký đó trước khi tiến hành cập nhật. Nếu nó không xác minh chữ ký hoặc nếu cách thức thực hiện bản cập nhật có vẻ bất thường, hãy dừng lại và kiểm tra xem những người dùng khác có báo cáo sự cố tương tự hay không.
Có một vấn đề cơ bản hơn mà các danh sách kiểm tra không thể giải quyết được: bạn buộc phải đặt niềm tin vào một cỗ máy tạo ra và bảo vệ những bí mật quyết định quyền truy cập vào số tiền một khi đã chuyển đi là không thể đảo ngược, trong khi cỗ máy đó là kết quả của một chuỗi cung ứng mà bạn không thể kiểm tra, sử dụng firmware mà bạn không thể đọc được, và dùng các con chip mà chi tiết bên trong được giữ kín như bí mật thương mại. Cuối cùng, niềm tin vẫn là thứ phải chấp nhận, và tất cả những gì bạn có thể làm là giảm bớt các điểm mà tại đó niềm tin có thể bị phá vỡ.
Những gì chúng ta thực sự đang bảo vệ
Nỗi lo khi mở hộp không xuất phát từ việc người ta hoang tưởng; đúng hơn, đó là do hậu quả của việc mắc sai lầm là vĩnh viễn. Trong trường hợp của một chiếc ví cứng, nếu nó bị can thiệp và việc đó không được phát hiện, tiền của bạn sẽ mất đi và sẽ chẳng có số điện thoại dịch vụ khách hàng nào để bạn gọi điện khiếu nại. Ngân hàng sẽ không đảo ngược giao dịch và không có bảo hiểm nào chi trả cho khoản tổn thất đó. Tiền đã biến mất và kẻ lấy đi số tiền đó vẫn là kẻ ẩn danh.
Chính tính không thể đảo ngược này đã khiến cho việc quyết định phớt lờ một mối nghi ngờ trở nên vô cùng nguy hiểm. Việc Marcus nhìn vào lớp màng co bị rách và kết luận rằng nó không quan trọng cho thấy anh đang cân đo giữa rắc rối của việc phải đổi trả món đồ với nguy cơ mất trắng mọi thứ. Trong hầu hết các trường hợp, màng co bị rách là do chiếc hộp bị va đập khi vận chuyển. Trong hầu hết các trường hợp, lớp niêm phong trông kỳ lạ là do dung sai sản xuất không hoàn hảo. Trong hầu hết các trường hợp, chẳng có chuyện gì xảy ra cả.
Nhưng không phải trong tất cả các trường hợp. Và khi có điều gì đó xảy ra, nó không hề lộ diện. Chiếc ví vẫn hoạt động bình thường. Giao diện vẫn hiển thị chuẩn xác và số coin được chuyển đi mà không gặp bất kỳ trở ngại nào. Rồi một buổi sáng, sau vài tháng, số dư được phát hiện là bằng 0. Tại thời điểm đó, không còn bằng chứng, không có cách nào để chứng minh điều gì đã diễn ra, và cũng không còn khả năng hành động để cứu vãn.
Những người phải gánh chịu thiệt hại vượt quá một trăm triệu đô la đã không hề bỏ qua các dấu hiệu cảnh báo vì đơn giản là không hề có bất kỳ dấu hiệu nào như vậy. Các thiết bị đã hoạt động chính xác như thiết kế trong suốt nhiều năm trời. Lỗ hổng hoàn toàn vô hình và được tích hợp trực tiếp vào firmware, và chỉ có thể bị phát hiện nếu một người biết chính xác mình cần tìm kiếm điều gì trong mã nguồn. Một số người trong số đó hiện vẫn đang tự hỏi liệu điều đó là cố ý, liệu có ai đó ở công ty đã biết từ trước, hay toàn bộ sự việc là một trò lừa đảo dài hạn.
Đối với một người có chiếc ví trống rỗng, câu trả lời không tạo ra sự khác biệt nào; dù việc bị xâm phạm là do ác ý, xảy ra do tai nạn hay xuất phát từ một cuộc tấn công chuỗi cung ứng, thì kết quả cuối cùng vẫn như nhau. Đây là lý do tại sao sự lo lắng vẫn tiếp diễn ngay cả khi mọi bước thích hợp đã được thực hiện. Đó là bởi vì việc thực hiện tất cả các bước chuẩn xác không phải lúc nào cũng đủ, và cách chắc chắn duy nhất để biết được là chờ đợi xem tiền của bạn có còn ở đó vào ngày mai hay không.
Marcus đã may mắn; ví của anh không hề hấn gì và vết rách trên lớp màng co thực tế chỉ là do quá trình vận chuyển thô bạo. Tuy nhiên, đôi khi anh vẫn nghĩ lại khoảnh khắc đứng trong bếp cầm chiếc hộp và đắn đo xem có nên tin tưởng nó hay không. Anh tự hỏi mình đã ở gần sai lầm đến mức nào và liệu lần sau anh có đủ nhanh nhạy để nhận ra nó hay không.
Ngay cả khi bạn đã thiết lập ví thành công, vẫn còn đó vấn đề sử dụng nó trên thực tế. Mỗi giao dịch đều phát sinh chi phí, đây có thể là phí mạng Bitcoin hoặc, trong trường hợp chuyển stablecoin trên TRON, là Energy và Bandwidth cần thiết để thực hiện việc chuyển tiền. Nhiều người không nhận thức được chi phí đó chênh lệch nhiều đến mức nào tùy thuộc vào việc bạn burn TRX hay thuê tài nguyên.
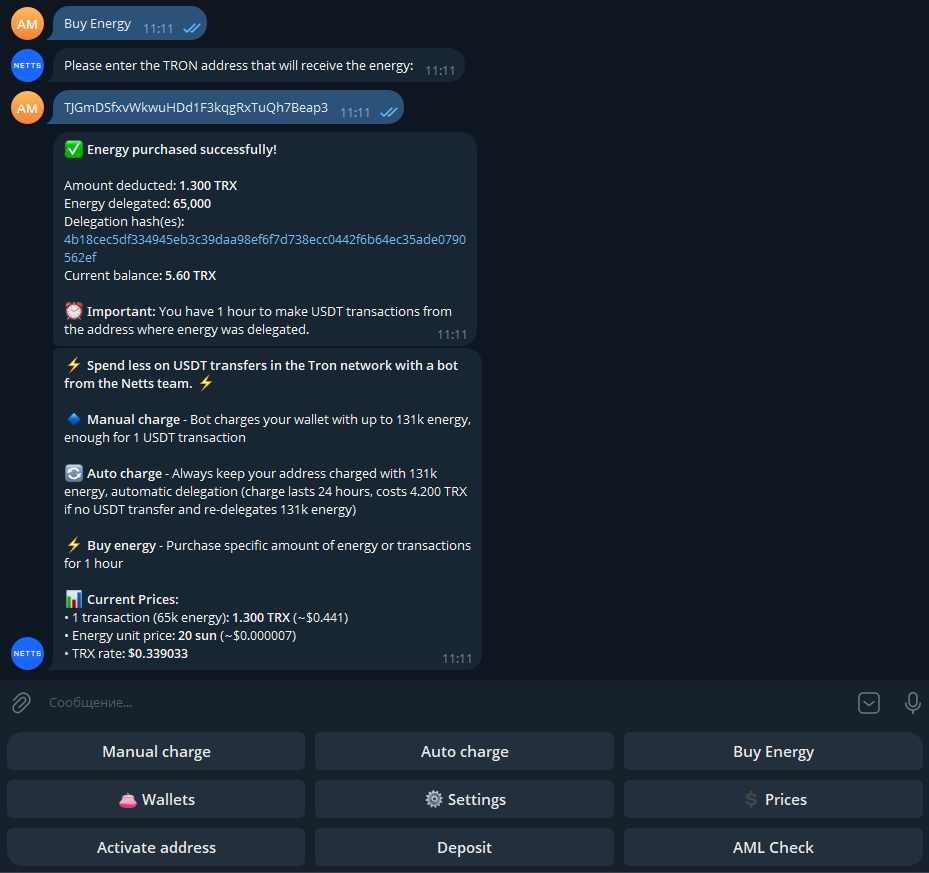
Trên TRON, mỗi lần chuyển USDT đều tiêu tốn Energy; nếu không có đủ, mạng lưới sẽ sử dụng TRX của bạn để thanh toán, và điều đó cuối cùng sẽ tốn kém rất nhiều. Một phương pháp tốt hơn là nạp trước TRON Energy bằng cách sử dụng dịch vụ cho phép bạn thuê nó trong một khoảng thời gian cố định. Đó là nơi các công cụ như Netts Energy Charge Bot trở nên hữu ích vì nó cho phép bạn nạp gas TRON trước khi thực hiện giao dịch chuyển tiền, nhờ đó bạn sẽ trả mức phí TRON Energy tốt nhất hiện có thay vì để TRX của mình bị burn ở mức giá đắt đỏ. Đối với những người thường xuyên luân chuyển stablecoin, điều này tạo ra sự khác biệt giữa việc phải trả gấp đôi và việc chỉ trả đúng chi phí thực tế của giao dịch. Bot có thể được sử dụng để nạp tiền một lần, tự động nạp lại cho các ví vẫn đang hoạt động, hoặc mua Energy số lượng lớn cho các định mức cụ thể. Mặc dù đây là một hình thức tối ưu hóa nhỏ, nhưng những cải tiến cận biên như vậy sẽ tích lũy thành khoản tiền đáng kể khi phí gas TRON tăng cao và bạn phải thực hiện các giao dịch thường xuyên.