Donanım Cüzdanı Kutusunu Açma Endişesi: Sizinkine Müdahale Edilmiş Olabilir mi?
Donanım cüzdanlarına tedarik zincirinde müdahale edilebilir. Kripto varlıklarınız sonsuza dek çalınmadan önce güvenliği ihlal edilmiş cihazları nasıl tespit edeceğinizi öğrenin.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Marcus üç yıl boyunca kripto paralarını bir borsadaki cüzdanlarda saklamıştı ve bir sabah uyanıp borsanın para çekme işlemlerini durdurduğunu görene kadar her şey yolunda görünüyordu. Herhangi bir uyarı yapılmamış, hiçbir açıklama sunulmamıştı; yalnızca haftalarca süren teknik aksaklıklara dair genel bir mesaj vardı. Coin'leri oradaydı, ekranda görünüyordu ancak tamamen erişilemez durumdaydı. Bakiyeyi görebiliyordu fakat ona ulaşamıyordu.
İşte o zaman bir donanım cüzdanı satın almaya karar verdi; bu bir paranoyadan kaynaklanmıyordu, zira erişemediğiniz parayı izlemenin verdiği o nahoş his, ona hiç sahip olmamaktan bile daha kötüydü. Doğrudan üreticinin web sitesinden bir Coldcard siparişi verdi, daha hızlı teslim edilmesi için ekstra ödeme yaptı ve beklemeye başladı.
Üzerinde kargo etiketi bulunan sade, kahverengi bir kutu içinde geldi. İçindeki Coldcard kutusu; parlak kartonu, net baskısı ve USB bağlantı noktasını kapatan holografik mührü ile profesyonelce üretilmiş görünüyordu. Yine de içinde tuhaf bir his vardı. Dıştaki şeffaf jelatinin bir kenarında küçük bir yırtık vardı; bu yırtık, paketin açılıp yeniden kapatılmış olabileceğinden şüphelenmesine yetecek kadar belirgindi. Holografik çıkartma sorunsuz gibi görünse de kutu, sanki yapışkanı zayıflamış gibi oldukça kolay açılıyordu.
Elinde kutuyla öylece durdu ve bir karara varmaya çalıştı. Eğer iade ederse bir hafta daha beklemek ve müşteri hizmetlerine kesin olarak hiçbir sorun olmadığını ama yine de bir şeylerin ters gittiğini anlatmak zorunda kalacaktı. Bu kulağa oldukça paranoyakça ve tam da müşteri hizmetlerinin her şeyin yolunda olduğunu kibarca belirtip insanların vaktini boşa harcadığını söyleyeceği türden bir şey gibi geliyordu.
Bu yüzden kendi kendine bunun önemsiz bir şey olduğunu söyledi. Belki de kurye paketi düşürmüş ve hasar görüp görmediğini anlamak için içine bakmıştı. Belki de fabrika mührü sadece düzensiz yapıştırılmıştı. Her hâlükârda, cihaz büyük olasılıkla tamamen sorunsuzdu. Kurulumu gerçekleştirdi, bir kurtarma ifadesi (seed phrase) oluşturdu, coin'lerini aktardı ve artık endişelenmemeye karar verdi.
Yaptığı bu tercih —başlangıçta duyduğu şüphenin yersiz olduğuna kendini ikna etmesi— ona her şeyine mal olabilirdi.
Müdahale Gerçekte Nasıl Görünür?
Donanım cüzdanları, özel anahtarlar cihazdan asla çıkmadığı için kripto para saklamanın en güvenli yöntemi olarak kabul edilir; bu anahtarlar güvenli bir çip içinde oluşturulur, işlemler cihazın içinde imzalanır ve bilgisayarınızın güvenliği ihlal edilse bile saldırgan anahtarlara erişemez. Ancak bu durum, cihazın kendisinin kurcalanmadığı varsayımına dayanır.
Birisi cüzdanı size ulaşmadan önce ele geçirirse, çok geç olana kadar fark edemeyeceğiniz müdahaleleri gerçekleştirmek için gereken zamana ve gizliliğe sahip olacaktır. Cihaz yazılımını (firmware), siz oluşturur oluşturmaz kurtarma ifadenizi uzak bir sunucuya gönderen modifiye edilmiş bir yazılımla değiştirebilirler. Cihaza önceden kendi kontrollerinde olan bir kurtarma ifadesi yükleyebilirler; bu durumda, yeni bir cüzdan kurduğunuzu sanırken aslında fonlarınızı başka birinin erişebileceği bir adrese aktarmış olursunuz. Ayrıca güvenli çipi, birebir aynı görünen fakat tahmin edilebilir anahtarlar üreten bir kopyasıyla tamamen değiştirebilirler.
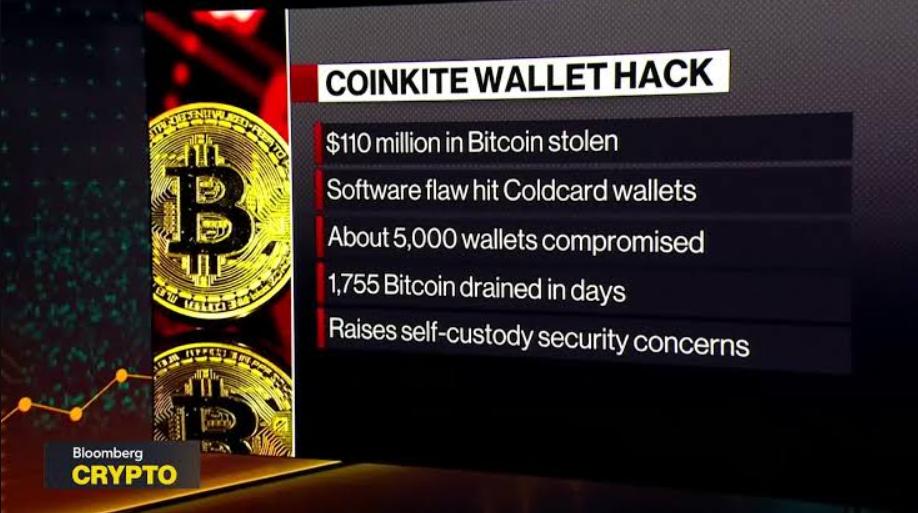
2026 yılındaki Coldcard güvenlik açığı, bu tür bir ihlalin tespit edilmesinin ne kadar güç olabileceğini gösterdi. Temmuz ayında başlayan süreçte saldırganlar, daha önce hiç internete bağlanmamış cüzdanlardan —farklı raporlara göre değeri 89 ile 130 milyon dolar arasında değişen— 1.300'den fazla Bitcoin boşalttı. Sorun donanımda değil, cihaz yazılımındaydı; 2021'den bu yana var olan bir hata, cihazın gerçek entropi yerine tahmin edilebilir bir rastgelelik kullanarak zayıf kurtarma ifadeleri üretmesine neden oluyordu.
Cüzdanlar düzgün çalışıyor gibi görünüyordu; normal şekilde işlem yapıyor ve arayüzde hiçbir hata göstermiyordu. Ancak ürettikleri tohumlar o kadar zayıftı ki bir saldırgan, cihaza fiziksel olarak dokunmak zorunda kalmadan özel anahtarları çevrim dışı ortamda yeniden oluşturabiliyor ve ardından koordine zincir üstü (on-chain) işlemlerle fonları çekebiliyordu. Bir adres kırk bir dakika içinde boşaltıldı, bir başkası ise bir milyon dolardan fazla kayba uğradı. Cüzdanlarını yıllardır kullanmayan kişiler, bir gün uyandıklarında bakiyelerinin tamamen sıfırlandığını gördüler.
Birçok kişi bu hatanın kasıtlı olup olmadığını sorgulamaya başladı; özellikle Coldcard'ı üreten Coinkite şirketinin, daha sonra keşfedilip kullanılan gizli bir arka kapı (backdoor) yerleştirmiş olma ihtimali üzerinde duruldu. Bu teoriyi destekleyen hiçbir kanıt olmasa da insanların bunu sorması bile, paranızı korumak için güvendiğiniz bir cihazın beş yıl boyunca sessizce savunmasız kaldığı ortaya çıktığında güvenin ne kadar kolay sarsılabileceğini gösteriyor.
Tedarik Zinciri Sandığınızdan Çok Daha Uzundur
Müdahale, kutu kapınıza geldiğinde başlamaz; çok daha önce başlar. Elinizdeki donanım cüzdanı; çip üreticilerini, bellenim geliştiricilerini, montaj fabrikalarını, kargo lojistiğini ve perakende dağıtımını kapsayan uzun bir tedarik zincirinin ürünüdür. Her aşamada birilerinin kötü niyetli eylemlerde bulunma fırsatı vardır.
Rastgeleliği üreten ve anahtarlarınızın saklandığı çipler, çoğu insanın adını bile duymadığı yarı iletken şirketleri tarafından üretilir. Bir saldırganın üretim tesisine veya tasarım dosyalarına erişmesi durumunda, orijinal görünen ancak içinde arka kapı barındıran bir çip üretmesi mümkündür. Bellenim yazılımcılar tarafından hazırlanır, ikili koda (binary) derlenir ve ardından fabrikada cihaza yüklenir. Bir kişinin derleme sunucusuna sızması veya bir yazılım güncellemesi sırasında kötü amaçlı kod enjekte etmesi halinde, bu bellenimin yüklendiği tüm cihazlar açıldıkları andan itibaren ele geçirilmiş olur.
Cihaz daha sonra paketlenir, bir depoya gönderilir, oradan bir dağıtım merkezine sevk edilir, bir kargo şirketine teslim edilir ve nihayetinde sizin adresinize bırakılır. Bu sürecin herhangi bir aşamasında, cihaza fiziksel erişimi olan biri kutuyu açabilir, cihazda değişiklikler yapabilir, kutuyu yeniden mühürleyebilir ve yoluna devam etmesini sağlayabilir. Eğer dikkatli davranırlarsa bunu asla anlayamazsınız.
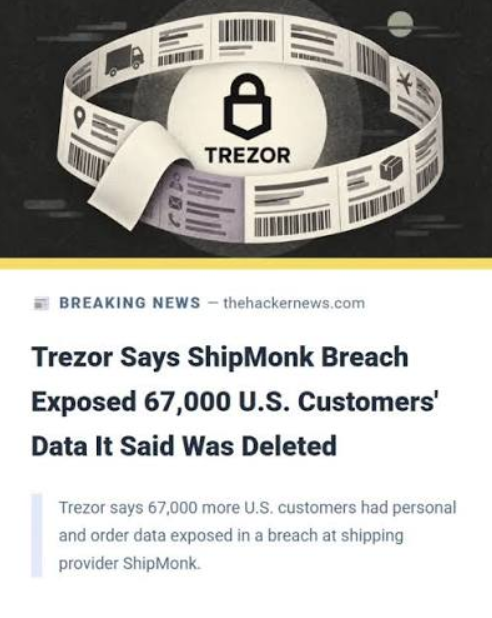
Bu sadece teorik bir mesele değildir. Ağustos 2026'da Trezor'un kargo ortağı ShipMonk saldırıya uğradı ve bunun sonucunda yaklaşık on dört bin müşterinin adı, adresi ve e-posta adresi ifşa oldu. Cihazların kendisi bu ihlalden doğrudan etkilenmedi; ancak saldırganlar, hangi adreslerin donanım cüzdanlarıyla ilişkili olduğunu tam olarak tespit edebildi. Bu tür bilgiler son derece tehlikelidir; çünkü birilerinin belirli bir adrese sahte bir yedek cihaz göndermesine, evleri fiziksel hırsızlık için hedef almasına veya kişilerin gelen kutularına sahte güvenlik uyarıları içeren e-postalar atmasına olanak tanır.
Bundan bir ay önce, Trust Wallet'ın Chrome uzantısı resmi Chrome Web Mağazası üzerinden ele geçirilmiş, güvenilir bir kanal üzerinden dağıtılan kötü amaçlı kod kırk sekiz saat içinde yedi milyon doların boşaltılmasına neden olmuştu. Tedarik zinciri kavramı yalnızca donanımın izlediği fiziksel rotayı ifade etmez; cihazı kullanmak için indirdiğiniz yazılımları, yeni bellenimleri dağıtan güncelleme sunucularını ve cüzdan arayüzünü barındıran uygulama mağazalarını da kapsar.
Bu halkalardan herhangi biri tehlikeye girdiğinde, tüm zincir tehlikeye girer ve bunu ancak bakiyeniz sıfıra ulaştığında fark edersiniz.
Müdahale Pratikte Nasıl Gerçekleşir?
Bir donanım cüzdanını tahrif etmek için iyi belgelenmiş birkaç yöntem bulunmaktadır; bu yaklaşımlar hem karmaşıklık hem de tespit edilebilirlik açısından farklılık gösterir.
En basit yaklaşım, ürünü yoldayken ele geçirmek ve yeniden mühürlemektir. Saldırgan aynı cüzdan modelini temin eder, kurcalamaya karşı korumalı mühürleri zarar vermeden dikkatlice çıkarır, cihazı modifiye eder ve ardından orijinaline neredeyse birebir benzeyen yedek holografik çıkartmalarla yeniden kapatır. Paket taşıma sırasında ele geçirildiğinde, orijinal cihazı modifiye edilmiş olanla değiştirirler. Yeniden mühürleme işlemi düzgün yapıldığı sürece çoğu alıcı bunu fark etmeyecektir; mührü görür, kutunun açılmadığına kanaat getirir ve kuruluma devam ederler.
Diğer bir seçenek ise cihaz yazılımını (firmware) değiştirmektir. Bazı donanım cüzdanlarında bellenim güncellemeleri sunulur; bu, hataların düzeltilmesi için faydalı olsa da aynı zamanda potansiyel bir saldırı noktası oluşturur. Cihaza fiziksel erişimi olan bir saldırgan, onu bir bilgisayara bağlayabilir, içine kötü amaçlı bellenim yükleyebilir ve ardından bağlantısını kesebilir. Cihaz normal şekilde çalışmaya devam eder ancak artık ya kurtarma ifadesini çalan ya da işlemler sırasında alıcı adresini değiştiren bir kodu çalıştırmaktadır. Tangem gibi bazı cüzdanlar, bu tür saldırıları önlemek amacıyla yükseltilemeyen bellenimler kullanır. Bunun dezavantajı, cihazlar üretildikten sonra hiçbir hatanın düzeltilememesidir; ancak saldırı yüzeyi önemli ölçüde azaltılmış olur.
Üçüncü yöntem ise bileşenlerin değiştirilmesidir. Bu yöntem daha zordur, ileri düzeyde uzmanlık gerektirir ancak ayrıntılı bir fiziksel inceleme yapılmadan tespit edilmesi de neredeyse imkânsızdır. Saldırıyı gerçekleştirmek için cihazın açılması, güvenli öğenin (secure element) veya rastgelelik üreten çipin sökülüp yerine tahmin edilebilir sonuçlar veren bir kopyasının takılması gerekir. Değiştirilen çip kimlik doğrulama (attestation) taleplerine doğru yanıt verecek şekilde üretildiğinden, cihaz tüm yazılım testlerinden başarıyla geçer. Bunu tespit etmenin tek yolu, çipi büyüteç altında yakından incelemek veya üretilen tohumlar üzerinde entropi testleri yapmaktır.
Dördüncü yöntem, önceden yüklenmiş bir kurtarma ifadesini (seed) içerir. Saldırgan, kendi kontrolündeki bir cihazda bir kurtarma ifadesi oluşturur ve ardından kurcalanan cüzdanı bu ifadeyi kullanacak şekilde ayarlar. Cüzdanı kurarken süreç gerçek üretim adımını atlar ve bunun yerine önceden yüklenmiş tohumu yeni üretilmiş gibi gösterir. Başka kimsenin bilmediğine inanarak bunu not edersiniz ve ardından fonlarınızı saldırganın zaten kontrol ettiği adreslere yatırırsınız. Ne arayacağınızı biliyorsanız bu tekniği tespit etmek daha kolaydır; çünkü cihaz, siz açıkça yeni bir tohum üretmeyi seçmediğiniz sürece size asla bir kurtarma ifadesi göstermemelidir. Ancak donanım cüzdanlarına yeniyseniz ve kurulum prosedürüne aşina değilseniz, bunun normal olduğunu düşünebilirsiniz.
Coldcard vakası ise farklı bir kategoriye girer: kasıtsız bir arka kapı vakasıydı. Tohum üretimini zayıflatan bellenim hatası, bir saldırgan tarafından kasıtlı olarak eklenmemişti; her cihazla birlikte gelen ve beş yıl boyunca varlığını sürdüren bir programlama hatasıydı. Yine de sonuç aynı oldu: tahmin edilemez tohumlar üretmesi gereken cüzdanlar, bunun yerine çevrim dışı ortamda kaba kuvvetle (brute-force) kırılabilecek tohumlar üretti. Saldırganın cihaza fiziksel olarak dokunması bile gerekmedi; yalnızca güvenlik açığının varlığından haberdar olmaları ve gerekli hesaplamaları yapmaları yetti.
İşin rahatsız edici yanı, sürekli internete bağlı oldukları için insanların daha az güvenli olduğunu iddia ettiği sıcak cüzdanların (hot wallets) bu senaryoda aslında daha güvenli bir seçenek olmasıydı. Standart bir yazılım kütüphanesi tarafından üretilen, gerçek anlamda rastgele bir tohum kullanan sıcak cüzdan, bu düşük entropi probleminden etkilenmezdi. Diğer taraftan, müşterilerin tam da daha güvenli olması gerektiği için ekstra para ödediği donanım cüzdanı, normal şartlarda ortaya çıkmayacak bir güvenlik açığına neden olmuştu.
Güvenin Yetersiz Kaldığı Durumlarda Kendinizi Korumak
Peki tedarik zincirine, bellenime ve hatta cihazın içindeki rastgele sayı üretecine tamamen güvenemiyorsanız ne yapmalısınız?
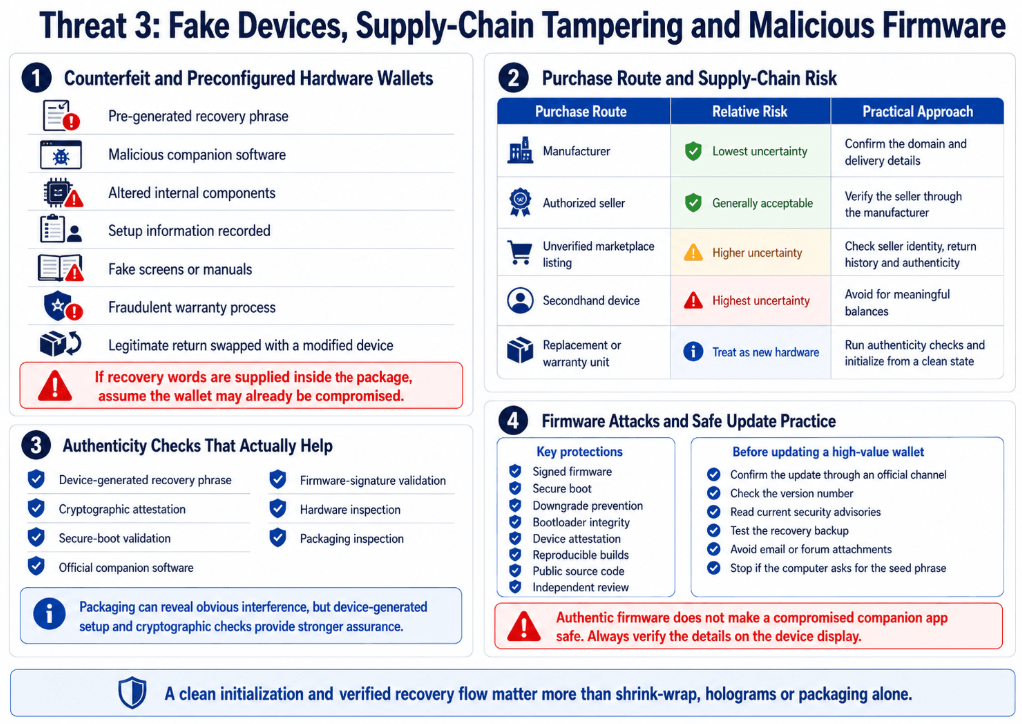
1. Ürünü üçüncü taraf satıcılar veya çevrim içi pazaryerleri yerine doğrudan üreticiden satın almanız önerilir; donanım cüzdanları Amazon veya eBay'de indirimli fiyata satılıyorsa, aradaki tasarruf bu riski almaya değmez. Üreticinin özellikle listelediği yetkili satıcılar kabul edilebilir olsa da doğrudan satın alım her zaman tercih edilmelidir.
2. Kutuyu açmadan önce ambalajı dikkatlice inceleyin. Kurcalanmaya karşı korumalı mühürleri, holografik çıkartmaları ve fabrika bantlarını kontrol edin. Ambalajın üretici tarafından paylaşılan resmi fotoğraflarla birebir uyuştuğundan emin olun. Mühür hasarlı görünüyorsa, yapışkan zayıfsa veya herhangi bir şey olağandışı görünüyorsa durun, fotoğraflarını çekin ve destek ekibiyle iletişime geçin.
3. Cihazı doğrulamak için kriptografik kimlik doğrulamasından (attestation) yararlanın; modern donanım cüzdanlarının çoğu, güvenli öğenin orijinal olduğunu doğrulamak için üreticinin sunucularına bağlanan bir orijinallik kontrolüne sahiptir. Cihazı bağladığınızda, herhangi bir anahtar üretmeden önce bu kontrolü derhal gerçekleştirin. Kontrol başarısız olursa veya uygulama bu seçeneği sunmuyorsa, bu önemli bir uyarı işaretidir.
4. Önceden yapılandırılmış bir kurtarma ifadesiyle gelen veya kurulumu zaten tamamlanmış hiçbir cihazı kullanmayın. Orijinal donanım cüzdanları, cihazı ilk kez kullandığınızda sizden yeni bir tohum oluşturmanızı talep eder. Cihaz sizden kendi üretmediğiniz bir kurtarma ifadesini kullanmanızı isterse, güvenliğinin ihlal edildiğini varsayın.
5. Cüzdan izin veriyorsa sürece ek entropi dahil edin. Örneğin, Coldcard gibi bazı cihazlar zar atmanıza ve bu sonuçları tohum üretim sürecine dahil etmenize olanak tanır. Bu sayede cihazın rastgeleliği zayıf olsa bile, zar atışları bir saldırganın kopyalayamayacağı bir öngörülemezlik unsuru sağlar. Cüzdanınız bu özelliğe sahipse mutlaka kullanın.
6. İlk olarak küçük bir miktarla test ederek başlayın; tüm portföyünüzü hemen yeni cüzdana aktarmayın. Önemsiz bir miktar gönderin, bir gün bekleyin ve ardından bunu başka bir yere transfer etmeyi deneyin. İşlem başarılı olursa miktarı yavaş yavaş artırın. Bu yöntem olası her saldırıyı engellemese de bir şeyler ters giderse riskinizi en aza indirir.
7. Bellenimin güncel olduğundan emin olun ancak güncellemeleri kriptografik doğrulama kullanarak kontrol edin. Bellenim güncellemeleri üretici tarafından imzalanır ve cüzdan yazılımınız güncellemeyi uygulamadan önce bu imzayı doğrulamalıdır. İmzayı doğrulamıyorsa veya güncellemenin yapılış şeklinde olağandışı bir durum seziliyorsa durun ve diğer kullanıcıların da benzer bir sorun bildirip bildirmediğini kontrol edin.
Kontrol listelerinin çözemediği çok daha temel bir sorun vardır: Geri döndürülemez şekilde transfer edilen paralara erişimi belirleyen sırları üreten ve koruyan bir makineye güvenmek zorundasınız; söz konusu makine denetleyemediğiniz bir tedarik zincirinin ürünüdür, okuyamadığınız bir bellenim çalıştırır ve dahili detayları ticari sır olarak saklanan çipler kullanır. Nihayetinde bir noktada güvenmek şarttır ve yapabileceğiniz tek şey, bu güvenin sarsılabileceği noktaların sayısını en aza indirmektir.
Gerçekte Neyi Koruyoruz?
Kutuyu açma anındaki o endişe paranoyadan kaynaklanmaz; aksine, yapılacak bir hatanın sonuçlarının geri döndürülemez olmasından ileri gelir. Bir donanım cüzdanına müdahale edilmişse ve bu durum fark edilmemişse, fonlarınız kaybolur ve arayabileceğiniz bir müşteri hizmetleri numarası bulunmaz. Bankalar işlemi geri alamaz ve hiçbir sigorta kaybınızı karşılamaz. Para gitmiştir ve onu alan kişi anonim kalır.
Bir şüpheyi görmezden gelme kararını bu kadar tehlikeli kılan da işte bu kalıcılıktır. Marcus'un yırtık jelatine bakıp bunun önemsiz olması gerektiği sonucuna varması, ürünü iade etme zahmeti ile her şeyini kaybetme riski arasında bir denge kurmaya çalıştığını gösterir. Çoğu durumda jelatin kutu yere düştüğü için yırtılır. Çoğu durumda mühür, üretim toleransları mükemmel olmadığı için tuhaf görünür. Çoğu durumda hiçbir şey olmaz.
Ama her durumda değil. Ve bir şeyler ters gittiğinde, bu durum kendini hemen belli etmez. Cüzdan düzgün çalışır. Arayüz normaldir ve coin'ler hiçbir problem olmadan transfer edilir. Aylar sonra bir sabah bakiyenin sıfır olduğu görülür. O noktada hiçbir kanıt, ne olduğunu kanıtlayacak hiçbir yol ve harekete geçme imkânı kalmamıştır.
Yüz milyon doları aşan kayıplar yaşayan insanlar uyarı işaretlerini gözden kaçırmadılar; çünkü ortada böyle işaretler yoktu. Cihazlar yıllarca tam olarak çalışması gerektiği gibi çalıştı. Güvenlik açığı görünmezdi, doğrudan bellenimin içine gömülmüştü ve yalnızca kodda tam olarak ne aranacağı biliniyorsa tespit edilebilirdi. O kişilerden bazıları hâlâ bunun kasıtlı olup olmadığını, şirkette birilerinin durumu bilip bilmediğini veya tüm bu tablonun uzun vadeli bir dolandırıcılık olup olmadığını sorguluyor.
Cüzdanı boşaltılmış biri için bu sorunun cevabı hiçbir şeyi değiştirmez; ihlal ister kötü niyetten, ister bir kazadan, isterse de bir tedarik zinciri saldırısından kaynaklanmış olsun, sonuç tamamen aynıdır. İşte bu yüzden, tüm doğru adımlar atılmış olsa bile endişe devam eder. Çünkü tüm adımları doğru atmak her zaman yeterli değildir ve bunu kesin olarak öğrenmenin tek yolu, paranızın yarın hâlâ orada olup olmayacağını bekleyip görmektir.
Marcus şanslıydı; cüzdanı zarar görmemişti ve jelatindeki yırtık kargo sırasındaki sert taşımadan kaynaklanmıştı. Yine de bazen mutfağında elinde kutuyla durduğu ve ona güvenip güvenmeyeceğine karar vermeye çalıştığı o anı hatırlar. Bir hata yapmaya ne kadar yaklaştığını ve bir dahaki sefere bunu fark edecek kadar dikkatli olup olamayacağını merak eder.
Cüzdanı sorunsuz bir şekilde kurmayı başarsanız bile, onu fiilen kullanma konusu devam eder. Her işlem bir maliyet içerir; bu maliyet Bitcoin ağ ücretleri ya da TRON üzerinde sabit coin (stablecoin) transferi yaparken transferi gerçekleştirmek için gereken Energy ve Bandwidth olabilir. Birçok kişi, TRX yakmak veya kaynak kiralamak arasındaki maliyet farkının ne kadar büyük olduğunun farkında değildir.
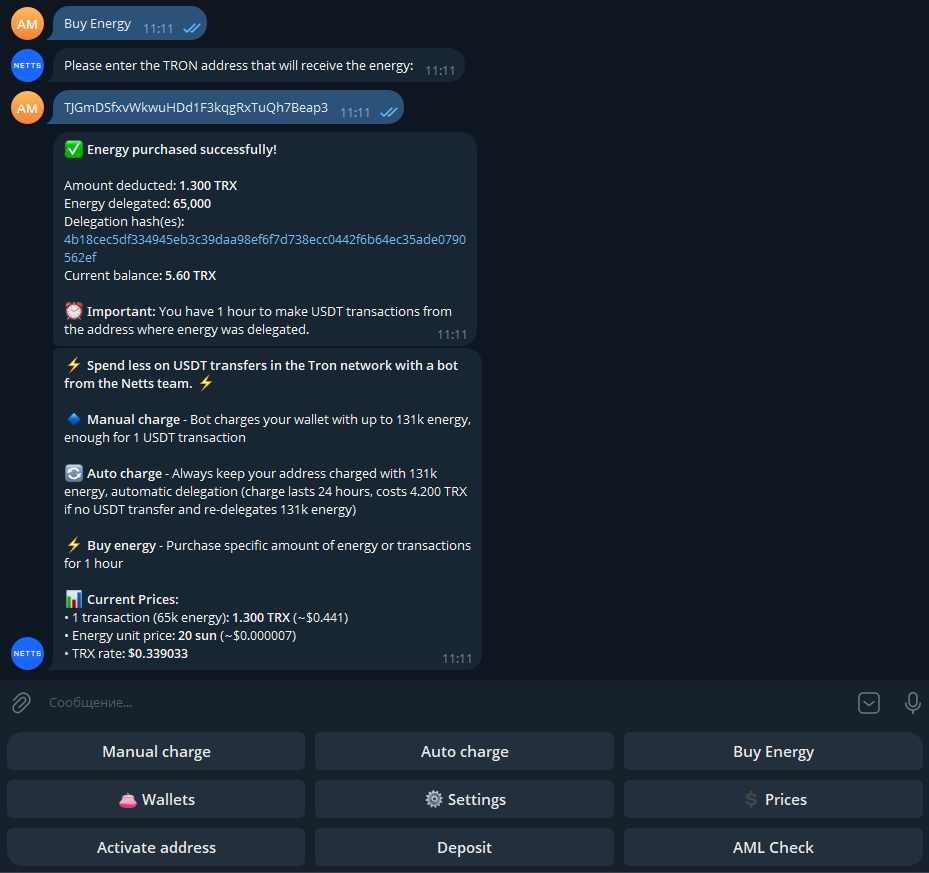
TRON ağında her USDT transferi Energy tüketir; eğer yeterli miktarda yoksa, ağ bunun bedelini ödemek için TRX varlıklarınızı yakar ve bu da oldukça maliyetli olur. Daha iyi bir yöntem, belirli bir süreliğine kiralama yapmanızı sağlayan bir hizmet kullanarak TRON Energy miktarınızı önceden doldurmaktır. İşte bu noktada Netts Energy Charge Bot gibi araçlar büyük kolaylık sağlar; transfer yapmadan önce TRON gas miktarınızı doldurmanıza imkân tanır, böylece yüksek oranda TRX yakmak yerine mevcut en avantajlı TRON Energy oranlarından yararlanırsınız. Sürekli stablecoin transferi yapanlar için bu, iki katı ödemek ile işlemin gerçek maliyetini ödemek arasındaki farkı yaratır. Bot, tek seferlik yüklemeler yapmak, aktif cüzdanları otomatik olarak yeniden şarj etmek veya belirli miktarlarda toplu Energy satın almak için kullanılabilir. Küçük bir optimizasyon gibi görünse de TRON gas ücretleri yüksek olduğunda ve düzenli transferler yaptığınızda bu tür marjinal tasarruflar ciddi boyutlara ulaşır.