Тревога при распаковке аппаратного кошелька: не был ли он скомпрометирован?
Аппаратные кошельки могут быть скомпрометированы в цепочке поставок. Узнайте, как выявить взломанные устройства до того, как ваша криптовалюта будет украдена навсегда.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
В течение трех лет Маркус хранил свою криптовалюту в кошельках на бирже, и все шло отлично до того дня, когда он проснулся и обнаружил, что биржа прекратила вывод средств. Не было никаких предупреждений и объяснений, лишь общее сообщение о технических неполадках, которые продолжались неделями. Его монеты были там, отображались на экране, но оказались полностью недоступны. Он видел баланс, но не мог воспользоваться средствами.
Именно тогда он принял решение приобрести аппаратный кошелек; это не было паранойей, ведь неприятное ощущение наблюдения за деньгами, к которым нет доступа, хуже, чем их полное отсутствие. Он заказал Coldcard прямо на сайте производителя и доплатил за быструю доставку, после чего стал ждать.
Устройство пришло в простой коричневой коробке с почтовой наклейкой. Коробка Coldcard внутри выглядела изготовленной профессионально: глянцевый картон, качественная печать и голографическая пломба, закрывающая порт USB. Но оставалось странное ощущение. Внешняя термоусадочная пленка имела небольшой надрыв с одной стороны — ровно настолько заметный, чтобы вызвать подозрение, что упаковку могли вскрыть и запаковать повторно. Хотя голографическая наклейка казалась нормальной, коробка открылась довольно легко, будто клей потерял свои свойства.
Он стоял с коробкой в руках и пытался принять решение. Если вернуть ее, придется ждать еще неделю и общаться со службой поддержки, объясняя, что ничего явно подозрительного нет, но все же что-то кажется не так. Это звучало параноидально — именно так говорят люди перед тем, как поддержка вежливо сообщит им, что все в порядке и они просто тратят чужое время.
Поэтому он сказал себе, что это пустяки. Возможно, курьер уронил посылку и заглянул внутрь, чтобы проверить сохранность. Может быть, заводская пломба была нанесена неровно. В любом случае, скорее всего, устройство в полном порядке. Он выполнил настройку, сгенерировал сид-фразу, перевел свои монеты и решил больше не переживать.
Сделанный им выбор — когда он заглушил первоначальное подозрение — мог стоить ему абсолютно всего.
Как компрометация выглядит на самом деле
Аппаратные кошельки считаются самым надежным способом хранения криптовалюты, поскольку приватные ключи никогда не покидают устройство: они генерируются внутри защищенного чипа, транзакции подписываются внутри девайса, и даже если ваш компьютер взломан, злоумышленник не сможет получить доступ к ключам. Однако это работает лишь при условии, что само устройство не было скомпрометировано.
Если кто-то перехватит кошелек до того, как он попадет к вам, у злоумышленника будет и время, и возможность совершить действия, которых вы не заметите, пока не станет слишком поздно. Он может заменить прошивку на модифицированную, отправляющую вашу сид-фразу на удаленный сервер сразу после ее создания. Он может заранее загрузить сид-фразу, которую контролирует сам — и тогда, думая, что настраиваете новый кошелек, вы фактически переводите средства на адрес, доступный постороннему лицу. Наконец, можно полностью подменить защищенный чип внешне идентичным аналогом, который генерирует предсказуемые ключи.
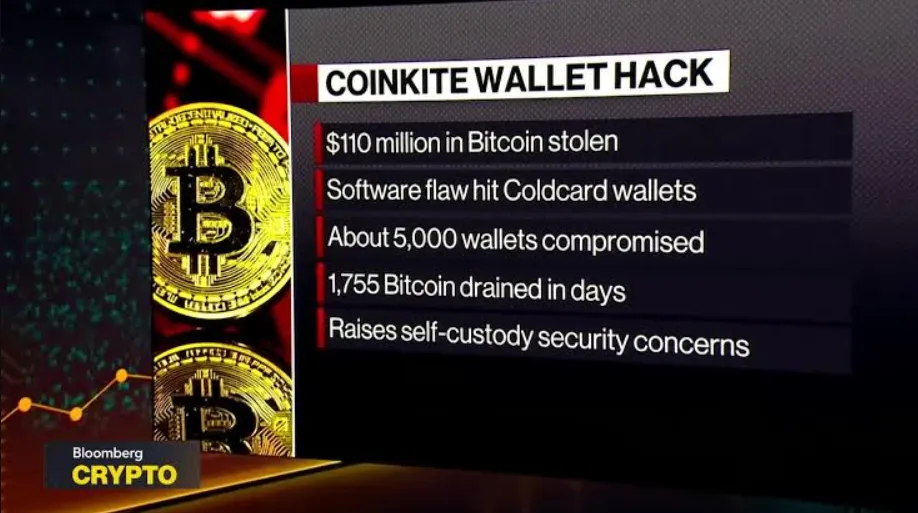
Взлом Coldcard в 2026 году продемонстрировал, насколько незаметной может быть подобная брешь. Начиная с июля злоумышленники вывели более 1,300 Bitcoin — стоимость которых по разным оценкам составляла от 89 до 130 миллионов долларов — с кошельков, которые никогда ранее не подключались к интернету. Проблема крылась не в аппаратной части, а в прошивке: начиная с 2021 года в ней присутствовал баг, заставлявший устройство генерировать слабые сид-фразы из-за использования предсказуемых псевдослучайных данных вместо настоящей энтропии.
Кошельки выглядели исправными: они штатно функционировали, интерфейс не выдавал ошибок. Однако генерируемые ими сид-фразы были настолько слабы, что злоумышленник мог восстановить приватные ключи в офлайн-режиме, даже не прикасаясь к устройству, а затем вывести средства с помощью скоординированных ончейн-транзакций. Один адрес был опустошен за сорок одну минуту, а другой потерял свыше миллиона долларов. Люди, не пользовавшиеся своими кошельками годами, проснулись и обнаружили нулевые балансы.
Многие начали задаваться вопросом, не был ли баг преднамеренным, допуская, что Coinkite, компания-производитель Coldcard, намеренно внедрила бэкдор, который позже был найден и использован. Хотя доказательств этой теории нет, само возникновение таких вопросов показывает, как легко рушится доверие, когда инструмент, которому доверили защиту капитала, тихо оставался скомпрометированным на протяжении пяти лет.
Цепочка поставок длиннее, чем кажется
Физическое вмешательство не начинается у дверей вашей квартиры; оно берет начало гораздо раньше. Аппаратный кошелек в ваших руках — результат сложной цепи поставок, включающей производителей чипов, разработчиков прошивок, сборочные фабрики, транспортную логистику и каналы розничной дистрибуции. На каждом из этих этапов есть возможность для вредоносных действий.
Чипы, генерирующие случайные числа и хранящие ваши ключи, выпускаются полупроводниковыми компаниями, о которых большинство даже не слышало. Если злоумышленник получит доступ к фабрике или проектной документации, он сможет выпустить чип, выглядящий абсолютно легитимным, но содержащий бэкдор. Прошивка пишется разработчиками, компилируется в бинарный код и загружается на устройство на заводе. Если некто получит доступ к сборочному серверу или внедрит вредоносный код на этапе обновления ПО, все устройства с этой прошивкой будут скомпрометированы с момента первого включения.
Затем устройство упаковывается, отправляется на склад, следует в распределительный центр, передается транспортной компании и в конце концов попадает по вашему адресу. На любом этапе этого маршрута человек, получивший физический доступ, может вскрыть коробку, модифицировать устройство, повторно упаковать его и отправить дальше по маршруту. Если действовать аккуратно, вы ни о чем не догадаетесь.
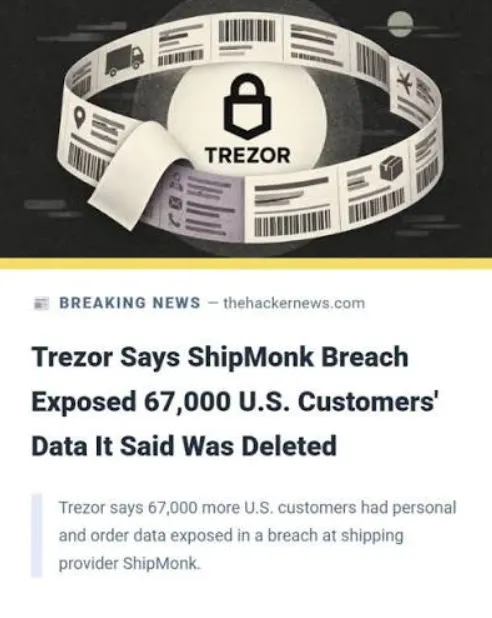
Это не просто теория. В августе 2026 года логистический партнер Trezor, компания ShipMonk, подверглась атаке, в результате которой имена, адреса и email-адреса почти четырнадцати тысяч клиентов утекли в сеть. Сами устройства при утечке затронуты не были, однако злоумышленники узнали точные адреса покупателей аппаратных кошельков. Подобная информация крайне опасна: она позволяет отправить фальшивое устройство на замену по конкретному адресу, навести грабителей на определенный дом или присылать поддельные предупреждения безопасности на личную почту.
Месяцем ранее расширение Chrome для Trust Wallet было скомпрометировано через официальный Chrome Web Store: вредоносный код распространялся через доверенный канал, что привело к краже семи миллионов долларов за сорок восемь часов. Концепция цепочки поставок касается не только физического маршрута аппаратного средства: она также включает программы, загружаемые для работы с устройством, серверы обновлений, рассылающие свежие прошивки, и магазины приложений, где размещен интерфейс кошелька.
Как только любое из этих звеньев подвергается атаке, компрометируется вся цепочка, а вы узнаете об этом только тогда, когда баланс станет равен нулю.
Как вмешательство происходит на практике
Существует несколько хорошо задокументированных способов модификации аппаратных кошельков; методы различаются по сложности исполнения и трудности их обнаружения.
Самый простой подход — перехват посылки и повторная упаковка. Злоумышленник достает аналогичную модель кошелька, аккуратно снимает защитные пломбы контроля вскрытия без их повреждения, изменяет устройство, а затем наклеивает новые голографические стикеры, почти неотличимые от заводских. Если перехватить отправление во время доставки, оригинальное устройство подменяется модифицированным. Если упаковка выполнена качественно, большинство покупателей ничего не заметят: они видят пломбу, считают, что коробку не открывали, и переходят к настройке.
Другой вариант — подмена прошивки. Некоторые аппаратные кошельки поддерживают обновление прошивки, что полезно для устранения ошибок, но одновременно создает потенциальный вектор атаки. Злоумышленник с физическим доступом к устройству может подключить его к компьютеру, прошить вредоносное ПО и упаковать обратно. Девайс продолжит работать штатно, но на нем уже выполняется код, который либо похищает сид-фразу, либо подменяет адрес получателя при подтверждении транзакций. Ряд кошельков, например Tangem, используют прошивку без возможности обновления, чтобы исключить этот тип атак. Минус в том, что найденные ошибки нельзя исправить после производства, но поверхность атаки существенно снижается.
Третий метод — замена компонентов. Это более трудный сценарий, требующий высокой инженерной квалификации, однако его практически невозможно обнаружить без глубокого аппаратного анализа. Чтобы провести такую атаку, девайс разбирают, защищенный элемент (Secure Element) или чип генерации случайных чисел выпаивают и заменяют репликой с предсказуемыми результатами. Так как модифицированный чип корректно отвечает на запросы аттестации, устройство проходит любые программные проверки. Распознать подмену можно лишь изучением маркировки чипа под микроскопом либо статистическими тестами энтропии сгенерированных сидов.
Четвертый метод заключается в предварительной загрузке сида. Злоумышленник создает сид-фразу на контролируемом им устройстве, а затем настраивает скомпрометированный кошелек на работу с ней. В процессе вашей настройки этап фактической генерации пропускается, и вам просто отображается предзагруженный сид под видом нового. Вы записываете его, полагая, что он известен только вам, а затем отправляете средства на адреса, к которым у злоумышленника уже есть доступ. Эту манипуляцию проще обнаружить, если знать порядок действий: устройство никогда не должно выводить сид-фразу, если вы сами не инициировали процесс генерации. Однако новички в сфере аппаратных кошельков, незнакомые с процедурой, нередко принимают это за норму.
Случай с Coldcard относится к другой категории: здесь сыграл роль непреднамеренный бэкдор. Ошибка в прошивке, ослабившая генерацию сидов, не была внедрена злоумышленником умышленно; это была ошибка программирования, заложенная во все устройства и остававшаяся незамеченной пять лет. Тем не менее результат оказался тем же: кошельки, обязанные выдавать непредсказуемые сиды, выдавали ключи, поддающиеся офлайн-брутфорсу. Взломщикам не требовалось касаться девайсов — достаточно было знать о наличии уязвимости и произвести соответствующие вычисления.
Парадоксально, но горячие кошельки, которые принято считать менее безопасными из-за постоянного подключения к сети, в этой ситуации оказались бы надежнее. Горячий кошелек со стандартной программной библиотекой сгенерировал бы случайный сид с нормальной энтропией. Аппаратный же кошелек, за который пользователи заплатили больше именно ради безопасности, сам создал критическую уязвимость, которой иначе просто не возникло бы.
Как защитить себя, когда одного доверия мало
Что делать, если нельзя безоговорочно верить ни цепочке поставок, ни прошивке, ни генератору случайных чисел внутри устройства?
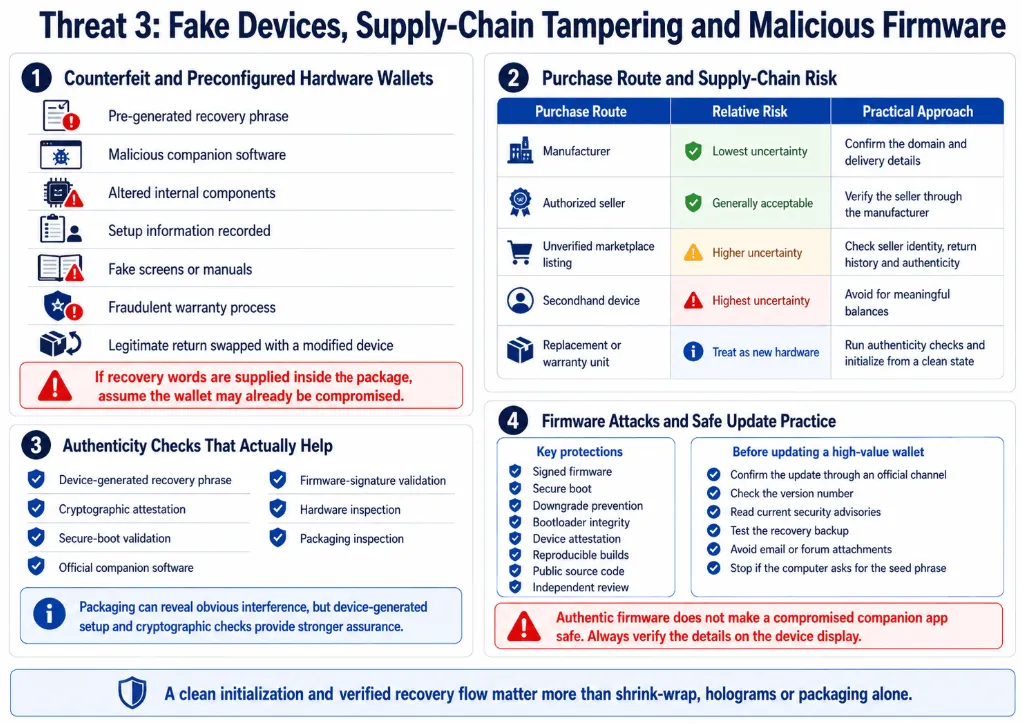
1 Рекомендуется покупать устройства напрямую у производителя, избегая сторонних реселлеров и маркетплейсов; если аппаратные кошельки продаются на Amazon или eBay со скидкой, выгода не стоит рисков. Покупка у официальных дистрибьюторов допустима, если они прямо указаны на сайте производителя, но заказ напрямую всегда надежнее.
2. Перед вскрытием внимательно осмотрите упаковку. Проверьте индикаторы контроля вскрытия, голографические наклейки и заводские защитные ленты. Убедитесь, что упаковка совпадает с официальными изображениями на сайте производителя. Если пломба выглядит поврежденной, клей отходит или что-то кажется нестандартным, остановитесь, сделайте снимки и свяжитесь со службой поддержки.
3. Используйте криптографическую аттестацию для проверки устройства: большинство современных аппаратных кошельков поддерживают проверку подлинности, связываясь с серверами производителя для подтверждения оригинальности защищенного чипа. Подключив устройство, выполните эту процедуру сразу, до генерации каких-либо ключей. Если проверка завершается ошибкой или приложение не предлагает такую опцию, это тревожный сигнал.
4. Не используйте устройство, на котором уже предварительно настроена сид-фраза или завершена первоначальная настройка. Подлинный аппаратный кошелек потребует сгенерировать сид при первом запуске. Если девайс предлагает использовать готовую сид-фразу, которую вы не генерировали лично, считайте его скомпрометированным.
5. Добавляйте собственную энтропию, если кошелек предоставляет такую возможность. Например, некоторые устройства вроде Coldcard позволяют бросать кости и вносить результаты бросков в процесс генерации сида. Это гарантирует, что даже при слабом встроенном генераторе случайных чисел броски костей обеспечат непредсказуемость, которую атакующий не сможет повторить. Если в кошельке есть такая функция, обязательно используйте ее.
6. Начните тестирование с небольшой суммы: не переводите весь портфель на новый кошелек единовременно. Отправьте незначительную сумму, подождите сутки, затем попробуйте перевести ее на другой адрес. Если операция прошла успешно, постепенно увеличивайте объем. Это не панацея от всех видов угроз, но способ минимизировать потери при возникновении проблем.
7. Следите за актуальностью прошивки, но проверяйте обновления с помощью криптографической верификации. Обновления прошивки подписываются разработчиком, и клиентское ПО кошелька должно проверять эту подпись перед установкой. Если проверка подписи отсутствует или процедура установки выглядит нестандартно, остановитесь и проверьте, не сообщают ли другие пользователи о схожих проблемах.
Существует фундаментальная сложность, которую чек-листы не решают: приходится полагаться на устройство, создающее и хранящее секретные данные для доступа к необратимым транзакциям, причем само устройство создано в рамках цепи поставок, которую нельзя проконтролировать, работает на закрытой прошивке и базируется на чипах с недокументированной внутренней архитектурой. В конечном счете доверие неизбежно, и единственное, что можно сделать, — сократить количество точек, где оно может быть подорвано.
Что мы защищаем на самом деле
Беспокойство при распаковке возникает не из-за паранойи, а потому, что цена ошибки бесповоротна. Если аппаратный кошелек скомпрометирован и это осталось незамеченным, средства будут украдены, а позвонить в службу поддержки и отменить операцию не удастся. Банк не аннулирует платеж, а страховка не компенсирует убытки. Деньги исчезают, а личность похитителя остается неизвестной.
Именно эта необратимость делает игнорирование сомнений столь опасным. Тот факт, что Маркус взглянул на надорванную пленку и решил, что это мелочь, демонстрирует конфликт между нежеланием возиться с возвратом товара и риском потери всех сбережений. Чаще всего пленка рвется от банальной тряски при доставке. Чаще всего пломба выглядит криво из-за заводских допусков. В большинстве случаев ничего плохого не происходит.
Но не всегда. И если беда случается, она не заявляет о себе открыто. Кошелек функционирует без сбоев. Интерфейс привычен, монеты переводятся без затруднений. А однажды утром, спустя месяцы, баланс оказывается нулевым. К этому моменту не остается улик, невозможно доказать факт вмешательства и нет шансов вернуть активы.
Пострадавшие, потерявшие свыше ста миллионов долларов, не пропустили тревожные сигналы — сигналов попросту не было. Устройства исправно служили годами. Дефект оставался невидимым, будучи зашитым прямо в программный код, и выявить его можно было только зная, что именно искать в прошивке. Некоторые из пострадавших до сих пор размышляют, было ли это намеренным саботажем, знали ли сотрудники компании о баге или вся схема являлась спланированной аферой.
Для владельца пустого кошелька ответ не имеет значения: произошла ли компрометация из-за злого умысла, технической оплошности или атаки на цепочку поставок, итог один. Вот почему тревога не отступает, даже если предприняты все меры предосторожности. Выполнение всех правил не дает абсолютной гарантии, и единственный способ убедиться в сохранности средств — дождаться завтрашнего дня и проверить баланс.
Маркусу повезло: его кошелек был цел, а надрыв пленки оказался результатом небрежной доставки. Однако он периодически возвращается мыслями к тому дню, когда стоял на кухне с посылкой в руках и решал, стоит ли ей доверять. Он думает о том, насколько близок был к катастрофической ошибке, и сможет ли заметить подвох в следующий раз.
Даже если настройка кошелька прошла без инцидентов, встает вопрос его практической эксплуатации. Каждая транзакция требует комиссии — будь то плата за перевод в сети Bitcoin или списание Energy и Bandwidth при отправке стейблкоинов в сети TRON. Многие упускают из виду, насколько различаются эти затраты в зависимости от того, сжигаете ли вы TRX или арендуете ресурсы.
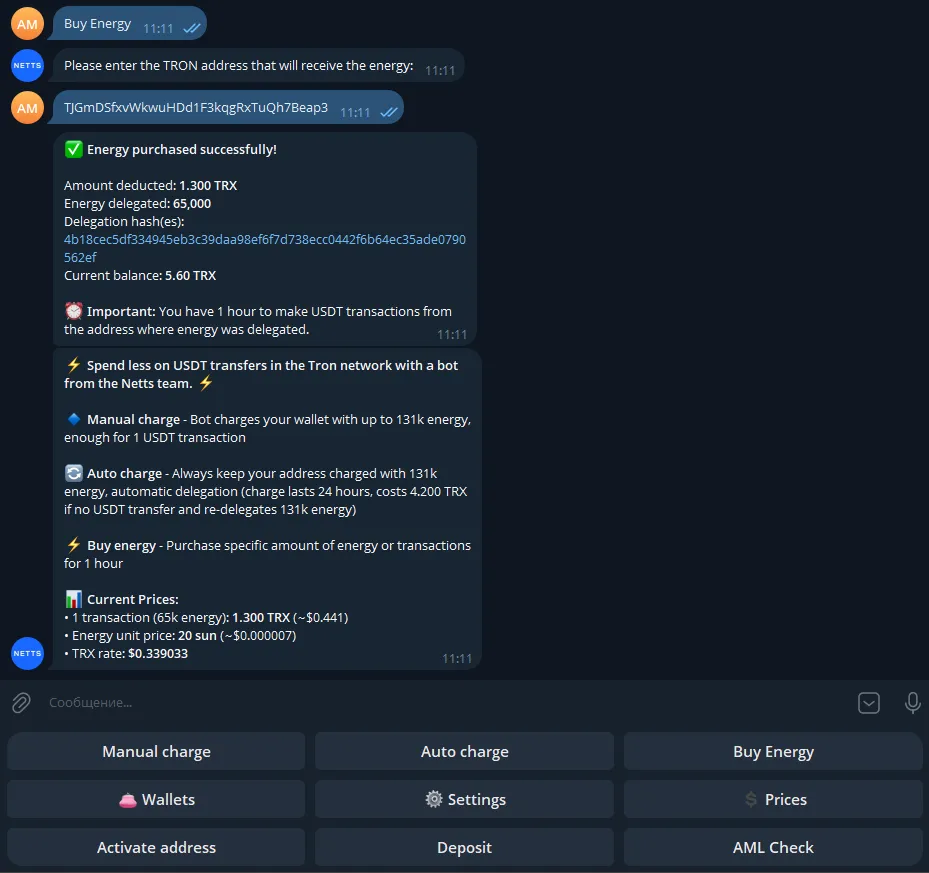
В сети TRON каждый перевод USDT расходует Energy; при ее нехватке сеть сжигает ваши TRX для компенсации ресурсов, что приводит к заметным переплатам. Более рациональный подход — заранее пополнять запасы TRON Energy через сервисы аренды на определенный срок. Для этой задачи отлично подходит Netts Energy Charge Bot: он позволяет пополнить TRON gas перед переводом, обеспечивая выгодные ставки на TRON Energy вместо неэффективного сжигания дорогого TRX. Для тех, кто регулярно переводит стейблкоины, это означает существенную экономию без переплат за сетевые ресурсы. Бот подходит для разовых пополнений, автоматической подпитки активных адресов или оптовой покупки Energy под требуемый объем транзакций. Кажется незначительной деталью, но в условиях высоких сетевых комиссий TRON gas такая оптимизация дает ощутимый результат при частых расчетах.