Kecemasan Unboxing Hard Wallet: Apakah Milik Anda Telah Dimanipulasi?
Hardware wallet dapat dimanipulasi di sepanjang rantai pasokan. Pelajari cara mendeteksi perangkat yang disusupi sebelum kripto Anda dicuri selamanya.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Selama tiga tahun Marcus menyimpan kripto miliknya di dompet bursa (exchange), dan semuanya berjalan baik-baik saja sampai suatu hari ia bangun dan mendapati bahwa bursa tersebut telah menghentikan penarikan dana. Tidak ada peringatan yang diberikan dan tidak ada penjelasan yang disampaikan, hanyalah pesan umum mengenai kendala teknis yang berlangsung selama berminggu-minggu. Koin-koin miliknya ada di sana, terpampang di layar, tetapi sama sekali tidak dapat diakses. Ia bisa melihat saldo tersebut tetapi ia tidak bisa mengaksesnya.
Saat itulah ia mengambil keputusan untuk membeli hardware wallet; ini bukan karena paranoia, mengingat perasaan tidak menyenangkan saat melihat uang yang tidak dapat Anda akses terasa lebih buruk daripada tidak memilikinya sama sekali. Ia memesan Coldcard langsung dari situs web produsen dan membayar biaya tambahan agar dikirim lebih cepat, lalu menunggu.
Barang itu tiba dalam sebuah kotak cokelat sederhana dengan label pengiriman di atasnya. Kotak Coldcard di dalamnya tampak dibuat secara profesional, dengan kardus mengkilap, hasil cetak yang bersih, dan segel holografik yang menutupi port USB. Namun, ada firasat aneh yang ia rasakan. Lapisan plastik shrink wrap luar memiliki sobekan kecil di salah satu sisinya, cukup terlihat untuk membuatnya curiga bahwa paket tersebut mungkin telah dibuka lalu disegel kembali. Meskipun stiker holografik tampak baik-baik saja, kotaknya terbuka agak terlalu mudah, seolah-olah perekatnya telah melemah.
Ia berdiri di sana memegang kotak itu dan berusaha mengambil keputusan. Jika ia mengembalikannya, ia harus menunggu seminggu lagi dan berurusan dengan layanan pelanggan, menjelaskan bahwa tidak ada kerusakan yang pasti tetapi ada sesuatu yang terasa janggal. Hal itu terdengar paranoid dan tampak seperti jenis keluhan yang biasa dilontarkan seseorang tepat saat dukungan pelanggan dengan sopan memberi tahu mereka bahwa semuanya baik-baik saja dan bahwa mereka hanya membuang-buang waktu semua orang.
Oleh karena itu, ia meyakinkan dirinya sendiri bahwa itu pasti bukan apa-apa. Mungkin kurir pengiriman sempat menjatuhkannya dan memeriksa bagian dalam untuk memastikan tidak ada kerusakan. Mungkin segel pabriknya memang tidak rata. Bagaimanapun juga, barang tersebut kemungkinan besar baik-baik saja. Ia melakukan proses penyiapan (setup), membuat seed phrase, mentransfer koin-koinnya, dan memutuskan untuk berhenti khawatir.
Pilihan yang ia ambil — pilihan di mana ia mengabaikan kecurigaan yang semula ia rasakan — bisa saja merenggut segalanya dari dirinya.
Seperti Apa Sebenarnya Modus Manipulasi Tersebut
Hardware wallet dianggap sebagai metode paling aman untuk menyimpan mata uang kripto karena private key tidak pernah meninggalkan perangkat; kunci-kunci ini dihasilkan di dalam chip yang aman, transaksi ditandatangani di dalam perangkat, dan bahkan jika komputer Anda disusupi peretas sekalipun, penyerang tidak akan dapat mengakses kunci tersebut. Namun, hal ini didasarkan pada asumsi bahwa perangkat itu sendiri belum disusupi.
Jika seseorang mencegat dompet tersebut sebelum sampai ke tangan Anda, mereka akan memiliki waktu dan privasi yang cukup untuk melakukan tindakan yang tidak akan Anda sadari hingga semuanya terlambat. Mereka dapat mengganti firmware dengan versi modifikasi yang mengirimkan seed phrase Anda ke server jarak jauh segera setelah Anda membuatnya. Mereka mungkin telah memuat terlebih dahulu sebuah seed phrase yang mereka kendalikan sendiri, sehingga saat Anda mengira sedang menyiapkan dompet baru, Anda sebenarnya mentransfer dana Anda ke alamat yang dapat diakses oleh orang lain. Mereka juga bisa sepenuhnya mengganti chip aman tersebut dengan chip tiruan yang tampak identik namun menghasilkan kunci yang dapat diprediksi.
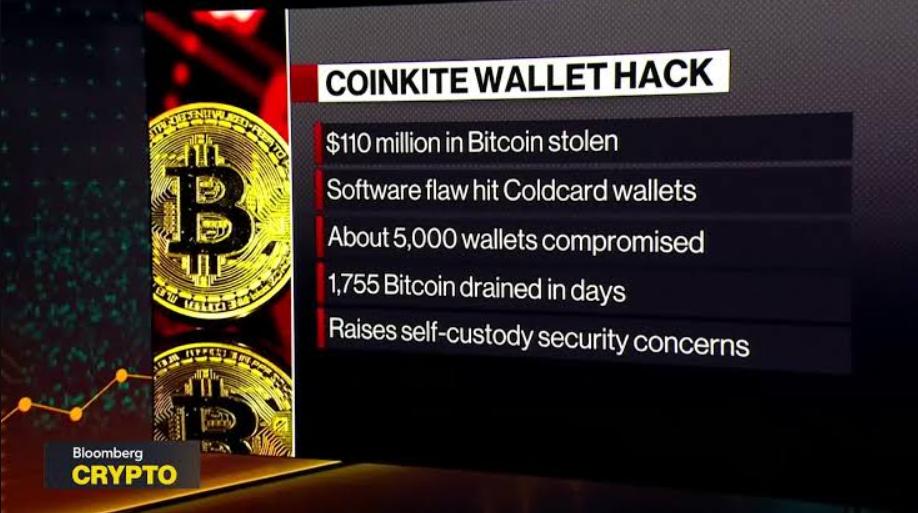
Peretasan terhadap Coldcard pada tahun 2026 menunjukkan betapa sulitnya mendeteksi pelanggaran keamanan semacam itu. Mulai bulan Juli, para penyerang menguras lebih dari 1.300 Bitcoin — yang nilainya berkisar antara 89 hingga 130 juta dolar menurut berbagai laporan — dari dompet-dompet yang sebelumnya tidak pernah terhubung ke internet. Masalahnya bukan terletak pada perangkat keras, melainkan pada firmware-nya; terdapat sebuah bug sejak tahun 2021 yang menyebabkan perangkat menghasilkan seed phrase yang lemah dengan menggunakan keacakan yang dapat diprediksi alih-alih entropi murni.
Dompet-dompet tersebut tampak berfungsi dengan semestinya; beroperasi secara normal dan antarmukanya tidak menampilkan pesan kesalahan apa pun. Namun, seed yang dihasilkan sangat lemah sehingga penyerang dapat merekonstruksi private key secara offline tanpa perlu menyentuh perangkat, lalu menarik dana menggunakan transaksi on-chain yang terkoordinasi. Satu alamat dikuras habis dalam waktu empat puluh satu menit dan korban lainnya mengalami kerugian lebih dari satu juta dolar. Orang-orang yang tidak pernah menggunakan dompet mereka selama bertahun-tahun bangun tidur hanya untuk mendapati bahwa saldo mereka telah ludes.
Sejumlah pihak mulai mempertanyakan apakah bug tersebut disengaja, khususnya mempertimbangkan kemungkinan bahwa Coinkite, perusahaan pembuat Coldcard, secara diam-diam menyematkan backdoor yang kemudian ditemukan dan dieksploitasi. Meskipun tidak ada bukti yang mendukung teori tersebut, fakta bahwa orang-orang mulai mempertanyakannya membuktikan betapa mudahnya kepercayaan runtuh ketika perangkat yang Anda andalkan untuk menjaga uang Anda ternyata telah disusupi secara diam-diam selama lima tahun.
Rantai Pasokan Lebih Panjang dari yang Anda Kira
Manipulasi tidak dimulai saat kotak pesanan tiba di depan pintu Anda; prosesnya bermula jauh lebih awal. Hardware wallet yang berada di tangan Anda adalah hasil dari sebuah rantai pasokan yang melibatkan produsen chip, pengembang firmware, pabrik perakitan, logistik pengiriman, hingga distributor ritel. Pada setiap tahap, selalu ada celah bagi seseorang untuk melakukan aktivitas berbahaya.
Chip yang menghasilkan keacakan dan tempat kunci Anda disimpan diproduksi oleh perusahaan semikonduktor yang bahkan tidak diketahui oleh sebagian besar orang. Apabila penyerang berhasil mengakses pabrik pengecoran (foundry) atau berkas desain, mereka dapat memproduksi chip yang tampak sah namun memiliki backdoor. Firmware dipersiapkan oleh para pengembang, dikompilasi menjadi kode biner, lalu dimuat ke dalam perangkat di pabrik. Jika seseorang memperoleh akses ke server build atau menyusupkan kode berbahaya selama pembaruan perangkat lunak, semua perangkat yang di-flash dengan firmware tersebut akan langsung terkompromi begitu dinyalakan.
Perangkat tersebut kemudian dikemas, dikirim ke gudang, diangkut kembali ke pusat distribusi, diserahkan ke perusahaan pengiriman, dan akhirnya tiba di alamat Anda. Di setiap titik dalam proses ini, siapa pun yang memiliki akses fisik dapat membuka kotak, memodifikasi perangkat, menyegel kembali kotaknya, dan meneruskannya ke tujuan. Jika mereka melakukannya dengan rapi, Anda tidak akan pernah menyadarinya.
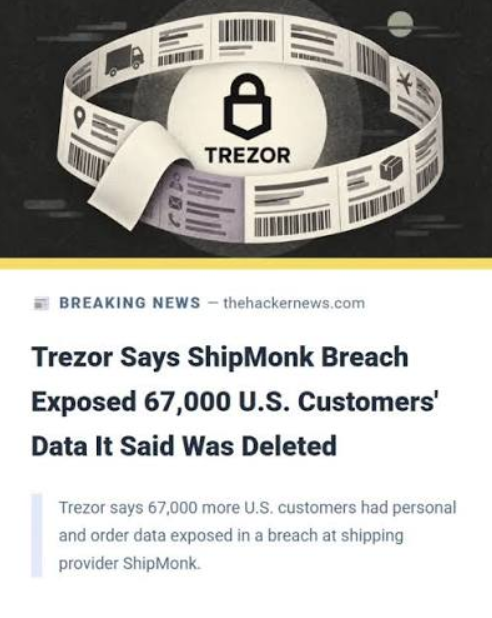
Ini bukan sekadar teori belaka. Pada bulan Agustus 2026, ShipMonk, mitra logistik Trezor, diretas dan mengakibatkan nama, alamat, serta alamat email dari hampir empat belas ribu pelanggan bocor ke publik. Perangkat fisik itu sendiri memang tidak dirusak oleh kebocoran tersebut, tetapi para penyerang dapat mengetahui secara persis alamat-alamat mana saja yang terkait dengan hardware wallet. Informasi semacam itu sangat berbahaya karena memungkinkan seseorang untuk mengirimkan perangkat pengganti palsu ke alamat tertentu, menargetkan rumah spesifik untuk perampokan fisik, atau mengirimkan peringatan keamanan palsu melalui email ke kotak masuk korban.
Sebulan sebelum insiden itu, ekstensi Chrome untuk Trust Wallet sempat disusupi melalui Chrome Web Store resmi, di mana kode berbahaya didistribusikan melalui saluran tepercaya dan mengakibatkan tujuh juta dolar terkuras habis dalam kurun waktu empat puluh delapan jam. Konsep rantai pasokan tidak hanya mengacu pada jalur fisik yang dilalui perangkat keras; ini juga mencakup perangkat lunak yang Anda unduh untuk mengoperasikan perangkat, server pembaruan yang menyalurkan firmware baru, hingga toko aplikasi tempat mengunduh antarmuka dompet.
Begitu salah satu dari mata rantai tersebut disusupi, seluruh sistem keamanan ikut terancam dan Anda tidak akan menyadarinya sampai saldo Anda berubah menjadi nol.
Bagaimana Manipulasi Terjadi dalam Praktiknya
Terdapat beberapa metode terdokumentasi dengan baik untuk mengubah hardware wallet, di mana setiap pendekatan bervariasi dalam hal kompleksitas maupun tingkat kemudahan deteksinya.
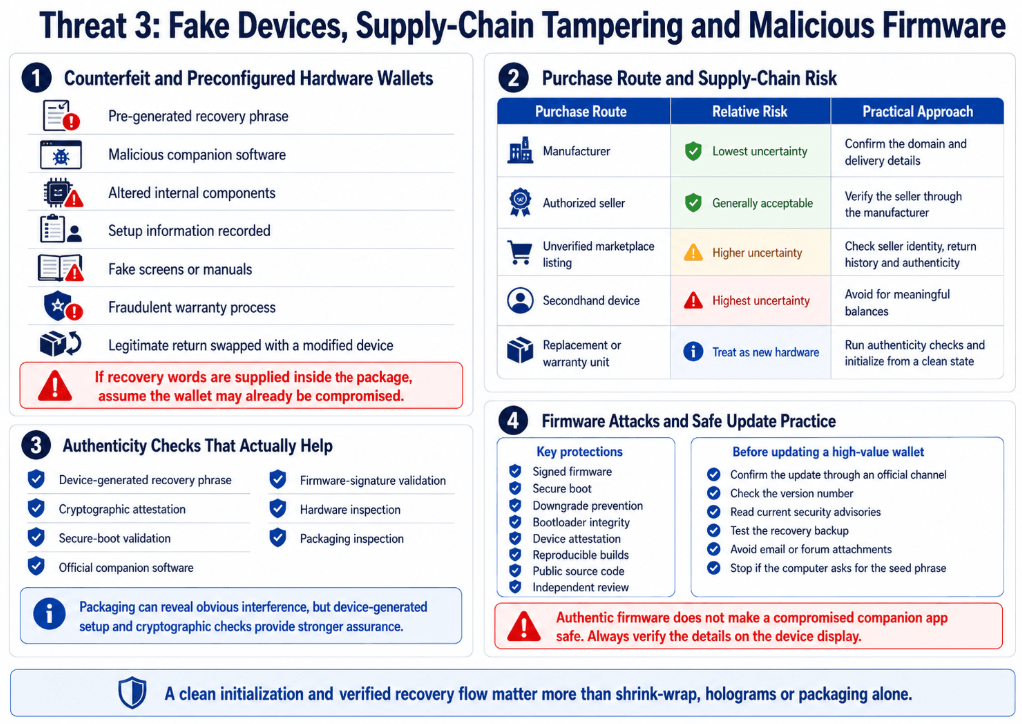
Pendekatan termudah adalah mencegat barang dan menyegelnya kembali. Penyerang menyiapkan model dompet yang sama persis, melepas segel anti-rusak (tamper-evident) secara hati-hati tanpa merusaknya, mengubah perangkat, lalu menyegelnya kembali dengan stiker holografik pengganti yang hampir persis menyerupai aslinya. Ketika paket dicegat selama pengiriman, mereka menukar perangkat asli dengan yang telah dimodifikasi. Selama proses penyegelan ulang dilakukan secara rapi, sebagian besar pembeli tidak akan menyadarinya; mereka melihat segel utuh, menganggap kotaknya belum pernah dibuka, dan melanjutkan proses instalasi.
Pilihan lainnya adalah mengganti firmware. Pada beberapa hardware wallet, pembaruan firmware disediakan secara berkala, yang berguna untuk memperbaiki bug namun di saat yang sama membuka celah potensi serangan. Penyerang yang memiliki akses fisik ke perangkat dapat menghubungkannya ke komputer, mem-flash firmware berbahaya ke dalamnya, lalu mencabutnya kembali. Perangkat akan tetap berfungsi seperti biasa, namun kini menjalankan kode yang dapat mencuri seed phrase atau memanipulasi alamat penerima saat transaksi berlangsung. Sejumlah dompet, contohnya Tangem, menggunakan firmware yang tidak dapat ditingkatkan versinya untuk mencegah serangan jenis ini. Kelemahannya adalah bug apa pun tidak dapat diperbaiki setelah perangkat diproduksi, tetapi ruang serangannya (attack surface) menjadi jauh lebih kecil.
Metode ketiga melibatkan penggantian komponen fisik. Cara ini lebih rumit dan menuntut keahlian teknis tingkat tinggi, namun juga hampir mustahil dideteksi tanpa pemeriksaan fisik yang mendalam. Untuk melancarkan serangan ini, perangkat harus dibuka, elemen pengaman (secure element) atau chip pembangkit keacakan dilepas dan diganti dengan replika yang memberikan hasil keluaran yang dapat diprediksi. Karena chip yang dimodifikasi dirancang untuk merespons permintaan pengesahan (attestation) dengan benar, perangkat akan lolos dari semua uji perangkat lunak. Satu-satunya cara untuk mendeteksinya adalah dengan memeriksa chip secara teliti di bawah lensa pembesar atau dengan menjalankan uji entropi pada seed yang dihasilkan.
Metode keempat melibatkan pemuatan seed terlebih dahulu (pre-loaded seed). Penyerang membuat seed phrase pada perangkat yang mereka kendalikan, lalu mengatur dompet yang telah disusupi untuk menggunakan seed tersebut. Saat Anda menyiapkan dompet, proses tersebut melewatkan langkah pembuatan seed yang sebenarnya dan justru menampilkan seed yang telah dimuat sebelumnya seolah-olah itu baru saja dihasilkan. Anda mencatatnya dengan keyakinan bahwa tidak ada orang lain yang mengetahuinya, kemudian menyetorkan dana Anda ke alamat yang sebenarnya telah dikuasai oleh penyerang. Teknik ini lebih mudah dideteksi jika Anda tahu apa yang harus diperhatikan, karena perangkat seharusnya tidak pernah menampilkan seed phrase kecuali jika Anda secara eksplisit memilih untuk membuatnya. Namun, jika Anda baru mengenal hardware wallet dan belum memahami prosedur penyiapannya, Anda mungkin menganggap hal itu wajar.
Kasus Coldcard termasuk dalam kategori yang berbeda: ini melibatkan backdoor yang tidak disengaja. Cacat firmware yang melemahkan pembuatan seed tersebut tidak dimasukkan secara sengaja oleh seorang peretas; itu murni kesalahan pemrograman bawaan di setiap perangkat yang bertahan selama lima tahun. Namun dampaknya tetap sama: dompet yang seharusnya menghasilkan seed acak yang tak terduga justru menghasilkan seed yang dapat di-brute force secara offline. Penyerang sama sekali tidak perlu menyentuh fisik perangkat; mereka hanya perlu mengetahui adanya celah tersebut dan menjalankan kalkulasi yang diperlukan.
Hal yang meresahkan adalah bahwa hot wallet — yang sering dianggap orang kurang aman karena selalu terhubung ke jaringan — justru bisa menjadi pilihan yang lebih aman dalam kasus ini. Hot wallet yang menggunakan seed acak yang dihasilkan secara benar oleh pustaka perangkat lunak standar tidak akan terpengaruh oleh masalah entropi rendah ini. Di sisi lain, hardware wallet yang dibayar lebih mahal oleh pelanggan justru karena dijanjikan lebih aman, malah menghadirkan kerentanan fatal yang seharusnya tidak ada.
Melindungi Diri Anda Saat Kepercayaan Saja Tidak Cukup
Lantas apa yang harus Anda lakukan jika Anda tidak bisa sepenuhnya memercayai rantai pasokan, firmware, atau bahkan generator angka acak di dalam perangkat tersebut?
1. Sangat disarankan untuk membeli langsung dari produsen resmi dan bukan melalui reseller pihak ketiga atau marketplace online; jika hardware wallet dijual di Amazon atau eBay dengan harga miring, selisih hematnya tidak sebanding dengan risiko yang dihadapi. Meskipun reseller resmi dapat diterima jika produsen secara khusus mencantumkan nama mereka, pembelian langsung tetap merupakan pilihan terbaik.
2. Sebelum membuka kotak, periksa kemasan dengan sangat teliti. Perhatikan segel anti-rusak, stiker holografik, dan selotip segel pabrik. Pastikan kemasannya sesuai dengan foto resmi yang disediakan oleh produsen. Jika segel tampak rusak, perekat terlihat lemah, atau ada hal lain yang janggal, segera hentikan prosesnya, ambil foto sebagai bukti, lalu hubungi tim dukungan.
3. Gunakan pengesahan kriptografi (cryptographic attestation) untuk memverifikasi perangkat; sebagian besar hardware wallet modern memiliki fitur pemeriksaan perangkat asli yang terhubung ke server produsen untuk memastikan bahwa secure element tersebut otentik. Saat Anda menghubungkan perangkat, lakukan pemeriksaan ini sesegera mungkin sebelum membuat kunci apa pun. Jika pemeriksaan gagal atau aplikasi tidak menyediakan opsi tersebut, ini adalah tanda bahaya.
4. Jangan gunakan perangkat apa pun yang datang dengan seed phrase yang sudah terkonfigurasi sebelumnya atau yang proses penyiapannya telah selesai. Hardware wallet asli akan mewajibkan Anda untuk membuat seed saat pertama kali menggunakan perangkat. Jika perangkat meminta Anda untuk menggunakan seed yang tidak Anda buat sendiri, asumsikan bahwa perangkat tersebut telah disusupi.
5. Tambahkan entropi manual jika dompet mendukungnya. Sebagai contoh, perangkat tertentu seperti Coldcard memungkinkan Anda melempar dadu dan memasukkan hasilnya ke dalam proses pembuatan seed. Hal ini memastikan bahwa meskipun kualitas keacakan perangkat buruk, lemparan dadu memberikan unsur ketidakterdugaan yang tidak dapat ditiru oleh penyerang. Jika dompet Anda memiliki fitur ini, manfaatkanlah.
6. Mulailah dengan menguji nominal kecil; jangan langsung memindahkan seluruh portofolio Anda ke dompet baru tersebut. Kirimkan sejumlah kecil dana yang tidak signifikan, tunggu selama satu hari, lalu coba kirimkan dana tersebut ke tempat lain. Jika transaksi berhasil, tingkatkan jumlahnya secara bertahap. Meskipun cara ini tidak menjamin perlindungan dari setiap jenis serangan, langkah ini membatasi tingkat risiko Anda jika terjadi hal yang tidak diinginkan.
7. Pastikan firmware selalu diperbarui ke versi terbaru, namun selalu verifikasi pembaruan tersebut menggunakan validasi kriptografi. Pembaruan firmware ditandatangani secara digital oleh pihak produsen, dan perangkat lunak dompet Anda harus memverifikasi tanda tangan tersebut sebelum melanjutkan pembaruan. Jika tanda tangan tidak terverifikasi atau proses pembaruan tampak mencurigakan, segera hentikan dan periksa apakah pengguna lain melaporkan kendala yang sama.
Terdapat masalah yang lebih mendasar yang tidak dapat diselesaikan hanya dengan daftar periksa: pada akhirnya Anda harus menaruh kepercayaan pada sebuah mesin yang menghasilkan dan melindungi rahasia penentu akses ke dana yang ditransfer secara ireversibel, di mana mesin tersebut merupakan hasil dari rantai pasokan yang tidak dapat Anda periksa sendiri, menjalankan firmware yang tidak dapat Anda baca, dan menggunakan chip yang rincian internalnya dijaga sebagai rahasia dagang. Pada akhirnya, rasa percaya tetap harus diberikan, dan yang dapat Anda lakukan hanyalah memperkecil celah di mana kepercayaan tersebut berisiko dikhianati.
Apa yang Sebenarnya Sedang Kita Lindungi
Kecemasan saat unboxing tidak muncul karena orang-orang bersikap paranoid; melainkan karena dampak dari sebuah kesalahan bersifat permanen. Dalam kasus hardware wallet, jika perangkat dimanipulasi dan hal itu tidak terdeteksi, dana Anda akan lenyap dan tidak ada nomor layanan pelanggan yang dapat dihubungi. Pihak bank tidak akan membatalkan transaksi tersebut dan tidak ada asuransi yang akan mengganti kerugiannya. Uang Anda hilang dan pelaku yang mengambilnya tetap anonim.
Sifat permanen inilah yang membuat tindakan mengabaikan kecurigaan menjadi begitu berbahaya. Fakta bahwa Marcus melihat sobekan pada shrink wrap dan menyimpulkan bahwa itu bukan masalah besar menunjukkan bahwa ia sedang menimbang antara repotnya mengembalikan barang versus risiko kehilangan segalanya. Dalam banyak kasus, shrink wrap sobek murni karena kotaknya sempat terjatuh. Dalam banyak kasus, segel tampak aneh semata-mata karena batas toleransi pabrik yang tidak sempurna. Dalam banyak kasus, memang tidak terjadi apa-apa.
Namun tidak dalam semua kasus. Dan ketika sesuatu yang buruk terjadi, hal itu tidak akan menunjukkan gejalanya secara terang-terangan. Dompet tetap berfungsi dengan baik. Antarmukanya normal dan transfer koin berjalan lancar tanpa kendala. Suatu pagi, setelah beberapa bulan berselang, saldo tiba-tiba menjadi nol. Pada titik itu, tidak ada bukti yang tersisa, tidak ada cara untuk membuktikan apa yang telah terjadi, dan tidak ada tindakan yang dapat diambil.
Orang-orang yang menderita kerugian lebih dari seratus juta dolar tidak mengabaikan tanda-tanda peringatan karena memang tanda peringatan itu tidak pernah ada. Perangkat tersebut berfungsi persis sebagaimana mestinya selama bertahun-tahun. Kerentanannya tidak kasatmata dan tertanam langsung di dalam firmware, yang hanya dapat dideteksi jika seseorang mengetahui secara persis apa yang harus dicari di dalam baris kode. Beberapa dari korban tersebut hingga kini masih bertanya-tanya apakah itu disengaja, apakah ada orang di internal perusahaan yang mengetahuinya, atau apakah seluruh situasi tersebut merupakan skema penipuan jangka panjang.
Bagi orang dengan saldo dompet yang sudah kosong, jawabannya tidak lagi mengubah apa pun; terlepas dari apakah peretasan tersebut akibat niat jahat, kecelakaan teknis, atau serangan rantai pasokan, hasil akhirnya tetap sama. Inilah alasan mengapa rasa cemas tetap ada meskipun semua langkah pencegahan telah dijalankan dengan benar. Itu terjadi karena melakukan semua langkah yang benar pun terkadang belum cukup, dan satu-satunya cara pasti untuk mengetahuinya adalah dengan menunggu dan melihat apakah uang Anda masih ada di sana esok hari.
Marcus cukup beruntung; dompetnya aman dan sobekan pada shrink wrap memang hanya disebabkan oleh penanganan yang kasar selama pengiriman. Namun ia terkadang mengingat kembali momen saat ia berdiri di dapurnya memegang kotak itu dan menimbang apakah harus memercayainya. Ia bertanya-tanya betapa tipisnya batas antara keselamatannya dengan kesalahan fatal, dan apakah ia akan cukup jeli untuk menyadarinya lain kali.
Bahkan jika Anda berhasil menyiapkan dompet dengan benar, tantangan berikutnya adalah saat benar-benar menggunakannya. Setiap transaksi memerlukan biaya, baik berupa biaya jaringan Bitcoin maupun, dalam hal pengiriman stablecoin di jaringan TRON, berupa Energy dan Bandwidth yang dibutuhkan untuk memproses transfer tersebut. Banyak orang tidak menyadari betapa jauh perbedaan biaya tersebut bergantung pada apakah Anda membakar (burn) TRX atau menyewa sumber daya.
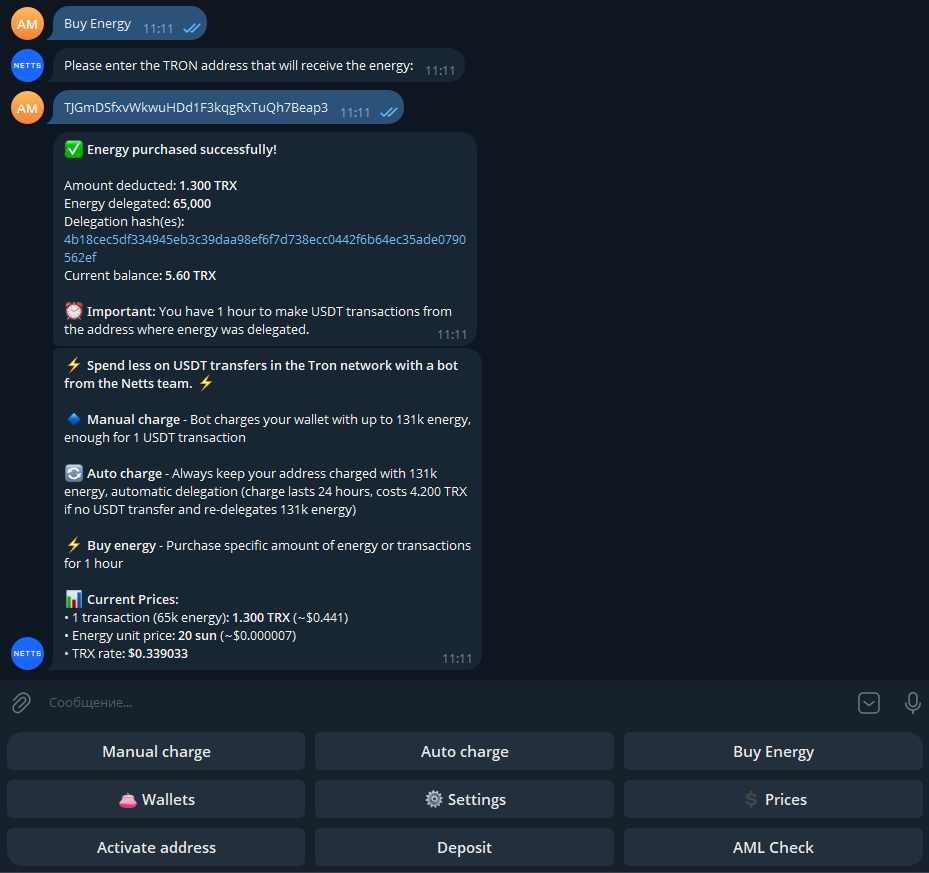
Di jaringan TRON, setiap transfer USDT menghabiskan Energy; jika Anda tidak memiliki cukup Energy, jaringan akan membakar TRX Anda untuk membayarnya, dan itu berakhir dengan biaya yang sangat mahal. Metode yang lebih baik adalah mengisi terlebih dahulu TRON Energy Anda menggunakan layanan yang memungkinkan Anda menyewanya untuk jangka waktu tertentu. Di sinilah alat seperti Netts Energy Charge Bot sangat berguna karena memungkinkan Anda mengisi ulang gas TRON Anda sebelum melakukan transfer, sehingga Anda mendapatkan tarif TRON Energy terbaik yang tersedia daripada membiarkan TRX Anda terbakar dengan biaya tinggi. Bagi mereka yang rutin mentransfer stablecoin, cara ini menjadi pembeda antara harus membayar biaya dua kali lipat atau hanya membayar biaya transaksi yang sebenarnya. Bot ini dapat digunakan untuk pengisian satu kali, pengisian otomatis untuk dompet yang aktif, atau membeli Energy dalam jumlah besar untuk kuota tertentu. Meskipun terlihat seperti optimasi kecil, efisiensi semacam ini akan sangat terasa saat biaya gas TRON sedang tinggi dan Anda sering melakukan transfer.