Kaba sa Pag-unbox ng Hard Wallet: May Nakialam Ba sa Iyo?
Maaaring makialam sa mga hardware wallet sa supply chain. Alamin kung paano matutukoy ang mga nakompromisong device bago pa man manakaw ang iyong crypto magpakailanman.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
Sa loob ng tatlong taon, itinabi ni Marcus ang kanyang crypto sa mga wallet sa isang exchange at maayos naman ang lahat hanggang sa araw na nagising siya at natuklasang itinigil ng exchange ang pagpapahintulot ng mga withdrawal. Walang ibinigay na babala at walang paliwanag na inihain, kundi isang pangkalahatang mensahe lamang tungkol sa mga teknikal na problema na nagpatuloy nang ilang linggo. Naroroon ang kanyang mga coin, nakikita sa screen, ngunit ganap na hindi ma-access. Nakikita niya ang balanse ngunit hindi niya ito magalaw.
Doon siya nagdesisyong bumili ng isang hardware wallet; hindi ito dahil sa paranoia, dahil ang hindi magandang pakiramdam ng panonood sa perang hindi mo ma-access ay mas masama kaysa sa simpleng kawalan nito. Nag-order siya ng isang Coldcard nang direkta mula sa website ng tagagawa at nagbayad ng dagdag upang maipadala ito nang mas mabilis bago maghintay.
Dumating ito sa isang simpleng brown box na may shipping label. Ang kahon ng Coldcard sa loob ay mukhang propesyonal ang pagkakagawa, na may makintab na karton, malinis na pagkakaimprenta, at isang holographic seal na tumatakip sa USB port. Gayunpaman, may kakaibang pakiramdam tungkol dito. Ang panlabas na shrink wrap ay may maliit na punit sa isang gilid, sapat lang upang mapansin at maghinala siya na maaaring binuksan ang package at muling selyuhan. Bagama't mukhang maayos ang holographic sticker, medyo madaling nabuksan ang kahon, na para bang humina na ang pandikit.
Nakatayo siya roon hawak ang kahon at sinusubukang magdesisyon. Kung ibabalik niya ito, kailangan niyang maghintay ng isa pang linggo at dumaan sa customer service, na nagpapaliwanag na walang tiyak na mali ngunit may kakaiba pa rin. Mukha iyong paranoid at tulad ng uri ng bagay na sasabihin ng isang tao habang magalang na sinasabi sa kanila ng customer support na maayos ang lahat at sinasayang lamang nila ang oras ng lahat.
Kaya naman, sinabi niya sa sarili na malamang ay wala lang ito. Marahil ay nahulog ito ng delivery man at sinuri ang loob upang matiyak na hindi ito nasira. Baka hindi lang pantay ang factory seal. Sa anumang kaso, malamang na maayos naman ang produkto. Isinagawa niya ang pag-setup, bumuo ng seed phrase, inilipat ang kanyang mga coin, at nagpasyang huminto sa pag-aalala.
Ang naging desisyon niya — kung saan kinumbinsi niya ang kanyang sarili laban sa hinalang una niyang naramdaman — ay maaaring nagdulot sana sa kanya ng pagkawala ng lahat.
Kung Ano Talaga ang Hitsura ng Pakikialam (Tampering)
Itinuturing ang mga hardware wallet bilang pinakaligtas na paraan ng pagtatabi ng cryptocurrency dahil ang mga private key ay hindi kailanman umaalis sa device; nabubuo ang mga key na ito sa loob ng isang secure chip, ang mga transaksyon ay pinipirmahan sa loob ng device, at kahit nakompromiso ang iyong computer, hindi maa-access ng attacker ang mga key. Gayunpaman, nakabatay ito sa pag-aakalang ang mismong device ay hindi nakompromiso.
Sakaling may humarang sa wallet bago ito makarating sa iyo, magkakaroon sila ng parehong oras at pribadong espasyo na kinakailangan upang magsagawa ng mga aksyon na hindi mo mapapansin hanggang sa huli na ang lahat. Maaari nilang palitan ang firmware ng isang binagong bersyon na nagpapadala ng iyong seed phrase sa isang remote server sa sandaling mabuo mo ito. Maaari silang mag-preload nang una ng isang seed phrase na sila mismo ang may kontrol, kung saan, kapag naniniwala kang nagse-set up ka ng bagong wallet, sa katunayan ay inililipat mo ang iyong mga pondo sa isang address na maa-access ng ibang tao. Maaari rin nilang ganap na palitan ang secure chip gamit ang isa na mukhang kapareho ngunit gumagawa ng mga mahuhulaang key.
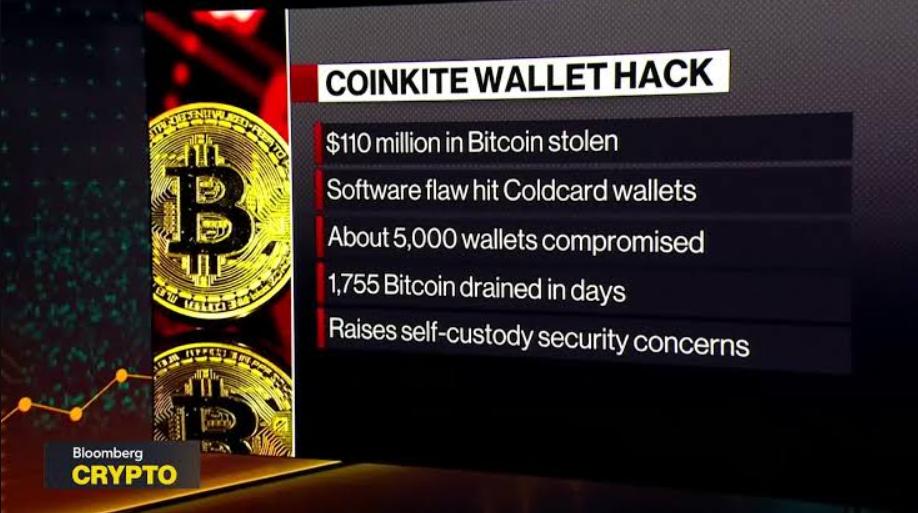
Ang pag-hack sa Coldcard noong 2026 ay nagpakita kung gaano kahirap matukoy ang ganoong uri ng breach. Simula noong Hulyo, tinangay ng mga attacker ang mahigit 1,300 Bitcoin — na ang halaga ay mula 89 hanggang 130 milyong dolyar ayon sa iba't ibang ulat — mula sa mga wallet na hindi pa kailanman naikonekta sa internet. Ang problema ay wala sa hardware kundi sa firmware; nagkaroon ng bug mula pa noong 2021 na naging dahilan upang gumawa ang device ng mahihinang seed phrase sa pamamagitan ng paggamit ng predictable randomness sa halip na tunay na entropy.
Mukhang gumagana nang maayos ang mga wallet; normal silang nag-operate at walang ipinakitang error ang interface. Gayunpaman, ang mga seed na nabuo ng mga ito ay napakahina kaya't nagawang muling buuin ng isang attacker ang mga private key nang offline nang hindi kinakailangang hawakan ang device, at pagkatapos ay ini-withdraw ang mga pondo gamit ang mga koordinadong on-chain transaction. Isang address ang naubos sa loob ng apatnapu't isang minuto at isa pa ang nagdusa ng pagkawala ng mahigit isang milyong dolyar. Ang mga indibidwal na hindi nagamit ang kanilang mga wallet sa loob ng maraming taon ay nagising na lamang upang matuklasang naubos na ang laman ng mga ito.
Ilang tao na ang nagsimulang magtanong kung sinasadya ba ang bug, partikular na isinasaalang-alang ang posibilidad na lihim na naglagay ang Coinkite, ang kumpanyang gumagawa ng Coldcard, ng isang backdoor na kalaunan ay natuklasan at ginamit. Bagama't walang ebidensya na sumusuporta sa teoryang iyon, ang katotohanang nagtatanong ang mga tao ay nagpapakita kung gaano kadaling mawala ang tiwala kapag ang isang device na inaasahan mong magpoprotekta sa iyong pera ay lumalabas na tahimik palang nakompromiso sa loob ng limang taon.
Mas Mahaba ang Supply Chain Kaysa sa Iniisip Mo
Hindi nagsisimula ang pakikialam kapag nakarating na ang kahon sa iyong pintuan; nagsisimula ito nang mas maaga. Ang hardware wallet na nasa iyong mga kamay ay resulta ng isang supply chain na kinabibilangan ng mga chip manufacturer, firmware developer, assembly factory, shipping logistics, at retail distribution. Sa bawat yugto, may pagkakataon para sa isang tao na magsagawa ng malisyosong aktibidad.
Ang mga chip na gumagawa ng randomness at kung saan nakatago ang iyong mga key ay ginagawa ng mga semiconductor company na hindi alam ng karamihan sa mga tao. Sakaling magkaroon ng access ang isang attacker sa foundry o sa mga design file, maaari silang gumawa ng chip na mukhang lehitimo ngunit mayroong backdoor. Ang firmware ay inihahanda ng mga developer, kinokompile sa binary code, at pagkatapos ay inilalagay sa device sa factory. Sakaling may makakuha ng access sa build server o magpasok ng malisyosong code habang may software update, lahat ng device na na-flash gamit ang firmware na iyon ay makokompromiso sa sandaling i-on ang mga ito.
Pagkatapos ay inilalagay ang device sa isang package, ipinapadala sa isang bodega, ipinapadala muli sa isang distribution center, ibinibigay sa isang delivery company, at sa wakas ay iniiwan sa iyong address. Sa anumang yugto ng prosesong ito, ang isang taong may pisikal na access dito ay maaaring magbukas ng kahon, gumawa ng mga pagbabago sa device, muling selyuhan ang kahon, at ipagpatuloy ang pagpapadala nito. Kung maingat sila, hindi mo ito malalaman kailanman.
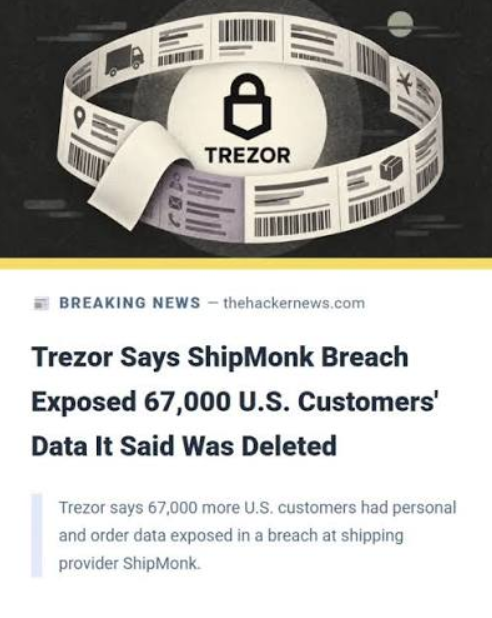
Hindi lamang ito teorya. Noong Agosto 2026, inatake ang ShipMonk, ang shipping partner ng Trezor, at dahil dito, naisapubliko ang mga pangalan, address, at email address ng halos labing-apat na libong customer. Ang mga device mismo ay hindi nakompromiso sa nasabing breach, ngunit nagawang matukoy ng mga attacker kung aling mga eksaktong address ang nauugnay sa mga hardware wallet. Mapanganib ang ganoong uri ng impormasyon dahil nagbibigay-daan ito sa isang tao na magpadala ng pekeng pamalit na device sa isang partikular na address, o puntiryahin ang mga partikular na bahay para sa pisikal na pagnanakaw, o magpadala ng mga pekeng alerto sa seguridad sa pamamagitan ng email sa inbox ng isang tao.
Isang buwan bago iyon, ang Chrome extension para sa Trust Wallet ay nakompromiso sa pamamagitan ng opisyal na Chrome Web Store, kung saan ipinamahagi ang malisyosong code sa pamamagitan ng isang pinagkakatiwalaang channel at nagdulot ng pagkatangay ng pitong milyong dolyar sa loob ng apatnapu't walong oras. Ang konsepto ng isang supply chain ay hindi tumutukoy lamang sa pisikal na rutang dinaraanan ng hardware; kasama rin dito ang software na dina-download mo upang magamit ang device, ang mga update server na nagpapadala ng bagong firmware, at ang mga app store na nagho-host ng wallet interface.
Kapag nakompromiso ang alinman sa mga ugnayang iyon, ang buong chain ay nakompromiso at hindi mo ito mamamalayan hanggang sa maging zero na ang iyong balanse.
Paano Aktwal na Nangyayari ang Pakikialam
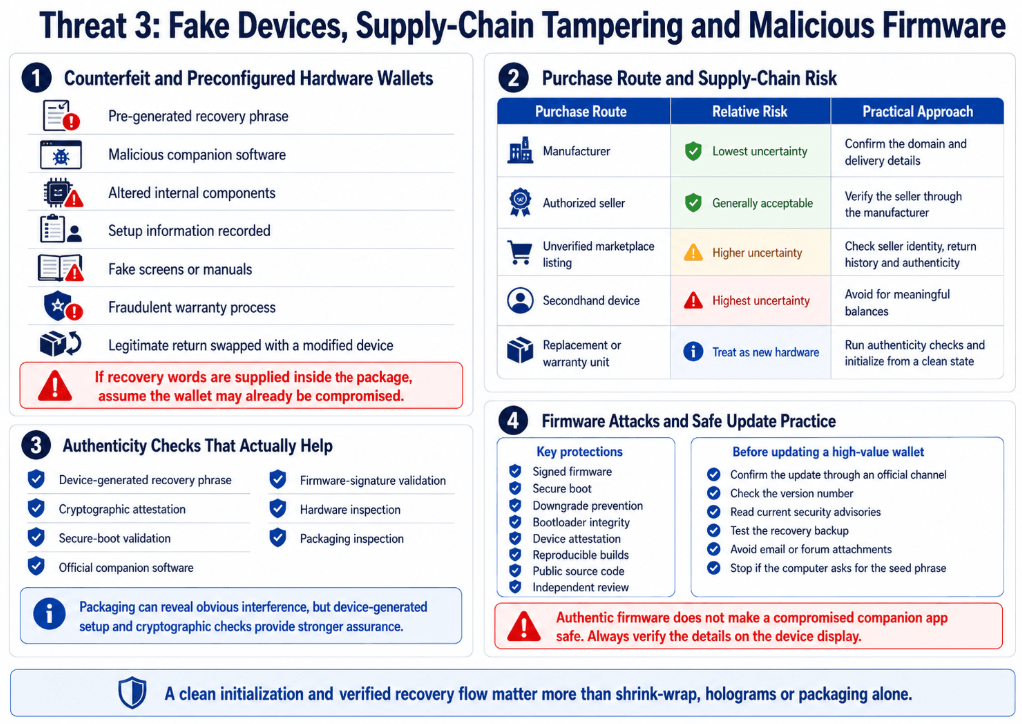
May ilang pamamaraan na naidokumento nang maayos para sa pagbabago ng isang hardware wallet, kung saan nagkakaiba ang iba't ibang paraan sa parehong pagiging kumplikado at kakayahang matukoy.
Ang pinakamadaling paraan ay ang harangin ang item at muling selyuhan ito. Nagpapagawa ang attacker ng kaparehong modelo ng wallet, nag-iingat na alisin ang mga tamper-evident seal nang hindi sinisira ang mga ito, binabago ang device, at pagkatapos ay muling selyuhan gamit ang mga pamalit na holographic sticker na halos eksaktong katulad ng mga orihinal. Kapag naharang ang package habang ibinibiyahe, pinapalitan nila ang tunay na device ng binagong bersyon. Hangga't naisasagawa nang maayos ang muling pagsasara, hindi ito mapapansin ng karamihan sa mga mamimili; nakikita nila ang seal, ipinagpapalagay na hindi pa nabubuksan ang kahon, at nagpapatuloy sa pag-setup.
Ang isa pang opsyon ay palitan ang firmware. Sa ilang hardware wallet, nagbibigay ng mga firmware update, na kapaki-pakinabang para sa pag-aayos ng mga bug ngunit kasabay nito ay nagpapakilala ng potensyal na punto ng pag-atake. Ang isang attacker na may pisikal na access sa device ay maaaring ikonekta ito sa isang computer, mag-flash ng malisyosong firmware dito, at pagkatapos ay idiskonekta ito. Patuloy na gagana ang device gaya ng dati, ngunit nagpapatakbo na ito ngayon ng code na maaaring nagnanakaw ng seed phrase o nagpapalit ng tatanggap na address habang may mga transaksyon. Ilang wallet, halimbawa ang Tangem, ay gumagamit ng firmware na hindi maaaring i-upgrade upang maiwasan ang ganitong uri ng pag-atake. Ang disbentaha ay ang anumang bug ay hindi maitatama pagkatapos magawa ang mga device, ngunit nababawasan ang attack surface.
Ang ikatlong paraan ay kinabibilangan ng pagpapalit ng mga component. Mas mahirap ito at nangangailangan ng mas mataas na antas ng kadalubhasaan, ngunit halos imposible rin itong matukoy nang hindi nagsasagawa ng detalyadong pisikal na pagsusuri. Upang maisagawa ang pag-atake, kailangang buksan ang device, alisin ang secure element o ang randomness generation chip, at palitan ito ng isang replika na nagbibigay ng mga mahuhulaang resulta. Dahil ang binagong chip ay ginawa upang tumugon nang maayos sa mga attestation request, papasa ang device sa lahat ng software test. Ang tanging paraan upang matukoy ito ay sa pamamagitan ng masusing pagsusuri sa chip sa ilalim ng magnifying lens o sa pamamagitan ng pagsasagawa ng mga entropy test sa mga nabuong seed.
Ang ikaapat na pamamaraan ay kinabibilangan ng pag-pre-load ng seed. Gumagawa ang attacker ng isang seed phrase sa isang device na kontrolado nila at pagkatapos ay ise-set up ang nakompromisong wallet upang gamitin ang seed na iyon. Kapag ise-set up mo ang wallet, nilalaktawan ng proseso ang aktwal na yugto ng pagbuo at sa halip ay ipinapakita ang pre-loaded na seed na parang bagong gawa lamang ito. Itatala mo ito, sa paniniwalang walang ibang nakakaalam nito, at pagkatapos ay idedeposito ang iyong mga pondo sa mga address na kontrolado na ng attacker. Ang pamamaraang ito ay mas madaling matukoy kung alam mo ang hahanapin, dahil ang device ay hindi dapat magpakita sa iyo ng seed phrase maliban kung tahasan mong piniling bumuo nito. Gayunpaman, kung bago ka sa mga hardware wallet at hindi pamilyar sa proseso ng pag-setup, maaari mong isiping normal lamang ito.
Ang kaso ng Coldcard ay kabilang sa ibang uri: kinasangkutan ito ng isang hindi sinasadyang backdoor. Ang depekto sa firmware na nagpahina sa pagbuo ng seed ay hindi sinasadyang inilagay ng isang attacker; ito ay isang error sa programming na kasama sa bawat device at nanatili sa loob ng limang taon. Gayunpaman, pareho pa rin ang kinalabasan: ang mga wallet na dapat sana ay gumawa ng hindi mahuhulaang mga seed ay gumawa ng mga seed na maaaring ma-brute-force offline. Hindi na kinailangang hawakan ng attacker ang device; kailangan lamang nilang malaman na umiiral ang depekto at pagkatapos ay isagawa ang mga kinakailangang kalkulasyon.
Ang nakakabahala ay ang mga hot wallet—ang mga sinasabi ng mga taong hindi gaanong ligtas dahil palagi silang nakakonekta—ay dapat sana ay naging mas ligtas na opsyon dito. Ang isang hot wallet na gumamit ng wastong random na seed na nabuo ng isang standard software library ay hindi sana nagdusa mula sa isyu ng mababang entropy. Sa kabilang banda, ang hardware wallet, ang mismong binayaran ng mga customer nang ekstra dahil sinadya itong maging mas ligtas, ay nagpakilala ng isang kahinaan na hindi sana lilitaw kung hindi dahil dito.
Pagprotekta sa Iyong Sarili Kapag Hindi Sapat ang Tiwala
Ano ngayon ang dapat mong gawin kung hindi mo lubos na mapagkakatiwalaan ang supply chain, ang firmware, o maging ang random number generator sa loob ng device?
1. Maipapayong bumili nang direkta mula sa tagagawa at hindi sa pamamagitan ng mga third-party reseller o online marketplace; kung ibinebenta ang mga hardware wallet sa Amazon o eBay sa mas mababang presyo, hindi sulit ang matitipid kumpara sa panganib. Bagama't maaaring tanggapin ang mga awtorisadong reseller kung partikular silang nakalista sa website ng tagagawa, mas mainam pa rin ang direktang pagbili.
2. Bago buksan, suriing mabuti ang packaging. Tingnan kung may mga tamper-evident seal, holographic sticker, at factory-applied tape. Siguraduhing tumutugma ang packaging sa mga opisyal na larawang ibinigay ng tagagawa. Kung mukhang sira ang seal, mukhang mahina ang pandikit, o may anumang bagay na mukhang hindi tama, huminto at kumuha ng mga larawan bago makipag-ugnayan sa support.
3. Gumamit ng cryptographic attestation upang i-verify ang device; karamihan sa mga modernong hardware wallet ay may genuine device check na kumokonekta sa mga server ng tagagawa upang kumpirmahing tunay ang secure element. Kapag ikinonekta mo ang device, isagawa agad ang pagsusuring ito, bago bumuo ng anumang key. Kung nabigo ang pagsusuri o hindi nagbibigay ng opsyon ang app, isa itong babala.
4. Huwag gumamit ng anumang device na may kasama nang paunang na-configure na seed phrase o isa na nakumpleto na ang pag-setup. Ang mga tunay na hardware wallet ay hihilingin sa iyong bumuo ng seed sa unang pagkakataon na gamitin mo ang device. Kung hihilingin sa iyo ng device na gumamit ng seed na hindi ikaw ang gumawa, ipagpalagay na nakompromiso na ito.
5. Magdagdag ng ilang entropy kung pinapayagan ito ng wallet. Halimbawa, ang ilang device tulad ng Coldcard ay nagbibigay-daan sa iyong magpagulong ng dice at gamitin ang mga resulta sa proseso ng pagbuo ng seed. Tinitiyak nito na kahit mahina ang randomness ng device, ang pagpapagulong ng dice ay nagpapakilala ng elemento ng pagiging unpredictable na hindi magagaya ng isang attacker. Kung mayroong ganitong feature ang wallet, gamitin ito.
6. Magsimula sa pamamagitan ng pagsubok gamit ang maliit na halaga; huwag ilagay ang lahat ng iyong portfolio sa bagong wallet nang sabay-sabay. Magpadala ng maliit na halaga, maghintay ng isang araw, at pagkatapos ay subukang ipadala ito sa ibang lugar. Kung magtagumpay iyon, dahan-dahang dagdagan ang halaga. Bagama't hindi nito napoprotektahan laban sa bawat posibleng pag-atake, nililimitahan nito ang iyong exposure sakaling magkaroon ng problema.
7. Siguraduhing updated ang firmware, ngunit suriin ang mga update gamit ang cryptographic verification. Ang mga firmware update ay pinipirmahan ng tagagawa, at dapat i-verify ng iyong wallet software ang pirma bago isagawa ang update. Kung hindi nito nabe-verify ang pirma o kung mukhang hindi karaniwan ang paraan ng pagsasagawa ng update, huminto at tingnan kung may ibang user na nag-uulat ng parehong isyu.
Mayroong mas pangunahing isyu na hindi natutugunan ng mga checklist: kailangan mong ibigay ang iyong tiwala sa isang makinang bumubuo at nagpoprotekta sa mga lihim na nagtatakda ng access sa perang hindi na maibabalik kapag nailipat na, kung saan ang nasabing makina ay resulta ng isang supply chain na hindi mo masusuri, gumagamit ng firmware na hindi mo mababasa, at gumagamit ng mga chip na ang mga panloob na detalye ay pinananatiling trade secret. Sa huli, kailangang tanggapin ang tiwala, at ang tanging magagawa mo ay bawasan ang dami ng mga punto kung saan maaaring malabag ang tiwalang iyon.
Kung Ano Talaga ang Ating Pinoprotektahan
Ang kaba sa pag-unbox ay hindi lumilitaw dahil paranoid ang mga tao; sa halip, ito ay dahil permanente ang mga kahihinatnan ng pagkakamali. Sa kaso ng isang hardware wallet, kung nakialaman ito at hindi natukoy ang katotohanang iyon, mawawala ang iyong mga pondo at walang customer service number na matatawagan. Hindi babawiin ng mga bangko ang transaksyon at walang insurance na magbabayad para sa pagkawala. Nawala na ang pera at mananatiling hindi nagpapakilala ang taong kumuha nito.
Ang pagiging permanente na ito ang dahilan kung bakit napakadelikadong magpasyang balewalain ang isang hinala. Ang katotohanang tiningnan ni Marcus ang napunit na shrink wrap at nagpasyang hindi ito mahalaga ay nagpapakita na tinitimbang niya ang abala ng pagbabalik ng item laban sa panganib na mawala ang lahat. Sa karamihan ng mga kaso, napupunit ang shrink wrap dahil nabagsak ang kahon. Sa karamihan ng mga kaso, mukhang kakaiba ang seal dahil hindi perpekto ang manufacturing tolerances. Sa karamihan ng mga kaso, walang masamang nangyayari.
Hindi sa lahat ng kaso. At kapag may nangyaring masama, hindi ito nagpapakilala. Maayos na gumagana ang wallet. Normal ang interface at lumilipat ang mga coin nang walang anumang problema. Isang umaga, pagkatapos ng ilang buwan, makikitang zero na ang balanse. Sa puntong iyon, walang ebidensya, walang paraan upang patunayan kung ano ang nangyari, at walang posibilidad na gumawa ng aksyon.
Ang mga taong nagdusa ng pagkalugi na lampas sa isang daang milyong dolyar ay hindi nagbalewala ng mga babala dahil wala namang ganoong mga palatandaan. Tumpak na gumana ang mga device gaya ng nararapat sa loob ng maraming taon. Hindi nakikita ang kahinaan at direktang binuo sa firmware, at maaari lamang matukoy kung alam ng isang tao ang eksaktong hahanapin sa code. Ang ilan sa mga indibidwal na iyon ay nagtatanong pa rin kung sinasadya ba ito, kung may nakakaalam ba sa kumpanya, o kung ang buong sitwasyon ay isang pangmatagalang scam.
Para sa isang taong may walang lamang wallet, walang pinagkaiba ang sagot; maging ang pagkakompromiso man ay resulta ng malisya, aksidenteng nangyari, o naganap dahil sa isang supply chain attack, pareho pa rin ang huling resulta. Ito ang dahilan kung bakit nananatili ang kaba kahit na naisagawa na ang lahat ng tamang hakbang. Ito ay dahil ang pagsasagawa ng lahat ng tamang hakbang ay hindi palaging sapat, at ang tanging tiyak na paraan upang malaman ay ang maghintay at tingnan kung naroroon pa rin ang iyong pera bukas.
Pinalad si Marcus; hindi nagalaw ang kanyang wallet at ang punit sa shrink wrap ay sanhi lamang ng magaspang na paghawak habang ipinapadala. Gayunpaman, paminsan-minsan ay naiisip niya ang sandaling iyon noong nasa kusina siya hawak ang kahon at nagpapasya kung pagkakatiwalaan ito. Iniisip niya kung gaano siya kalapit sa pagkakamali at kung magiging mabilis ba siyang mapansin ito sa susunod.
Kahit na magawa mong mai-set up nang tama ang wallet, nananatili pa rin ang isyu ng aktwal na paggamit nito. Ang bawat transaksyon ay may kaakibat na gastos, ito man ay Bitcoin network fee o, sa kaso ng paglilipat ng mga stablecoin sa TRON, ang Energy at Bandwidth na kinakailangan upang maisagawa ang paglilipat. Maraming tao ang hindi nakakaalam kung gaano kalaki ang pagkakaiba ng mga gastusing iyon depende sa kung magsusunog ka ng TRX o uupa ng mga resource.
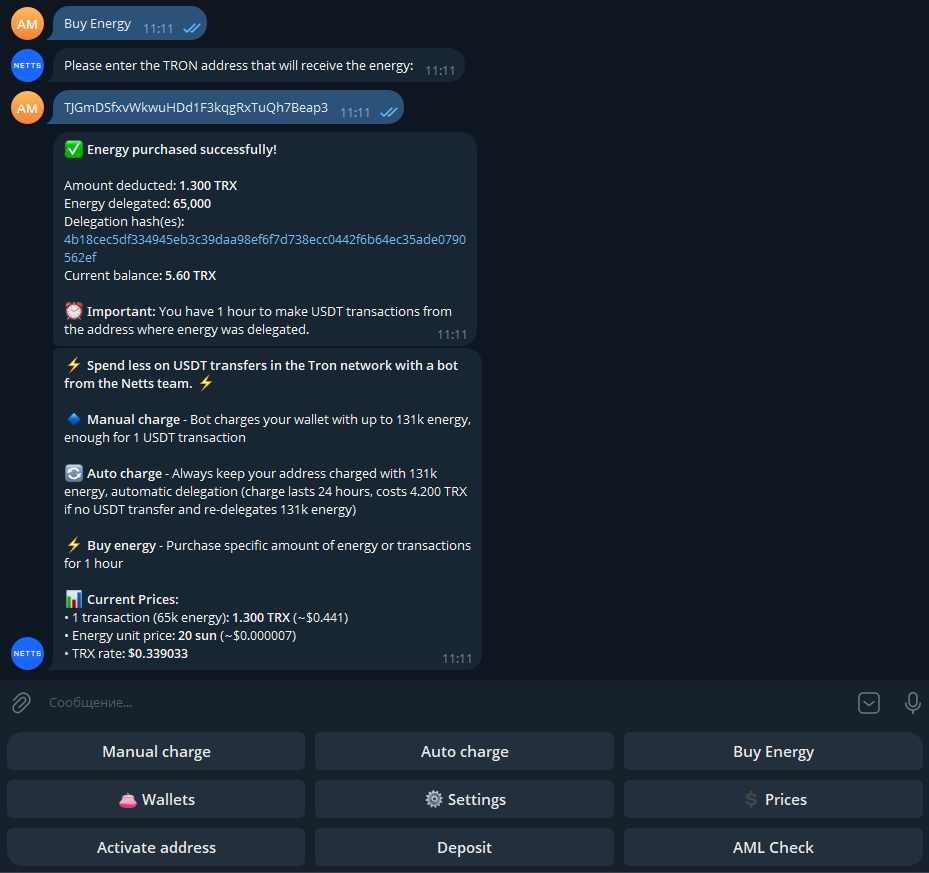
Sa TRON, ang bawat paglilipat ng USDT ay gumagamit ng Energy; kung wala kang sapat, gagamitin ng network ang iyong TRX upang bayaran ito, at nagiging napakamahal niyan sa huli. Ang isang mas mahusay na paraan ay ang i-pre-charge ang iyong TRON Energy sa pamamagitan ng paggamit ng isang serbisyo na nagpapahintulot sa iyong umupa nito para sa isang takdang panahon. Doon nagiging kapaki-pakinabang ang mga tool tulad ng Netts Energy Charge Bot dahil pinapayagan ka nitong mag-refill ng iyong TRON gas bago magsagawa ng paglilipat, kaya nagbabayad ka ng pinakamahusay na magagamit na mga rate ng TRON Energy sa halip na masunog ang iyong TRX sa mataas na halaga. Para sa mga madalas maglipat ng mga stablecoin, ito ang nagiging pagkakaiba sa pagitan ng pagbabayad ng doble at pagbabayad lamang ng aktwal na gastos ng transaksyon. Maaaring gamitin ang bot upang magsagawa ng isahang pag-charge, awtomatikong mag-recharge ng mga wallet na nananatiling aktibo, o bumili ng maramihang Energy para sa mga partikular na halaga. Bagama't ito ay isang maliit na uri ng pag-optimize, ang mga ganitong maliliit na pagpapabuti ay naiipon kapag mataas ang mga TRON gas fee at regular kang nagsasagawa ng mga paglilipat.