Тривога під час розпакування апаратного гаманця: чи не було ваш пристрій скомпрометовано?
Апаратні гаманці можуть бути скомпрометовані на етапі ланцюжка постачання. Дізнайтеся, як виявити зламані пристрої до того, як вашу криптовалюту викрадуть назавжди.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Протягом трьох років Маркус зберігав свою криптовалюту в гаманцях на біржі, і все було гаразд до того дня, коли він прокинувся і виявив, що біржа призупинила виведення коштів. Не було жодного попередження та жодних пояснень, лише загальне повідомлення про технічні складнощі, які тривали тижнями. Його монети були там, відображалися на екрані, але були абсолютно недоступні. Він бачив баланс, проте не міг отримати доступ до коштів.
Саме тоді він вирішив придбати апаратний гаманець; це було спричинено не параноєю, адже неприємне відчуття спостереження за грошима, якими ти не можеш скористатися, гірше, ніж повна їхня відсутність. Він замовив Coldcard безпосередньо з сайту виробника, доплатив за швидку доставку й став чекати.
Пристрій надійшов у звичайній коричневій коробці з поштовою етикеткою. Коробка з Coldcard всередині виглядала професійно: глянцевий картон, чіткий друк і голографічна пломба, що закривала порт USB. Проте виникло дивне відчуття. Зовнішня термозбіжна плівка мала невеликий розрив з одного боку — рівно настільки помітний, щоб змусити запідозрити, що упаковку могли відкрити, а потім запакувати знову. Хоча голографічна наклейка виглядала нормально, коробка відкрилася доволі легко, ніби клейовий шар був ослаблений.
Він стояв із коробкою в руках і намагався прийняти рішення. Якщо повернути її, доведеться чекати ще тиждень і спілкуватися зі службою підтримки, пояснюючи, що якихось явних дефектів немає, але щось усе одно здається підозрілим. Це виглядало як параноя та скидалося на слова людини, якій техпідтримка просто ввічливо скаже, що все гаразд і що вона лише марнує чужий час.
Тому він запевнив себе, що хвилюватися немає про що. Можливо, кур'єр упустив посилку і заглянув усередину, щоб перевірити, чи вона не пошкоджена. Можливо, заводське пакування було просто нерівним. У будь-якому разі, з пристроєм, найімовірніше, все гаразд. Він виконав налаштування, згенерував сід-фразу, перевів свої монети і вирішив більше не турбуватися.
Цей вибір — коли він заглушив власні початкові підозри — міг коштувати йому всього.
Як насправді виглядає втручання в пристрій
Апаратні гаманці вважаються найбезпечнішим методом зберігання криптовалюти, оскільки приватні ключі ніколи не залишають пристрій; вони генеруються всередині захищеного чипа, транзакції підписуються всередині пристрою, і навіть якщо ваш комп'ютер скомпрометовано, зловмисник не зможе отримати доступ до ключів. Однак це базується на припущенні, що сам пристрій не зазнав стороннього втручання.
Якщо хтось перехопить гаманець до того, як він потрапить до вас, у нього буде достатньо часу та умов для виконання дій, яких ви не помітите, доки не стане надто пізно. Зловмисники можуть замінити прошивку на модифіковану, яка надсилатиме вашу сід-фразу на віддалений сервер одразу після генерації. Вони можуть заздалегідь завантажити сід-фразу, яку самі контролюють, — у такому разі, коли ви думатимете, що налаштовуєте новий гаманець, ви насправді переказуватимете свої кошти на адресу, доступ до якої має хтось інший. Вони також можуть повністю замінити захищений чип на зовні ідентичний, але такий, що генерує передбачувані ключі.
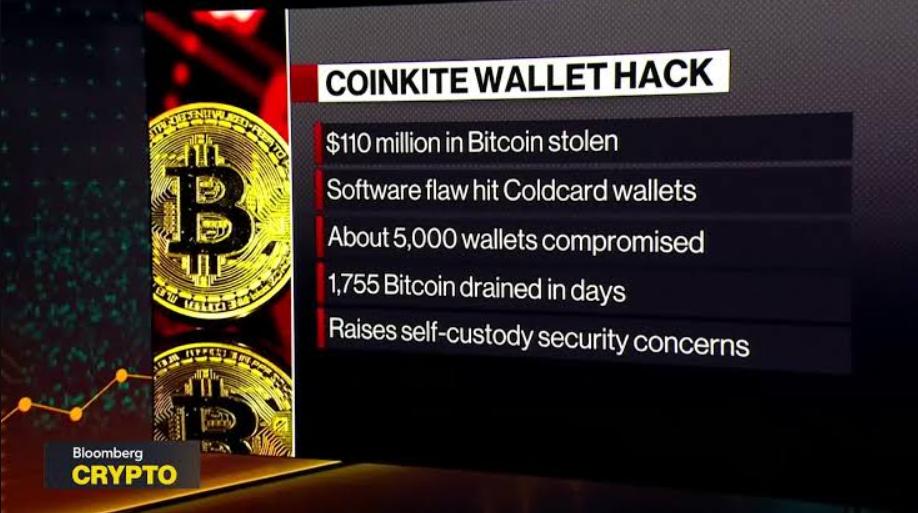
Злам Coldcard у 2026 році продемонстрував, наскільки непомітним може бути подібне порушення безпеки. Починаючи з липня, зловмисники вивели понад 1,300 Bitcoin (вартість яких за різними оцінками становила від 89 до 130 мільйонів доларів) із гаманців, які ніколи раніше не підключалися до інтернету. Проблема полягала не в апаратному забезпеченні, а в прошивці: з 2021 року існував баг, через який пристрій генерував слабкі сід-фрази, використовуючи передбачувану випадковість замість справжньої ентропії.
Гаманці виглядали абсолютно справними: вони нормально функціонували, а інтерфейс не видавав жодних помилок. Проте створені ними сіди були настільки слабкими, що зловмисник міг відновити приватні ключі в автономному режимі, навіть не торкаючись пристрою, а потім вивести кошти за допомогою скоординованих ончейн-транзакцій. Одна з адрес була спустошена за сорок одну хвилину, а інша втратила понад мільйон доларів. Люди, які роками не користувалися своїми гаманцями, прокинулися і виявили, що їхні рахунки спорожніли.
Дехто почав сумніватися, чи не був цей баг навмисним, зокрема розглядаючи можливість того, що Coinkite, компанія-виробник Coldcard, таємно додала бекдор, який згодом було виявлено та використано. Хоча доказів на користь цієї теорії немає, сам факт появи таких запитань свідчить про те, як легко руйнується довіра, коли пристрій, на який ви покладалися для захисту грошей, виявляється непомітно скомпрометованим протягом п'яти років.
Ланцюжок постачання довший, ніж ви думаєте
Втручання не починається тоді, коли коробка опиняється біля ваших дверей; воно починається набагато раніше. Апаратний гаманець у ваших руках — це результат роботи ланцюжка постачання, який охоплює виробників чипів, розробників прошивки, складальні заводи, логістику доставки та роздрібну дистрибуцію. На кожному етапі існує можливість для здійснення зловмисних дій.
Чипи, які генерують випадковість і в яких зберігаються ваші ключі, виготовляються напівпровідниковими компаніями, про більшість із яких люди навіть не чули. Якщо зловмисник отримає доступ до виробничого цеху чи файлів проектування, він може створити чип, який виглядатиме оригінальним, але матиме бекдор. Прошивка створюється розробниками, компілюється в двійковий код, а потім завантажується на пристрій на заводі. Якщо хтось отримає доступ до сервера збірки або впровадить шкідливий код під час оновлення ПЗ, усі пристрої, прошиті цією версією, будуть скомпрометовані в момент першого ввімкнення.
Далі пристрій пакують, відправляють на склад, знову транспортують до дистриб'юторського центру, передають кур'єрській службі й нарешті доставляють за вашою адресою. На будь-якому етапі цього процесу той, хто має фізичний доступ, може відкрити коробку, модифікувати пристрій, заново запечатати упаковку та відправити її далі за маршрутом. Якщо вони діятимуть акуратно, ви ніколи про це не дізнаєтеся.
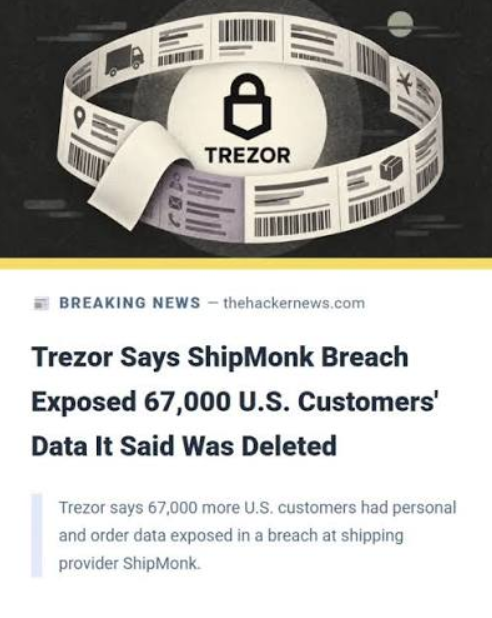
І це не просто теорія. У серпні 2026 року ShipMonk, логістичний партнер Trezor, зазнав кібератаки, внаслідок якої імена, адреси та електронні пошти майже чотирнадцяти тисяч клієнтів стали публічними. Самі пристрої внаслідок зламу скомпрометовані не були, проте зловмисники змогли з'ясувати, які саме адреси пов'язані з власниками апаратних гаманців. Така інформація вкрай небезпечна, оскільки дає змогу надіслати підроблений пристрій на заміну за конкретною адресою, націлитися на певні будинки для фізичної крадіжки або розсилати фейкові сповіщення системи безпеки на особисті поштові скриньки.
Місяцем раніше розширення Chrome для Trust Wallet було скомпрометовано через офіційний магазин додатків Chrome Web Store: шкідливий код поширювався через довірений канал, через що за сорок вісім годин було виведено сім мільйонів доларів. Поняття ланцюжка постачання стосується не лише фізичного маршруту апаратного забезпечення; воно також охоплює програмне забезпечення, яке ви завантажуєте для роботи з пристроєм, сервери оновлень, що надсилають свіжі версії прошивки, і магазини додатків, де розміщується інтерфейс гаманця.
Як тільки будь-яка з цих ланок порушується, увесь ланцюжок стає ненадійним, і ви не дізнаєтеся про це, доки ваш баланс не сягне нуля.
Як відбувається втручання на практиці
Існує кілька добре задокументованих способів модифікації апаратного гаманця; ці підходи відрізняються як за складністю, так і за можливістю виявлення.
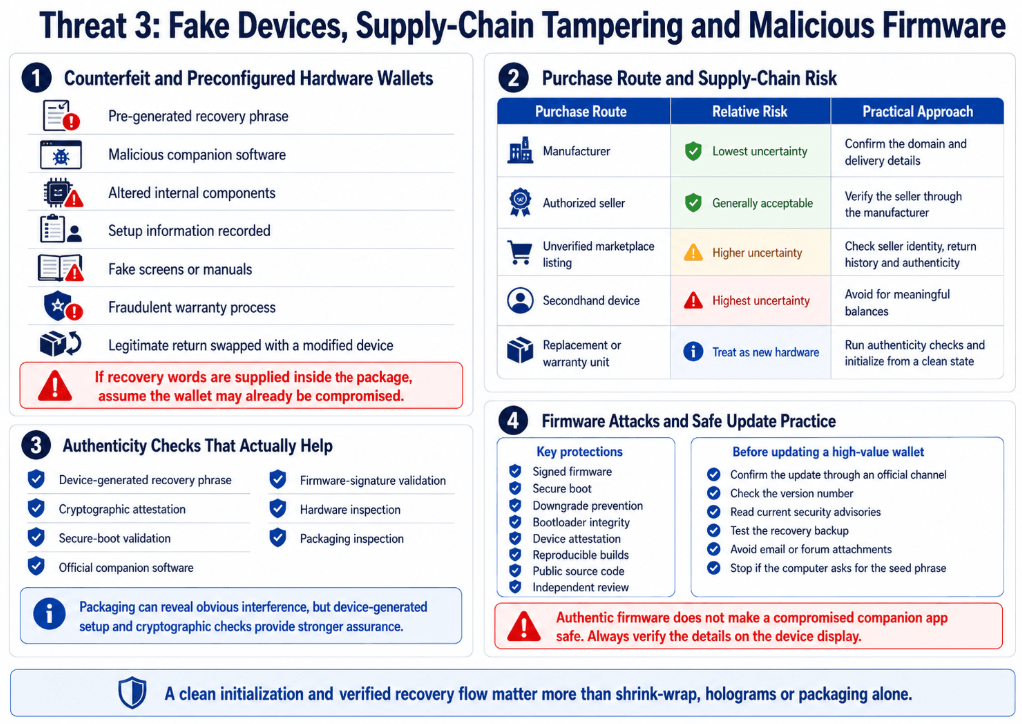
Найпростіший підхід — перехопити посилку і заново її запакувати. Зловмисник бере таку саму модель гаманця, обережно знімає захисні пломби, не пошкоджуючи їх, модифікує пристрій і запечатує його назад за допомогою запасних голографічних наклейок, які майже не відрізнити від оригінальних. Коли посилку перехоплюють під час транспортування, справжній пристрій замінюють модифікованим. Якщо перепакування виконано якісно, більшість покупців нічого не помітять: вони бачать пломбу, сприймають це як гарантію того, що коробку не відкривали, і переходять до налаштування.
Інший варіант — заміна прошивки. У деяких апаратних гаманцях передбачено оновлення прошивки, що корисно для усунення помилок, але водночас створює потенційну точку атаки. Зловмисник, маючи фізичний доступ до пристрою, може підключити його до комп'ютера, прошити шкідливе ПЗ і від'єднати. Пристрій продовжує працювати як зазвичай, але на ньому вже виконується код, який або викрадає сід-фразу, або підміняє адресу одержувача під час транзакцій. Деякі гаманці, як-от Tangem, використовують прошивку без можливості оновлення, щоб уникнути такого роду атак. Мінус у тому, що будь-які помилки неможливо виправити після виробництва пристроїв, зате площа атаки суттєво зменшується.
Третій метод полягає в заміні компонентів. Він складніший і вимагає вищого рівня кваліфікації, проте його практично неможливо виявити без детальної фізичної експертизи. Щоб здійснити таку атаку, пристрій потрібно розібрати, випаяти захисний елемент чи чип генерації випадкових чисел і замінити його копією, яка видає передбачувані результати. Оскільки модифікований чип запрограмовано правильно відповідати на запити атестації, пристрій пройде всі програмні тести. Єдиний спосіб виявити підміну — ретельно вивчити чип під збільшувальним склом або провести тести на ентропію згенерованих сідів.
Четвертий метод передбачає попереднє завантаження сіду. Зловмисник створює сід-фразу на підконтрольному йому пристрої, а потім налаштовує скомпрометований гаманець на використання цього сіду. Коли ви налаштовуєте гаманець, процес пропускає фактичний крок генерації та натомість відображає заздалегідь підготовлений сід так, ніби він щойно створений. Ви записуєте його, вважаючи, що його ніхто не знає, а потім вносите кошти на адреси, які вже контролюються зловмисником. Цю техніку легше виявити, якщо ви знаєте, на що звертати увагу, оскільки пристрій ніколи не повинен показувати вам сід-фразу, якщо ви самі не вибрали дію з її генерації. Однак, якщо ви новачок у сфері апаратних гаманців і не знайомі з процедурою налаштування, ви можете подумати, що так і треба.
Випадок із Coldcard належить до іншого типу: тут мав місце ненавмисний бекдор. Помилка у прошивці, яка призвела до слабкої генерації сідів, не була закладена зловмисником цілеспрямовано; це була помилка програмування, присутня в кожному пристрої та активна протягом п'яти років. Але результат виявився тим самим: гаманці, які мали створювати непередбачувані сіди, натомість генерували такі, які можна було підібрати перебором в офлайні. Зловмиснику взагалі не потрібно було тримати пристрій у руках — достатньо було знати про наявність уразливості та провести необхідні обчислення.
Тривожним є те, що гарячі гаманці — ті, які вважаються менш безпечними, оскільки завжди підключені до мережі — у цій ситуації насправді виявилися надійнішими. Гарячий гаманець, який використовував дійсно випадковий сід, згенерований стандартною програмною бібліотекою, не постраждав би від проблеми низької ентропії. Водночас апаратний гаманець, за який користувачі доплатили саме заради підвищеної безпеки, створив уразливість, якої в іншому разі взагалі б не існувало.
Як захистити себе, коли довіри недостатньо
Що ж робити, якщо не можна повністю довіряти ані ланцюжку постачання, ані прошивці, ані навіть генератору випадкових чисел усередині пристрою?
1. Рекомендується купувати пристрій безпосередньо у виробника, а не через сторонніх перекупників чи торгові онлайн-майданчики; якщо апаратні гаманці продаються на Amazon або eBay за зниженою ціною, то економія не виправдовує ризику. Хоча офіційні реселери допускаються, якщо виробник прямо вказує їх у списку, пряма покупка завжди залишається найкращим вибором.
2. Перед відкриттям ретельно огляньте упаковку. Перевірте пломби контролю відкриття, голографічні наклейки та заводську стрічку. Переконайтеся, що пакування відповідає офіційним фотографіям, наданим виробником. Якщо пломба здається пошкодженою, клей виглядає ненадійним або щось інше викликає підозру, зупиніться, зробіть фотографії та зверніться до служби підтримки.
3. Використовуйте криптографічну атестацію для перевірки пристрою; більшість сучасних апаратних гаманців мають функцію перевірки автентичності, яка зв'язується з серверами виробника, щоб підтвердити оригінальність захищеного елемента. Під час підключення пристрою виконайте цю перевірку негайно, ще до генерації будь-яких ключів. Якщо перевірка не вдається або застосунок не пропонує такої можливості, це тривожний сигнал.
4. Не використовуйте пристрої, які постачаються з попередньо налаштованою сід-фразою або на яких уже завершено процес конфігурації. Справжні апаратні гаманці вимагають генерації сіду під час першого використання пристрою. Якщо девайс пропонує вам використовувати сід, який ви самі не створювали, вважайте його скомпрометованим.
5. Додайте власну ентропію, якщо гаманець це підтримує. Наприклад, деякі пристрої, такі як Coldcard, дозволяють кидати гральні кістки та використовувати результати в процесі генерації сід-фрази. Це гарантує, що навіть за поганої випадковості самого пристрою кидки кісток забезпечать непередбачуваність, яку зловмисник не зможе відтворити. Якщо у вашому гаманці є ця функція, обов'язково скористайтеся нею.
6. Почніть із тестування на невеликій сумі; не переказуйте весь свій портфель на новий гаманець одразу. Надішліть символічну суму, зачекайте день, а потім спробуйте відправити її на іншу адресу. Якщо все пройде успішно, поступово збільшуйте обсяг. Хоча це не захистить від усіх можливих атак, такий підхід обмежить ваші втрати, якщо щось піде не так.
7. Переконайтеся, що прошивку оновлено до актуальної версії, але перевіряйте оновлення за допомогою криптографічної верифікації. Оновлення прошивки підписуються виробником, і програмне забезпечення вашого гаманця має перевірити цей підпис перед встановленням. Якщо підпис не перевіряється або процес оновлення здається незвичним, зупиніться та перевірте, чи не повідомляють інші користувачі про таку саму проблему.
Існує фундаментальніша проблема, яку неможливо вирішити жодними чеклістами: вам доводиться довіряти машині, яка генерує та зберігає секретні дані, що надають доступ до безповоротних фінансових операцій. При цьому цей пристрій пройшов через ланцюжок постачання, який ви не можете проконтролювати, працює на прошивці, код якої ви не можете прочитати, і використовує чипи, внутрішні деталі яких захищені комерційною таємницею. Зрештою, певний рівень довіри неминучий, і все, що ви можете зробити, — це зменшити кількість точок, де цю довіру може бути підірвано.
Що ми насправді захищаємо
Тривога під час розпакування виникає не через параною; вона спричинена тим, що наслідки помилки є незворотними. Якщо апаратний гаманець було скомпрометовано і ви цього не помітили, ваші кошти буде втрачено назавжди, і вам не допоможе жодна служба підтримки. Банки не скасують транзакцію, а страхова компанія не відшкодує збитки. Гроші зникають, а особа, яка їх забрала, залишається анонімною.
Саме ця незворотність робить рішення проігнорувати підозру настільки небезпечним. Той факт, що Маркус подивився на надірвану плівку і вирішив, що це дрібниці, показує, як він зважував незручності повернення товару проти ризику втратити все. У більшості випадків плівка рветься через те, що коробку просто впустили. У більшості випадків пломба виглядає неідеально через особливості заводського пакування. У більшості випадків нічого страшного не трапляється.
Але не завжди. І коли щось справді трапляється, це не проявляє себе одразу. Гаманець працює належним чином. Інтерфейс у повному порядку, а монети переказуються без проблем. А потім одного ранку, через кілька місяців, баланс виявляється нульовим. І на той момент уже немає жодних доказів, жодної можливості довести, що сталося, і жодного шансу щось виправити.
Люди, які втратили понад сто мільйонів доларів, не проігнорували тривожні сигнали — таких сигналів просто не було. Пристрої працювали бездоганно протягом багатьох років. Уразливість була невидимою, закладеною безпосередньо в прошивку, і виявити її міг лише той, хто точно знав, що саме шукати в коді. Деякі з постраждалих досі задаються питанням, чи було це навмисно, чи знав хтось усередині компанії, чи вся ця історія була довгостроковою аферою.
Для людини з порожнім гаманцем відповідь уже не має значення: чи стався злам через злий умисел, чи через випадкову помилку, чи внаслідок атаки на ланцюжок постачання — кінцевий результат один і той самий. Саме тому тривога не зникає, навіть якщо виконано всі правильні кроки. Адже навіть дотримання всіх інструкцій не завжди гарантує безпеку, і єдиний спосіб дізнатися правду — це почекати й побачити, чи залишаться ваші гроші на місці завтра.
Маркусу пощастило: його гаманець був цілим, а розрив плівки виявився наслідком недбалості під час транспортування. Але іноді він подумки повертається до того моменту на кухні, коли він тримав коробку і вирішував, чи варто їй довіряти. Він думає про те, наскільки близьким був до фатальної помилки, і чи вистачить йому пильності помітити небезпеку наступного разу.
Навіть якщо вам вдалося правильно налаштувати гаманець, залишається питання його щоденного використання. Кожна транзакція пов'язана з витратами: це або комісії мережі Bitcoin, або, у випадку переказу стейблкоїнів у мережі TRON, ресурси Energy та Bandwidth, необхідні для здійснення операції. Багато хто не усвідомлює, наскільки сильно різняться ці витрати залежно від того, спалюєте ви TRX чи орендуєте ресурси.
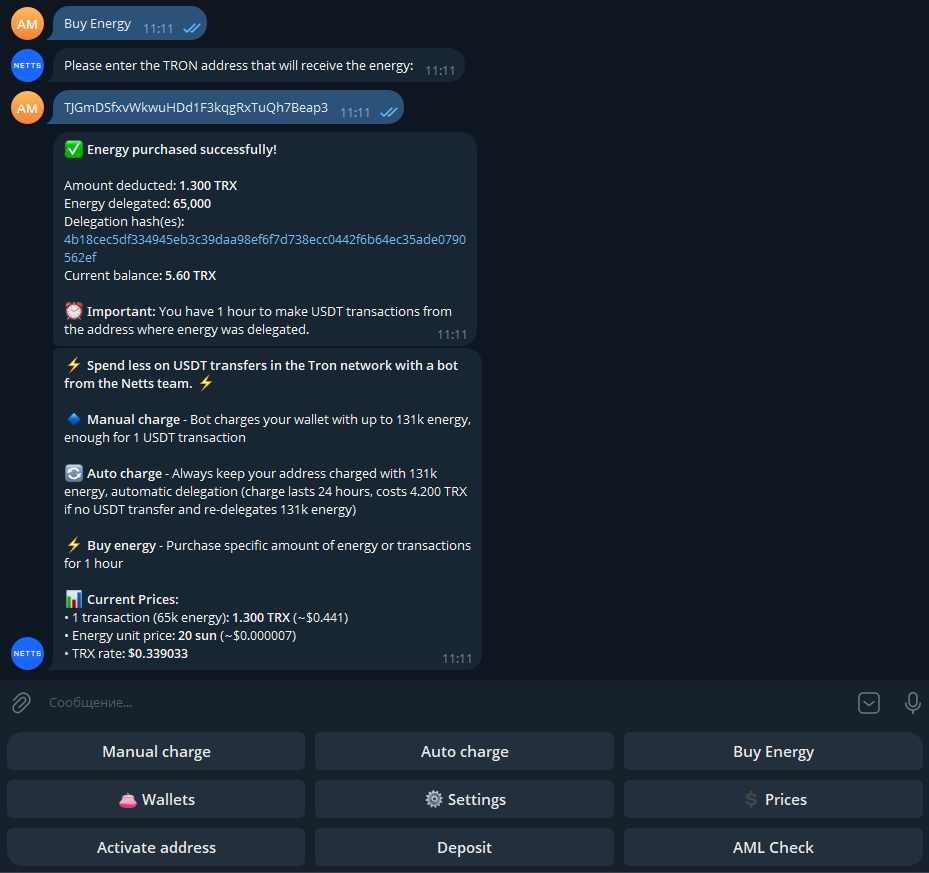
У мережі TRON кожен переказ USDT споживає Energy; якщо її недостатньо, мережа спалює ваші TRX для оплати комісії, і це обходиться дуже дорого. Набагато розумніший підхід — заздалегідь поповнювати TRON Energy за допомогою сервісів, які дозволяють орендувати її на певний час. Саме тут стають у пригоді такі інструменти, як Netts Energy Charge Bot: він дає змогу поповнити газ у мережі TRON перед виконанням переказу, завдяки чому ви платите за найвигіднішими тарифами на TRON Energy замість спалювання TRX за завищеною вартістю. Для тих, хто регулярно відправляє стейблкоїни, це можливість уникнути подвійної переплати та платити лише фактичну собівартість транзакції. Бот дозволяє купувати ресурси разово, автоматично поповнювати баланс активних гаманців або купувати Energy оптом під конкретні обсяги. Хоча це здається невеликою оптимізацією, такі деталі дають суттєву економію, коли комісії на газ у мережі TRON високі, а перекази здійснюються на постійній основі.