Діпфейки для обходу KYC — чи це працює?
Шахрайство з діпфейками становить 1 із 5 випадків біометричного шахрайства. Дізнайтеся, як ШІ обходить перевірки KYC і що ви можете зробити для захисту своїх криптоакаунтів.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Передбачалося, що великі мовні моделі використовуватимуться для нудних, рутинних завдань — роботи, яка забирає години вашого тижня, але не приносить жодного сенсу вашому життю. Насправді ж вони навчилися імітувати вашу особистість. Наразі їх використовують для того, щоб обходити обмеження KYC, входити у ваш акаунт на біржі та переконувати систему верифікації, що фейкова особа цілком придатна для зберігання грошей.
Ситуація проста в тому сенсі, що всі матеріали, які ви надаєте під час перевірки вашої особи, є цифровою інформацією. Вона складається з фотографії вашого обличчя, скан-копії вашого документа та відео, на якому ви кліпаєте за вказівкою. Все це — просто дані, що передаються мережею інтернет. Якщо дані можна підробити досить точно, машина на іншому кінці прийме їх так само легко. Людина не бере участі в цьому процесі; натомість відбувається те, що одна машина виявляє патерни, а інша машина здатна відтворювати ці самі патерни. Таким чином, один штучний інтелект обманює інший, а ваші гроші та ваша особистість опиняються в центрі цієї проблеми.
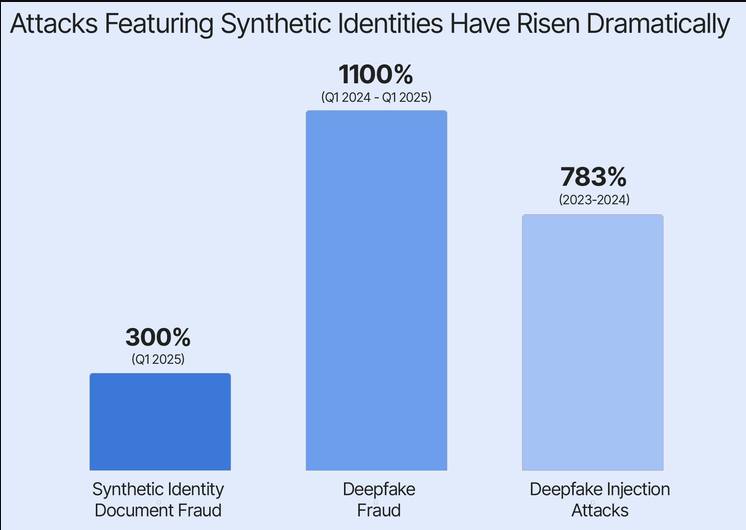
Це не просто теоретичне занепокоєння; глобальний огляд понад одного мільярда подій верифікації особи свідчить про те, що шахрайство з діпфейками становить один із кожних п'яти випадків біометричного шахрайства. Кількість спроб із використанням селфі-діпфейків збільшилася на 58% тільки у 2025 році. У 2024 році було зафіксовано зростання ін'єкційних атак на 783%, тобто випадків, коли підроблене відео вставляється безпосередньо у відеопотік камери. Технологія, необхідна для здійснення таких дій, коштує близько двадцяти доларів і займає тридцять хвилин. Повністю синтетичні особистості, здатні проходити перевірки KYC, можна придбати на майданчиках у даркнеті за двісті доларів.
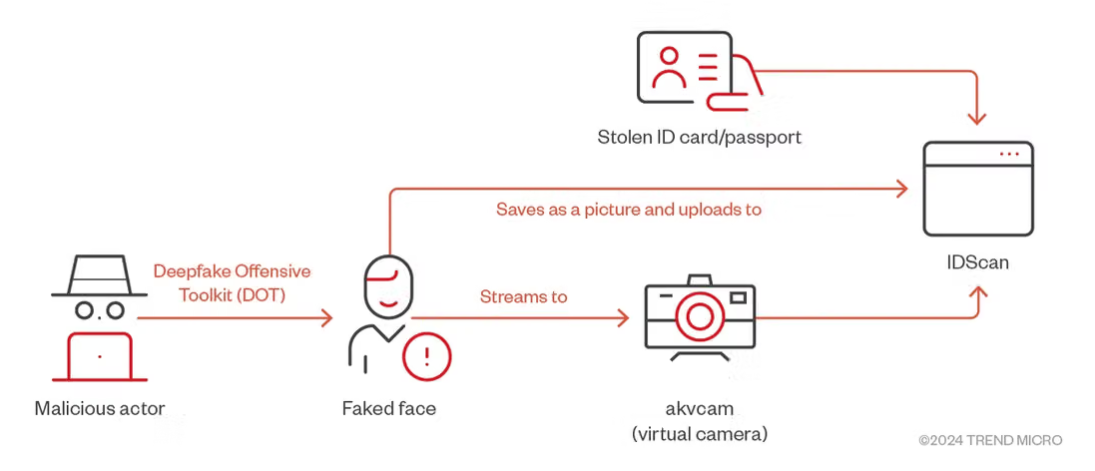
Система продовжує діяти, оскільки системи ніколи не створювалися для виявлення подібних речей; вони були розроблені для розпізнавання фотокопій, скриншотів і випадків, коли хтось використовував особистість іншої людини. Системи не передбачали виявлення згенерованого машиною обличчя, якого насправді ніколи не існувало, разом зі згенерованим машиною документом, який ніколи не видавався і який був поданий людиною з використанням програмного забезпечення для заміни обличчя в реальному часі з метою обійти перевірку на присутність живої людини (liveness check), покликану підтвердити, що вона є людиною.
Коли машини брешуть машинам
Шахрайство не обмежується криптобіржами, хоча на крипту припадає 88% усіх виявлених діпфейк-махінацій у світі; воно також трапляється в банках, онлайн-ритейлерах та фінтех-платформах — у будь-якому місці, де верифікація особи автоматизована і довіра вважається гарантованою. Метод, який використовується для вашої перевірки, шукає певні ознаки: чи збігається обличчя на селфі з обличчям на документі? Чи кліпає людина за вказівкою? Чи має документ правильні шрифти, голограми та захисні елементи? Усі ці перевірки тепер можна обійти не через складний хакінг, а за допомогою промптів, введених у генератор зображень, і тридцяти хвилин редагування відео.
У Кайл Холдер було викрадено всі її пенсійні заощадження в розмірі трьохсот тисяч доларів упродовж трьох місяців у результаті шахрайства з використанням маніпуляцій ШІ.
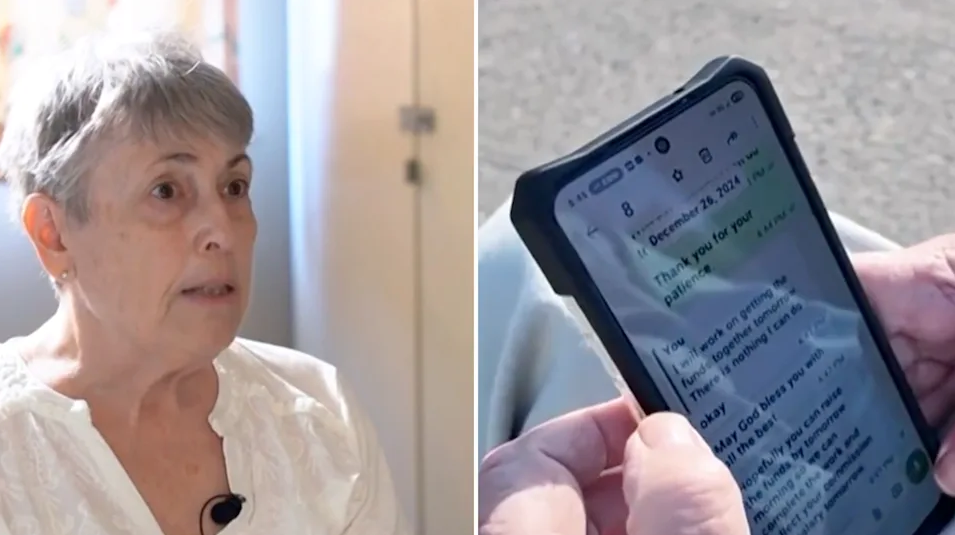
Представники IRS, які займалися її справою, заявили, що нічого не залишилося. Цей скам безпосередньо не використовував KYC-діпфейки, але базувався на тому самому принципі — створеній ШІ довірі. Він містив фейкові торгові платформи, сфабрикований прибуток, діпфейк-відео керівників і клоновані голоси. Коли вона спробувала вивести свої гроші, платформа зникла.
Шахраям, які вкрали її заощадження, не було потреби вдаватися до зламу, оскільки їм було достатньо виглядати справжніми протягом достатнього часу, щоб вона повірила в цю брехню.
Що підробляють і як саме
Видима складова — це діпфейки, але це не вичерпує всієї ситуації. Шахраї використовують штучний інтелект для створення фейкових документів, підписів, історії транзакцій, балансів рахунків, електронних листів верифікації, листувань зі службою підтримки клієнтів і навіть відеодзвінків у реальному часі. Вони створюють синтетичні особистості, поєднуючи викрадені реальні дані з вигаданою інформацією — наприклад, справжній номер соціального страхування, вигадане ім'я, згенероване ШІ обличчя та реальна адреса. Хоча кожен компонент особистості проходить окремі перевірки баз даних, жодної реальної людини за цією особистістю не існує.
Шахрайство із синтетичними особистостями цього типу перетворилося на головну форму фінансових злочинів у 2025 році, оскільки воно поєднує правдоподібність справжніх даних із гнучкістю повної фальсифікації. Особа, яка подає заявку на відкриття акаунта, не видає себе за когось іншого; натомість вона створює нову людину, яка видається легітимною для всіх автоматизованих систем, які її перевіряють, навіть попри те, що ця людина існує лише як набір точок даних, які просто випадково збіглися.
Аудит, проведений щодо шістнадцяти комерційних генераторів зображень на основі ШІ у 2026 році, виявив, що із сімдесяти п'яти спроб шістдесят дев'ять призвели до появи чогось схожого на документ, а п'ять моделей згенерували зображення, які виглядали як справжні державні документи. Це не були витончені підробки, які потребували інсайдерських знань про захисний друк. Це були зображення, створені загальнодоступними інструментами у відповідь на запити людей, які ніколи навіть не переступали поріг паспортного столу.
Документи здаються справжніми, оскільки ШІ тренувався на реальних документах. Обличчя виглядають реалістичними, оскільки ШІ навчали на справжніх обличчях. Система не вгадує навмання; вона радше реконструює те, чому навчилася, і те, чого вона навчилася, є достатньо переконливим, щоб обдурити як машини, так і людей.
Фальсифікація перевірки на людину
Виявлення присутності живої людини (liveness detection) мало вирішити цю проблему. Концепція була простою: змусити користувача виконати дію, яку фотографія або відео не можуть відтворити. Це могло бути кліпання очима, поворот голови, посмішка або стеження поглядом за рухомим об'єктом. Якщо ви можете виконувати ці дії в реальному часі, то ви маєте бути реальною людиною з реальним телефоном, а не кимось, хто просто відтворює запис.
Проблема полягає в тому, що liveness detection сприймає відеопотік як гарантовано справжній; передбачається, що камера показує саме те, що знаходиться перед нею. Однак сучасним технологіям діпфейків не потрібно обманювати камеру, оскільки вони можуть інжектувати підроблене відео безпосередньо у потік, взагалі обходячи об'єктив. Програмне забезпечення фіксує запит на верифікацію, створює синтетичну відповідь у реальному часі, а потім надсилає цю відповідь назад у систему, ніби вона надійшла з камери. Таким чином, перевірка присутності фіксує, як людина кліпає за командою, повертає голову та посміхається; вона не має жодного способу дізнатися, що людини насправді там немає.
Саме тому за один рік кількість ін'єкційних атак зросла на 783% — захист було розроблено проти зовсім іншого типу загрози; він призначався для виявлення атак повторного відтворення (replay attacks) і роздрукованих фотографій, а не для синтезу в реальному часі.
Низка платформ перейшла на пасивний liveness detection — метод, який аналізує відео без необхідності виконання будь-яких дій користувачем. Він розпізнає мікровирази обличчя, кровотік під шкірою, тіні та відблиски, які поводяться тривимірно. Хоча цей підхід є ефективнішим, він аж ніяк не досконалий. Шахраї вже тренують власні моделі на тих самих ознаках, які шукає пасивний liveness detection, прибираючи викривальні артефакти, додаючи шум, схожий на справжню зернистість камери, і вносячи дрібні недоліки, які надають зображенню людського вигляду.
Дослідження, проведене у 2026 році, виявило, що лише 0,1% учасників змогли надійно відрізнити реальний контент від згенерованого ШІ. Оскільки люди не здатні цього зробити, а автоматизовані системи тренують розпізнавати патерни, які ШІ одночасно вчать створювати, питання не в тому, чи витримає захист. Питання в тому, через який час він перестане працювати.
Що це означає для вас
Якщо ви володієте криптою і проходили верифікацію особи на біржі, коли-небудь надсилаючи селфі разом із документом для підтвердження того, що ви саме та особа, за яку себе видаєте, ту саму систему, яка використовувалася для вашої перевірки, можна обдурити. Це означає, що інша особа може створити синтетичну особистість, пройти ті самі процедури верифікації, що й ви, відкрити акаунт, а потім використовувати його для переказу грошей, відмивання коштів або виведення чужих активів.
Це також означає, що вашу особистість можуть використати без вашого відома. Сьогодні шахраю вже не потрібно викрадати всі ваші персональні дані; усе, що йому потрібно зробити, — це дістати фотографію вашого обличчя, що, найімовірніше, уже доступно, якщо ви хоч раз робили публікації в соцмережах. Потім вони використовують це фото з інструментом для заміни обличчя, щоб створити діпфейк-відео, де ви проходите перевірку на присутність, об'єднують його з фейковим документом, де є ваше обличчя, але трохи змінене ім'я, і надсилають на платформу, яка не має потужних можливостей для виявлення діпфейків. Як тільки платформа схвалить заявку, вони отримають акаунт, який виглядає як ви, говорить як ви і здатний проходити процедури верифікації, призначені для підтвердження того, ким ви є.
Масштаби цієї проблеми важко усвідомити, поки не поглянеш на цифри. У 2025 році американці зазнали збитків на понад одинадцять мільярдів доларів через криптовалютне шахрайство, що становить більше половини всіх коштів, утрачених від інтернет-злочинів, про які було повідомлено до ФБР. У всьому світі криптоскамери отримали щонайменше чотирнадцять мільярдів доларів ончейн у 2025 році, порівняно з менш ніж десятьма мільярдами доларів у 2024 році. Лише за перший квартал 2026 року ШІ-діпфейки спричинили збитки на суму 577 мільйонів доларів і наразі стоять за 40% великих криптошахрайств.
Шахраї не діють самостійно; вони є частиною організованої схеми. Розслідування, проведене у 2025 році, викрило шахрайську екосистему на 187 мільйонів доларів, що поширилася як на Австралію, так і на Сполучені Штати, спираючись на фейкові торгові платформи, діпфейк-схвалення від знаменитостей і довіру, якою маніпулювали за допомогою ШІ. Угруповання захоплювало популярні YouTube-канали, використовувало діпфейк-аудіо та відео для імітації офіційних повідомлень справжніх криптокомпаній і пропонувало фейкові аірдропи тим, хто спершу надішле гроші. Тисячі людей стали жертвами цього обману.
Захист у світі діпфейків
Хоча ви не можете перешкодити комусь підробити ваше обличчя, ви можете ускладнити використання цієї підробки для крадіжки у вас. Ваша перша лінія оборони не є технічною; вона поведінкова.
1. Переконайтеся, що всі доступні функції безпеки ввімкнено на будь-яких акаунтах, які містять гроші або іншу конфіденційну інформацію, як-от двофакторна автентифікація, біометричний вхід, білий список адрес для виведення коштів та підтвердження кожної чутливої дії електронною поштою. Кожен із цих заходів безпеки ускладнює керування вашим акаунтом для сторонніх осіб, навіть якщо їм вдасться обійти процес KYC.
2. Кожного разу, коли ви отримуєте відео, голосове повідомлення або іншу форму зв'язку від когось, хто просить вас надіслати гроші чи надати облікові дані, ставтеся до цього як до фейку, доки не отримаєте доказів зворотного. Кількість випадків криптошахрайства з видаванням себе за іншу особу зросла на 1400% у 2025 році. Якщо особа, яка видає себе за вашого керівника, друга чи знаменитість, звертається до вас з інвестиційною пропозицією, перевірте це через незалежний канал, перш ніж вживати будь-яких дій.
3. Ніколи не потрібно надсилати криптовалюту, щоб отримати аірдроп, розблокувати акаунт або підтвердити свою особу; легітимні платформи ніколи не проситимуть вас заплатити за отримання грошей. Саме так побудовано кожен фейковий аірдроп-скам, і люди досі потрапляють на цей гачок, тому що відео та повідомлення здаються справжніми.
4. Використовуйте платформи, на яких діє потужна антифрод-система. Оскільки далеко не всі біржі чи сервіси інвестували у виявлення діпфейків, ті, хто це зробив, публічно заявляють про це, адже це стало конкурентною перевагою. Шукайте мультимодальну верифікацію, поведінковий аналіз, контроль цілісності на рівні сесії та передовий liveness detection, який виходить за межі простих тестів на кліпання та повороти голови.
5. Переконайтеся, що сервіс використовує 3D liveness detection або пасивний біометричний аналіз, оскільки ці методи набагато важче обдурити, ніж активні перевірки на присутність, адже вони перевіряють не лише те, чи можете ви виконувати інструкції; вони аналізують глибину, мікровирази та фізіологічні сигнали, які синтетичному відео важко переконливо відтворити.
6. Ставтеся до свого обличчя як до пароля та зведіть до мінімуму кількість власних фотографій високої роздільної здатності, доступних публічно. Шахраї збирають обличчя із соцмереж, щоб використовувати їх для створення діпфейків. Чим більше ваших зображень високої якості є в мережі, тим легше створити переконливу підробку.
7. Коли ви переказуєте велику суму коштів, зокрема це стосується великих переказів USDT або інших цінних криптотранзакцій, вам слід використовувати сервіси, які дозволяють перевірити витрати та маршрути перед виконанням. Шахраї часто користуються терміновістю та плутаниною щодо комісій, схиляючи жертв надсилати кошти не на ту адресу або переплачувати значно більше, ніж необхідно. Легітимні платформи, навпаки, дозволяють заздалегідь розрахувати витрати, верифікувати адреси одержувачів і перевірити всі деталі до того, як транзакція буде здійснена.
Індустрія реагує, але повільними темпами. Сьогодні вдосконалені процеси верифікації включають мультимодальні перевірки, які в комплексі досліджують документи, біометрію обличчя, голосові патерни та поведінкові сигнали. Певні платформи розробляють пакети доказів на рівні сесії, які фіксують часові мітки та криптографічно запечатують кожен кадр верифікаційної сесії, створюючи таким чином судово-експертний запис, який може показати, чи була сесія справжньою, чи інжектованою. Деякі з цих платформ також залучають сторонніх постачальників послуг довіри, які виступають нейтральними свідками процесу верифікації та суттєво ускладнюють для шахрая можливість пройти перевірку непомітно.
Однак ці заходи безпеки діють далеко не на всіх платформах. Дуже багато з них досі покладаються на метод «документ плюс селфі» — спосіб, неефективність якого стала очевидною ще у 2024 році. Платформи не оновлювали свої системи, оскільки витрати на виявлення діпфейків високі, а наслідки шахрайства зазвичай лягають на плечі користувачів, а не самої платформи.
Ціна світу, де ніщо не є доведено справжнім
Справжня проблема полягає не в технологіях, а радше має фундаментальний характер. Зараз ми входимо у фазу, коли довести, що ви є тим, за кого себе видаєте, стало зовсім не просто. Системи, призначені для перевірки особи, долаються інструментами, які коштують дешевше за обід і вимагають менше часу, ніж поїздка на роботу. Довіра, яка й без того була слабкою в інтернет-середовищі, зараз руйнується через контент, який виглядає справжнім, звучить справжньо і поводиться справжньо, навіть не будучи таким.
Це не означає кінець KYC, а лише те, що KYC має вийти за межі уявлення про те, що селфі та документ є хоч якимось доказом. Платформами, які виживуть у цих змінах, будуть ті, що розглядають верифікацію як безперервний процес, а не як одиничний контрольний пункт; вони формуватимуть довіру з часом за допомогою поведінкових сигналів, патернів транзакцій, цифрових відбитків пристроїв і регулярної повторної автентифікації, а не покладатимуться на єдиний доказ, який можна підробити.
Це означає, що користувачам тепер доводиться брати завдання верифікації на себе. Більше не можна вважати само собою зрозумілим, що якщо платформа схвалила певну особу, то ця особа є реальною. Так само більше не можна припускати, що якщо відео виглядає реалістичним, воно справді таким і є. Ви маєте перевіряти все самостійно за допомогою інших каналів, використовуючи інструменти та методи, які складніше підробити.
Фінансові наслідки помилок у цьому питанні — не єдині; відбувається також поступове підривання фундаментальної ідеї про те, що особа на іншому кінці транзакції є тією, за кого себе видає. Коли ця віра зникне, кожна взаємодія повинна буде зустрічатися з підозрою, а кожна транзакція — верифікуватися незалежно, тому довіра більше не може надаватися просто так.
Діпфейкам справді вдається обходити процедури KYC. Це стосується не всіх випадків і не всіх платформ, але трапляється достатньо часто, щоб цифри шахрайства сягали мільярдів. Питання не в тому, чи продовжуватиметься це. Питання в тому, чи встигатимуть захисні заходи до того, як ціна бездіяльності стане надто високою, щоб її ігнорувати.
Шахрайство та плутанина часто поєднуються, коли йдеться про вартість транзакцій. Комісії, які ви сплачуєте під час переказу коштів ончейн, зокрема у випадку транзакцій USDT у таких мережах, як TRON, можуть суттєво різнитися залежно від того, як саме побудовано переказ. Шахраї користуються цим, створюючи фейкові платформи, які відображають завищені комісії та залишають різницю собі. Вони також надсилають фішингові повідомлення про те, що вам потрібно сплатити термінову комісію блокчейну для розблокування коштів, хоча такої комісії насправді не існує.
Якщо ви розумієте, скільки насправді має коштувати переказ, ви можете уникнути обману за таких схем. Наприклад, у TRON кожен переказ USDT витрачає певну кількість Energy та Bandwidth. Коли у вас недостатньо цих ресурсів, мережа спалює ваш TRX для покриття витрат, і це може бути дорого. Переказ на адресу, де вже є USDT, споживає менше Energy, ніж на порожню адресу, оскільки мережі доводиться ініціалізувати баланс токена. Знаючи це заздалегідь, ви зможете зрозуміти, коли хтось бреше про суму, яку ви маєте сплатити.
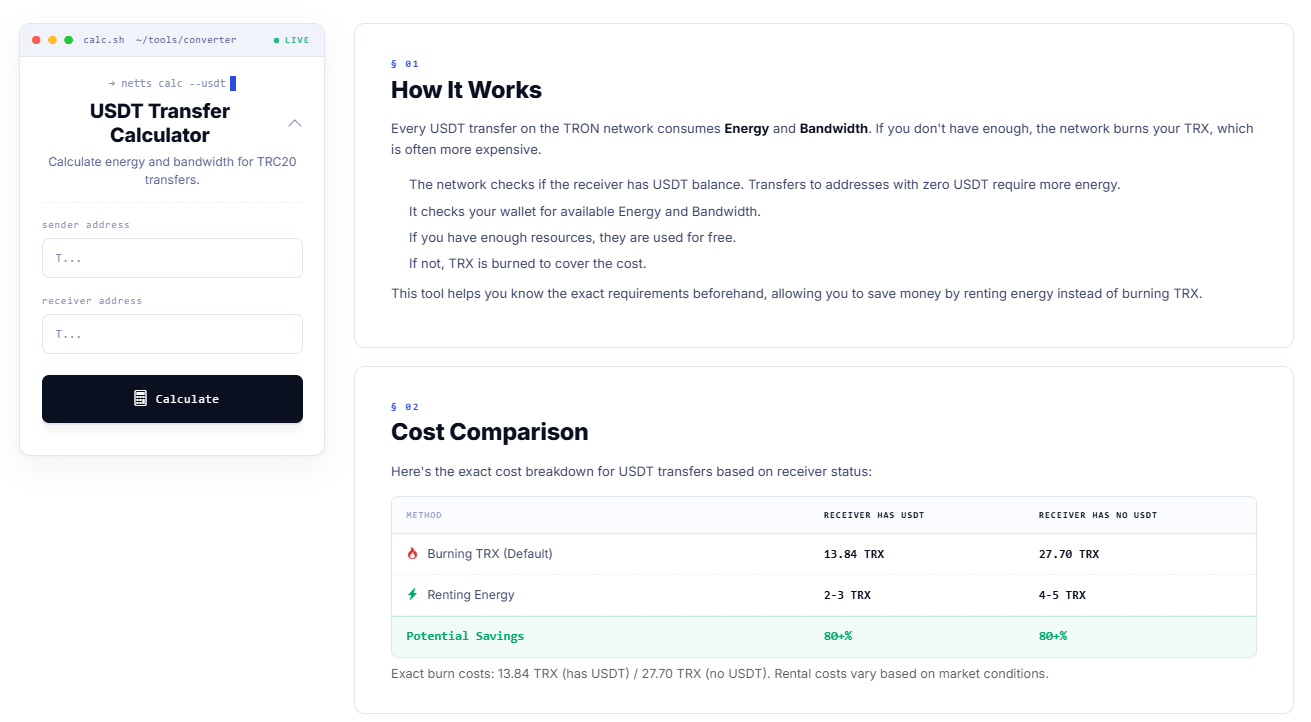
Такі інструменти, як Netts USDT Transfer Calculator, дозволяють точно дізнатися, скільки Energy та Bandwidth знадобиться для конкретного переказу і чи дешевше буде орендувати Energy, ніж спалювати TRX. Для людей, які регулярно роблять перекази USDT або переміщують великі обсяги коштів, це різниця між сплатою мінімально можливих комісій за USDT і переплатою вдвічі чи навіть більше. Це також надає спосіб перевірити, чи комісія, яку від вас вимагають, є справжньою, а не вигаданою сумою, покликаною щоразу виманювати у вас трохи більше. Хоча прозорі калькулятори витрат не усувають шахрайство повністю, вони забирають один із найпростіших способів, за допомогою якого зловмисники можуть привласнювати гроші людей, необізнаних із реальною вартістю транзакцій у блокчейні.